Quoi de neuf chez Snyk ?

Rachel Cheyfitz
10 juin 2019
0 minutes de lectureDu 21 mai au 9 juin 2019
Voici le premier numéro de notre récapitulatif bimensuel des nouveautés de Snyk.
Quoi de neuf ?
Sécurité des conteneurs
Nous avons lancé notre intégration à Docker Hub plus tôt cette année. Nous avons depuis commencé à ajouter toujours plus de fonctionnalités et d’améliorations pour vous aider à gérer la sécurité de vos conteneurs :
Lors de l’importation de projets de conteneurs, vous pouvez désormais saisir manuellement le nom d’une image à importer, avec son tag. Si vous ne le précisez pas, le tag latest est utilisé par défaut (par exemple, my/image au lieu de my/image:1.0.2). Lorsque vous êtes prêt, cliquez sur Ajouter les dépôts sélectionnés.
Nous avons ajouté des instructions de correction des vulnérabilités dans les Dockerfile, directement dans l’interface. Elles s’affichent pour chaque vulnérabilité et chaque projet. Pour en profiter, exécutez
npm install -g snyket mettez à niveau votre CLI Snyk vers la version v1.168.0 ou ultérieure.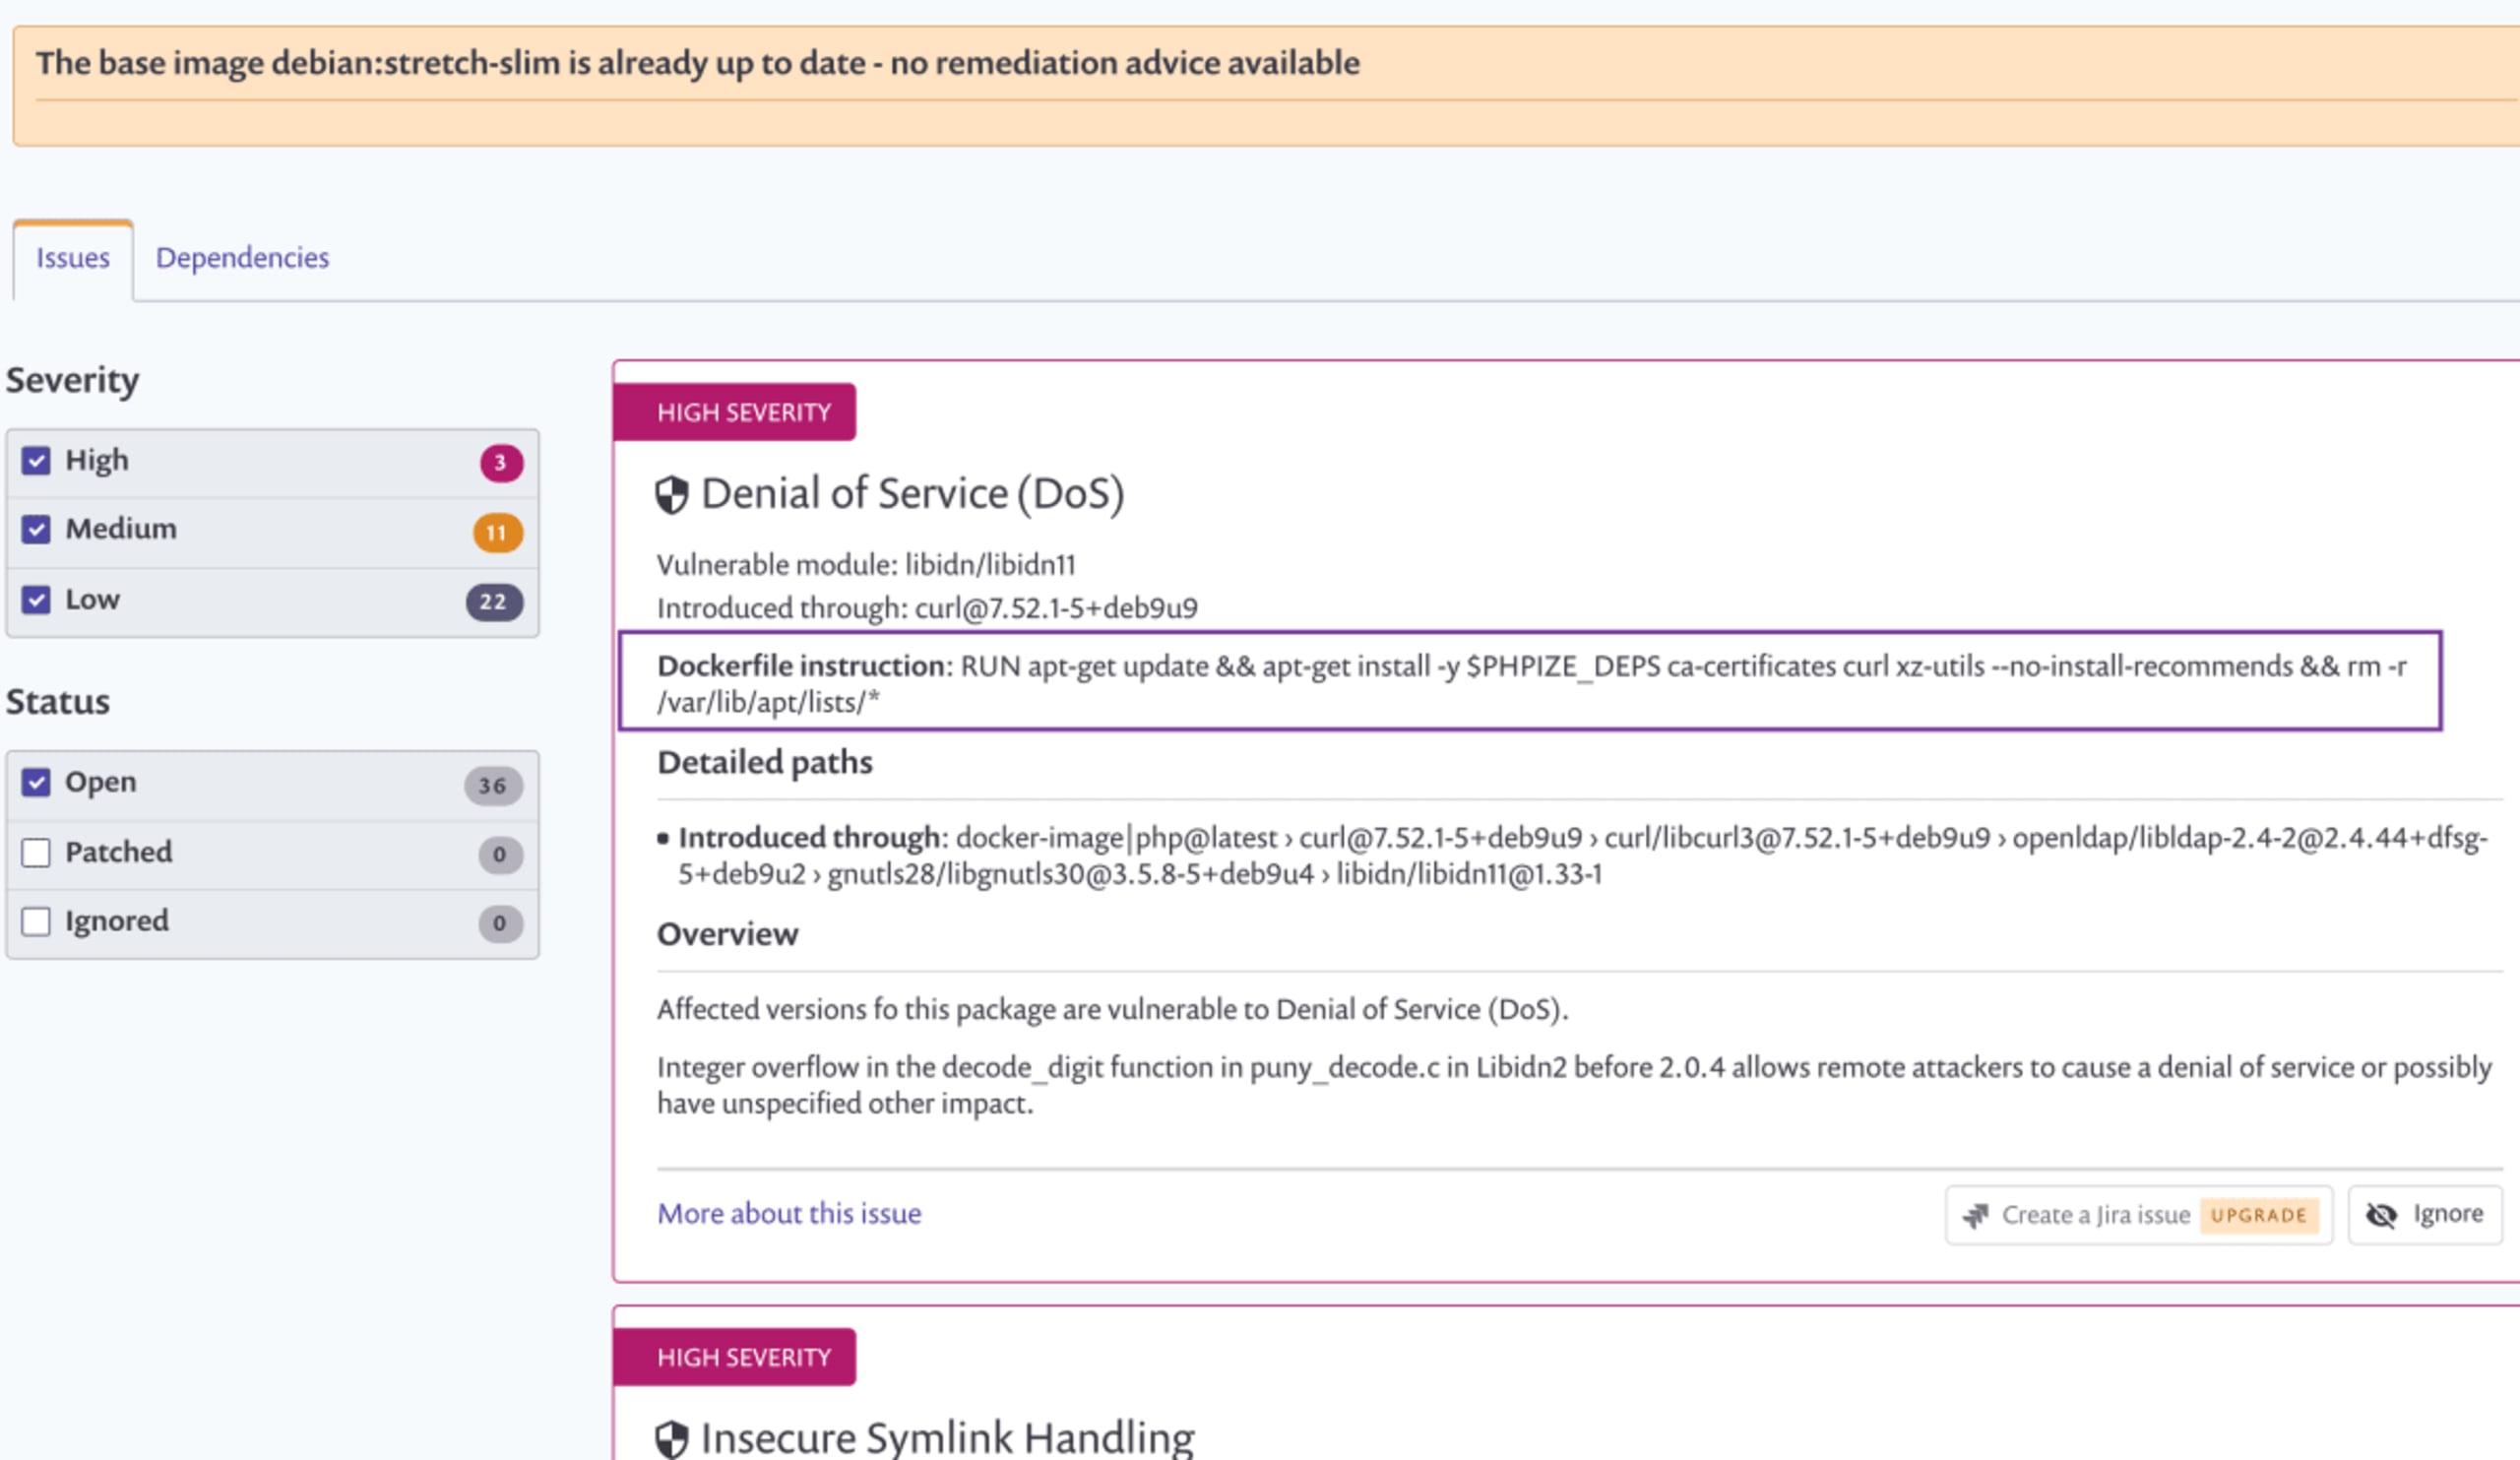
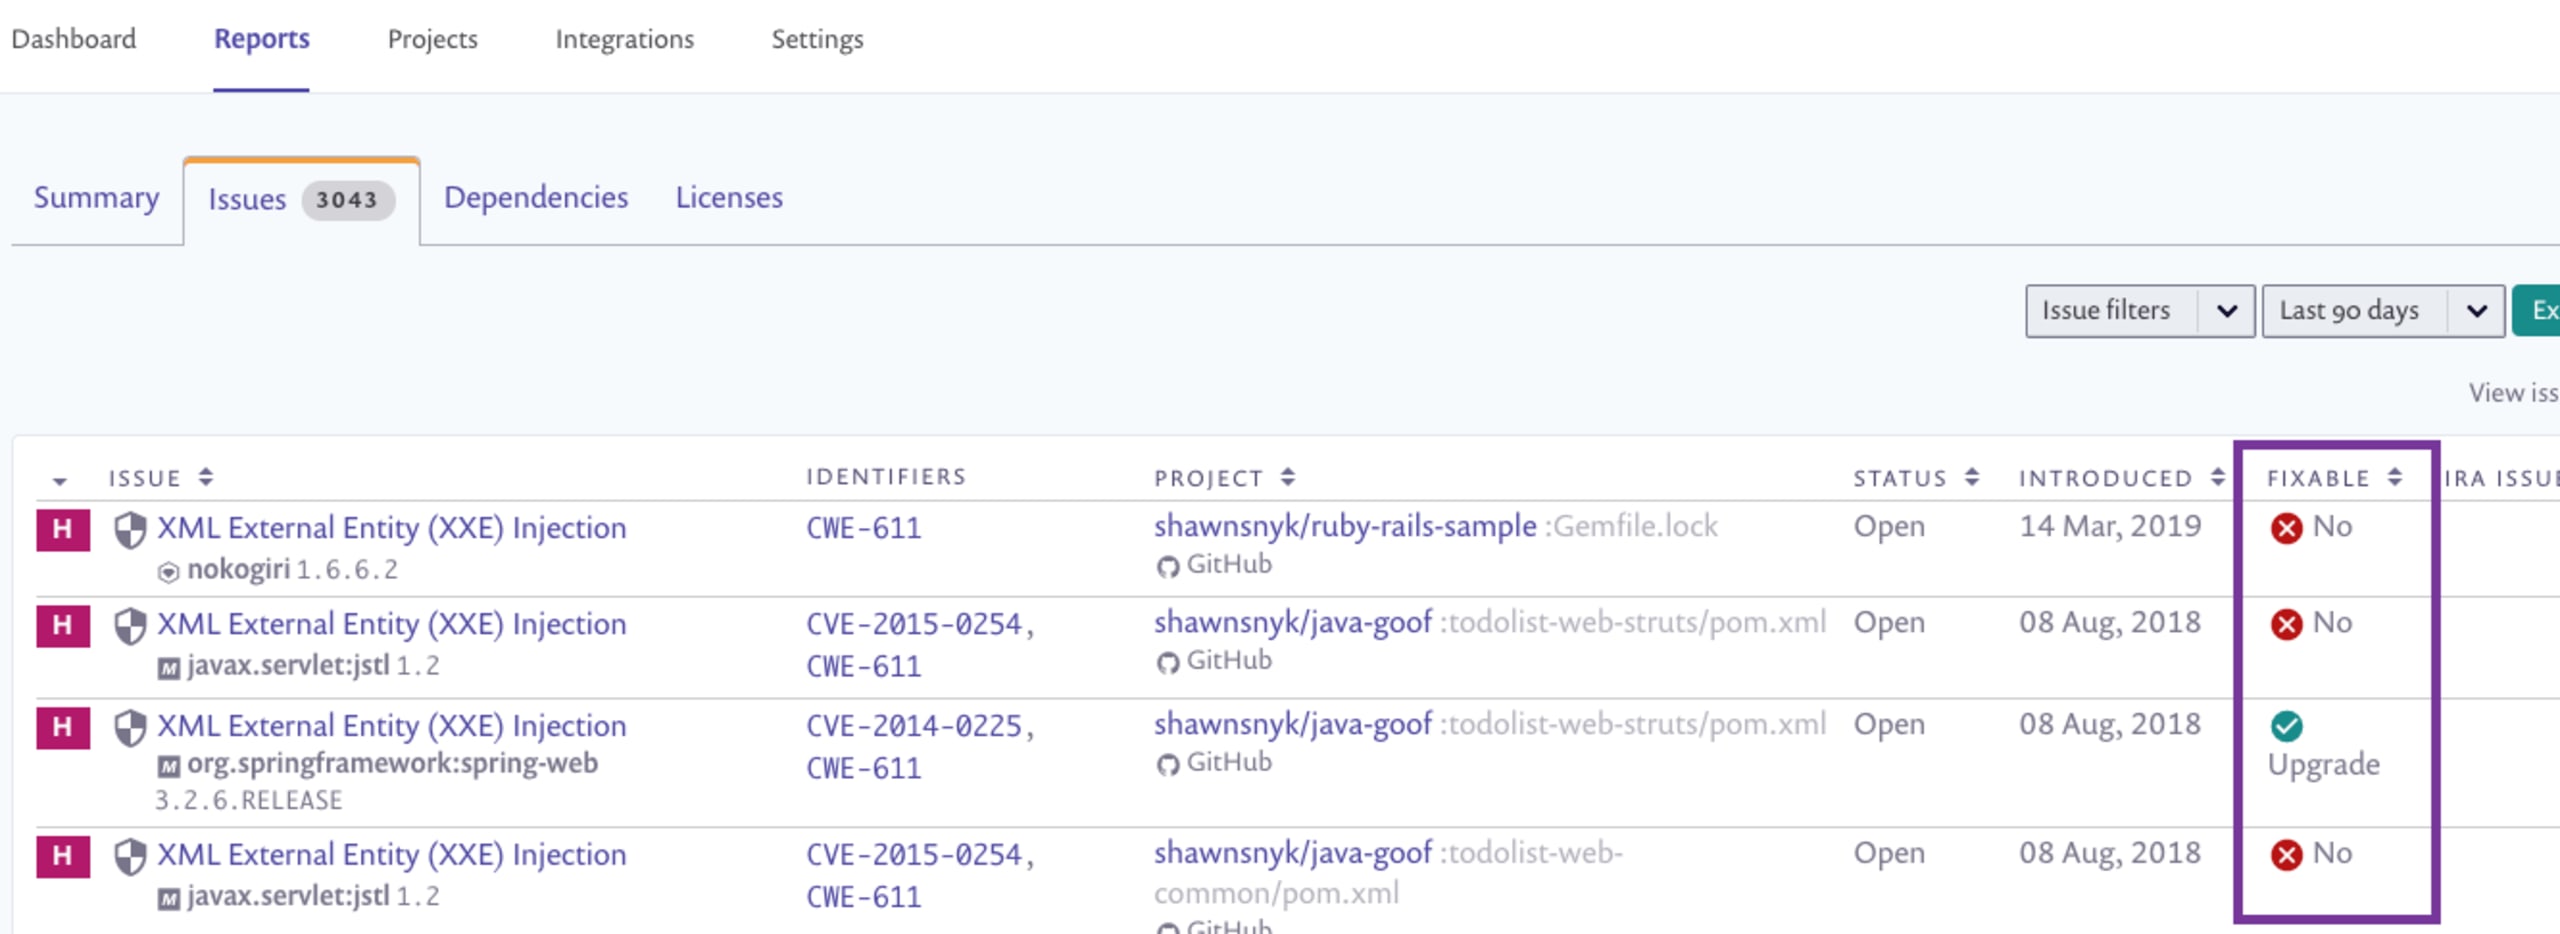
Les vulnérabilités Linux et en amont pour lesquelles une version fixedIn existe sont désormais calculées et affichées comme Corrigeables dans les Rapports.
Intégrations et plugins
Bitbucket Cloud
Pour simplifier la configuration des intégrations, nous avons ajouté un nouveau parcours pour les nouveaux utilisateurs ainsi que des instructions de configuration dans l’application pour les dépôts Bitbucket Cloud.

Jenkins
La version 2 de notre plugin Jenkins est sortie récemment : son intégration est encore plus simple qu’auparavant. En seulement cinq minutes, ajoutez une étape Snyk à vos projets Jenkins et intégrez les contrôles de sécurité à votre workflow CI/CD.
Pour en savoir plus, consultez la documentation des intégrations de Snyk.
Améliorations de l’interface
Nous ne prenons pas encore en charge les outils que vous utilisez ? N’hésitez pas à nous faire part de vos suggestions et demandes ! Vous pouvez désormais nous suggérer directement de nouvelles intégrations depuis la page Intégrations, pendant que vous utilisez Snyk.
La page Intégrations dispose également d’un nouveau champ de recherche, qui vous permet de trouver plus rapidement l’intégration dont vous avez besoin.
Découvrez les nouveautés de l’API Snyk
Notre API Import Projects prend désormais en charge Bitbucket Cloud et Azure Repos. Pour en savoir plus, consultez la page de notre documentation API.
L’API Projects renvoie désormais la date du dernier test des projets. Pour en savoir plus, consultez la page de notre documentation API.


