Transformez votre backlog de vulnérabilités en pull requests grâce à la remédiation agentique



22 octobre 2026
0 minutes de lectureEvo Remediation Agent est désormais disponible en aperçu ouvert et apporte la résolution automatisée des dépendances à Evo Agentic AppSec. Les équipes AppSec peuvent désormais lancer des campagnes de remédiation continues dans leurs dépôts et proposer des correctifs aux développeurs sous forme de pull requests validées.
Corriger une vulnérabilité liée à une dépendance peut impliquer de choisir une mise à niveau, de résoudre des conflits entre dépendances, d’adapter l’application et/ou de vérifier le résultat. Ce travail entre en concurrence avec tout ce que les développeurs ont déjà à construire. Alors que les équipes produisent du code et que les nouvelles vulnérabilités apparaissent à un rythme toujours plus exponentiel, les équipes AppSec ont besoin d’un moyen d’accélérer la remédiation dans les applications qu’elles protègent.
Grâce à la remédiation agentique, les équipes AppSec peuvent commencer par lancer des campagnes ciblant un ensemble défini de dépôts et de vulnérabilités. Snyk fournit le modèle et l’environnement sandbox hébergé, tandis que les développeurs reçoivent les modifications proposées dans leur workflow habituel de gestion du code source (SCM). Ils gardent le contrôle de la revue finale et de la fusion.

Donnez aux équipes AppSec les moyens de piloter les correctifs
Une campagne de remédiation définit les vulnérabilités sur lesquelles l’agent intervient, les dépôts concernés et la fréquence d’exécution. Les équipes AppSec définissent le périmètre, puis Evo Remediation Agent traite les vulnérabilités éligibles et ouvre des pull requests que les développeurs peuvent examiner.
Par exemple, une équipe AppSec peut lancer une campagne ciblant les vulnérabilités de dépendances de gravité élevée ou critique dans les dépôts d’une Snyk Organization. Les campagnes récurrentes répètent ce travail selon un calendrier défini, au fil de l’évolution des dépôts et des vulnérabilités détectées.
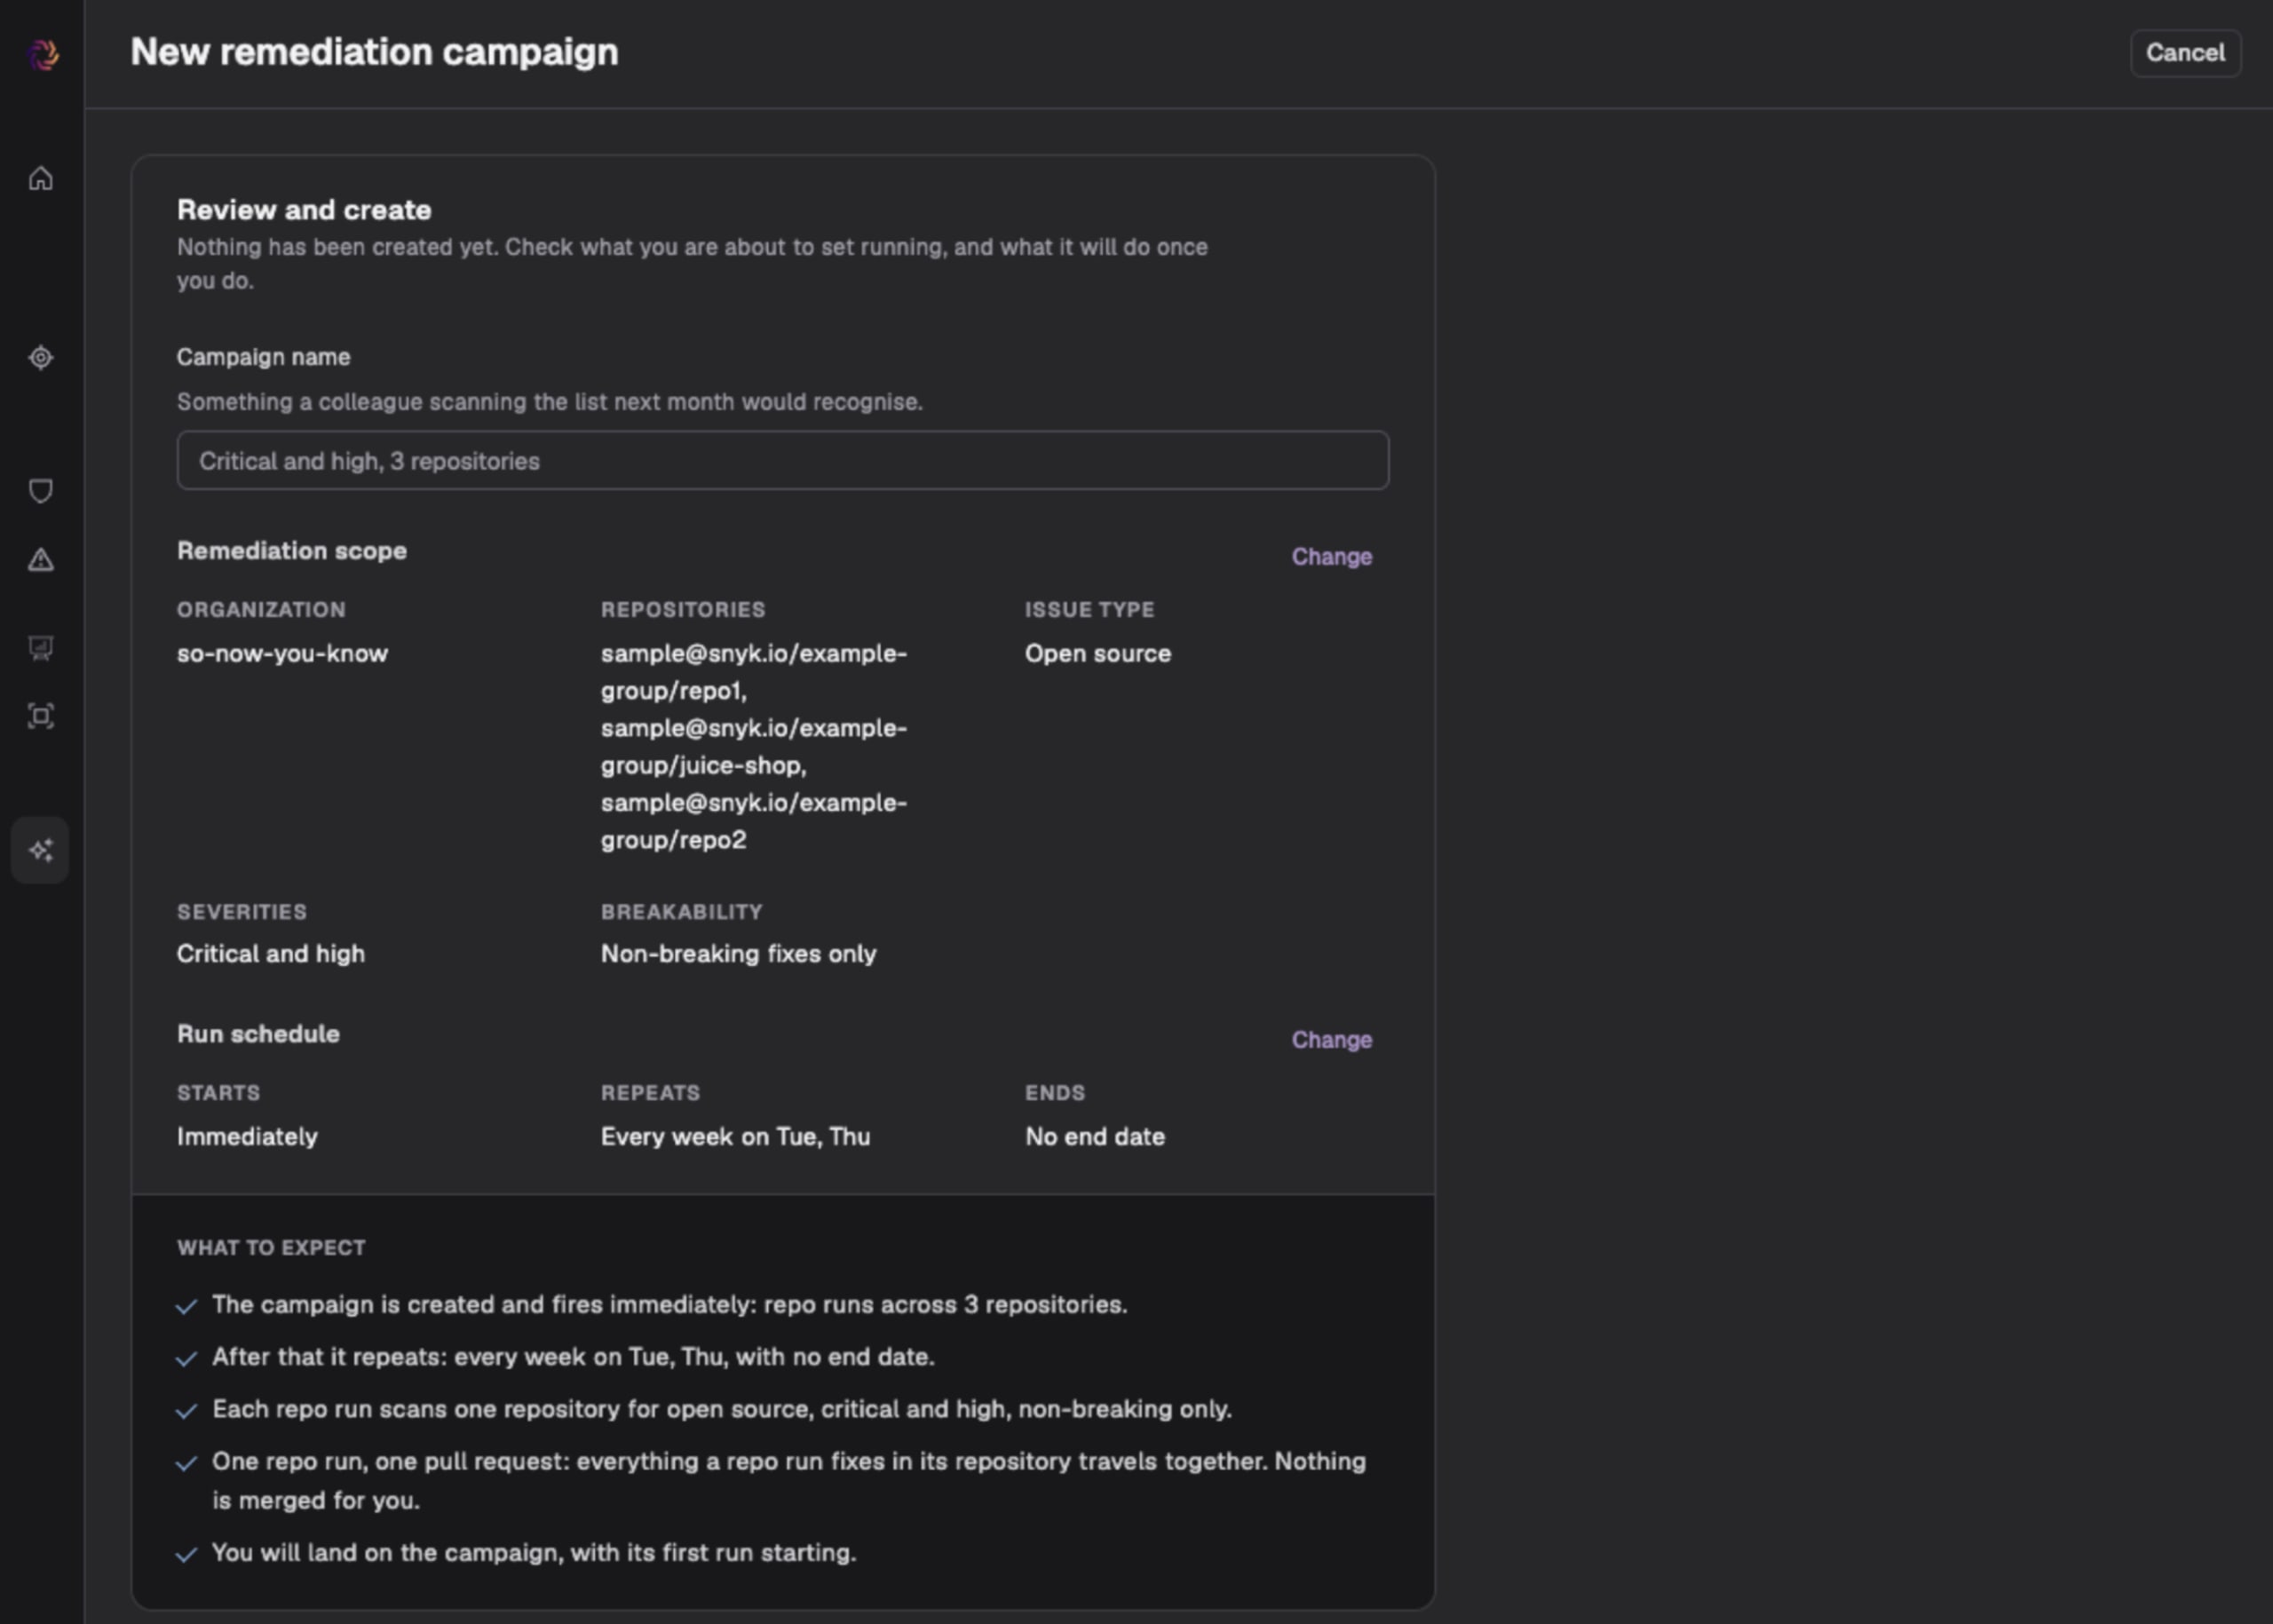
Les équipes AppSec peuvent ainsi lancer des remédiations sans demander à chaque développeur d’installer et d’exécuter un agent. Elles peuvent suivre les résultats dans les dépôts tout au long d’une campagne, vérifier où l’agent a apporté des correctifs et repérer les efforts de remédiation qui nécessitent encore leur attention.
Snyk a d’abord intégré les mises à jour automatisées des dépendances aux workflows des développeurs grâce aux PR de correction automatiques pour SCA et Container. Agent Fix a étendu la remédiation aux vulnérabilités du code source détectées par Snyk Code, notre première solution native de l’IA capable de générer et de vérifier des correctifs proposés. La première version d’Evo Remediation Agent a ensuite intégré un workflow plus complet à la CLI et à ADE : planifier le correctif, appliquer les modifications et valider le résultat dans l’environnement du développeur. Désormais pleinement validée, la nouvelle version d’Evo Remediation Agent propose des campagnes qui automatisent la remédiation agentique pour les équipes AppSec.
En commençant une nouvelle fois par les vulnérabilités Open Source, les équipes peuvent déployer l’agent dans leurs dépôts et intégrer la remédiation de manière continue à leur programme de sécurité.
Le contexte de sécurité oriente le travail
La mise à jour d’une dépendance peut nécessiter des modifications dans toute une application. L’agent s’appuie sur les résultats de Snyk pour planifier les mises à jour, applique les modifications dans un sandbox hébergé, puis vérifie son travail au moyen des builds, des tests disponibles et de nouvelles analyses. Ces retours aident l’agent à gérer les changements nécessaires à une mise à niveau.
Lorsqu’il produit un correctif, l’agent ouvre une pull request et consigne chaque action associée à la modification. Les équipes peuvent limiter les campagnes aux correctifs jugés non régressifs, et l’agent ne fusionne jamais les modifications. Les développeurs examinent les changements proposés et décident de les fusionner ou non.

Les preuves derrière le moteur de remédiation
Générer un correctif ne contribue à réduire les risques que si un développeur peut le fusionner. Une pull request qui casse le build, échoue aux tests existants ou ne résout pas la vulnérabilité alourdit le travail de revue sans réduire le backlog. Un taux élevé de correctifs fusionnables transforme les suggestions de correction de l’agent en réduction du backlog, car davantage de pull requests de correction sont fusionnées et nécessitent moins de reprises de la part des développeurs.
Le benchmark VulnBump évalue le taux de correctifs fusionnables du moteur qui alimente Evo Remediation Agent. Sur 307 tâches de mise à niveau de dépendances, la version CLI de Remediation Agent a réussi les quatre vérifications sur 90,2 % des tâches. Claude Code avec les résultats de Snyk a obtenu 77,5 %, et Claude Code seul, 59,6 %. Les trois solutions utilisaient le même modèle.
Ces vérifications portent sur les résultats essentiels d’un correctif de dépendance : les dépendances sont résolues, les vulnérabilités ciblées disparaissent lors de la nouvelle analyse, l’application se compile et les tests qui réussissaient auparavant continuent de réussir. Les résultats montrent l’intérêt de combiner le contexte de sécurité à un workflow de remédiation spécialement conçu.
Corrigez d’abord. Priorisez ensuite.
Les programmes de remédiation commencent généralement par déterminer les éléments à corriger. Evo Remediation Agent inverse cet ordre et offre aux équipes AppSec un autre moyen d’agir sur le backlog. Les campagnes récurrentes traitent les vulnérabilités éligibles dans le périmètre défini ; votre équipe peut ainsi se concentrer sur les tâches qui nécessitent un jugement humain.
Les résultats par dépôt et les journaux aident les équipes à comprendre où l’agent a progressé et où il reste du travail. Les équipes AppSec disposent d’une vue actualisée du backlog et des pull requests ouvertes, tandis que les développeurs peuvent consulter la raison de chaque modification. La remédiation devient ainsi une composante continue du programme de sécurité, votre équipe définissant les critères de mise en production.

Intégrez la remédiation à votre équipe
Evo Remediation Agent est disponible en aperçu ouvert pour les vulnérabilités Snyk Open Source dans Evo Agentic AppSec. Pour lancer des campagnes, vous avez besoin de :
Workspaces
Intégration SCM
D’un accès à l’aperçu pour votre Tenant.
Pendant l’aperçu ouvert, un quota quotidien de correctifs s’applique et les sandboxes hébergés utilisent des registres de packages publics. Prêt à utiliser Evo Remediation Agent pour traiter votre backlog ? Contactez votre équipe de compte Snyk pour accéder à l’aperçu ouvert.
RÉSERVER UNE DÉMO EN DIRECT
Sécurisez l’adoption de l’IA à grande échelle
Evo aide les organisations à adopter l’IA en toute sécurité et à grande échelle en offrant visibilité, gouvernance et sécurité pour le développement piloté par l’IA et les applications d’IA.


