Protégez les images de conteneurs directement depuis vos registres
Liron Lifshitz-Yadin

30 avril 2019
0 minutes de lectureNous sommes heureux d’annoncer que nous continuons d’enrichir notre offre de gestion des vulnérabilités des conteneurs, qui s’intègre désormais également à vos registres d’images de conteneurs.
Testez, surveillez et corrigez les images vulnérables
Grâce aux nouvelles intégrations de registres de conteneurs de Snyk, vous pouvez analyser vos images de conteneurs à la recherche de vulnérabilités directement depuis vos registres. Vous pouvez également surveiller les images qui s’y trouvent afin de détecter toute nouvelle vulnérabilité divulguée.
Snyk vous conseille sur les mesures correctives à prendre lorsque des vulnérabilités sont détectées. Si vous incluez votre Dockerfile dans l’analyse, Snyk vous propose également des recommandations concrètes pour corriger les vulnérabilités de l’image de base.
Docker Hub est le premier registre de conteneurs avec lequel nous proposons une intégration. D’autres intégrations seront bientôt disponibles, notamment Azure Container Registry (ACR), Amazon Elastic Container Registry (ECR), Google Container Registry (GCR) et Jfrog Artifactory.
Donner les moyens d’agir aux développeurs
Avec l’ajout des intégrations aux registres, nous continuons d’aider les développeurs à intégrer la sécurité des conteneurs de manière fluide. Ils peuvent tester et surveiller facilement leurs images dans les registres afin de détecter toute nouvelle vulnérabilité, puis choisir comment recevoir les alertes correspondantes.
Premiers pas avec l’intégration de Docker Hub
Une nouvelle option d’intégration à Docker Hub est maintenant disponible sur la page Intégrations de snyk.io, comme le montre l’image ci-dessous :
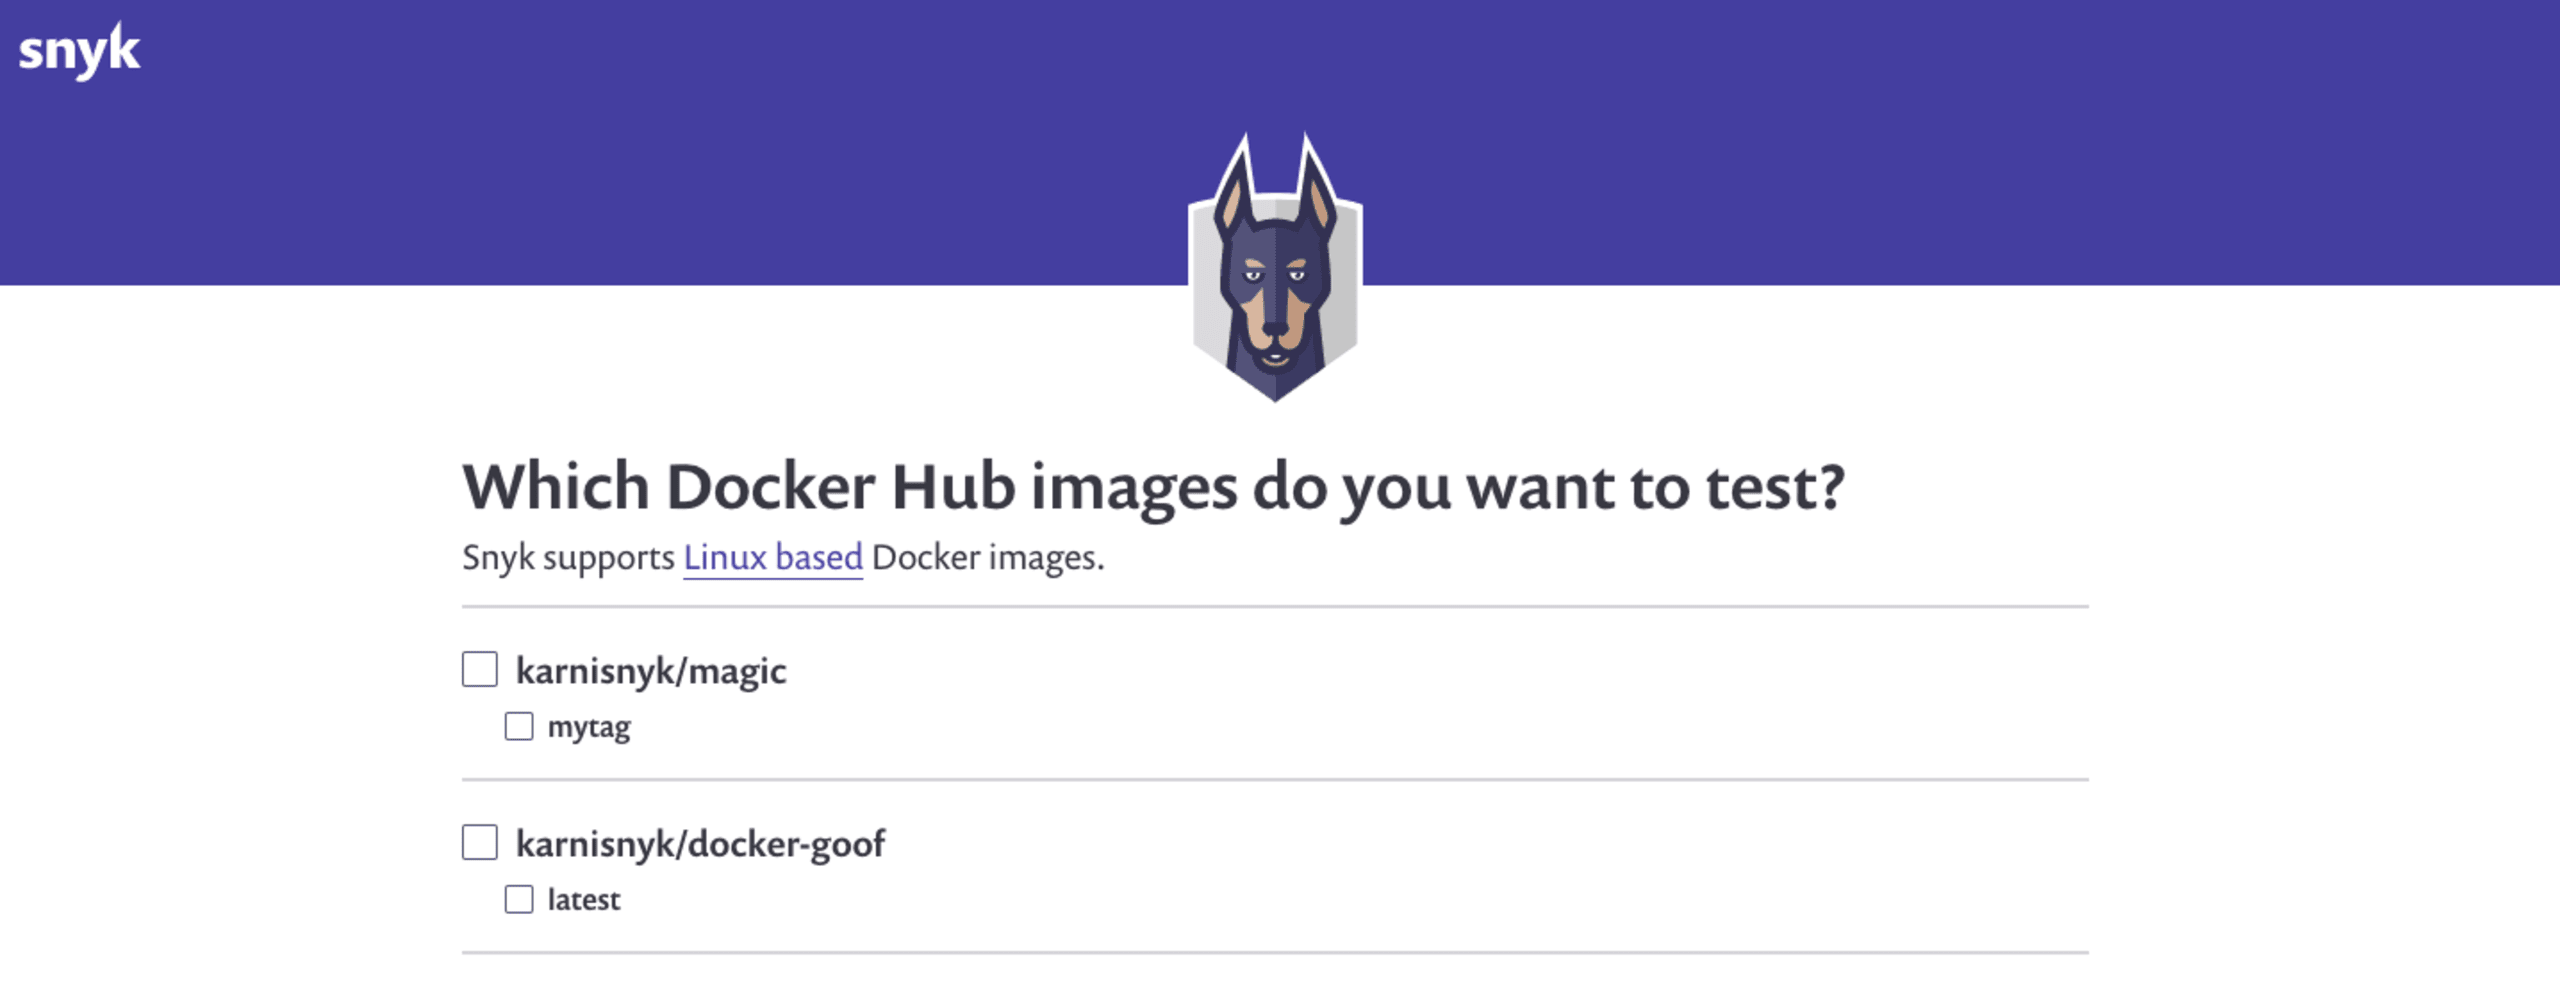
Une fois l’intégration configurée, vous pouvez sélectionner et importer vos images en tant que nouveaux projets dans Snyk.
L’image ci-dessous présente la liste des dépôts et des tags Docker Hub :
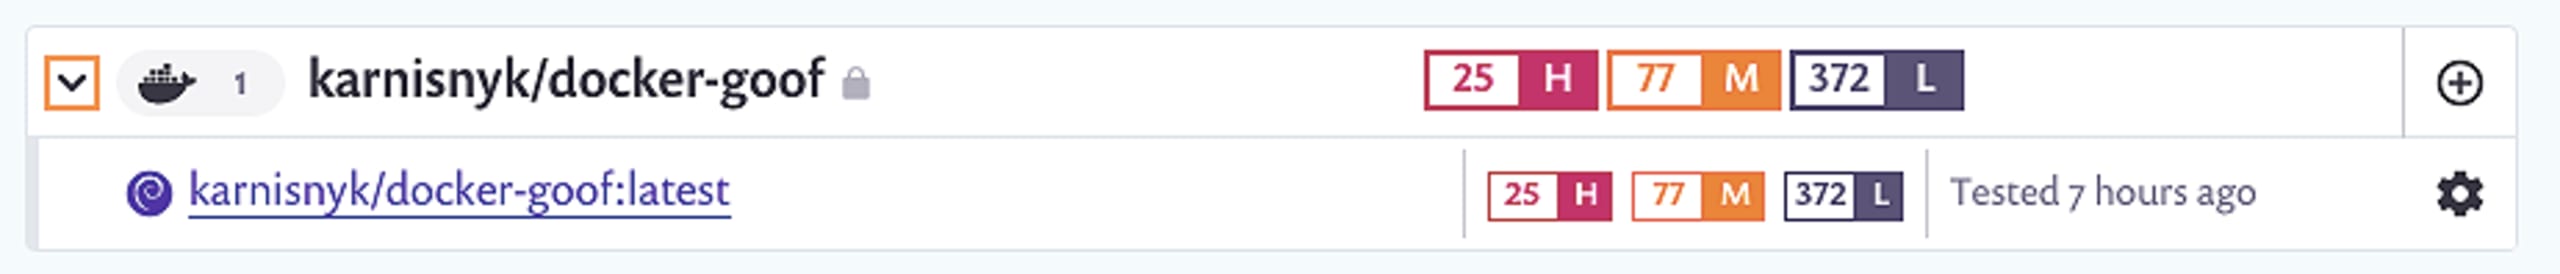
Une fois importés, les projets sont regroupés en fonction de vos dépôts Docker Hub. Vous pouvez utiliser le nouveau filtre dédié pour afficher uniquement vos projets Docker Hub. Snyk surveille ces images et les analyse régulièrement, selon vos paramètres d’alerte.
Obtenez des recommandations optimales pour corriger l’image de base en ajoutant votre Dockerfile
Pour obtenir des recommandations de correction plus précises, vous pouvez associer le Dockerfile de l’image, stocké dans vos dépôts Git. Dans la liste des projets, cliquez sur l’icône d’engrenage des paramètres du projet à analyser, puis associez-le au dépôt Git et au Dockerfile correspondants, comme dans l’exemple suivant :
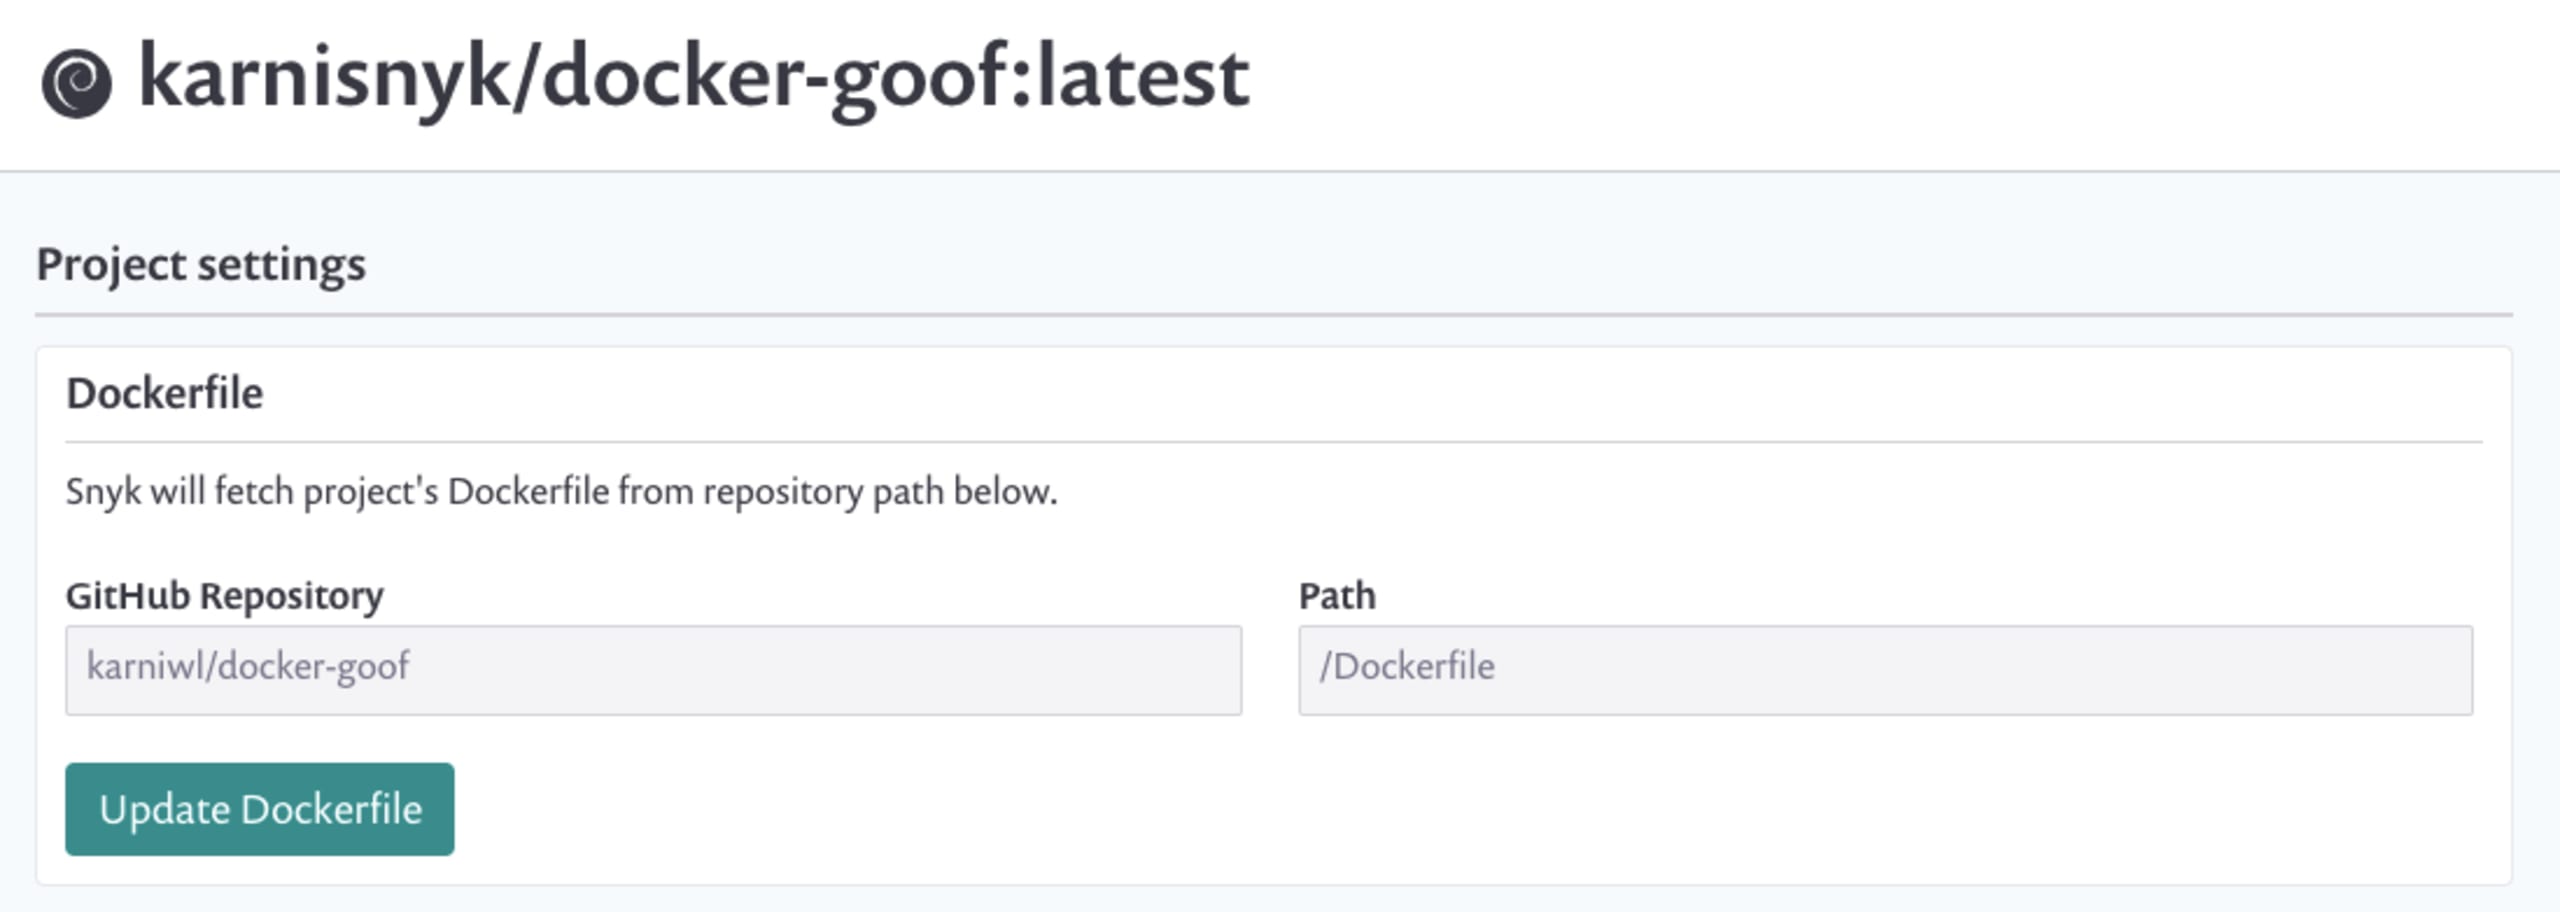
Une fois le Dockerfile ajouté, Snyk vous propose la meilleure recommandation pour mettre à niveau votre image de base vers une version plus sécurisée. Si l’image de base utilisée est obsolète, Snyk vous recommande plutôt de la reconstruire.
Une fois le Dockerfile ajouté, les recommandations de Snyk peuvent inclure :
Mises à niveau mineures : la mise à niveau mineure disponible la plus sûre et la plus avantageuse
Mises à niveau majeures : une option de mise à niveau majeure qui élimine davantage de vulnérabilités, mais présente un risque plus élevé
Mises à niveau alternatives : des images de remplacement viables pour votre image de base actuelle, qui permettent de réduire au minimum le nombre de vulnérabilités.
Si votre image de base est obsolète, Snyk vous recommande également de reconstruire votre image.
Voici un exemple de ces recommandations :

Pour en savoir plus sur notre solution de gestion des vulnérabilités des conteneurs, consultez notre nouvelle documentation.
Restez à l’écoute : d’autres annonces arrivent bientôt !
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.