Snyk UNFILTERED : dans les coulisses de notre tout premier sommet clients


28 octobre 2026
0 minutes de lectureQue se passe-t-il quand on réunit dans une même salle des responsables de la sécurité issus d’organisations parmi les plus visionnaires au monde, qu’on ferme les portes et qu’on les invite à parler en toute franchise de ce qui fonctionne, de ce qui coince et de ce qu’ils cherchent encore à résoudre ?
C’est ce que nous avons voulu découvrir avec Snyk UNFILTERED, notre tout premier Customer Summit. Organisé à San Francisco avant le lancement d’Evo Agentic AppSec et de l’AI Security Summit, Snyk UNFILTERED a été conçu pour ne rien avoir d’une conférence.
Nous avons réuni un petit groupe de responsables de la sécurité de notre communauté de clients pour un après-midi de discussions franches, de débats interactifs et d’échanges entre pairs. Sans présentations traditionnelles, démonstrations de produits ni discours soigneusement répétés, le sommet a permis aux participants de partager librement leurs expériences, sans que leurs propos leur soient attribués. Il en a résulté un échange ouvert sur les défis et les possibilités qui façonnent l’avenir de la sécurité de l’IA. Les responsables ont comparé leurs expériences concrètes de déploiement, les obstacles rencontrés et les questions auxquelles ils n’ont pas encore de réponse, avec une transparence rarement observée lors des événements traditionnels du secteur.
De l’accumulation croissante des vulnérabilités à la gouvernance des agents autonomes, les participants ont remis en question certaines idées reçues, comparé leurs expériences sur le terrain et exploré des questions auxquelles le secteur cherche encore des réponses. C’est là que les échanges les plus précieux ont commencé.
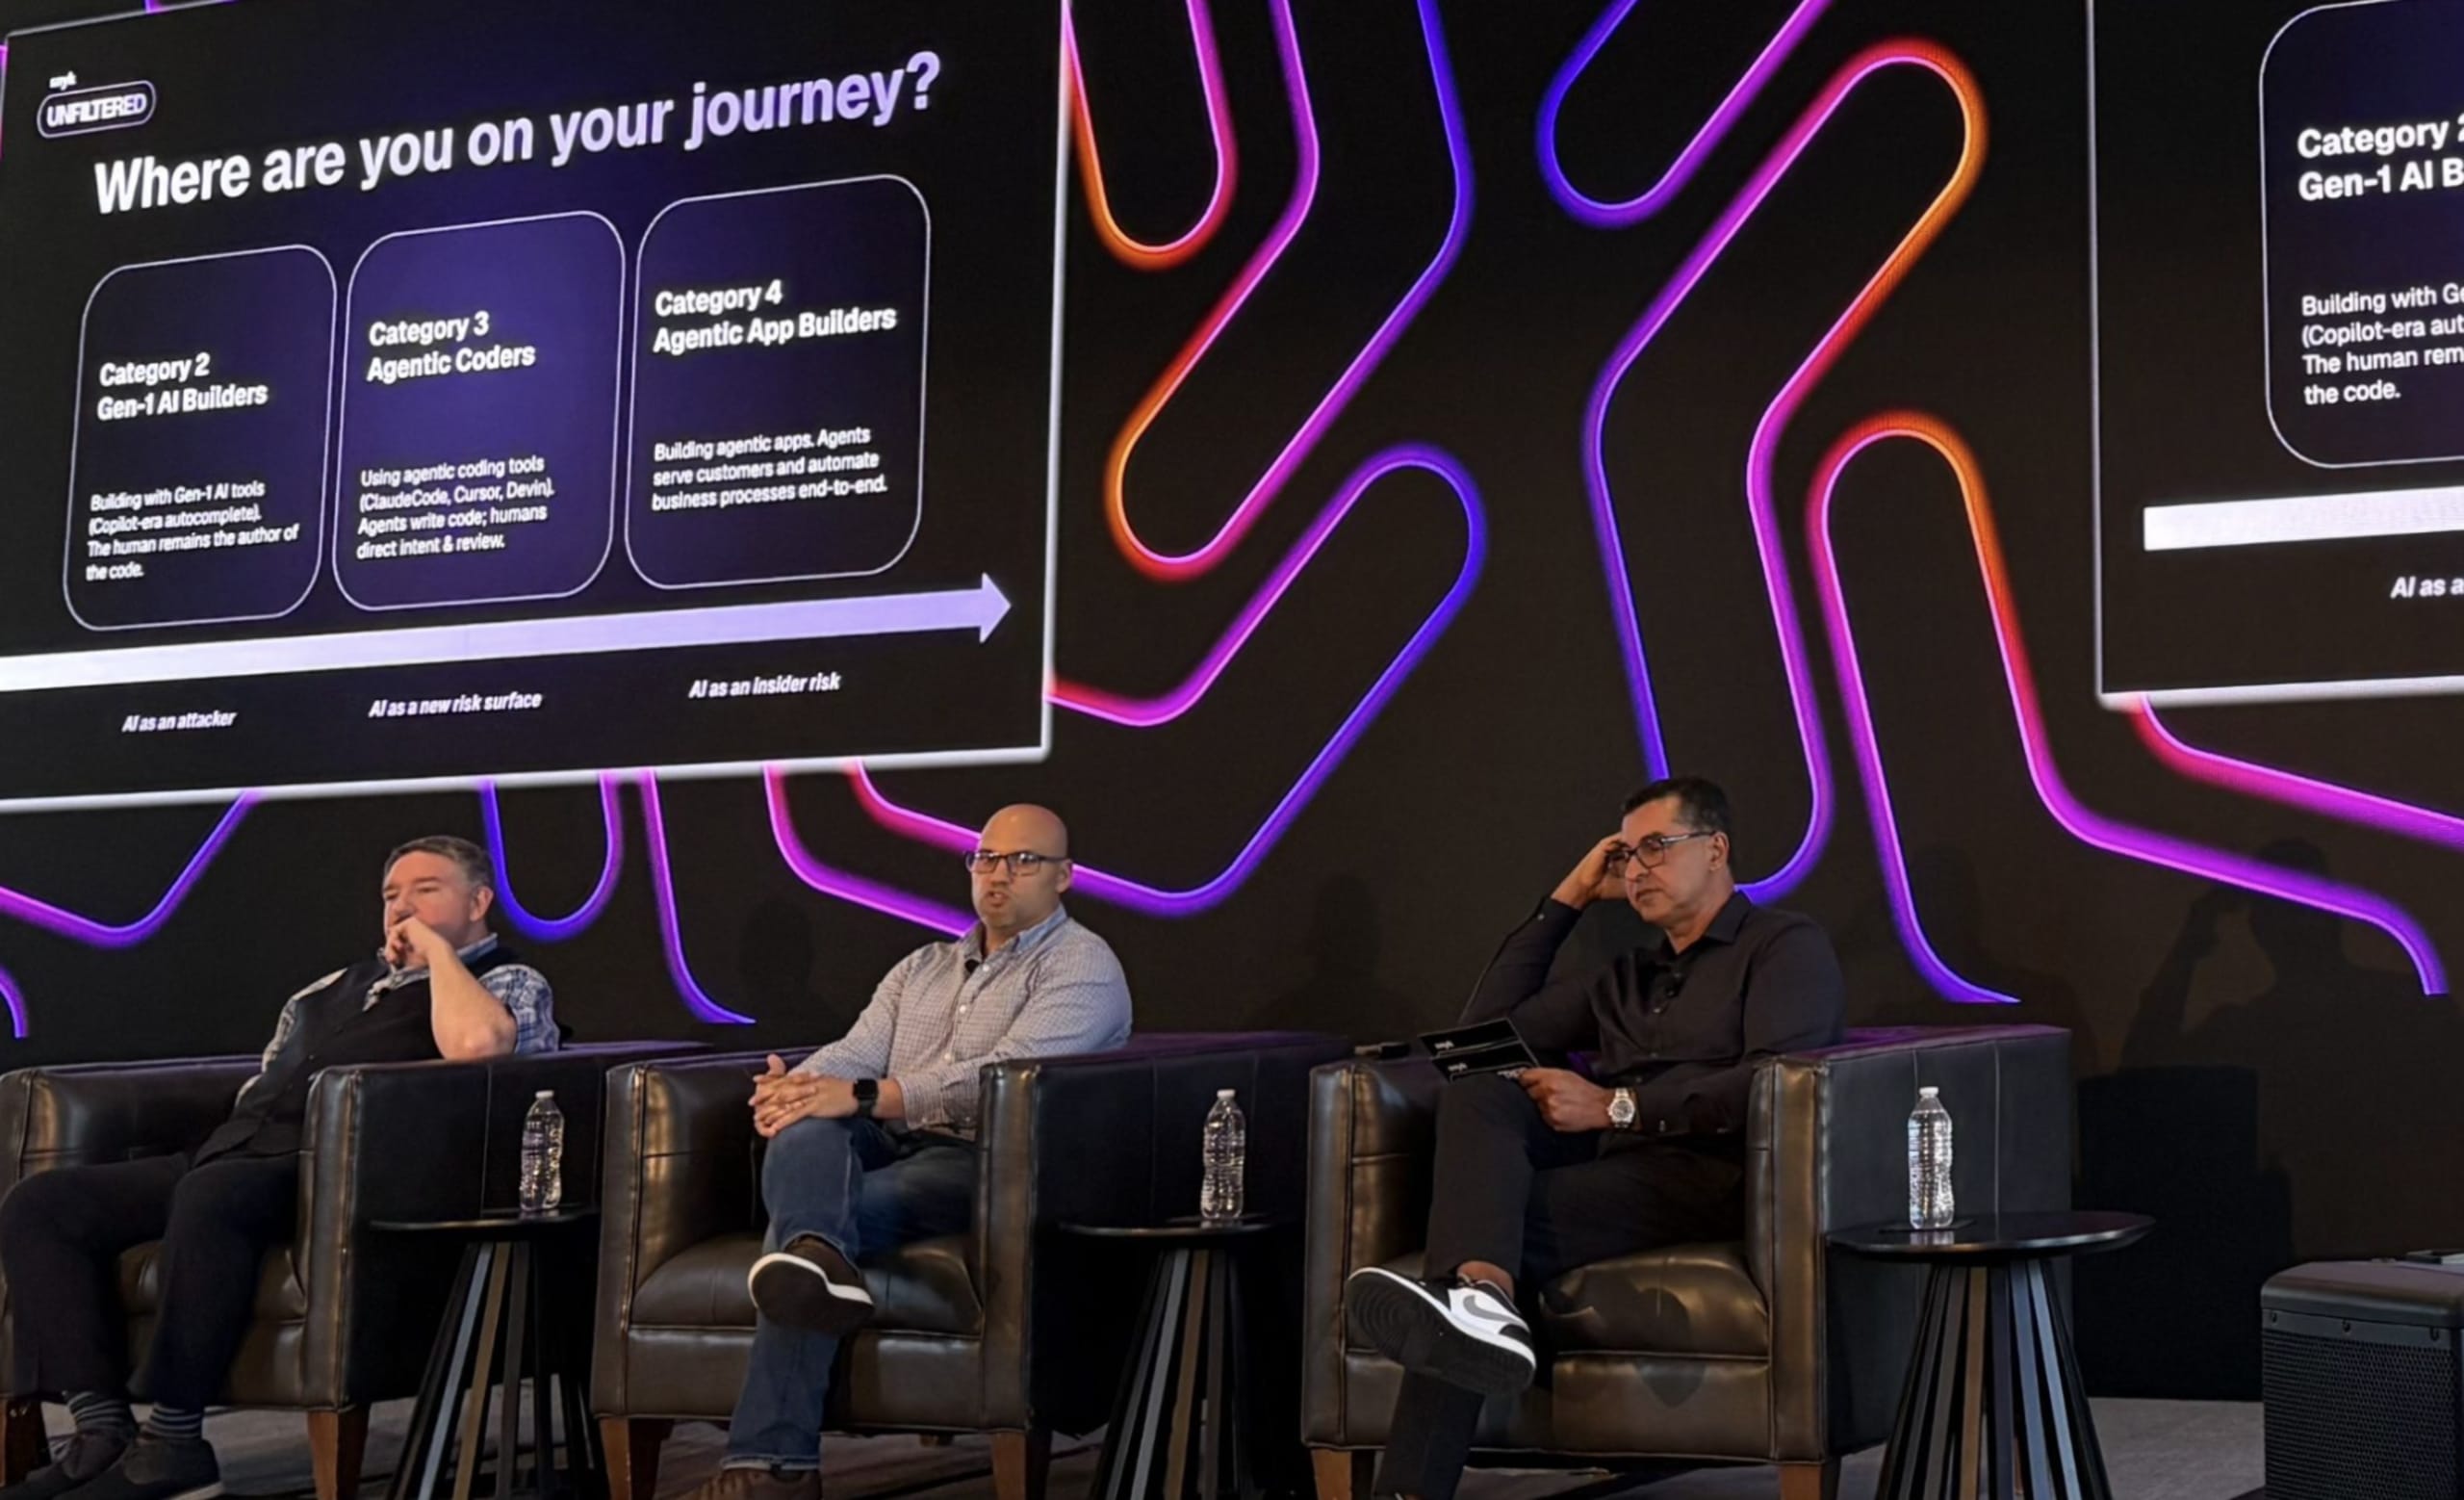
Cinq enseignements clés à retenir
Cinq thèmes sont revenus tout au long de l’après-midi, à chaque table et dans chaque discussion :
1. Quand l’IA écrit le code, qui assume le risque ?
Si un ingénieur demande à un outil d’IA de créer une fonctionnalité d’agent et que celle-ci provoque un problème par la suite, qui en est responsable ? Les participants sont sans cesse revenus à l’importance des garde-fous : des contrôles clairs et des responsabilités définies qui restent efficaces même quand aucun humain n’a écrit la ligne de code.
2. Le débat sur l’IA a gagné en maturité
Il y a quelques mois à peine, les questions portaient sur les coûts et l’utilisation des jetons. Aujourd’hui, les dirigeants veulent connaître le retour sur investissement, le coût réel de l’IA et les limites budgétaires à fixer. L’IA est passée du stade de l’expérimentation à celui d’un poste budgétaire soumis à un examen tout aussi rigoureux.
3. Détecter les vulnérabilités ne représente que la moitié du travail
La détection n’est plus le principal obstacle. Les équipes cherchent désormais à savoir comment corriger les problèmes, dans quels délais et comment réduire les erreurs humaines tout au long du processus. Les corrections bloquées lors de la revue, des tests et de la fusion suscitaient une frustration partagée.
4. Les risques peuvent venir de partout
Quand toute une équipe a accès à l’IA, les vulnérabilités peuvent venir de partout. La démocratisation de l’IA élargit aussi le champ des responsabilités, et les participants ont échangé sur les moyens de responsabiliser chacun sans ralentir personne.
5. Les capacités humaines ont leurs limites
Les équipes sont limitées par le volume que les personnes peuvent examiner et approuver. Les dirigeants sont prêts à faire confiance aux agents, mais uniquement avec des contrôles qu’un agent ne peut pas contourner et une gouvernance conçue pour les machines, plutôt qu’adaptée à partir de processus créés pour les humains.
Des échanges sans filtre à l’avenir de la sécurité de l’IA
Snyk UNFILTERED n’était que le début d’une semaine importante à San Francisco. Les défis abordés à huis clos lors de l’événement reflétaient une évolution plus vaste dans tout le secteur : les équipes de sécurité ne se contentent plus de repérer les risques. Elles aident les organisations à créer, innover et mener leurs activités en toute sécurité, au rythme de l’IA.
Le lendemain matin, nous avons lancé Evo Agentic AppSec, et l’AI Security Summit a réuni développeurs, chercheurs, investisseurs et RSSI sous un même toit. Les questions soulevées par nos clients sur la rapidité des corrections et la gouvernance des agents ont directement alimenté ces échanges. Écouter les défis rencontrés par nos clients nous aide à définir ce que nous allons créer ensuite.
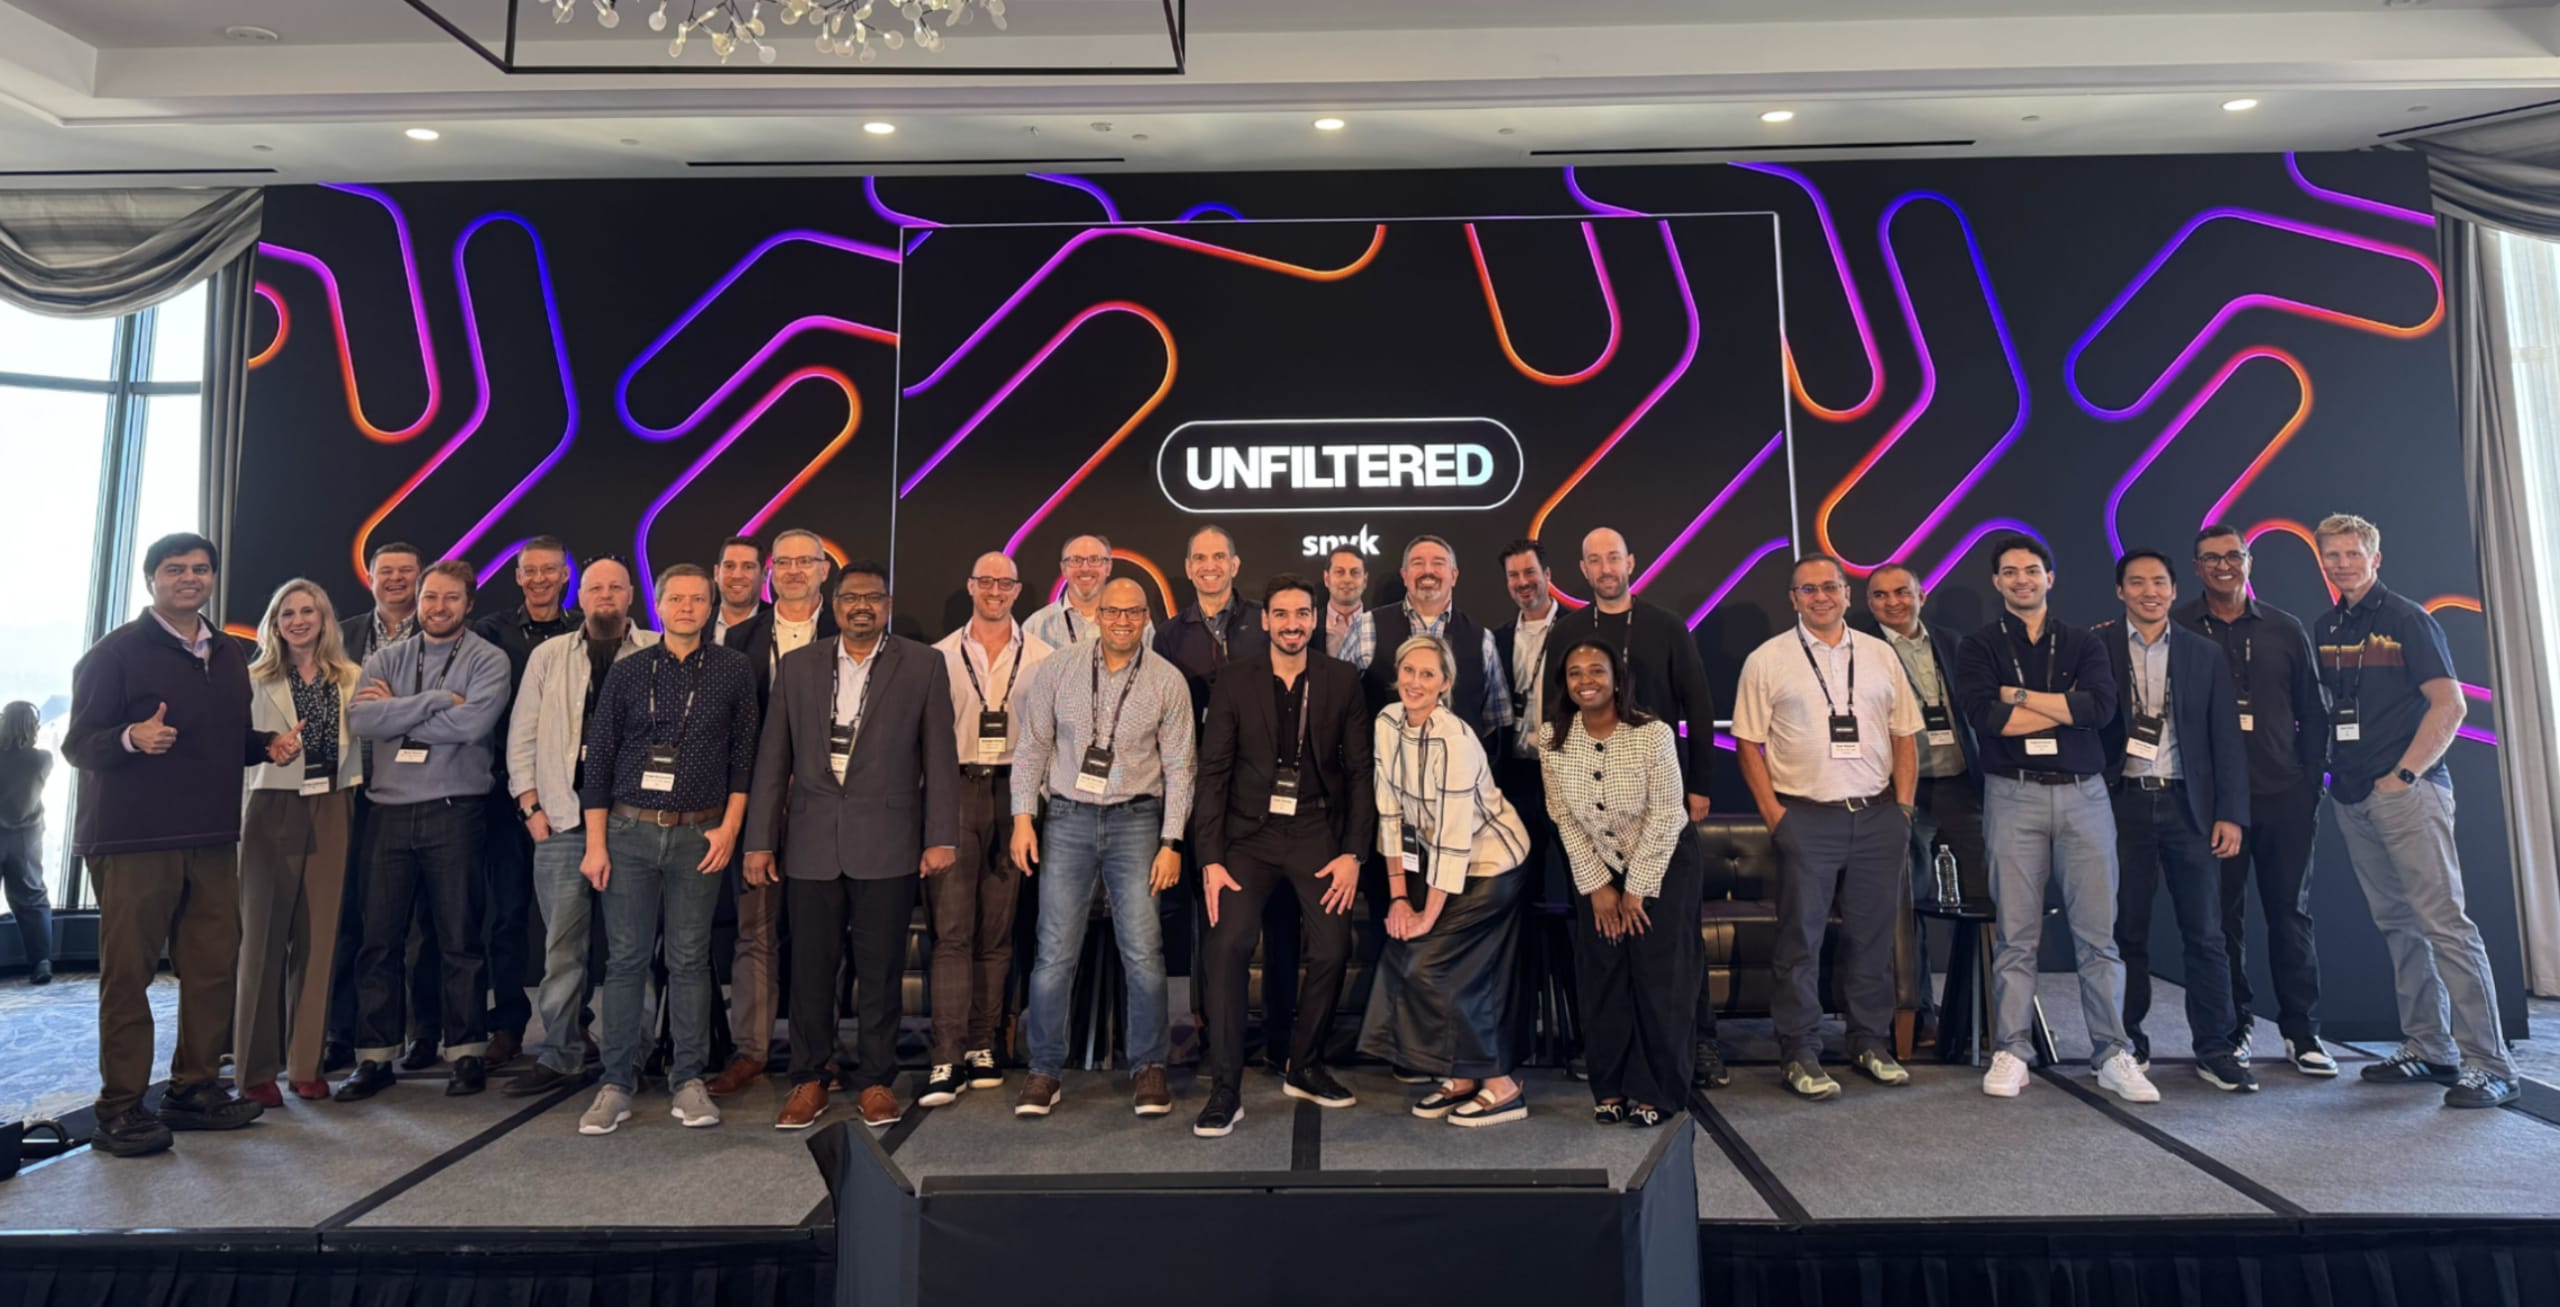
Les meilleures conversations ne s’arrêtent pas à la fin de l’événement
Les responsables présents doivent faire face à des changements considérables. Ils doivent concilier innovation et responsabilité, tout en sécurisant des technologies qui évoluent plus vite que les processus censés les encadrer. La valeur de cet après-midi tenait à leur volonté de parler ouvertement de ce qu’ils n’ont pas encore résolu. Ces espaces sont rares, et nous avons l’intention de continuer à en créer.
Snyk Unfiltered s’inscrit dans notre volonté de rassembler notre communauté de clients autour de discussions franches et d’apprentissages partagés. Ce n’était que le premier d’une longue série.
Envie de participer à la suite ? Trouvez votre prochain événement.
ÉVÉNEMENTS CLIENTS SNYK


