En 2022, Snyk a transformé la sécurité du cloud avec une solution pensée pour les développeurs
Lauren Place
11 janvier 2023
0 minutes de lectureActualité Snyk Cloud
Cet article de blog a été mis à jour pour tenir compte du changement de nom de Snyk Cloud, désormais appelé Snyk IaC. Toutes les fonctionnalités liées au cloud sont désormais incluses dans Snyk IaC ou dans la plateforme Snyk.
Chez Snyk, nous sommes surtout connus pour avoir été les pionniers de la sécurité des applications pensée pour les développeurs, en leur donnant les moyens de détecter et de corriger les vulnérabilités dans leur code dès les premières étapes du cycle de développement. Nous avons révolutionné le marché de l’AppSec en brisant les silos entre les outils, les personnes et les processus des équipes de sécurité et de développement, et en permettant d’effectuer des contrôles de sécurité dès l’écriture du code, plutôt que de suivre le modèle « déployer, détecter et réagir » adopté par de nombreux outils de sécurité.
Et nous avons constaté que ce paradigme problématique persistait dans le domaine de la sécurité du cloud. La génération actuelle d’outils de sécurité du cloud s’adresse aux équipes de sécurité informatique et suit toujours le même modèle « déployer, détecter, puis réagir », conçu pour les charges de travail et les infrastructures gérées par les équipes informatiques. Les outils d’infrastructure en tant que code (IaC), de sécurité des applications et de sécurité du cloud fonctionnent en silos. Les corrections sont souvent lentes et les frustrations s’accumulent, car ces outils détectent les problèmes trop tard dans le cycle de vie de l’infrastructure et ne permettent pas de remonter jusqu’au code (IaC) à l’origine des problèmes dans le cloud.
Chez Snyk, nous pensons que la plupart des applications modernes développées sur mesure devraient considérer le cloud comme du code qui contrôle les services de plateforme intégrés à ces applications. Une approche de la sécurité pilotée par les développeurs est donc préférable. Cela signifie qu’il faut sécuriser l’infrastructure programmable (IaC et conteneurs) avant la mise en production et donner aux développeurs les moyens d’effectuer des corrections à grande échelle, en leur permettant de corriger les problèmes du cloud dans l’IaC, avec tout le contexte des environnements cloud déployés.
En 2022, nous avons finalisé notre acquisition de Fugue et mis à profit les compétences de nos nouveaux collègues et leur technologie pour renforcer les fonctionnalités de Snyk IaC. Snyk adopte une approche centrée sur les applications et pensée pour les développeurs afin de détecter et de corriger les vulnérabilités dans l’infrastructure cloud, dès sa définition sous forme de code et jusqu’à l’exécution des ressources dans le cloud. Revenons sur les nouveautés passionnantes lancées au cours de l’année écoulée…
Sécuriser l’infrastructure cloud à la source
Donner aux développeurs les moyens de sécuriser le cloud de manière proactive grâce au code (IaC) est un élément essentiel de la vision de Snyk en matière de sécurité du cloud. Pour y parvenir, nous devions sécuriser l’IaC dès le départ, dès l’écriture du code dans l’IDE.
En 2022, nous avons ajouté la prise en charge des contrôles de sécurité IaC à notre extension Snyk pour VS Code, à JetBrains et aux plugins Eclipse. Les développeurs peuvent ainsi obtenir rapidement et gratuitement, directement dans l’IDE de leur choix, des commentaires exploitables pour sécuriser leur code, leurs dépendances open source et leurs configurations IaC. Les extensions Snyk pour les IDE prennent en charge tous les formats Snyk IaC, notamment Terraform, CloudFormation, les modèles ARM et Kubernetes.
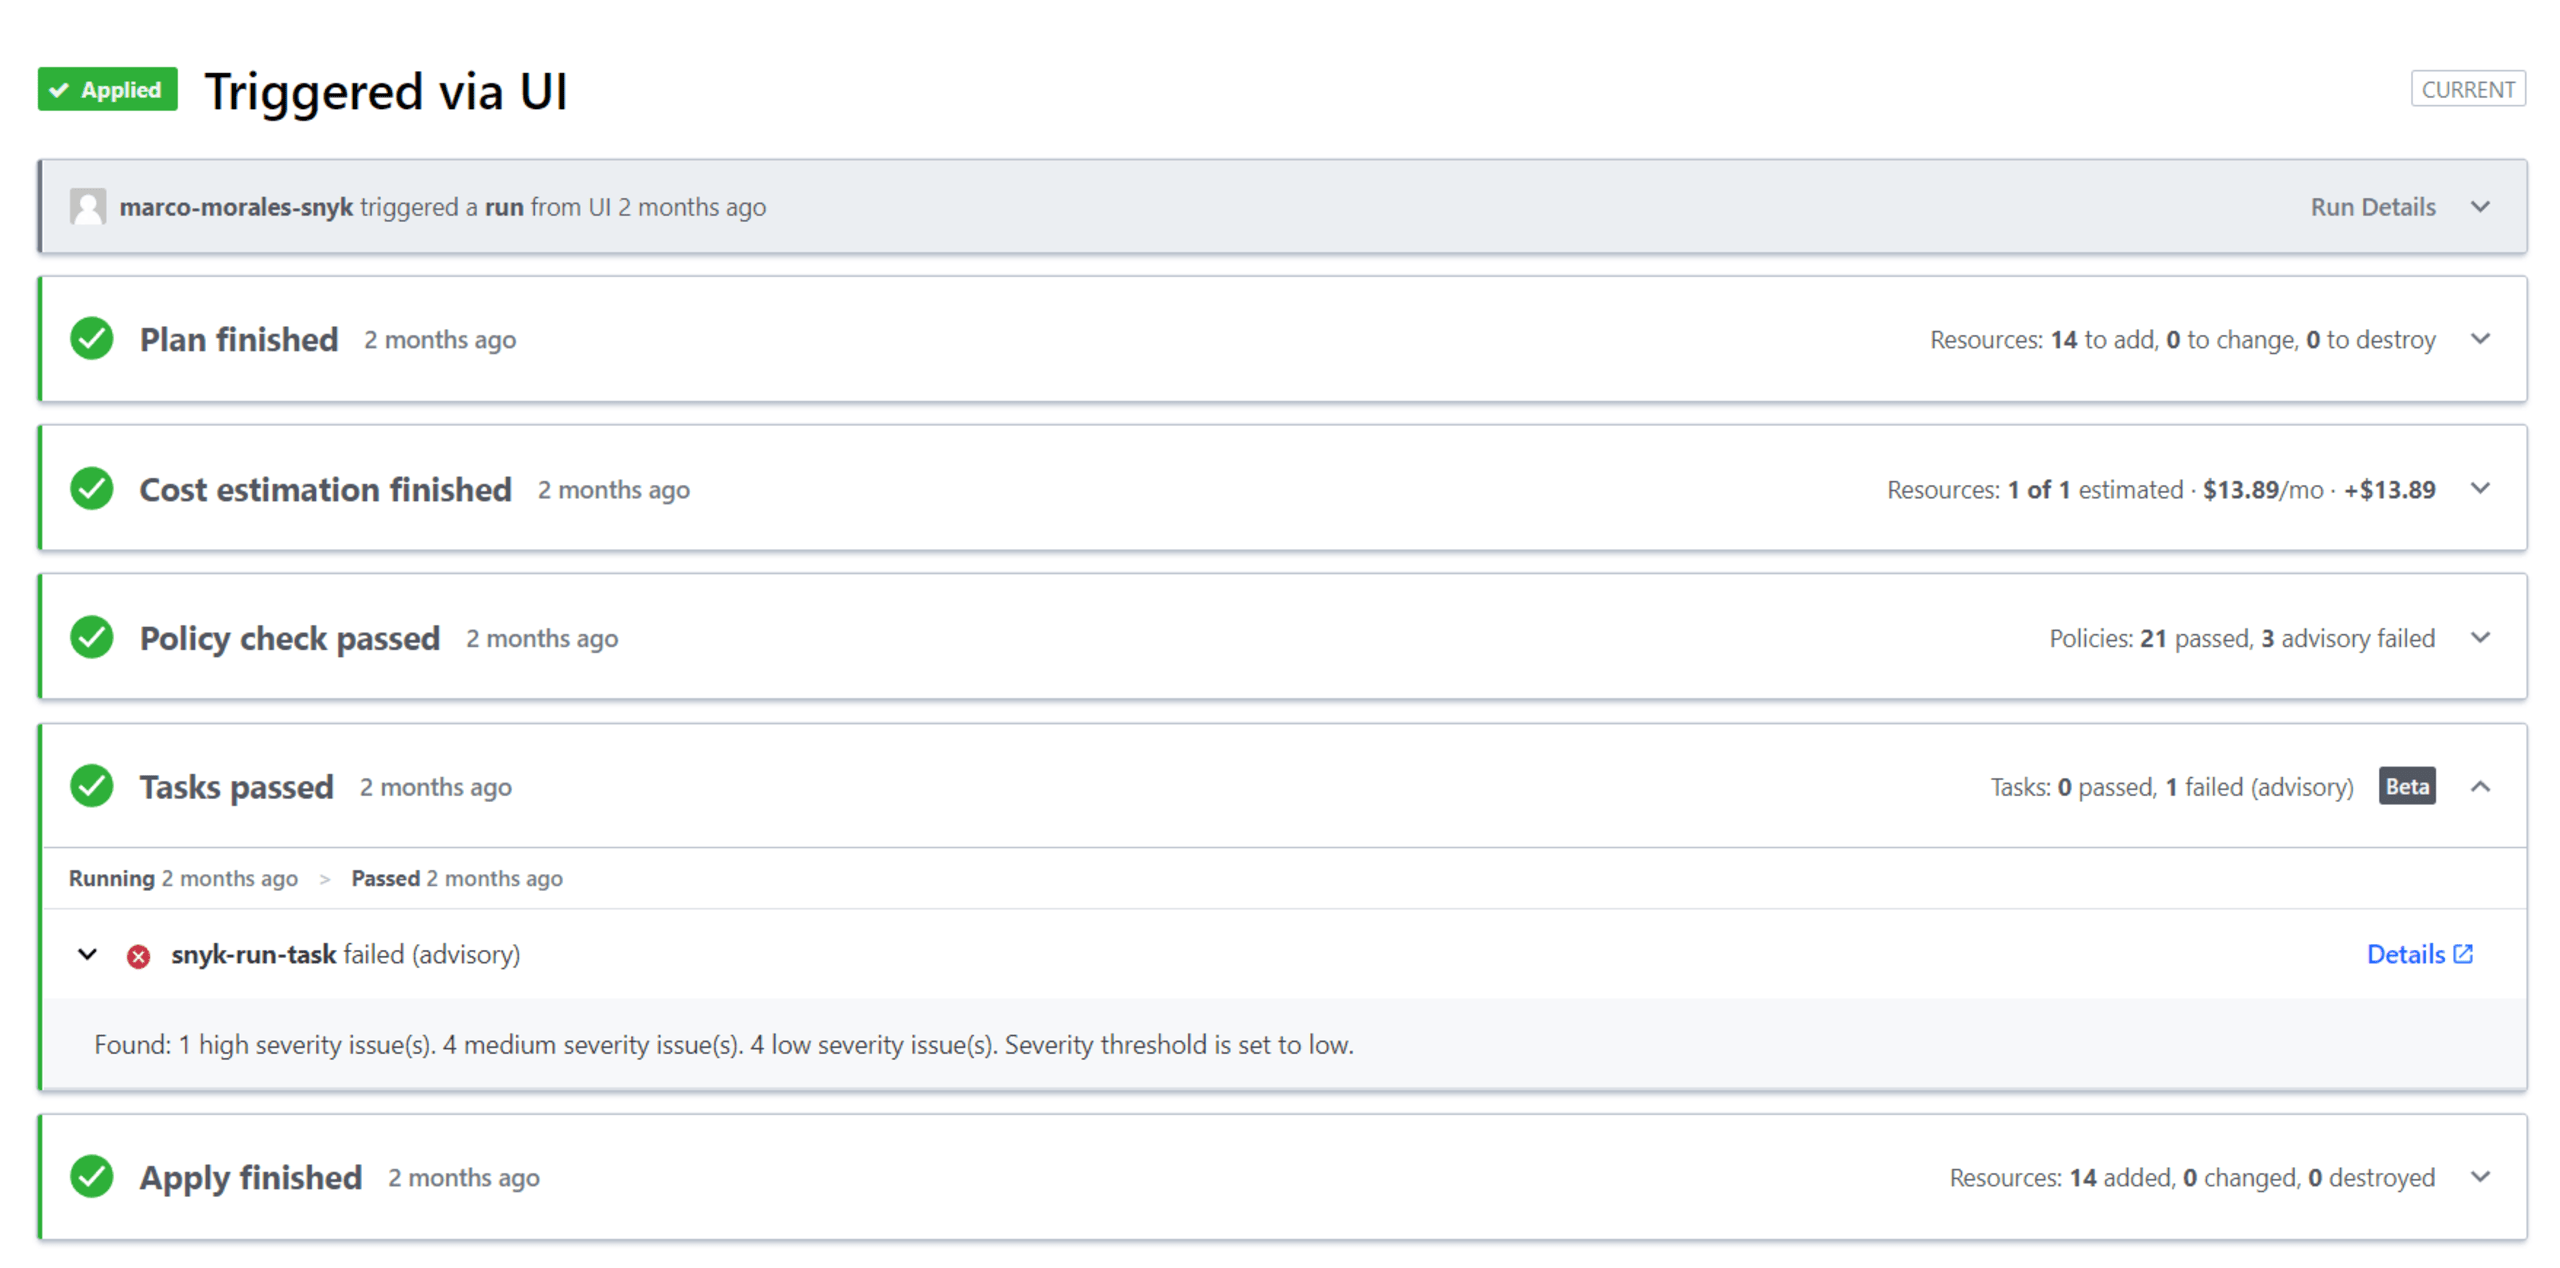
Dans le cadre de notre mission visant à aider les développeurs à sécuriser plus tôt l’infrastructure dans le cycle de développement logiciel, nous avons également lancé notre intégration à Terraform Cloud et Enterprise. Les utilisateurs peuvent ainsi automatiser les contrôles et l’application des règles de sécurité IaC à l’aide des tâches d’exécution Terraform.
Unifier la sécurité tout au long du cycle de développement logiciel, du code au cloud
Jusqu’à présent, de nombreuses organisations utilisaient des outils et des processus distincts pour sécuriser le cloud, les applications et l’IaC. Cette situation complique la tâche des développeurs et des équipes de sécurité : les résultats sont contradictoires, leur gestion exige des reprises et il est impossible d’avoir une vision unique et cohérente de la posture de sécurité tout au long du cycle de développement logiciel.
Snyk IaC s’appuie sur un moteur de politiques unifié pour tous les workflows IaC et cloud. Les ingénieurs sécurité peuvent ainsi appliquer les règles de sécurité Snyk une seule fois et les faire respecter partout. Le moteur de politiques unifié de Snyk repose sur Open Policy Agent (OPA) et applique des contrôles cohérents aux configurations IaC et cloud à chaque étape : lors du développement local avec l’interface CLI ou un IDE, de l’analyse automatisée des dépôts Git, des tests et des contrôles dans le pipeline CI/CD, ou encore dans vos environnements cloud en cours d’exécution. Pour les environnements cloud, Snyk propose une intégration rapide et simple à AWS sans agent, ainsi qu’aux environnements Google Cloud depuis l’interface et l’API. La prise en charge d’Azure arrivera bientôt, au cours de la nouvelle année !
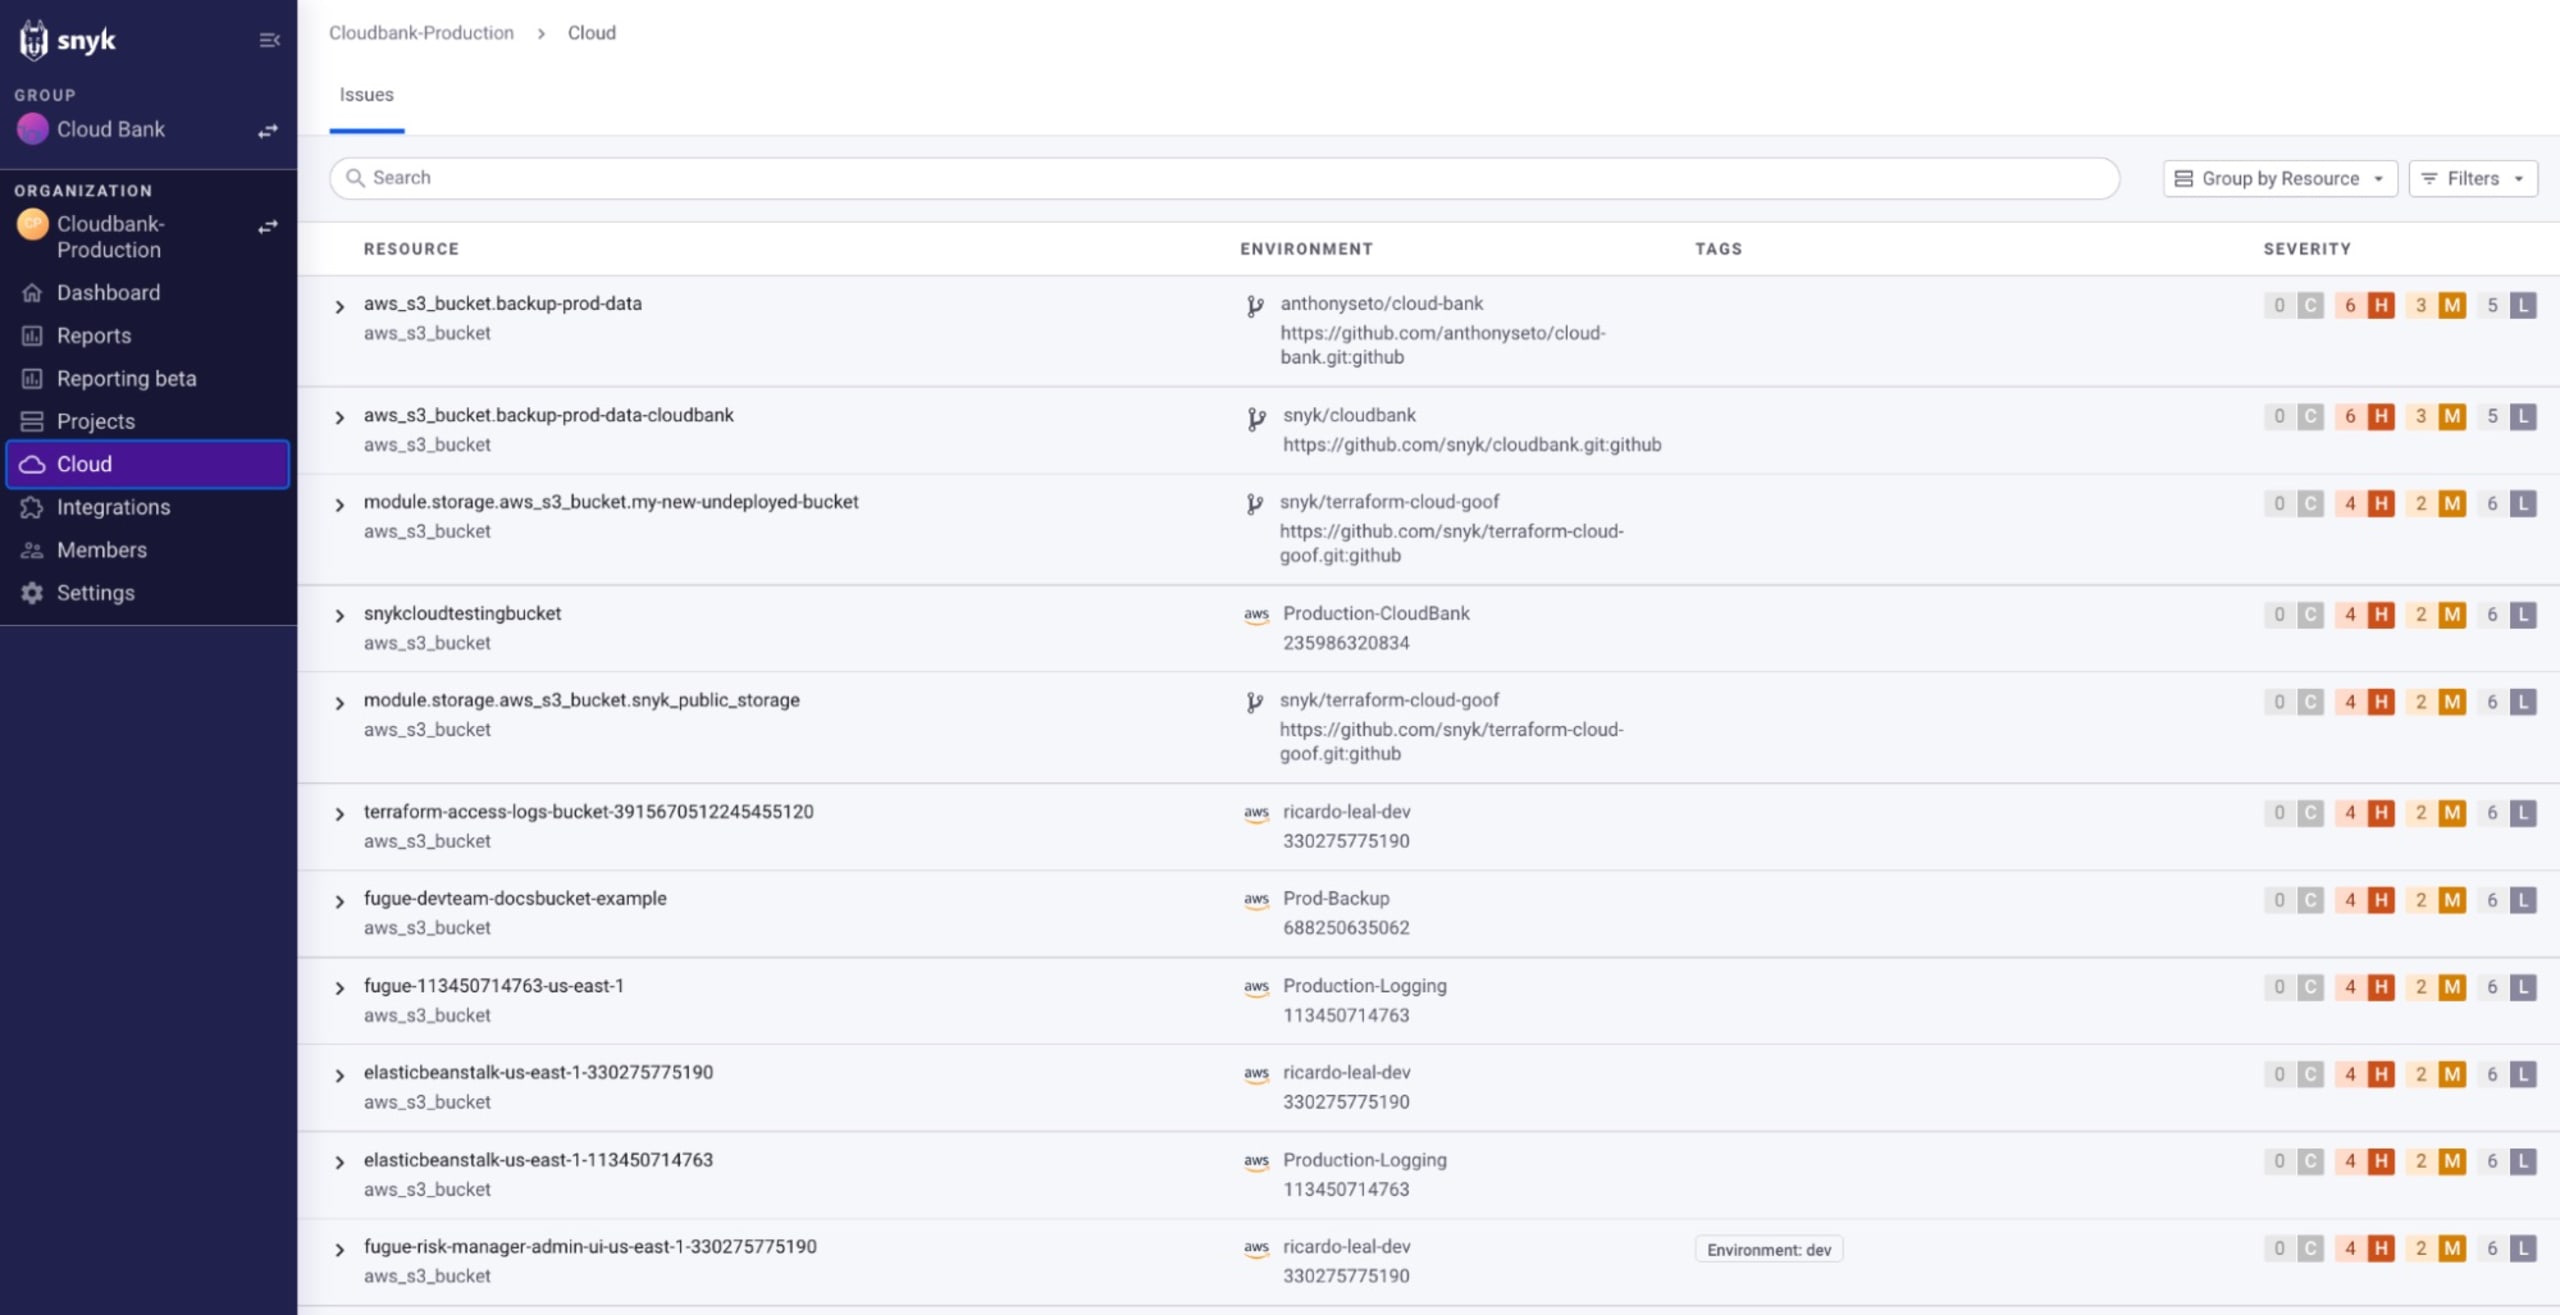
Snyk IaC propose également des interfaces unifiées et cohérentes pour consulter les problèmes, les ressources et les environnements. Des filtres détaillés supplémentaires permettent de hiérarchiser les corrections et les efforts de développement en fonction des problèmes les plus critiques, par exemple en filtrant un environnement de production donné ou en affichant uniquement les problèmes de gravité critique_et _élevée.
Réintégrer le contexte du cloud dans le code pour éclairer les développeurs
La visibilité sur le cloud est un aspect important de sa sécurité, mais au bout du compte, votre niveau de sécurité dépend des corrections apportées au code. En 2022, nous avons donc concentré nos efforts sur la réintégration du contexte du cloud dans le code, afin d’aider les développeurs à contextualiser et à hiérarchiser les problèmes liés au cloud.
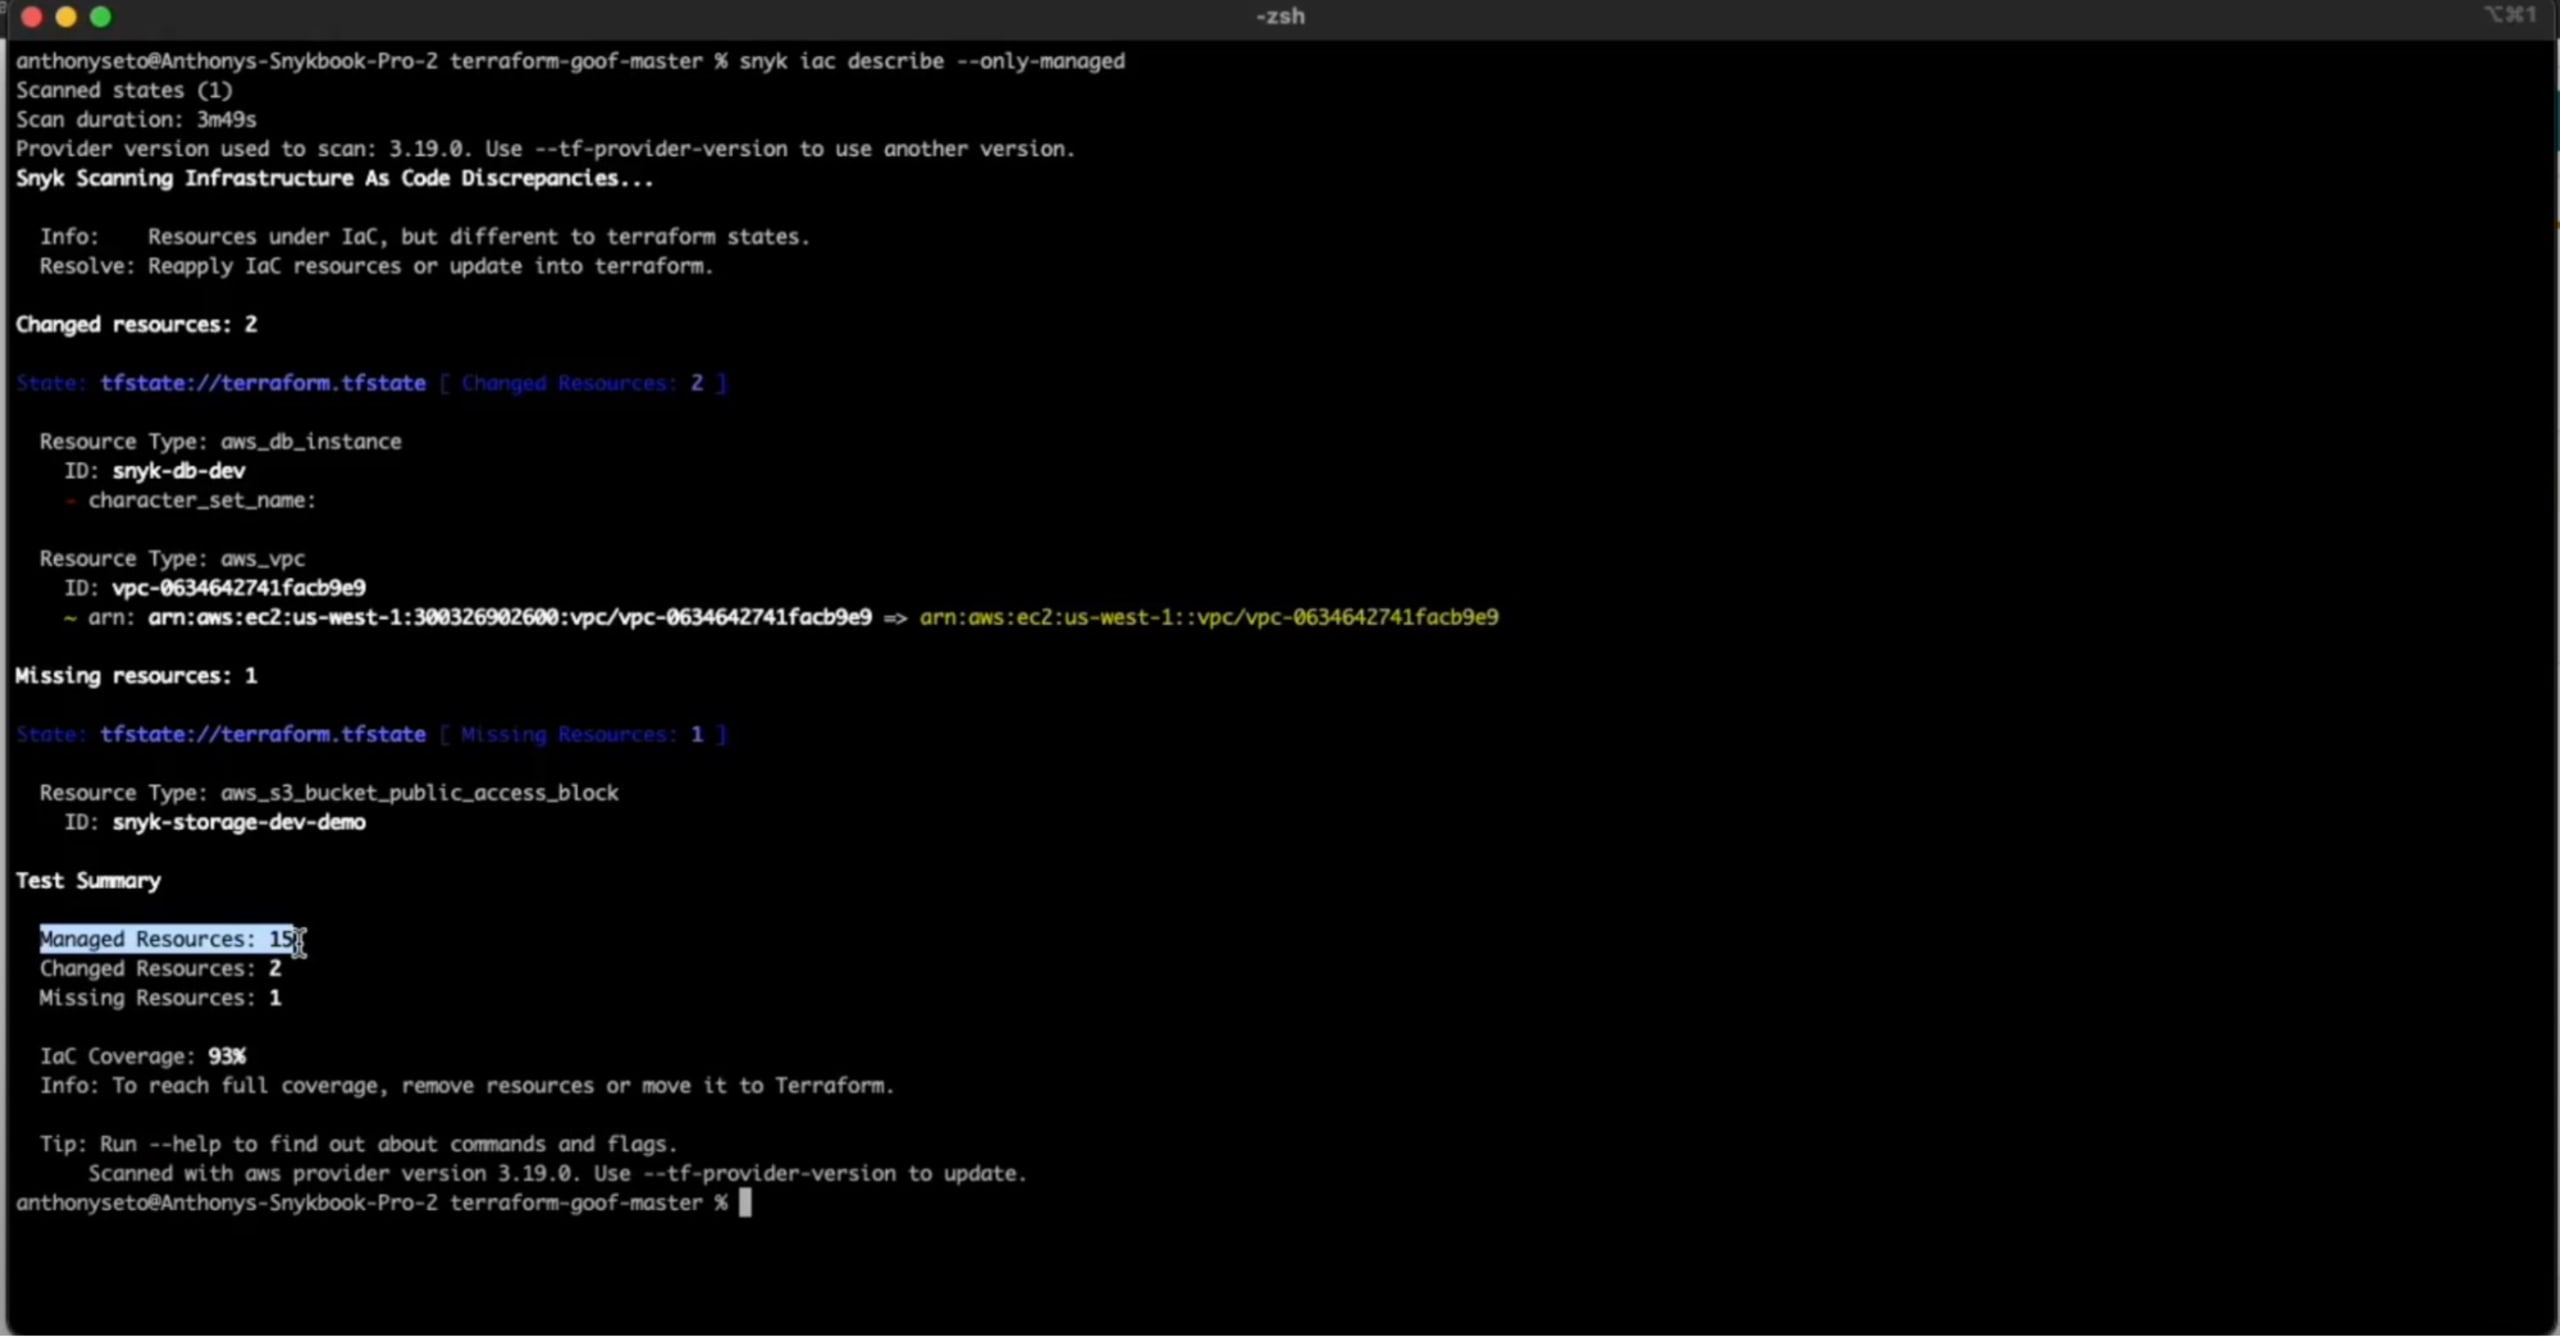
En mai 2022, nous avons annoncé les fonctionnalités de détection de dérive de Snyk IaC, qui permettent aux développeurs d’identifier les écarts de configuration dans leurs environnements cloud. À l’aide de l’interface CLI, Snyk IaC utilise des autorisations en lecture seule pour comparer les définitions IaC aux configurations des ressources dans le cloud. Snyk fournit des rapports sur :
Dérive de configuration : ressources cloud initialement configurées et déployées via l’IaC, mais qui s’écartent désormais de l’état souhaité (par exemple, à la suite d’une action malveillante ou d’une modification directe effectuée par une personne disposant des accès nécessaires).
Ressources non gérées : ressources cloud qui ne sont pas définies dans le code et ne bénéficient donc pas du même niveau de retour sur la sécurité pendant le développement.
% de couverture IaC de votre environnement cloud : pourcentage total des ressources gérées par l’IaC et donc soumises aux normes de sécurité et de conformité
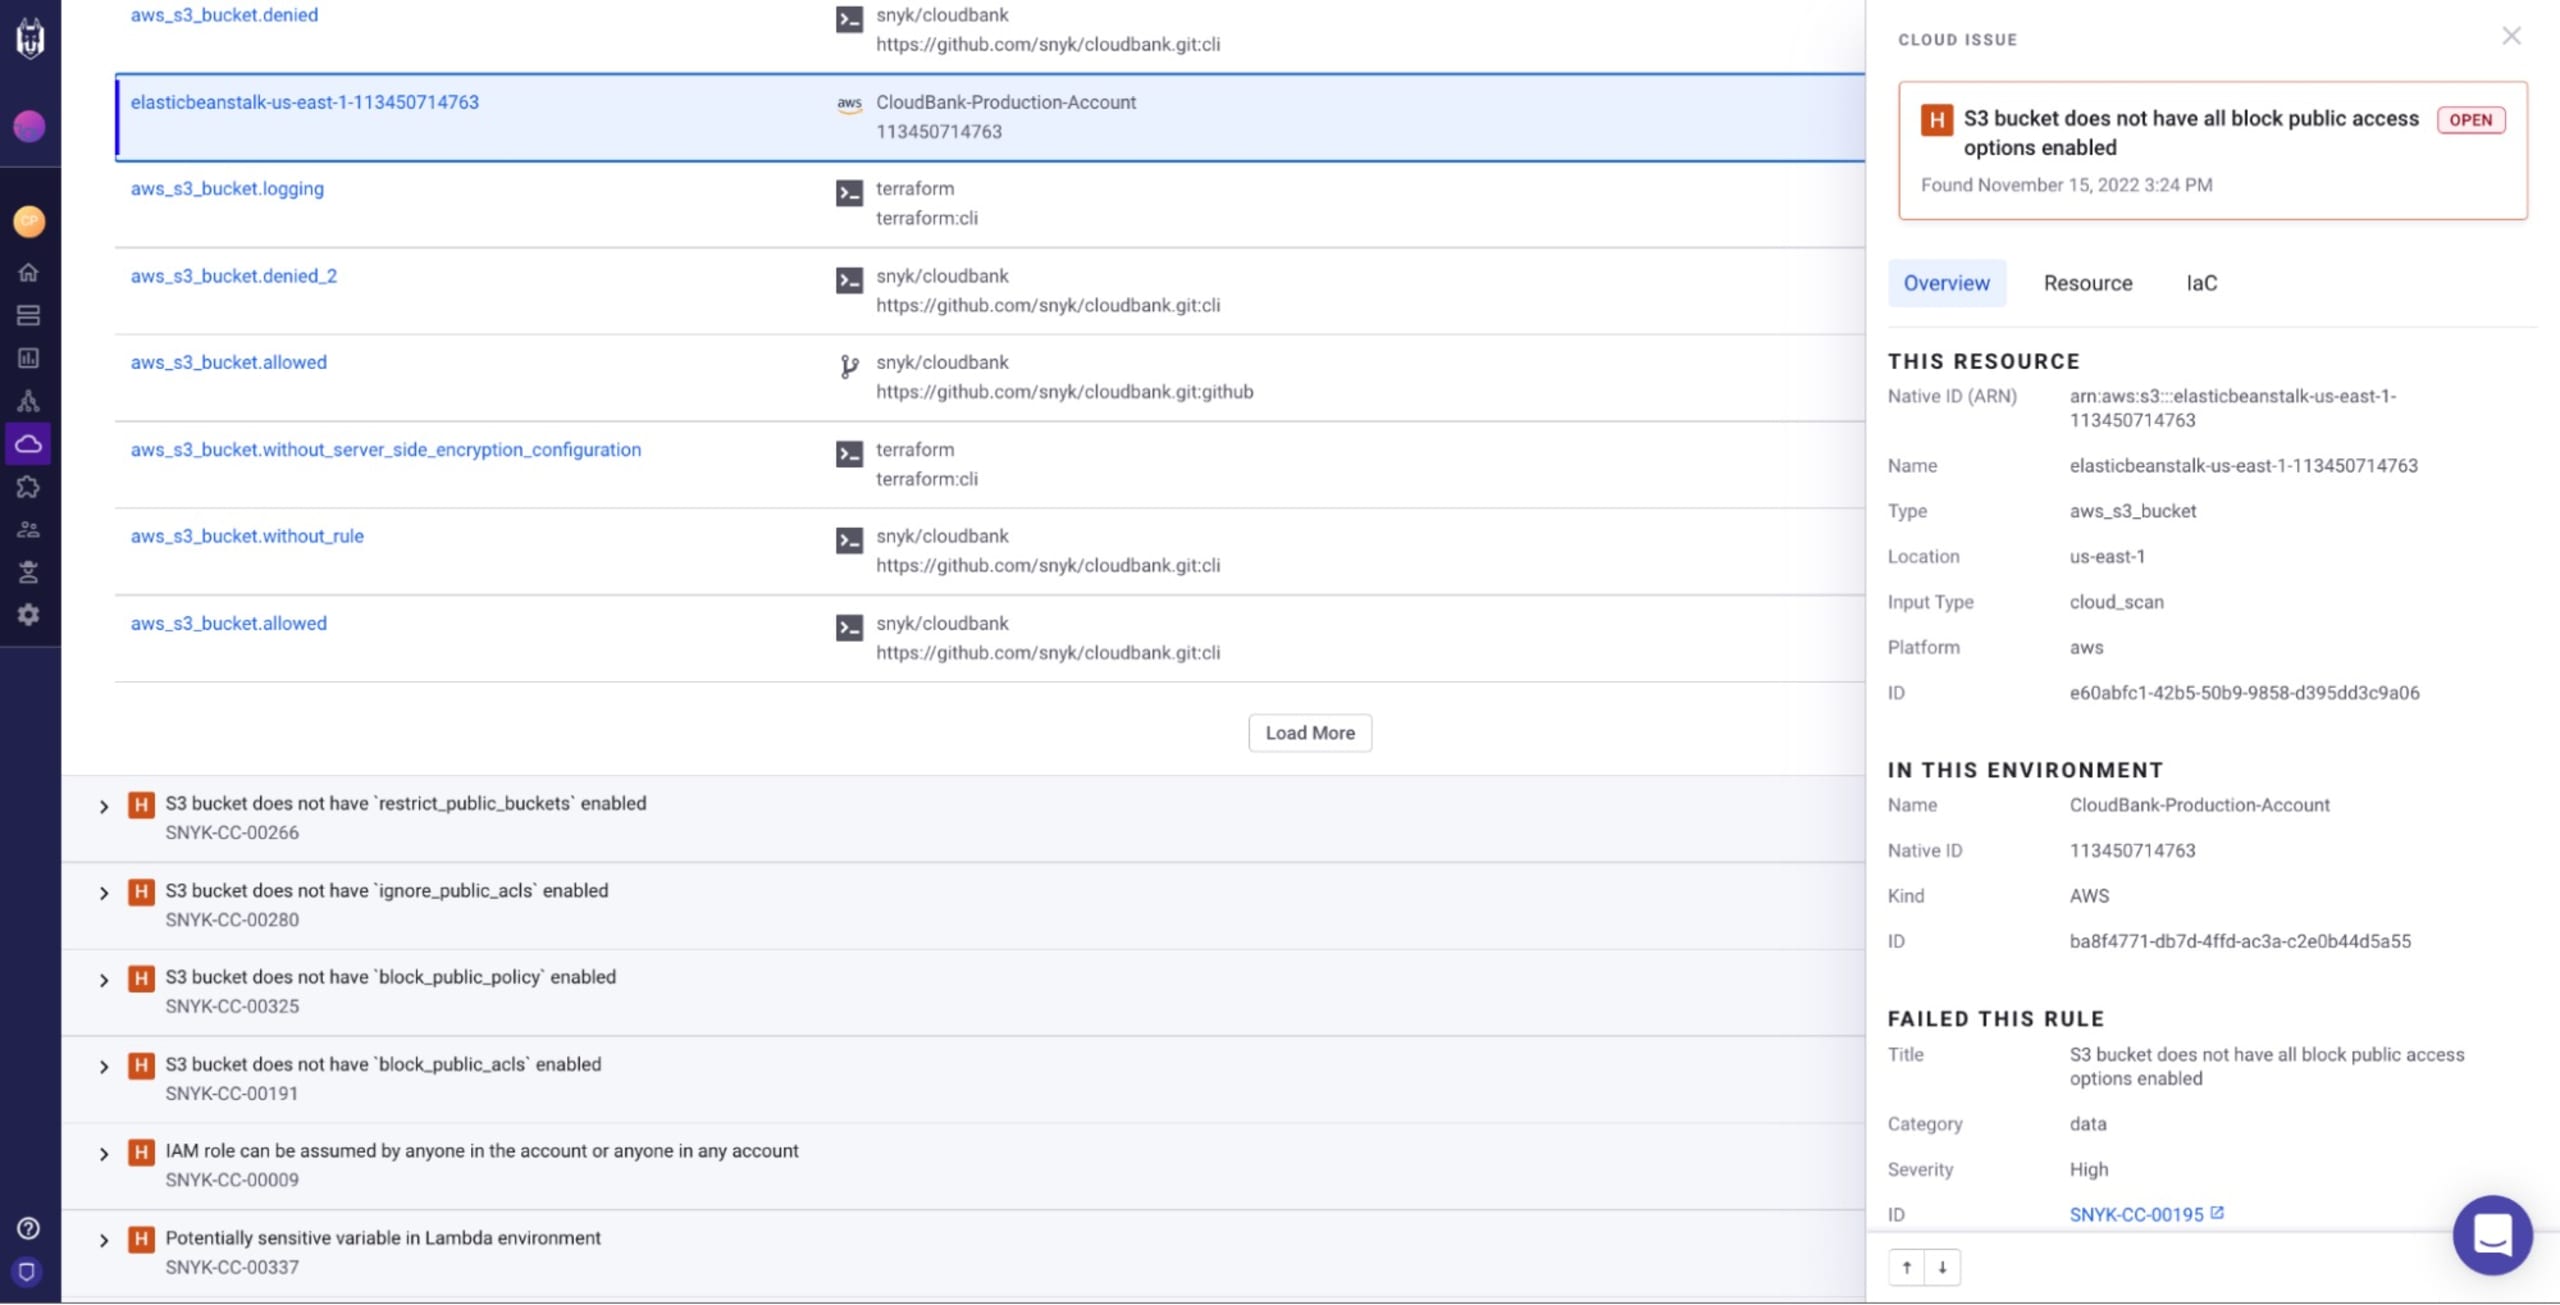
Les outils SAST et d’analyse statique traditionnels pour l’IaC génèrent de nombreux faux positifs, ce qui entraîne une lassitude face aux alertes aussi bien pour les équipes de sécurité que pour celles chargées du développement de la plateforme. En novembre 2022, nous avons également ajouté le contexte cloud aux problèmes IaC afin de réduire les faux positifs.
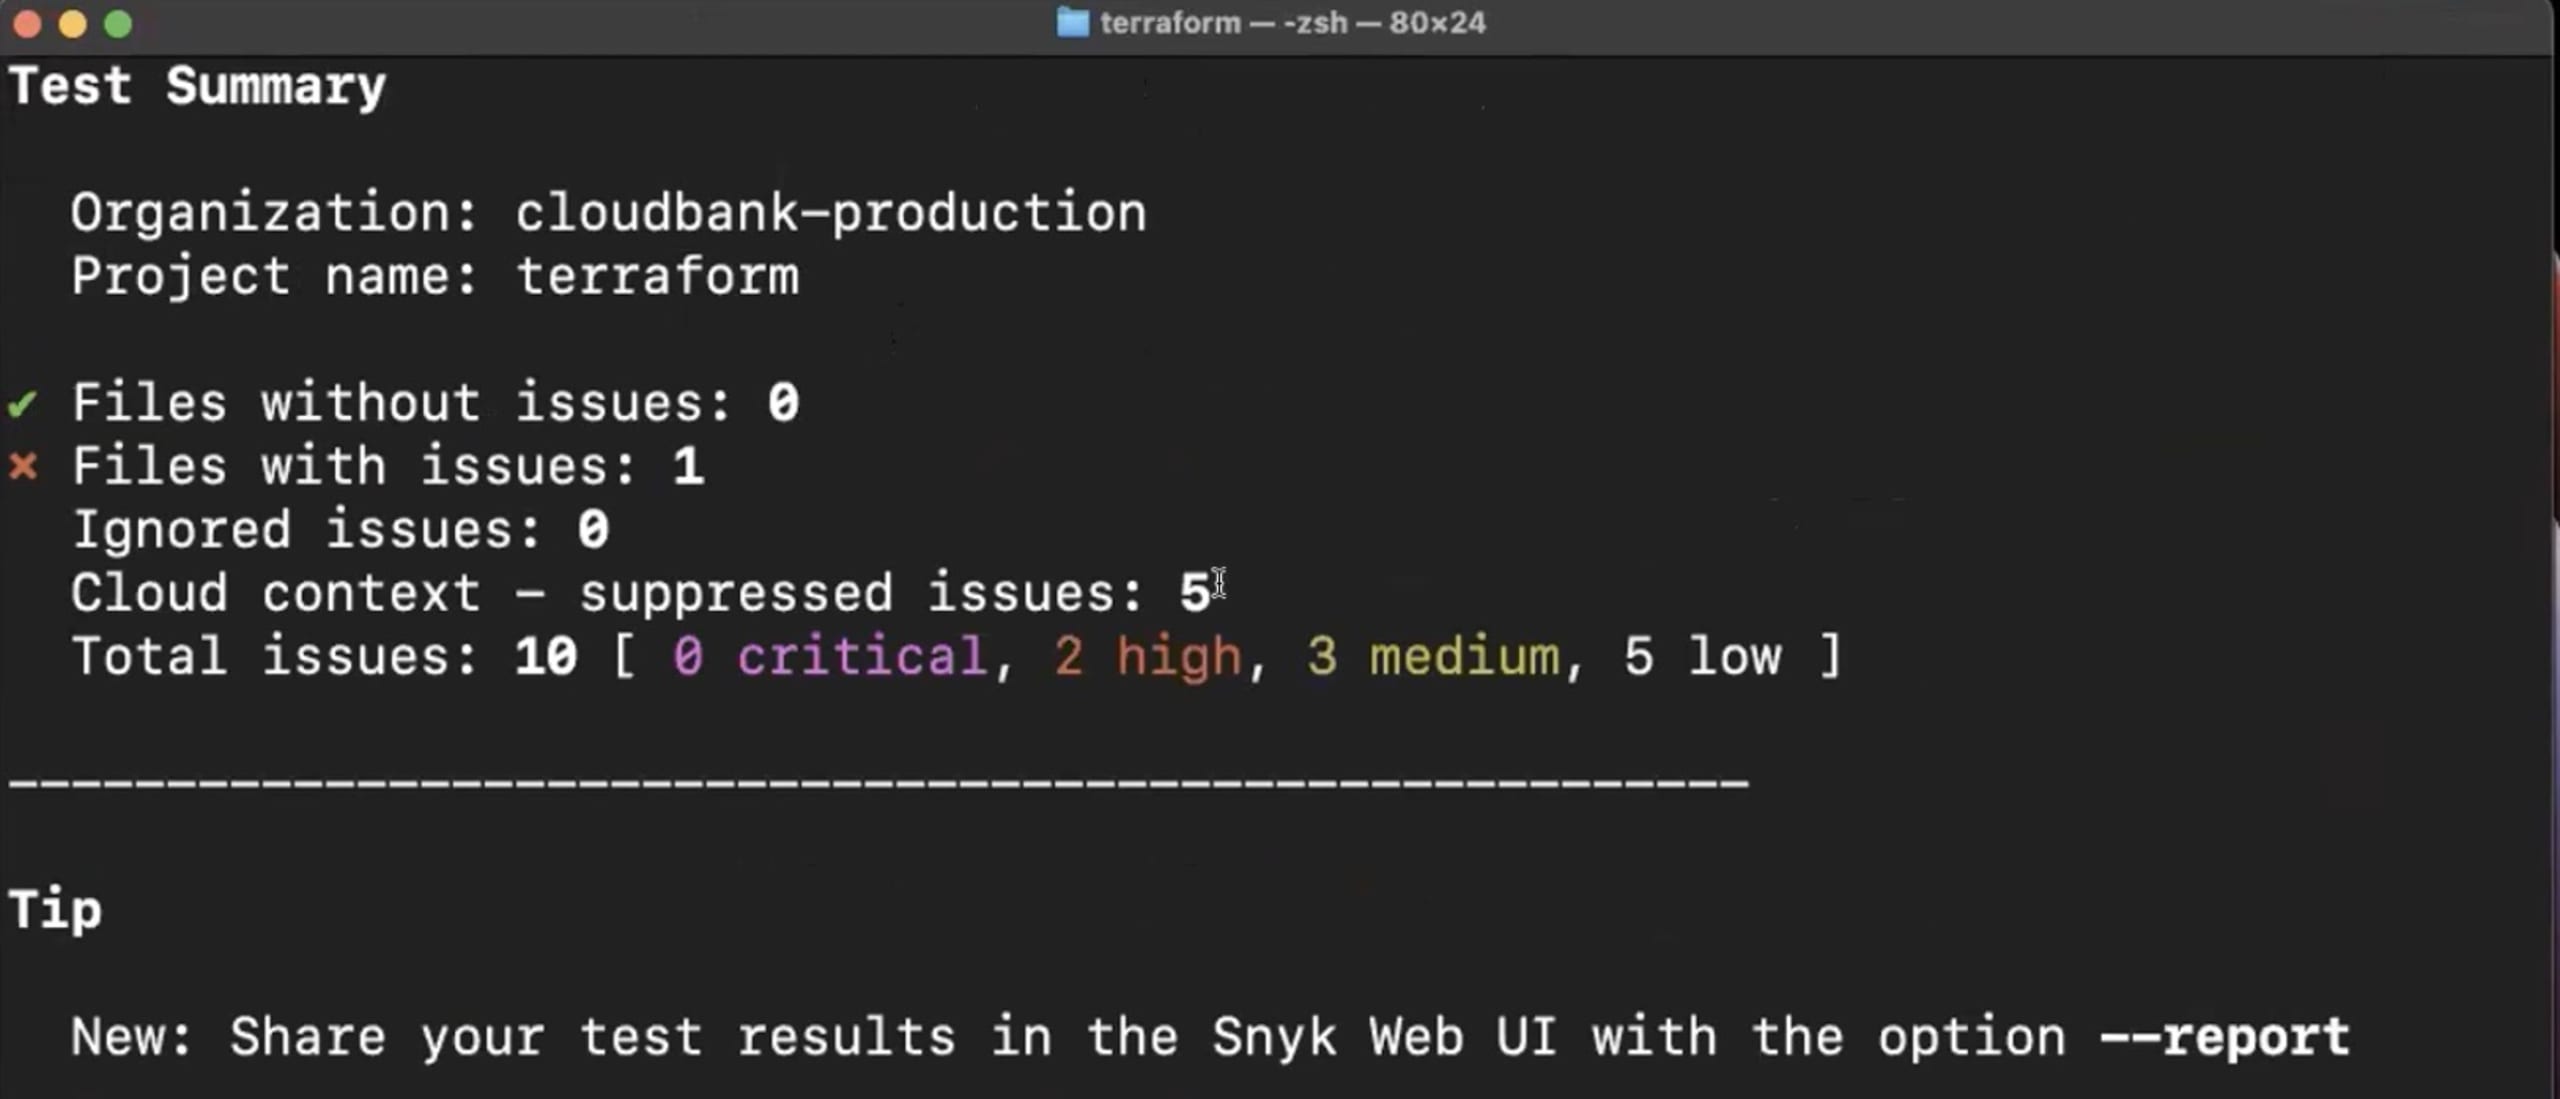
En reliant le cloud au code, le moteur de politiques unifié de Snyk détecte et supprime automatiquement les erreurs de configuration IaC déjà neutralisées par les paramètres des comptes cloud. Par exemple, un problème peut être signalé pour un « bucket S3 accessible au public », alors que le compte cloud AWS sur lequel il est déployé interdit l’accès public dans ses paramètres. Snyk reconnaît ce contexte cloud et supprime automatiquement le problème IaC afin d’éviter un faux positif.
Cap sur 2023
Cette année a été marquante : nous avons poursuivi la concrétisation de notre vision d’une sécurité du cloud pilotée par les développeurs et reçu un soutien considérable ainsi que des retours très positifs de clients comme Tealium et Global Giving. À l’avenir, la plateforme Snyk offrira une visibilité complète sur les applications, l’infrastructure et les environnements cloud en cours d’exécution, tout au long du cycle de développement logiciel. Elle permettra aux utilisateurs d’identifier les zones de plus grand risque dans le cloud, de repérer une vulnérabilité et d’en transmettre la correction dans le code à la bonne équipe de développement, afin d’éliminer le problème.
Au premier semestre 2023, nous prévoyons d’améliorer nos fonctionnalités pour relier les problèmes cloud aux ressources de code qui les ont générés, de permettre les corrections de sécurité du cloud directement dans l’IaC et d’améliorer les rapports de détection de dérive.
Nous continuerons à développer des vues et des rapports sur la posture de sécurité et de conformité pour aider les équipes de sécurité, ainsi que des fonctionnalités permettant d’appliquer des politiques de sécurité personnalisées tout au long du cycle de développement logiciel.
Pour l’infrastructure en tant que code, nous continuerons à enrichir nos règles et les capacités de filtrage de notre moteur, à mieux prendre en charge les workflows Terraform, à ajouter la prise en charge de nouveaux formats IaC et à exploiter le contexte cloud pour réduire les faux positifs et permettre aux équipes de développement de se concentrer uniquement sur les alertes critiques.
Merci de l’intérêt que vous portez à Snyk. Nous vous souhaitons une excellente nouvelle année !