Snyk apporte la sécurité de l’infrastructure as code à HashiCorp Terraform Cloud
Sarah Conway
4 mai 2022
0 minutes de lectureDans le cadre de notre mission visant à simplifier et sécuriser les workflows Terraform Cloud, nous sommes ravis d’annoncer notre nouvelle intégration native à HashiCorp Terraform Cloud. Cette intégration incorpore directement dans Terraform Cloud l’expertise en sécurité et les correctifs adaptés aux développeurs de Snyk Infrastructure as Code (Snyk IaC), faisant du workflow Terraform Cloud l’un des moyens les plus sûrs de provisionner et de gérer une infrastructure de cloud public.
Dans cet article, nous vous expliquons pourquoi nous avons créé cette intégration, à quoi ressemble un workflow Terraform Cloud avec la tâche d’exécution Snyk IaC et vous proposons des ressources pour renforcer rapidement la sécurité IaC de chaque tâche d’exécution Terraform.
Pourquoi intégrer Terraform Cloud ?
À mesure que l’utilisation de l’infrastructure as code se développe, les équipes de développement doivent rédiger et gérer toujours plus de configurations. Mais cette adoption croissante s’accompagne de risques accrus. Les développeurs sont également de plus en plus responsables de la sécurité et de la conformité de leurs déploiements cloud.
Le problème, c’est que savoir comment provisionner une infrastructure de manière sécurisée constitue un obstacle majeur pour les équipes de développement. Le rapport State of Cloud Native Application Security Report de Snyk révèle que 69 % des personnes interrogées avaient une erreur de configuration ou une vulnérabilité connue non corrigée dans leurs applications cloud natives.
Nous avons créé l’intégration de la tâche d’exécution Snyk pour Terraform afin d’aider les développeurs à repérer et à corriger plus facilement les erreurs de configuration IaC et les problèmes de sécurité liés à la non-conformité pendant le codage. Le risque d’une infrastructure non sécurisée est ainsi réduit bien avant son déploiement. Cette approche axée sur les développeurs permet aux utilisateurs de Terraform Cloud de définir et de gérer en toute sécurité leur infrastructure cloud auprès de tous les principaux fournisseurs cloud, notamment AWS, Azure et Google Cloud.
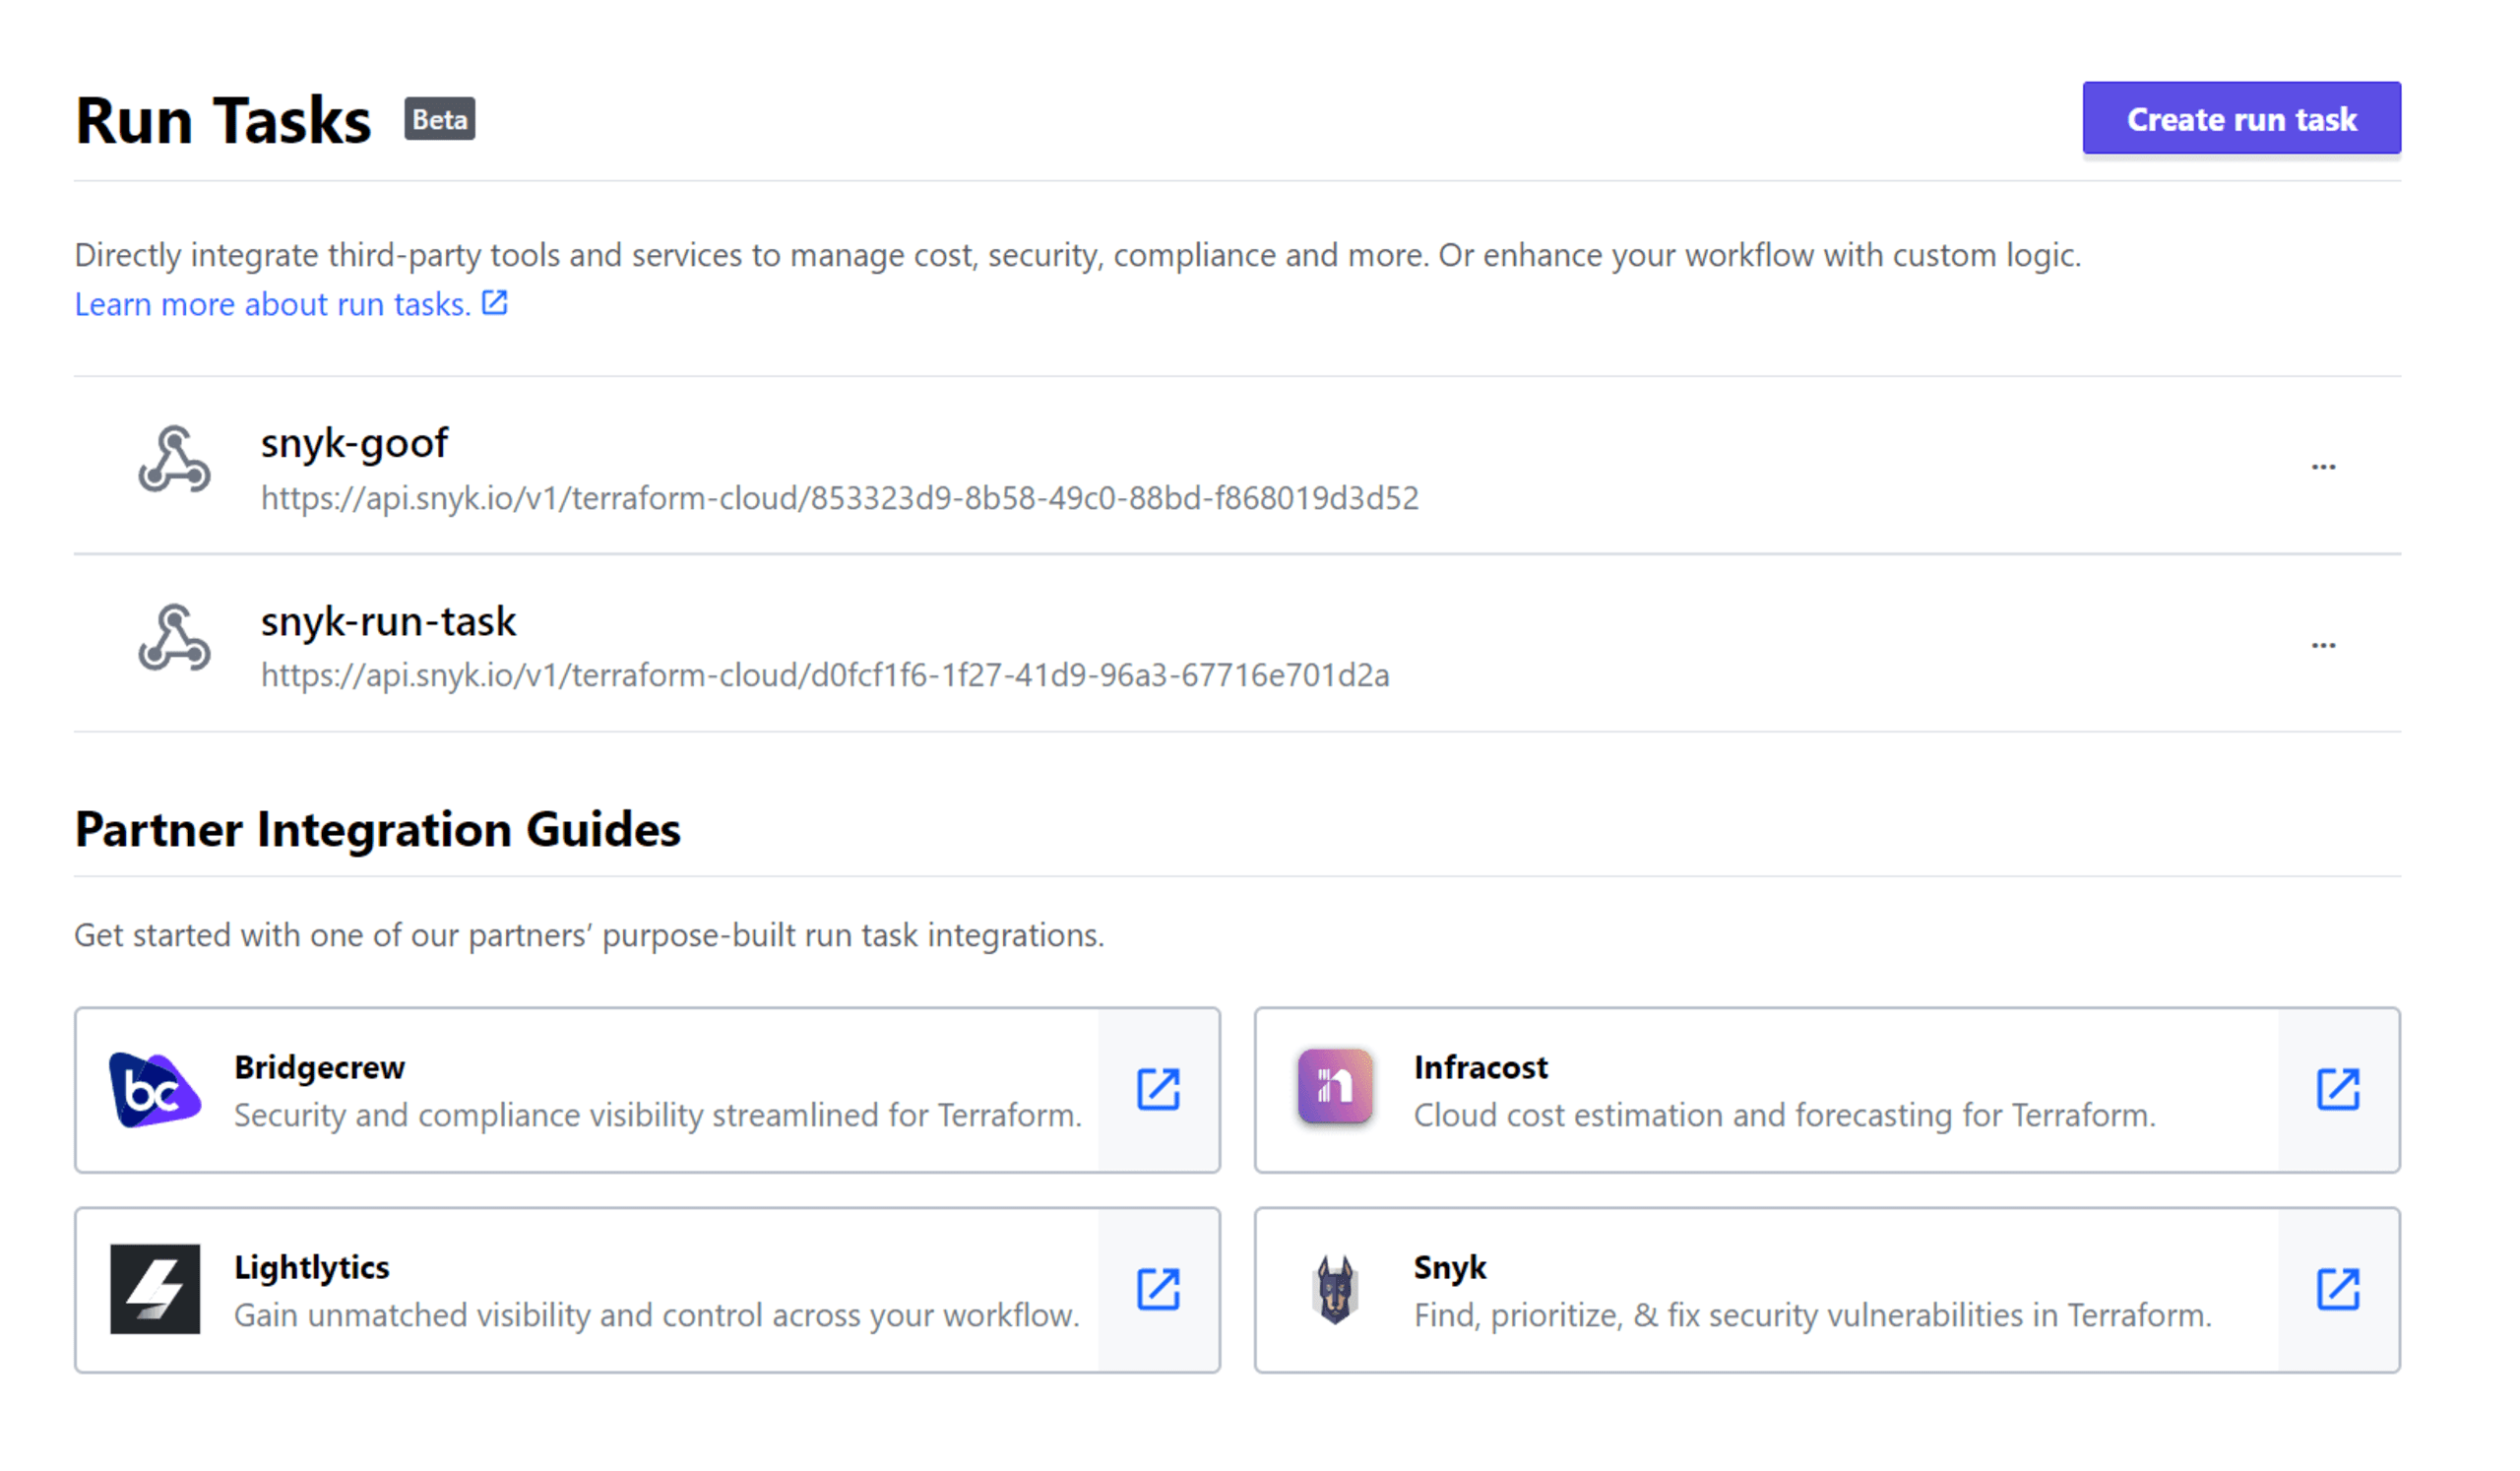
Comment Snyk IaC automatise-t-il la sécurité et la conformité lors d’une exécution ?
Snyk IaC analyse les fichiers de configuration Terraform et fournit immédiatement des retours sur la sécurité et la conformité. Les développeurs peuvent ainsi prévenir les erreurs de configuration cloud dès le début du processus, puis tout au long de la livraison, et déployer des configurations plus sécurisées en moins de temps.
L’analyse de Snyk s’appuie sur une analyse statique qui compare les fichiers IaC à son ensemble de règles de sécurité prédéfinies. Ces règles s’inspirent des normes du secteur, des bonnes pratiques des fournisseurs cloud et des exercices de modélisation des menaces émergentes menés par les ingénieurs en sécurité de Snyk.
En plus de ces règles, Snyk prend en compte les politiques personnalisées lors de la recherche d’éventuelles erreurs de configuration dans les fichiers Terraform.
À quoi ressemble une tâche d’exécution Snyk dans Terraform Cloud ?
L’intégration de Snyk à Terraform Cloud permet aux équipes de développement d’analyser les fichiers JSON Terraform Plan — qui prévisualisent les changements d’infrastructure envisagés — et de comparer les résultats aux politiques de sécurité fondées sur les bonnes pratiques de tous les principaux fournisseurs de cloud public et de Kubernetes. La compatibilité avec les fichiers Terraform Plan permet également à Snyk de renforcer la sécurité d’autres outils qui génèrent ces fichiers, comme Terragrunt et Atlantis.
Plus important encore, analyser les fichiers Terraform Plan plutôt que des fichiers individuels permet aux développeurs d’examiner collectivement les changements proposés à l’infrastructure et de réduire le risque de mauvaises surprises après le déploiement. Le fichier Terraform Plan intègre tous les modules et toutes les variables, offrant une vue d’ensemble de l’infrastructure prévue, au lieu de s’appuyer uniquement sur les ressources indiquées dans les fichiers de configuration individuels.
En bref, en utilisant la tâche d’exécution Snyk dans Terraform Cloud comme point de contrôle de votre exécution, vous détectez automatiquement les erreurs de configuration avant l’application des changements proposés à l’infrastructure cloud existante. Les développeurs peuvent ainsi intégrer la sécurité IaC dès les premières étapes et faire de la sécurité Terraform une composante essentielle du processus de développement.
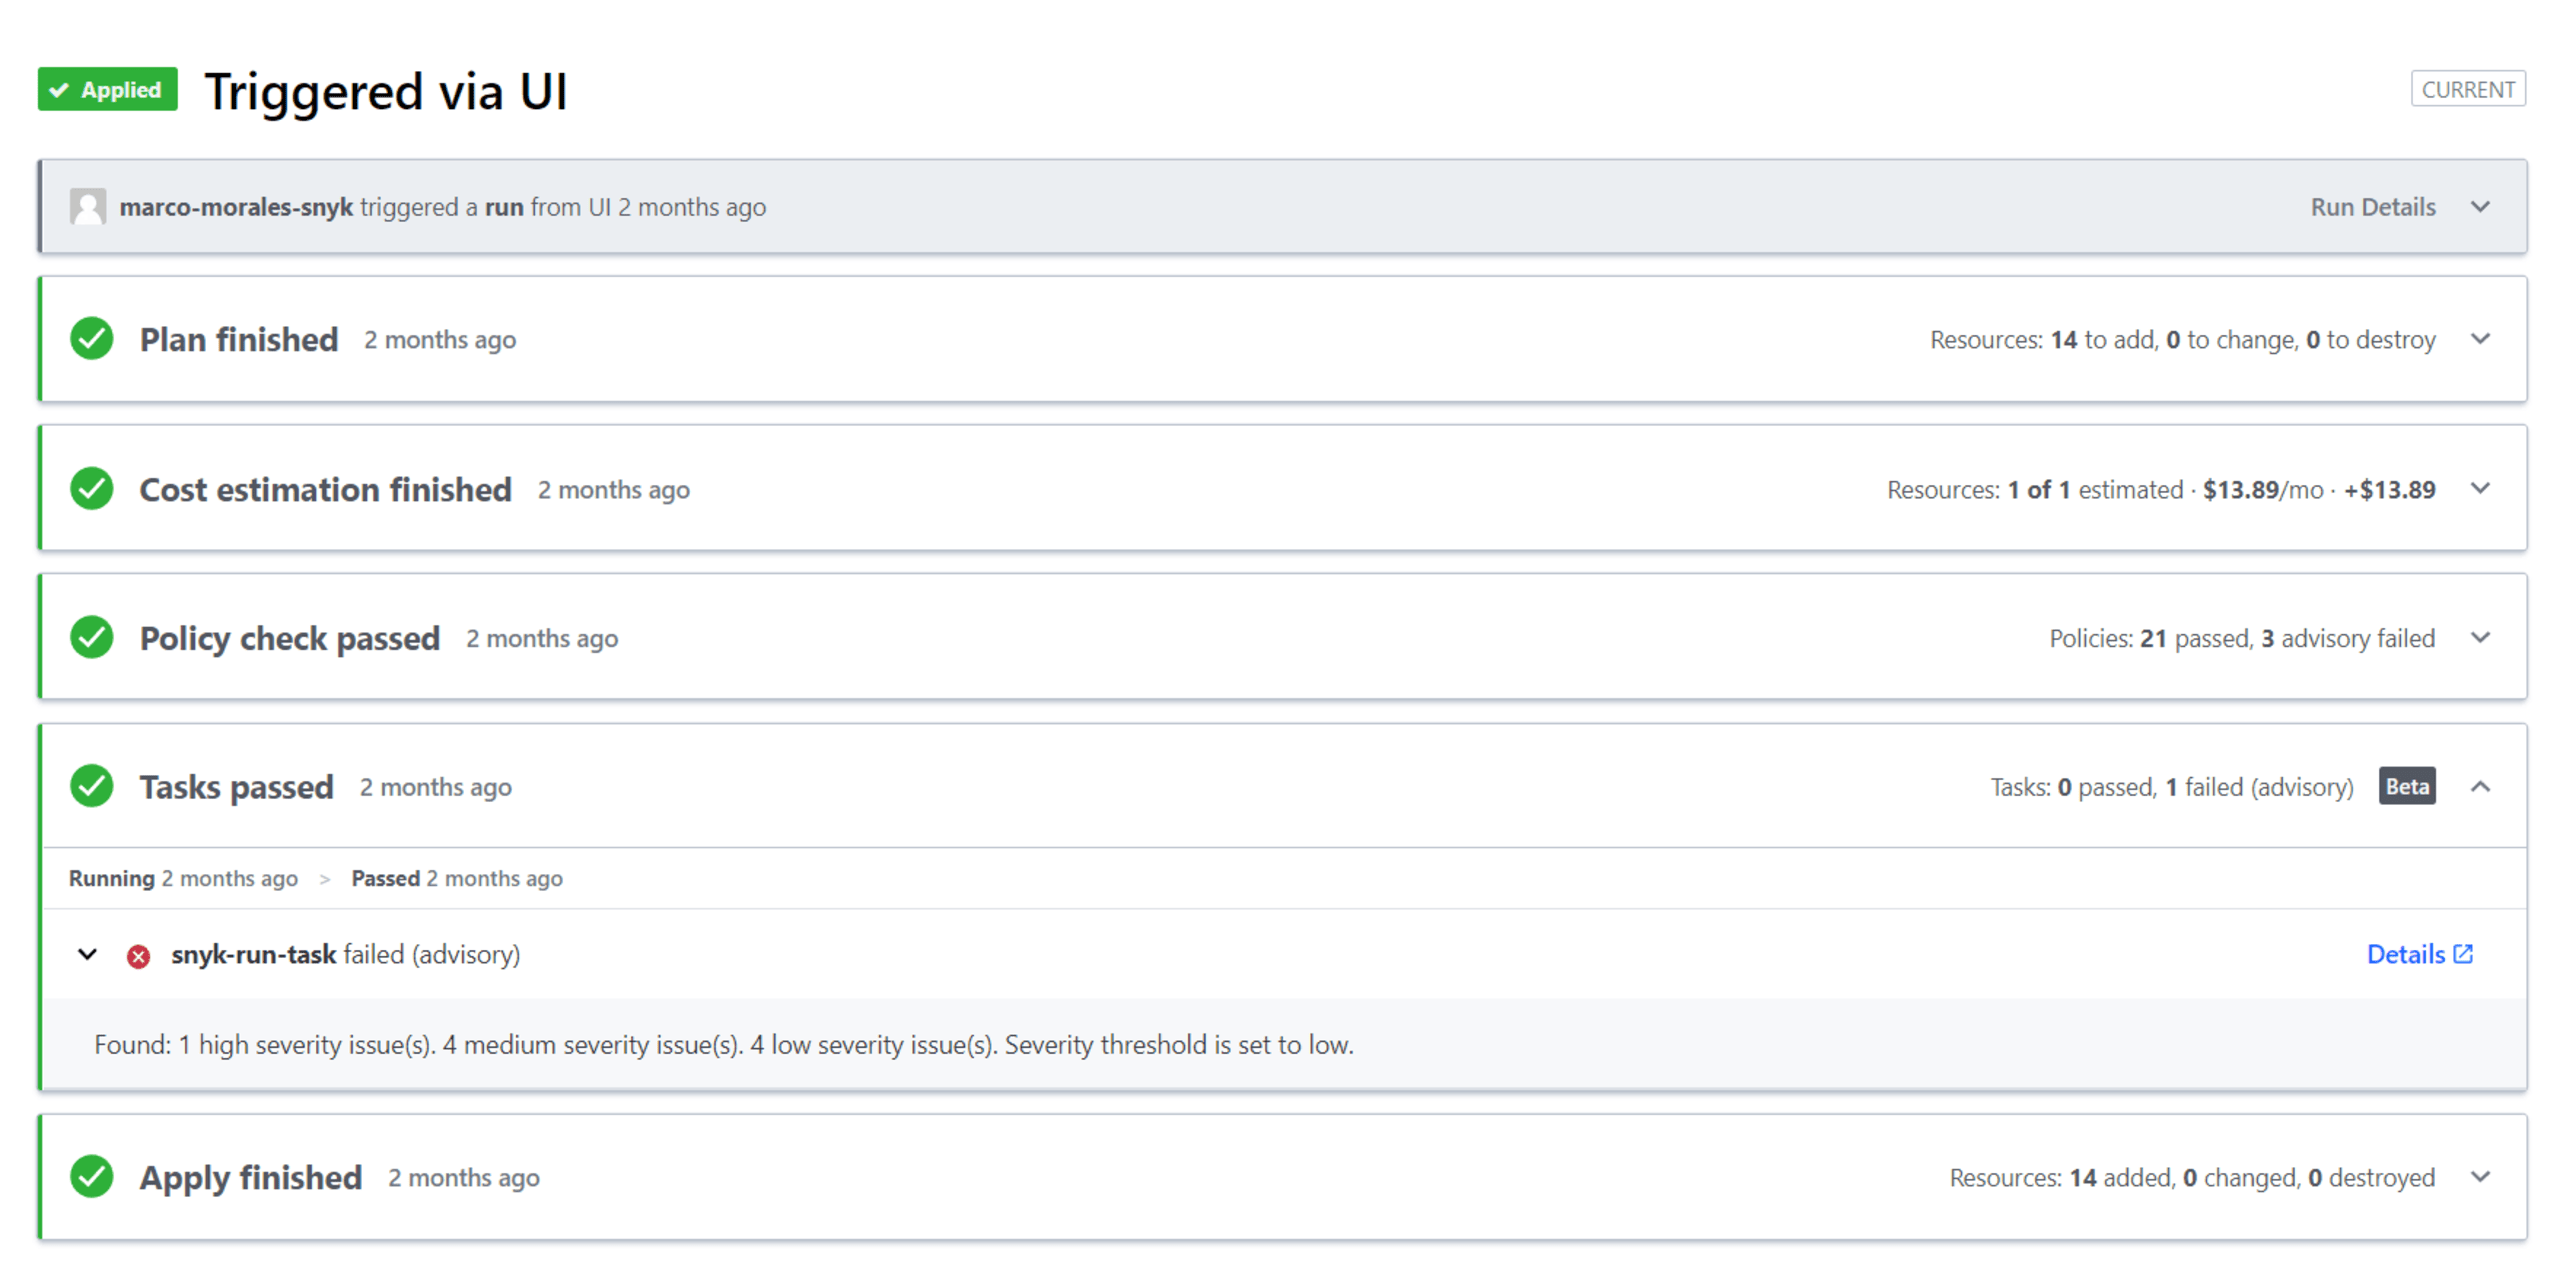
Vous pouvez également personnaliser le niveau d’application de votre tâche d’exécution Snyk en choisissant le mode Consultatif — qui met l’exécution en pause et informe l’utilisateur de l’échec — ou le mode Obligatoire — qui bloque l’exécution jusqu’à l’application d’un correctif.

Personnalisez le niveau d’application des politiques pour mettre en pause ou empêcher un Apply.
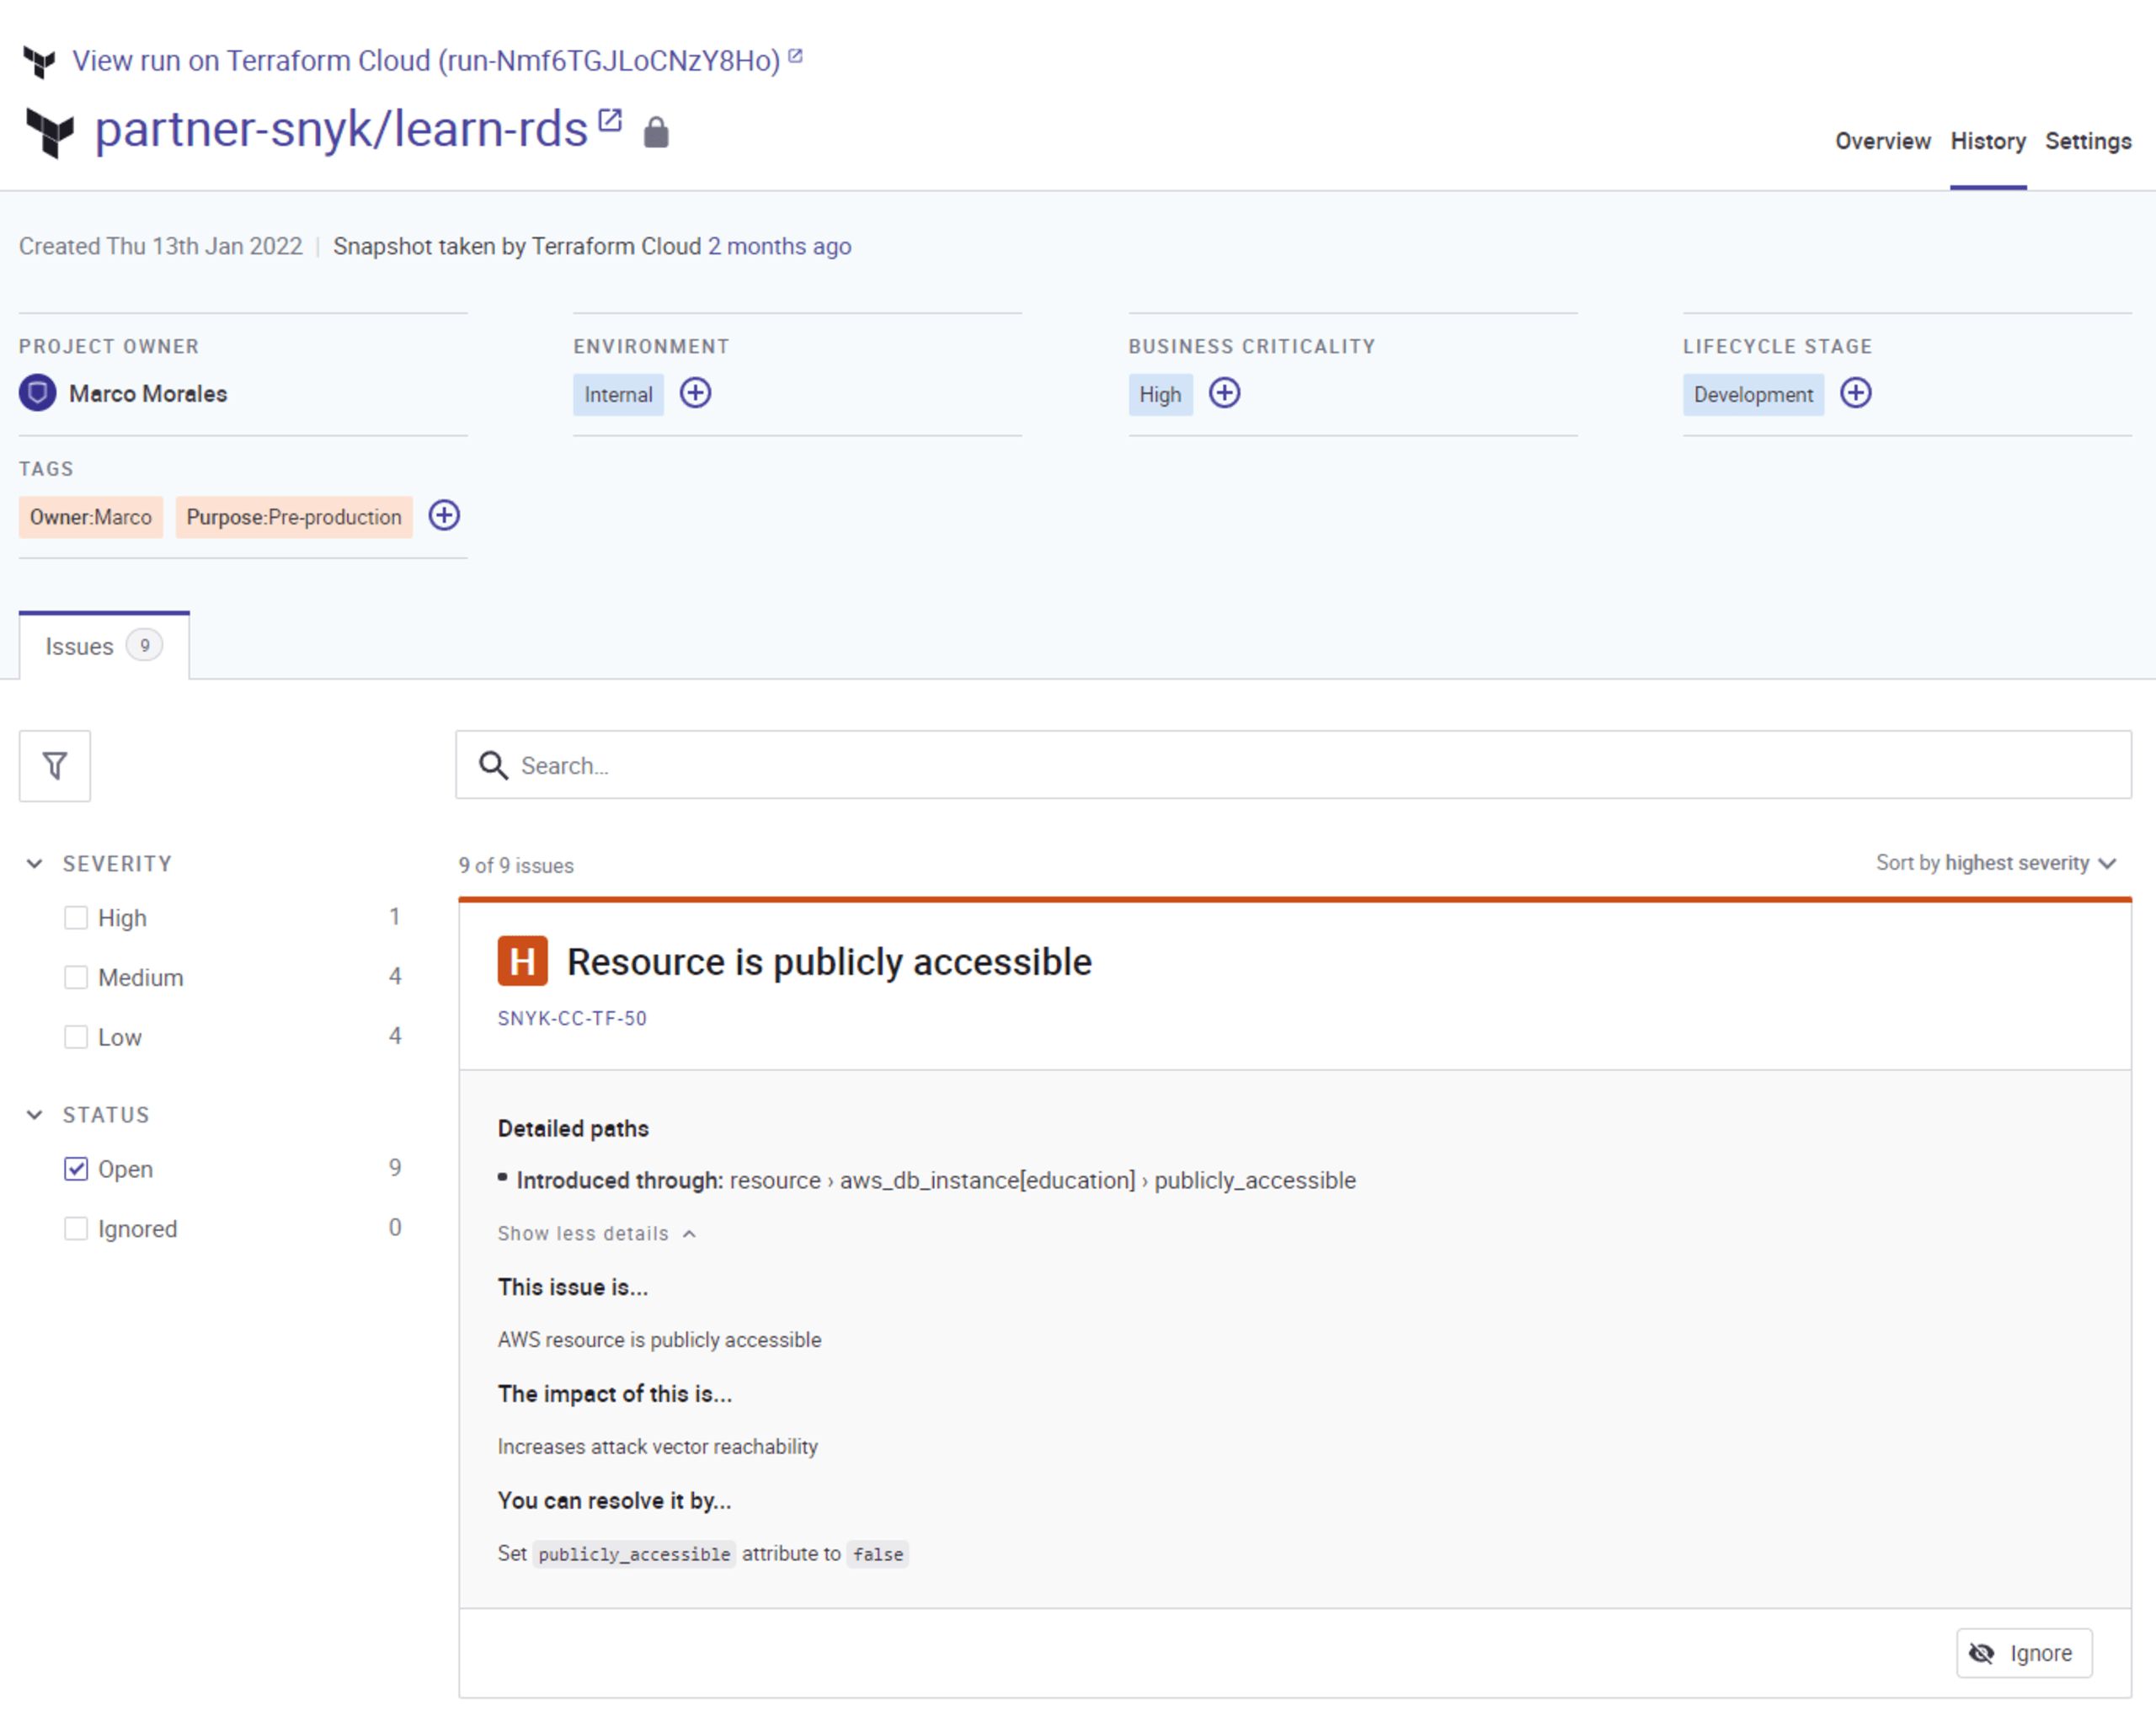
Pour chaque erreur de configuration ou problème de conformité, Snyk fournit un contexte de sécurité structuré et des conseils de correction adaptés aux développeurs. Retrouvez directement dans le code Terraform concerné le problème, son impact et une correction suggérée.
Ressources pour bien démarrer avec Snyk dans Terraform Cloud
Dans le cadre des efforts de Snyk pour aider les développeurs à résoudre les problèmes de sécurité liés à la configuration, Snyk et HashiCorp ont créé le mémo 5 bonnes pratiques pour sécuriser les configurations Terraform. Il aide les organisations à renforcer la sécurité IaC et à tirer parti des politiques en tant que code grâce à la tâche d’exécution Snyk pour Terraform Cloud.
Pour commencer, consultez notre guide de démarrage rapide Simplifiez la sécurité IaC avec Snyk et HashiCorp. Il aidera vos équipes de développement à mettre rapidement en place l’intégration de Snyk et Terraform Cloud afin de détecter les vulnérabilités de sécurité et d’appliquer des politiques de sécurité en quelques minutes.
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.