Cómo prepararte hoy para las vulnerabilidades de día cero del mañana
Escrito por

0 minutos de lectura
¿Qué es una vulnerabilidad de día cero?
Una vulnerabilidad de día cero es una nueva falla detectada en un activo, como una aplicación, una imagen base de contenedor, una biblioteca de código abierto o una instancia en la nube. Como quienes mantienen la aplicación desconocían esta vulnerabilidad, no existen soluciones para mitigarla, salvo dejar de usarla. Las aplicaciones con vulnerabilidades de día cero quedan expuestas a ataques hasta que el proveedor o equipo responsable del mantenimiento crea una solución.
Cómo abordar las vulnerabilidades de día cero
En el mundo de la seguridad del software, las condiciones pueden cambiar —y suelen hacerlo— de la noche a la mañana. Un día, tus aplicaciones y sistemas funcionan de forma segura en la nube. Al siguiente, una nueva vulnerabilidad explotable aparece en los titulares y comienza una carrera contrarreloj para encontrar y corregir este componente vulnerable en todo tu entorno.
Las vulnerabilidades de día cero —problemas de seguridad recién descubiertos, a menudo sin una solución más allá de «deja de usarlo por ahora»— ponen a los equipos de seguridad en un estado de agitación como ningún otro problema. Por suerte, las organizaciones pueden tomar medidas proactivas para prepararse antes de que ocurran (o se descubran) vulnerabilidades de día cero.
¿Por qué representan un riesgo las vulnerabilidades de día cero?
La mayoría de las aplicaciones actuales contienen una enorme red de dependencias y recursos externos. Una sola aplicación puede incluir decenas de componentes de código abierto y piezas de software de terceros. Cuando el público en general descubre una vulnerabilidad de día cero, las organizaciones que usan el componente vulnerable deben localizarla y corregirla cuanto antes. Si no logran hacerlo a tiempo, pueden ser víctimas de un ataque de día cero.
¿Cuáles son las consecuencias de un exploit de día cero?
Un exploit de día cero exitoso puede tener consecuencias graves para las organizaciones, desde pérdidas financieras hasta daños a la reputación. Los atacantes pueden aprovechar estas vulnerabilidades para ejecutar código de forma remota, robar datos confidenciales o interrumpir operaciones empresariales críticas. Como las vulnerabilidades de día cero son desconocidas antes de que se descubran, las medidas de seguridad tradicionales, como los firewalls y el software antivirus, suelen no poder evitar su explotación. Por eso, detectarlas, mitigarlas y aplicarles parches rápidamente es fundamental para reducir el impacto de un ataque.
Ciclo de vida de una vulnerabilidad de día cero
Las vulnerabilidades de día cero son especialmente riesgosas porque aparecen con mucha rapidez, y su ciclo de vida puede variar considerablemente según quién las descubre. Al irte a dormir, pueden ser desconocidas y, al despertar al día siguiente, estar en todos los titulares y foros. Este es un posible cronograma de una vulnerabilidad de día cero típica en una biblioteca de código abierto (aunque también puede ocurrir algo similar con aplicaciones propias):
Un desarrollador elige una biblioteca de código abierto. El código actualizado y la nueva biblioteca se publican en producción.
Descubrimiento de la vulnerabilidad. En los días, meses o años siguientes, investigadores de seguridad (en el mejor de los casos) o actores maliciosos (en el peor) descubren la vulnerabilidad. Los actores maliciosos comienzan a explotarla mientras los investigadores de seguridad investigan cómo podría aprovecharse.
Conocimiento de la vulnerabilidad. Los responsables de mantenimiento se enteran de la vulnerabilidad, pero aún no tienen una solución.
Divulgación de la vulnerabilidad. El responsable de mantenimiento de la biblioteca vulnerable o los investigadores de seguridad que la identificaron divulgan información sobre la vulnerabilidad a los clientes afectados o al público en general.
Aplicación de parches a la vulnerabilidad de día cero. El proveedor publica soluciones, a menudo como versiones puntuales (posiblemente más de una, según cuántas versiones hayan incluido la vulnerabilidad). El tiempo para publicar una solución completa varía desde unas horas hasta unos meses, según la complejidad.
Implementación de las correcciones por parte de los clientes. Por último, corresponde a los clientes afectados implementar los parches. Este proceso puede llevar meses o incluso años, según el tiempo que les tome descubrir todas las instancias del componente vulnerable e implementar la corrección.
Intentos de ataque continuos. Incluso mucho después de que se publique un parche, los actores maliciosos seguirán intentando explotar la vulnerabilidad con la esperanza de encontrar un sistema sin parchear. Por eso, las organizaciones siempre deben incluir análisis de seguridad periódicos en sus procesos de compilación e implementación.
Puede haber muchos pasos intermedios y, según si los equipos involucrados siguen o no las prácticas recomendadas para la divulgación de vulnerabilidades, el impacto de una vulnerabilidad puede variar considerablemente.
6 consejos para planificar y prepararte para las vulnerabilidades de día cero
Las vulnerabilidades de día cero aparecen con frecuencia y dejan en una situación difícil a miles de organizaciones cada año. En 2022, Google registró 41 vulnerabilidades de día cero en circulación. Así que no se trata de si, sino de cuándo tu organización enfrentará una vulnerabilidad de día cero.
Como estas vulnerabilidades aparecen con tanta frecuencia, las organizaciones deben prepararse de forma proactiva. Las empresas pueden tomar algunas medidas en tiempos de calma para estar listas y actuar ante una emergencia relacionada con amenazas de día cero. Estas medidas incluyen:
1. Prioriza la seguridad durante el desarrollo.
Priorizar la seguridad significa que los desarrolladores corrigen las vulnerabilidades a medida que aparecen durante todo el SDLC. Resolver los problemas de seguridad en cuanto surgen es mucho más eficiente que esperar días o semanas para corregir una larga lista de problemas que avanzaron a etapas posteriores.
Priorizar la seguridad también permite que el equipo de seguridad colabore mejor con los desarrolladores, en lugar de frustrarlos. Este nivel de colaboración promueve una cultura DevSecOps más sólida. Cuando los equipos de desarrollo y seguridad ya están acostumbrados a trabajar juntos, pueden resolver los problemas de forma más eficaz cuando surge una vulnerabilidad de día cero.
2. Establece un proceso de seguridad sólido.
Los procesos sólidos de seguridad de aplicaciones que aplican shift-left se enfocan en encontrar y corregir vulnerabilidades durante todo el SDLC, en lugar de esperar hasta el final de cada hito importante para hacer pruebas. Por ejemplo, algunas organizaciones realizan pruebas estáticas de seguridad de aplicaciones (SAST) en el código propio cada vez que un desarrollador crea un pull request.
Estos procesos también incluyen localizar todas las dependencias de terceros mediante el análisis de composición de software (SCA) y llevar un registro detallado con una lista de materiales de software (SBOM). Como los procesos de desarrollo actuales son tan acelerados, muchas organizaciones usan herramientas de automatización para hacer un seguimiento continuo de sus dependencias en tiempo real.
Cuando una organización ya aplica procesos de seguridad sólidos en su trabajo diario, es mucho más fácil localizar los proyectos que usan recursos de terceros afectados por vulnerabilidades de día cero y corregirlos rápidamente.
3. Realiza evaluaciones y auditorías de seguridad periódicas.
También es fundamental que las organizaciones realicen evaluaciones y auditorías de seguridad con regularidad. Aunque los detalles de estas evaluaciones varían según la industria y otras necesidades del negocio, suelen incluir alguna forma de estas cinco etapas:
Determinar las posibles amenazas
Identificar los datos confidenciales del entorno
Mapear la superficie de ataque
Evaluar los puntos débiles de los procesos
Crear una hoja de ruta para mejorar el proceso
Al realizar estos pasos con regularidad, una organización puede asegurarse de que su programa de seguridad esté en excelentes condiciones. Las evaluaciones también ayudan a la organización a comprender a fondo su postura de seguridad actual. Este conocimiento y preparación facilitan mucho la prevención de un exploit de día cero.
4. Promueve la concientización de los empleados.
La concientización de los empleados también contribuye a prevenir las vulnerabilidades de día cero. Un programa de capacitación eficaz enseña a los desarrolladores prácticas de codificación segura de manera interactiva y atractiva. Una de las mejores maneras de capacitar a los equipos de desarrollo es incluir orientación para corregir vulnerabilidades junto con el análisis de vulnerabilidades. Por ejemplo, algunos escáneres explican por qué cada vulnerabilidad representa un riesgo y cómo corregirla.
La capacitación práctica en seguridad impulsa a los desarrolladores a comprender mejor su propio código y sus posibles riesgos de seguridad, lo que les permite resolver con más eficiencia las vulnerabilidades de día cero cuando surgen.
5. Crea tu propio manual de respuesta.
No esperes a que aparezca la próxima vulnerabilidad de día cero para documentar tus procesos. Crea manuales y listas de verificación sobre cómo responder ante la próxima vulnerabilidad: incluye a quién involucrar, cómo evaluar el impacto, qué inventario revisar y cómo comunicar internamente los hallazgos y su impacto (y externamente, si corresponde). Quizás lo más importante sea asegurarte de que todos sepan dónde encontrar los manuales. Antes de que aparezca la próxima vulnerabilidad crítica, empieza a incorporar herramientas para hacer un seguimiento de tu código fuente y el inventario de contenedores, para estar mejor preparado.
6. Mantente al día con la información de seguridad más reciente.
Tu organización también debe elegir una fuente para mantenerse al día sobre las nuevas vulnerabilidades de día cero. Cuando una vulnerabilidad de día cero aparece en las noticias, el tiempo es oro. Por eso, tus equipos deben prepararse para que puedas entender rápidamente dónde enfocar los esfuerzos de corrección con anticipación.
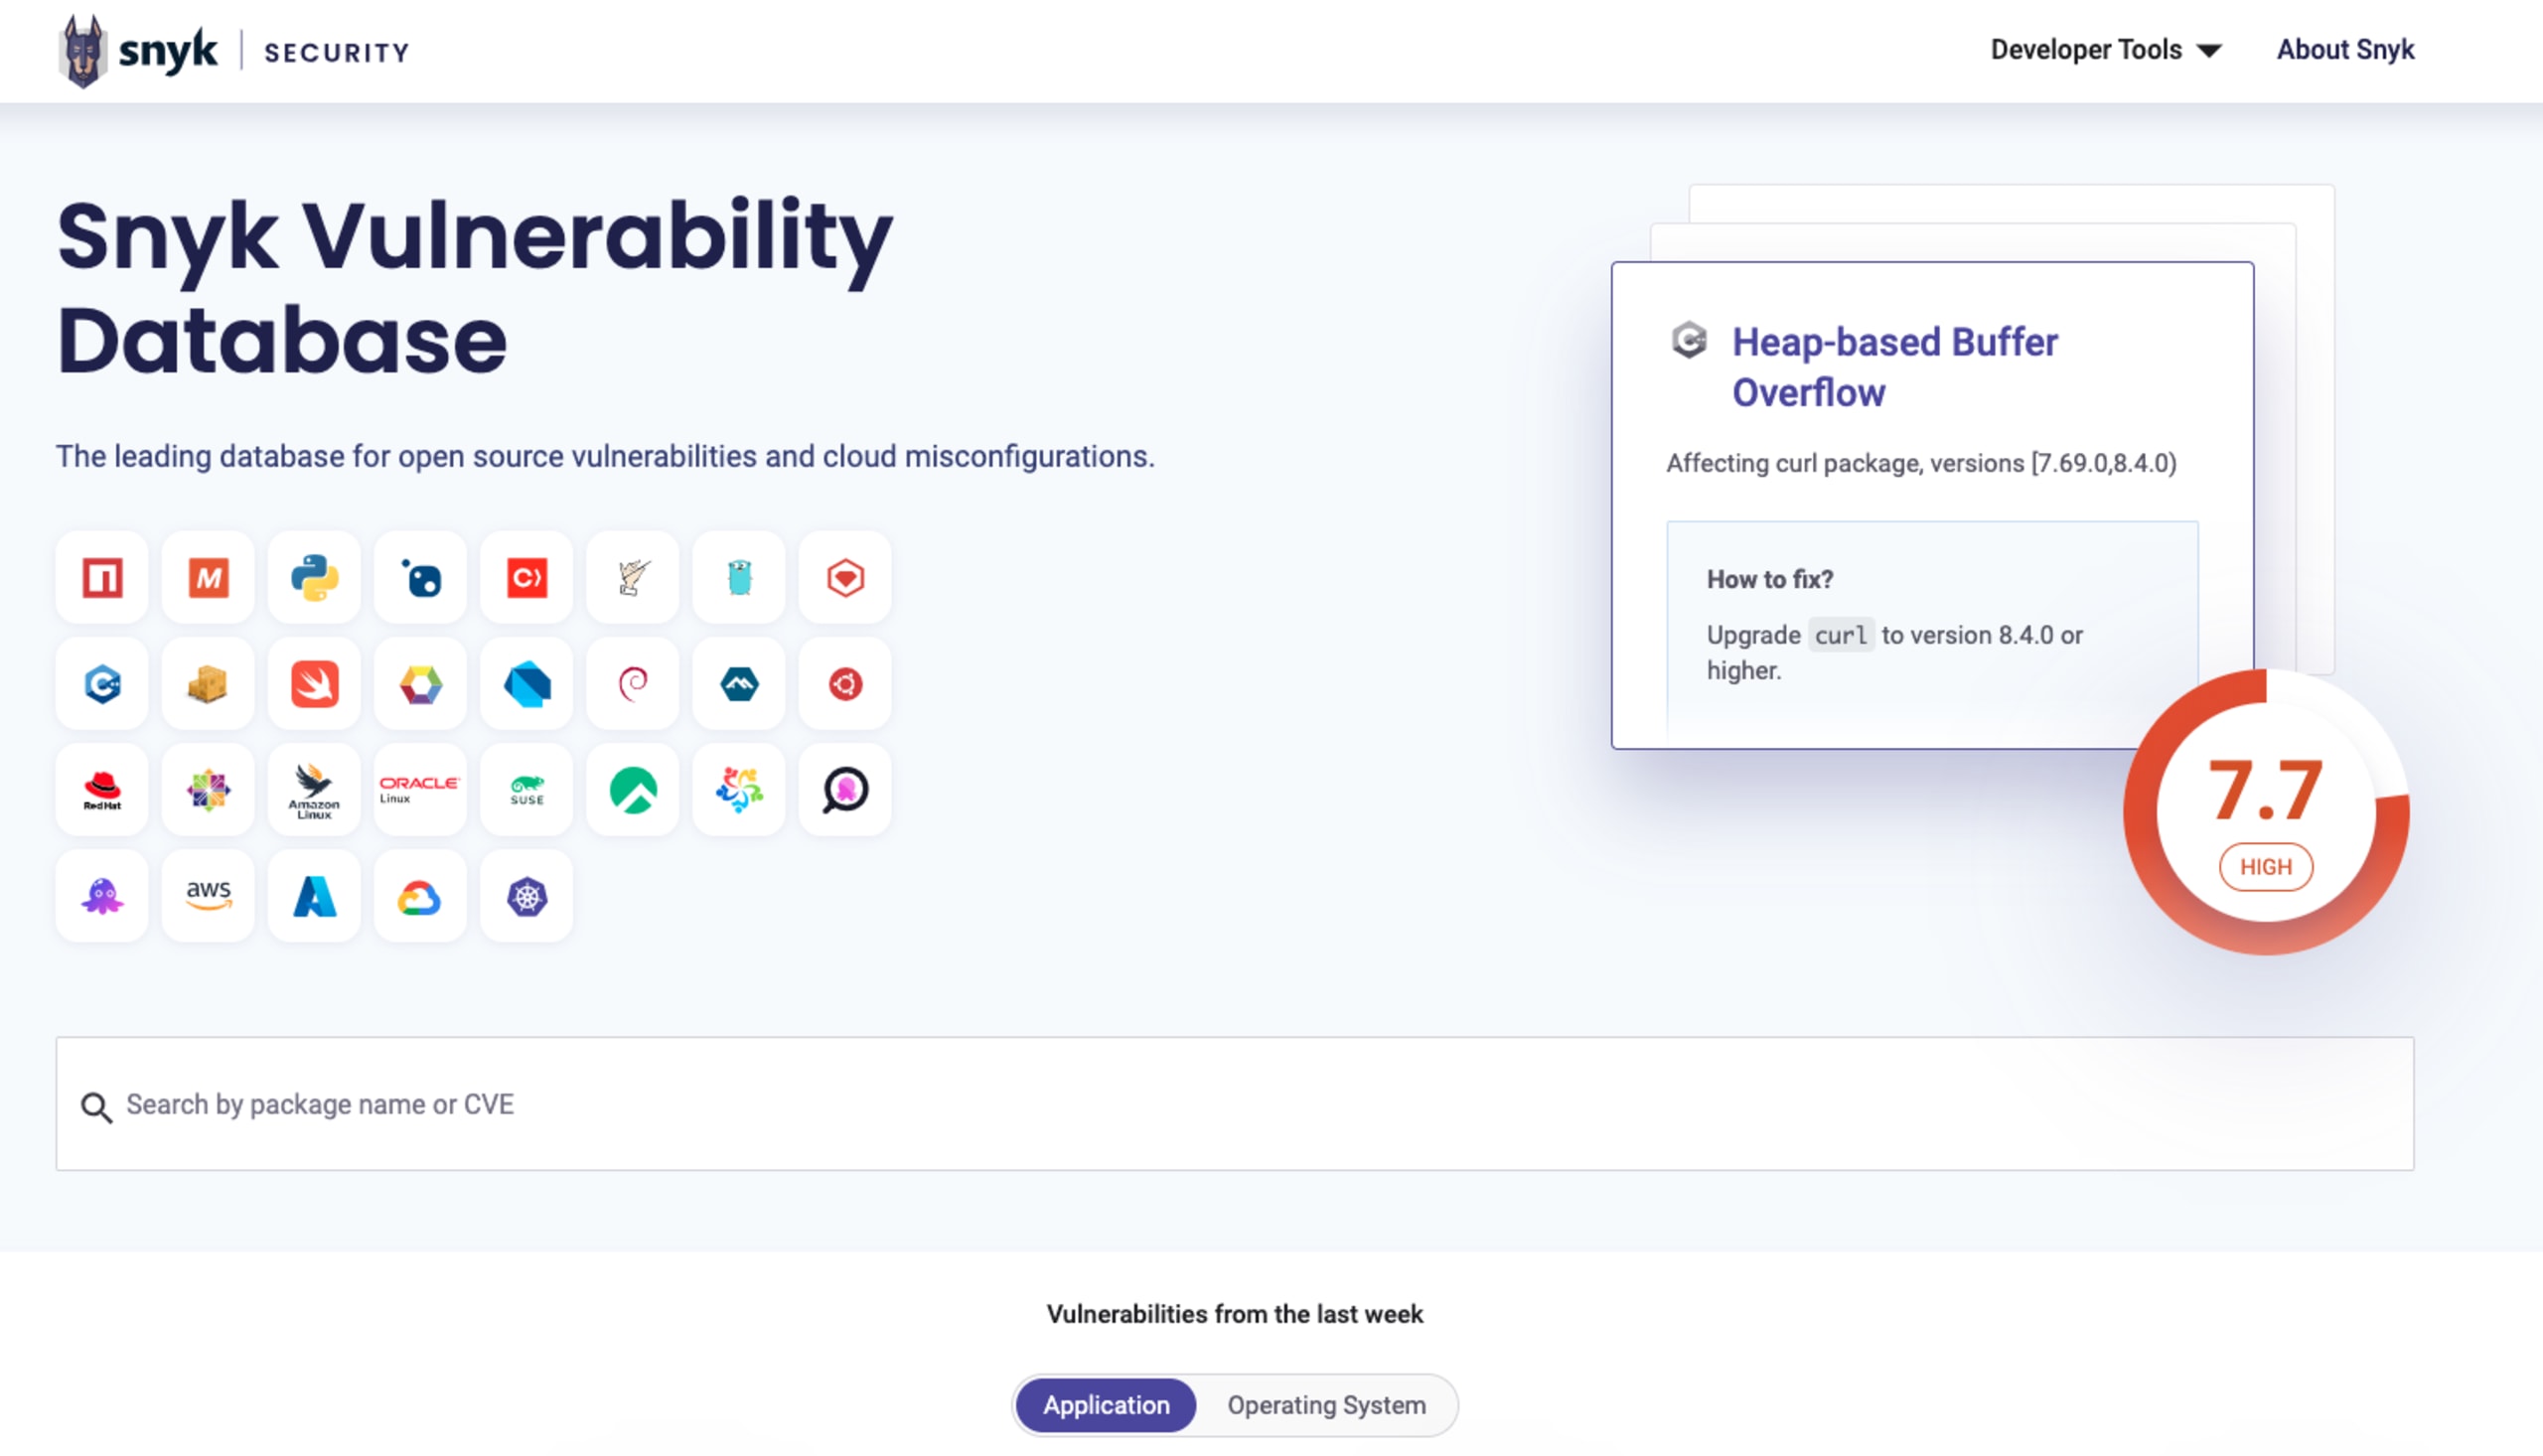
Snyk, respaldado por Snyk Vulnerability Database (VulnDB), proporciona información detallada sobre todas las vulnerabilidades activas y explica cómo resolverlas, a menudo con un solo clic. Cuanto antes tenga tu equipo la información adecuada para corregir una vulnerabilidad, más rápido podrás mitigarla o aplicar un parche.
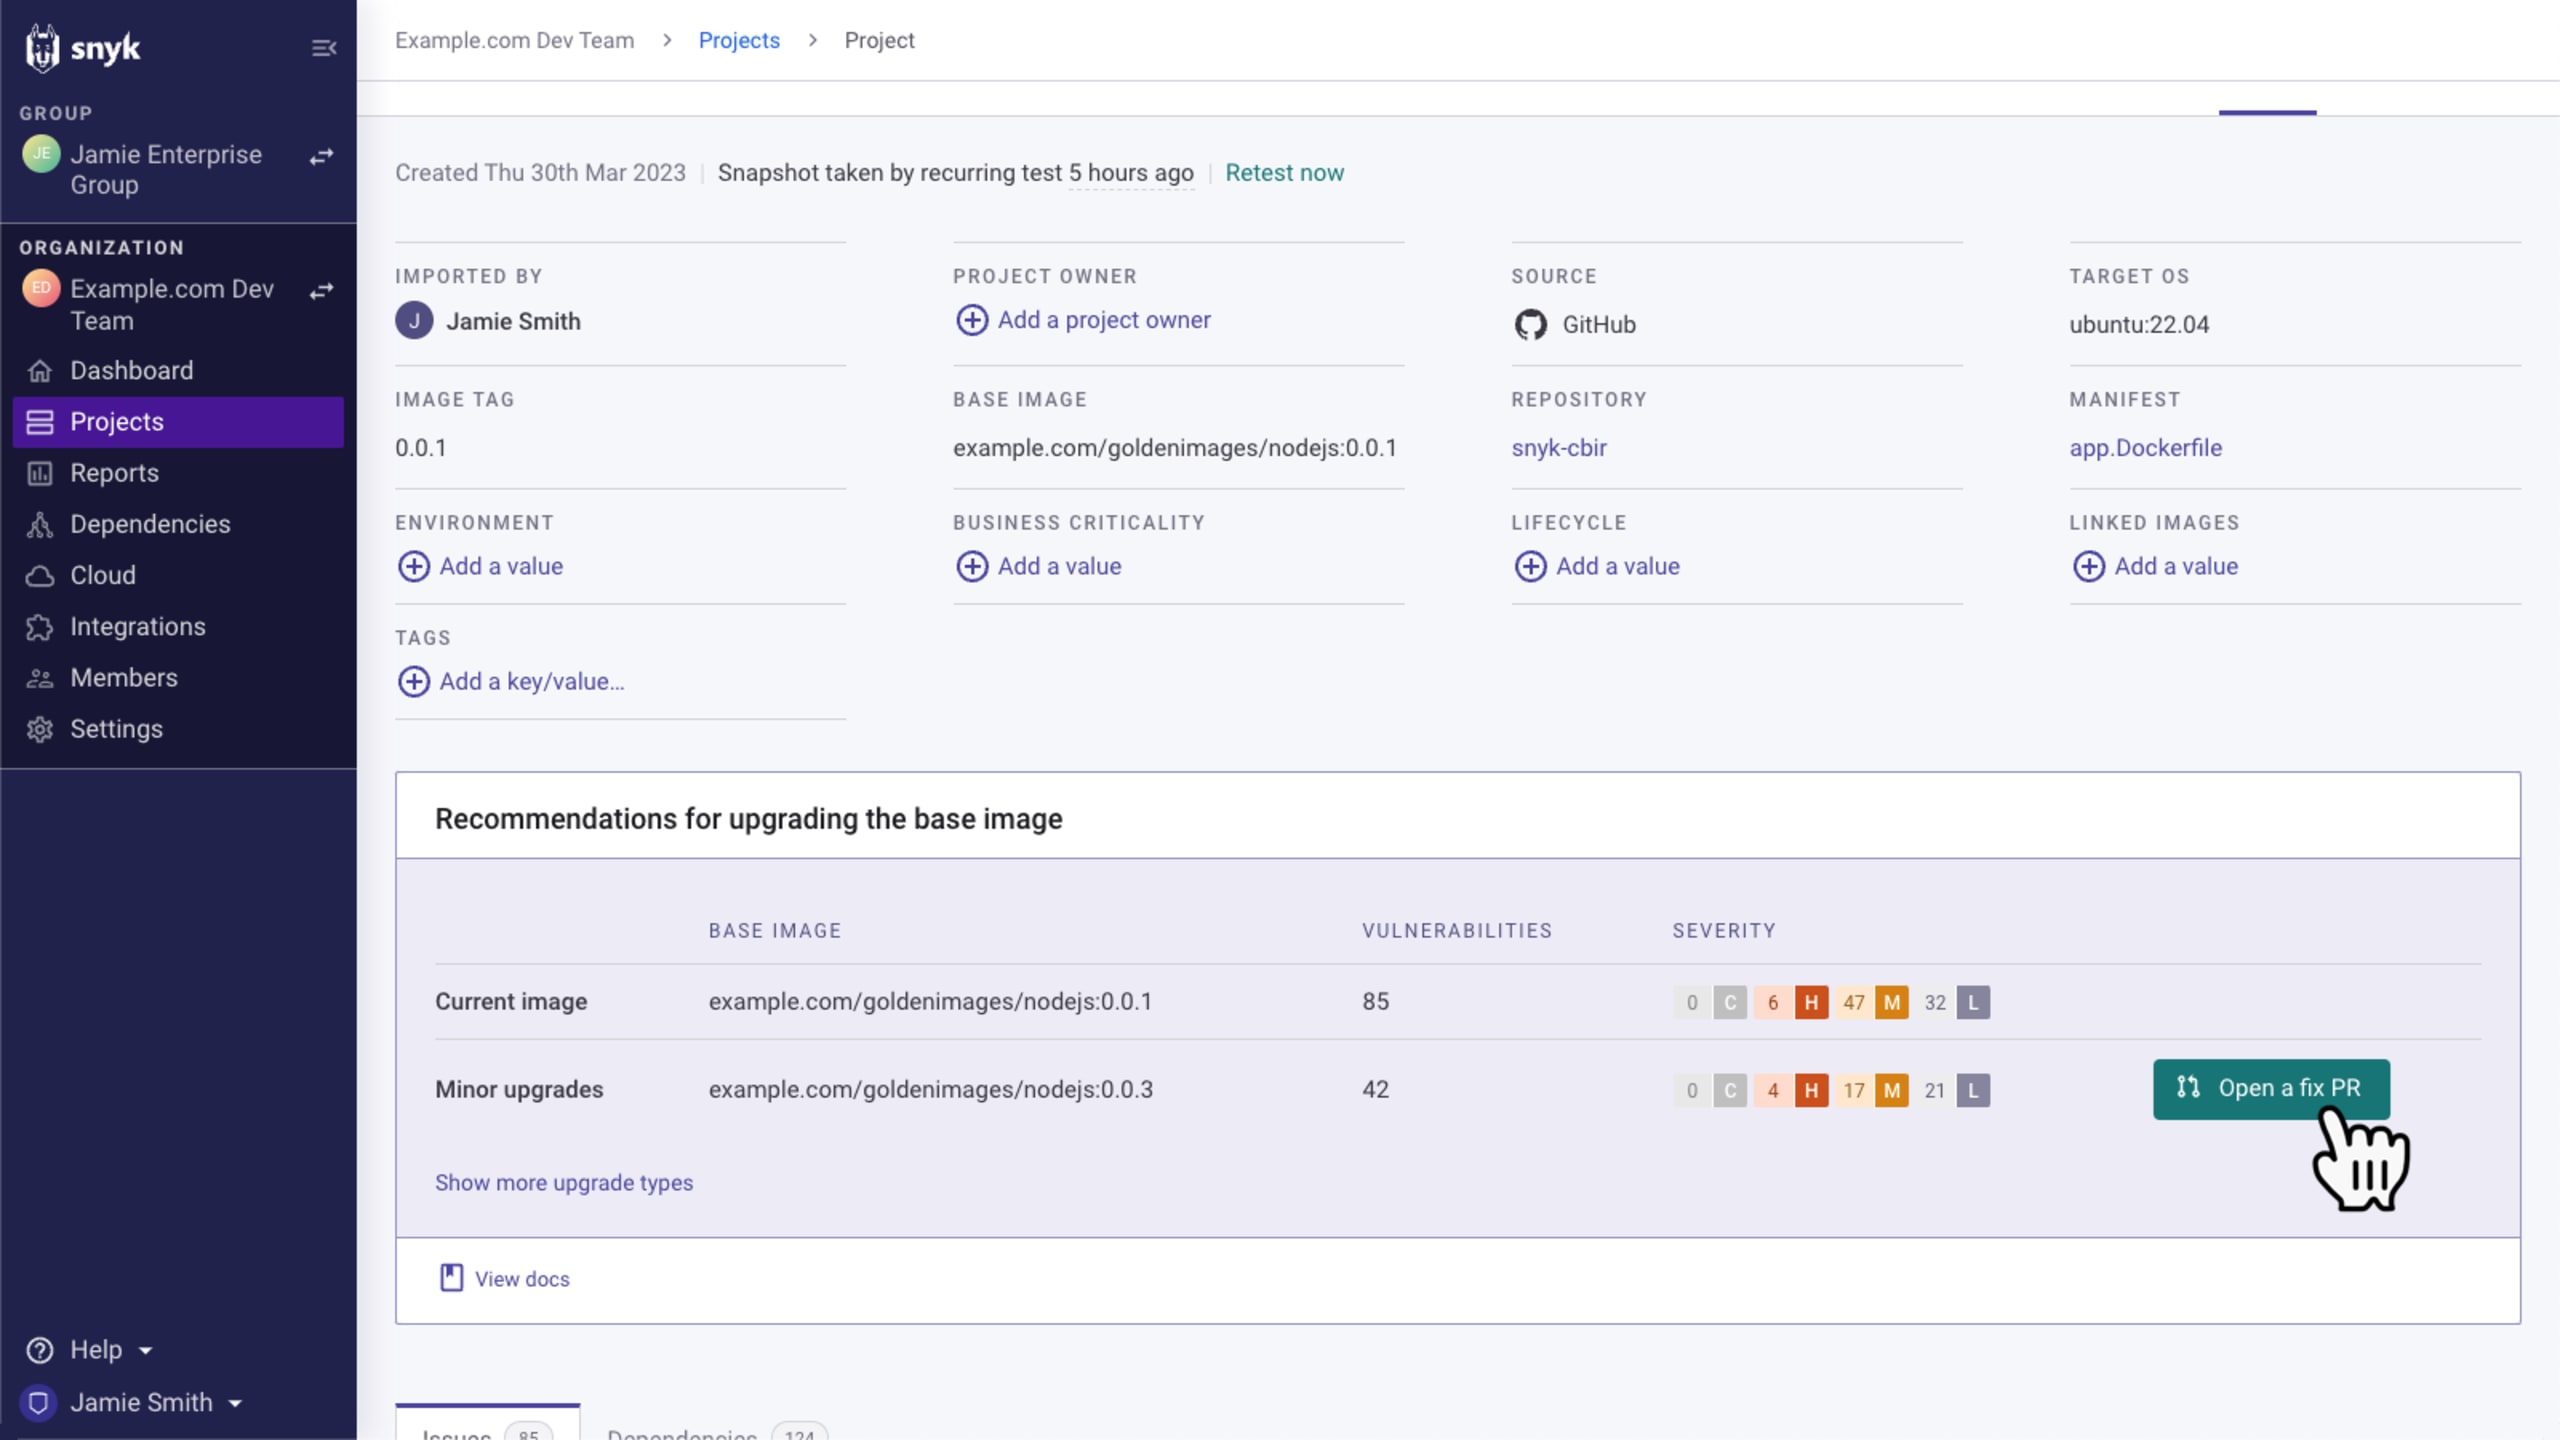
Además, puedes ir directamente a VulnDB para consultar las vulnerabilidades más recientes que son tendencia:
Ataques de día cero recientes
Al pensar en exploits de día cero recientes, el primer ejemplo importante que viene a la mente es Log4Shell: una vulnerabilidad de ejecución remota de código en Log4j que afecta a las aplicaciones Java y que recibió una calificación CVSS de 10 (la puntuación más alta posible). Esta vulnerabilidad afectó a la mayoría de las grandes empresas, ya que muchas usaban Log4j en sus entornos, a menudo mediante dependencias indirectas.
Algunos otros ejemplos recientes son:
CVE-2023-44487: vulnerabilidad de día cero de alta gravedad en HTTP/2, causada por una rápida sucesión de solicitudes de restablecimiento.
CVE-2023-38545: desbordamiento de búfer basado en heap de alta gravedad en cURL.
CVE-2023-4863: vulnerabilidad crítica que permite a actores maliciosos atacar Google Chrome con imágenes WebP creadas de forma maliciosa.
CVE-2022-3602 y CVE-2022-3786: dos vulnerabilidades de alta gravedad en OpenSSL relacionadas con el desbordamiento de búfer.
CVE-2022-42889: vulnerabilidad de alta gravedad que permitía la ejecución de código arbitrario en Apache Commons Text.
Spring4Shell: vulnerabilidad crítica de ejecución remota de código en Java en Spring Framework.
Todas las vulnerabilidades de gravedad alta o crítica de la lista anterior, entre otras, aparecieron en un período de 24 meses, lo que demuestra la frecuencia con la que se descubren fallas importantes. En otras palabras, los equipos de seguridad no pueden ignorar este problema.
Herramientas AppSec de Snky para encontrar y corregir vulnerabilidades de día cero
Contar con las herramientas adecuadas permite que los equipos respondan a las vulnerabilidades de día cero de forma colaborativa y eficiente. Las soluciones de seguridad de aplicaciones como Snyk Code, Snyk Open Source y Snyk Container ayudan a los equipos de desarrollo y seguridad a encontrar y corregir vulnerabilidades de día cero en cuanto se descubren, mientras que Snyk Insights ayuda a tu organización a enfocarse en los principales riesgos y priorizarlos.
Además, nuestra inteligencia de seguridad líder en la industria se mantiene al día con las vulnerabilidades de día cero y otras amenazas más recientes, y luego aprovecha esta información para potenciar nuestras soluciones.
Conoce más sobre nuestras soluciones AppSec centradas en los desarrolladores para corregir problemas de seguridad durante todo el SDLC y evitar ser víctima de la próxima vulnerabilidad de día cero.
Prepárate para las vulnerabilidades de día cero con Snyk
Descubre cómo Snyk ayuda a tus desarrolladores a corregir más rápido las vulnerabilidades de día cero para reducir la exposición y el riesgo.