Presentamos Insights: te ayuda a enfocarte en los principales riesgos de tu organización


7 de junio de 2023
0 minutos de lecturaLas aplicaciones modernas se crean y se implementan en entornos cada vez más complejos y dinámicos. Evaluar y priorizar los problemas de seguridad que introducen estas aplicaciones sin tener en cuenta este contexto inevitablemente hace que los esfuerzos de corrección se enfoquen en los problemas equivocados. Esto no solo hace que los riesgos reales pasen desapercibidos, sino que también desperdicia el valioso tiempo de los desarrolladores, aumenta su frustración y deteriora su confianza en los equipos de seguridad.
Por eso nos complace anunciar Insights, una capacidad única que brinda a las organizaciones inteligencia de aplicaciones desde el código hasta la nube, para que los equipos de desarrollo y seguridad gestionen su postura de seguridad de aplicaciones de forma más eficaz al identificar, priorizar y corregir los problemas que representan un mayor riesgo. De hecho, Insights ya ayuda a los primeros usuarios a reducir drásticamente el ruido en sus pendientes y a enfocarse en los principales riesgos para su negocio.
“Entender dónde enfocar nuestros esfuerzos de corrección siempre ha sido un gran desafío. Con Insights, Snyk nos brinda el contexto que necesitamos para reducir la lista a solo un puñado de vulnerabilidades y hacer que la priorización sea mucho más eficaz.”
Alessandro Manno, líder técnico de ingeniería de la nube en facile.it
Insights estará disponible en beta abierta a partir del 12 de julio.
Priorizar vulnerabilidades en silos
Las organizaciones enfrentan miles —y a veces decenas de miles— de problemas de seguridad pendientes. Como saben que es imposible y, por lo general, innecesario corregir todos y cada uno de los problemas y mantener una postura completamente segura, los equipos de seguridad deciden una y otra vez cuáles son más urgentes y piden a los desarrolladores que los atiendan primero.
Hoy, este proceso se lleva a cabo en silos.
Las herramientas de análisis de composición de software (SCA) se usan para encontrar, priorizar y corregir vulnerabilidades de código abierto y contenedores; las herramientas de pruebas estáticas de seguridad de aplicaciones (SAST) hacen lo mismo con los problemas de código, y así sucesivamente. Aunque los niveles de gravedad basados en CVSS son un buen punto de partida para priorizar dentro de cada categoría, solo ofrecen una perspectiva aislada, estática y teórica del riesgo real que representa un problema.
Los riesgos del software moderno requieren contexto
Sin embargo, hoy los problemas de seguridad no existen en silos. Forman parte de la arquitectura altamente compleja y dinámica de las aplicaciones modernas, que incluye no solo el código fuente, sino también contenedores y Kubernetes, las bases de datos a las que se conecta la aplicación, el entorno de nube donde se ejecuta y mucho más.
Estos componentes y las complejas relaciones entre ellos inciden directamente en el riesgo práctico que representan los problemas de seguridad. Por ejemplo, un problema de Log4j detectado en un contenedor implementado con acceso público a Internet probablemente represente más riesgo que el mismo problema detectado en un contenedor de pruebas sin acceso directo a Internet.
Sin este contexto de la aplicación, priorizar los problemas de forma eficaz se vuelve una tarea imposible. Los problemas que representan poco o ningún riesgo para el negocio pueden priorizarse por error por encima de otros que sí representan un mayor nivel de riesgo. Al ignorarse los riesgos reales y perder tiempo los desarrolladores en problemas irrelevantes, crece la frustración y se deteriora la confianza en los equipos de seguridad.
Aquí es exactamente donde entra en juego Insights.
Entiende tus aplicaciones para que puedas priorizar según el riesgo
Insights está diseñado para brindarte el contexto de tus aplicaciones que necesitas para comprender mejor el riesgo que representan los problemas de seguridad y tomar decisiones de priorización más rápidas y eficaces.
Para ello, agrega y correlaciona datos de toda la plataforma Snyk a fin de crear una vista de 360° de tu aplicación, que incluye todos los componentes necesarios para crearla y el contexto de su implementación en producción. Esta vista permite que Insights te ayude a evaluar mejor el riesgo de un problema de seguridad al responder preguntas como si el problema aplica a tu entorno, si el código que lo introduce está implementado y otras similares.
Veamos más de cerca cómo Insights brinda esta información y cómo puedes aprovecharla.
Explora tus problemas de seguridad
Una vez que hayas habilitado Insights, comenzarás en una nueva página de Insights, a la que puedes acceder desde el menú principal de la interfaz de usuario de Snyk App.
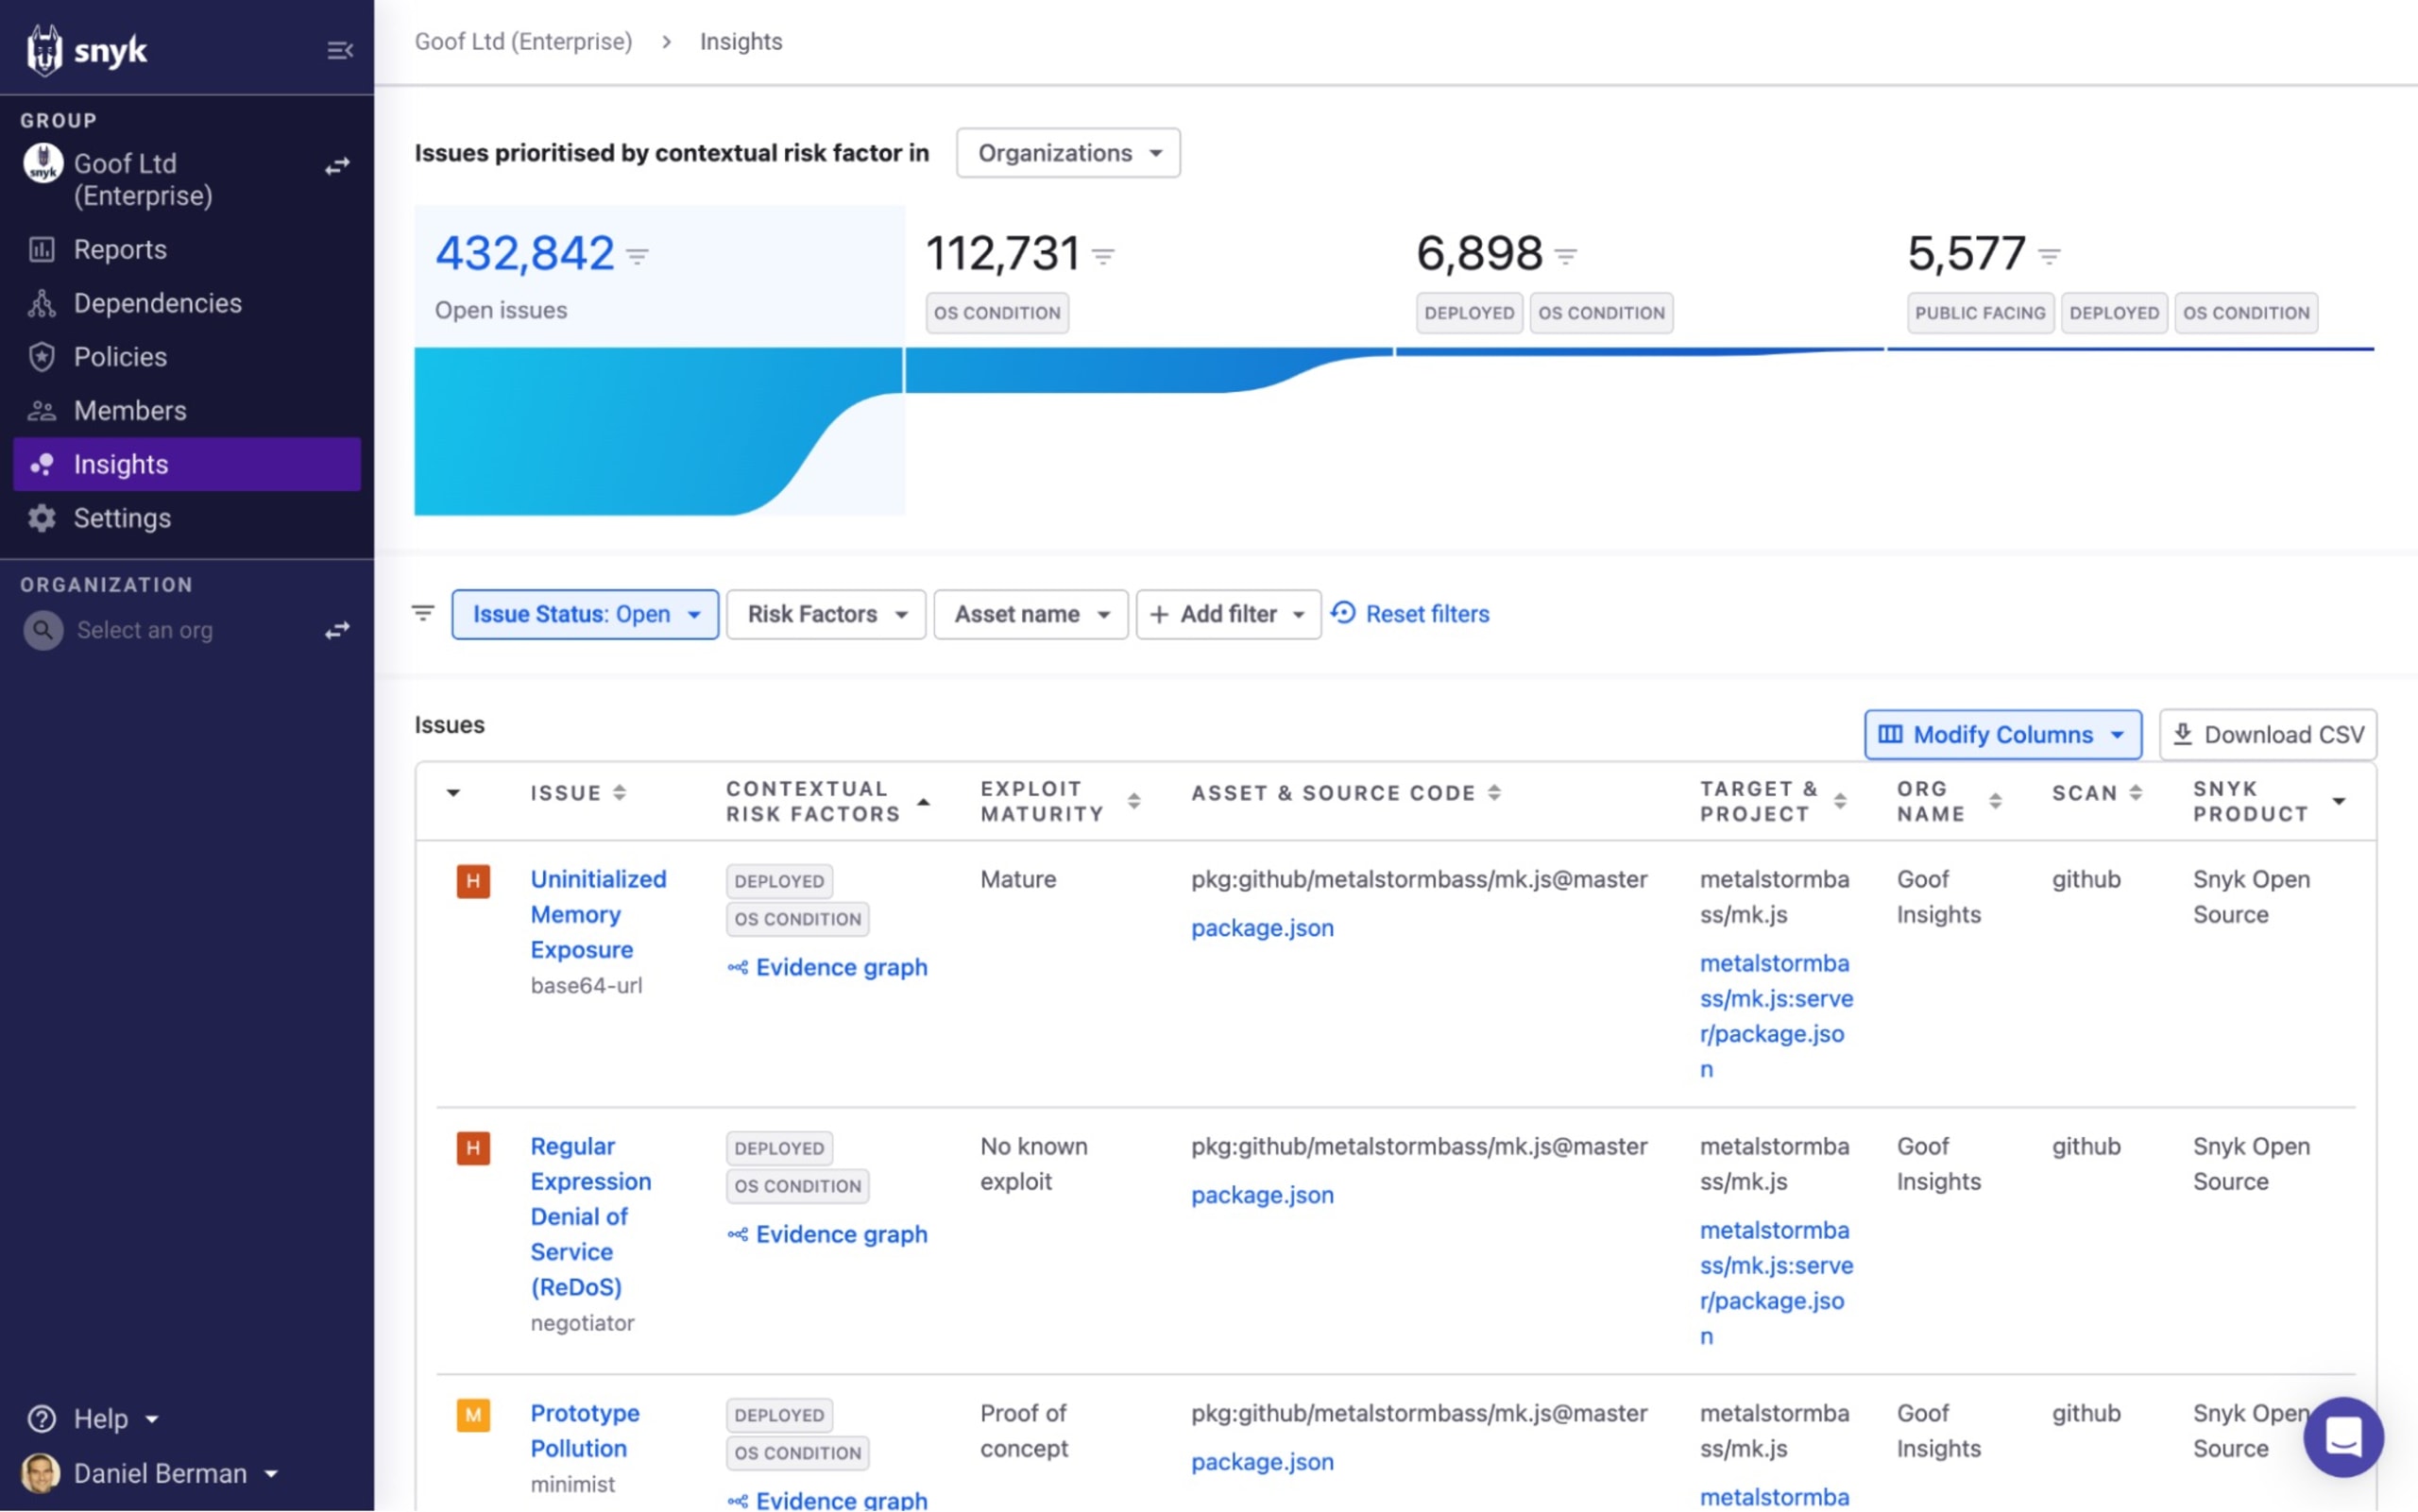
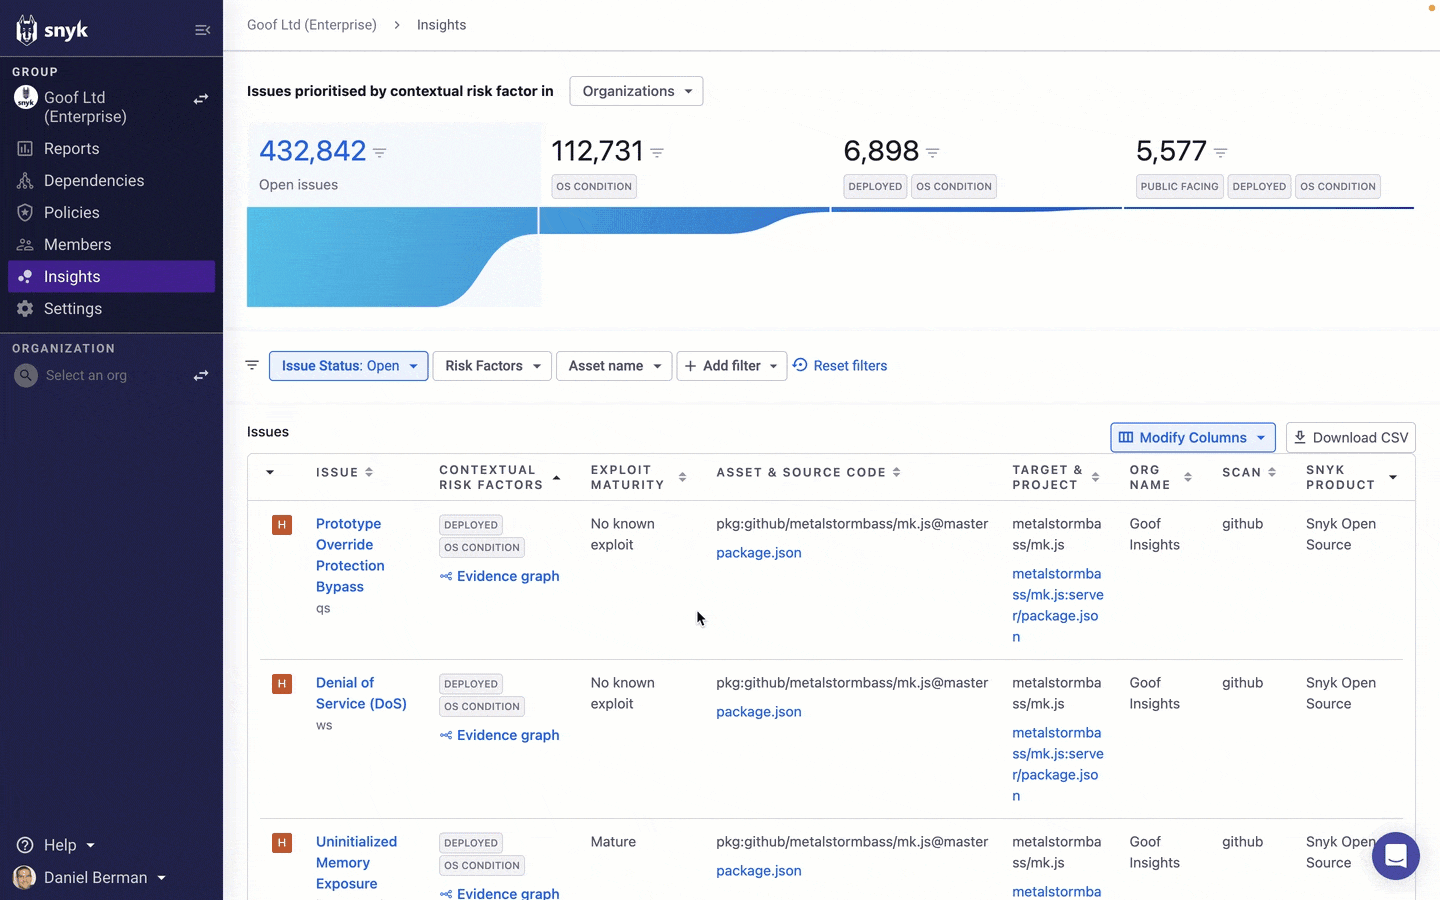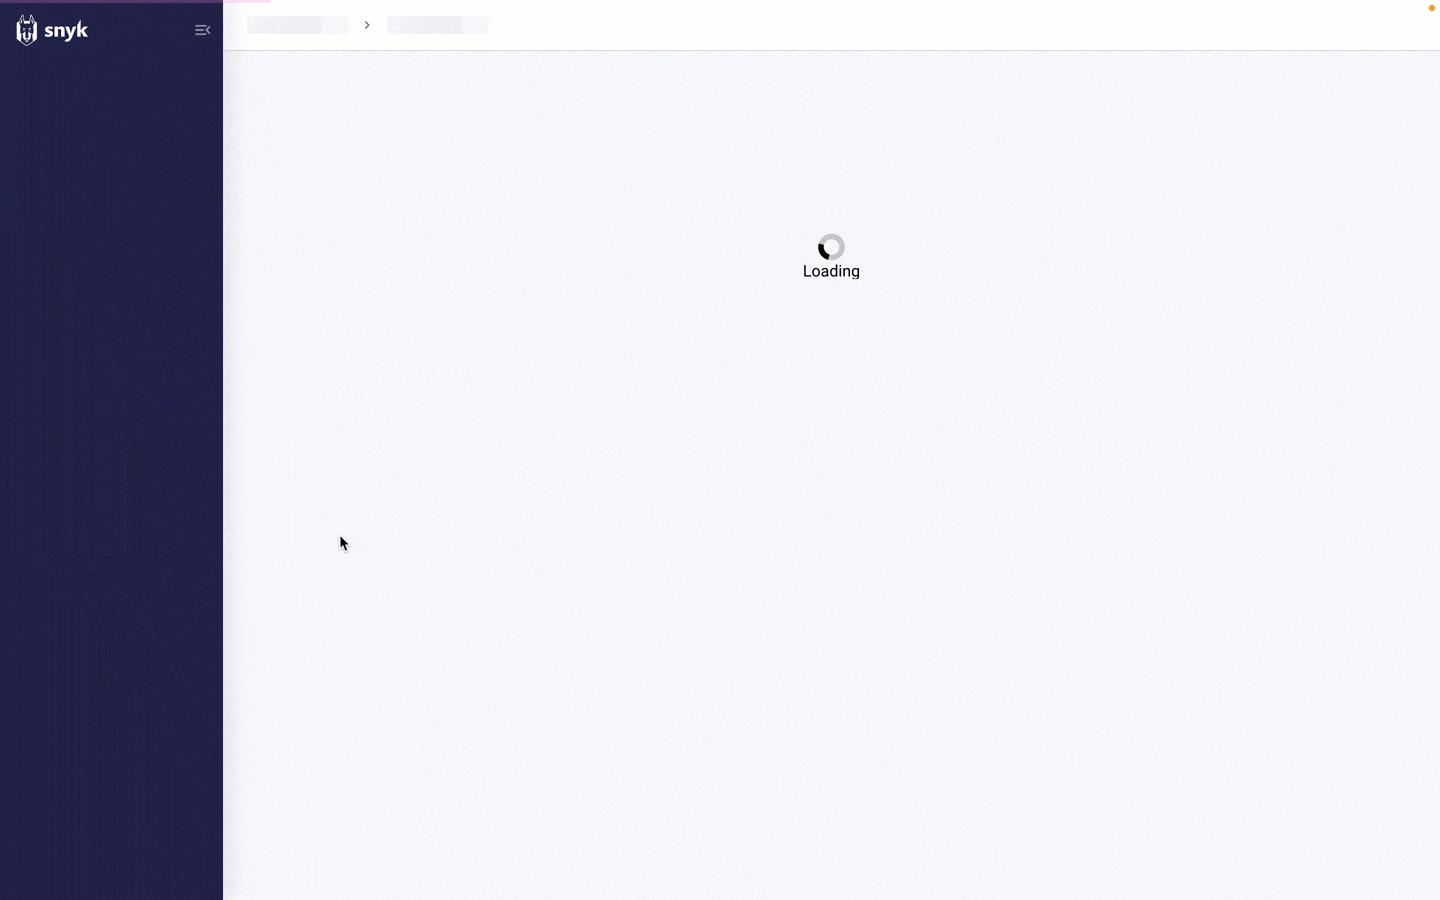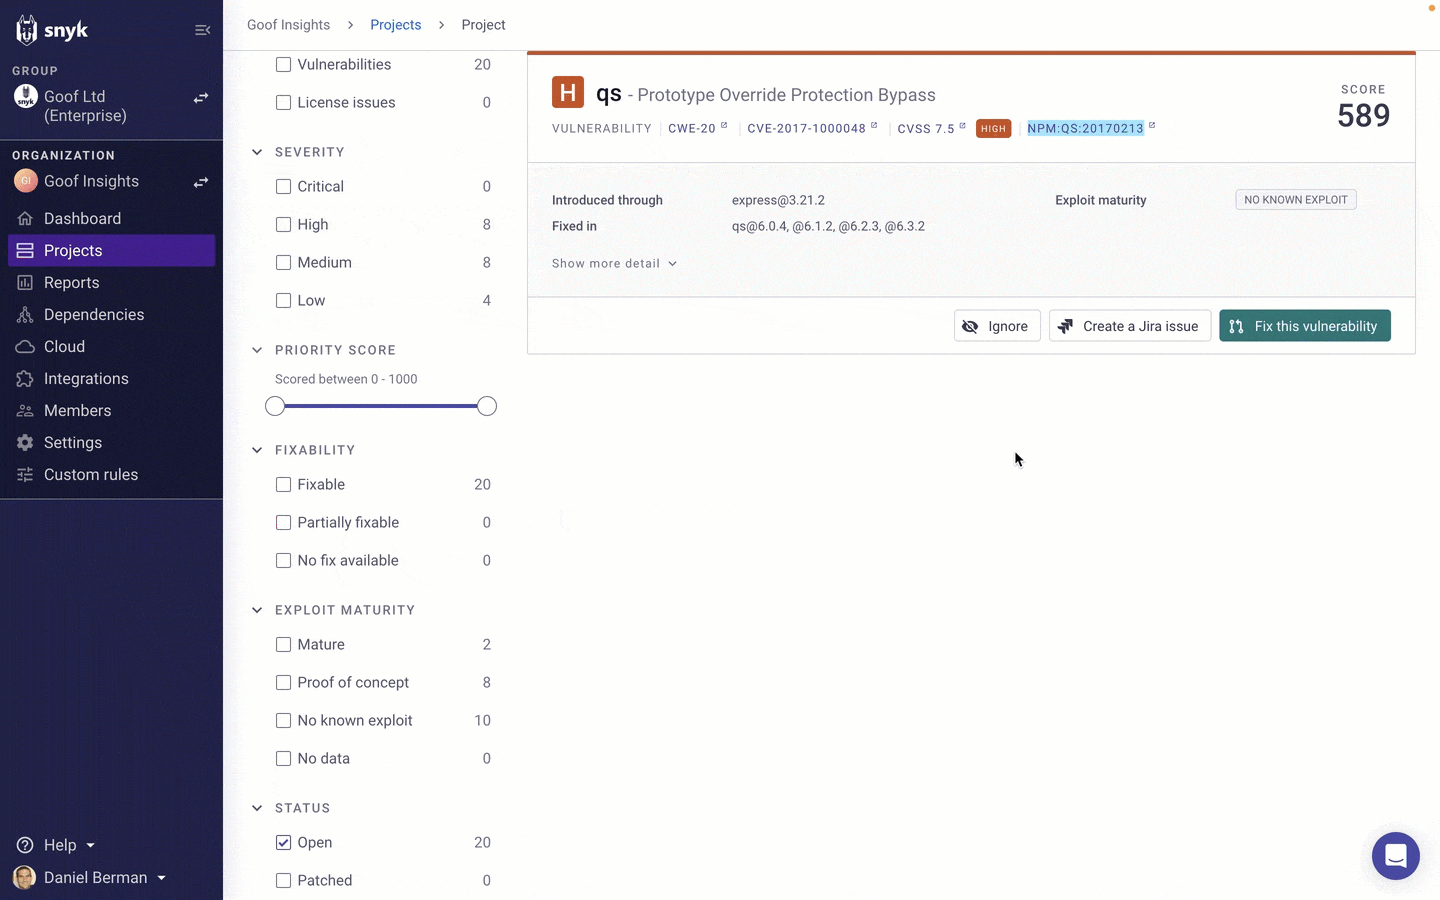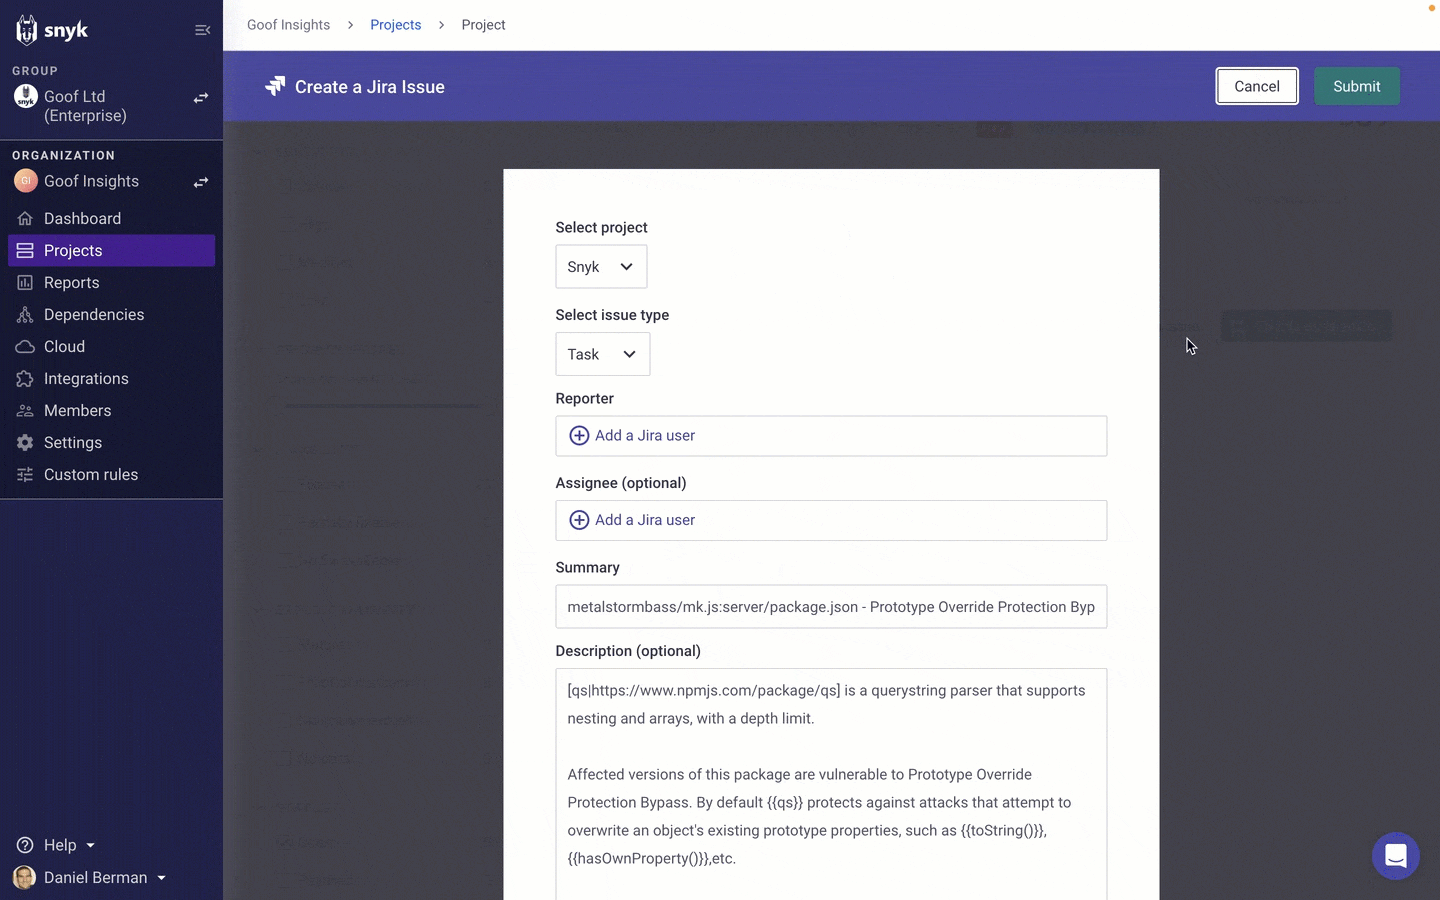
En la parte superior de la página, una vista en forma de embudo te ofrece un resumen rápido de tus problemas y los va acotando según los factores de riesgo contextuales que admite Insights. El embudo tiene cuatro segmentos:
Problemas abiertos: todos los problemas abiertos identificados por Snyk.
Condición del sistema operativo: todos los problemas abiertos identificados por Snyk que afectan al sistema operativo.
Condición del sistema operativo e implementados: todos los problemas abiertos identificados por Snyk que afectan al sistema operativo y están asociados con un contenedor implementado.
Condición del sistema operativo, implementados y de acceso público: todos los problemas abiertos identificados por Snyk que afectan al sistema operativo, están asociados con un contenedor implementado y tienen una ruta configurada a Internet.
Al hacer clic en cualquiera de los segmentos del embudo, la lista de problemas se filtrará automáticamente según los factores de riesgo correspondientes.
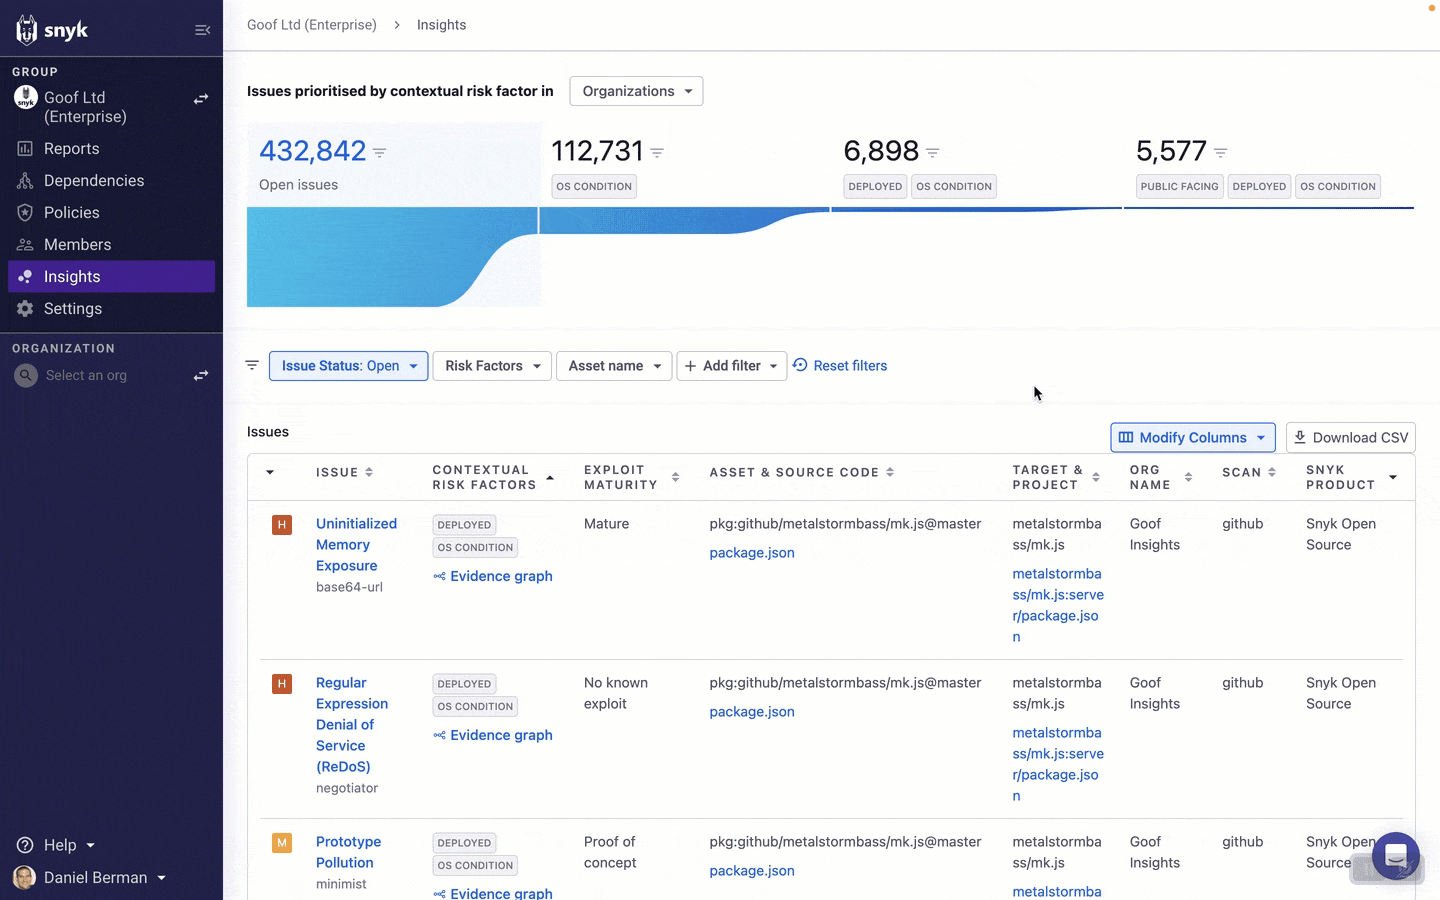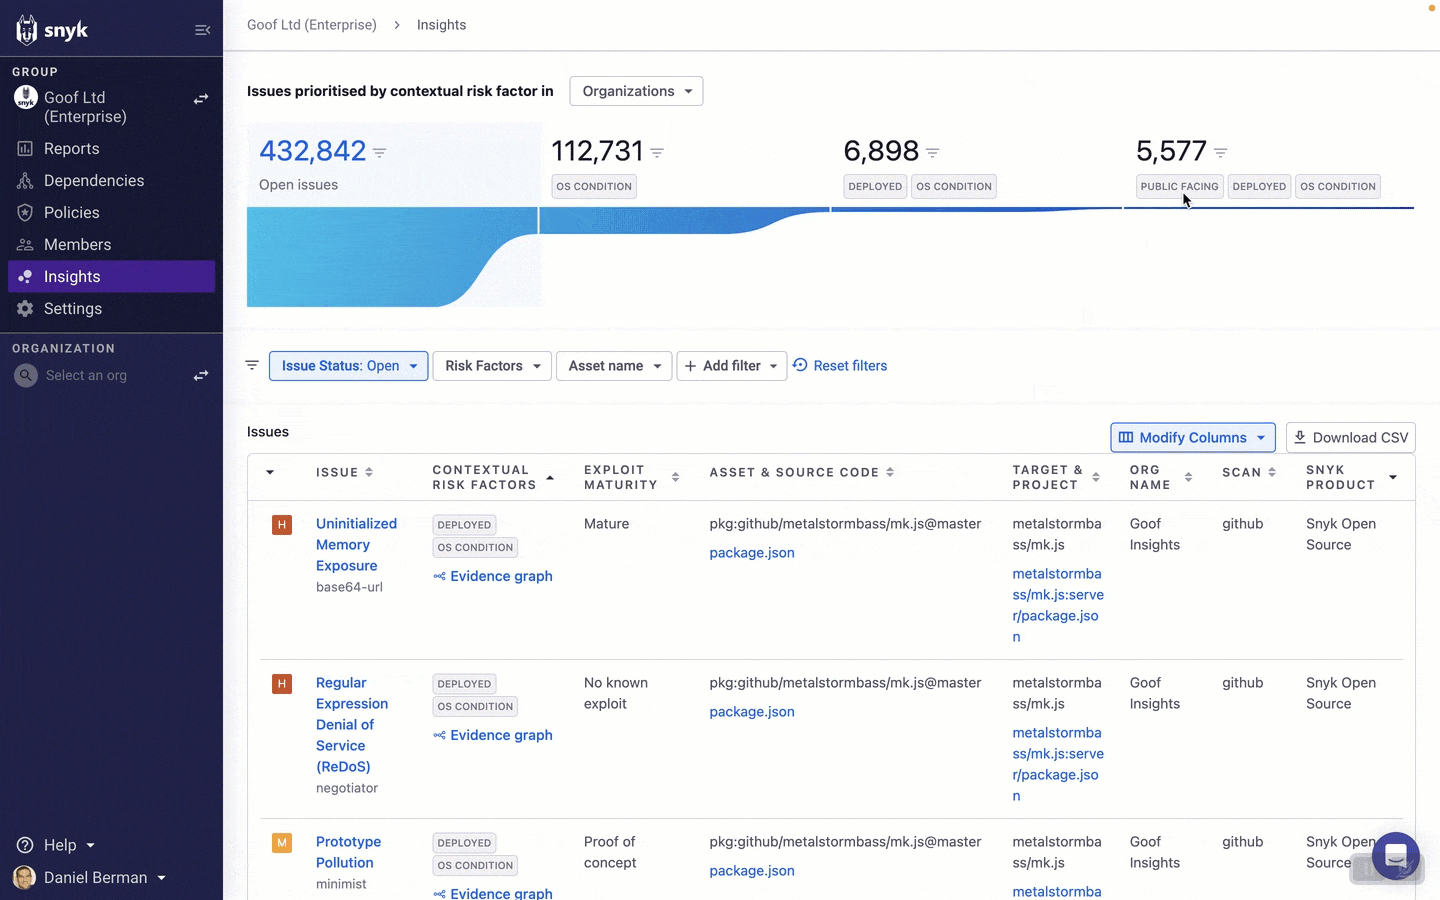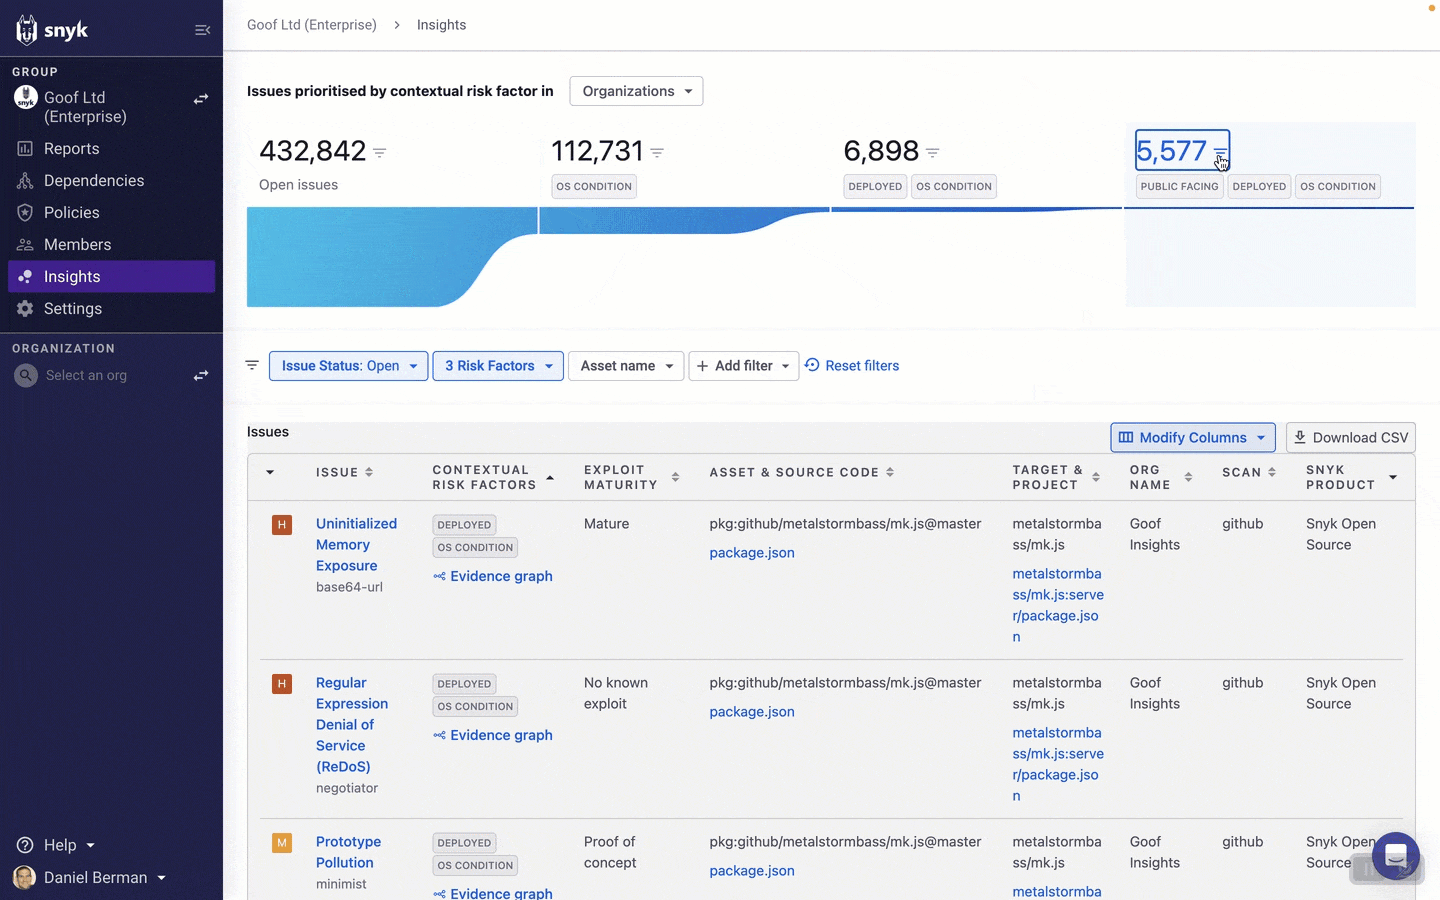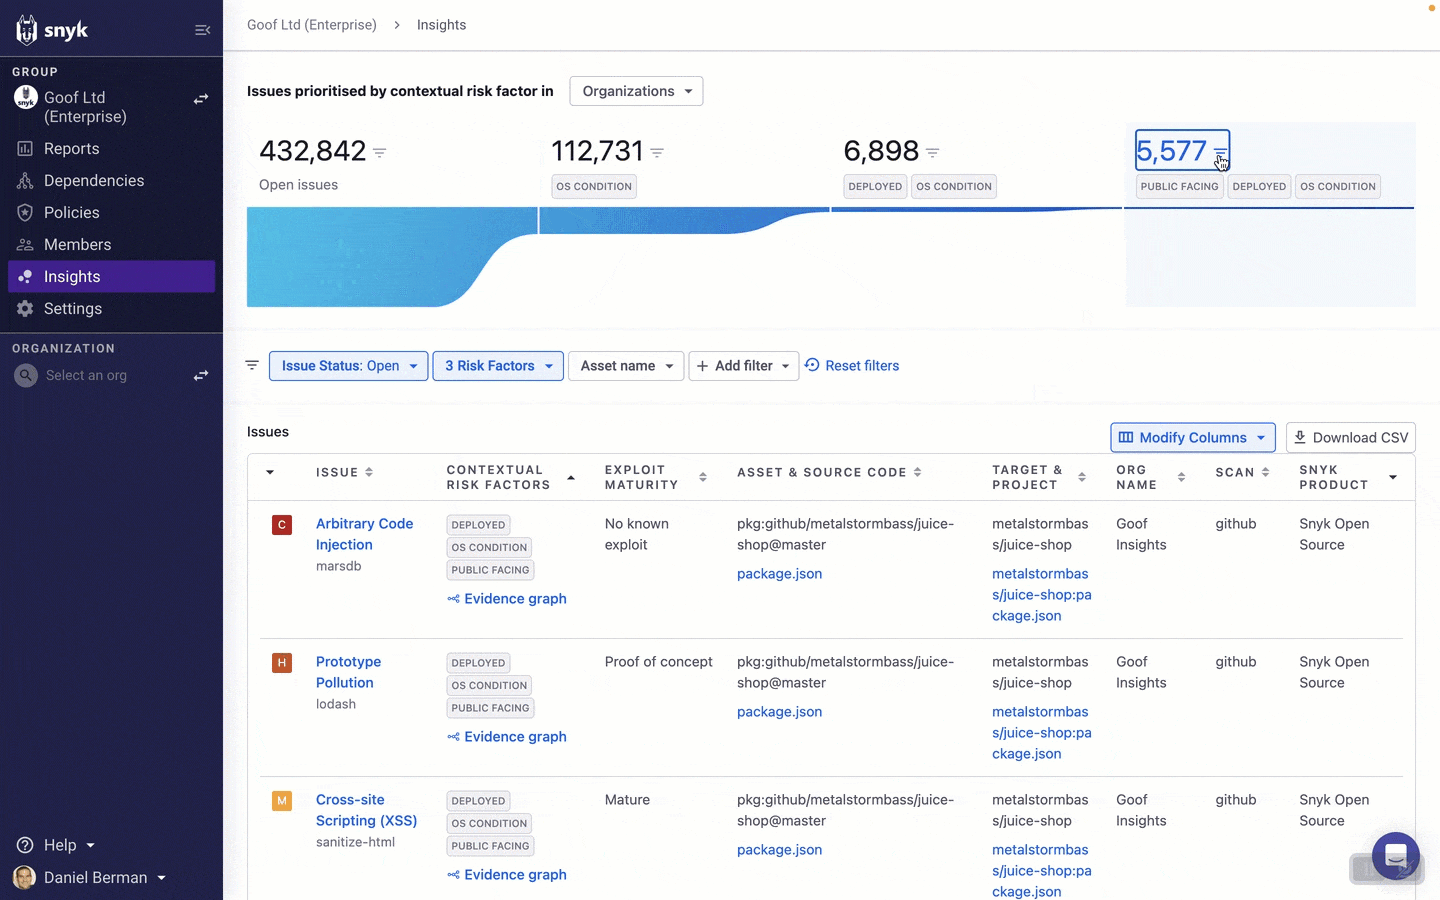
Luego, puedes seguir explorando los problemas con la amplia lista de filtros que Snyk ofrece en la página de Insights. Así podrás acotar aún más la lista de problemas en los que enfocar tus esfuerzos de corrección.
La forma de filtrar la lista de problemas en la página de Insights dependerá de tus prácticas de gestión de problemas, tus políticas internas y tus circunstancias específicas. Veamos algunos ejemplos útiles.
Prioriza tus activos más importantes
A partir del modelo que Insights crea de tu aplicación, Snyk ahora comprende mejor los distintos activos que la componen. Al filtrar por Nombre del activo, puedes limitar la lista de problemas a los que corresponden a un activo o recurso específico. Por ejemplo, si quieres que los desarrolladores se enfoquen en un servicio crítico para el negocio porque procesa información confidencial, puedes seleccionar el contenedor correspondiente en el menú de filtros.
Prioriza los problemas de gravedad crítica y alta
Los problemas de gravedad crítica y alta que afectan a tu sistema operativo, están implementados y son de acceso público representan un alto nivel de riesgo para tu organización. Por eso, limitar la lista a esos problemas con los factores de riesgo y el filtro de gravedad que ofrece Insights es una herramienta poderosa. En el caso de los problemas de código abierto, filtrar también según la existencia de un exploit maduro te ayudará a enfocar aún más tus esfuerzos.
Prioriza equipos específicos
Muchos clientes grandes de Snyk organizan sus distintas unidades de negocio o equipos de desarrollo de aplicaciones en diferentes organizaciones de Snyk para gestionar mejor la seguridad a gran escala. Como Insights está disponible a nivel de grupo de Snyk, puedes filtrar fácilmente por organización mediante el filtro que está arriba de la vista de embudo o en la barra de filtros, encima de la lista.
Una vez que hayas filtrado la lista de problemas con los filtros disponibles, puedes compartir esta vista con otras personas de tu organización haciendo clic en el botón Descargar CSV.
Comprende el riesgo con contexto
Al acotar la lista de problemas con los factores de riesgo que identifica Insights, podrás enfocarte en los que representan un mayor riesgo.
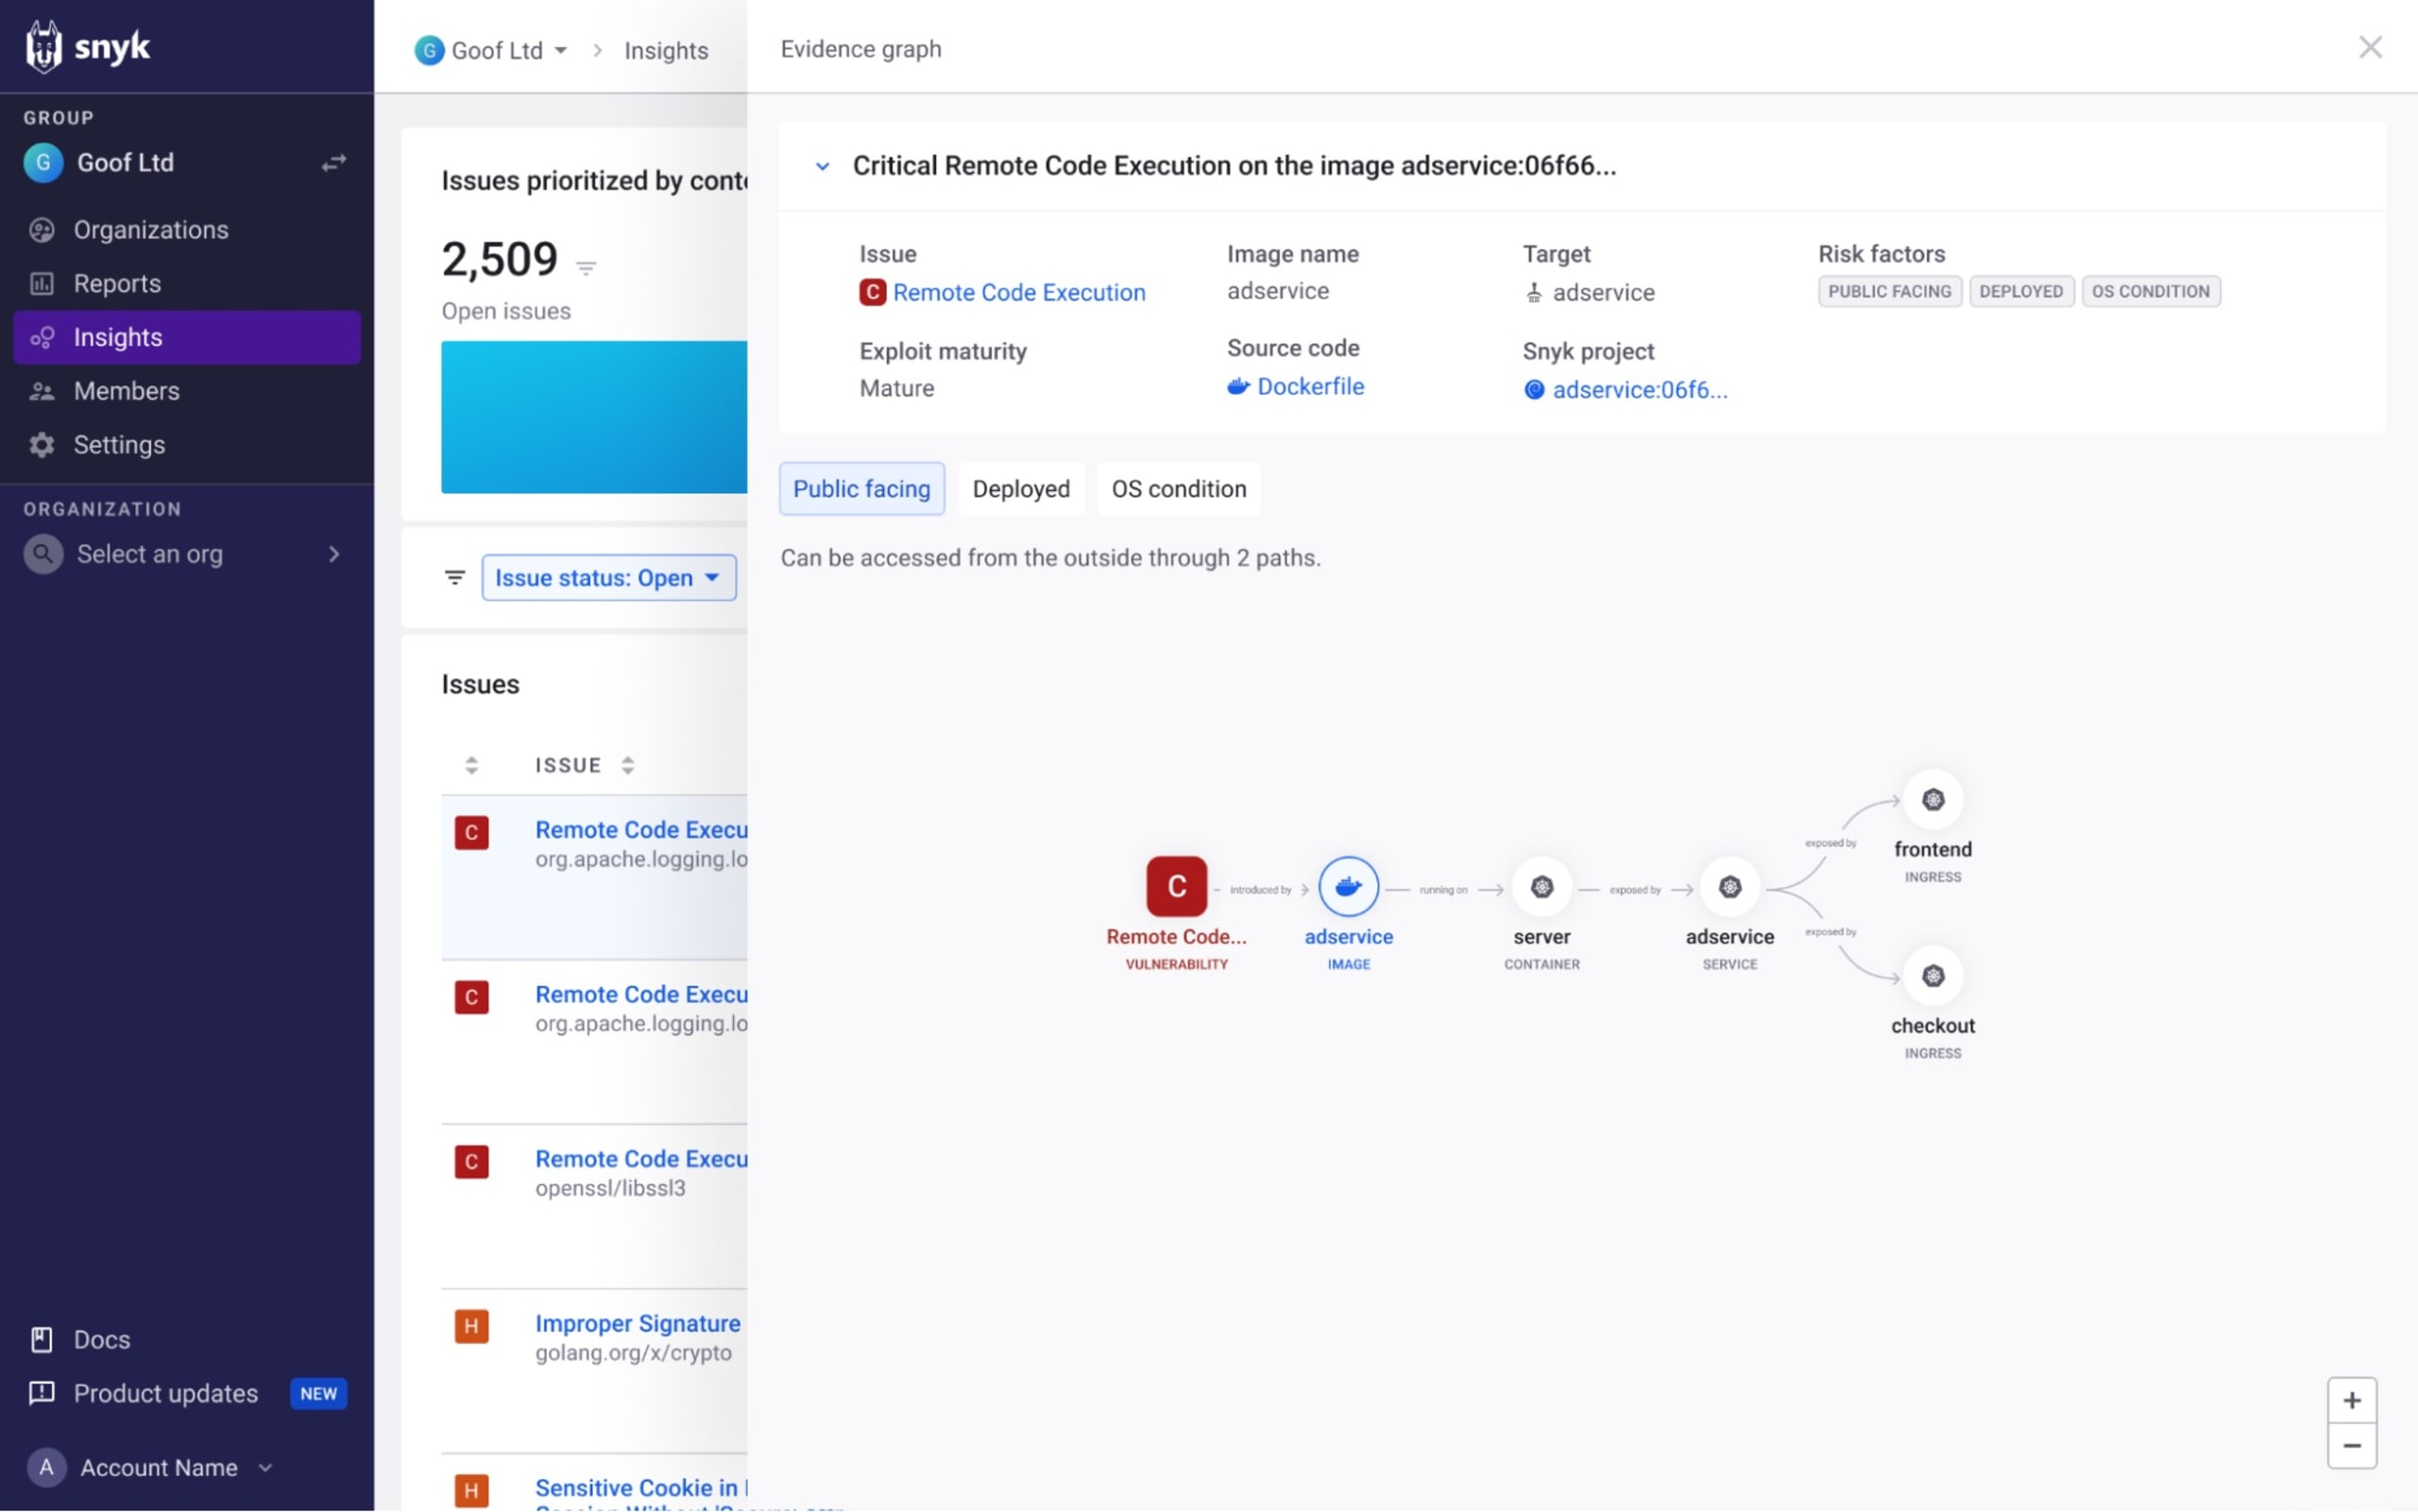
Pero para ayudarte a comprender mejor estos problemas y cómo la configuración de la aplicación aumenta la probabilidad de que se exploten, Insights ofrece un gráfico de evidencias que describe los distintos activos que componen tu aplicación y su relación con el problema en cuestión.
En la columna Factores de riesgo contextuales, haz clic en el enlace Gráfico de evidencias:
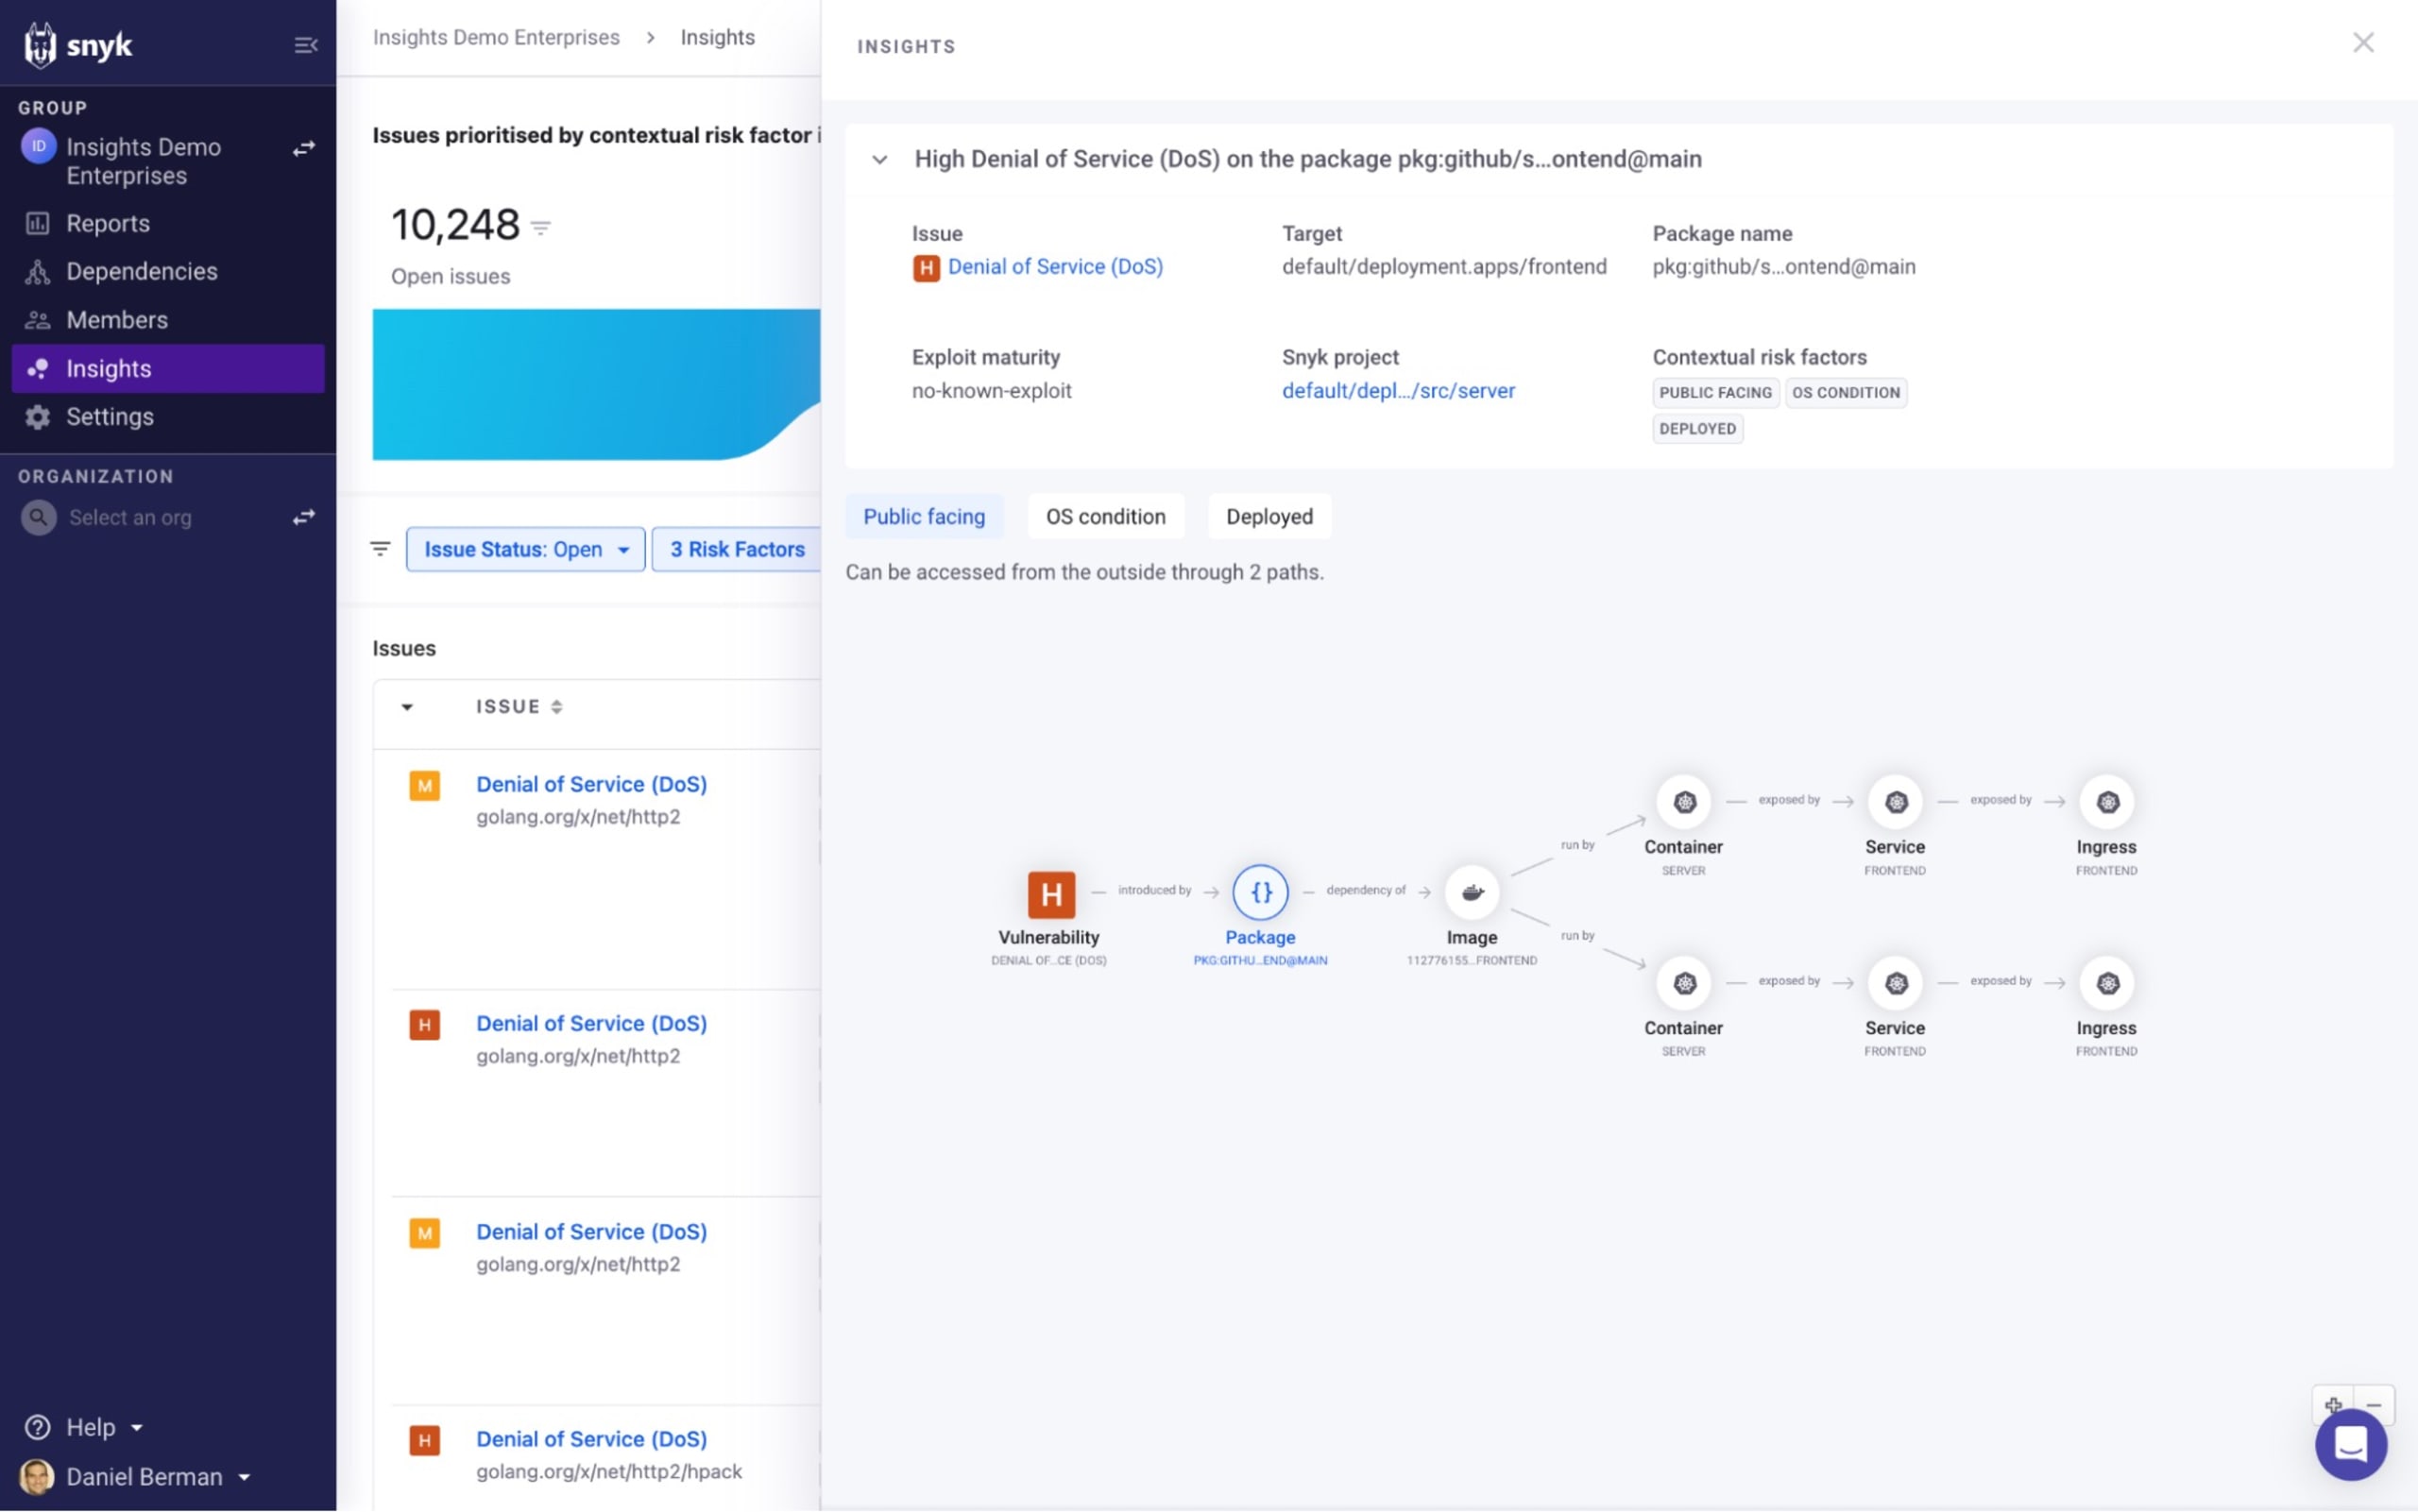
En el ejemplo anterior, Insights detectó una vulnerabilidad de gravedad alta en un paquete de código fuente asociado con dos contenedores implementados, cada uno con una ruta de entrada configurada a Internet. Esto nos permite entender cómo la configuración de la aplicación aumenta la probabilidad de que se explote este problema.
El gráfico es interactivo: puedes acercar y alejar la vista, y arrastrar los elementos para ordenarlos de otra manera. Al seleccionarlos, se muestra información adicional. En este caso, podemos ver que uno de los contenedores se ejecuta en un clúster de Kubernetes de desarrollo, mientras que el otro se ejecuta en nuestro entorno de producción.
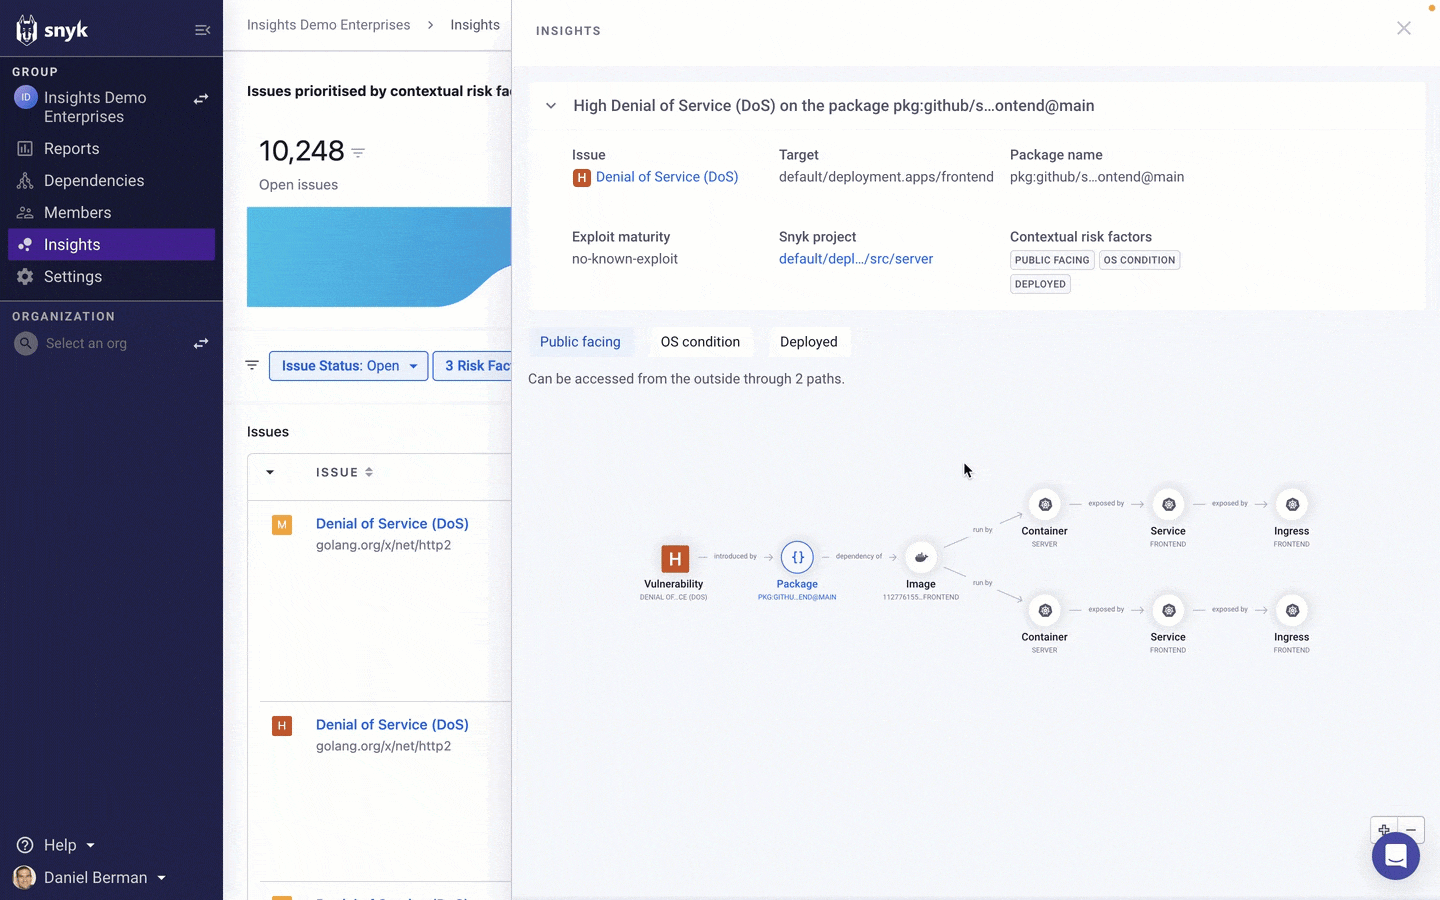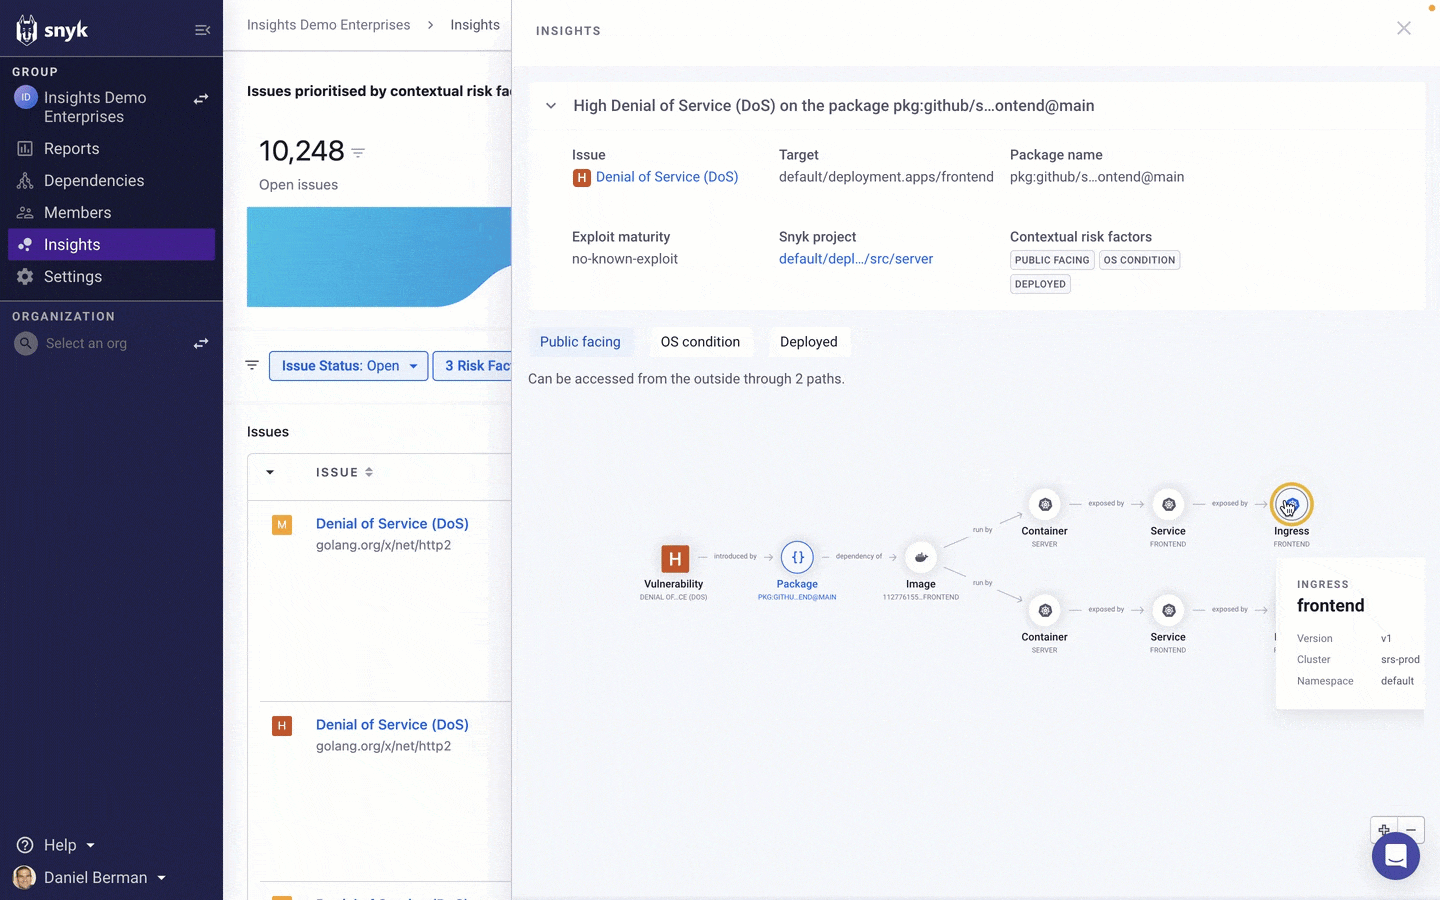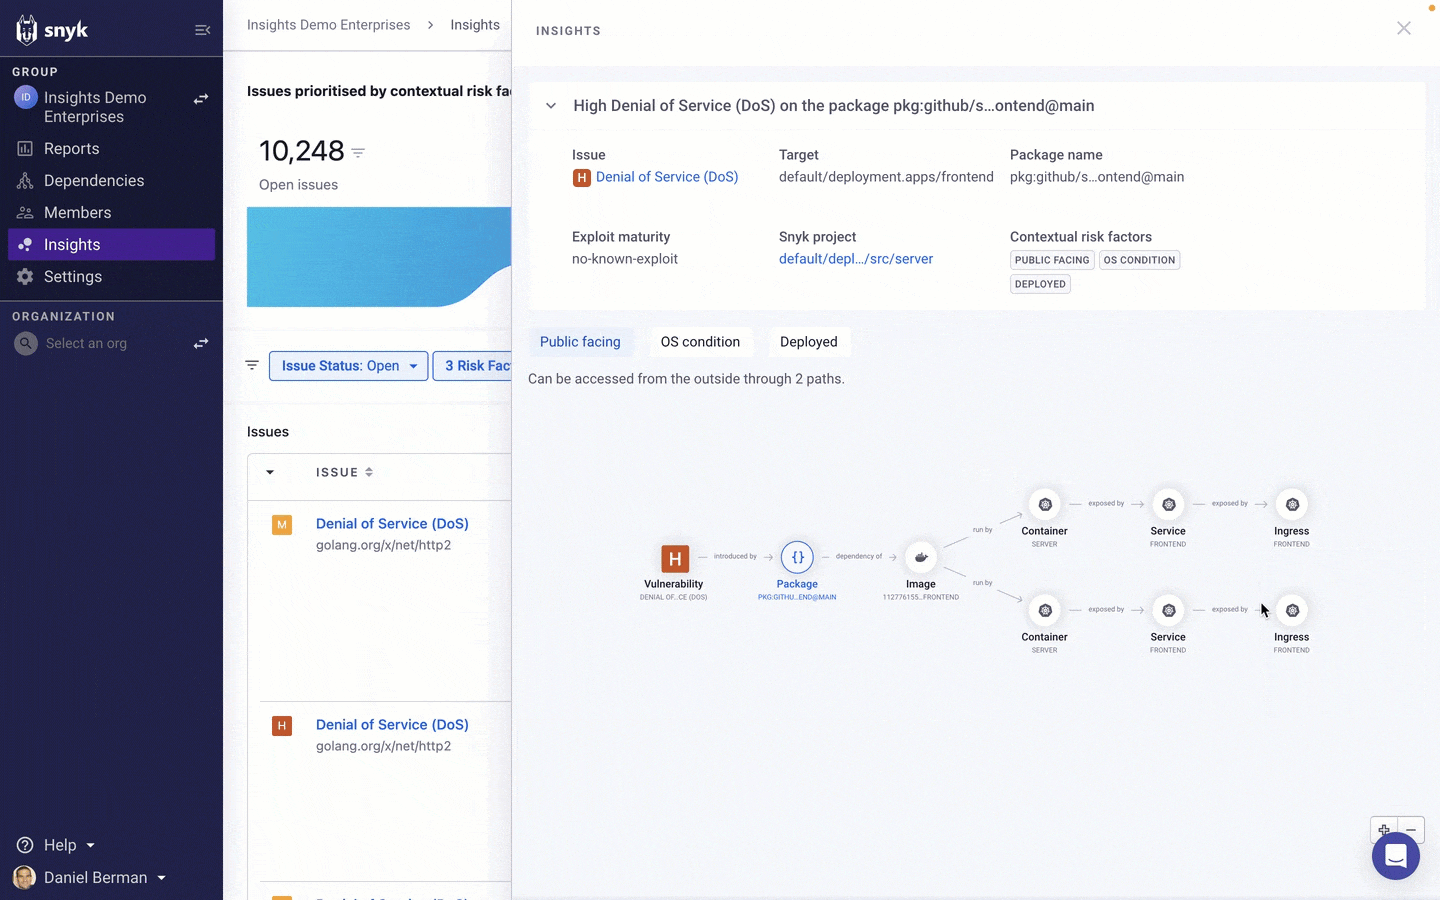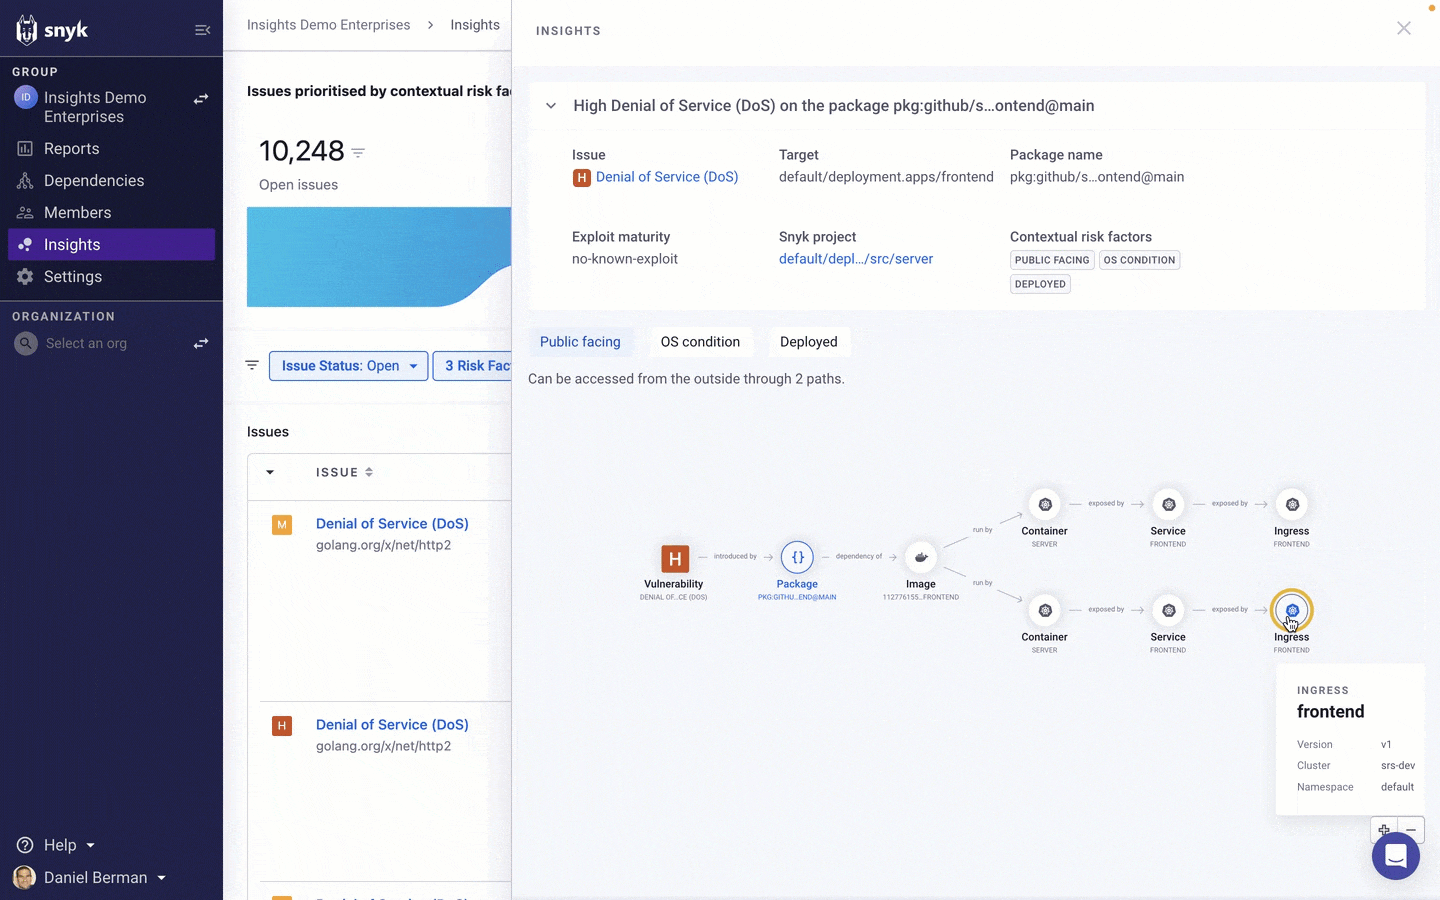
Insights también proporciona el enlace al código fuente, lo que te permite saber rápidamente quién es responsable del código que introduce el problema y cómo corregirlo.
Todo este contexto es una herramienta poderosa para explicar al equipo de desarrollo la importancia de corregir el problema: explica el riesgo, cómo se introduce y, lo que es más importante, dónde y quién debe aplicar la corrección.
El siguiente paso es decidir cómo resolver el problema ahora que entiendes el riesgo que representa. Al hacer clic en el problema de la lista, se abrirá en la página de proyectos, donde puedes decidir crear un ticket en Jira, abrir un pull request de corrección o incluso ignorarlo si, según el contexto que te proporcionó Insights, el problema no representa suficiente riesgo como para requerir atención inmediata.
Avanzamos hacia una forma más sencilla de gestionar la seguridad de las aplicaciones
Aunque la entrega continua y las tecnologías nativas de la nube permiten a las organizaciones distribuir software con mayor rapidez y mantener su ventaja competitiva, también dificultan cada vez más la gestión de la postura de seguridad de sus aplicaciones.
Gracias a CI/CD, los desarrolladores incorporan código nuevo con una frecuencia y rapidez cada vez mayores. Las aplicaciones son más complejas que nunca: están compuestas por una lista creciente de componentes con relaciones complejas entre sí. Del mismo modo, la cantidad de problemas de seguridad pendientes sigue creciendo, lo que reduce la visibilidad para los equipos de seguridad y genera frustración en los desarrolladores.
Para superar estos desafíos, un programa de seguridad debe basarse en una comprensión automatizada, continua e integral de las aplicaciones modernas. Esta comprensión incluye no solo los problemas de seguridad que introduce una aplicación, sino también los distintos activos que la componen y los procesos de desarrollo involucrados en su escritura, creación e implementación. Con esta comprensión, los equipos de desarrollo pueden tomar mejores decisiones de diseño seguro desde las primeras etapas y durante todo el desarrollo, y los equipos de seguridad pueden identificar y priorizar mejor los principales riesgos para la organización.
Insights busca brindarte esta comprensión. Consulta la grabación a pedido de SnykLaunch para conocer todos los detalles.
Insights estará disponible en beta abierta para clientes del plan Enterprise a partir del 12 de julio. Si te interesa probar Insights, comunícate con tu representante de cuenta de Snyk para validar los requisitos y luego regístrate en la beta.