Escáner de vulnerabilidades: ¿qué es y cómo funciona?
Escrito por

0 minutos de lectura
¿Qué es un escáner de vulnerabilidades?
Un escáner de vulnerabilidades es una herramienta automatizada de pruebas que detecta configuraciones incorrectas o fallas de código que representan amenazas de ciberseguridad. Los escáneres de vulnerabilidades se basan en una base de datos de vulnerabilidades conocidas o buscan tipos de fallas comunes para descubrir vulnerabilidades desconocidas. El escáner registra las vulnerabilidades detectadas y, en ocasiones, les asigna una puntuación de riesgo.
¿Qué hace un escáner de vulnerabilidades?
Un escáner de vulnerabilidades cumple una función clave para mantener la seguridad de tus sistemas digitales. Analizar redes, aplicaciones y dispositivos ayuda a descubrir debilidades que los atacantes podrían aprovechar, como software sin parches, sistemas desactualizados o errores de configuración. Estas herramientas son indispensables para anticiparse a las amenazas emergentes.
Una vez finalizado el análisis, el escáner genera informes detallados que describen las vulnerabilidades detectadas y ofrecen orientación para solucionarlas. Esto permite priorizar y corregirlas según su posible impacto, lo que reduce el riesgo de seguridad.
¿Qué tipos de análisis de vulnerabilidades existen?
Los análisis de vulnerabilidades varían según cómo se implementen y qué se analice. Pueden ser internos o externos, autenticados o no autenticados, y exhaustivos o específicos para cada dispositivo. La modalidad óptima depende de lo que se analice: redes, aplicaciones web a lo largo del ciclo de vida de desarrollo de software seguro, o código y bibliotecas de código abierto.
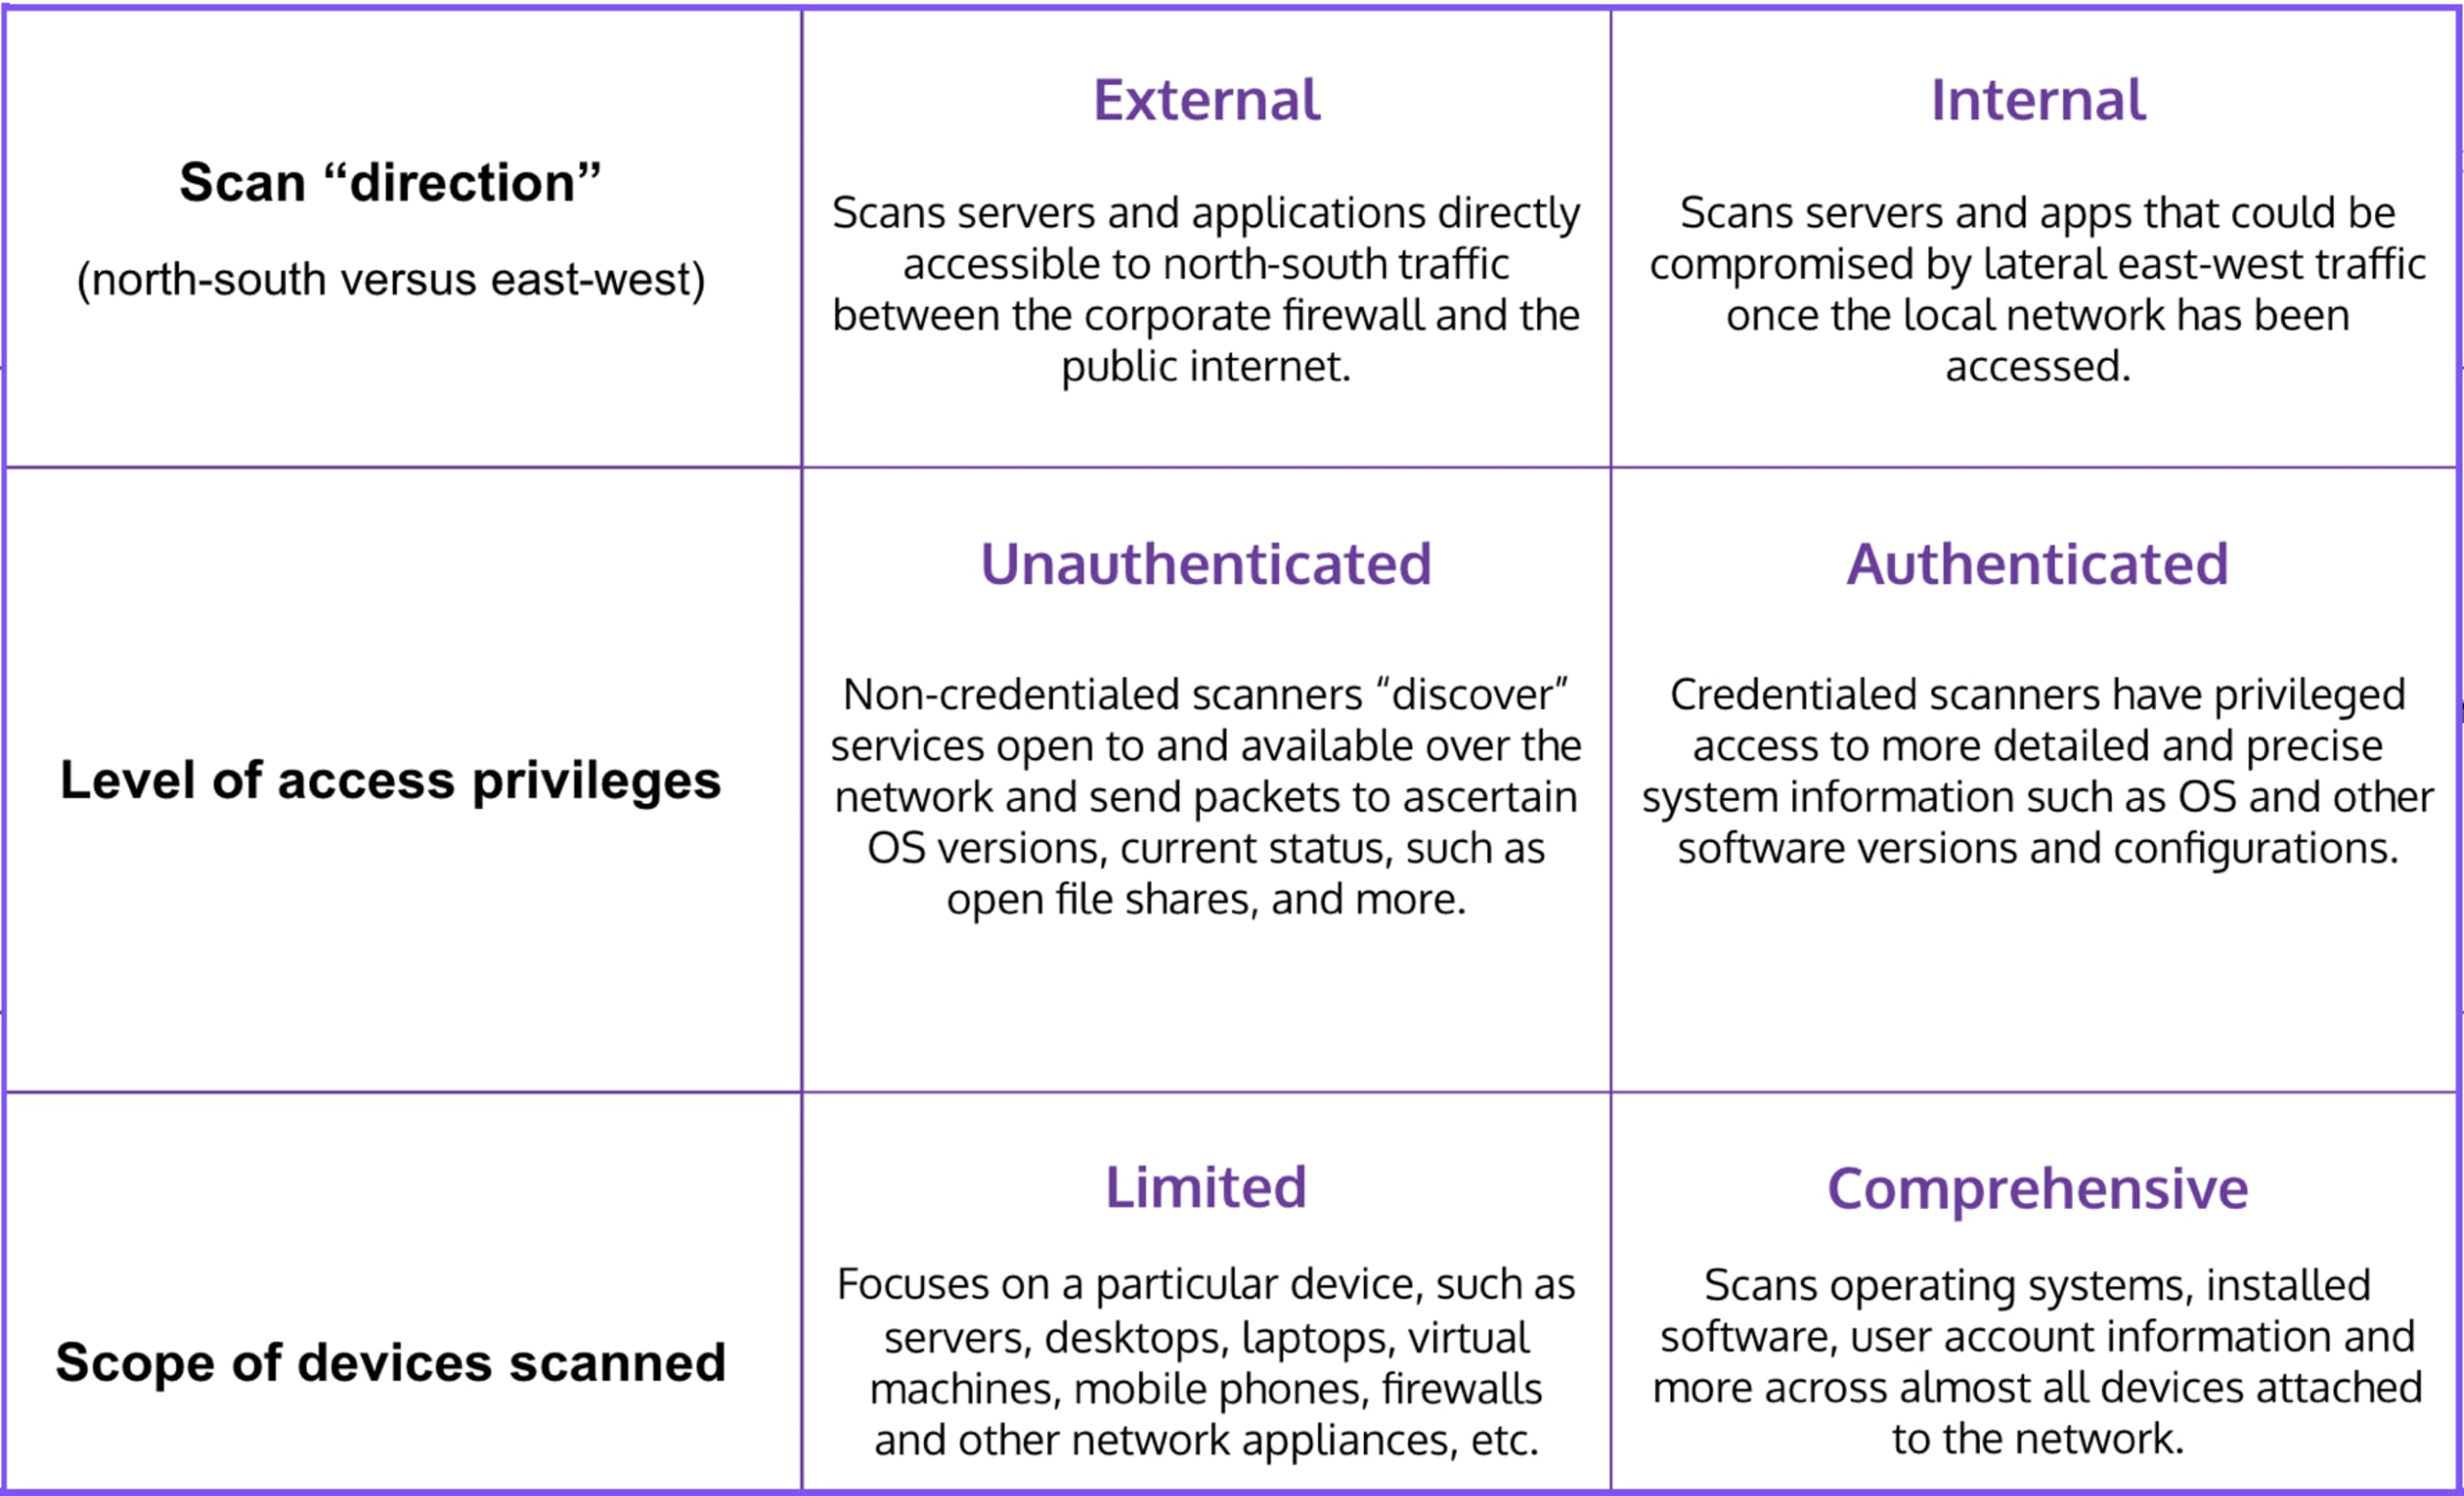
Tabla 1: Modalidades de funcionamiento del escáner
¿Qué son las vulnerabilidades en ciberseguridad?
Las vulnerabilidades son errores de programación o configuraciones incorrectas del sistema que permiten a los atacantes obtener directamente acceso no autorizado y con privilegios a un sistema o una red. Pueden representar distintos niveles de riesgo. Las vulnerabilidades con exploits conocidos en circulación se consideran de alto riesgo y deben priorizarse para su corrección.
Los escáneres de vulnerabilidades son la primera línea de la gestión de vulnerabilidades. Son esenciales para identificar vulnerabilidades que los actores maliciosos podrían aprovechar para comprometer sistemas y datos.
3 tipos comunes de escáneres de vulnerabilidades
Escáneres de vulnerabilidades de red
Escáneres de vulnerabilidades de aplicaciones web
Escáneres de vulnerabilidades de código abierto
1. Escáneres de vulnerabilidades de red
Los escáneres de vulnerabilidades de red monitorean servidores web, sus sistemas operativos, sus daemons y cualquier otro servicio expuesto a Internet, como los servicios de bases de datos.
Los escáneres de vulnerabilidades de red trabajan con una base de datos de vulnerabilidades conocidas. Muchas de estas bases se apoyan en el catálogo gratuito y exhaustivo de vulnerabilidades conocidas de software y firmware del programa Common Vulnerabilities and Exposures (CVE). Cada registro estandarizado incluye un identificador CVE único, una breve descripción y al menos una referencia pública.
El Common Vulnerability Scoring System (CVSS) va un paso más allá y enriquece la lista de CVE con una puntuación numérica de la gravedad técnica de cada vulnerabilidad. Sin embargo, los mejores resultados de análisis de vulnerabilidades de red se obtienen con bases de datos de vulnerabilidades propias que recopilan y analizan continuamente información de diversas fuentes. Un buen ejemplo es la Snyk Vulnerability Database de Snyk, estrechamente integrada con bases de datos de vulnerabilidades, sistemas de inteligencia de amenazas, fuentes de la comunidad y el ámbito académico. Curada manualmente por un equipo de seguridad especializado, la base de datos de vulnerabilidades de Snyk optimiza los escáneres de vulnerabilidades de red para que ofrezcan información precisa y útil.
Esta mayor capacidad para obtener el máximo de información sobre las vulnerabilidades de red también es importante por motivos operativos. El Centro para la Seguridad en Internet (CIS), una organización sin fines de lucro, mantiene un conjunto de controles CIS para ayudar a las organizaciones a implementar prácticas recomendadas de ciberseguridad. Uno de los controles básicos establece que la gestión de vulnerabilidades, incluido el análisis, debe ser continua. Sin embargo, como los análisis de vulnerabilidades de red pueden causar congestión, suelen realizarse una vez por semana. Por eso, deben ejecutarse con una base de datos enriquecida que ofrezca una cobertura integral de las vulnerabilidades conocidas y desconocidas.
2. Escáneres de vulnerabilidades de aplicaciones y sitios web
Los escáneres de vulnerabilidades web analizan el código de las aplicaciones y los sitios web para encontrar vulnerabilidades que los pongan en riesgo a ellos o a sus servicios de back-end. Son un componente esencial de las pruebas de seguridad de aplicaciones.
Estos escáneres utilizan una lista conocida de exploits comunes que mantienen OWASP y otras organizaciones. Estos exploits utilizan técnicas de inyección y evasión para “secuestrar” aplicaciones y sitios web, exfiltrar datos, engañar a usuarios o sistemas para que proporcionen información confidencial o interrumpir el rendimiento de las aplicaciones. Algunos de los exploits más conocidos son la inyección SQL, el cross-site scripting (XSS), los ataques de intermediario (MITM) y el código malicioso.
En el caso de las aplicaciones web, la única estrategia eficaz de gestión de vulnerabilidades consiste en adoptar un enfoque DevSecOps de seguridad desde el inicio e implementar escáneres en todo el ciclo de vida de desarrollo de software seguro (SDLC seguro). Este conjunto de escáneres incluye herramientas de seguridad de aplicaciones estáticas (SAST), que analizan automáticamente el código sin compilar para detectar vulnerabilidades, y herramientas de seguridad de aplicaciones dinámicas (DAST), que analizan automáticamente el código compilado en todos los entornos, desde pruebas hasta producción.
Otra herramienta importante son las pruebas de penetración, que simulan ataques de hackers para descubrir si una aplicación o un sitio web es vulnerable a exploits maliciosos. Incluso hay servicios en línea de análisis de vulnerabilidades de sitios web que realizan pruebas de penetración de terceros.
La solución SAST de Snyk se diseñó desde cero para superar los desafíos que enfrentan los desarrolladores y los hackers éticos con las herramientas SAST heredadas, como análisis que tardan horas o incluso días, altas tasas de falsos positivos y la necesidad de contar con conocimientos profundos de seguridad para corregir los problemas. Con Snyk Code, SAST se integra perfectamente en el proceso de desarrollo y ofrece a desarrolladores y equipos de seguridad visibilidad en tiempo real y precisa de las vulnerabilidades del código y cómo corregirlas.
3. Escáneres de vulnerabilidades de código abierto
Los escáneres de vulnerabilidades de código abierto son herramientas de análisis de composición de software (SCA) que analizan aplicaciones para encontrar todos los frameworks y bibliotecas de código abierto —incluidas las dependencias directas e indirectas— e identificar vulnerabilidades. Algunos escáneres de vulnerabilidades de código abierto también ayudan a los desarrolladores con la compleja tarea de localizar con precisión el código vulnerable en la base de código.
Dado que usar componentes con vulnerabilidades conocidas es una de las 10 principales vulnerabilidades de OWASP, las organizaciones deben asegurarse de utilizar un escáner de vulnerabilidades de código abierto de última generación. Entre las ventajas del escáner de vulnerabilidades de código abierto de Snyk se incluyen:
Detección temprana de vulnerabilidades en código abierto, antes de que se comprometan aplicaciones o sitios web.
Detección rápida de todas las instancias afectadas por una vulnerabilidad identificada en código abierto, para impedir el acceso de los atacantes y corregir los problemas más rápido.
Documentación clara de todos los frameworks y bibliotecas de código abierto que se usan en las aplicaciones.
Garantiza el cumplimiento de los requisitos de las licencias de código abierto.
Cómo evaluar un escáner de vulnerabilidades
La buena noticia es que hoy existe una gran variedad de escáneres de vulnerabilidades comerciales y gratuitos. Sin embargo, tantas opciones pueden dificultar la evaluación de cuál conjunto de escáneres se ajusta mejor a tus requisitos.
El primer paso es conocer mejor los escáneres de vulnerabilidades. OWASP mantiene una lista exhaustiva de escáneres comerciales y gratuitos, aunque no los clasifica.
Una vez que tengas una lista breve de escáneres de vulnerabilidades, puedes probarlos. Incluso los escáneres comerciales ofrecen versiones de prueba gratuitas para que puedas ponerlos a prueba antes de tomar una decisión definitiva. Dado que necesitarás implementar distintos escáneres de vulnerabilidades para lograr una cobertura integral en todos tus entornos, también podrías considerar una plataforma de gestión de vulnerabilidades que se integre con todos tus escáneres y correlacione sus resultados en una única fuente de información confiable sobre vulnerabilidades.
¿Por qué es importante analizar las vulnerabilidades?
El análisis de vulnerabilidades es el primer paso esencial de cualquier programa de gestión de vulnerabilidades. Hoy, la gestión de vulnerabilidades ya no es algo deseable, sino un requisito crítico para cualquier negocio que opere aplicaciones web o sitios web interactivos. Estos activos de acceso público son vectores de ataque habituales para los actores maliciosos que buscan acceder sin autorización a sistemas y datos.
En la época de las aplicaciones monolíticas locales, los escáneres de vulnerabilidades se implementaban principalmente en entornos de producción como herramientas de monitoreo de la infraestructura, para alertar sobre amenazas en tiempo de ejecución. Este paradigma quedó obsoleto con la aparición de las aplicaciones nativas de la nube, que aprovechan la escalabilidad y agilidad de la infraestructura moderna basada en la nube. A medida que las aplicaciones y las herramientas para protegerlas se vuelven más complejas, surgen soluciones como ASPM para unificar los distintos flujos de datos y facilitar la priorización y corrección basadas en el riesgo.
Las canalizaciones de CI/CD altamente automatizadas de hoy no pueden tolerar cuellos de botella en las pruebas de seguridad. La detección y corrección de vulnerabilidades debe seguir el ritmo vertiginoso de las prácticas DevOps maduras.
Otro desafío para los paradigmas de seguridad heredados es la arquitectura altamente distribuida de las aplicaciones nativas de la nube, basada en componentes dinámicos como bibliotecas de código abierto, funciones sin servidor, infraestructura como código (IaC) y contenedores. En resumen, las aplicaciones nativas de la nube requieren un nuevo paradigma de seguridad de aplicaciones nativas de la nube: detectar y corregir vulnerabilidades durante el desarrollo, con un enfoque integral que convierta la seguridad en parte fundamental del ciclo de vida de desarrollo de software (SDLC).
¿Existe un escáner de vulnerabilidades gratuito?
Hay escáneres de vulnerabilidades de código abierto que no cobran una tarifa de licencia. Casi todos los escáneres comerciales de vulnerabilidades también ofrecen una edición comunitaria gratuita con funciones básicas de análisis de vulnerabilidades. Conoce más sobre la solución de seguridad de aplicaciones nativas de la nube de Snyk, diseñada para desarrolladores.
Análisis de vulnerabilidades de Snyk
Las soluciones de análisis de vulnerabilidades de Snyk están diseñadas para integrarse perfectamente en los flujos de trabajo de desarrollo, lo que permite a los equipos identificar y abordar los riesgos de seguridad desde las primeras etapas del ciclo de vida de desarrollo de software. Snyk ayuda a los equipos a detectar vulnerabilidades en toda su pila de aplicaciones y ofrece recomendaciones prácticas para corregirlas, de modo que puedan resolver los problemas de forma eficiente sin afectar la productividad.
Snyk Open Source: identifica vulnerabilidades en dependencias de código abierto y ofrece recomendaciones prácticas para corregirlas, lo que ayuda a los desarrolladores a mantener bibliotecas y frameworks seguros.
Snyk Code: detecta problemas de seguridad y defectos de calidad en código propietario durante el desarrollo, con integración directa en IDE y canalizaciones de CI/CD.
Snyk Container: analiza imágenes de contenedores para encontrar vulnerabilidades en imágenes base, paquetes y configuraciones, y ayuda a proteger las aplicaciones en contenedores.
Snyk Infrastructure as Code (IaC): identifica configuraciones incorrectas en archivos de infraestructura como código y de la nube, y previene posibles riesgos de seguridad antes de la implementación.
Explora el estado de la seguridad del código abierto
Conoce las tendencias y los enfoques actuales sobre el software de código abierto y la seguridad de la cadena de suministro.