Explora todos los recursos

  • Hoja de referencia

    5 Reasons Security Fixes Don't Get Merged | Snyk

    Leer ahora
  • Video

    Snyk & Anthropic: Preparing for the Coming Wave of Autonomous Attacks

    Leer ahora
  • Informe

    The Automated AI Attacks Playbook: How to Prepare for the Coming Wave

    Leer ahora
Tipo
Tema

Mostrando 457 - 480 de 754 recursos
resource infographic defending your fiserv app
Infographic

Infografía: cómo proteger tus aplicaciones de servicios financieros contra las amenazas modernas

¡Gracias por consultar nuestra infografía sobre cómo proteger tus aplicaciones de servicios financieros! Para obtener más información, descarga nuestro eBook Optimizing AppSec in FinServ.

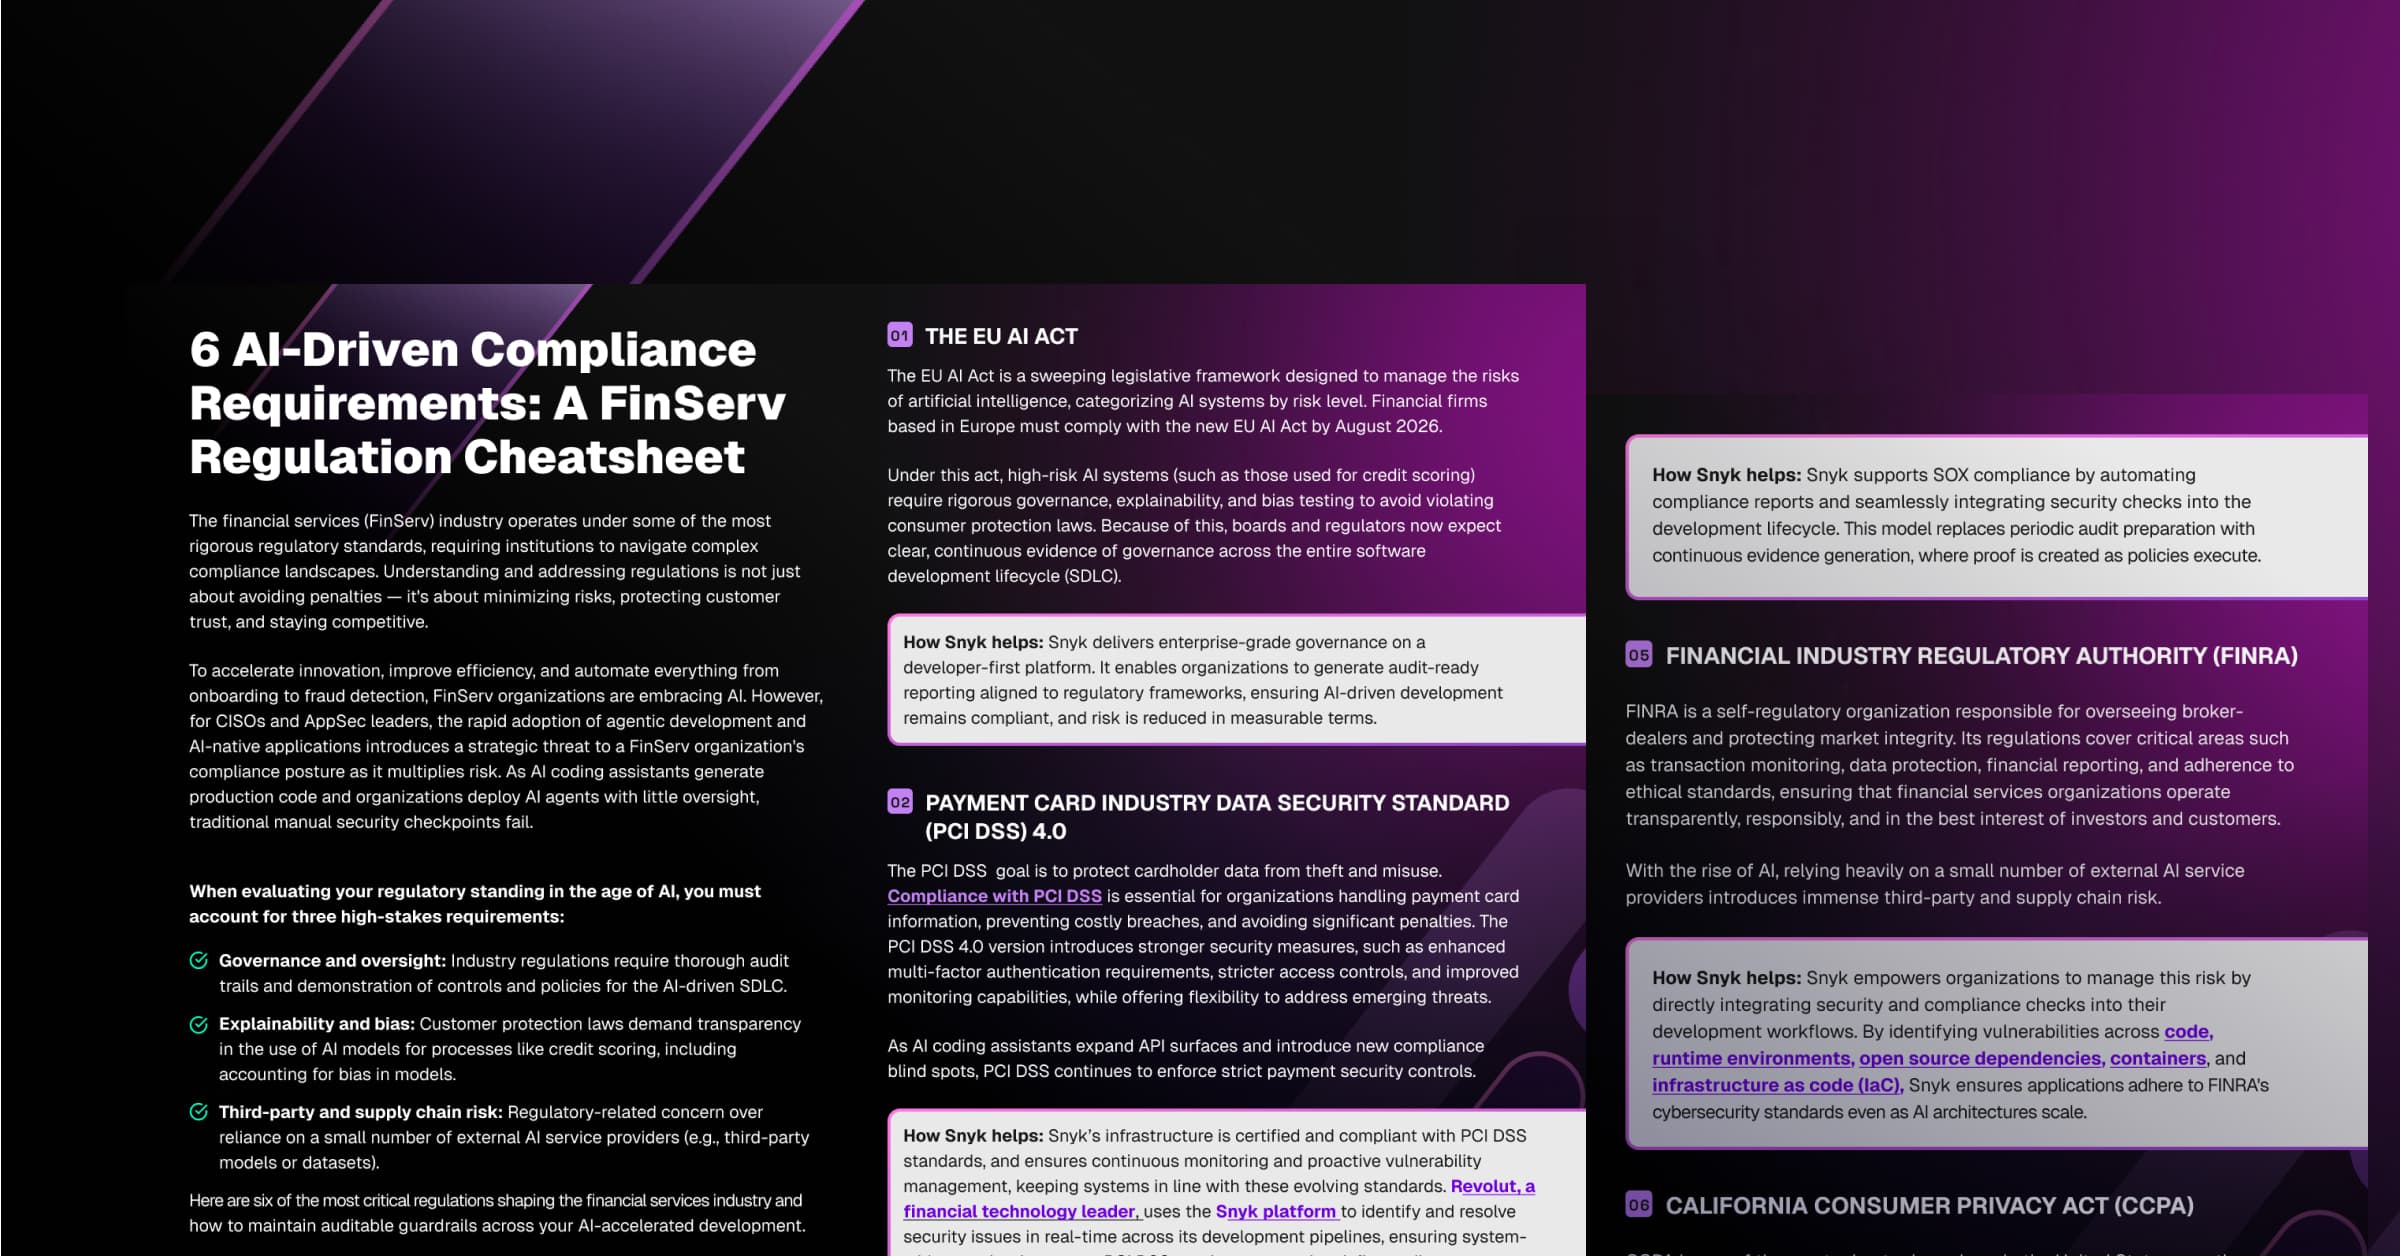
Buyer's Guide

AI Governance for FinServ: Compliance & Speed Framework | Snyk

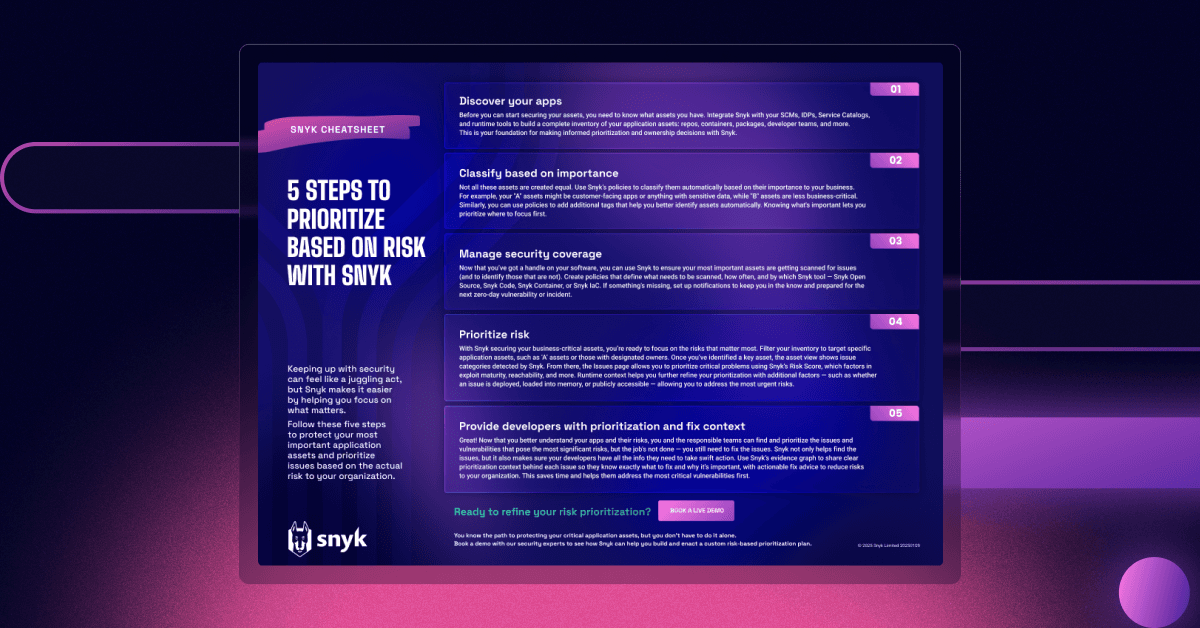
resource cheatsheet steps based risk yuqzop
Cheat Sheet

5 Steps to Prioritize Based on Risk with Snyk - Risk-Based Prioritization Cheat Sheet

Mantenerse al día con la seguridad puede parecer todo un malabarismo, pero Snyk lo hace más fácil al ayudarte a enfocarte en lo que importa. Sigue estos cinco pasos para proteger los activos más importantes de tus aplicaciones y priorizar los problemas según el riesgo real para tu organización.
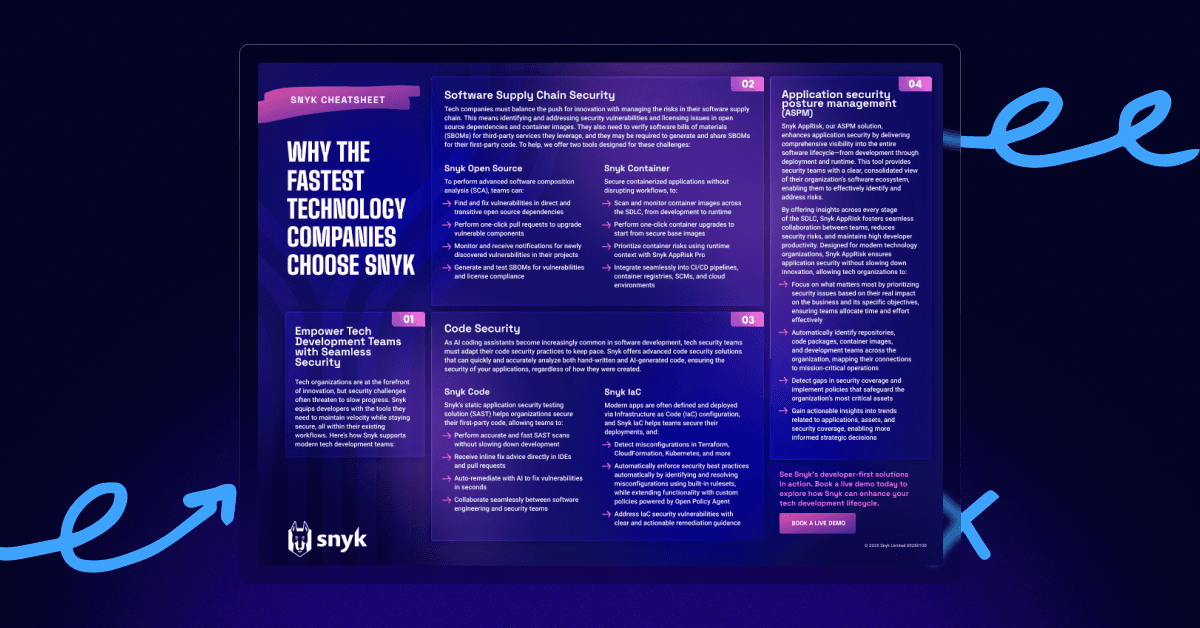
resource cheatsheet cheatsheet why the fastest technology companies choose snyk
Cheat Sheet

Why the fastest tech organizations choose Snyk

featured ai generated code report
Article

¿Puede el aprendizaje automático detectar vulnerabilidades de path traversal en Go? ¡Snyk Code sí puede!

Descubre cómo las herramientas de seguridad de Snyk basadas en aprendizaje automático abordan las vulnerabilidades de path traversal en código Golang. Aprende a proteger tus aplicaciones de Go y ponte a prueba para detectar y explotar vulnerabilidades como un profesional.

blog feature playwright tests
Article

Entender la inyección de plantillas del lado del servidor en Golang

La SSTI puede abrir la puerta a riesgos de seguridad cada vez mayores, como la inclusión de archivos, el cross-site scripting (XSS) e incluso los ataques de inyección de código.

blog feature pypi spoof
Article

Inyección SQL en Golang: ejemplo

Aprende a prevenir la inyección SQL en aplicaciones de Golang mediante el uso de sentencias preparadas y consultas parametrizadas, y con herramientas como Snyk para detectar vulnerabilidades.

Scaling Application Security for GenAI with Snyk and Deloitte
White Paper

Cómo escalar la seguridad de las aplicaciones para la IA generativa con Snyk y Deloitte

blog hero security video
Article

La importancia de la calidad del código

La calidad del código es fundamental para crear aplicaciones seguras y de alta calidad. Conoce más sobre la calidad del código, el desarrollo seguro y el verificador de código de Snyk.

blog header Top Application Security Acronyms
Article

Los 10 acrónimos de seguridad de aplicaciones más comunes

Conoce los acrónimos de AppSec que necesitas para hablar con confianza sobre los resultados de una prueba de penetración reciente o del análisis estático del código.

Article

Un análisis profundo de la inteligencia sobre amenazas cibernéticas

A medida que las empresas siguen adoptando tecnologías nativas de la nube, casi el 60 % ha aumentado su preocupación por su postura de seguridad.

Article

Seguridad de Docker: desafíos y mejores prácticas

La seguridad de Docker consiste en proteger los contenedores, las aplicaciones, los sistemas host y todo lo relacionado con Docker. Obtén más información en nuestra guía completa.

Article

Seguridad de AWS: guía completa sobre la seguridad en la nube de Amazon

¿Qué es la seguridad de AWS? ¿Qué tan seguro es AWS? Descubre los principales consejos de Snyk para proteger tus implementaciones de AWS y mantener la visibilidad de tus recursos de AWS durante el desarrollo y en producción.
Article

10 mejores prácticas de seguridad para Node.js

Conoce cinco de los principales riesgos de seguridad de Node.js y las diez mejores prácticas que puedes implementar para mitigarlos y mantener tus aplicaciones seguras mientras las desarrollas.

Blog Headers java logging
Article

Seguridad en Java explicada

Aprende los fundamentos de la ciberseguridad en el ecosistema de seguridad de Java, incluidos la criptografía, la autenticación de aplicaciones y mucho más.

learn threat intelligence hero
Article

Ciclo de inteligencia de amenazas | Fases y mejores prácticas explicadas

Conoce las distintas fases del ciclo de inteligencia de amenazas y las mejores prácticas para cada una.

blog hero pentesting green
Article

¿Qué es la debida diligencia técnica (TDD)?

La debida diligencia técnica es un análisis exhaustivo del estado de una empresa desde una perspectiva técnica, que incluye sus productos, infraestructura y más.

Docker blog header
Article

Todo lo que necesitas saber para comenzar con la seguridad de contenedores

Conoce los fundamentos de la seguridad de contenedores en distintos ecosistemas y cómo proteger tus contenedores desde la compilación hasta el entorno de ejecución. Aprende la terminología esencial y encuentra respuestas a tus preguntas.
hero safe containers
Article

Tres pasos para proteger las imágenes de contenedor

Sigue nuestra guía práctica de seguridad de contenedores, creada en colaboración con Docker. 3 pasos esenciales para ejecutar tus contenedores de forma segura.

application security hero
Article

Seguridad de aplicaciones web: riesgos y nueve prácticas recomendadas

Es fundamental que los desarrolladores conozcan la seguridad de las aplicaciones web para protegerlas a medida que las crean y reducir la carga de los equipos de seguridad.

blog feature snyk container pink
Article

¿Qué es la orquestación de contenedores?

La orquestación consiste en automatizar la implementación, las operaciones y la administración del ciclo de vida de los contenedores. Este enfoque automatiza cómo aprovisionamos, implementamos, escalamos, monitoreamos y reemplazamos los contenedores en ejecución, además de administrar su almacenamiento.
Kubernetes Blog
Article

Guía de monitoreo de Kubernetes

Aprende todo lo que necesitas saber sobre el monitoreo de Kubernetes: herramientas, prácticas recomendadas, métricas clave que debes seguir y mucho más.

blog hero pentesting green
Article

Conceptos básicos de las pruebas de caja negra

Las pruebas de caja negra son un método de prueba de software que no requiere conocer cómo está construida una aplicación para simular a un atacante.

blog hero code scan blue
Article

Auditoría de seguridad de código: guía básica

Una auditoría de seguridad de código consiste en analizar el código fuente para encontrar vulnerabilidades de seguridad, problemas de licencias y otros problemas de programación. §