Fortalecimiento de la plataforma de seguridad para desarrolladores de Snyk en 2022

9 de enero de 2023
0 minutos de lectura2022 fue otro año récord para la plataforma de Snyk.
Al ayudar a un número cada vez mayor de clientes a encontrar y corregir problemas en todos los componentes de sus aplicaciones, la plataforma de Snyk permitió que más de 2500 clientes importaran más de 6.7 millones de proyectos, ejecutaran más de 3000 millones de pruebas y corrigieran más de 5 millones de problemas durante 2022.
Tras bambalinas, los equipos de I+D de la plataforma de Snyk siguieron desarrollando y fortaleciendo la modularidad, extensibilidad, coherencia, escalabilidad y, por supuesto, seguridad de la plataforma. Estos fundamentos permiten ofrecer rápidamente nuevas funciones en toda la plataforma de Snyk sin comprometer el rendimiento ni la resiliencia.
2022 también fue un año de innovación para la plataforma de Snyk. Una serie de nuevas capacidades demostró la inversión continua en brindar a los usuarios una experiencia optimizada y compartida en todos los elementos de la plataforma de seguridad para desarrolladores de Snyk, además de permitir que clientes y socios amplíen y personalicen Snyk para adaptarlo a sus flujos de trabajo.
Veamos más de cerca algunos de los aspectos destacados de la plataforma en 2022.
Hacer que trabajar con Snyk sea increíblemente fácil
Ofrecer una experiencia de usuario optimizada es fundamental para nuestra visión de la seguridad para desarrolladores y, por eso, siguió siendo un área clave de enfoque para nosotros en 2022.
Con el objetivo de que los equipos de desarrollo y seguridad puedan usar la plataforma de Snyk con la mayor facilidad posible en sus procesos de seguridad cotidianos, presentamos una interfaz de usuario completamente nueva, con componentes de interfaz estandarizados, una paleta de colores actualizada y otros elementos para ayudar a nuestros usuarios a aprovechar aún más Snyk. Entre los cambios más destacados se encuentran una nueva barra lateral vertical, navegación basada en rutas de navegación y nuevos selectores de grupos y organizaciones.
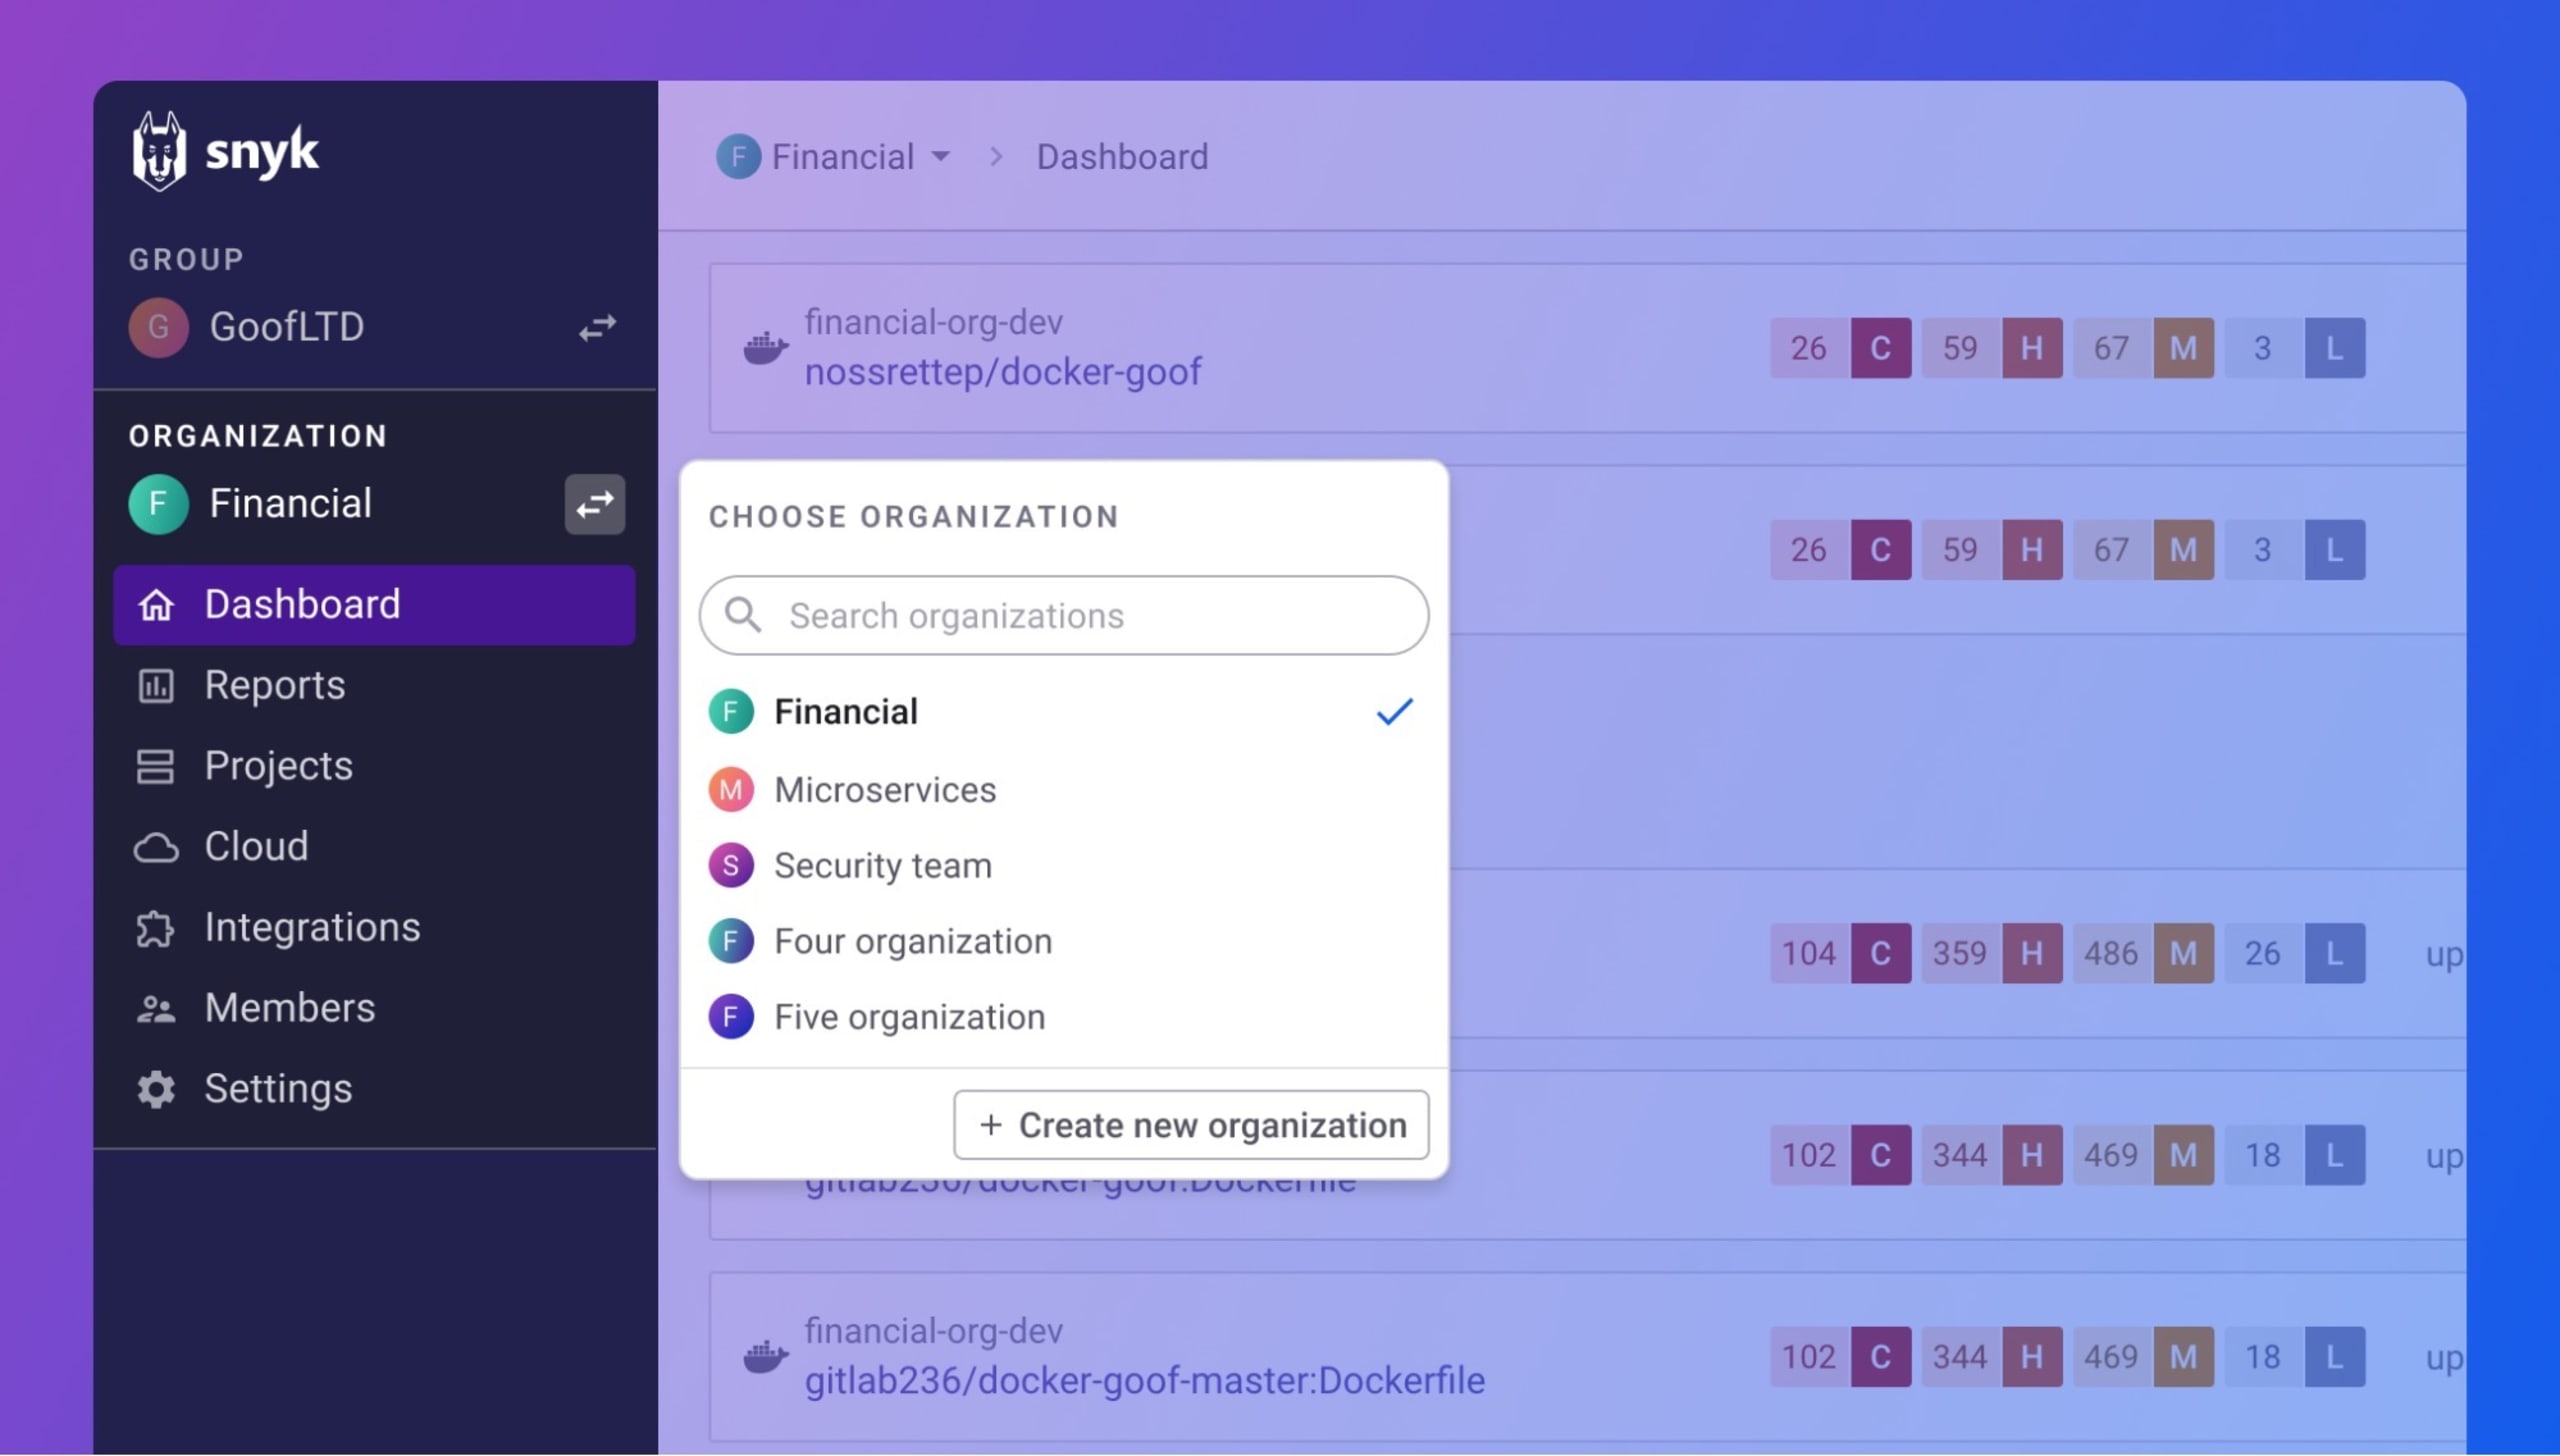
Se implementaron importantes mejoras de rendimiento en algunas áreas de la interfaz de usuario de Snyk que antes causaban frustración entre los clientes. Por ejemplo, para mejorar el rendimiento de la página Projects, agregamos paginación y la posibilidad de organizar proyectos con mayor facilidad, lo que mejoró hasta en un 90 % el tiempo de carga de la página.
Desde la perspectiva de la administración de usuarios, facilitamos que las organizaciones más grandes apliquen un modelo de permisos de privilegio mínimo con la incorporación de roles personalizados basados en RBAC. Ahora, los administradores de grupos de Snyk pueden crear sus propios roles de usuario personalizados y asignarles permisos específicos. Así, las personas adecuadas tienen el acceso correcto a los recursos adecuados en el momento oportuno, en consonancia con la estructura interna y las políticas de acceso de la organización.
Mayor visibilidad de la seguridad
El acceso a los datos de seguridad y la capacidad de analizarlos y generar informes son fundamentales para obtener la visibilidad necesaria para un programa de seguridad eficaz, basado en la confianza entre los equipos de desarrollo y seguridad. Las nuevas capacidades de generación de informes que anunciamos recientemente se diseñaron para brindar a nuestros usuarios este tipo de visibilidad y son apenas el comienzo de una importante renovación de todos los servicios de datos de Snyk.
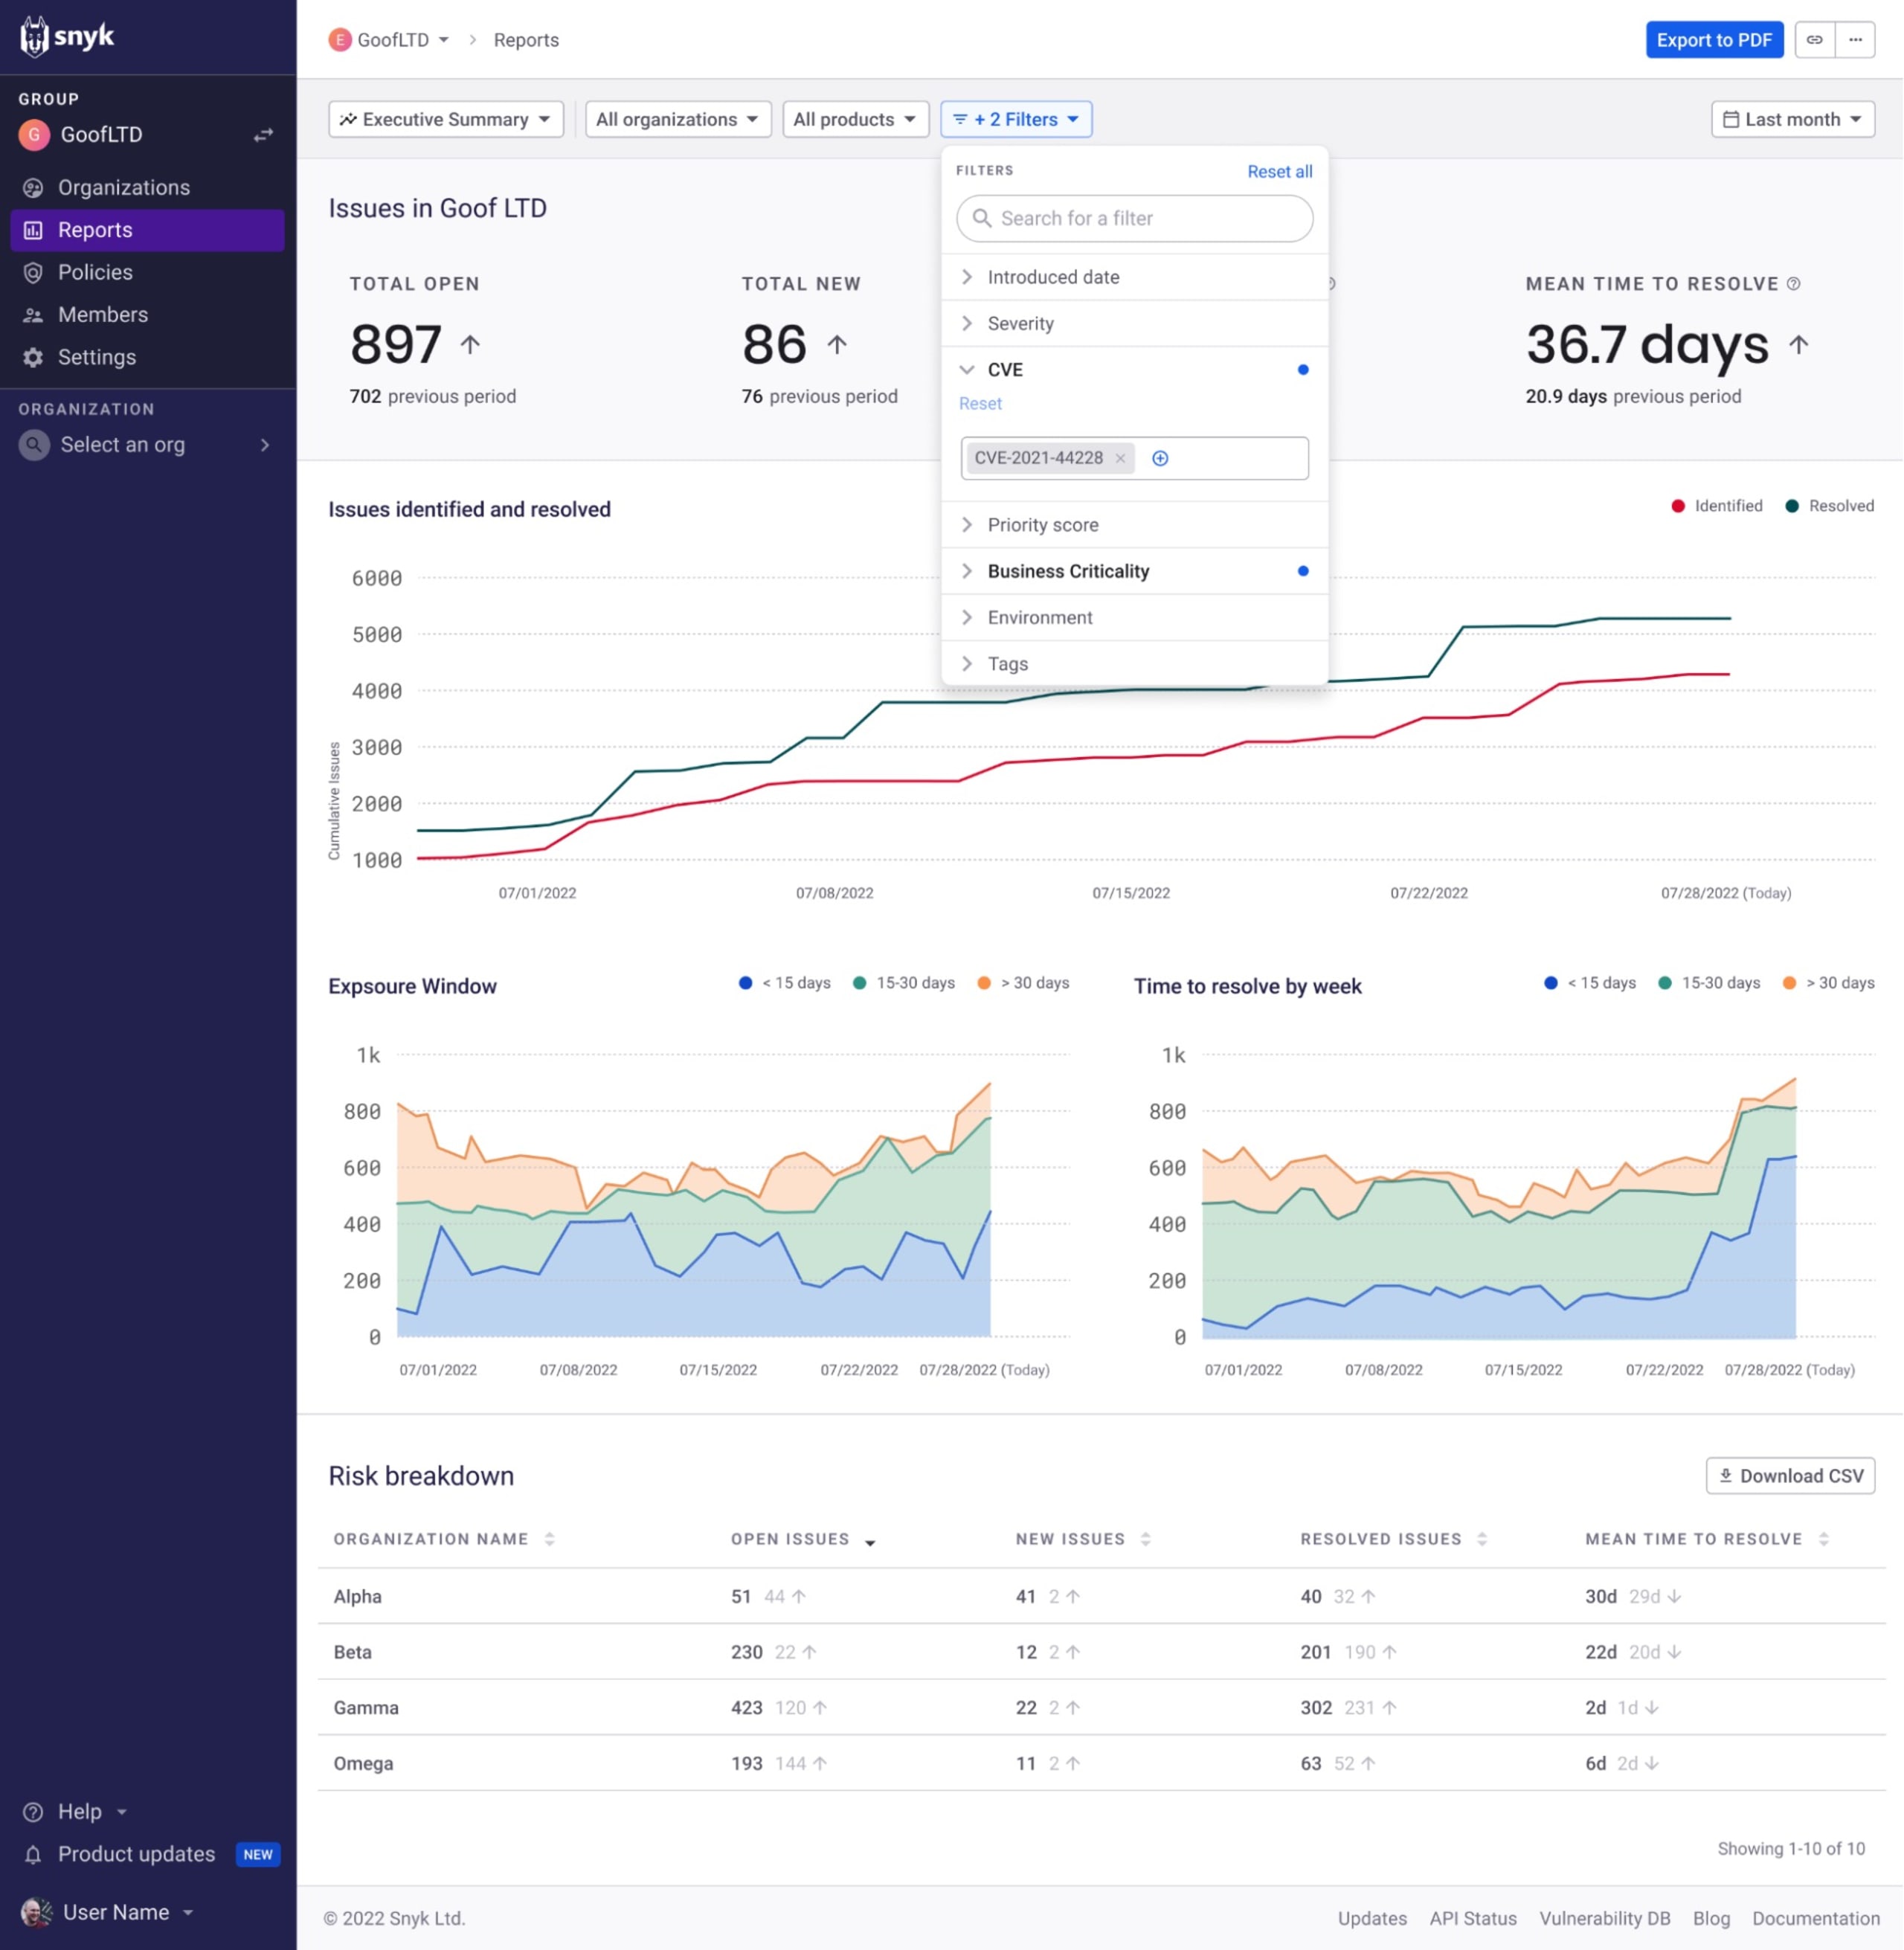
Por si te perdiste los anuncios, estas nuevas capacidades incluyen, ante todo, una interfaz de usuario completamente nueva para generar informes, además de un mejor rendimiento y una menor latencia de los datos, lo que facilita enormemente el acceso, el análisis y el intercambio de los datos de seguridad de Snyk. Es importante destacar que los nuevos informes incluyen datos de Snyk Code (problemas de SAST en código propio), por lo que ahora los usuarios tienen una cobertura integral de todos los componentes de las aplicaciones modernas en un solo lugar. Las nuevas capacidades de análisis, con amplias opciones de filtrado, ordenamiento de datos e informes integrados, permiten que las distintas partes interesadas y los distintos equipos obtengan las respuestas que necesitan para cualquier pregunta sobre seguridad.
Desde el anuncio, hemos visto una amplia adopción entre nuestros clientes y hemos conocido nuevas formas de aprovechar los datos de seguridad de Snyk para la seguridad de los desarrolladores. Para conocer más sobre estos casos de uso y las prácticas recomendadas, consulta esta publicación del blog.
Inteligencia de seguridad líder en su clase
En 2022, Snyk reforzó las metodologías de investigación que utiliza su equipo especializado de expertos en seguridad, mejoró los procesos automatizados impulsados por IA responsables de seleccionar y organizar la inteligencia, y siguió colaborando estrechamente con la comunidad y el ámbito académico para divulgar y enriquecer la información sobre vulnerabilidades.
Todo esto se tradujo en el descubrimiento de más de 1100 vulnerabilidades de día cero. El 90 % eran paquetes maliciosos que pueden utilizarse para realizar ataques a la cadena de suministro y que se identificaron mediante el motor de Snyk para detectar paquetes maliciosos. Nuestra colaboración con la comunidad y el ámbito académico ayudó a descubrir 180 vulnerabilidades distintas en paquetes populares de código abierto.
Para ayudar a nuestros clientes a priorizar las correcciones con mayor eficiencia, también agregamos metadatos adicionales a las vulnerabilidades. Añadimos contexto de priorización y corrección, seleccionado manualmente y específico para ciertas vulnerabilidades frecuentes entre nuestros clientes:
Los requisitos previos de una vulnerabilidad son las características que definen el entorno o la configuración en los que puede explotarse una vulnerabilidad. En el ejemplo siguiente, una vulnerabilidad de gravedad crítica solo puede explotarse si se implementa en un servidor con Windows. Si se implementa en un servidor con Linux, no es posible explotarla y, por lo tanto, se le puede asignar una prioridad menor.
Las recomendaciones de mitigación alternativas ofrecen un ejemplo de cómo mitigar una amenaza cuando no es posible actualizar los paquetes o las imágenes de contenedores.
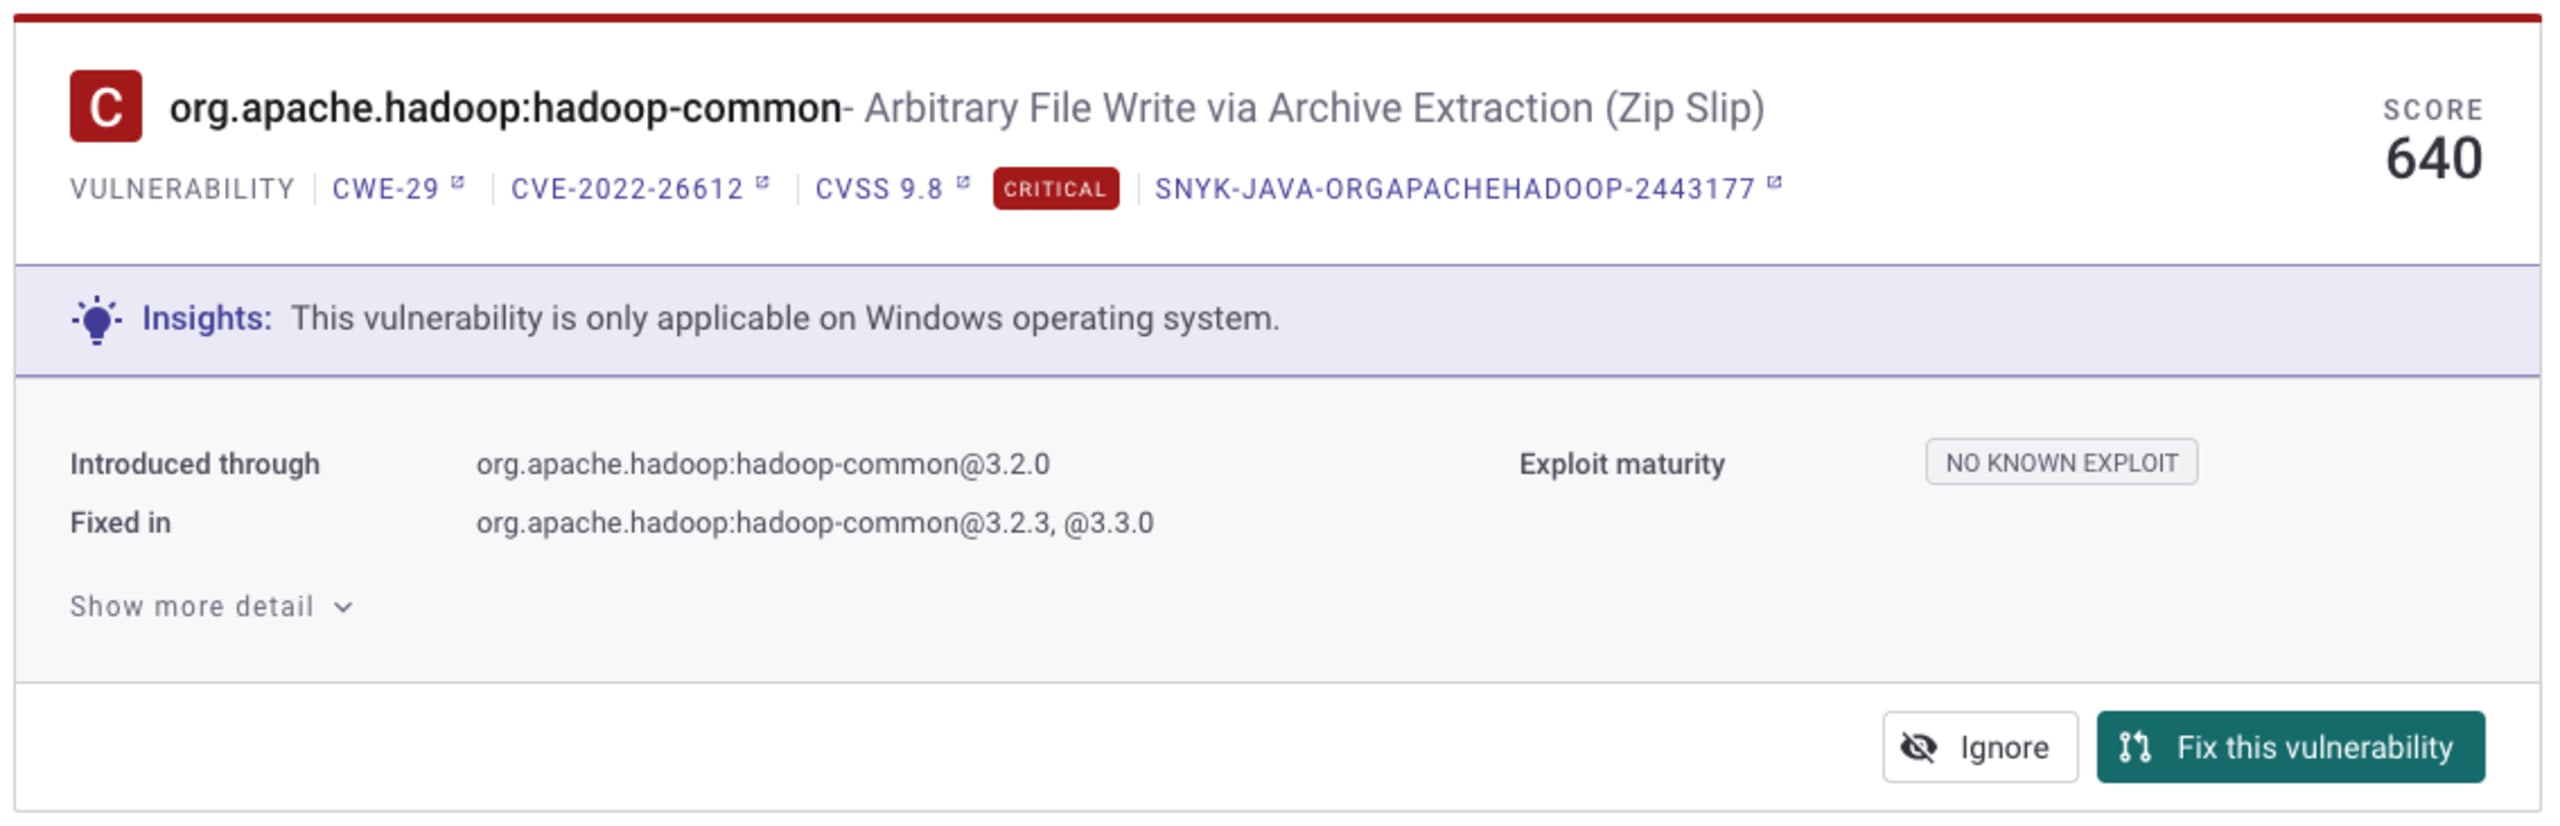
Por último, como sabemos que las distintas organizaciones utilizan diferentes métodos de análisis de CVSS, agregamos varias puntuaciones de CVSS a las vulnerabilidades, como las de NVD, Red Hat y otras. Durante 2023 se agregarán puntuaciones CVSS de otros proveedores de software y grupos de investigación.
Ampliar Snyk a más flujos de trabajo
Ofrecer a nuestros clientes y socios una forma sencilla de ampliar la plataforma de Snyk para adaptarla a diversas herramientas y flujos de trabajo personalizados es una parte fundamental de nuestra visión de la seguridad para desarrolladores. Durante el último año, reforzamos los componentes básicos de la extensibilidad de Snyk: presentamos una nueva API REST, mejoramos nuestro modelo para crear Snyk Apps y anunciamos el programa TAPP de Snyk.
La funcionalidad de la plataforma de Snyk se basa en la API de Snyk, que facilita la personalización, integración y automatización de la seguridad de Snyk como parte de cualquier flujo de trabajo de clientes o socios. Durante 2022, seguimos lanzando una nueva versión de nuestra API. Basada en la especificación OpenAPI 3, esta nueva API REST se diseñó para ofrecer un marco de API coherente, intuitivo y fácil de usar, con importantes mejoras respecto de la versión anterior, como el control de versiones coherente, la paginación y el almacenamiento en caché, además de un rendimiento mucho mejor. Estamos agregando gradualmente nuevos endpoints a la API y esperamos migrar la mayoría de los endpoints existentes a la nueva versión para fines de 2023, para que los usuarios, clientes y socios puedan ampliar, personalizar y automatizar los flujos de trabajo de Snyk con mayor facilidad.
Con un uso parcial de esta nueva API REST, Snyk Apps, el modelo de Snyk para crear integraciones con la plataforma, recibió mejoras y se crearon nuevas integraciones de Snyk, como la aplicación de Bitbucket Cloud, de acuerdo con este marco. Actualmente disponibles en versión beta, Snyk Apps son integraciones que amplían las funciones de la plataforma de Snyk y permiten que nuestros socios creen una experiencia de Snyk adaptada a las necesidades de sus clientes. Por ejemplo, una Snyk App puede automatizar las pruebas de seguridad de aplicaciones de Snyk como parte de una herramienta de compilación. Otra Snyk App puede transmitir los resultados de las pruebas de seguridad de Snyk a una herramienta de gestión de incidentes.
Snyk Apps también son fundamentales para el nuevo Snyk Technology Alliance Partner Program (TAPP), que se anunció en abril y permite que las empresas de software centradas en aplicaciones y desarrolladores creen, integren y comercialicen soluciones de Snyk. Conoce las empresas más recientes que se sumaron a la iniciativa Snyk TAPP, entre ellas líderes tecnológicos como MongoDB, la Linux Foundation, Trend Micro, Rapid7, VMware y muchas otras. Si te interesa obtener más información sobre Snyk TAPP y convertirte en socio, completa este breve cuestionario de TAPP para iniciar el proceso.
Ayudar a las organizaciones a cumplir con los requisitos de residencia de datos
La plataforma de Snyk se ofrece como software como servicio (SaaS), lo que permite a los clientes maximizar el retorno de la inversión, obtener valor rápidamente y acceder de inmediato a las innovaciones de Snyk. Nuestra arquitectura multiinquilino aprovecha tecnologías en la nube de vanguardia y está diseñada y operada con estándares muy exigentes de gestión de datos, que satisfacen las inquietudes de seguridad y cumplimiento normativo de la gran mayoría de los clientes de Snyk.
Sin embargo, también sabemos que algunas organizaciones tienen requisitos más estrictos de seguridad, residencia de datos y confiabilidad. Durante 2022, presentamos nuevas opciones de implementación para ayudar a estas organizaciones a usar la plataforma de Snyk y, al mismo tiempo, cumplir con sus requisitos de gobernanza de datos. Comenzamos con un nuevo centro de datos en la UE (Frankfurt) y continuamos con el nuevo centro de datos en Sídney, Australia: nuevas opciones de implementación que garantizan que los datos de los clientes no salgan de estas regiones geográficas específicas. Snyk también presentó Private Cloud, una opción de implementación de inquilino único para las organizaciones que necesitan un aislamiento total de los datos.
Estas nuevas opciones de implementación demuestran la inversión continua de Snyk en seguridad y cumplimiento normativo de nivel empresarial. Snyk invierte continuamente en cumplir estrictas medidas de seguridad y cumple con el Reglamento General de Protección de Datos de la UE, ISO 27001, ISO 27017 y los estándares SOC 2 Tipo II. Nos comprometemos plenamente a cumplir los nuevos requisitos de gobernanza y protección de datos a medida que surjan y nuestros clientes los necesiten.
Reforzar la educación para desarrolladores y los recursos de aprendizaje
No se puede esperar que los desarrolladores sean expertos en seguridad; necesitan herramientas educativas integradas en el desarrollo y fáciles de usar.
Snyk Learn, la herramienta de educación en línea para desarrolladores de Snyk, recibió importantes mejoras durante 2022 con la incorporación de nuevos cursos que amplían la cobertura de numerosos ecosistemas y vulnerabilidades. El OWASP Top 10 cuenta con cobertura completa mediante múltiples lecciones en muchos de los módulos de OWASP. Esto dio lugar a una nueva función llamada rutas de aprendizaje. Son un excelente recurso para los desarrolladores que buscan mejorar sus habilidades y conocimientos de seguridad. Las rutas de aprendizaje están diseñadas para guiarte en un recorrido estructurado, y la primera está dedicada al OWASP Top 10. ¡En 2023 habrá más!
En 2022, Snyk Training lanzó un sitio galardonado con cursos breves y autoguiados para ayudar a los equipos de desarrollo y seguridad a aprender a implementar, configurar y usar Snyk. Los clientes potenciales y nuevos pueden prepararse para la implementación con información sobre formas de integrar Snyk, prácticas recomendadas para la estructura de la cuenta y el proceso para configurar el inicio de sesión único y el aprovisionamiento de usuarios, además de otras decisiones clave. Los administradores de la organización pueden aprender a configurar y administrar una organización o a usar la prueba predeterminada de Snyk en la automatización de PR.
El aprendizaje para desarrolladores también abarca el uso de Snyk en un IDE o la CLI, así como nuestras rutas de aprendizaje para ayudar a los desarrolladores a encontrar y corregir problemas con Snyk Open Source y Snyk Code.
Aclarar el análisis de vulnerabilidades para el cumplimiento normativo
Este año vimos un crecimiento enorme en la cantidad de empresas que buscan cumplir con estándares regulatorios como SOC 2, PCI DSS e ISO 27001. En particular, muchos de nuestros clientes de sectores altamente regulados (servicios financieros, atención médica, etc.) nos han contado que usan regularmente los informes de análisis de vulnerabilidades de Snyk como evidencia de cumplimiento. Nos alegró saber que Snyk facilita a nuestros clientes responder a las auditorías, así que aprovechamos la oportunidad para crear una guía rápida de cumplimiento. Este recurso organiza las funciones de Snyk en cinco categorías clave (informes, gestión del cumplimiento de licencias de OSS, Snyk Learn y gestión de políticas en la nube) para relacionarlas con controles de cumplimiento habituales.
Además, Snyk anunció una alianza con Vanta, proveedor líder de automatización del cumplimiento, para facilitar aún más el cumplimiento normativo a los equipos en crecimiento. Una vez que Snyk haya analizado tus aplicaciones en busca de miles de vulnerabilidades conocidas, los clientes de Vanta pueden conectar fácilmente su API de Snyk para comenzar a incluir los resultados de los análisis en informes de cumplimiento listos para usar. Estos informes pueden usarse como evidencia para algunos de los estándares más solicitados del sector, como SOC 2, HIPAA, GDPR, ISO 27001 y otros.
Mirando hacia 2023
Nos entusiasma comenzar 2023. Con los cimientos de la plataforma Snyk fortalecidos, confiamos en que el próximo año tendrá un impacto enorme para nuestros clientes.
Los planes para 2023 incluyen seguir mejorando la experiencia de usuario compartida en todos los productos de Snyk, así como realizar mejoras importantes en todos los aspectos del trabajo con la plataforma Snyk a gran escala: importar proyectos, administrarlos y generar informes sobre ellos. Sabemos que priorizar sigue siendo un desafío para nuestros clientes, por eso planeamos implementar algunos cambios que facilitarán identificar qué problemas representan un riesgo y cuáles se pueden descartar.
En cuanto a las integraciones, seguiremos invirtiendo para que a los clientes y socios les resulte más fácil integrar Snyk en sus herramientas y flujos de trabajo. Presentaremos algunas integraciones interesantes con socios tecnológicos nuevos y existentes, y seguiremos invirtiendo en nuestra nueva API.
Así que no te pierdas las novedades y ¡feliz año nuevo!