Anunciamos controles de acceso personalizados basados en roles para Snyk

29 de junio de 2022
0 minutos de lecturaNos complace anunciar las nuevas capacidades de administración de acceso basada en roles de Snyk, que brindan a los administradores más flexibilidad para gestionar el acceso a Snyk en su organización.
A medida que crecen tus equipos de desarrollo y seguridad, es fundamental que cada integrante del equipo que usa Snyk tenga solo los permisos necesarios para hacer su trabajo. Debes asegurarte de que todos puedan realizar sus tareas fácilmente y, al mismo tiempo, evitar problemas de seguridad y cumplimiento. Por ejemplo, un desarrollador necesita poder encontrar y corregir vulnerabilidades en su código, pero no debería poder cambiar los datos de facturación de Snyk.
Snyk ya ofrece roles de usuario listos para usar que determinan qué acciones pueden realizar en la plataforma de Snyk quienes tienen asignados esos roles: administrador del grupo, miembro del grupo, administrador de la organización y colaborador de la organización. Estos roles están predefinidos y no se pueden modificar. Como cada organización tiene una estructura diferente, este modelo puede ser demasiado rígido. A algunos clientes un rol en particular puede parecerles demasiado permisivo, mientras que otros quizá quieran ampliar los permisos de ese mismo rol.
Entonces, ¿qué hay de nuevo?
En respuesta a la gran demanda y con base en el principio de privilegio mínimo, Snyk está adoptando un modelo de control de acceso basado en roles (RBAC) más personalizable. Ahora, los administradores de grupo de Snyk pueden otorgar a los usuarios los permisos que necesitan para hacer su trabajo en toda la plataforma de Snyk —y solo esos permisos— creando roles personalizados y asignándoles permisos específicos. Así, las personas adecuadas tienen el acceso correcto a los recursos adecuados en el momento oportuno, en consonancia con la estructura interna y las políticas de acceso de la organización.
Funciones disponibles actualmente:
Fácil de usar: los administradores de grupo pueden gestionar todo por su cuenta y usar la interfaz de Snyk para crear roles personalizados con solo unos clics.
Flexible: restringe los privilegios de los roles personalizados mediante una lista completa de permisos predefinidos a nivel de organización.
Compatibilidad con cuentas de servicio: los administradores de grupo pueden asignar roles personalizados a una cuenta de servicio de la organización, así como a sus miembros.
Compatibilidad con SSO personalizado: puedes usar los nuevos roles personalizados junto con tu configuración de SSO personalizado, sin necesidad de configuraciones adicionales.
¡Importante! Esta versión permite personalizar roles para las organizaciones y asignarlos a sus miembros y cuentas de servicio. En la próxima fase, Snyk ofrecerá compatibilidad con el acceso a nivel de grupo (por ejemplo, políticas, administración de miembros del grupo, informes, etc.).
Crea roles personalizados según tus necesidades
Crear un rol nuevo en Snyk es sencillo.
Como administrador del grupo, podrás abrir una nueva página de Roles de miembros en Configuración del grupo.
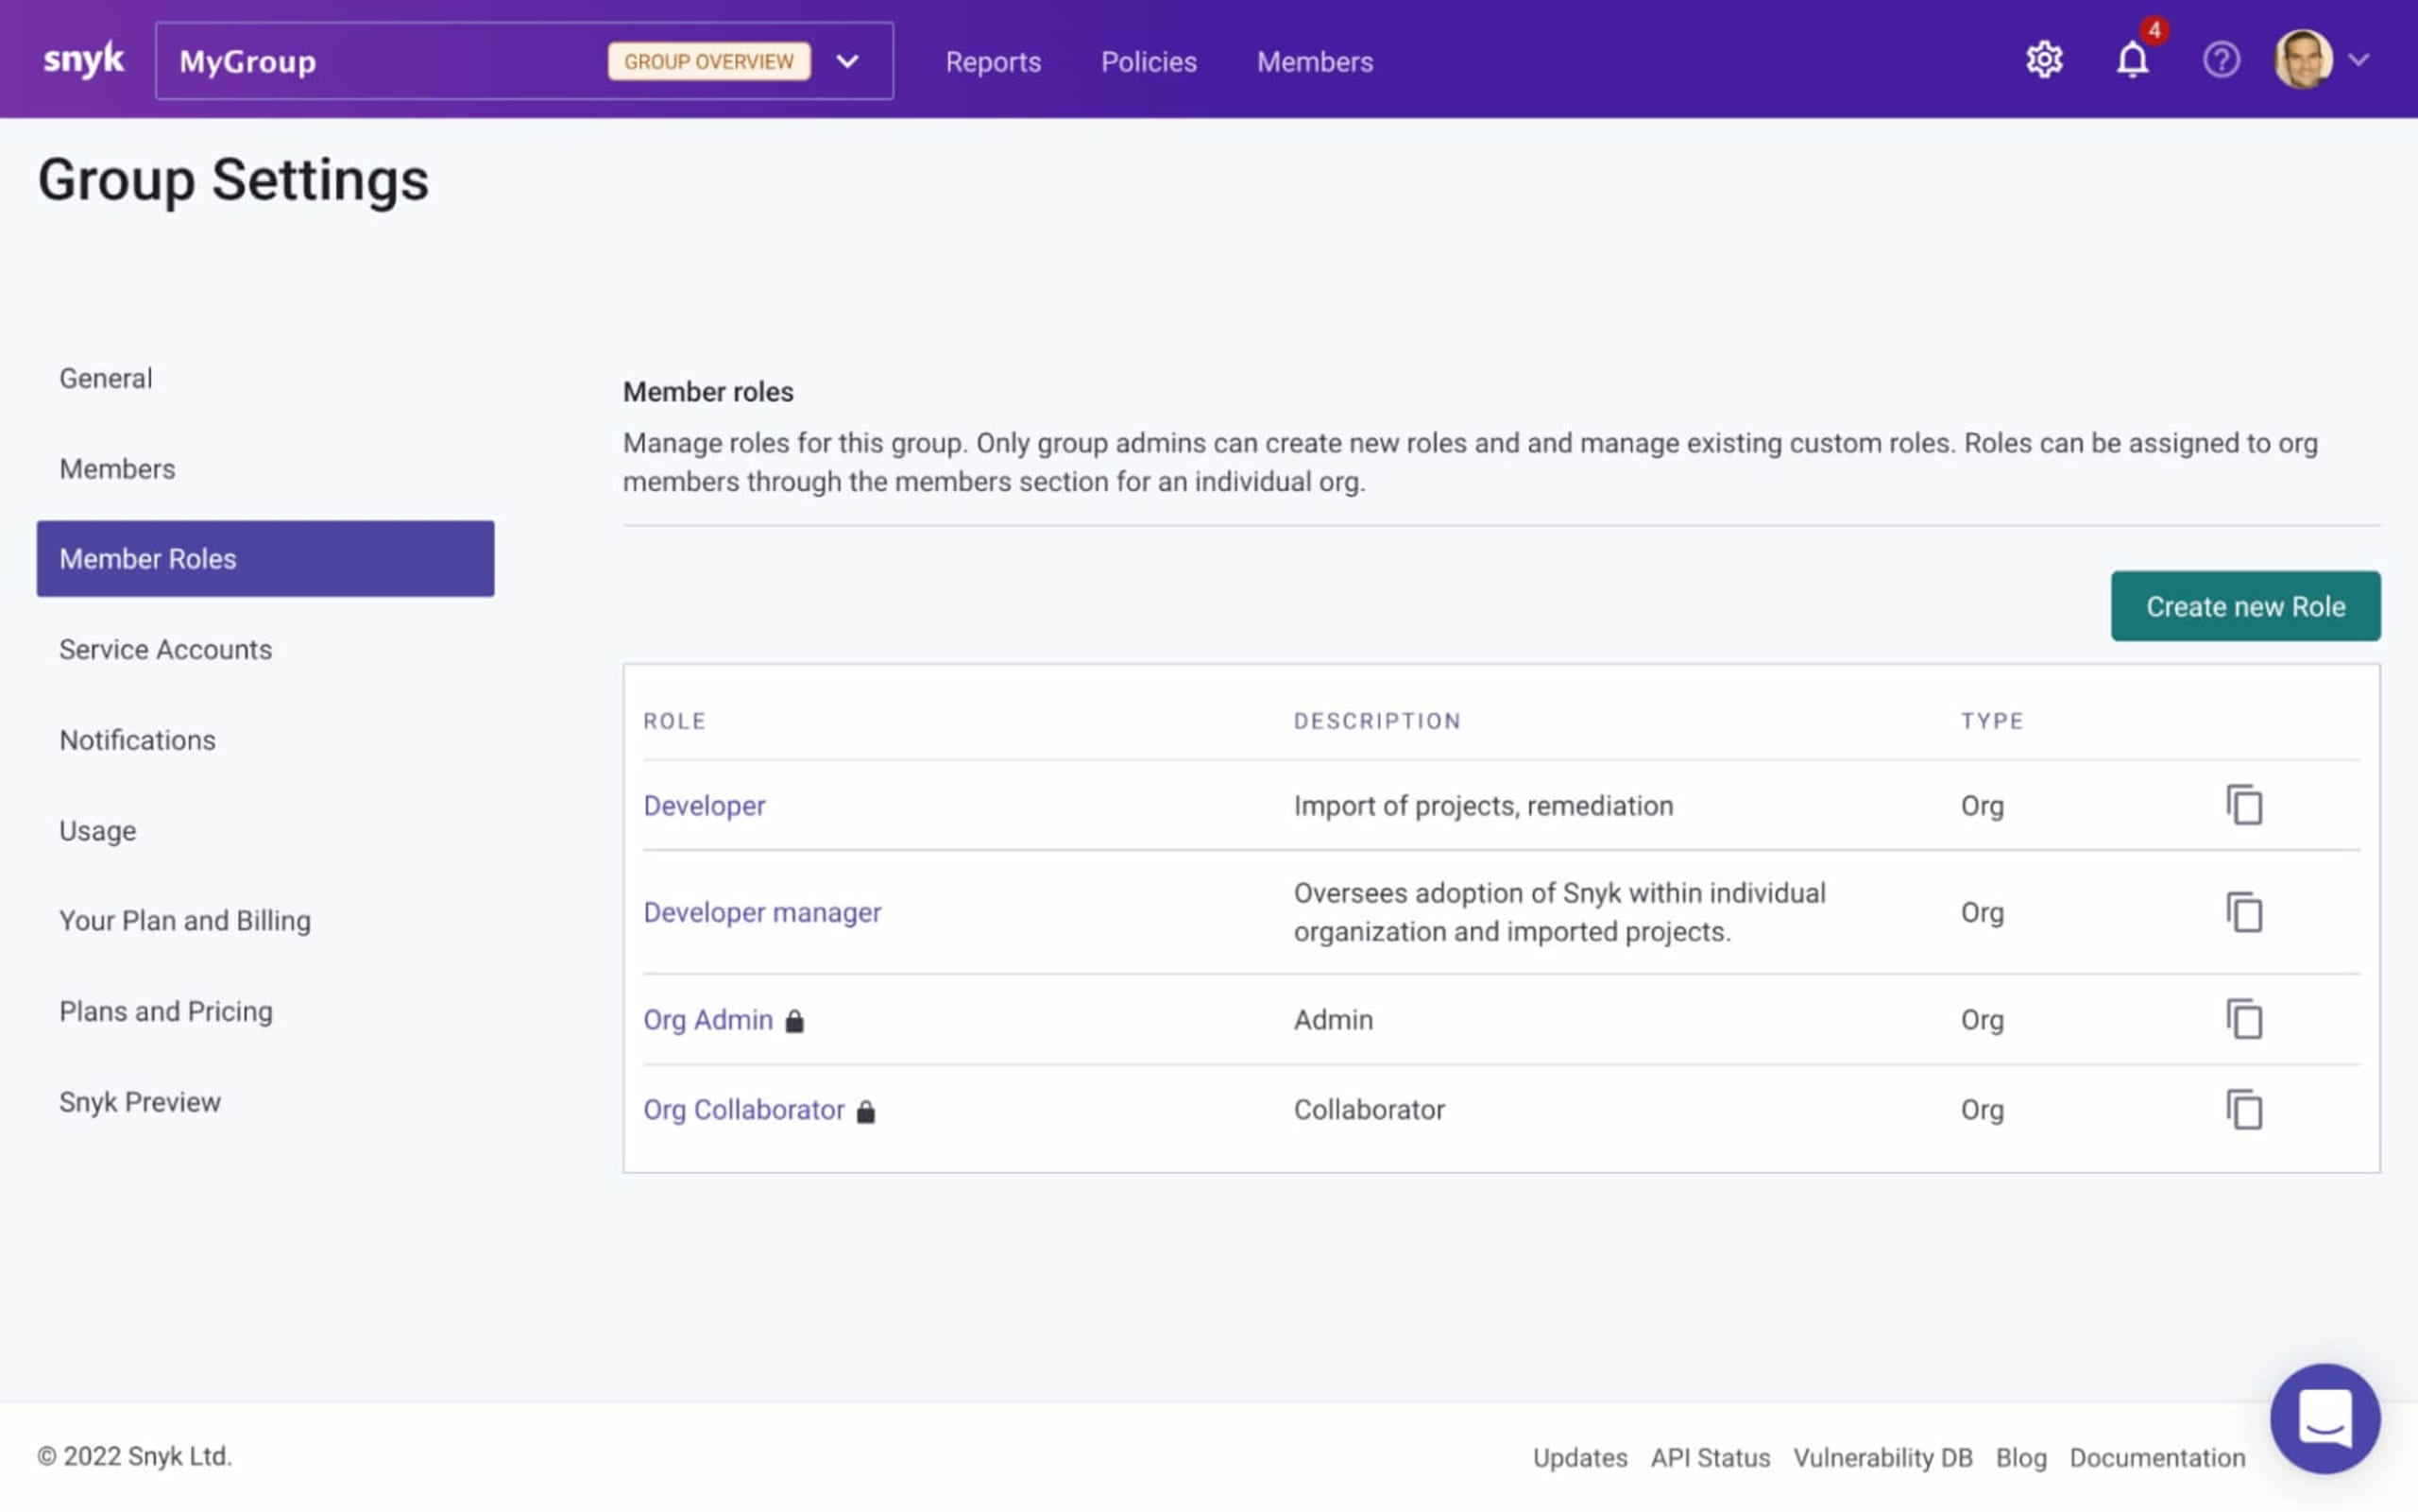
Verás una lista de los roles predeterminados de Snyk: administrador de la organización y colaborador de la organización. Al hacer clic en cualquiera de estos roles, se abrirá otra página con una lista de los permisos asignados, que no se pueden modificar.
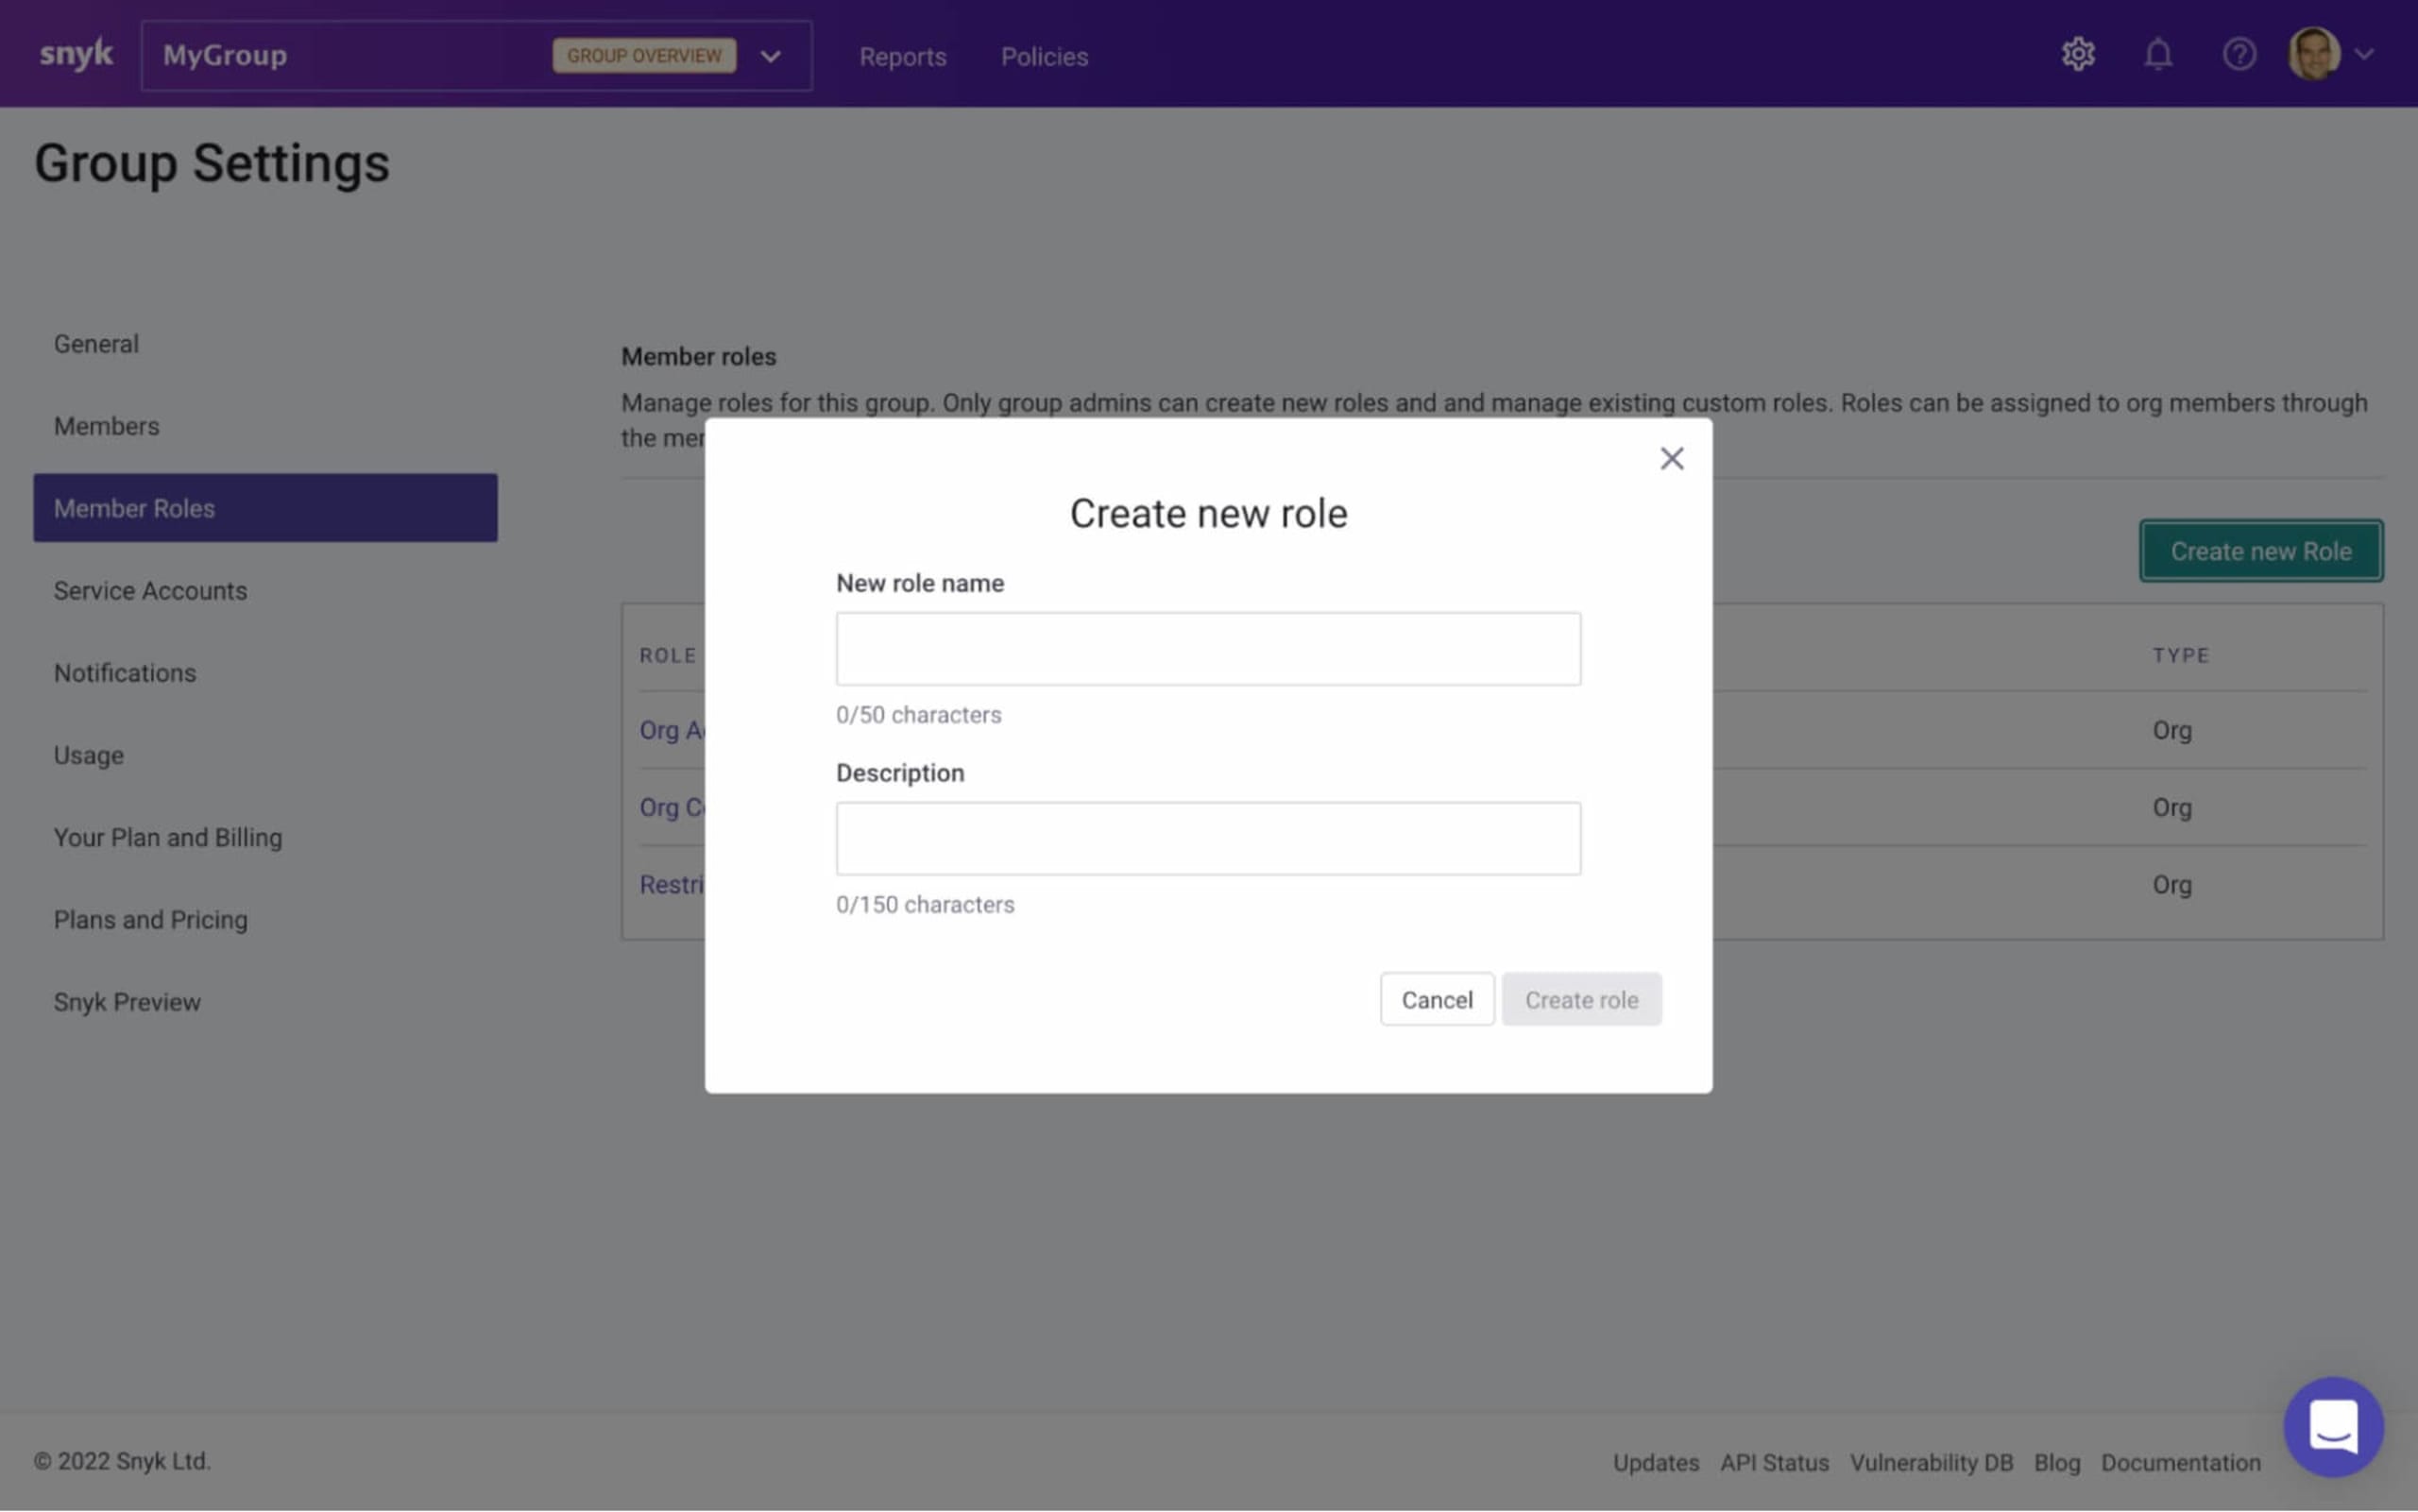
Para crear tu propio rol, solo tienes que hacer clic en el botón Crear nuevo rol y, en la ventana emergente, asignarle un nombre y una descripción (los nombres de los roles deben ser únicos):
A continuación, selecciona los permisos que quieres asignar al rol.
Los permisos se agrupan por categorías. Por ejemplo, en la categoría Administración de la organización, encontrarás permisos para crear, editar y eliminar una organización. En la categoría Administración de exclusiones de proyectos, encontrarás permisos que dan acceso a las funciones de exclusión de Snyk.
De forma predeterminada, y de acuerdo con el principio de privilegio mínimo, ninguna categoría ni los permisos que contiene están seleccionados. Para asociar permisos específicos a tu nuevo rol, solo tienes que seleccionarlos:
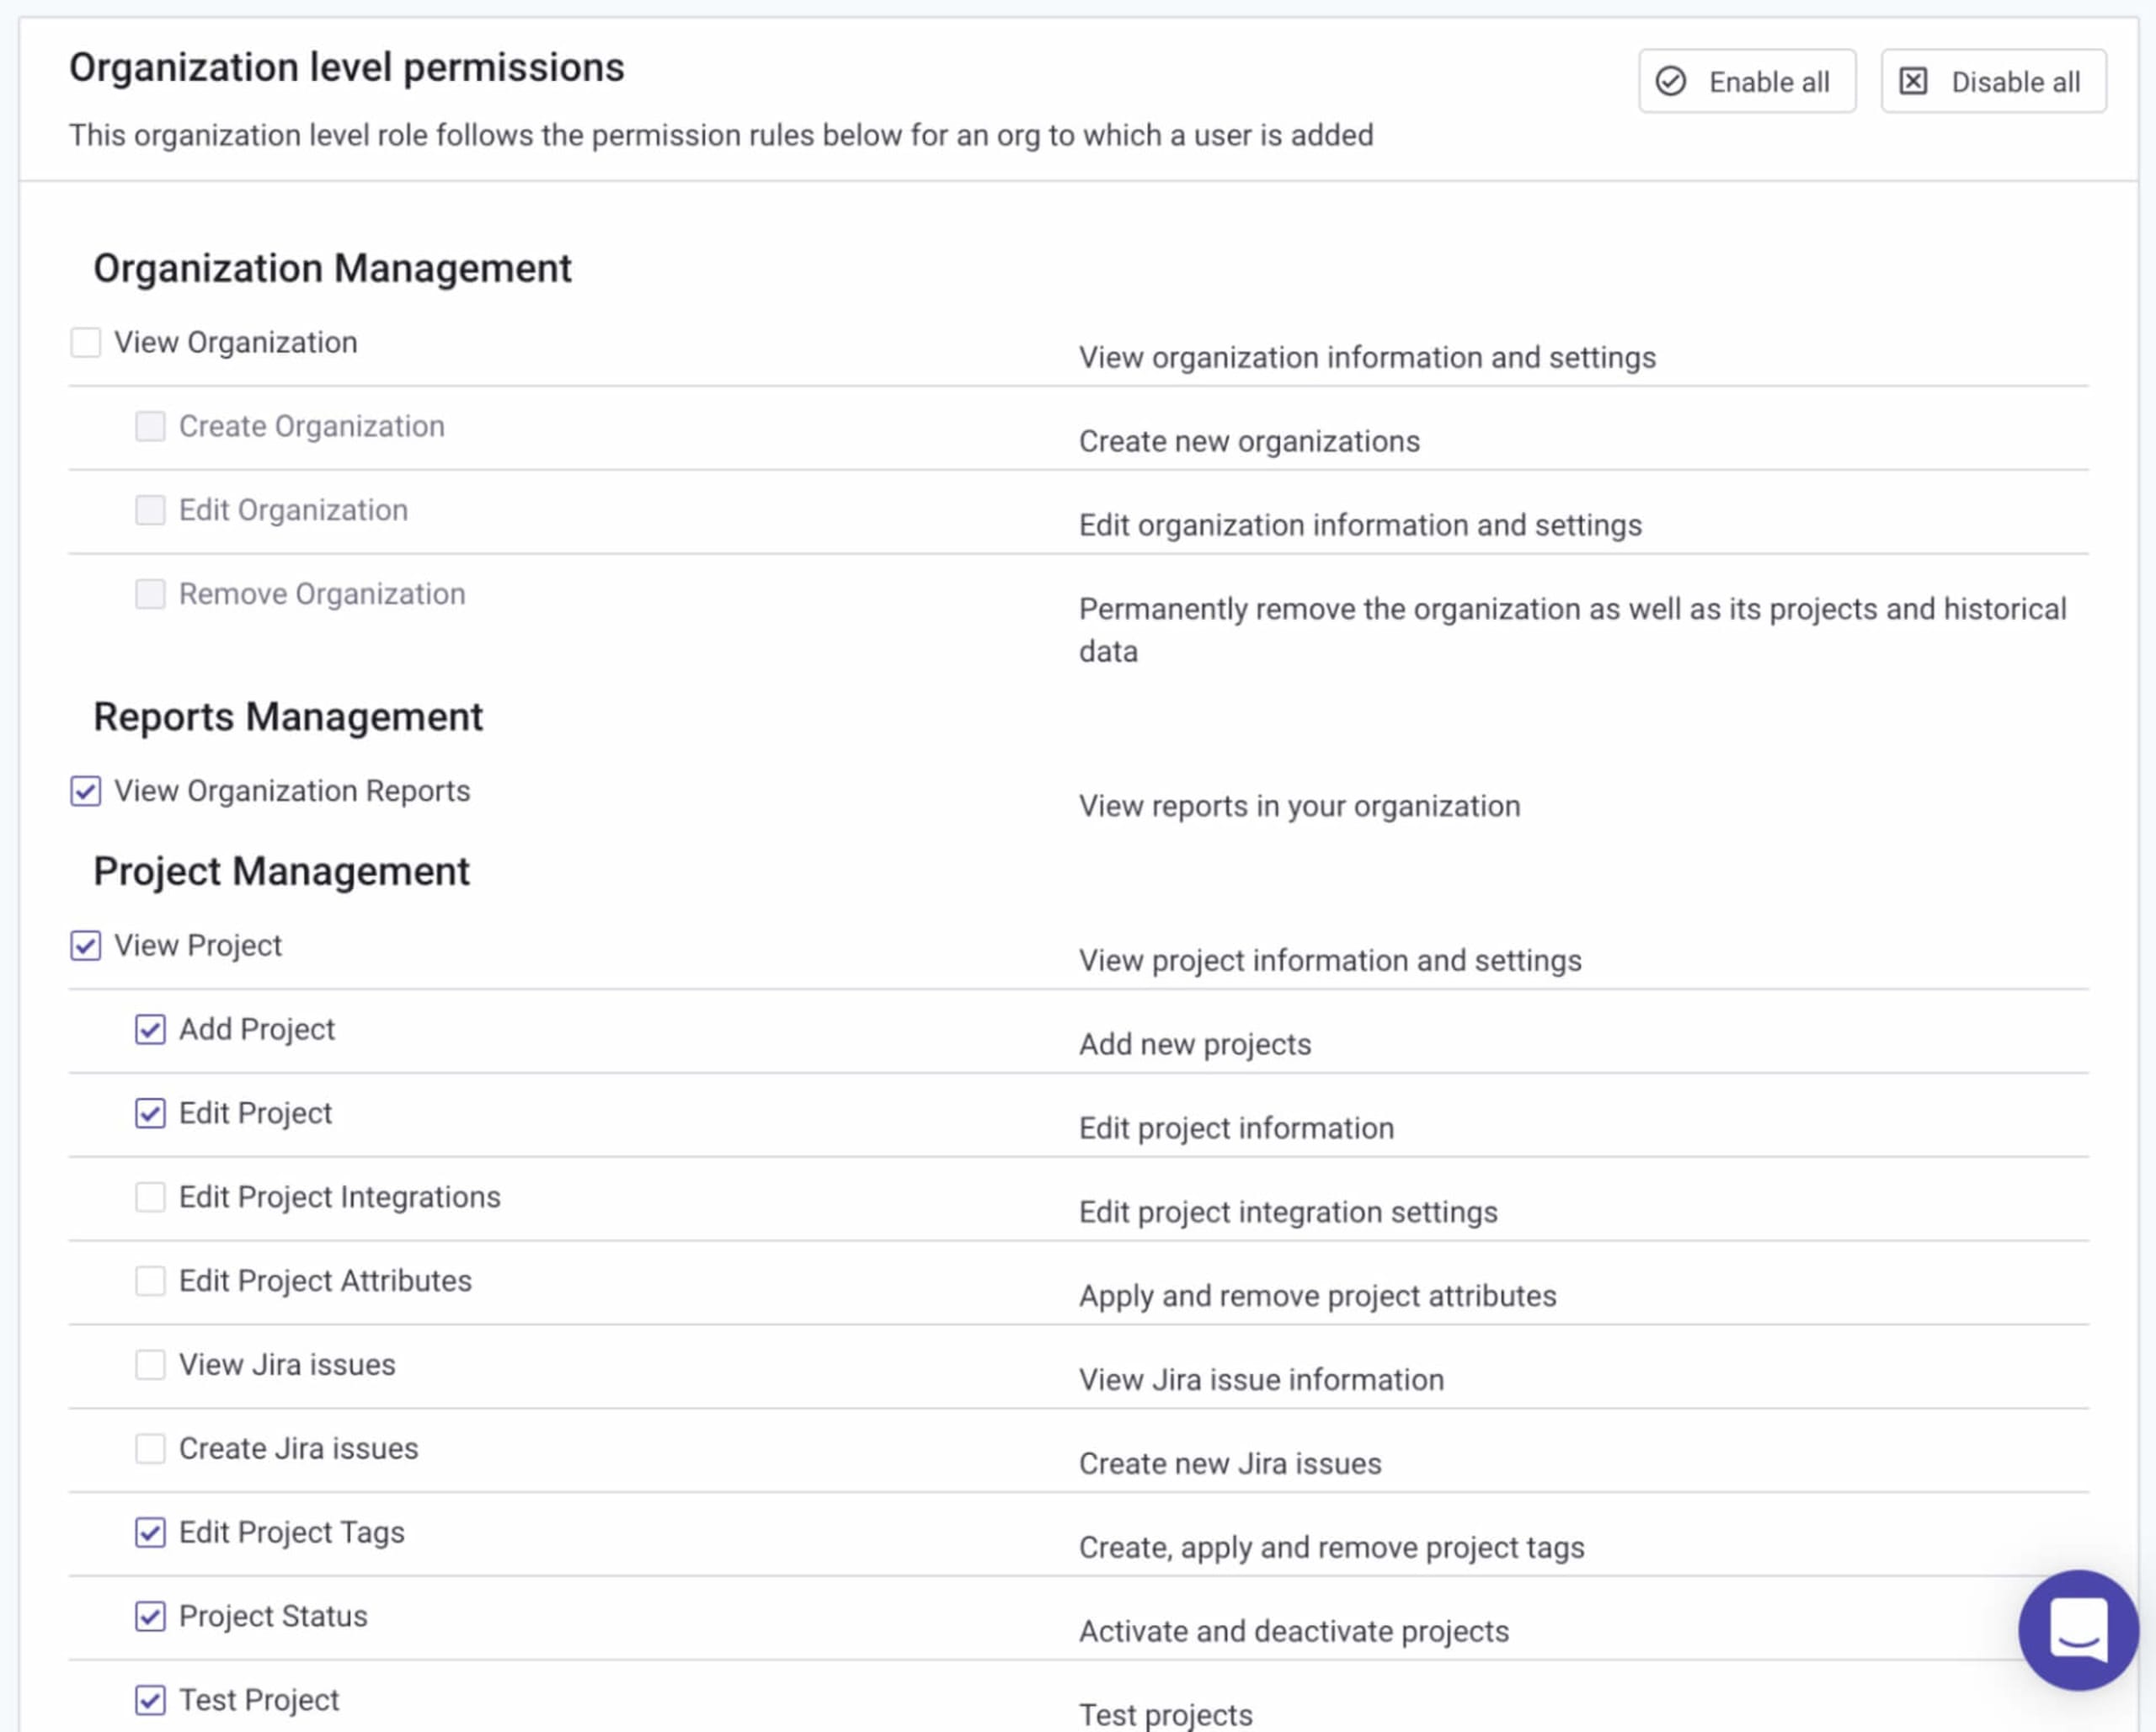
Por último, haz clic en Actualizar permisos del rol al final de la página. El nuevo rol se creará con los permisos seleccionados y aparecerá en la página Roles de miembros.
Puedes editar este rol en cualquier momento para asignarle nuevos permisos o revocar los que ya tenga.
Asignar roles personalizados a los usuarios
Una vez creado, hay varias formas de asignar tu rol personalizado a un miembro de una organización de Snyk.
En la interfaz de Snyk, selecciona la organización a la que quieres asignar roles y abre la pestaña Miembros.
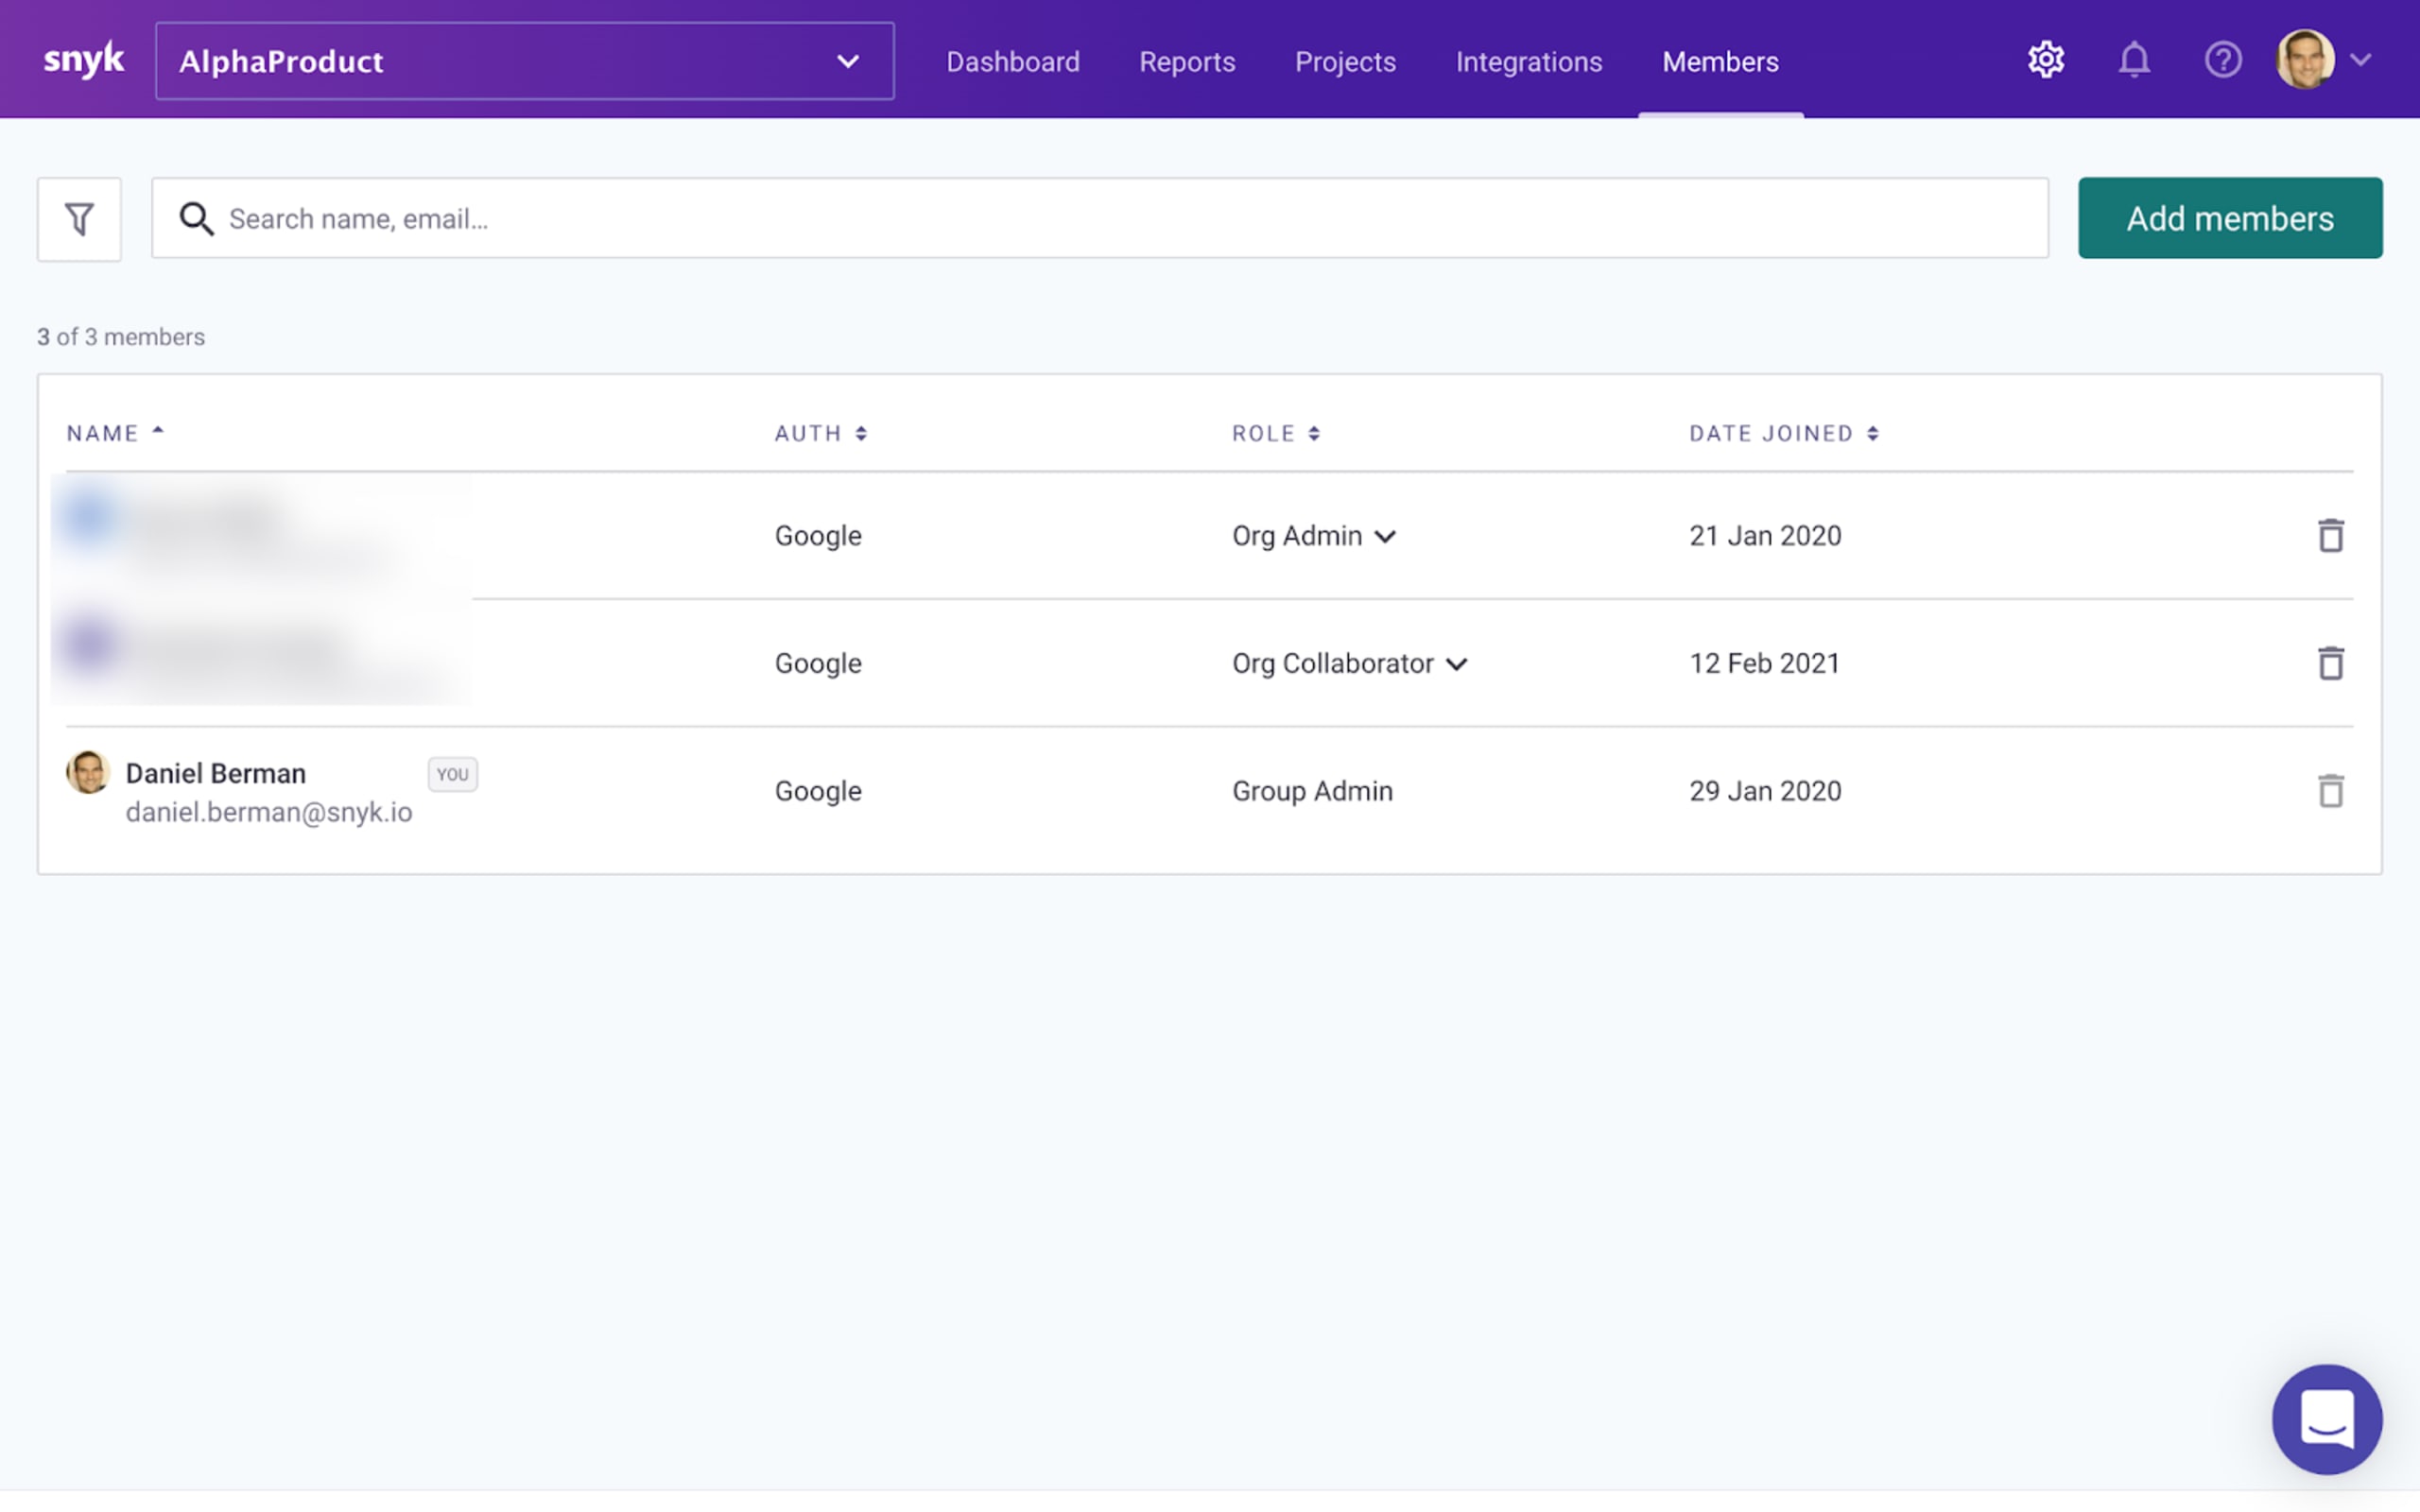
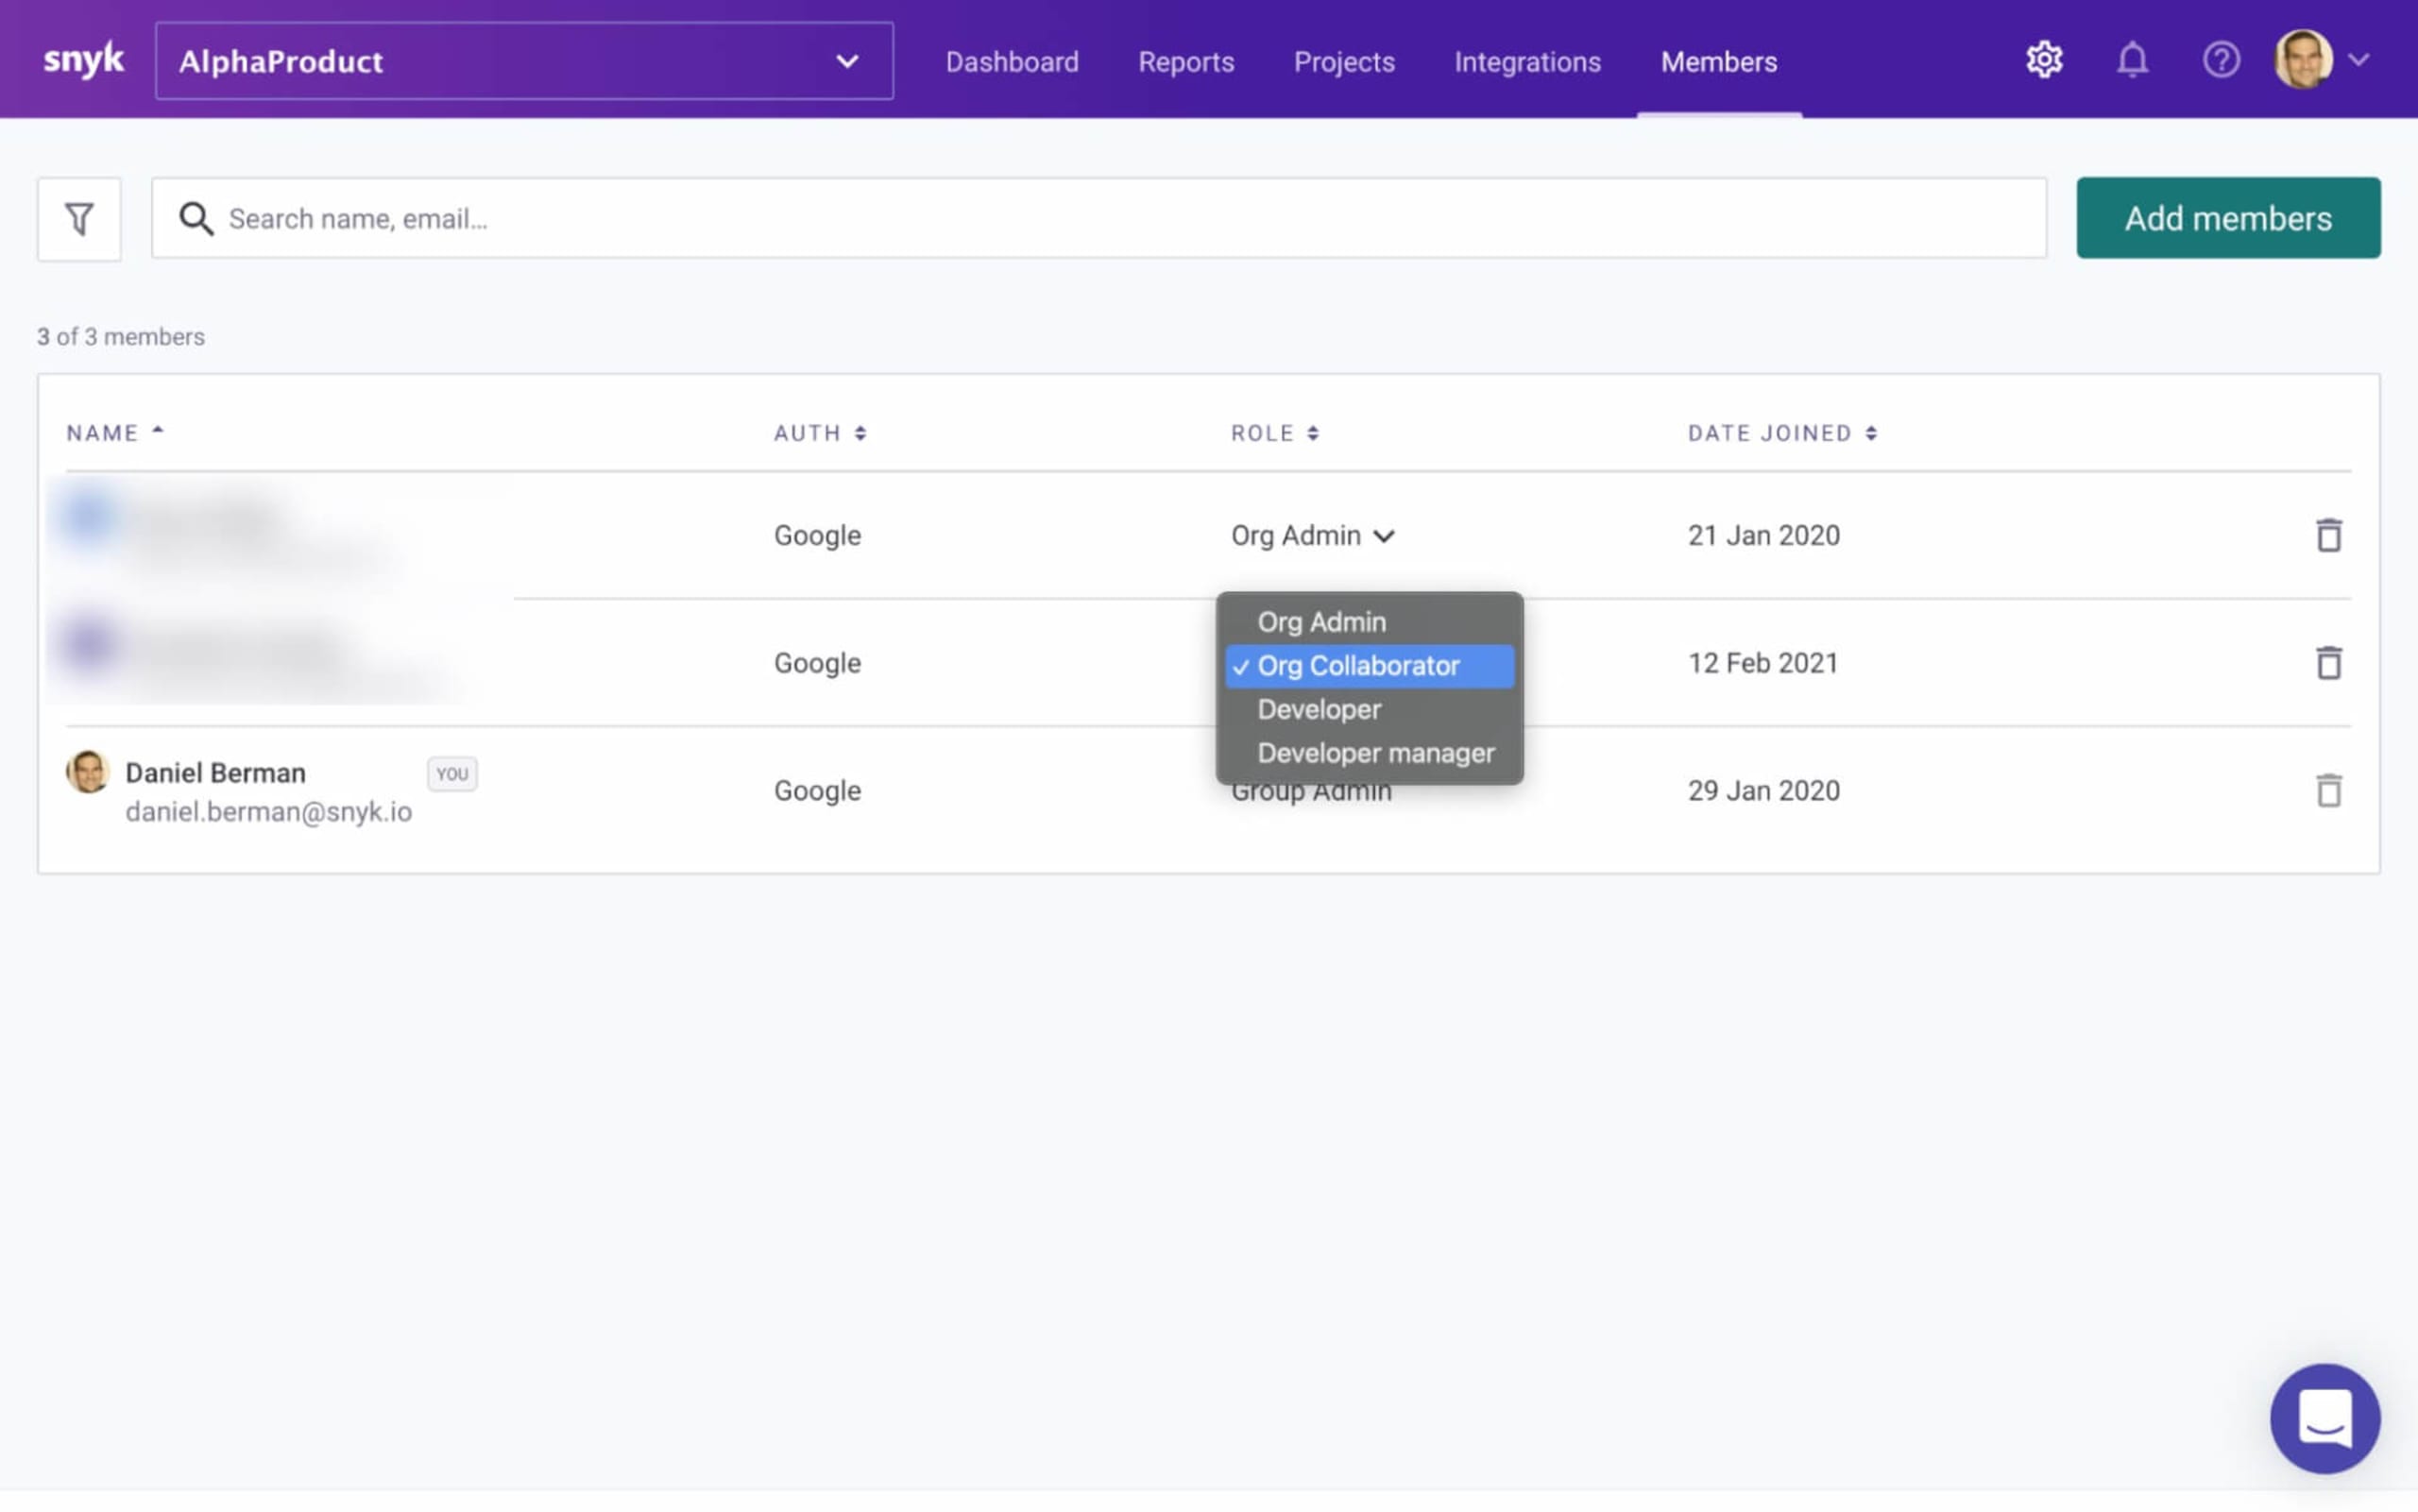
Si quieres actualizar el rol de un miembro existente, solo tienes que hacer clic en el rol que tiene asignado en la columna Rol y seleccionar tu rol personalizado en el menú desplegable.
También puedes actualizar el rol de un miembro existente mediante la API de Snyk.
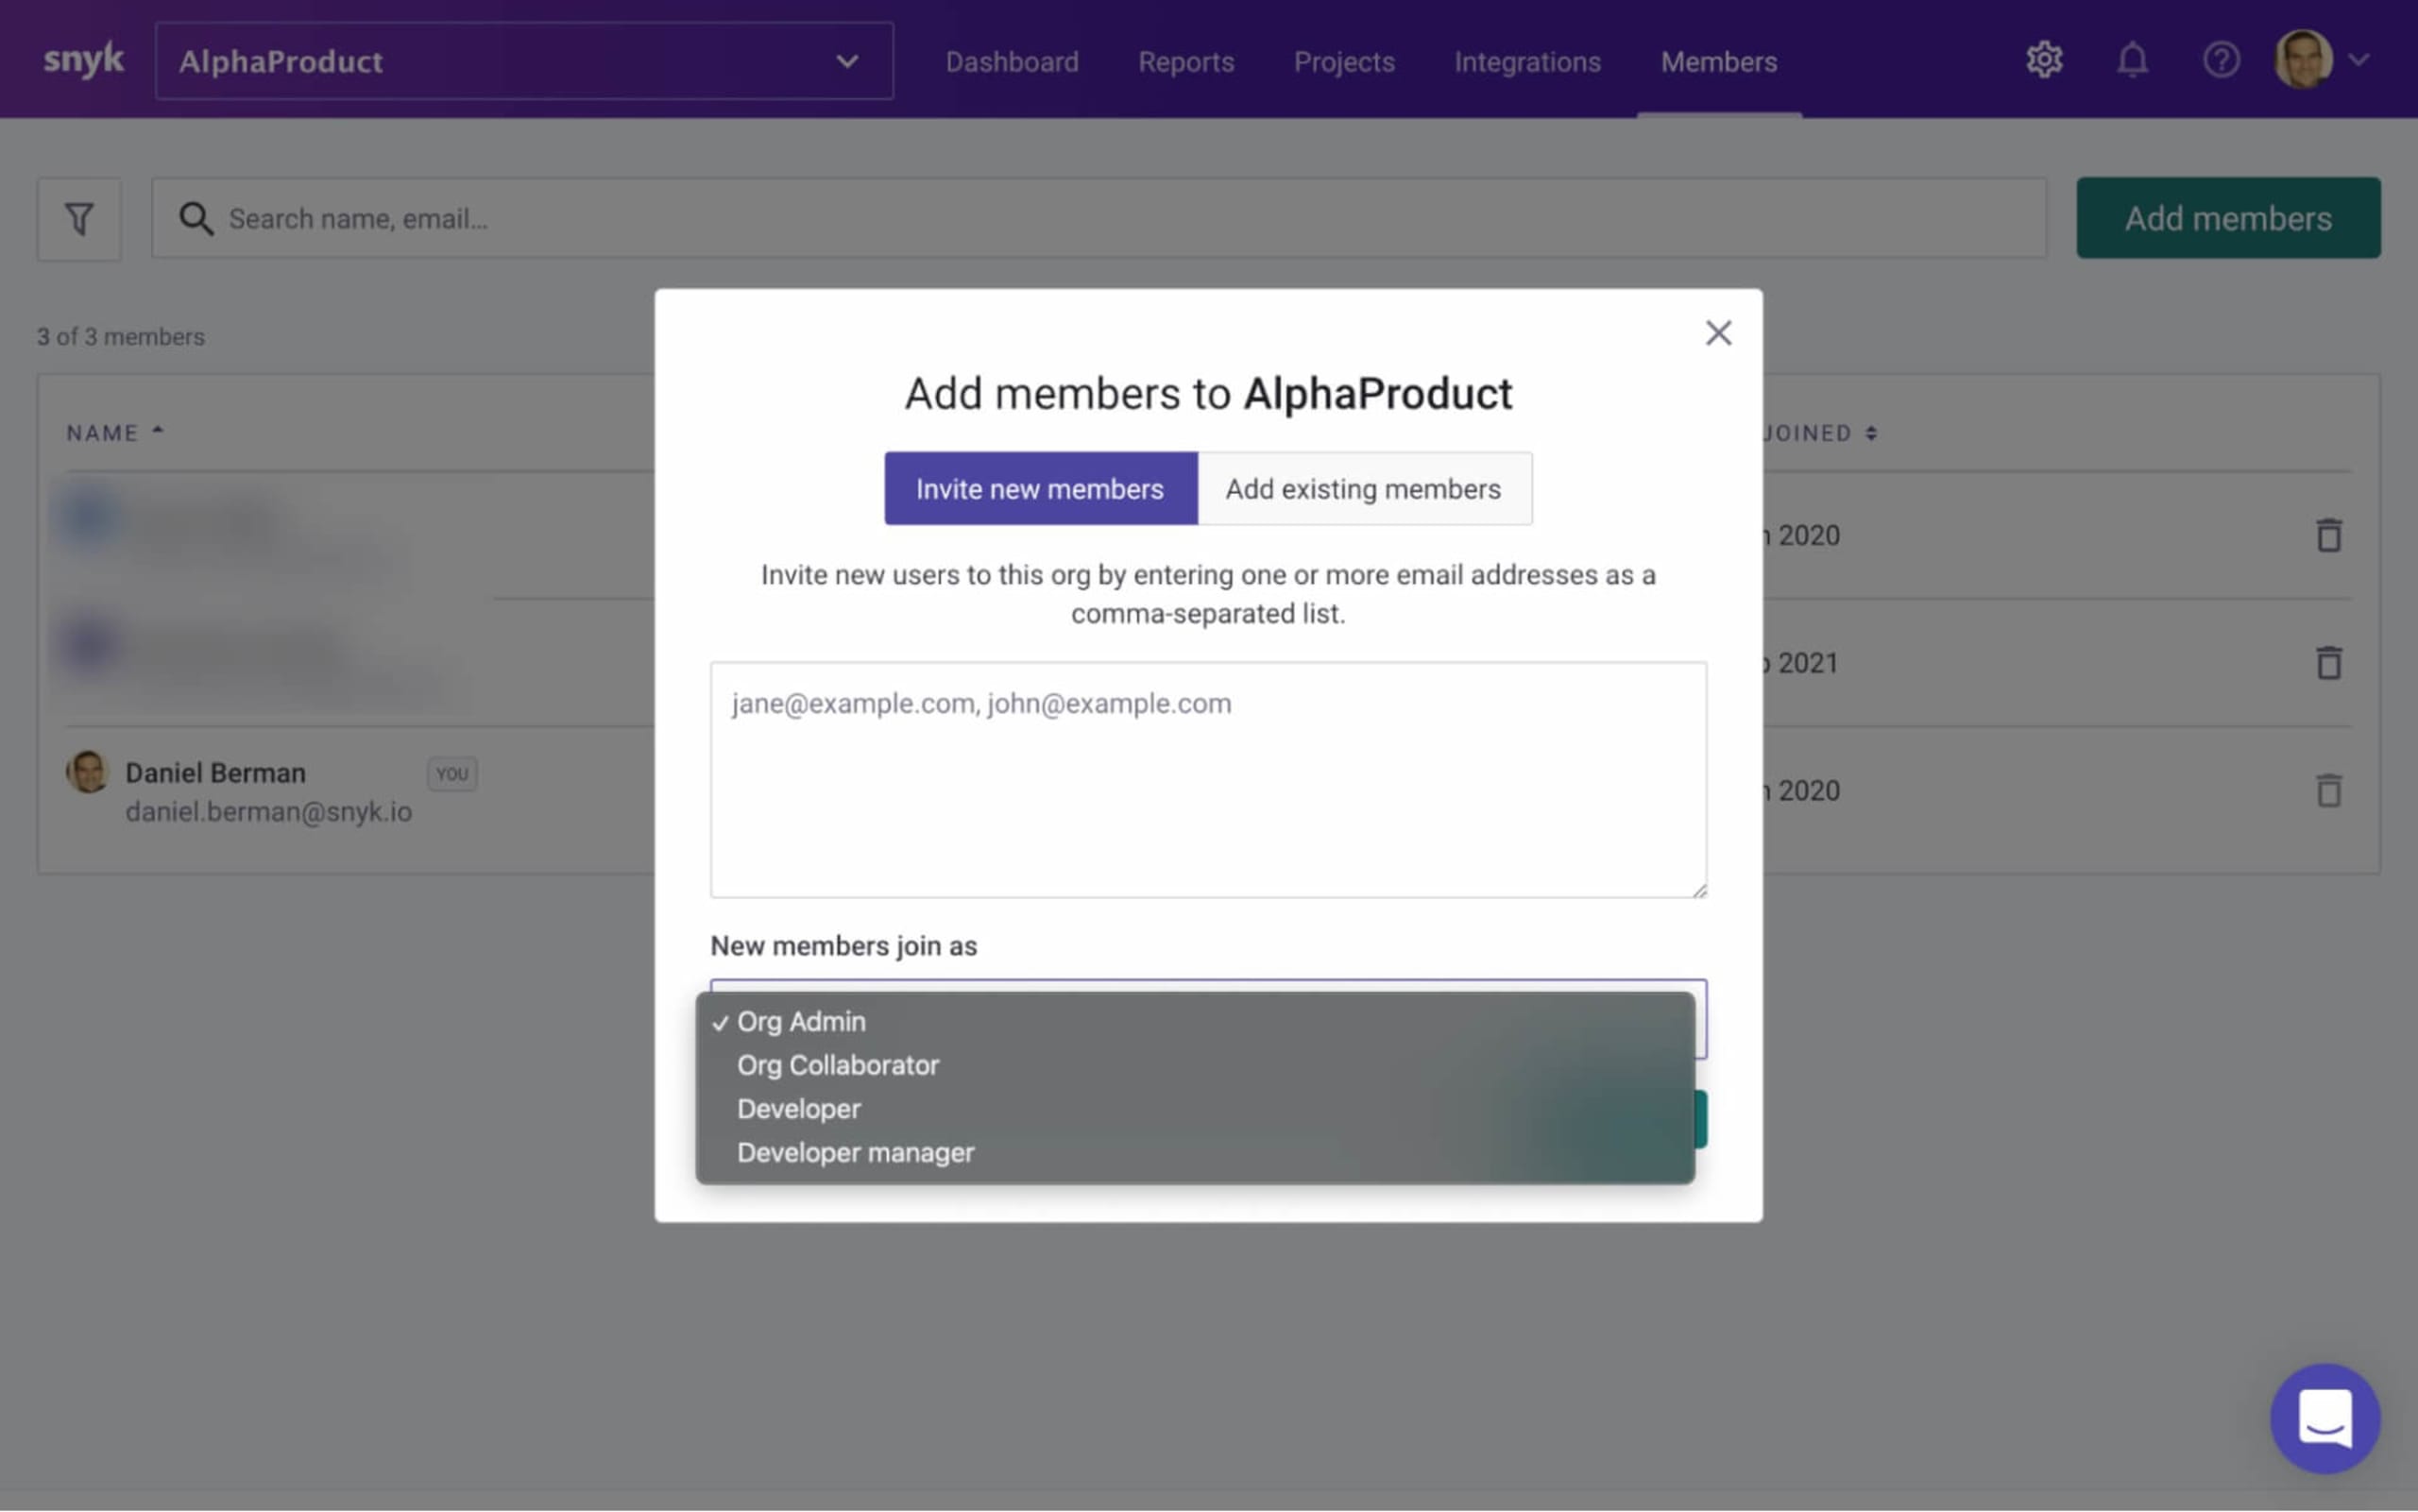
¿Y qué pasa con los nuevos miembros? Puedes asignar fácilmente tu nuevo rol personalizado a cualquier miembro nuevo cuando lo agregues a una organización.
Haz clic en Agregar miembros y usa el menú desplegable Los nuevos miembros se incorporan como para asignar tu rol personalizado.
Ejemplos de roles de usuario personalizados
Cada organización tiene una estructura distinta, con diferentes tipos de equipos, usuarios y responsabilidades. Por eso, la posibilidad de crear roles personalizados es tan potente: como administrador del grupo, puedes adaptar los roles de usuario a la estructura específica de tu organización. A continuación encontrarás algunos ejemplos, pero recuerda que son solo eso: ejemplos. En última instancia, tú decides cómo definir estos roles y asignar los permisos.
El rol de desarrollador
Para que los desarrolladores puedan encontrar, priorizar y corregir problemas, necesitan acceso completo a sus proyectos y a los problemas identificados en las pruebas de Snyk. Sin embargo, en algunas organizaciones no se permite que los desarrolladores excluyan problemas. Y, por supuesto, no necesitan ver la información de facturación de Snyk. Por lo tanto, podrías crear un rol de desarrollador con estos permisos específicos para que los desarrolladores tengan el nivel de acceso adecuado a la plataforma de Snyk para hacer su trabajo.
El rol de gerente de desarrollo
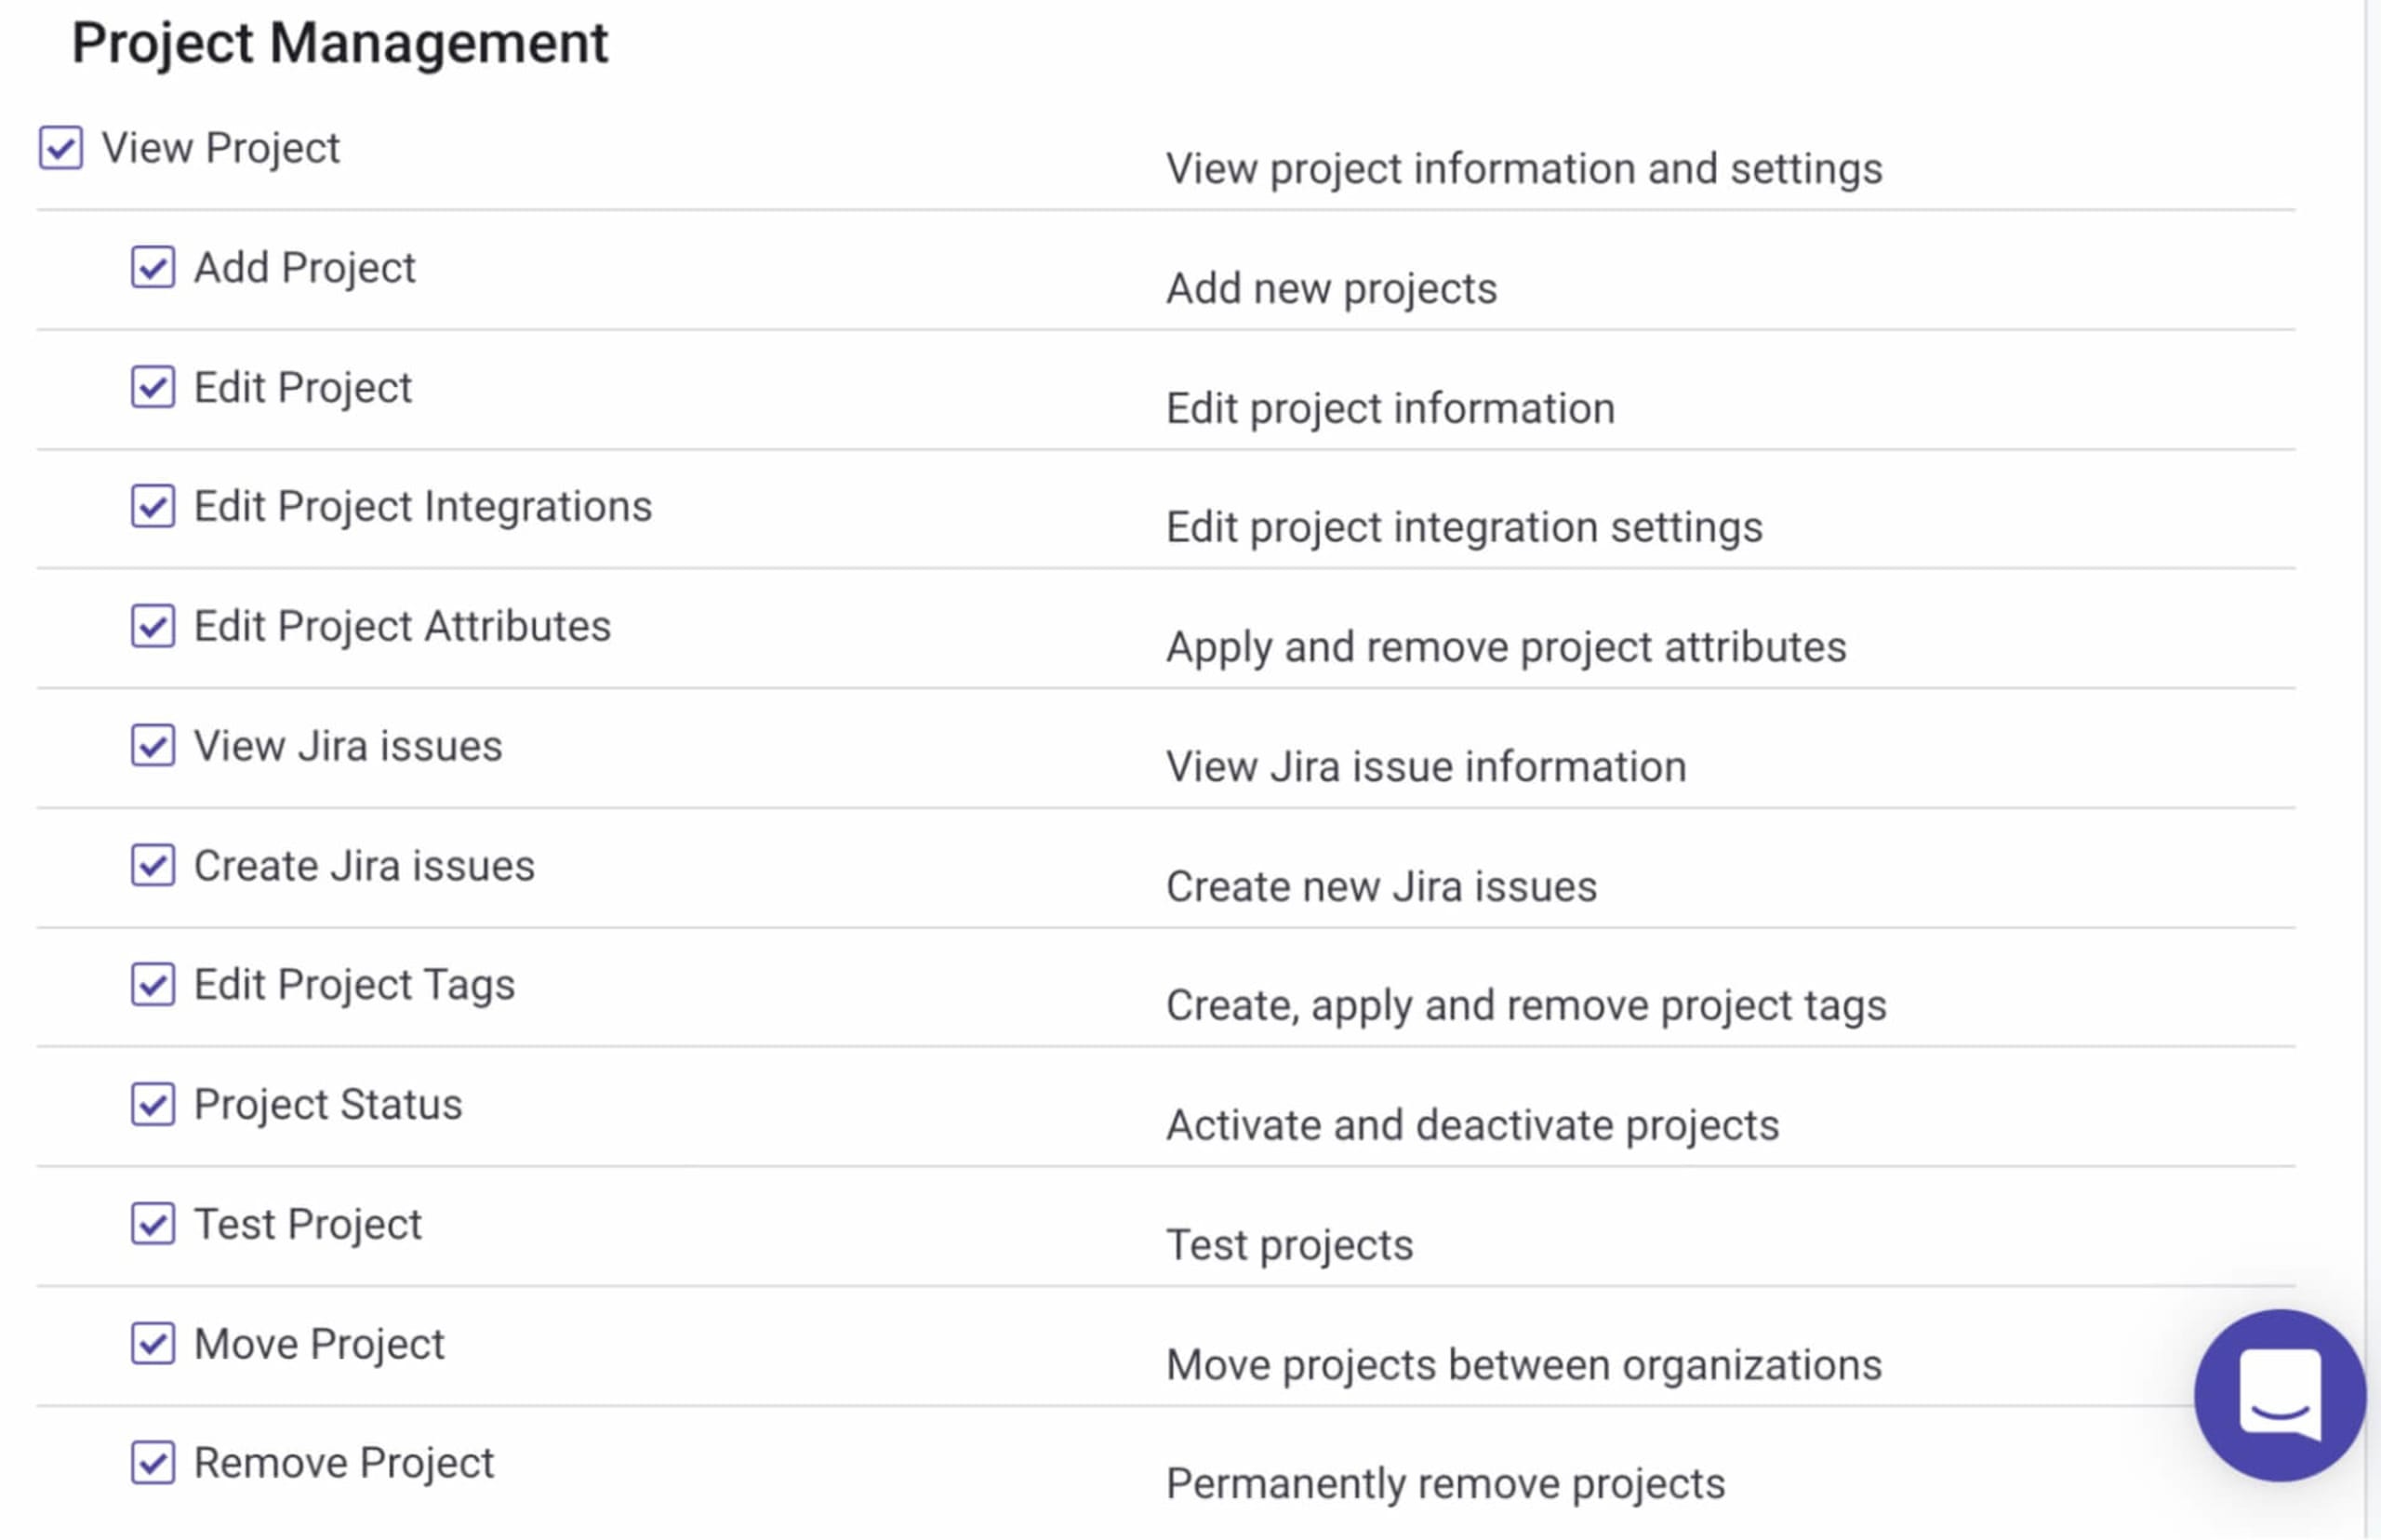
El alcance de los permisos asociados a un gerente de un equipo de desarrolladores probablemente será más amplio. Esto varía, por supuesto, de una empresa a otra y depende del nivel de madurez y la estructura del programa de seguridad de aplicaciones, pero probablemente se necesitarán permisos más detallados para administrar proyectos. Por ejemplo, la capacidad de editar proyectos y crear incidencias en Jira puede formar parte del rol del gerente de desarrollo, aunque no necesariamente se espere de cada desarrollador.
El rol de seguridad de aplicaciones
En las organizaciones donde el equipo de seguridad de aplicaciones supervisa la implementación de Snyk, podrían necesitarse permisos relacionados con la administración de organizaciones, proyectos y usuarios. Además, este rol necesitaría la capacidad de supervisar cómo usan Snyk los equipos de desarrollo y hacer seguimiento del progreso general del programa de seguridad de aplicaciones. Probablemente, a este rol se le asignarían permisos relacionados con la generación de informes y la aplicación de exclusiones a los problemas identificados por Snyk.
Facilitar la gobernanza a escala
Desde el primer día, la visión de Snyk ha sido empoderar a los desarrolladores para que asuman más responsabilidad por la seguridad de sus aplicaciones y, al mismo tiempo, permitir que los equipos de seguridad los guíen durante el proceso.
Funciones como las políticas, los informes y, ahora, la posibilidad de personalizar los roles de usuario brindan en conjunto a los equipos de seguridad el control y la visibilidad necesarios para que los desarrolladores puedan usar la plataforma de Snyk y encontrar y corregir eficazmente los problemas en sus aplicaciones, dentro de los límites establecidos y de acuerdo con los requisitos internos de la organización.
Encontrar el equilibrio adecuado puede ser difícil, pero precisamente para ayudarte a lograrlo se diseñó la plataforma de seguridad para desarrolladores de Snyk.
Como siempre, contamos con tus comentarios. Entre las próximas mejoras se incluyen la compatibilidad con permisos a nivel de grupo, varios grupos y la API. Si necesitas alguna función en particular, háznoslo saber a través de los canales habituales de comunicación de Snyk.
Las nuevas capacidades de RBAC personalizado de Snyk están disponibles para los clientes de nuestro plan Enterprise. ¡Pruébalas ahora!