Usa los informes de Snyk para tomar decisiones de seguridad basadas en datos


9 de diciembre de 2022
0 minutos de lecturaNota del editor: 6 de febrero de 2023
Obtén una vista unificada del cumplimiento de tus entornos en la nube con el nuevo informe de problemas de cumplimiento de Snyk Cloud.
El mes pasado anunciamos la beta abierta de los nuevos informes renovados de Snyk. Desde entonces, nos ha sorprendido la creatividad de nuestros clientes al aprovechar estas nuevas capacidades para responder todo tipo de preguntas de seguridad.
No nos sorprende. Los nuevos informes se diseñaron para facilitar el acceso a los datos de toda la plataforma Snyk (¡incluido Snyk Code!) y ofrecer a los clientes herramientas de análisis flexibles para segmentar y desglosar los datos según sus necesidades. Las nuevas capacidades incluyen opciones para filtrar, ordenar y compartir datos, informes integrados y, por supuesto, datos de informes de Snyk Code.
La palabra «datos» es clave en este caso. El acceso sencillo a datos precisos (y la posibilidad de profundizar en ellos para investigarlos) se ha convertido en un elemento fundamental para administrar una empresa. Los datos de seguridad no son la excepción. Los datos de seguridad de Snyk son clave para comprender, administrar y mitigar los riesgos de manera eficaz, y nuestras nuevas capacidades de generación de informes ofrecen las herramientas para acceder a ellos y analizarlos.
Entonces, ¿qué puedes hacer con los datos y las capacidades de generación de informes de Snyk?
Priorizar
La priorización probablemente sea uno de los casos de uso más importantes al aprovechar los datos de Snyk. Aunque todas las organizaciones buscan resolver el mismo desafío —cómo abordar listas interminables de problemas con recursos limitados—, sus estrategias son diferentes. El enfoque más común consiste en priorizar los riesgos altos, generalmente mediante informes de problemas con una gravedad crítica o alta. Sin embargo, otros enfoques de administración de riesgos consideran distintas métricas, como el ROI o el impacto en el negocio.
La buena noticia es que los datos de Snyk admiten distintas estrategias gracias a un amplio conjunto de filtros (al que se agregan más continuamente).
Enfocarse en lo más fácil de resolver
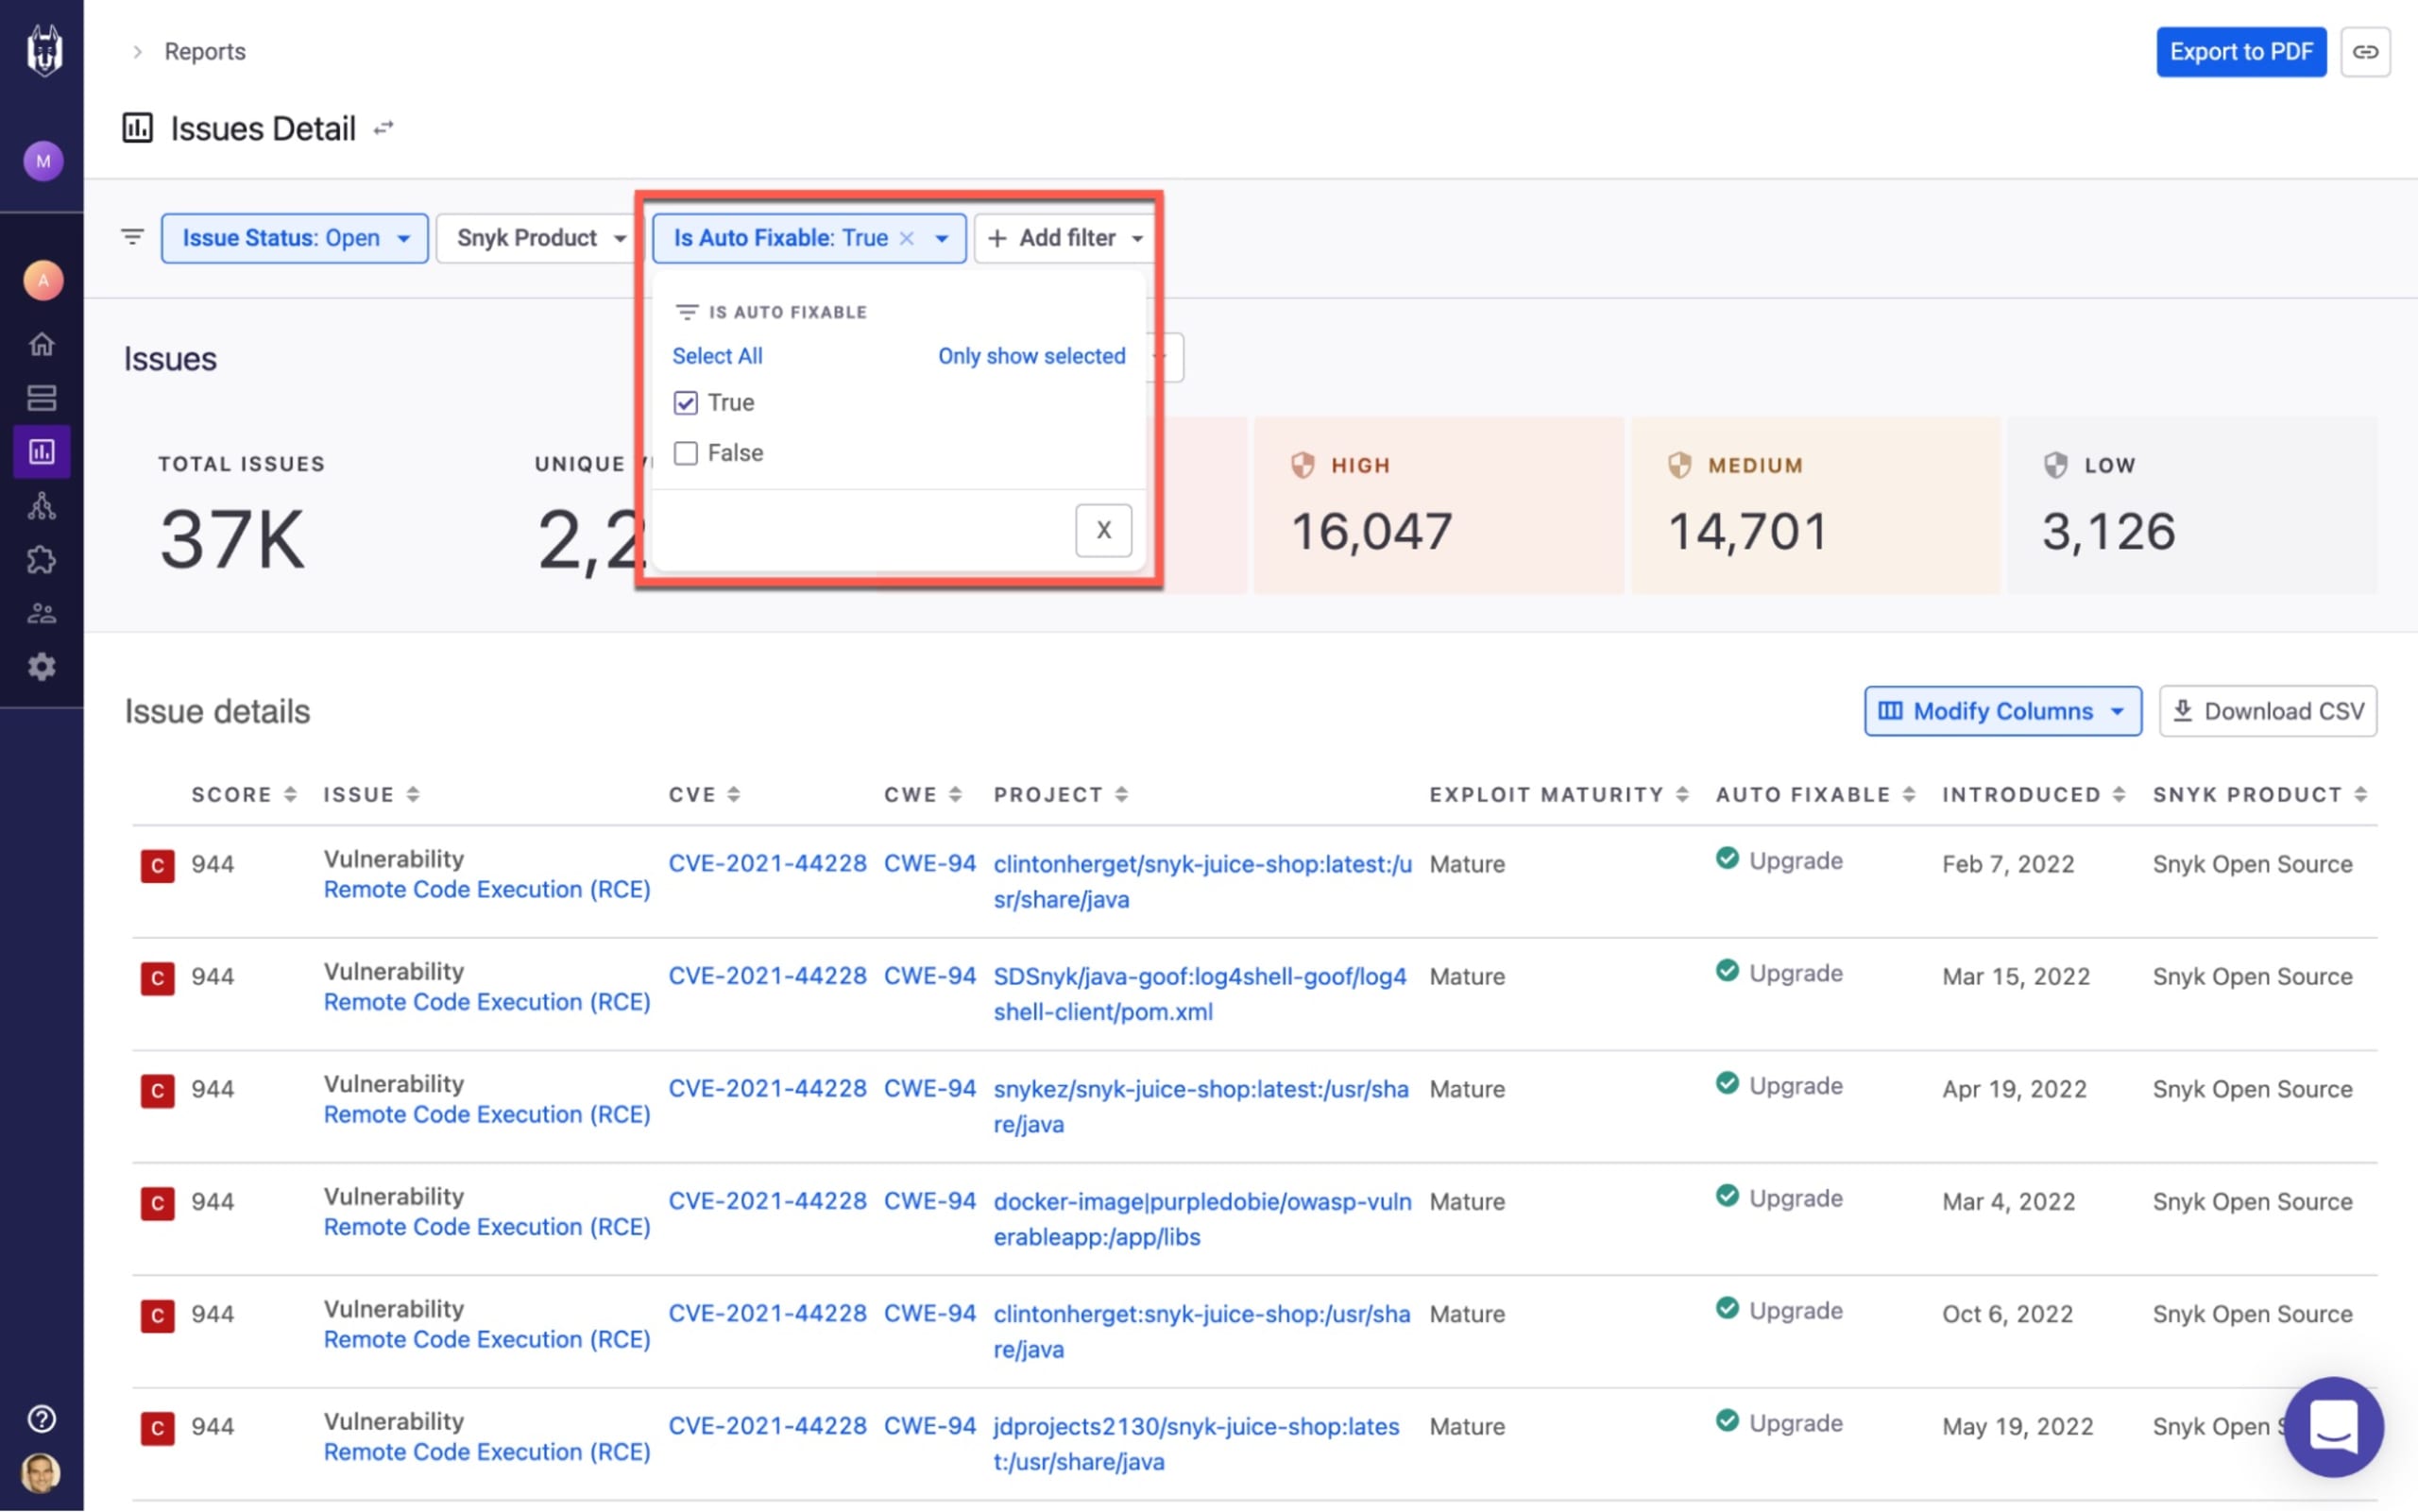
Algunos equipos de seguridad se enfocan más que otros en los resultados e intentan encontrar las maneras más rápidas y sencillas de reducir los riesgos. Los clientes que usan Snyk pueden filtrar rápidamente el informe Issues Detail de Snyk para identificar vulnerabilidades de gravedad crítica y luego generar una PR de corrección automática para solucionar esos problemas. Así es como puedes enfocarte en lo más fácil de resolver.
Maximizar el impacto en el negocio
Otra estrategia de priorización común consiste en enfocar los esfuerzos en los activos más valiosos de la organización: aplicaciones o proyectos específicos que son fundamentales para el negocio. Por ejemplo, corregir una vulnerabilidad en una aplicación interna aislada probablemente sea menos urgente que corregir una en una aplicación de interfaz que usan los clientes, ¿verdad?
En el informe Issues Detail de Snyk, puedes filtrar problemas mediante diversos atributos y etiquetas de proyectos para generar informes por criticidad del proyecto, etapa del ciclo de vida, aplicación o unidad de negocio.

Aprovechar Priority Score de Snyk
Priority Score de Snyk combina factores clave que indican la urgencia de un problema específico: puntuación CVSS, nivel de gravedad, disponibilidad de una corrección, madurez del exploit, si el problema es tendencia y reachability (solo para proyectos Java). Filtrar informes con Priority Score es útil si no hay una estrategia de priorización definida y quieres enfocarte en problemas de alto riesgo.

Medir
Implementar un programa de seguridad en una organización ya es una tarea abrumadora. Hacer un seguimiento del progreso y evaluar si vas por buen camino para alcanzar el éxito es igual de desafiante.
Antes de apresurarte a analizar el desempeño de un equipo u otro, comprende qué estás midiendo. Es fácil obtener una cifra, pero ¿cómo sabes si un resultado es bueno o malo? El primer paso es establecer un conjunto de KPI y SLA bien definidos. Una vez que tengas esas métricas, puedes comenzar a hacer un seguimiento y establecer comparaciones.
Una buena práctica para definir SLA es basarlos en expectativas realistas. Por ejemplo, define un SLA enfocado en resolver primero los problemas críticos y de gravedad alta. Evalúa los recursos disponibles y establece un plazo razonable para resolverlos. Consulta a los distintos equipos involucrados en el proceso y usa los informes de Snyk para establecer una referencia y respaldar tus definiciones.
A continuación encontrarás algunos ejemplos de métricas clave que los informes de Snyk pueden ayudarte a seguir, además de detalles sobre cómo usarlas para medir el éxito.
Tiempo medio de resolución (MTTR)
En la gestión de vulnerabilidades, el tiempo es fundamental. Cuanto más rápido respondas a una vulnerabilidad de día cero, menor será la exposición de tu organización. Por eso, una de las métricas que se consideran KPI es el tiempo medio de resolución (MTTR), que representa el tiempo medio entre la primera identificación de un problema y su resolución.
A medida que tu programa de seguridad madura, podrías esperar que el MTTR disminuya en toda la organización como señal de mejora. Sin embargo, el valor exacto que debes alcanzar depende de lo que tu organización haya definido como un nivel de riesgo aceptable.
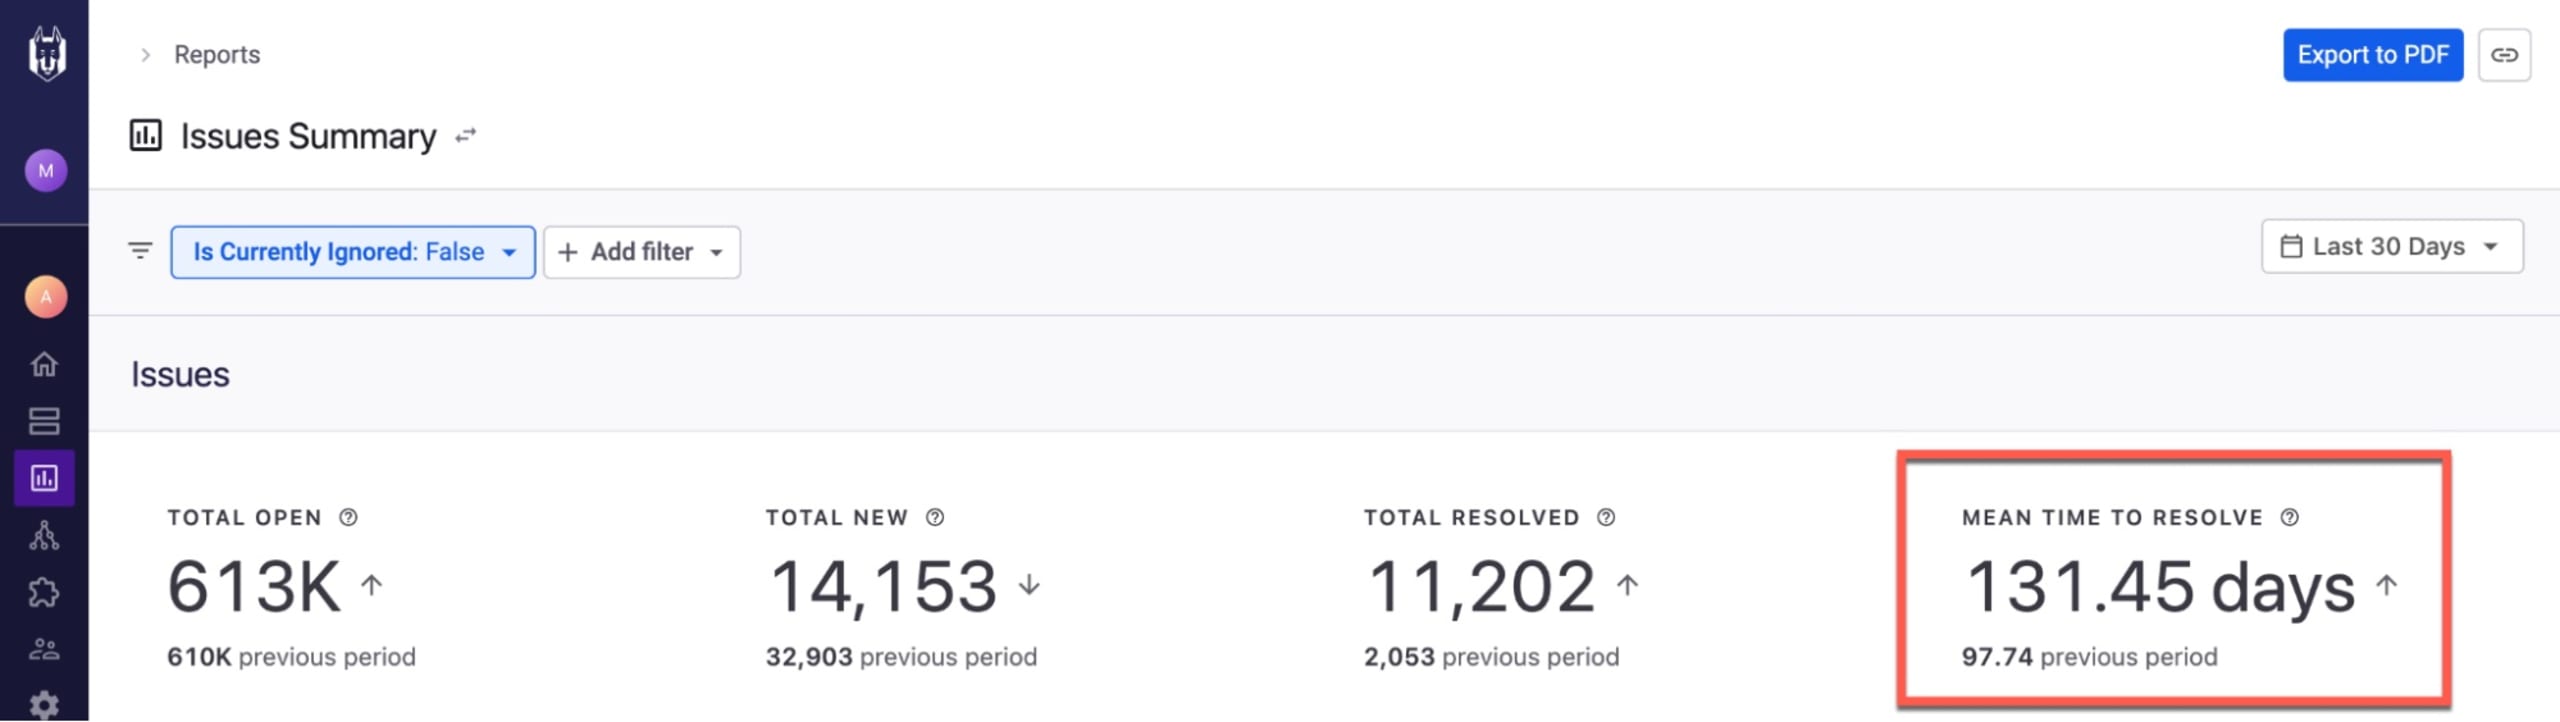
En el informe Issues Summary de Snyk, puedes hacer un seguimiento del MTTR e identificar tendencias a lo largo del tiempo. Por ejemplo, la métrica Mean Time To Resolve en la parte superior del informe te permite comparar fácilmente con otros rangos de fechas seleccionados en el selector de tiempo:
Problemas abiertos a lo largo del tiempo
En general, es probable que la cantidad de problemas identificados por Snyk siempre aumente. Esto es previsible debido a la naturaleza del negocio. A medida que tu organización crece, se analizan más proyectos y aplicaciones, por lo que también aumenta la cantidad acumulada de los distintos tipos de problemas. Por eso, puedes esperar picos cuando comienzas a usar Snyk o cuando analizas aplicaciones adicionales.
La cantidad de problemas resueltos también debería aumentar a medida que madura tu programa y más equipos de desarrollo participan en las tareas de corrección.
La diferencia entre estos dos puntos de datos en cualquier momento representa la cantidad de problemas abiertos que deben corregirse (cantidad de problemas identificados - cantidad de problemas corregidos = cantidad de problemas abiertos).
Con el gráfico Issues Identified and Resolved del informe Issues Summary de Snyk, puedes asegurarte de que esa sea realmente la tendencia que observas en tu organización.
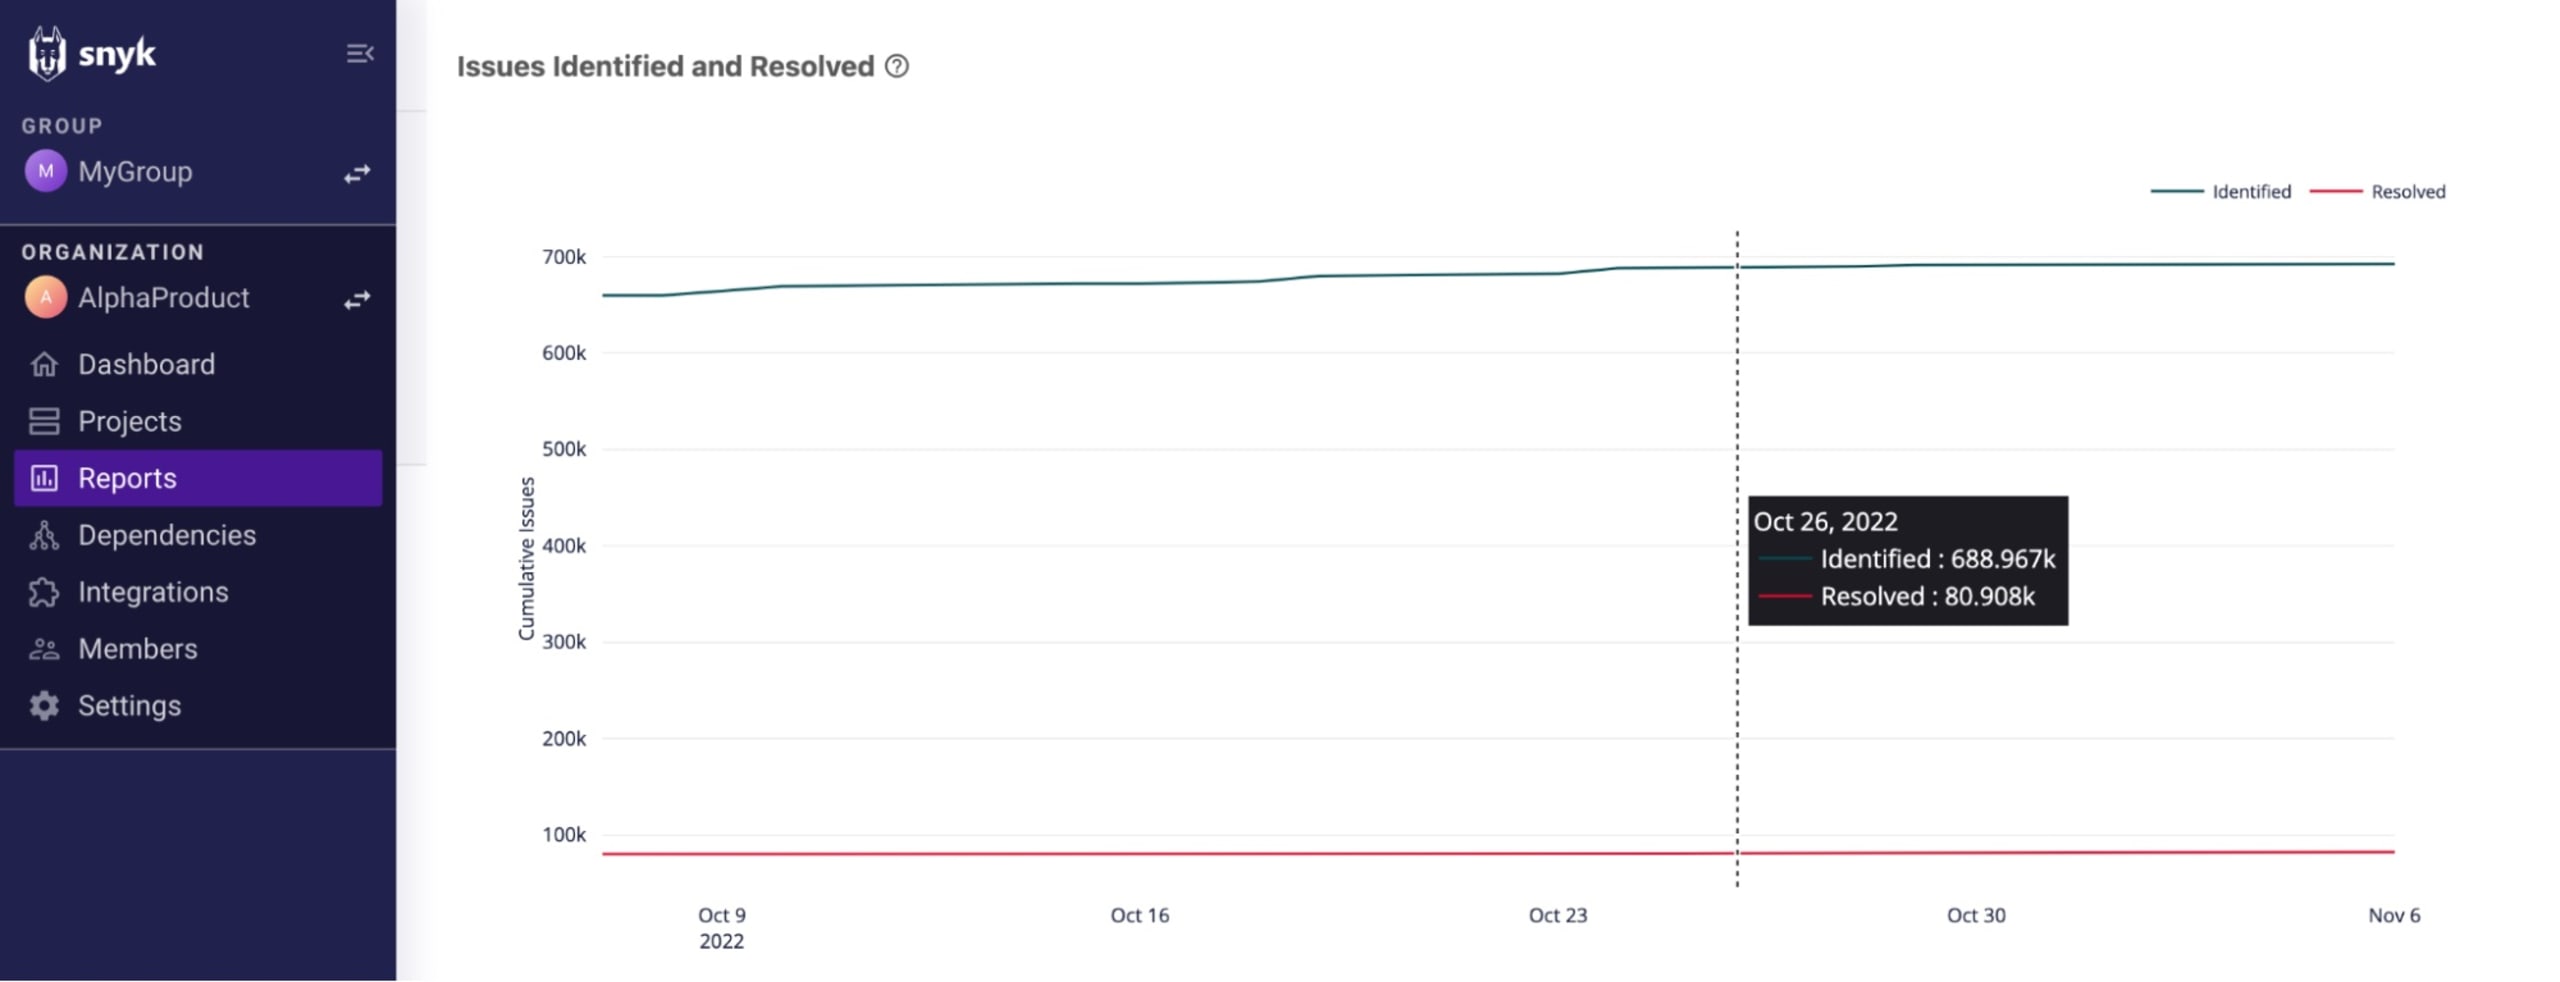
Puedes usar los filtros disponibles para comparar distintos períodos. Por ejemplo, durante la incorporación, puedes esperar una diferencia mayor entre los dos puntos de datos que la que verías unos meses después de la implementación. También puedes comparar equipos y proyectos mediante filtros de etiquetas y atributos de proyectos.
Ventanas de exposición y tiempo de resolución
Los informes de Snyk te ofrecen varias métricas que pueden ayudarte a evaluar tu postura de seguridad general a lo largo del tiempo y el progreso de tu programa de seguridad.
Primero, puedes hacer un seguimiento de tu ventana de exposición para cualquier momento dado.
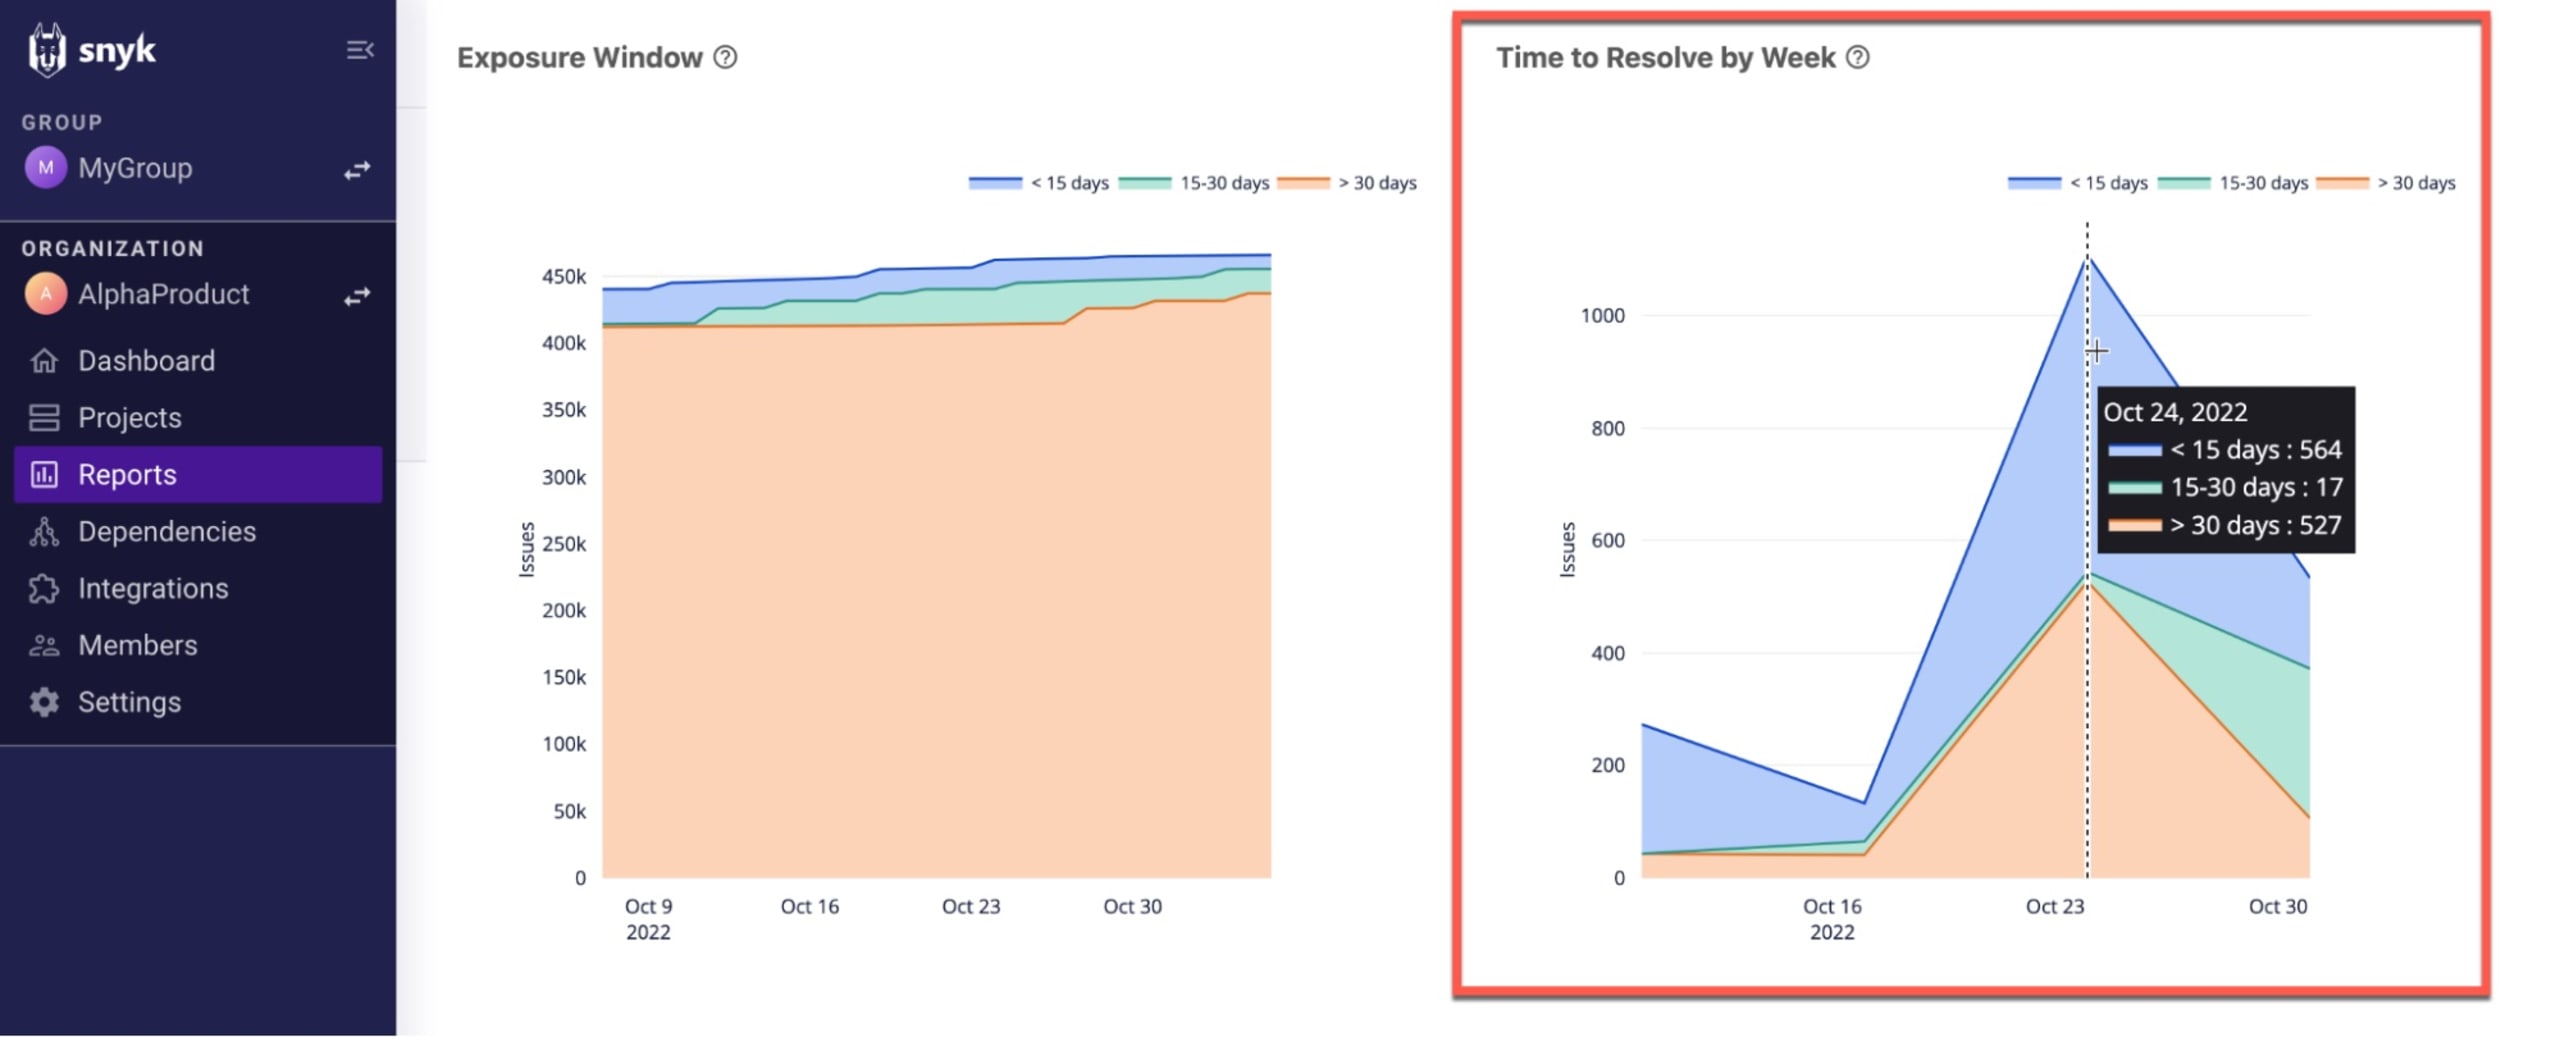
Snyk define la ventana de exposición como el tiempo que los problemas permanecen abiertos y calcula esta métrica en tres rangos de antigüedad: < 15 días, 15 - 30 días y > 30 días. En el gráfico Exposure Window del informe Issues Summary de Snyk, querrás ver un aumento en la cantidad de problemas agrupados en azul, el rango de problemas resueltos en menos de 15 días:
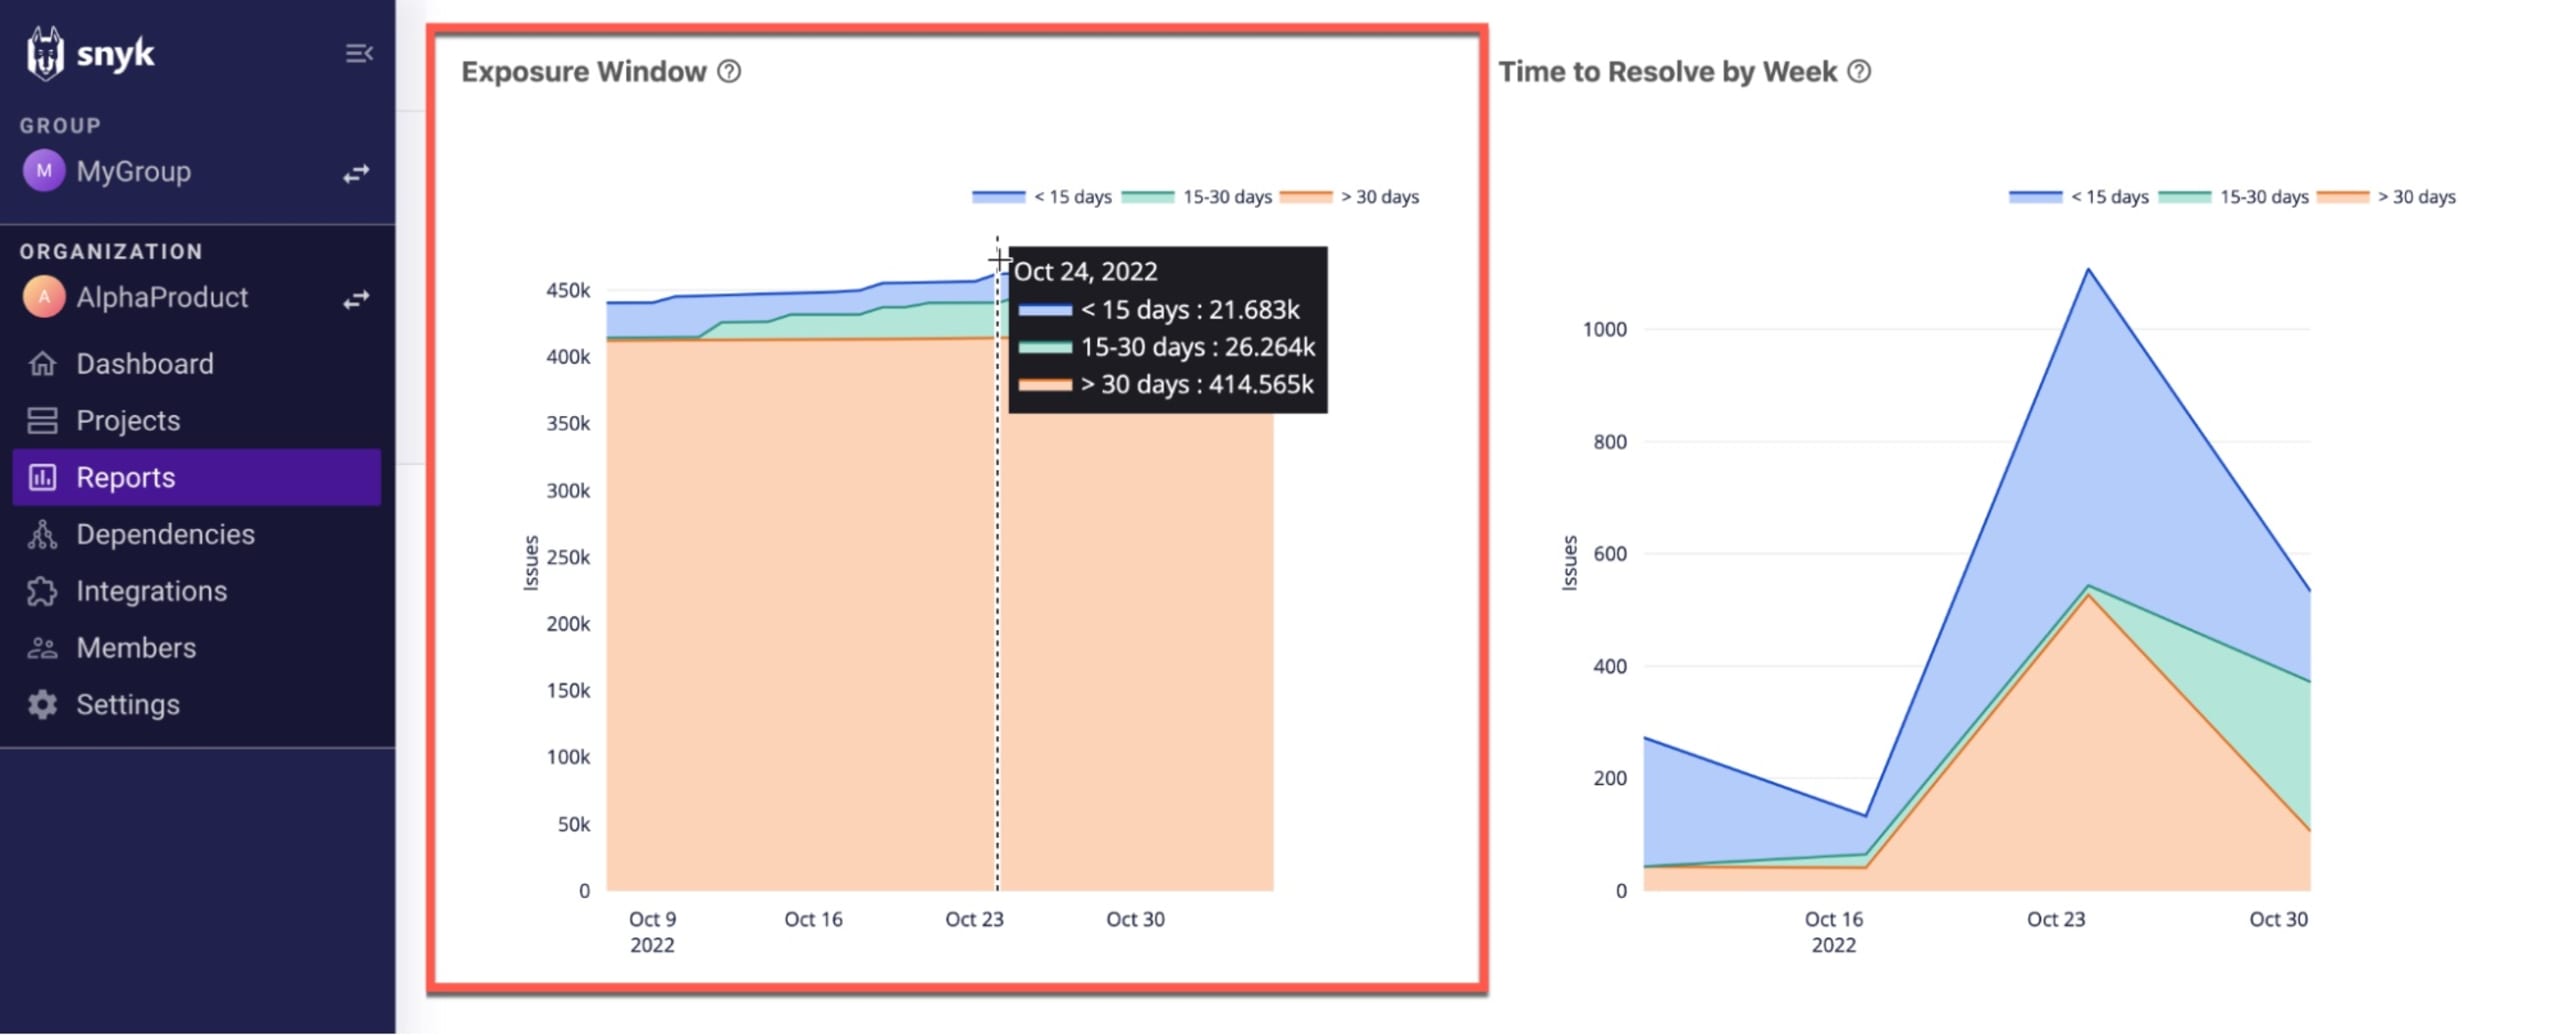
En el gráfico contiguo Time to Resolve by Week, puedes analizar con más detalle el desempeño de tus equipos a lo largo del tiempo. El gráfico muestra la cantidad de problemas resueltos por semana en rangos similares: < 15 días, 15-30 días y > 30 días. En la semana seleccionada del ejemplo a continuación, se resolvieron 564 problemas en menos de 15 días, 17 tardaron entre 15 y 30 días y 527 tardaron más de 30 días.
Demostrar el cumplimiento
Dar fe de la existencia de un programa de evaluación de riesgos de seguridad y gestión de vulnerabilidades es un requisito común para las organizaciones que buscan cumplir con normas regulatorias o estándares de cumplimiento como PCI DSS e ISO 27001.
Por ejemplo, la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA) establece lo siguiente:
[Las entidades cubiertas deben] realizar una evaluación precisa y exhaustiva de los posibles riesgos y vulnerabilidades para la confidencialidad, integridad y disponibilidad de la información médica electrónica protegida que conserva la entidad cubierta.
Para este fin, los informes de seguridad pueden ayudarte a compartir con tu auditor información sobre tu exposición actual e histórica a los riesgos, o a demostrar el programa de pruebas de seguridad y gestión de vulnerabilidades que tienes implementado.
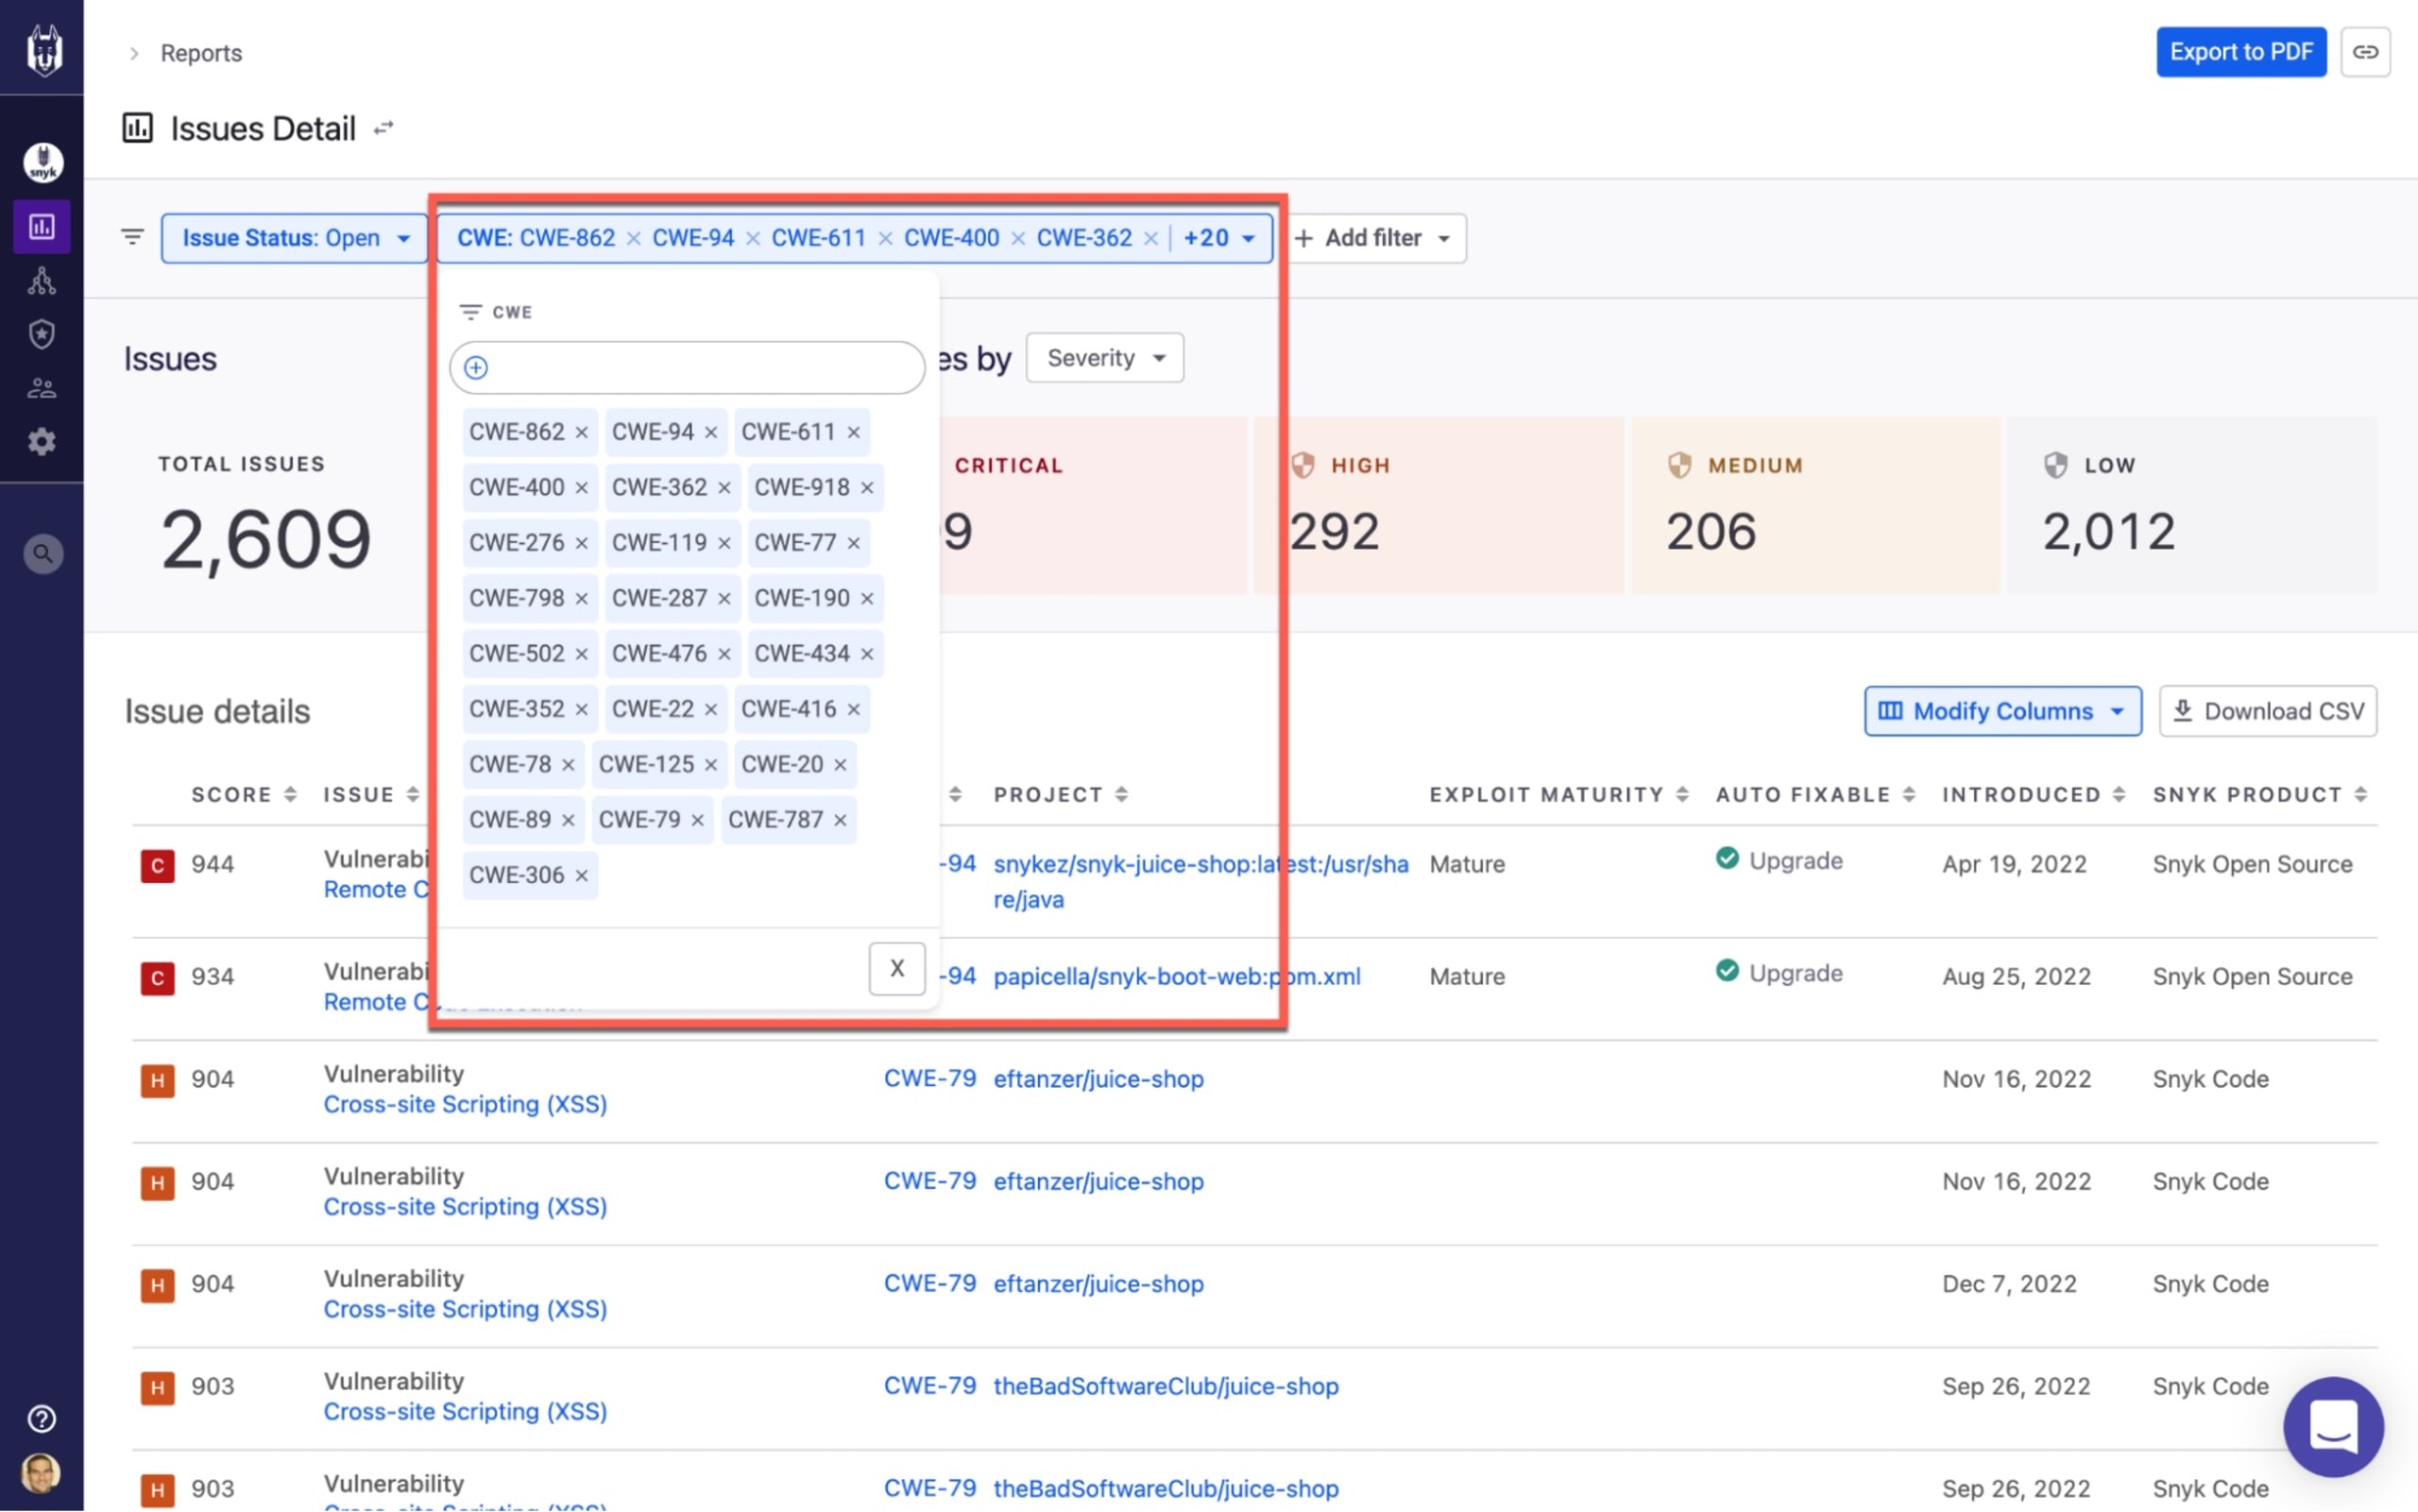
Por ejemplo, con los nuevos filtros CWE y CVE del informe Issue Details de Snyk, puedes demostrar el cumplimiento de marcos que suelen servir de referencia para medidas regulatorias, como OWASP Top 10 o SANS Top 25:
Informe Issues Details filtrado para coincidir con SANS Top 25
Exportar y compartir informes
El acceso a los datos de seguridad y la capacidad de analizarlos aumentan tu visibilidad sobre los riesgos. Sin embargo, para aprovechar esos datos y tener conversaciones más productivas en la organización, necesitas poder compartirlos fácilmente.
Por supuesto, tú decides qué datos compartir, cuándo hacerlo y con quién. Estos son algunos ejemplos de cómo nuestros clientes comparten los datos de Snyk:
Desempeño: los equipos de seguridad de aplicaciones o seguridad de productos suelen usar estos datos, que incluyen métricas por equipo de desarrollo o proyecto y se comparten mensualmente.
Respuesta a incidentes: los equipos de seguridad de aplicaciones o seguridad de productos generan estos informes según sea necesario y luego con una frecuencia fija para rastrear vulnerabilidades de día cero en distintos proyectos.
Desglose de riesgos: estos datos, que suelen compartirse mensualmente o trimestralmente con los líderes de los equipos de desarrollo, se enfocan en las organizaciones o los proyectos que generan el mayor nivel de riesgo.
Postura de seguridad: estos datos se usan para compartir una visión general con los ejecutivos del equipo de seguridad u otras partes interesadas del negocio (por ejemplo, ejecutivos de alto nivel y miembros de la junta directiva).
Estos son algunos ejemplos de cómo presentar los datos de seguridad de Snyk para compartirlos con otras áreas de tu organización. Para aprovechar estas vistas, puedes usar los informes integrados de Snyk (Issues Details, Vulnerability Details, Issues Summary) junto con las opciones de filtrado avanzado.
Veamos cómo Snyk te ayuda a compartir los datos.
Compartir URL
Los informes de Snyk facilitan compartir la misma vista entre equipos mediante URL persistentes. A medida que profundizas en los datos con las opciones de filtrado disponibles, los filtros quedan incluidos en la URL, que puedes copiar y compartir con otros usuarios de tu cuenta de Snyk. El botón Copy URL en la esquina superior derecha lo hace aún más sencillo.
Exportar datos
Puedes exportar los datos de Snyk a archivos CSV o PDF desde varios informes integrados. Solo tienes que profundizar en los datos hasta obtener el nivel de detalle que necesitas y hacer clic en Export to PDF o Download CSV en los informes disponibles.

¿Qué sigue?
Aunque la priorización, los informes entre equipos, el seguimiento del éxito y el cumplimiento son los casos de uso más comunes, hay otras maneras de aprovechar los datos de seguridad de Snyk. Las describiremos más adelante. Mientras tanto, aquí tienes algunos consejos generales para sacar el máximo provecho de los nuevos informes de Snyk.
Capacitación. Antes de enviar tu primer informe a la junta directiva, familiarízate con los informes de Snyk. Snyk facilita la exploración por tu cuenta, pero también ofrecemos recursos adicionales para que tú y tu equipo aprendan a usarlos: documentación en línea, capacitación a tu propio ritmo.
Define objetivos. Como mencionamos, antes de empezar a evaluar tu postura de seguridad y medir el progreso, debes comprender con qué parámetros estás comparando. Esto no es tan sencillo como parece, por lo que recomendamos usar marcos como OWASP Top 10 o Top 10 de Snykcomo referencia.
Guarda tus informes. Cuando encuentres una vista de los datos de seguridad de Snyk que te resulte útil, guárdala como referencia futura agregando la URL a tus favoritos. En el futuro, será más sencillo guardar informes.
Las capacidades descritas anteriormente están disponibles en beta abierta para cualquier cliente de Snyk con un plan Snyk Business o Snyk Enterprise. Para empezar a usar estas capacidades, solo tienes que habilitarlas en la página Snyk Preview de la interfaz de Snyk (haz clic en Configuración y luego en Snyk Preview). La beta abierta se lleva a cabo después de una beta cerrada y un periodo de pruebas exhaustivas, pero si encuentras algún problema, nos encantaría conocer tus comentarios.