Anunciamos la beta abierta de los informes de seguridad renovados de Snyk

9 de noviembre de 2022
0 minutos de lecturaNos complace anunciar la beta abierta de las nuevas capacidades de generación de informes renovadas de Snyk, que ofrecen a los equipos de desarrollo y seguridad una visibilidad sencilla, completa y detallada de los riesgos en sus aplicaciones.
Esta es la primera etapa de un esfuerzo de varias capas para renovar y mejorar continuamente los servicios de datos de Snyk. A principios de este año, Snyk adquirió la empresa de análisis de datos TopCoat para ayudar a liderar este esfuerzo. Las nuevas capacidades de generación de informes de seguridad que anunciamos hoy representan el primer paso —y, definitivamente, no el último— para convertir el análisis de datos en una función central de la plataforma Snyk. En un futuro cercano anunciaremos otras nuevas formas de aprovechar los datos de seguridad de Snyk.
Los clientes de Snyk con el plan Business o Enterprise ya pueden acceder a estas nuevas capacidades desde la interfaz de usuario de Snyk. Para habilitarlas, haz clic en Settings y luego en Snyk Preview.
La importancia de tener buena visibilidad
En una cultura de DevSecOps, todos los equipos que desarrollan una aplicación también son responsables en conjunto de protegerla. Sin una visibilidad adecuada de los riesgos, es difícil desarrollar y mantener este tipo de cultura a lo largo del tiempo. Sin esa visibilidad, los equipos y líderes de seguridad no pueden hacer un seguimiento preciso ni evaluar la postura general de riesgo de una organización. Tampoco pueden priorizar eficazmente las tareas de corrección para los equipos de desarrollo, que pierden tiempo valioso al tener que solucionar problemas que no deberían haberse priorizado en primer lugar. Esto puede generar falta de confianza en los procesos de seguridad.
Sin embargo, obtener una buena visibilidad no es tarea fácil. Las aplicaciones nativas de la nube modernas introducen riesgos a través de múltiples componentes, incluido, por supuesto, el código personalizado que escriben los desarrolladores, pero cada vez más también mediante paquetes de código abierto, contenedores e infraestructura como código. Las herramientas de seguridad tradicionales que se usan para analizar estos componentes en busca de vulnerabilidades suelen implementarse de forma inconsistente, lo que genera brechas de visibilidad o conjuntos de datos de informes dispares. Además, los datos de seguridad que generan estas herramientas suelen ser difíciles de manejar y consumir, y no ofrecen información práctica.
Los informes renovados de Snyk
Las capacidades de generación de informes renovadas de Snyk brindan a los equipos de desarrollo y seguridad la visibilidad que necesitan para tener conversaciones basadas en datos que impulsen la responsabilidad compartida, la rendición de cuentas y la corrección eficaz en toda la organización.
Los informes renovados de Snyk implementan herramientas de procesamiento de datos de primer nivel para garantizar un rendimiento y una confiabilidad óptimos. Además, la función de generación de informes ofrece una cobertura completa de todos los componentes de las aplicaciones modernas en un solo lugar centralizado y permite que los usuarios de toda la organización accedan a los datos según su rol. ¡Y es fácil de usar!
Con las nuevas capacidades de generación de informes de Snyk, los usuarios pueden:
Identificar e informar sobre los riesgos más importantes, y establecer prioridades para su corrección.
Describir el tipo, el volumen y la criticidad de las vulnerabilidades detectadas y las aplicaciones afectadas.
Hacer un seguimiento del ritmo y el avance de las correcciones.
Mostrar métricas a largo plazo y de alto nivel.
Presentar tendencias y comunicar prioridades, avances y riesgos a ejecutivos, juntas directivas, clientes y socios.
Veamos más de cerca algunas de las principales funciones nuevas disponibles en la beta abierta.
Accede, analiza y comparte fácilmente los datos de los informes de seguridad
Snyk siempre se ha enfocado en facilitar que los usuarios desarrollen con rapidez y mantengan la seguridad. La facilidad de uso y los flujos de trabajo fluidos son sumamente importantes para obtener visibilidad de los riesgos, y diseñamos las capacidades de generación de informes renovadas teniendo esto en cuenta.
Filtrado y ordenamiento
Puedes desglosar y organizar los informes de Snyk para obtener la vista específica que necesitas y responder tus preguntas de seguridad.
Puedes ordenar las tablas y ajustar las columnas que se muestran para ver las que más te interesan. También hay nuevos filtros que te permiten profundizar con mayor facilidad en los datos que te importan.
Puedes filtrar por producto de Snyk (incluido Snyk Code; ¡más información sobre esto más adelante!). Así puedes enfocarte rápidamente en un tipo específico de problema. Por ejemplo, puedes enfocarte solo en los problemas de tus dependencias de código abierto o solo en los de tu infraestructura como código.
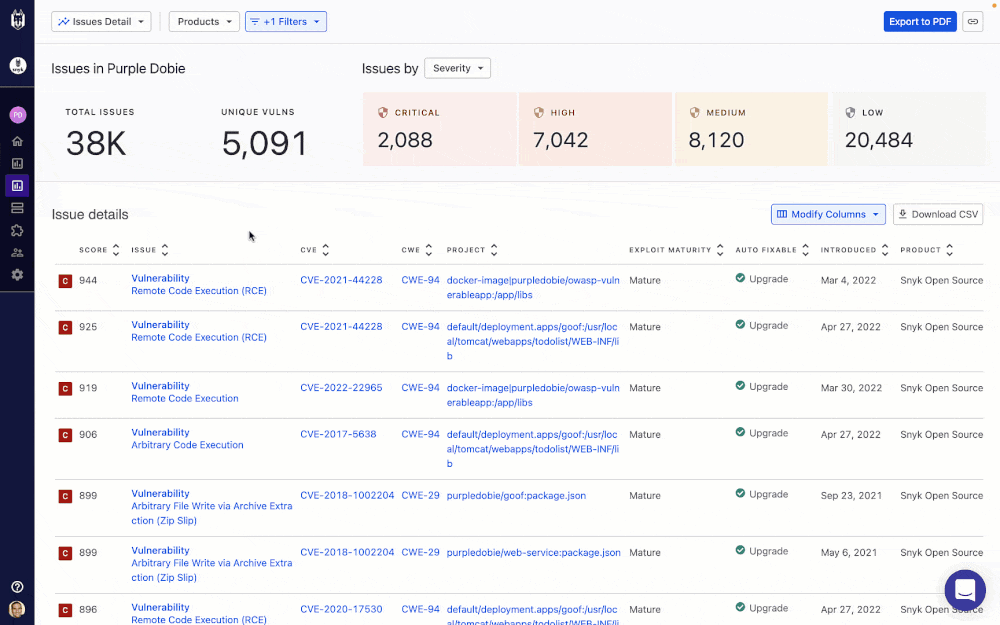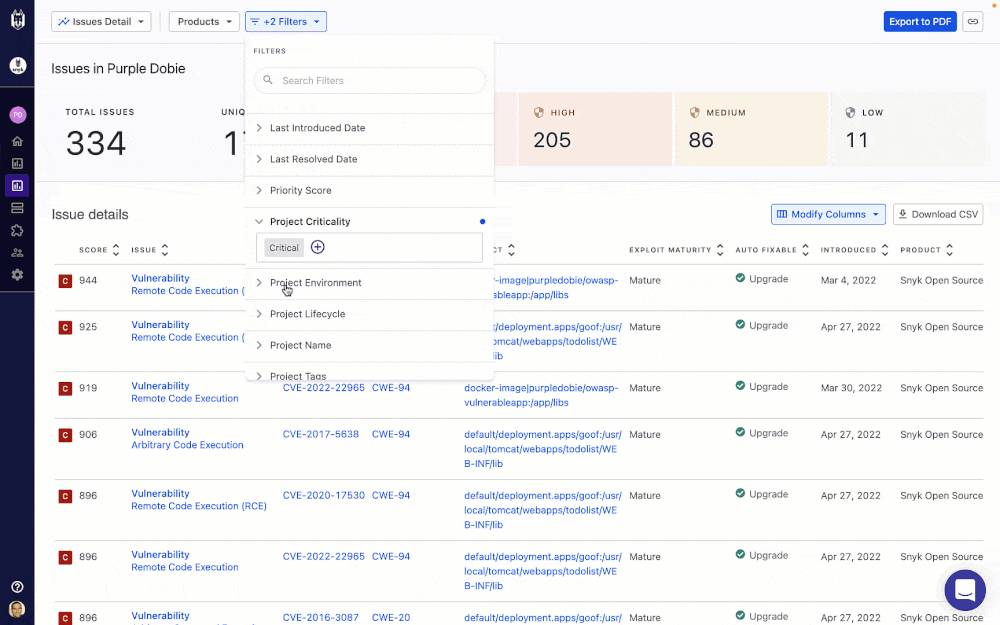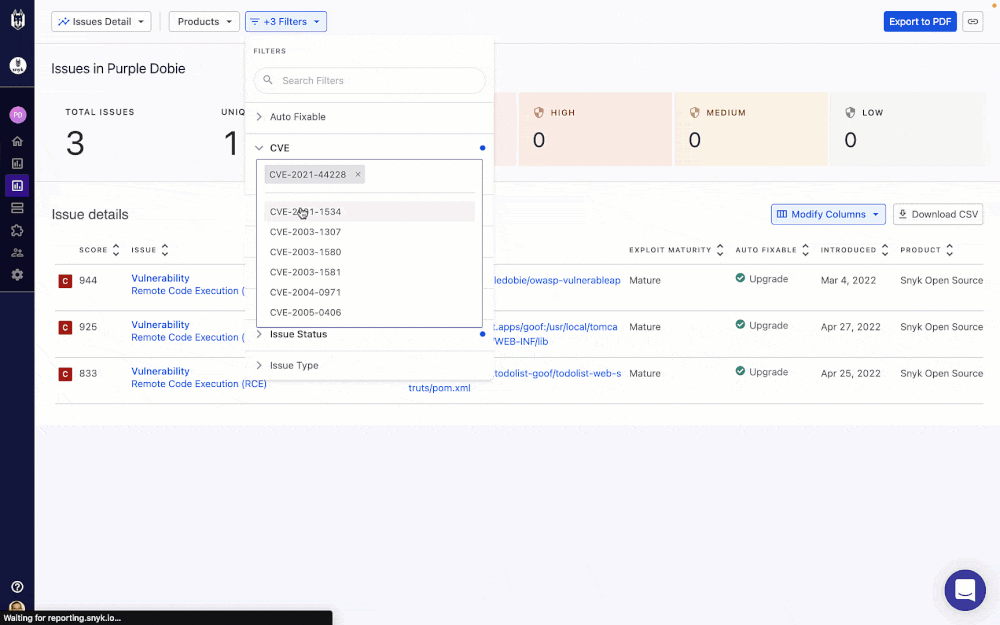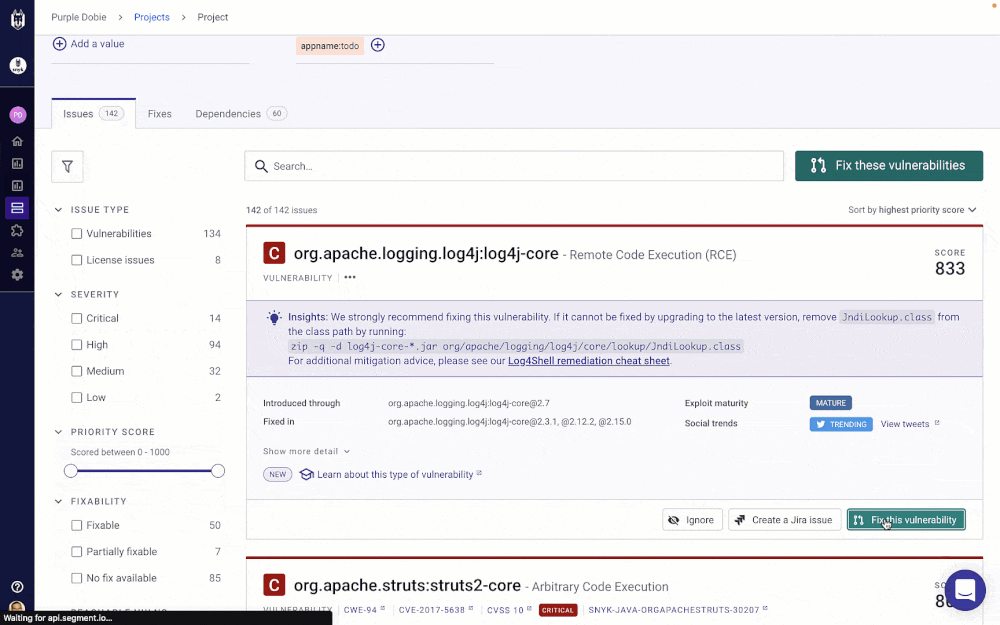
Entre los nuevos filtros se incluyen Nombre del paquete, CVE, CWE, Fecha de última detección, Fecha de última resolución, Etiquetas de proyectos y Atributos de proyectos, entre otros.
Esto es muy útil si quieres identificar rápidamente tipos específicos de problemas en determinados proyectos. En el siguiente ejemplo, identificamos la vulnerabilidad Log4Shell en tres proyectos críticos:
Compartir datos
También mejoramos la experiencia para compartir. Ahora, los filtros se conservan en la URL. Con el botón Copy URL en la esquina superior derecha de la página, puedes compartir fácilmente la URL de la vista con tus compañeros de equipo. También puedes exportar los informes como archivos PDF con formato (o CSV) para compartirlos más fácilmente con las partes interesadas del negocio.
Una vista unificada de los riesgos en tus aplicaciones
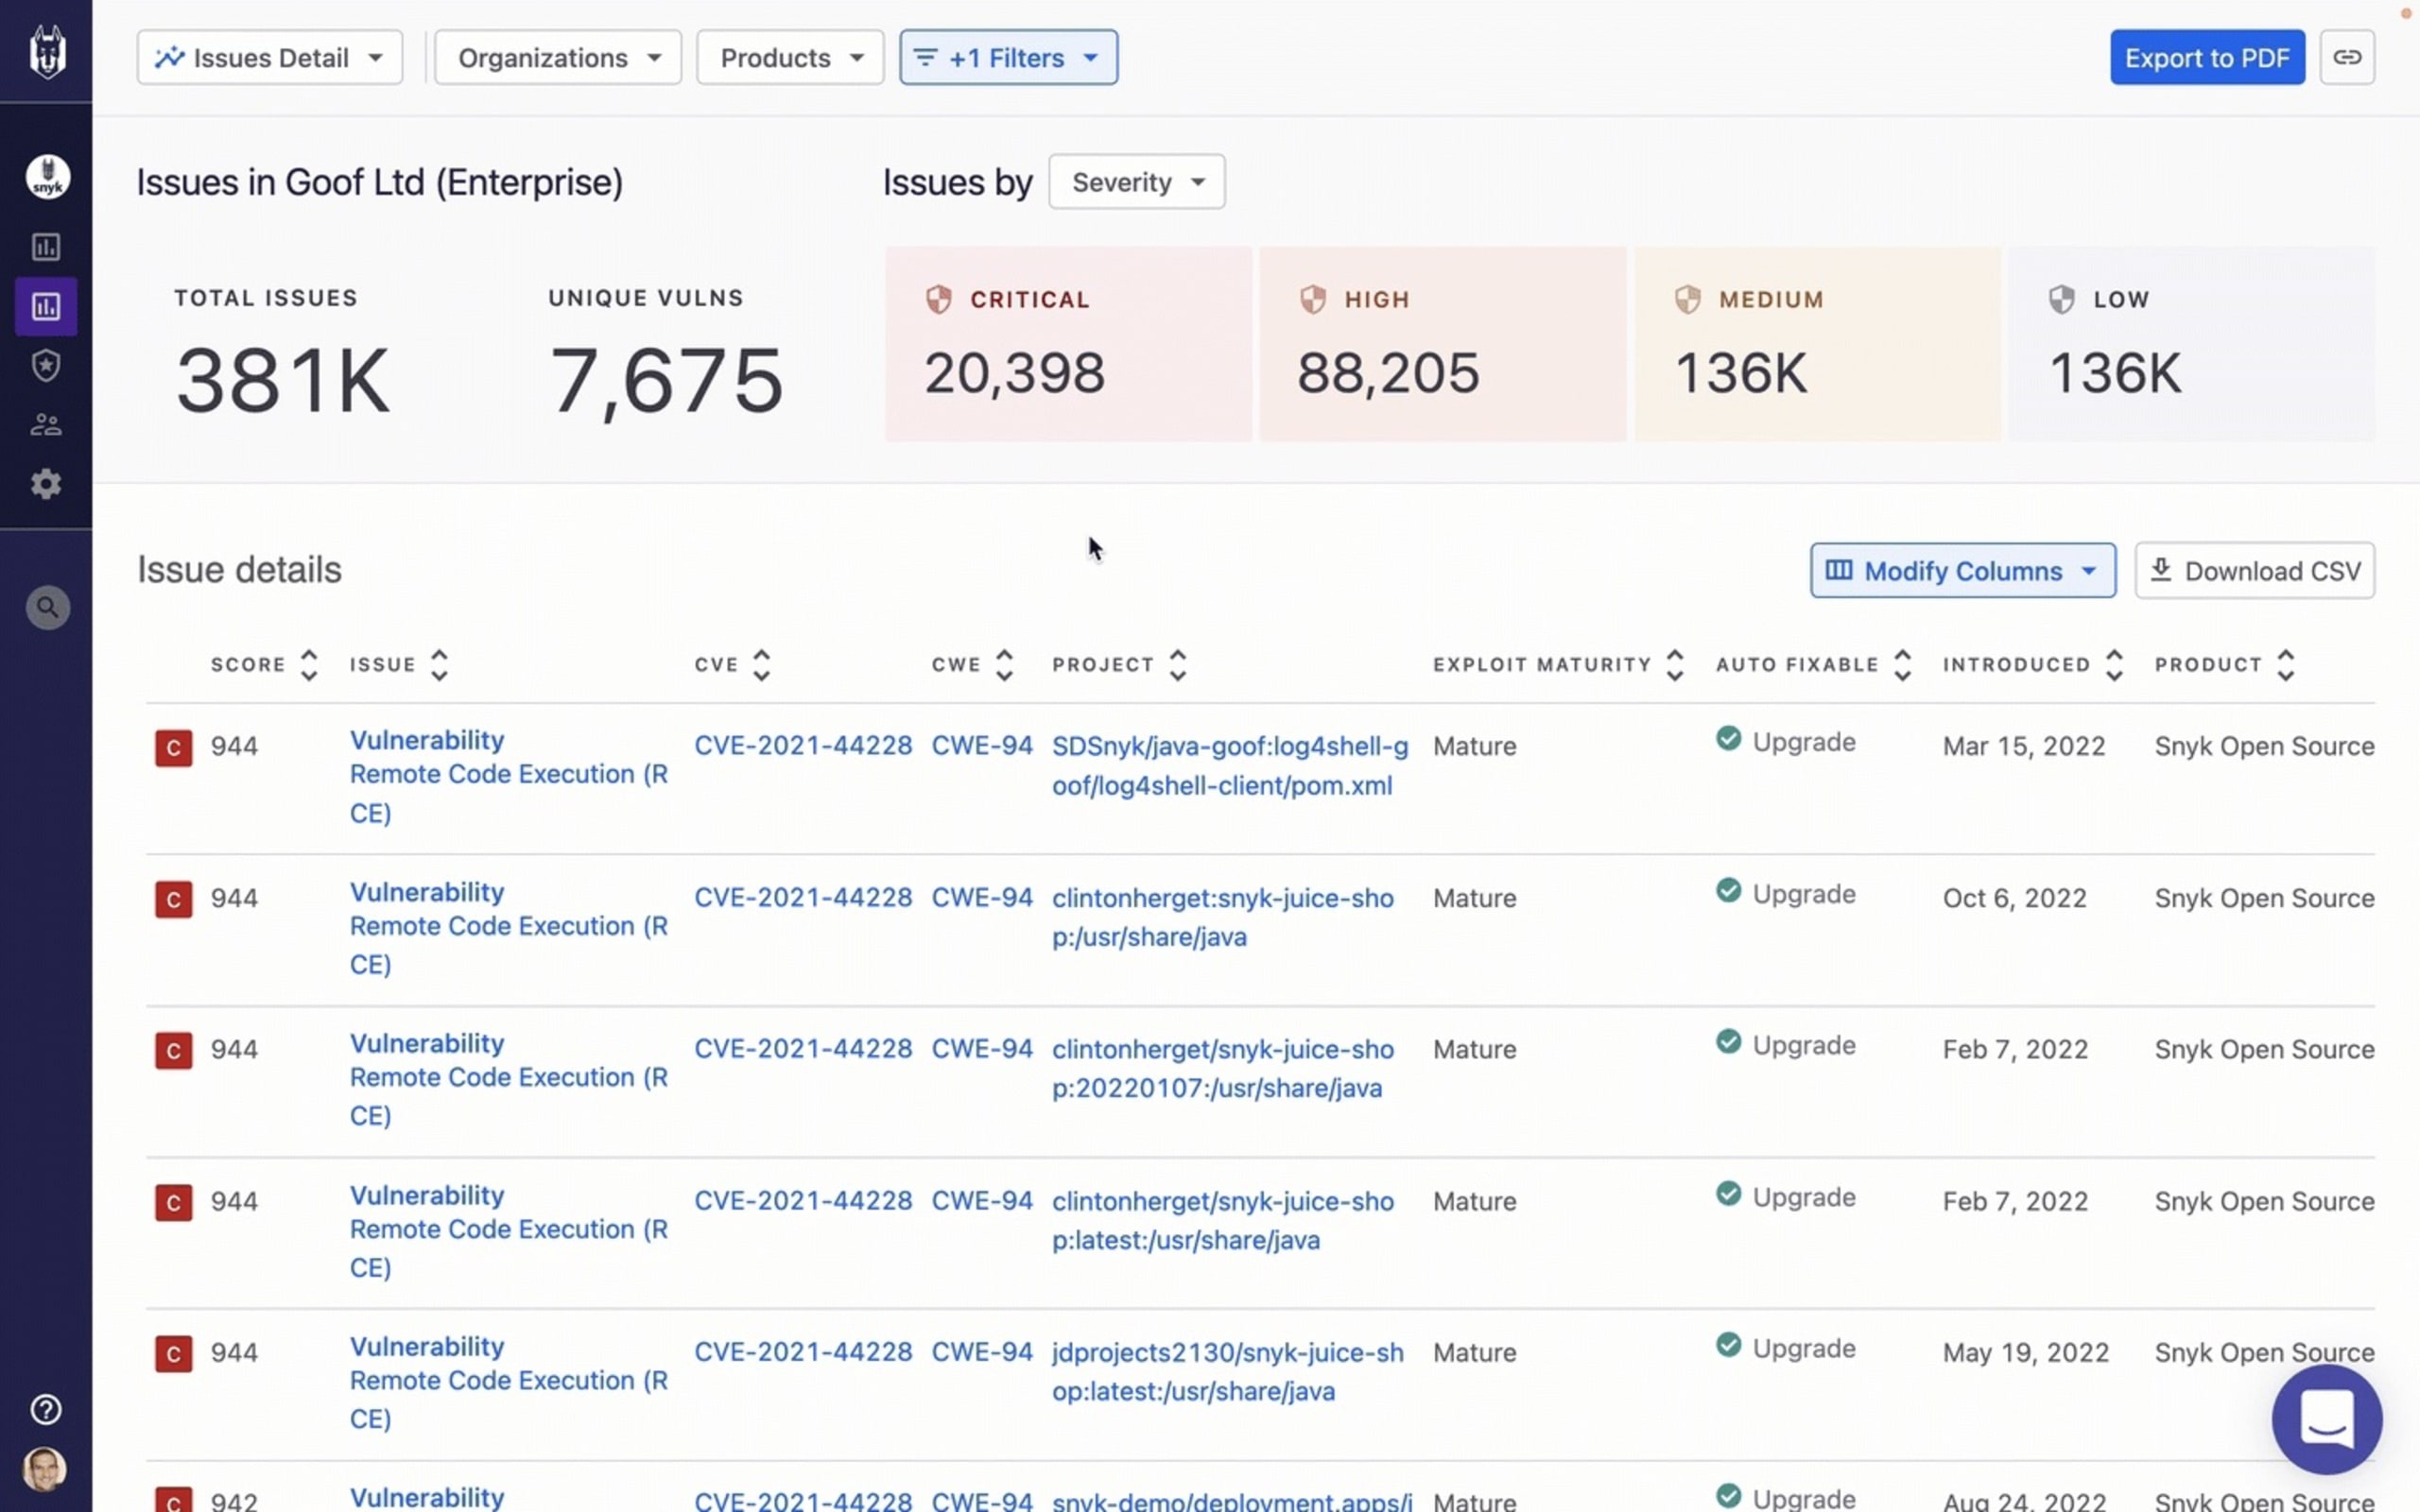
Como mencionamos, cada uno de los componentes del código fuente de una aplicación puede introducir riesgos. Los informes de Snyk también incluyen Snyk Code, así que ahora puedes hacer un seguimiento e informar sobre los problemas de seguridad que introduce el código desarrollado internamente, además de los que surgen en tus dependencias de código abierto, contenedores y configuraciones de infraestructura como código. Esto ofrece una visibilidad completa de los riesgos en tus aplicaciones desde un lugar centralizado y simplifica enormemente tus flujos de trabajo de generación de informes.
Obtén respuestas a distintos tipos de preguntas de seguridad
Ya sea que compares las iniciativas de corrección entre equipos, verifiques el cumplimiento de la lista OWASP Top 10, respondas ante una vulnerabilidad crítica de día cero o compartas un resumen ejecutivo con tu junta directiva, los informes renovados de Snyk responden tus preguntas específicas al proporcionarte los datos que necesitas y las herramientas para analizarlos.
Los informes renovados también incluyen informes integrados para una amplia variedad de casos de uso.
Detalle de problemas
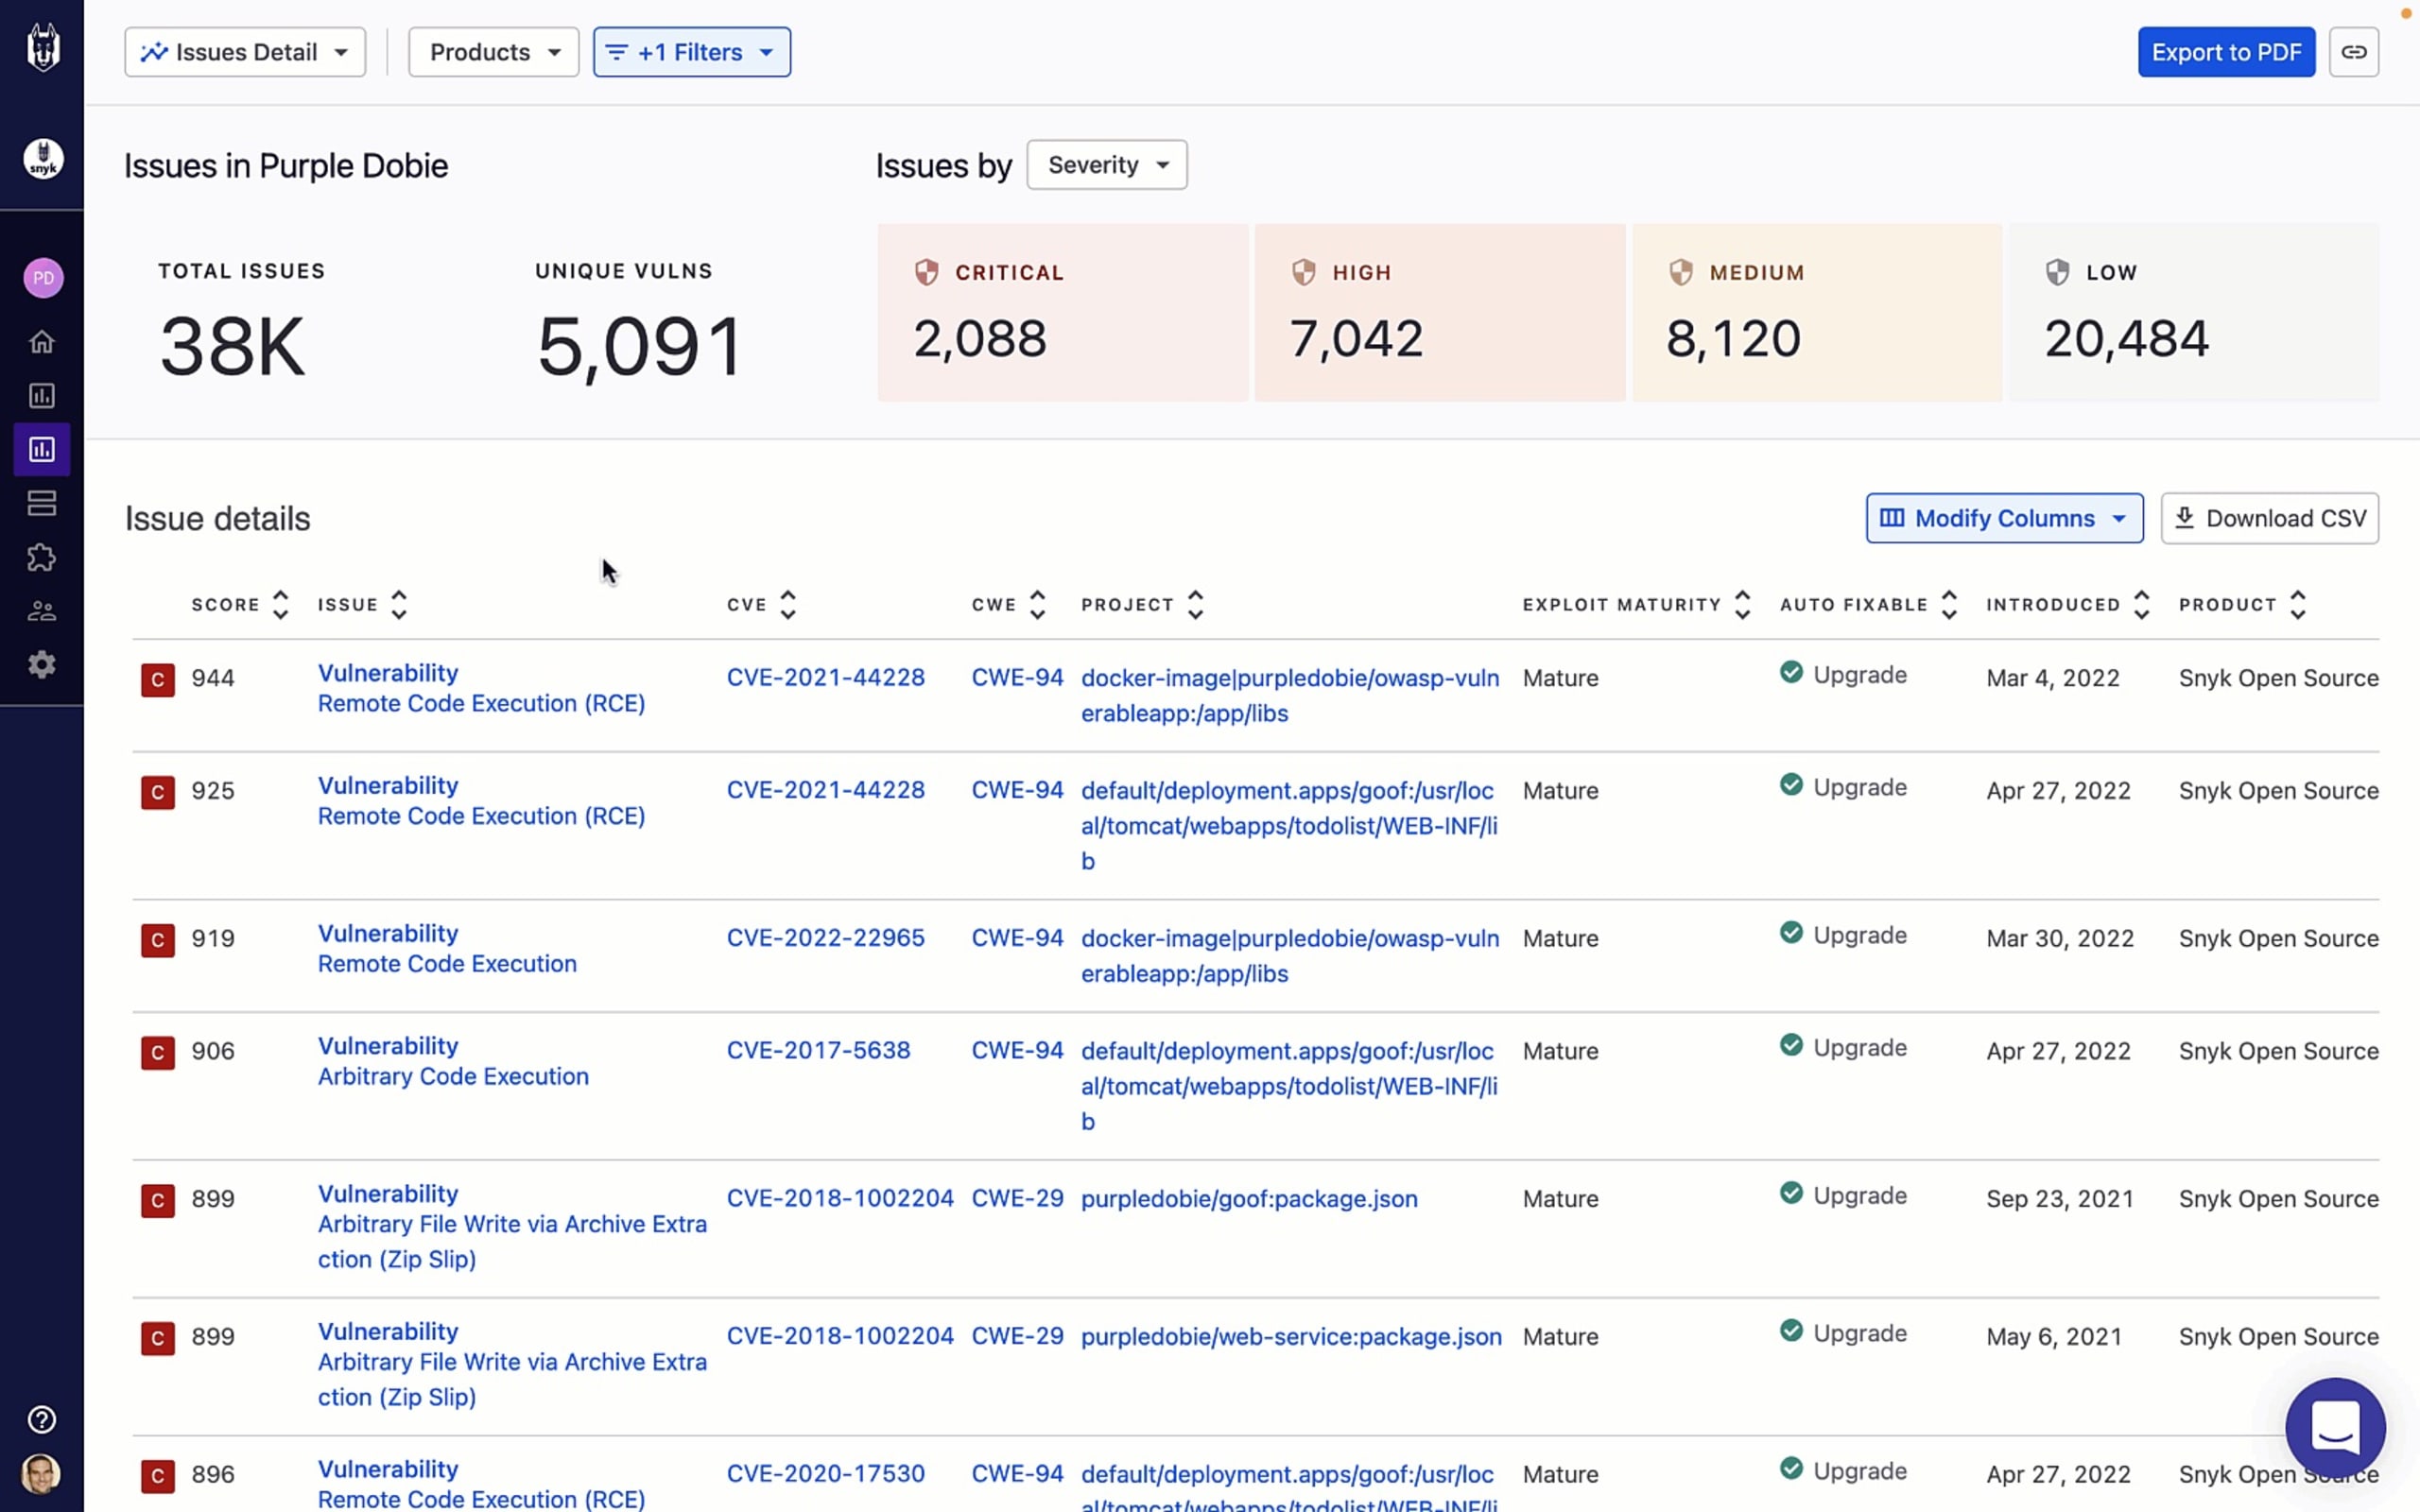
Ofrece una lista completa y detallada de todos los problemas que Snyk identificó en tus aplicaciones. Este informe es ideal para ayudar a los equipos a priorizar las correcciones según la estrategia de gestión de problemas vigente, por ejemplo, en función de la gravedad, la criticidad o el tipo de proyecto, o de un CVE/CWE específico, entre otros criterios. También puede ayudarte a determinar si cumples con estándares específicos de la industria, como OWASP Top 10.
Detalle de vulnerabilidades
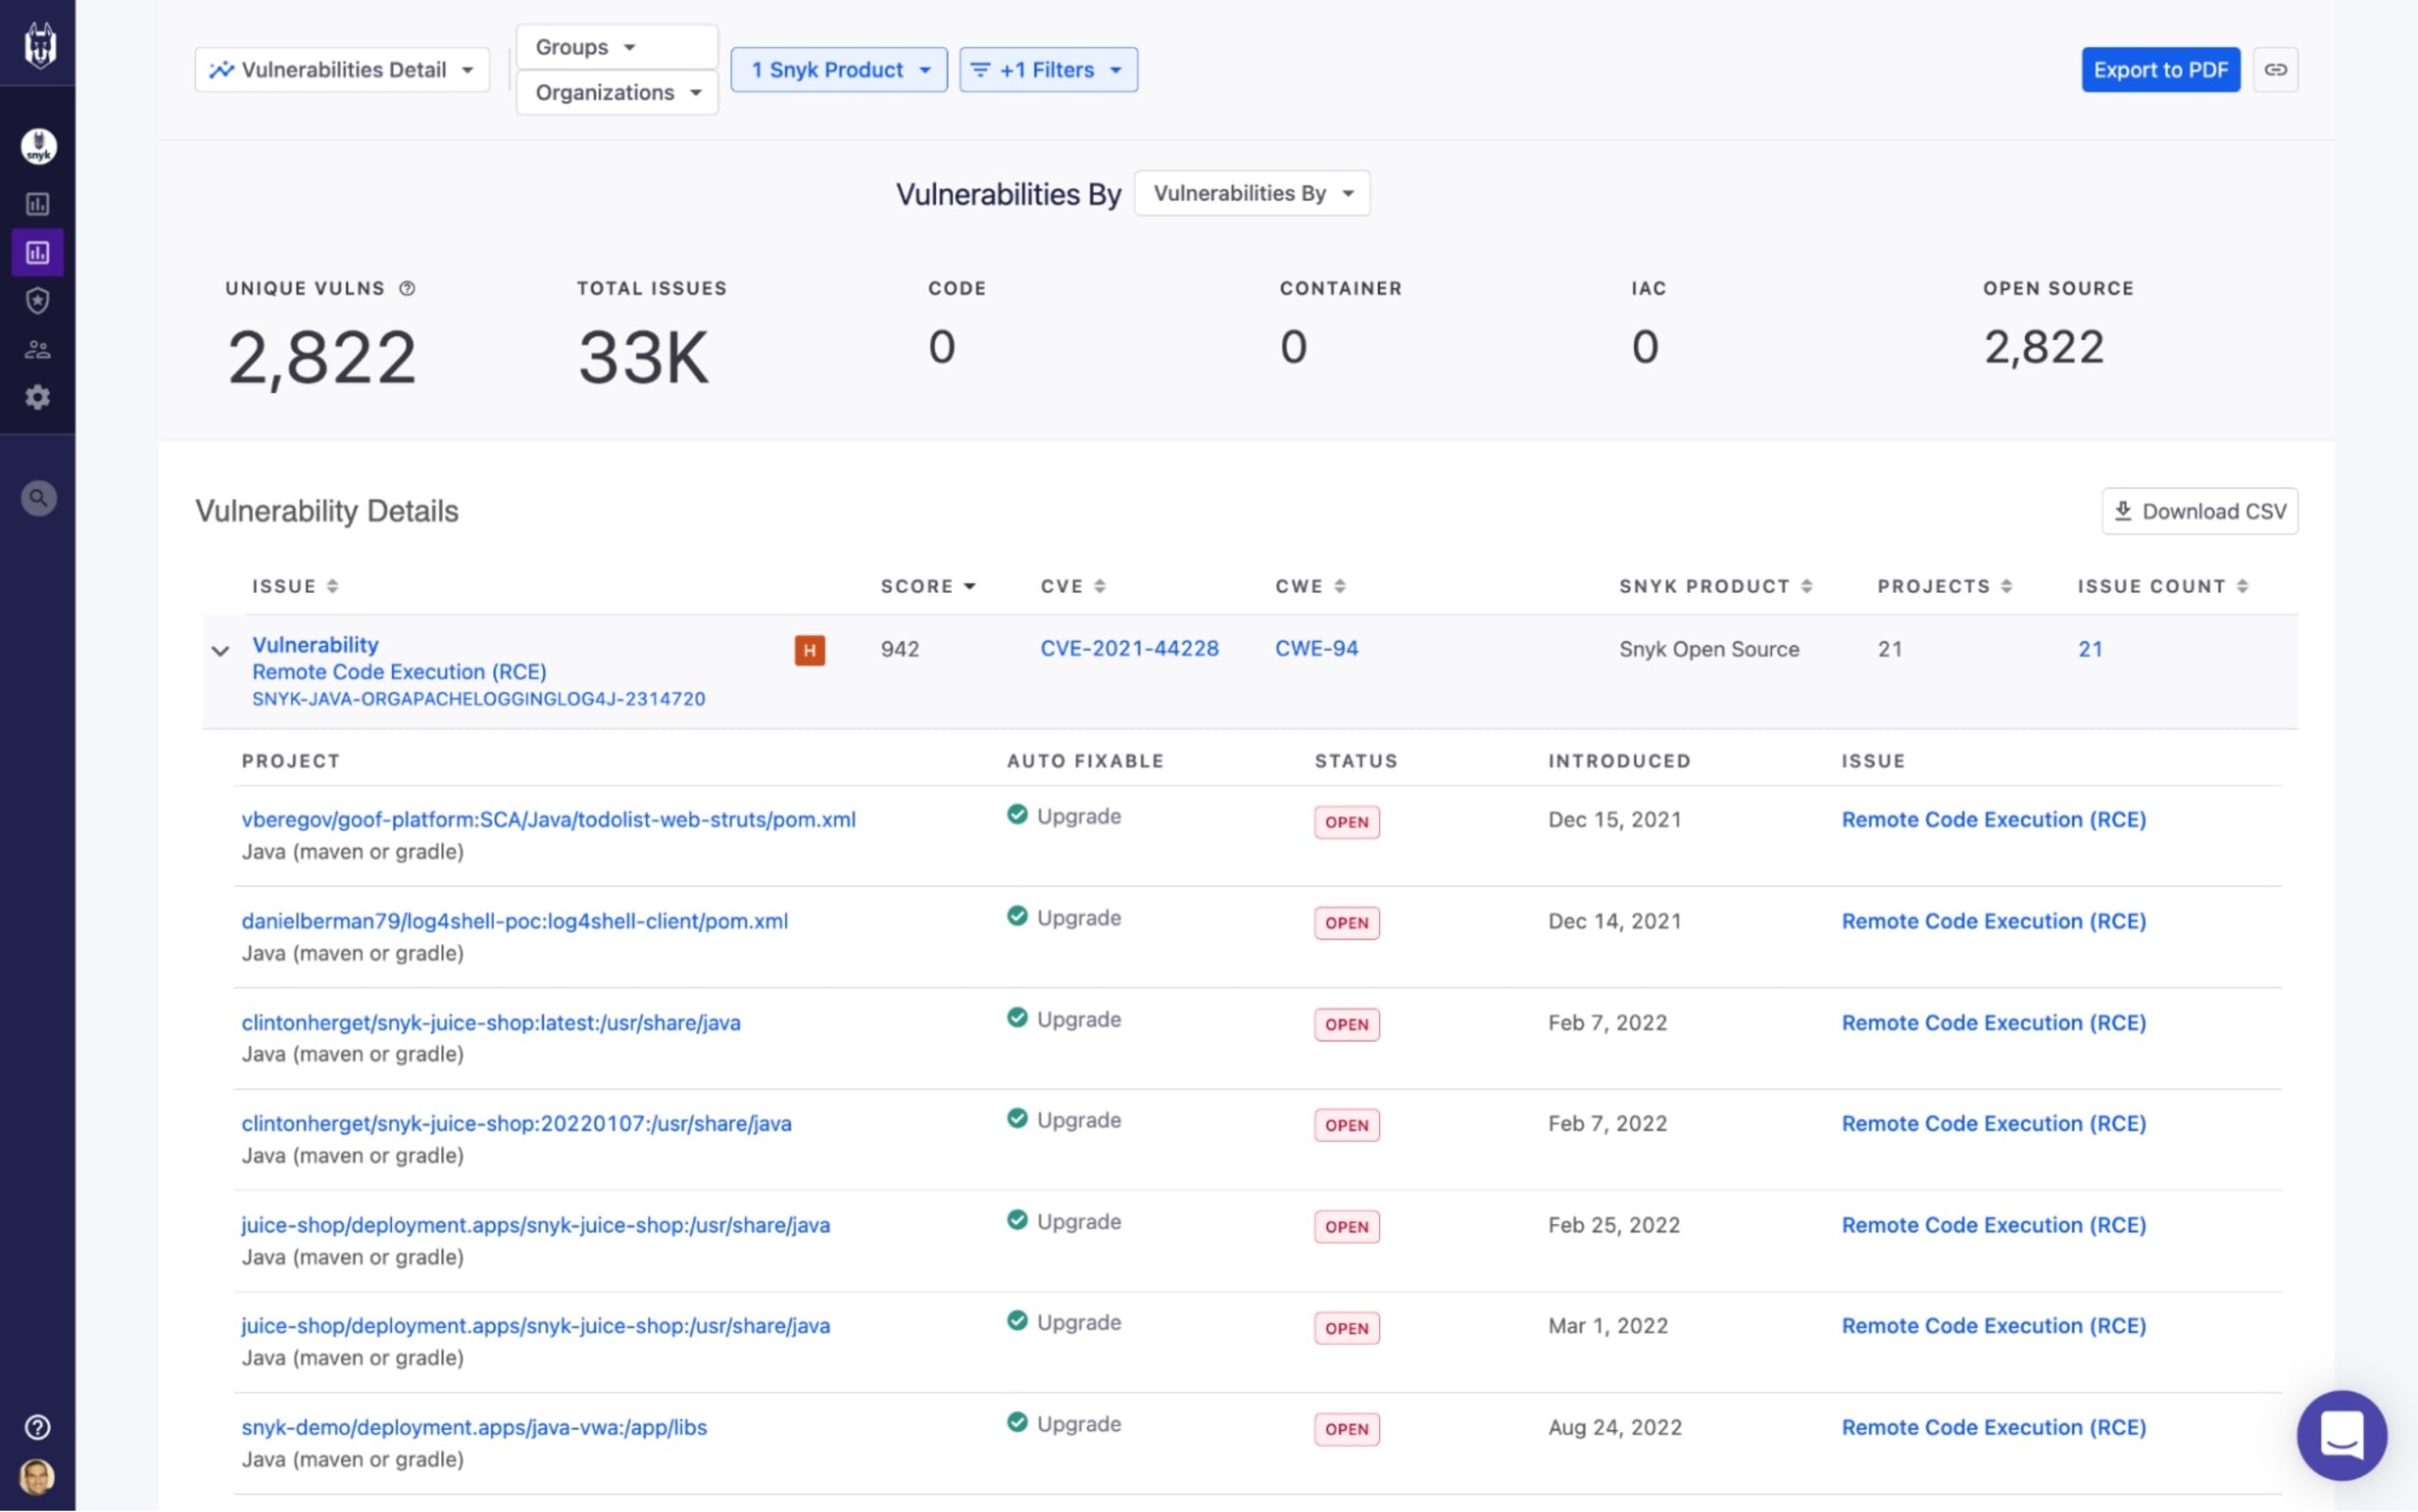
Ofrece una lista completa y detallada de todas las vulnerabilidades únicas que Snyk identificó en tus aplicaciones. Al igual que el informe Detalle de problemas, es ideal para ayudar a los equipos a priorizar las correcciones, así como para auditar tus aplicaciones e identificar tu exposición a vulnerabilidades específicas.
En el siguiente ejemplo, filtramos el informe para identificar todas las instancias de la vulnerabilidad Log4Shell (CVE-2021-44228) en todos nuestros proyectos de código abierto.
Resumen de problemas
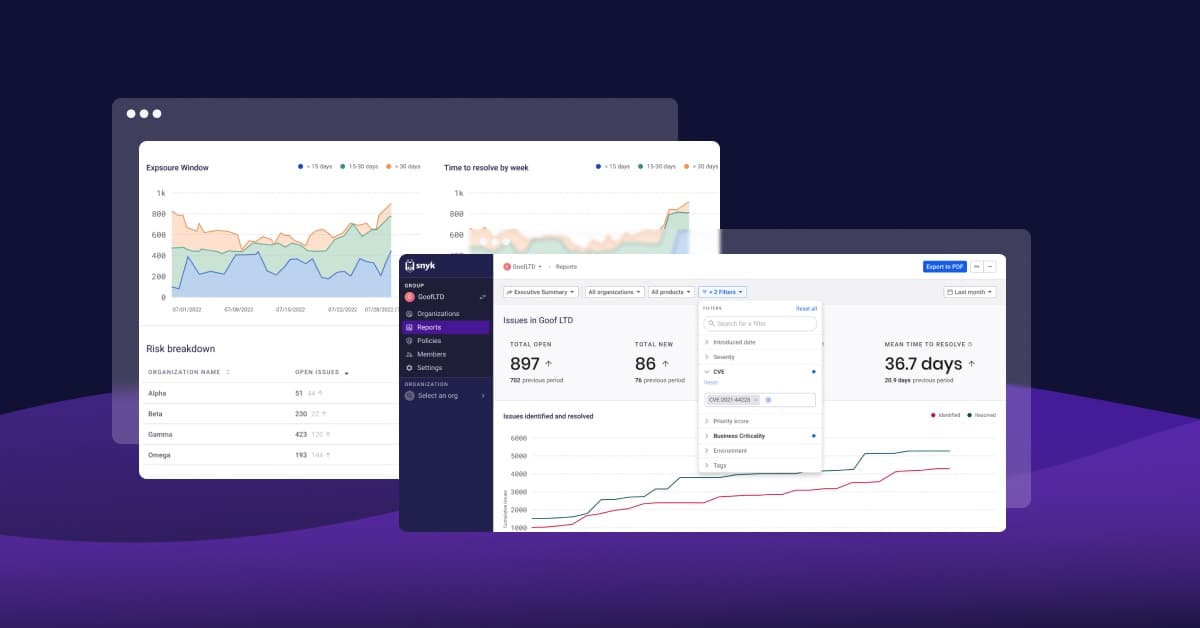
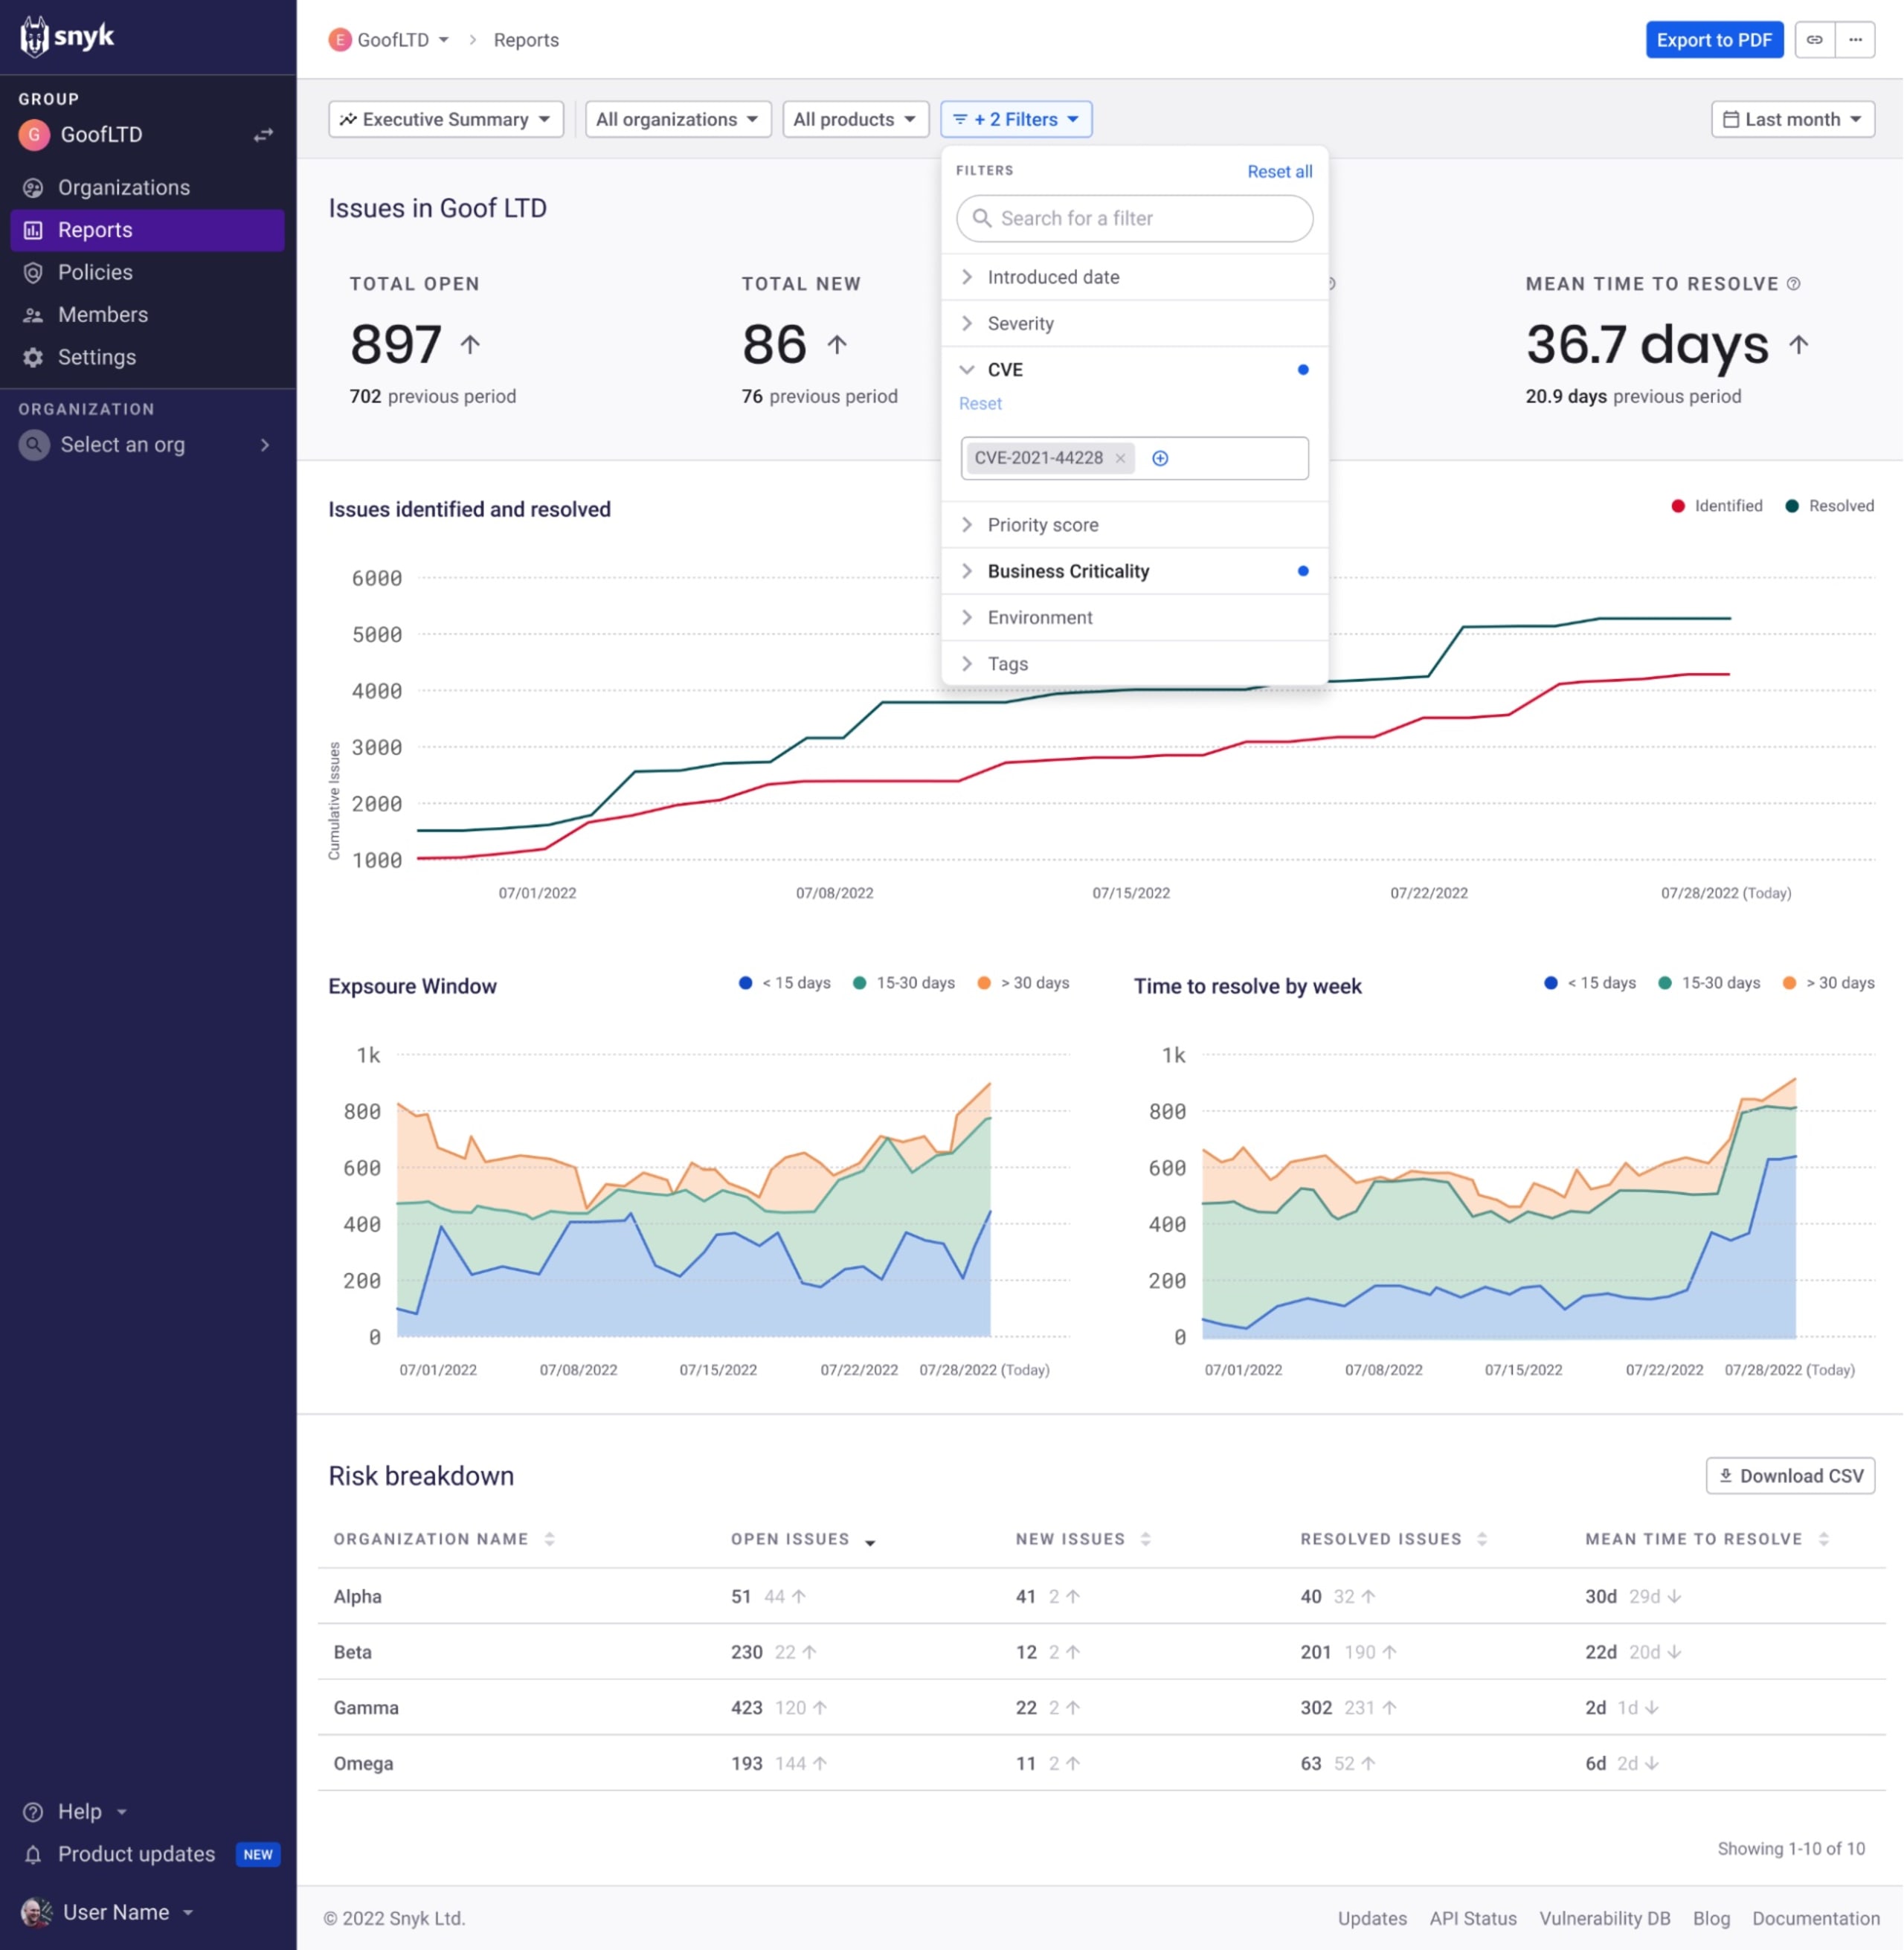
Ofrece una descripción general agregada y de alto nivel de los riesgos en tus aplicaciones, con métricas como la cantidad de problemas identificados y resueltos, y el tiempo medio de resolución. Este informe también incluye gráficos que describen los períodos de exposición, el tiempo de resolución durante un período específico y un desglose de los riesgos en una tabla. Es ideal para medir el éxito y presentar informes a ejecutivos y partes interesadas del negocio.
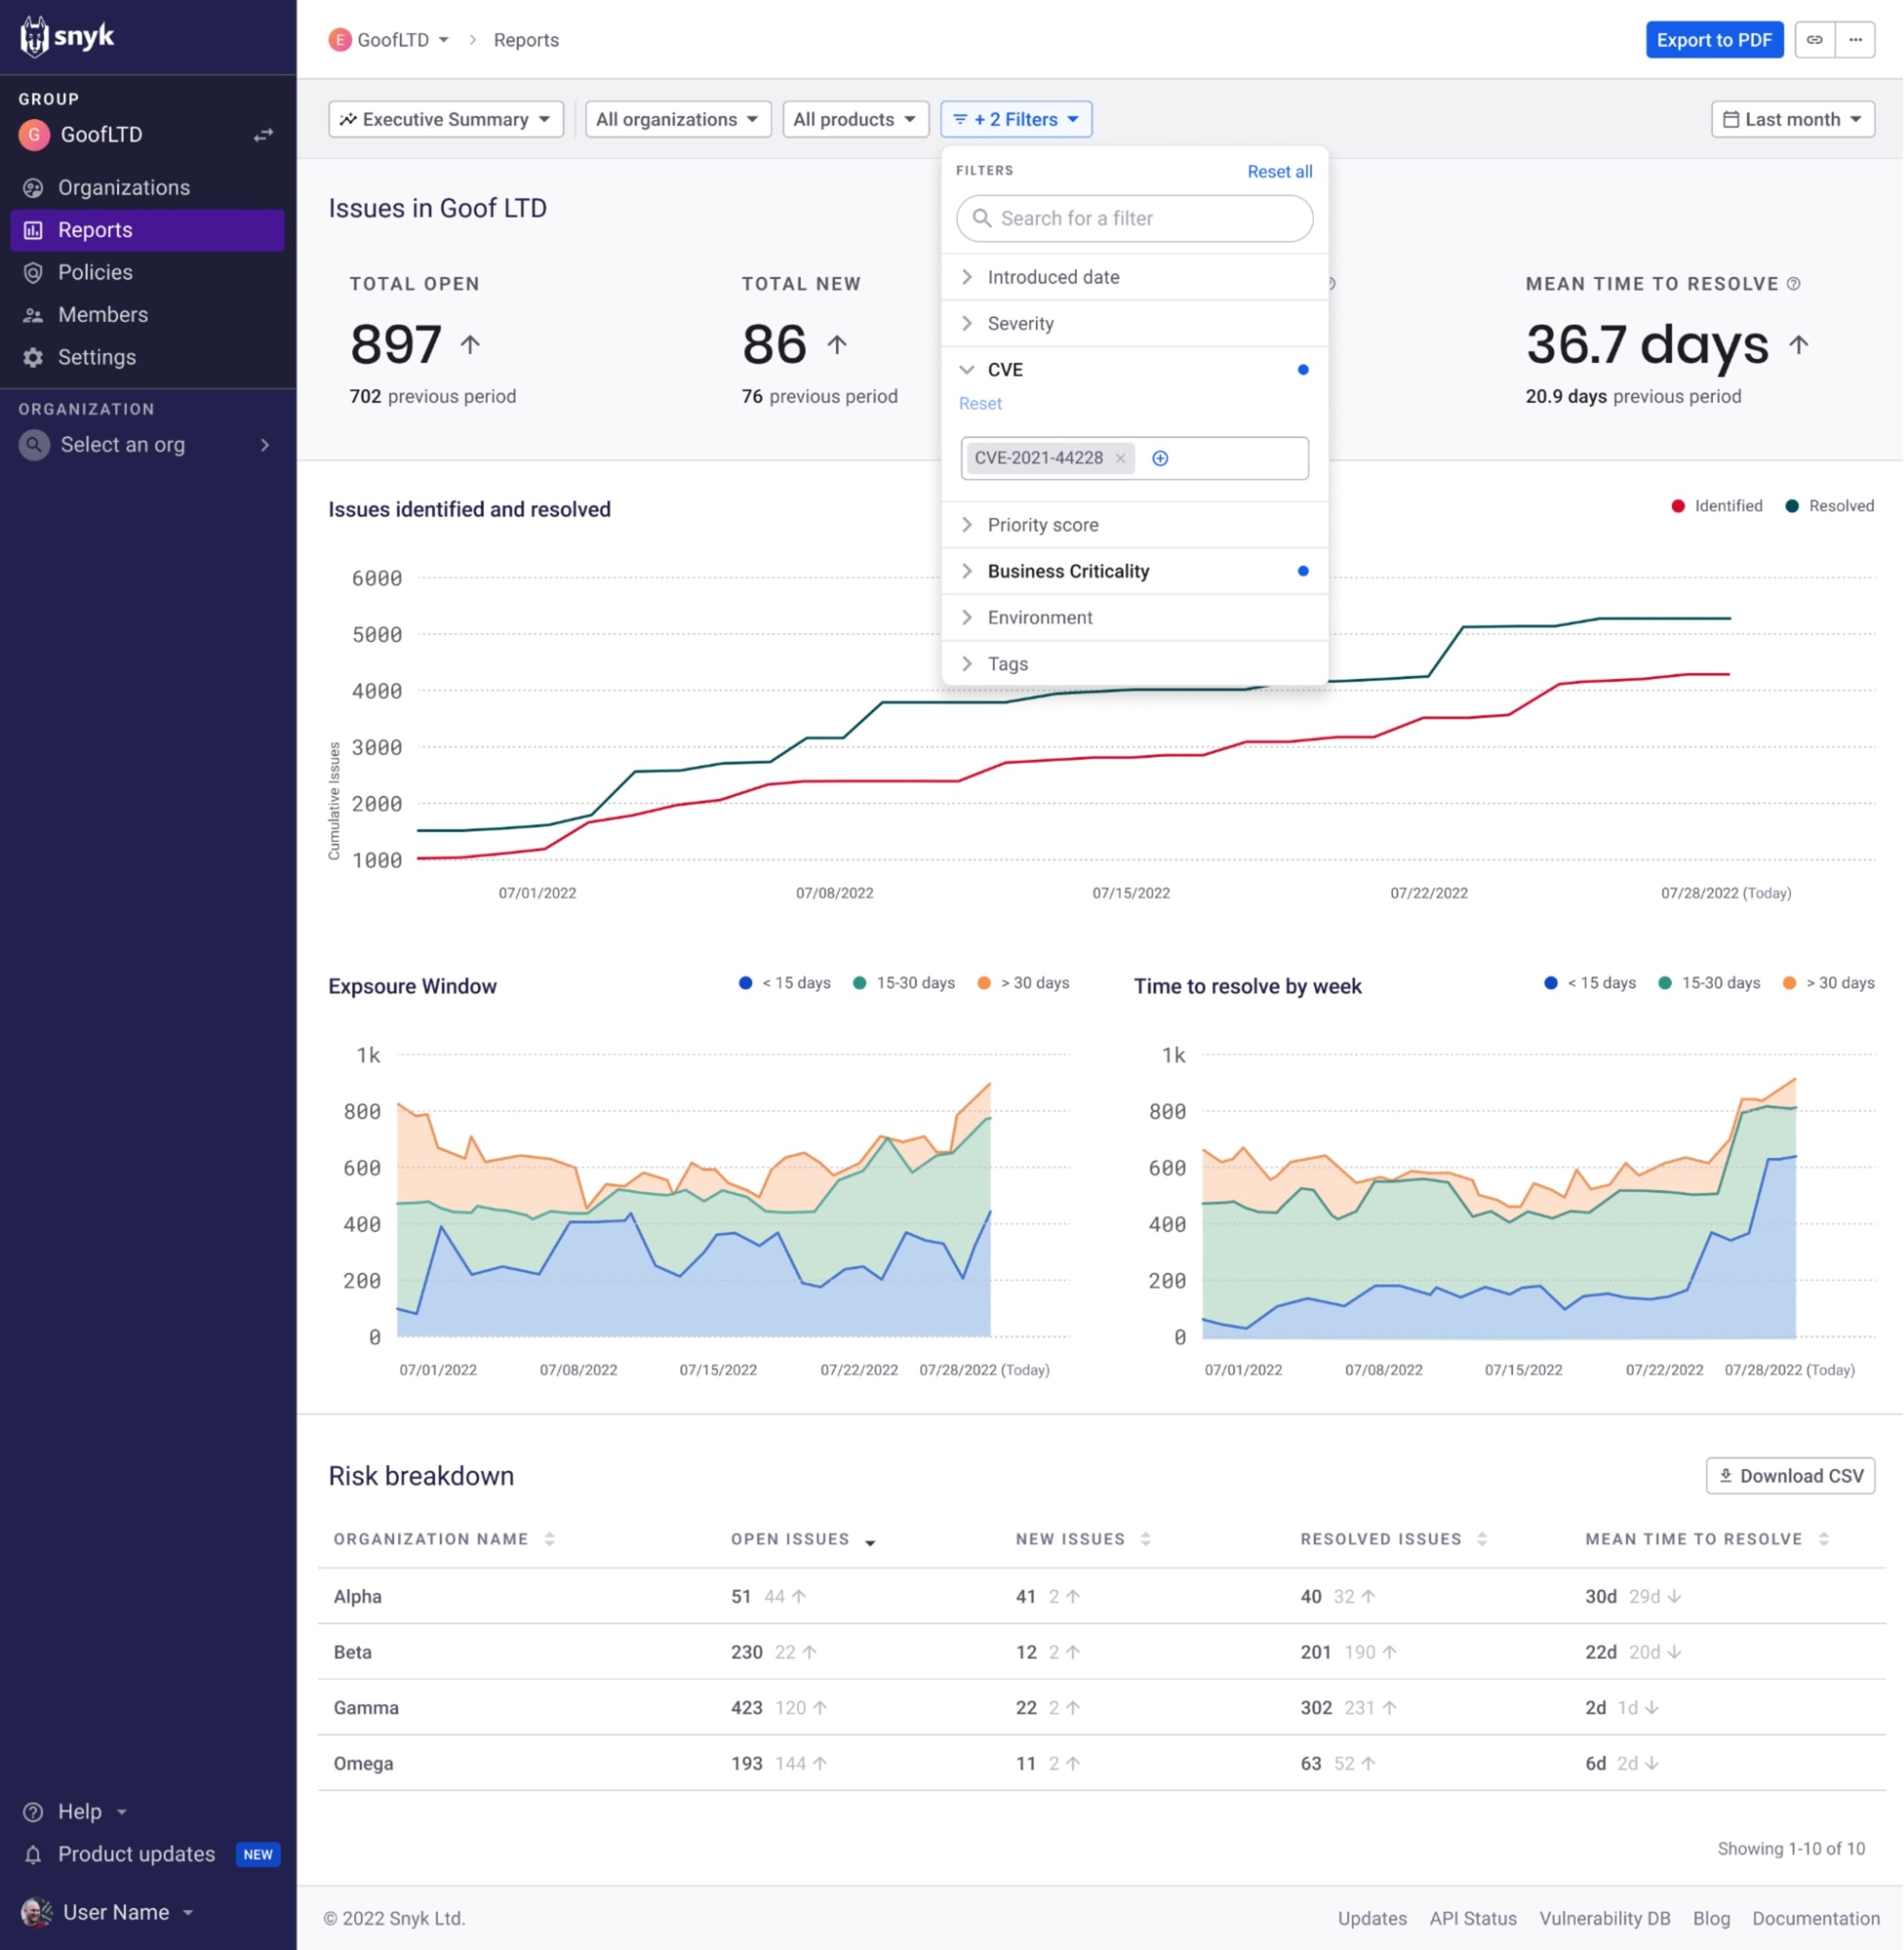
Con las nuevas opciones de ordenamiento y filtrado mencionadas anteriormente, puedes profundizar en los datos de estos informes y obtener el nivel de detalle que necesitas para responder tus preguntas específicas de seguridad.
El compromiso de Snyk con la mejora de los servicios de datos
El acceso a los datos de seguridad y la capacidad de analizarlos y generar informes a partir de ellos son fundamentales para obtener la visibilidad necesaria para un programa de seguridad eficaz, basado en la confianza entre los equipos de desarrollo y seguridad.
Estas últimas mejoras son importantes para ofrecer a nuestros clientes este tipo de visibilidad, pero de ninguna manera son el último paso en la evolución de las capacidades de generación de informes y del servicio de datos de Snyk en su conjunto. Tenemos previsto implementar gradualmente mejoras adicionales, incluidas nuevas formas de desglosar y organizar los datos, así como nuevos tipos de informes integrados que respondan a casos de uso personalizados. ¡Mantente al tanto!
Las capacidades descritas anteriormente están disponibles en beta abierta para todos los clientes de Snyk con el plan Snyk Business o Snyk Enterprise. Para comenzar a usarlas, solo tienes que habilitarlas en la página Snyk Preview de la interfaz de usuario de Snyk (haz clic en Settings y luego en Snyk Preview).
La beta abierta llega después de una beta cerrada y un período de pruebas exhaustivas. Si encuentras algún problema, nos encantaría conocer tus comentarios.
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.


