Guía rápida: cumplir con los estándares de seguridad y cumplimiento

15 de septiembre de 2022
0 minutos de lecturaLa seguridad y el cumplimiento desempeñan un papel fundamental en todas las organizaciones. Las empresas no son nada sin la confianza y la lealtad de sus clientes, y para muchas —desde startups en sus primeras etapas hasta corporaciones multinacionales— ganarse esa confianza comienza por demostrar que cuentan con los controles de seguridad adecuados.
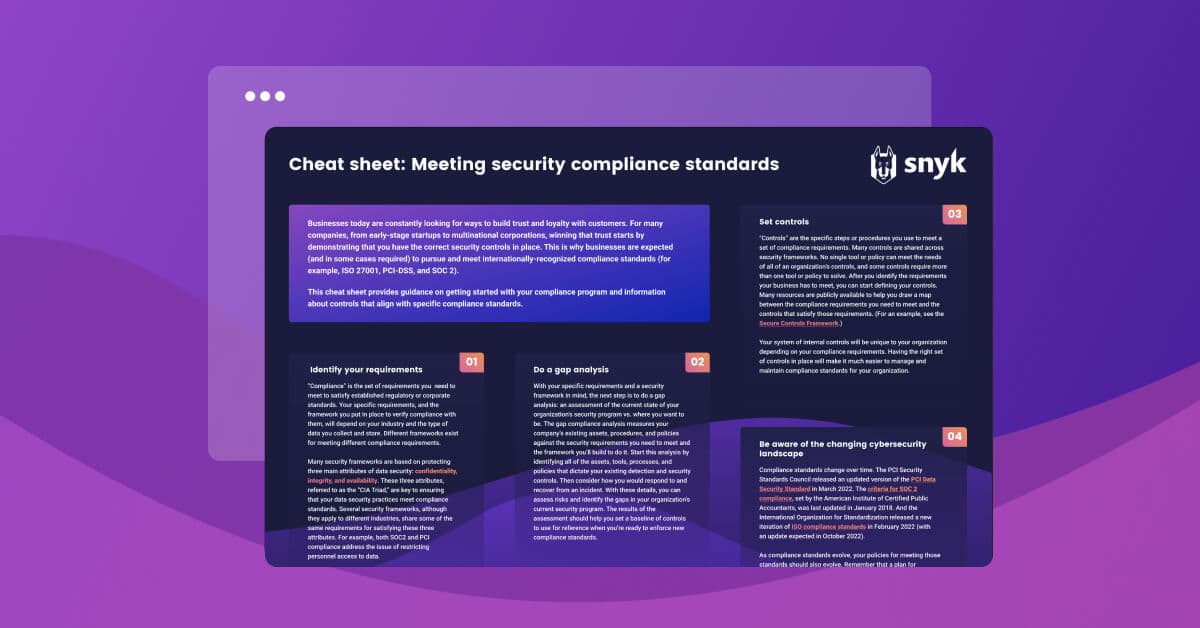
Los estándares de cumplimiento reconocidos internacionalmente, como ISO 27001, PCI-DSS y SOC 2, establecen los objetivos de referencia del sector que persiguen la mayoría de las empresas y organizaciones. Esta guía rápida te orienta para comenzar tu programa de cumplimiento e incluye información sobre los controles que se alinean con estándares de cumplimiento específicos.
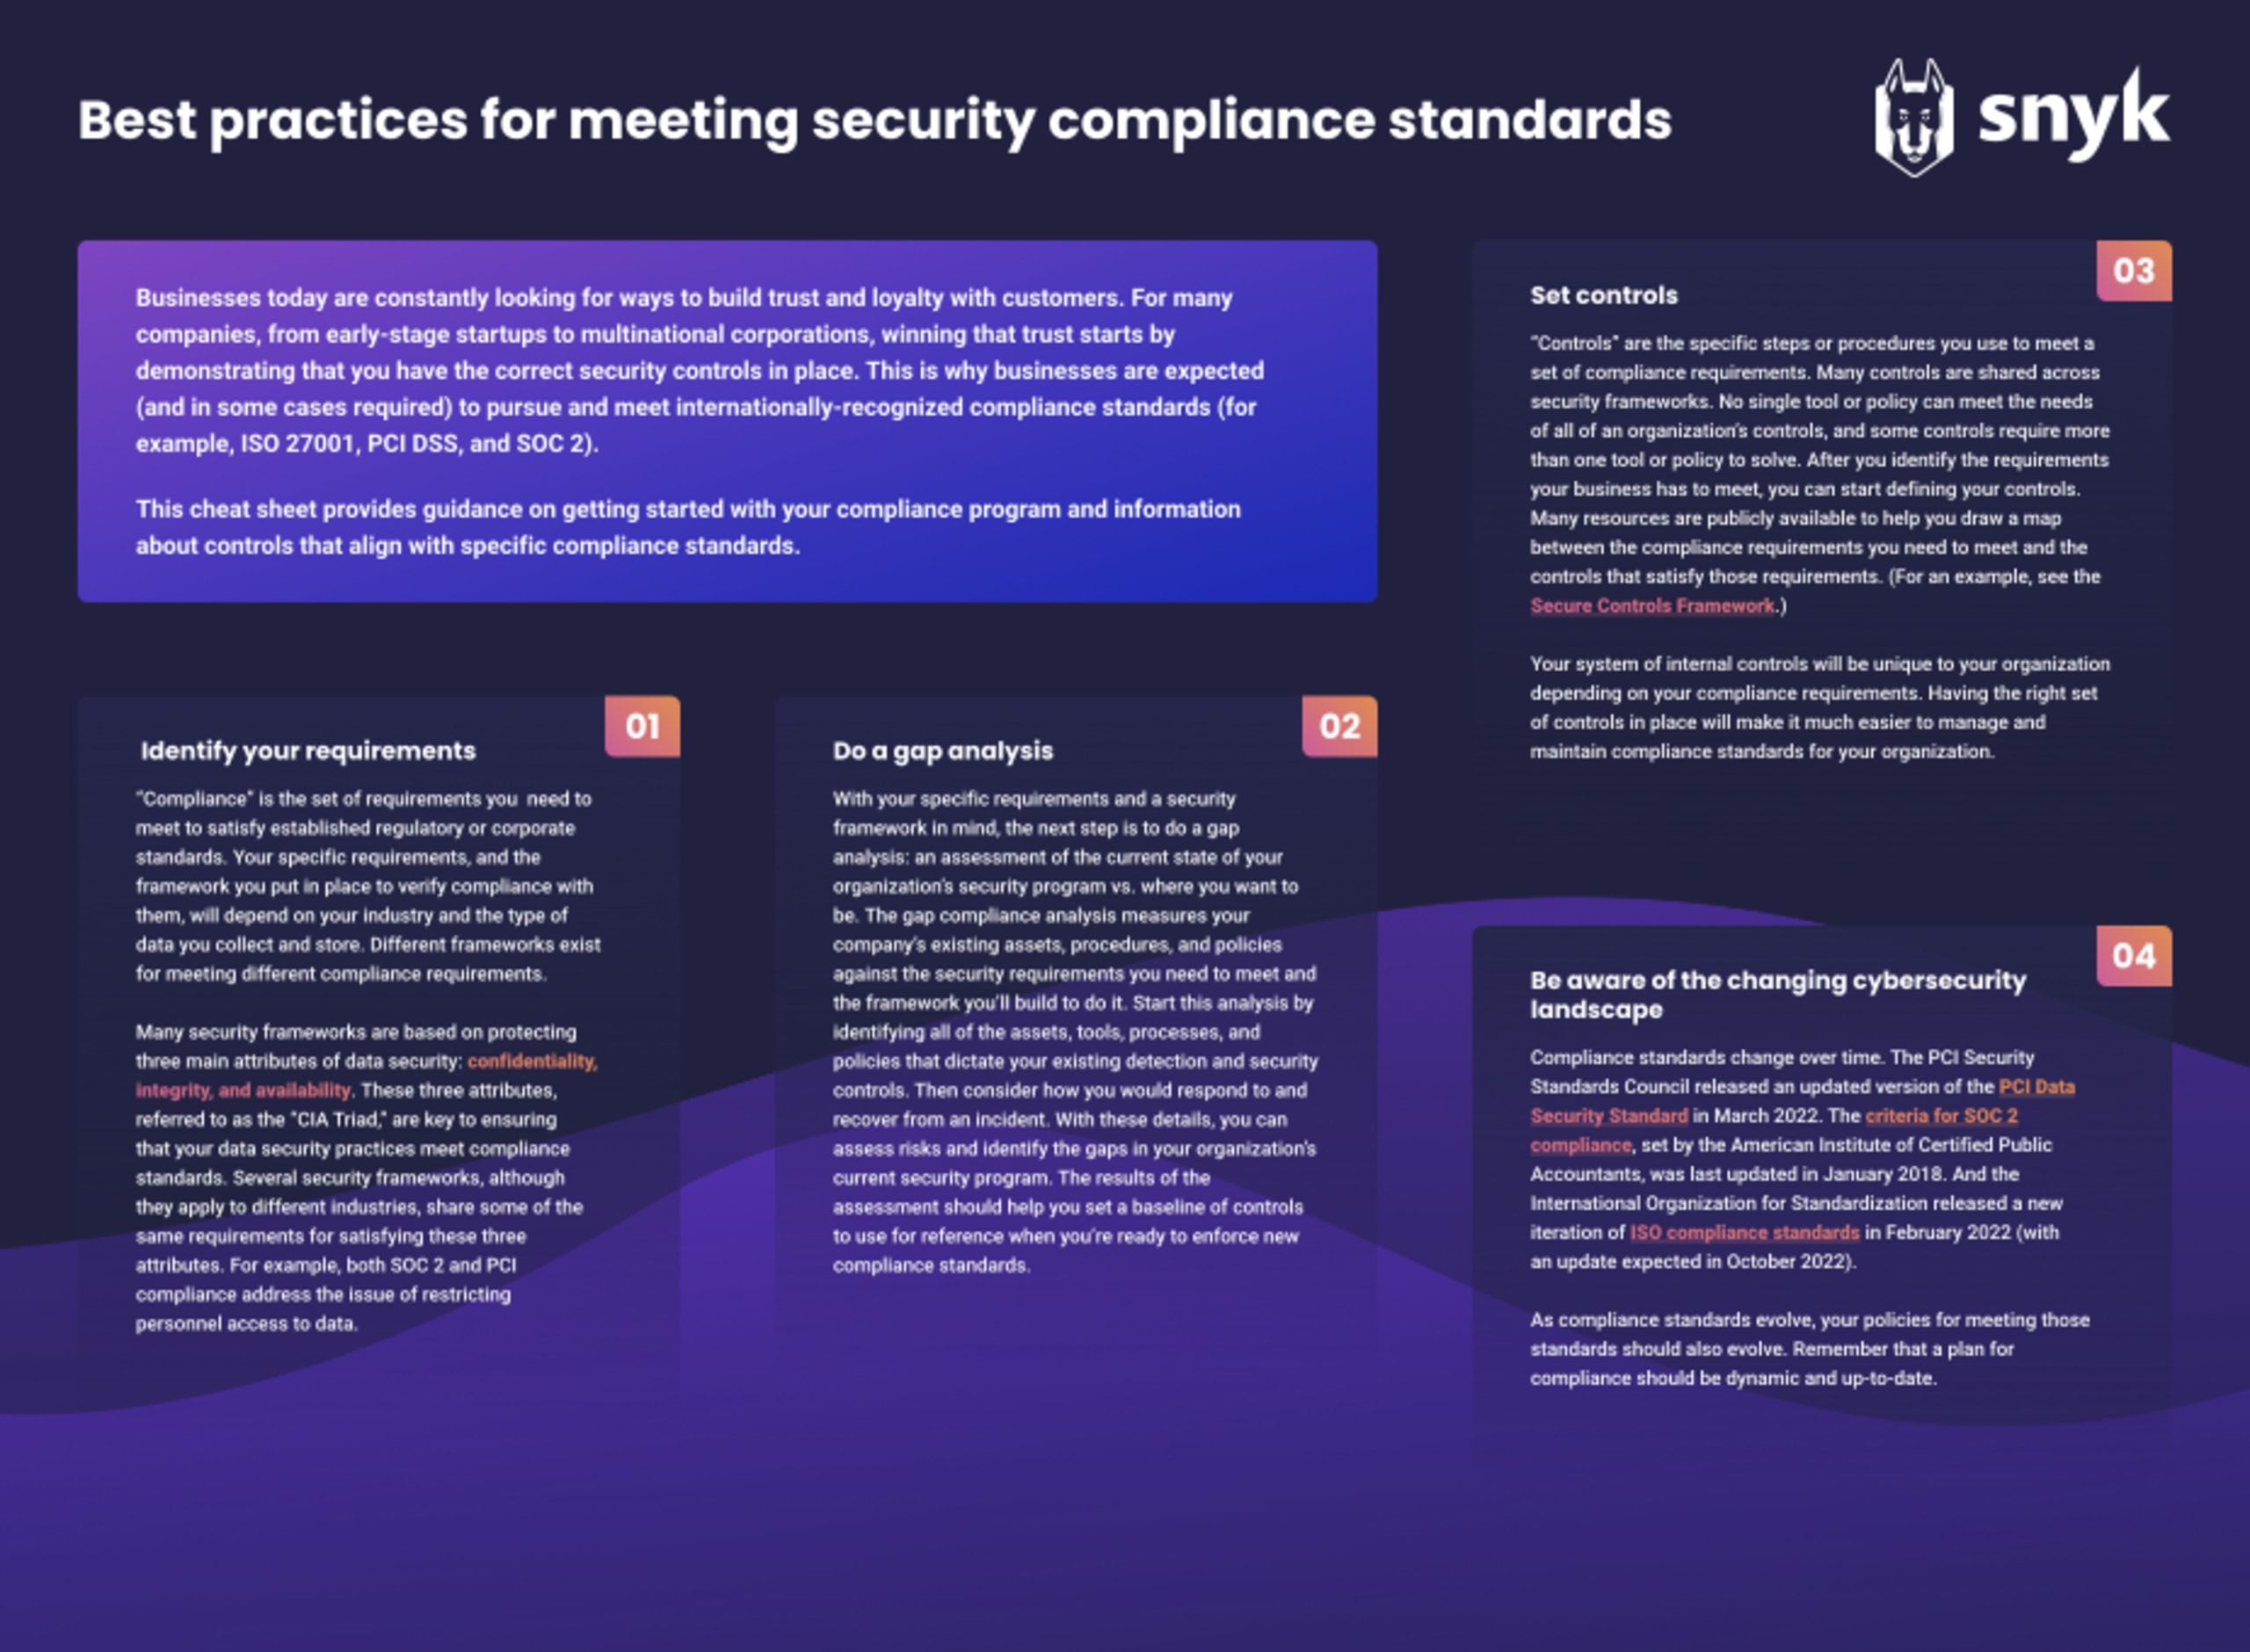
Sigue estos pasos para establecer tu propio programa de cumplimiento y consulta la guía rápida enlazada arriba para obtener más información sobre cómo Snyk puede ayudarte a establecer controles que cumplan los requisitos de SOC 2, ISO y PCI.
1) Identifica tus requisitos
El cumplimiento de seguridad comienza por determinar los requisitos que tu organización debe satisfacer para cumplir con los estándares regulatorios o corporativos establecidos. Esta lista de requisitos y la manera de implementarlos dependerán del sector en el que operes, las prioridades de tu organización, el tipo de datos que recopiles y cómo se almacenen. No existe una solución única para el cumplimiento de seguridad, por eso hay varios marcos de referencia.
Aunque no existe una fórmula exacta para un marco de seguridad, los tres atributos principales de la seguridad de los datos —confidencialidad, integridad y disponibilidad— son un excelente punto de partida. Estos tres atributos, conocidos como la «tríada CIA», son clave para garantizar que tus prácticas de seguridad de datos cumplan con los estándares de cumplimiento. Los marcos de seguridad más comunes suelen compartir algunos requisitos para satisfacer los estándares de confidencialidad, integridad y disponibilidad. Por ejemplo, tanto SOC 2 como el cumplimiento de PCI abordan la restricción del acceso del personal a los datos.
2) Realiza un análisis de brechas
Ahora que conoces tus requisitos específicos y elegiste un marco de seguridad como objetivo, es hora de realizar un análisis de brechas. Este análisis evalúa el estado actual del programa de seguridad de tu organización frente al estado que quieres alcanzar. El análisis de brechas de cumplimiento compara los activos, procedimientos y políticas existentes de tu empresa con los requisitos de seguridad que debes satisfacer y el marco que establecerás para hacerlo. Así podrás determinar qué pasos ya completaste y cuáles aún debes implementar.
Comienza tu análisis de brechas identificando todos los activos, herramientas, procesos y políticas que definen tus controles de seguridad y detección de vulnerabilidades actuales. Luego, usa esta información para evaluar cómo respondería tu organización ante un incidente de seguridad hipotético. Esto te ayudará a realizar una evaluación de riesgos precisa e identificar las brechas del programa de seguridad actual de tu organización. Esta medición inicial servirá como punto de referencia para implementar y evaluar nuevos estándares de cumplimiento.
3) Define los controles
Los controles son los pasos o procedimientos específicos que utilizas para cumplir un conjunto de requisitos de cumplimiento. Muchos controles comunes, como restringir el acceso a los datos personales, se comparten entre los principales marcos de seguridad. Es importante tener en cuenta que ninguna herramienta ni política por sí sola puede satisfacer las necesidades de todos los controles de una organización, sobre todo porque algunos requieren varias herramientas o políticas.
Ahora que determinaste tus requisitos y completaste el análisis de brechas, puedes comenzar a definir los controles necesarios para cubrir las áreas requeridas. Por suerte, hay muchos recursos que te ayudan a relacionar los requisitos de cumplimiento que debes satisfacer con los controles correspondientes. Te recomendamos el Secure Controls Framework.
4) Mantente al tanto de los cambios en el panorama de la ciberseguridad
Como sucede con la mayoría de los aspectos de la ciberseguridad y el desarrollo de software, los estándares de cumplimiento están en constante evolución. El PCI Security Standards Council publicó una versión actualizada del PCI Data Security Standard en marzo de 2022. Los criterios para el cumplimiento de SOC 2, establecidos por el American Institute of Certified Public Accountants, se actualizaron por última vez en enero de 2018. Además, la International Organization for Standardization publicó una nueva versión de los estándares de cumplimiento ISO en febrero de 2022 (y se esperaba una actualización para octubre de 2022).
A medida que evolucionan los estándares de cumplimiento, también deben evolucionar tus políticas para satisfacerlos. Recuerda que un plan de cumplimiento debe ser dinámico y mantenerse actualizado.
Establece estándares de seguridad y cumplimiento con Snyk
Esperamos que esta guía haya simplificado el proceso de establecer un programa de cumplimiento. Los auditores de cumplimiento quieren ver pruebas de gestión de riesgos en tu SDLC. Para obtener más información sobre cómo las funciones de Snyk pueden ayudarte a establecer controles que cumplan los requisitos de SOC 2, ISO y PCI, descarga hoy la guía rápida de cumplimiento y agenda una demostración para ver Snyk en acción.
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.