Escaneo con análisis estático de seguridad de aplicaciones (SAST)
Ventajas, desventajas, implementación y cómo elegir las mejores herramientas SAST
Escrito por

0 minutos de lectura
Conclusiones clave: por qué importa SAST
La mayoría de las vulnerabilidades se originan en el código fuente.
SAST facilita el cumplimiento de marcos como PCI DSS, HIPAA e ISO 27001, que exigen prácticas de desarrollo seguro.
SAST permite a los equipos integrar la seguridad directamente en el SDLC, en lugar de tratarla como algo secundario.
Para elegir la herramienta adecuada de análisis estático de seguridad de aplicaciones (SAST), hay que equilibrar la cobertura, la precisión y el flujo de trabajo de los desarrolladores.
Las herramientas SAST modernas y nativas de IA, como Snyk, aprovechan el aprendizaje automático y los modelos de lenguaje grandes para detectar vulnerabilidades complejas que los analizadores basados en reglas suelen pasar por alto.
El análisis estático de seguridad de aplicaciones (SAST), también conocido como análisis estático de código o pruebas de caja blanca, es una de las formas más eficaces de identificar vulnerabilidades en las primeras etapas del ciclo de vida del desarrollo de software. Cada año, el código inseguro contribuye a miles de filtraciones de datos
— pero, al analizar el código fuente antes de implementarlo, los equipos pueden detectar fallas antes de que se conviertan en costosos incidentes de seguridad.
¿Qué es el análisis estático de seguridad de aplicaciones (SAST)?
El análisis estático de seguridad de aplicaciones (SAST), una modalidad del análisis estático de código, analiza el código fuente para identificar vulnerabilidades que podrían dejar las aplicaciones expuestas a ataques maliciosos. SAST utiliza técnicas de análisis de vulnerabilidades que se centran en el código fuente y el bytecode para detectar problemas de seguridad, como ataques de inyección o problemas de administración de memoria. El análisis se realiza antes de que el código sea ejecutable, por eso se conoce como prueba de caja blanca. Al utilizar herramientas SAST, tus aplicaciones están mejor protegidas frente a posibles amenazas de seguridad.
¿Por qué es importante SAST para la seguridad de las aplicaciones?
Todos los desarrolladores quieren mantener seguro su código fuente sin tener que preocuparse demasiado. Sin embargo, a menudo no cuentan con los conocimientos de seguridad necesarios para evitar patrones de programación inseguros, saber cómo usar API seguras o detectar problemas entre archivos que involucran varias partes de una aplicación desarrolladas por distintos equipos.
SAST analiza el código fuente en busca de vulnerabilidades de seguridad, para que tú no tengas que hacerlo. Si integras SAST en una etapa temprana de tu pipeline de integración continua (CI) o en el entorno de desarrollo integrado (IDE) mediante un complemento, la herramienta puede revisar tu código en tiempo real mientras programas y evitar que los problemas de seguridad lleguen a la base de código.
A diferencia de las pruebas dinámicas (DAST), que detectan problemas en una aplicación en ejecución, SAST identifica debilidades durante el desarrollo. Así, los desarrolladores pueden corregirlas temprano, cuando la solución es más rápida y económica.
7 etapas del análisis de seguridad de aplicaciones
Las siete etapas de un análisis SAST son:

7 etapas de las pruebas estáticas de seguridad de aplicaciones (SAST)
Sigue programando mientras integras la seguridad en el proceso de desarrollo para evitar que se introduzcan vulnerabilidades en el código futuro. Integrar la seguridad en cada etapa incluye: revisiones de código, prácticas de combinación, políticas de ramas, lineamientos de programación segura y controles de cumplimiento. También debes monitorear las nuevas amenazas, la evolución de los conjuntos de reglas y las actualizaciones de las herramientas. Recuerda analizar continuamente no solo el código nuevo, sino también el código heredado refactorizado.
Analiza tu código mientras lo escribes, con análisis estático en tiempo real o casi en tiempo real (IDE, hooks de pre-commit o primeras etapas de CI). Esto incluye revisar la sintaxis, las infracciones de estilo, el uso de API inseguras y los patrones de programación que se sabe que son riesgosos (por ejemplo, entradas sin sanitizar, secretos codificados de forma fija y criptografía débil).
Prioriza y clasifica los hallazgos según la gravedad y el impacto de las vulnerabilidades. Una vez detectados los problemas, clasifícalos por gravedad (por ejemplo, CVSS o puntuación interna), posibilidad de explotación, impacto en la aplicación y el negocio, superficie de ataque expuesta, si son alcanzables, etc. La clasificación también implica descartar falsos positivos o ruido para enfocar los esfuerzos en riesgos importantes.
Comprende la naturaleza de las vulnerabilidades detectadas mediante la revisión de los datos del análisis y la evaluación del nivel de riesgo asociado. Investiga a fondo cada problema identificado para comprender la causa raíz, el flujo de datos, el flujo de control y las interacciones entre dependencias. Determina el riesgo real que representa la vulnerabilidad en el entorno de implementación.
Aprende de los hallazgos del análisis para evitar vulnerabilidades similares en el futuro. Esto incluye integrar estándares de programación segura, capacitar a los desarrolladores, actualizar las listas de verificación de revisión de código y perfeccionar las reglas de análisis. Implementa políticas para reducir la probabilidad de que se repitan los errores comunes. También puedes realizar revisiones seguras entre pares, talleres de programación o capacitaciones sobre nuevas clases de vulnerabilidades.
Corrige las vulnerabilidades detectadas en el análisis mediante parches de código u otras medidas de corrección. La corrección puede implicar modificar el código, eliminar o reemplazar bibliotecas vulnerables, cambiar configuraciones (por ejemplo, la validación de entradas o la codificación de salidas) o incluso rediseñar módulos. Para algunos problemas, bastan las medidas de mitigación; otros requieren una corrección completa. Prueba minuciosamente las correcciones para asegurarte de que no afecten la funcionalidad ni introduzcan nuevos problemas.
Vuelve a analizar para verificar que la corrección haya funcionado. Después de corregir los problemas, ejecuta un nuevo análisis SAST —en el área modificada (incremental) o en toda la base de código (línea base)— para asegurarte de que las vulnerabilidades se hayan resuelto y no haya efectos secundarios involuntarios ni nuevos problemas. Confirma que se haya cerrado cualquier ruta de amenaza.
7 etapas de SAST: puntos técnicos clave y prácticas recomendadas
Etapa | Desafíos clave | Prácticas recomendadas |
|---|---|---|
Análisis | Las herramientas deben admitir código parcialmente escrito o con errores de sintaxis (por ejemplo, en el contexto de un IDE). Deben admitir varios lenguajes de programación, frameworks modernos, código generado, macros de código, etc. Evitar demasiados falsos positivos en las primeras etapas del desarrollo. | Integra SAST en los IDE, los hooks de pre-commit y los pull request para detectar problemas de manera temprana. |
Priorizar y clasificar según la gravedad y el impacto | Para determinar el impacto en el negocio, es necesario comprender la sensibilidad de los activos, su exposición (API públicas, entradas de usuario) y el contexto de implementación. Existe el riesgo de fatiga por alertas si aparecen demasiados problemas de baja gravedad o bajo impacto. | Establece criterios de clasificación que combinen gravedad, posibilidad de explotación, exposición y contexto del negocio. Automatiza la clasificación previa (filtrado de categorías irrelevantes o de bajo impacto). Usa etiquetas y metadatos (CWE, reachability, entorno, nivel de criticidad del componente). Define SLA para corregir o escalar problemas según su nivel de gravedad. |
Revisión y evaluación de riesgos | A menudo, las herramientas detectan problemas sin información del entorno de ejecución ni del contexto, como reachability, sanitización y controles arquitectónicos. La causa raíz o el flujo de datos pueden atravesar varios módulos o usar bibliotecas de terceros, lo que dificulta la comprensión. Algunas vulnerabilidades son teóricas, a menos que se cumplan ciertas condiciones de ejecución; distinguirlas no es sencillo. | Usa grafos de llamadas y análisis de flujo de control y de datos para validar las rutas de explotación. Relaciona los hallazgos con modelos de amenazas o diagramas de arquitectura. Comprueba si las vulnerabilidades se encuentran en bibliotecas externas o en código propio; verifica las correcciones o los parches para la versión de la biblioteca. Incorpora análisis de reachability para filtrar rutas muertas o inalcanzables. |
Aprender y prevenir vulnerabilidades | Es posible que los desarrolladores no conozcan las prácticas de programación segura o las vulnerabilidades específicas de cada framework. Es difícil hacer cumplir las prácticas si no forman parte de la cultura de desarrollo. | Mantén estándares y lineamientos internos de programación segura; actualízalos a medida que surjan nuevos hallazgos. Capacita a los desarrolladores y realiza revisiones seguras de código entre pares. Actualiza o crea reglas y patrones de detección personalizados según los problemas recurrentes. |
Corrección | Algunos problemas requieren cambios arquitectónicos, actualizaciones de dependencias o reemplazar API inseguras. Asegúrate de que los parches o cambios cubran todas las rutas de código afectadas. Equilibra la rapidez de la corrección con su exhaustividad, especialmente bajo presión. | Asigna responsables para cada corrección y asegúrate de que los equipos de seguridad y desarrollo colaboren. Escribe pruebas automatizadas o de integración para la funcionalidad corregida (incluidos casos de prueba para la ruta de la vulnerabilidad). En el caso de las dependencias, monitorea las correcciones publicadas por los responsables del proyecto; al actualizar, realiza pruebas minuciosas. |
Volver a analizar para verificar las correcciones | Asegúrate de que la configuración del análisis (reglas, versiones y alcance) sea uniforme para validar correctamente las correcciones. Detecta efectos secundarios involuntarios o regresiones introducidas durante la corrección. Diferencias entre herramientas: las distintas versiones de una herramienta o los cambios en sus reglas pueden afectar los resultados del análisis. | Automatiza el nuevo análisis (CI/CD, combinaciones de pull request) después de integrar la corrección. Incluye análisis completos de línea base periódicamente, no solo análisis incrementales. Mantén el control de versiones de las reglas de análisis y las configuraciones de las herramientas. Usa métricas de cobertura de pruebas o de rutas de código para confirmar que se ejecuta la ruta corregida. |
Integración continua de programación y seguridad / prevención | Para evitar nuevas vulnerabilidades, es necesario integrar la seguridad en todos los flujos de trabajo de desarrollo (revisiones de código, políticas de ramas, etc.). Asegúrate de que las herramientas de seguridad, las reglas y los modelos de amenazas se mantengan actualizados a medida que evolucionan los lenguajes y frameworks. Gestiona la deuda técnica y el código heredado que no se creó siguiendo prácticas de seguridad sólidas. Mantén la productividad de los desarrolladores sin abrumarlos con tareas de seguridad. | Estrategia de desplazamiento a la izquierda: integra SAST temprano y con frecuencia (IDE, CI, PR). Cuenta con “referentes de seguridad” en los equipos de desarrollo que ayuden a mantener prácticas seguras. Usa métricas a lo largo del tiempo para medir las mejoras: densidad de vulnerabilidades, MTTR, tendencia de falsos positivos, etc. Incluye modelado periódico de amenazas, auditorías y actualizaciones de las herramientas y los estándares de programación segura. Asegúrate de que se actualicen los paquetes de reglas y los modelos de detección, también para las dependencias y los frameworks de terceros. |
Lista de verificación de prácticas recomendadas para implementar SAST
Define y documenta los roles y las responsabilidades.
Empieza a analizar temprano y con frecuencia (desplazamiento a la izquierda).
Integra SAST en el IDE o en los hooks de pre-commit para que los desarrolladores reciban comentarios mientras programan.
Ejecuta análisis automáticos en pull request y ramas de funcionalidades.
Programa análisis completos de línea base periódicamente (por ejemplo, cada noche o cada semana).
Ajusta los conjuntos de reglas y las configuraciones.
Personaliza los conjuntos de reglas según tu lenguaje, framework y arquitectura.
Define claramente los umbrales de gravedad (crítica, alta, media, etc.) para que las políticas puedan bloquear los problemas críticos o de gravedad alta.
Prioriza y clasifica los hallazgos de forma inteligente.
Usa métricas como la posibilidad de explotación, el impacto en el negocio, la exposición y la reachability de las rutas de código.
Mantén un proceso o criterios de clasificación para categorizar los problemas de forma coherente.
Asegúrate de que los hallazgos tengan responsables asignados y SLA de corrección (por ejemplo, los problemas críticos deben corregirse en un plazo de X días).
Integra SAST en los pipelines de CI/CD con controles de calidad.
Agrega SAST a los pasos de compilación y a los pull request para evitar que el código con ciertas vulnerabilidades se combine o implemente.
Implementa análisis incrementales o diferenciales del código modificado para mejorar la velocidad y el ciclo de comentarios.
Configura la herramienta de CI/CD para que marque o detenga las compilaciones ante problemas de gravedad crítica o que superen los umbrales.
Ofrece comentarios útiles y orientación para corregir los problemas.
Incluye en los informes las rutas de archivo, los números de línea, el contexto, la posibilidad de explotación y las correcciones sugeridas.
Integra los comentarios en los entornos donde trabajan los desarrolladores.
Mantén documentación o una base de conocimientos interna sobre patrones de vulnerabilidad comunes y medidas de mitigación.
Gestiona los falsos positivos y el mantenimiento de las herramientas.
Revisa periódicamente los falsos positivos y los falsos negativos.
Mantén actualizados la herramienta SAST, su base de reglas y su motor de detección para abarcar los vectores de ataque más recientes.
Asegúrate de que la herramienta admita todos los lenguajes, frameworks y sistemas de compilación que usa tu organización.
Monitorea, mide y mejora con el tiempo.
Define y monitorea los indicadores clave de rendimiento: tiempo de corrección, densidad de vulnerabilidades, tasa de falsos positivos y tendencias por nivel de gravedad.
Realiza auditorías periódicas de la cobertura de los análisis y la eficacia de las reglas.
Usa los datos de los análisis para orientar la capacitación de los desarrolladores y actualizar los estándares de programación.
Alinea SAST con el cumplimiento, los modelos de amenazas y el contexto de riesgo.
Relaciona los hallazgos de SAST con los modelos de riesgo y los perfiles de amenazas específicos de tu dominio o entorno de aplicación.
Asegúrate de que los resultados de los análisis sirvan para demostrar el cumplimiento (por ejemplo, mediante informes, pruebas y trazabilidad).
Al elegir las reglas y definir las políticas, considera los marcos normativos y los organismos de estandarización (por ejemplo, OWASP, CWE y NIST SSDF).
Optimiza el rendimiento y la experiencia de los desarrolladores.
Usa análisis incrementales para agilizar los comentarios en los PR y las confirmaciones de código.
Cuando corresponda, excluye el código irrelevante (por ejemplo, código generado, archivos de prueba y bibliotecas de proveedores o de terceros que sean estables o tengan parches).
Equilibra la profundidad con la velocidad (por ejemplo, comentarios más rápidos en las primeras etapas y análisis más profundos en compilaciones programadas o de lanzamiento).
5 beneficios del análisis estático de seguridad de aplicaciones
SAST ofrece numerosos beneficios para el ciclo de vida del desarrollo de software (SDLC), como mejorar la calidad del código y reducir el costo y el esfuerzo generales para garantizar la seguridad de las aplicaciones.
Estos son cinco beneficios de implementar SAST:
Analiza desde las primeras etapas del desarrollo: La mayoría de las herramientas SAST funcionan únicamente con el código fuente y lo comparan con las prácticas recomendadas. Esto significa que puedes usar SAST mientras escribes código. Los complementos de IDE para herramientas SAST son comunes y detectan problemas antes de que algo llegue al control de versiones. Esto es especialmente importante al usar herramientas de programación con IA, que, por la naturaleza misma de su tecnología, pueden introducir errores y alucinaciones en el código a velocidades nunca antes vistas.
Indica dónde está el código problemático y explica el problema detectado: SAST te muestra la ubicación exacta de cada vulnerabilidad y explica el flujo de datos. Así, es fácil comprender y corregir cada una.
No requiere casos de prueba: Algunas herramientas de AppSec, como las pruebas dinámicas de seguridad de aplicaciones (DAST), requieren que decidas qué probar, mientras que las herramientas SAST simplemente aplican todas sus reglas a tu base de código.
Estas reglas pueden ser implementadas manualmente por quien crea la herramienta SAST o por la comunidad. A menudo se basan en numerosos proyectos y años de experiencia en programación, por lo que quien desarrolla las reglas debe tener conocimientos en distintos campos. Estas reglas te permiten detectar vulnerabilidades cuya existencia ni siquiera conocías.No requiere ejecutar la aplicación: SAST trabaja con el código fuente antes de que se ejecute la aplicación; por eso, los análisis SAST son mucho más rápidos que los de otras suites de pruebas de aplicaciones.
Es fácil de automatizar: Los archivos de código fuente se pueden analizar automáticamente en cualquier etapa del SDLC. Esto significa que SAST se puede usar como una barrera de seguridad en cualquier momento.
3 limitaciones de SAST (y cómo superarlas)
A pesar de sus beneficios, las pruebas estáticas de seguridad de aplicaciones también tienen limitaciones, como la incapacidad de detectar ciertas vulnerabilidades. Otras limitaciones importantes de SAST incluyen:
Falsos positivos y falsos negativos: Las herramientas SAST interpretan el código fuente y deben aplicar ciertas suposiciones. Esto puede llevarlas a detectar problemas que no son reales, lo que se conoce como falso positivo: un hallazgo incorrecto. Las herramientas SAST antiguas podían tener una tasa de falsos positivos del 50 al 80 %, lo que dificultaba distinguir la señal del ruido y ponía en duda el retorno de la inversión de SAST. Por eso, es importante usar una herramienta SAST moderna que ofrezca mayor precisión, tanto mediante hallazgos optimizados y priorizados como con funciones personalizables.
Falta de contexto: La entrada de usuario sin sanitizar representa un gran riesgo de seguridad y debe corregirse cada vez que ingresa a un componente de software. La entrada sin sanitizar en el front-end suele corregirse en el back-end, lo que mitiga el riesgo. Esto ocurre porque el código del front-end y del back-end no siempre está en el mismo repositorio, así que una herramienta SAST no detectará la sanitización y le pedirá al desarrollador corregir un problema inexistente.
Dependencia del lenguaje: SAST depende en gran medida del código. Hay muchas herramientas SAST disponibles para los lenguajes de programación más usados (por ejemplo, Java y C#), pero existen muy pocas para lenguajes más especializados (por ejemplo, ReScript y Nim).
SAST frente a otras herramientas de AppSec
SAST frente a otras herramientas de AppSec
Hay varias herramientas disponibles para la seguridad de las aplicaciones, por lo que es fundamental entender las diferencias entre SAST y otras herramientas de pruebas de seguridad de aplicaciones para determinar cuál es la mejor opción para tu organización. La combinación adecuada de herramientas de AppSec puede ayudar a tu organización a detectar pronto fallas en el código, validar vulnerabilidades en tiempo de ejecución más adelante y combinar fortalezas para crear una postura de seguridad resiliente.
Comparación | Diferencias clave | Casos de uso ideales |
|---|---|---|
SAST frente a DAST | Punto de análisis: SAST analiza el código fuente/bytecode (caja blanca), mientras que DAST prueba una aplicación en ejecución (caja negra). Momento en el SDLC: SAST se usa en las primeras etapas del desarrollo; DAST, más adelante (en staging o producción). Visibilidad/cobertura: SAST observa la lógica interna y los flujos de control y datos; DAST observa el comportamiento en tiempo de ejecución, los problemas de configuración y las superficies expuestas. | Entornos con CI/CD maduro donde se valora la detección temprana; requisitos regulatorios o de cumplimiento; bases de código grandes donde las prácticas de codificación son importantes (SAST predomina en este ámbito). Usa DAST en staging, preproducción o producción para detectar problemas de ejecución o implementación; en aplicaciones expuestas externamente; y para validar que el comportamiento en tiempo de ejecución sea seguro. Combinar ambos ofrece una cobertura por capas. |
SAST frente a IAST | Instrumentación: IAST se integra en el entorno de ejecución de la aplicación (agentes/sensores) y combina información estática y dinámica; SAST es exclusivamente estático. Contexto de ejecución: IAST ofrece visibilidad de las rutas de ejecución y los flujos de datos durante solicitudes o pruebas reales; SAST no. Equilibrio entre cobertura y velocidad: SAST puede analizar toda la base de código (incluidas las rutas no ejecutadas), pero puede ser más lento y generar más ruido; IAST es más rápido en ciertos contextos, pero solo observa lo que se ejecuta. | Es ideal para entornos de prueba o preproducción donde hay pruebas funcionales o de integración; cuando buscas mayor precisión, contexto y menos alertas falsas. Usa IAST en equipos con buena cobertura de pruebas. Usa SAST desde las primeras etapas (IDE, antes de confirmar cambios) para obtener una cobertura general y luego complementa con IAST. |
SAST frente a SCA | Alcance: SAST inspecciona tu propio código y detecta fallas en él; SCA analiza componentes de código abierto o de terceros y dependencias (vulnerabilidades conocidas, problemas de licencias). Tipo de vulnerabilidad: SCA identifica vulnerabilidades ya reportadas en bases de datos de vulnerabilidades de componentes (CVE, etc.) y riesgos relacionados con licencias; SAST busca vulnerabilidades nuevas en código personalizado. Visibilidad de las dependencias: SCA suele incluir dependencias transitivas; SAST podría pasar por alto vulnerabilidades en bibliotecas, a menos que se incluyan en el análisis (o que el código de la biblioteca esté visible). | SCA es esencial en entornos que usan muchas dependencias de terceros o de código abierto, cuando se requiere cumplir con las licencias y para gestionar los riesgos de la cadena de suministro. SAST es fundamental en las primeras etapas del desarrollo, para detectar fallas lógicas y proteger el código personalizado. Usa ambos en conjunto: SAST + SCA para cubrir tanto el código personalizado como las vulnerabilidades de terceros. |
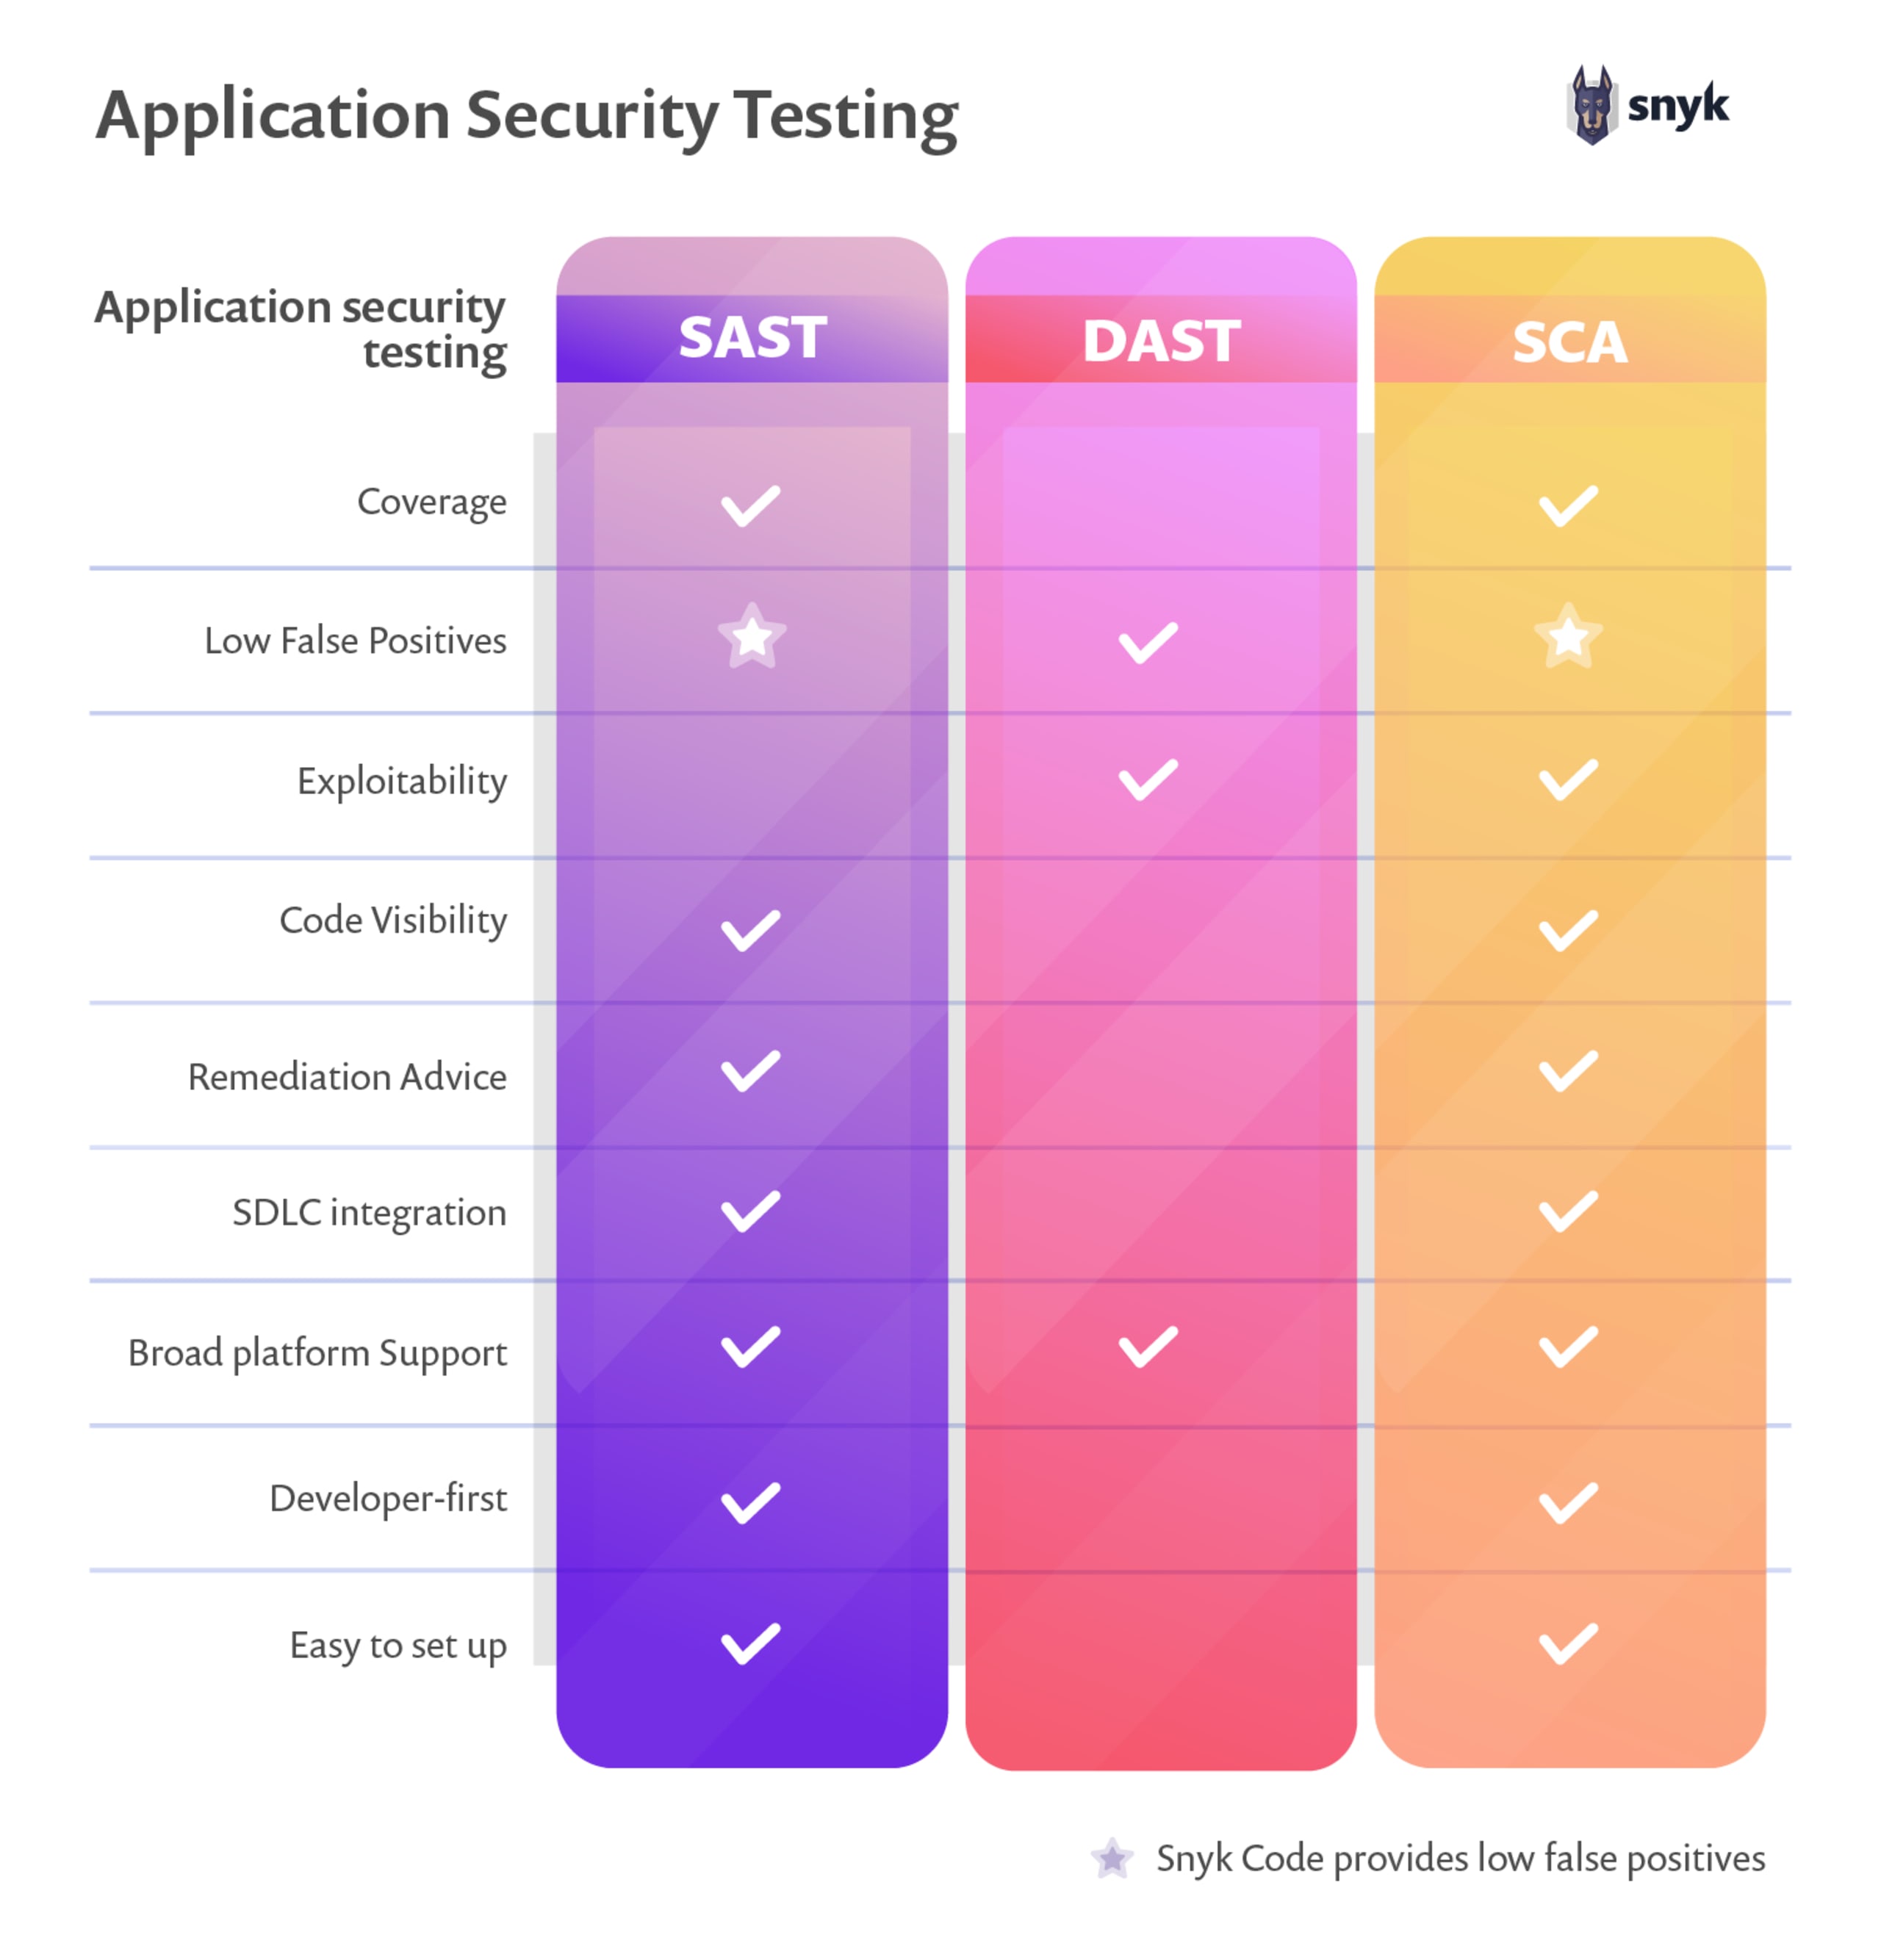
SAST vs DAST vs SCA
SAST frente a DAST
Si SAST es una prueba de caja blanca, entonces DAST es un método de prueba de caja negra. DAST prueba las aplicaciones durante la ejecución y se aplica más adelante en el pipeline de CI. DAST es un buen método para prevenir regresiones y, a diferencia de SAST, no depende del lenguaje de programación.
El fuzzing es un método DAST que somete una aplicación a pruebas de estrés para provocar comportamientos inesperados, fallas o fugas de recursos. Esto permite a los desarrolladores comprender a fondo el comportamiento y las vulnerabilidades de la aplicación.
Lee más sobre SAST frente a DAST, sus diferencias y cómo combinar ambos para obtener resultados óptimos.
SAST frente a IAST
Las pruebas interactivas de seguridad de aplicaciones (IAST) son un enfoque más reciente para probar la seguridad de las aplicaciones y ofrecen comentarios en tiempo real sobre posibles vulnerabilidades en una aplicación.
IAST se considera muy preciso porque combina elementos de SAST y DAST y ofrece visibilidad del código y del entorno de ejecución de la aplicación.
La naturaleza interactiva de IAST también permite corregir vulnerabilidades de forma más eficiente, ya que los desarrolladores reciben detalles específicos sobre el problema y pueden resolverlo directamente en su flujo de trabajo.
SAST frente a SCA
El análisis de composición de software (SCA) se centra en las dependencias de código de terceros de la aplicación. Permite descubrir más detalles sobre los componentes de código abierto que SAST, como información sobre licencias e historial de versiones, por lo que SCA es más adecuado para proteger las dependencias de terceros.
SCA es muy eficaz en aplicaciones que usan muchas bibliotecas de código abierto. Como es común usar muchas de estas bibliotecas durante el desarrollo, SCA es cada vez más importante; sin embargo, este método también depende del lenguaje de programación.
Lee más sobre SAST frente a SCA y cómo combinarlos para lanzar software seguro.
SAST y otras herramientas de AppSec
SAST, DAST, SCA e IAST son tipos esenciales de pruebas de seguridad de aplicaciones que ofrecen distintas perspectivas sobre la postura de seguridad durante el ciclo de vida del desarrollo.
Estas herramientas se complementan, por lo que usarlas en conjunto te dará una evaluación integral de la seguridad de tu aplicación.
¿Cómo funcionan las herramientas SAST y cómo elegir una?
SAST es una técnica que se usa para evaluar el código fuente sin ejecutarlo. Consiste en examinar la estructura y la sintaxis del programa para identificar posibles problemas y errores, como fallas de codificación, vulnerabilidades de seguridad y cuellos de botella en el rendimiento. El proceso implica analizar el código fuente, crear un árbol de sintaxis abstracta y aplicar diversas técnicas de análisis para detectar problemas. Al ofrecer comentarios tempranos sobre posibles problemas en el código, SAST puede ayudar a mejorar la calidad del software y reducir la probabilidad de errores y vulnerabilidades de seguridad.

5 tipos de análisis SAST
¿Qué vulnerabilidades pueden detectar las herramientas SAST?
Las herramientas SAST detectan una variedad de incidentes y vulnerabilidades de seguridad en el código fuente, incluidos:
Problemas en el flujo de datos
Errores semánticos
Configuraciones incorrectas
Problemas en el flujo de control
Fallas estructurales
Problemas de memoria
¿Cómo se puede usar SAST para automatizar las pruebas de seguridad en la nube?
SAST puede automatizar las pruebas de seguridad en la nube al integrarse directamente en los pipelines de CI/CD, lo que garantiza que las vulnerabilidades se detecten y se resuelvan antes de la implementación. Al analizar continuamente el código fuente en busca de fallas de seguridad, SAST ayuda a mantener el cumplimiento de las prácticas recomendadas de seguridad en la nube y evita configuraciones incorrectas que podrían exponer los entornos en la nube a amenazas. Con una automatización pensada para desarrolladores, las herramientas SAST modernas, como Snyk Code, permiten analizar en tiempo real y corregir rápidamente los problemas, lo que reduce el riesgo de que los problemas de seguridad ralenticen el desarrollo.
Cómo encontrar la herramienta SAST adecuada para proteger el ciclo de vida del desarrollo de software (SDLC)
SAST es una parte fundamental de la protección del ciclo de vida del desarrollo de software, por lo que es esencial elegir una herramienta con determinadas funciones, como:
Funciones pensadas para desarrolladores, como análisis en tiempo real y correcciones automáticas en distintos entornos, además de una interfaz de usuario fácil de usar y comprender para el personal que no trabaja en seguridad.
Capacidades de análisis rápido para evitar ralentizar el proceso de desarrollo.
Capacidades de generación de informes que permiten a los equipos priorizar los problemas de gravedad alta y crítica que deben corregir.
Capacidades de corrección automática (o «autocorrección»), para que los desarrolladores puedan aplicar con un solo clic correcciones precisas para las vulnerabilidades y tengan la certeza de que no causarán nuevos problemas de seguridad en su código.
Bajas tasas de falsos positivos, ya que reducen el tiempo y el esfuerzo que los desarrolladores necesitan para revisar y verificar los resultados manualmente.
Integración sencilla y rápida con tu pipeline de CI/CD existente.
Con este tipo de funciones en las herramientas SAST, las organizaciones pueden garantizar que el software se desarrolle teniendo en cuenta la seguridad, reducir el riesgo de vulnerabilidades y aumentar la seguridad general de sus aplicaciones.
SAST con Snyk, pensado para desarrolladores
La capacidad de las herramientas SAST para detectar problemas de seguridad desde las primeras etapas del desarrollo significa que, incluso cuando hay plazos ajustados, los desarrolladores no tienen que preocuparse constantemente por seguir las prácticas recomendadas de seguridad mientras programan. Sin embargo, cuanto más tarde en el ciclo de vida del desarrollo de software ejecutes SAST, más esfuerzo necesitarás para ponerlo al día.
Las herramientas SAST convencionales generan muchos falsos positivos que los desarrolladores deben filtrar. Además, si el sistema está programado en un lenguaje poco común, es posible que ni siquiera haya una herramienta SAST disponible para ayudarte con tus problemas de seguridad. Las herramientas SAST modernas, nativas de IA y diseñadas para desarrolladores resuelven estos problemas y ofrecen un proceso más fluido y eficiente. Los desarrolladores que usan herramientas modernas que detectan y corrigen problemas de seguridad en tiempo real también pueden programar con confianza usando herramientas de programación con IA, sabiendo que los problemas se detectarán a medida que surjan, sin ralentizar el desarrollo. Estos beneficios hacen que las herramientas SAST progresivas sean imprescindibles para cualquier desarrollador u organización que priorice la seguridad.
Snyk Code es una solución SAST moderna y diseñada para desarrolladores que ofrece análisis en tiempo real hasta 50 veces más rápido que las herramientas heredadas, además de correcciones automáticas que resuelven los problemas en un promedio de 12 segundos, todo en el propio entorno de trabajo del desarrollador. Esta velocidad se combina con una precisión líder en la industria y una base de conocimiento de vanguardia, impulsada por IA con supervisión humana. Simplifica la seguridad de las aplicaciones con IA y empieza a usar Snyk Code gratis hoy mismo.
Protege tu código con información de vanguardia
Conoce todas las funcionalidades de SAST de Snyk Code en solo 30 minutos.