Alle Ressourcen entdecken

  • White paper

    From First Prompt to Final Fix: How Snyk Secures AI-Driven Development

    Jetzt lesen
  • Report

    Unifying Control for Agentic AI With Evo By Snyk

    Jetzt lesen
  • Artikel

    Von SKILL.md zu Shell-Zugriff in drei Zeilen Markdown: Threat Modeling für Agent Skills

    Jetzt lesen
Typ
Thema

Anzeige 121 - 144 von 751 ressourcen

blog feature ai
Article

Was ist Toxic Flow Analysis in der Cybersicherheit? Framework, Identifizierungstechniken und Implementierung

Toxic Flow Analysis bildet ab, wie sich sensible Daten durch Systeme bewegen, um verborgene Risiken aufzudecken, Schutzmaßnahmen zu stärken und die Sicherheitslage zu verbessern.

ROI Quantifying the Total Economic Impact of the Snyk AI Security Platform
Video

288 % ROI: Die gesamtwirtschaftlichen Auswirkungen der Snyk AI Security Platform quantifizieren

resource wp mawnhd
eBook

The Gorilla Guide® To Unified SAST and DAST in the AI Era | Snyk

Article

5 Best Practices für Cloud-Sicherheit bei KI: Ein umfassender Leitfaden zum Schutz von KI-Systemen in der Cloud

Entdecken Sie die 5 wichtigsten Best Practices für Cloud-Sicherheit bei KI, mit denen Sie Ihre KI-Modelle, Daten und Pipelines schützen. Erfahren Sie in diesem umfassenden Leitfaden, wie Sie KI-Systeme in der Cloud vor neuen Bedrohungen absichern.

blog feature snyk code green
Article

Wie Claude Code die Grenzen der Intelligenz verschiebt

Anthropics Claude Code entwickelt sich zu einem anpassbaren Agent-Framework. Lernen Sie 7 neue Funktionen kennen: erweitertes Denken, Tool-Nutzung, MCP, Memory und sichere Codeausführung.

blog feature ai green
Article

Vom Gatekeeper zum Guardrail: Governance im KI-Zeitalter neu denken

KI-Code-Assistenten erfordern ein neues AppSec-Governance-Modell. Wechseln Sie von spät ansetzenden „Gatekeepern“ zu Echtzeit-„Guardrails“ mit Policy-as-Code und Developer-First-Security. Erfahren Sie, wie Sie KI-generierten Code von Anfang an absichern.

Video

Can Claude Opus 4.5 Build a SECURE Note Taking App?

Impact of Path Traversal Vulnerability on Java AI Development
Article

Gemini Nano Banana: Spickzettel für JavaScript-Entwickler

Entdecken Sie diesen Spickzettel für JavaScript-/TypeScript-Entwickler zur Integration des Gemini-Nano-Banana-Modells von Google. Lernen Sie mit Snyk Studio das AI SDK, Prompt Engineering, Bildgenerierung, die Umwandlung in Data URLs und Best Practices für mehr Sicherheit kennen.

blog feature ai violet
Article

Toxic Flows in MCP verstehen: das verborgene Risiko KI-nativer Systeme

Ein detaillierter Einblick in Toxic Flows in MCP und wie KI-Agenten unbeabsichtigt Angriffspfade über Tools, Daten und Systeme hinweg schaffen können.

resource wp whosreallyincontrol
White Paper

Who’s Really in Control? Governing the Invisible Hands of AI | Snyk

resource cheatsheet orchestrate govern report
Cheat Sheet

Orchestrate, Govern, and Report: Maturing AppSec in the Age of AI with Snyk

resource wp invisiblethreats lmaboo
White Paper

Invisible Threats: Mapping the Hidden Attack Surface of AI-Native Apps

snyk code featured
Article

Die Verbreitung des Begriffs Vibe Coding

Vibe Coding beschleunigt die Entwicklung, birgt aber Sicherheitsrisiken. Erfahren Sie, wie Andrej Karpathys viral gewordener Begriff KI-gesteuertes Programmieren mit minimaler Kontrolle beschreibt und warum es zu XSS, SQL-Injection und Datenlecks führen kann. Lesen Sie mehr über die Sicherheitsrisiken und Best Practices.

Compliance FEATURE cropped
Article

npm-Sicherheits-Best Practices: So schützen Sie Ihre Pakete nach dem Shai-Hulud-Angriff von 2025

Sichern Sie Ihre npm-Umgebung gegen Supply-Chain-Angriffe wie Shai-Hulud ab. Entdecken Sie 12 wichtige Best Practices für Entwickler und Maintainer – von Post-Install-Skripten und 2FA bis hin zu Provenance und deterministischen Installationen.

feature snyk appsec blue
Article

Warum AI-native Apps traditionelle AppSec-Modelle sprengen

AI-native Apps stellen traditionelle AppSec vor neue Herausforderungen. Erfahren Sie, warum dynamische Modelle, Agenten und Risiken auf Modellebene einen modernen, auf KI abgestimmten Sicherheitsansatz erfordern.

Reilly Report
Report

The Secure Path to AI-Powered Development: O'Reilly Report

Setzen Sie die erforderlichen Governance-Maßnahmen und Tools ein, um im Zeitalter autonomen Codes verantwortungsvoll und sicher innovativ zu sein.

Video

Can GPT-5.1 Codex Max Build a SECURE Note taking App?

resource cheatsheet fix faster yfpgoo
Cheat Sheet

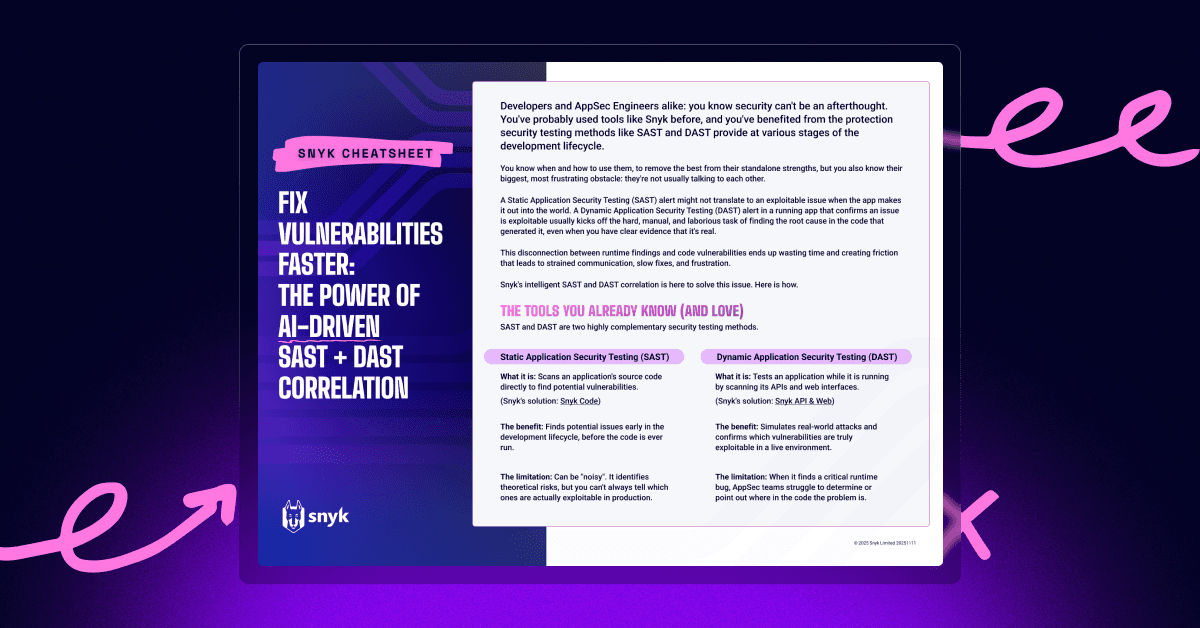
Fix Vulnerabilities Faster: The power of AI-Driven SAST and DAST Correlation

blog feature ai blue
Article

Schwachstellen mit Continue und Snyk MCP erkennen und beheben

Integrieren Sie Sicherheit direkt in Ihren KI-gestützten Coding-Workflow. Erfahren Sie, wie Sie den Open-Source-KI-Coding-Assistenten Continue mit dem Model Context Protocol (MCP) von Snyk Studio nutzen, um schwerwiegende Schwachstellen wie SQL-Injection automatisch zu erkennen, zu beheben und zu überprüfen – alles direkt in Ihrer IDE.

blog feature ai
Article

6 wichtige Bestandteile einer robusten KI-Compliance-Strategie

Sorgen Sie mit einer robusten KI-Compliance-Strategie für eine sichere Einführung und Entwicklung von KI. Entdecken Sie hier die wichtigsten Bestandteile und erfahren Sie, wie Sie sich auf sich weiterentwickelnde Vorschriften vorbereiten.

Video

This NEW Model is FAST! (Windsurf SWE-1.5)

Article

KI-gestütztes Threat Hunting: Cybersicherheit durch intelligente Automatisierung transformieren

Erfahren Sie, wie KI-gestütztes Threat Hunting die Cybersicherheit transformiert: durch das Aufspüren verborgener Bedrohungen, die Automatisierung von Analysen und stärkere Abwehrstrategien gegen sich weiterentwickelnde Cyberangriffe.

blog feature snyk code green
Article

Personalisierung beim Vibe Coding

Vibe Coding und personalisierte KI-Agenten verändern die Entwicklung. Der „Vibe-Coding-Kater“ birgt jedoch erhebliche Sicherheits- und Wartungsrisiken. Erfahren Sie, wie Sie von ungeprüftem, riskantem Code zu einer verantwortungsvollen, sicheren KI-gestützten Entwicklung gelangen.

The New Era of AppSec Is DAST to SAST Correlation Finally Possible
Video

Die neue Ära der AppSec: Ist eine Korrelation von DAST und SAST endlich möglich?