Alle Ressourcen entdecken

  • White paper

    From First Prompt to Final Fix: How Snyk Secures AI-Driven Development

    Jetzt lesen
  • Report

    Unifying Control for Agentic AI With Evo By Snyk

    Jetzt lesen
  • Artikel

    Von SKILL.md zu Shell-Zugriff in drei Zeilen Markdown: Threat Modeling für Agent Skills

    Jetzt lesen
Typ
Thema

Anzeige 145 - 168 von 751 ressourcen

resource report forrester tei
Analyst Report

The Total Economic Impact™ of Snyk | Snyk Customers Achieved 288% ROI

Video

Cursor 2.0 Composer Model in Action

Closing the Gaps How to Secure APIs Across the Development Lifecycle
eBook

Closing the Gaps: How to Secure APIs Across the Development Lifecycle

Cheat Sheet

How Snyk Supports Your Compliance Journey: 5 Steps to Operationalize AppSec

snyk windsurf social
Cheat Sheet

AI Code Guardrails: A Practical Guide for Secure Rollout with Windsurf

Video

How I Use Codex Efficiently (OpenAI) PART 2

Video

How I Use Codex Efficiently (OpenAI)

blog feature parlay announcement
Article

Was ist Threat Modeling und warum ist es für DevSecOps unverzichtbar?

Erfahren Sie, wie kontinuierliches Threat Modeling DevSecOps stärkt, indem es Risiken in sich weiterentwickelndem Code, Daten und Pipelines identifiziert, priorisiert und mindert.

snyk factory social
Article

Erkannte Schwachstellen mit Factory AI und Snyk Studio beheben

Factory AI Droids und Snyk MCP vereinfachen das Beheben von Schwachstellen. Erfahren Sie, wie spezialisierte KI-Agenten für automatisierte Sicherheitskorrekturen und DevSecOps zusammenarbeiten.

feature insights context
Article

Schutz vor Glassworm: Die unsichtbare Malware, die die Supply-Chain-Sicherheit neu schreibt

Schützen Sie sich vor Glassworm, der unsichtbaren Malware, die die Supply-Chain-Sicherheit neu schreibt. Erfahren Sie, wie anti-trojan-source diese Unicode-Angriffe erkennt und verhindert und so Ihre VS-Code-Erweiterungen und Zugangsdaten schützt.

Article

Was Nutzer beim Vibe-Coding wollen

Vibe-Coding verspricht Tempo, bringt aber technische Schulden und Sicherheitsrisiken mit sich. Entwickler brauchen Leitplanken, nicht nur Geschwindigkeit, um Produktionsausfälle, explodierende Kosten und den Verlust von Fähigkeiten zu vermeiden. Erfahren Sie, was Nutzer wirklich von KI-gestütztem Coding erwarten.

resource ebook dast reducing false positives
eBook

Reducing False Positives: Best Practices for App Security Testing

Don Get Too Comfortable Hacking ComfyUI Through Custom Nodes
Article

Was ist Threat Modeling und warum ist es für DevSecOps unverzichtbar?

Erfahren Sie, wie kontinuierliches Threat Modeling DevSecOps stärkt, indem Risiken in sich weiterentwickelndem Code, Daten und Pipelines erkannt, priorisiert und minimiert werden.

Video

How to Add MCP Servers to Goose

illustration ethical hacking
Article

KI im Ethical Hacking: So verändert sie Sicherheitstests

KI revolutioniert Sicherheitstests im Ethical Hacking. Erfahren Sie, wie KI Schwachstellenanalysen, Penetrationstests und Threat Intelligence mit modernen Tools und Methoden verändert.

illustration hero ai visual
Article

Evals für LLMs: Evaluierungssysteme für KI-Modelle verstehen

Erfahren Sie, wie Eval-Frameworks als Penetrationstests für LLMs dienen: Sie helfen Cybersicherheitsteams, die Widerstandsfähigkeit gegen adversariale Angriffe zu bewerten, Genauigkeit sicherzustellen, Risiken zu verwalten und Sicherheit in den gesamten KI-Lebenszyklus zu integrieren.

Video

How to Add MCP Servers to Kiro (Amazon)

blog feature parlay announcement
Article

Die Höhen und Tiefen des Vibe-Codings

Mit KI lassen sich durch „Vibe-Coding“ in kürzester Zeit Start-ups im Milliardenwert aufbauen – doch dabei entstehen auch massive Sicherheitsrisiken. Angesichts von 40 % verwundbarem KI-generiertem Code und immer mehr gravierenden Datenlecks: Entdecken Sie die Höhen und Tiefen dieses Trends und erfahren Sie, wie Sie ihn absichern.

AppSec Speedbumps When Velocity Compromises Security
Infographic

AppSec-Hürden: Wenn hohes Tempo die Sicherheit gefährdet

Analyst Report

Snyk named a Leader in 2025 Gartner® Magic Quadrant™ for AST

blog feature ai pink
Article

Das reibungslose Developer-Security-Erlebnis: Sicherheit im Tempo der KI

Herkömmliche Sicherheitsmaßnahmen bremsen Entwicklerteams aus. Erfahren Sie, wie ein reibungsloser Ansatz schnelle, KI-gestützte Sicherheit und automatisierte Korrekturen in den Entwicklungs-Workflow integriert. Befähigen Sie Ihre Teams, sicher zu entwickeln, ohne das Entwicklungstempo zu beeinträchtigen.

Video

How to Add MCP Servers to Windsurf

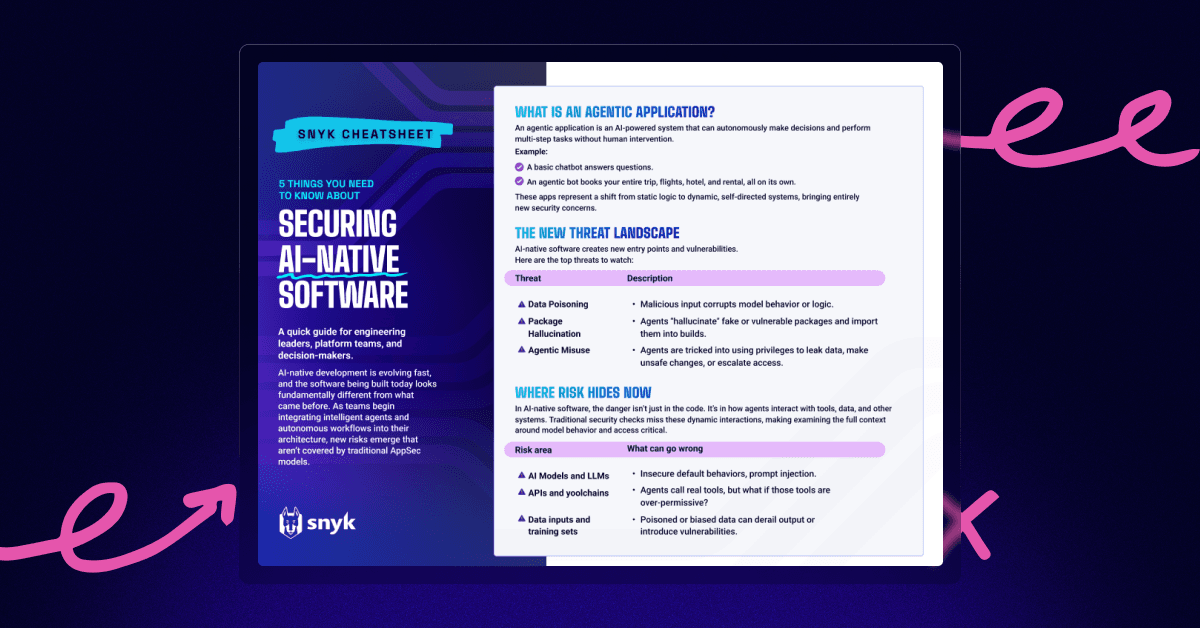
resource cheatsheet securing ai software edymix
Cheat Sheet

5 Things You Need to Know About Securing AI-Native Software - AI AppSec Cheatsheet

Video

Der Aufstieg agentischer KI