Sichern Sie Ihre Container-Images frühzeitig im Entwicklungslebenszyklus Ihrer Softwareanwendungen
Snyk und Docker integrieren Sicherheit direkt in den Container-Workflow, um Ihren Entwicklungsprozess und Ihre Produktivität zu verbessern.
Der effizienteste Weg, Sicherheitslücken in Containern zu beheben und sichere Container bereitzustellen
Snyk und Docker integrieren Sicherheit direkt in den Container-Workflow, um Ihren Entwicklungsprozess und Ihre Produktivität zu verbessern.
Open-Source- und Container-Sicherheit entlang der Toolchain implementieren

Früh scannen, noch vor dem Push in die Registry, und Probleme beheben, bevor sie in die Produktion gelangen
Sichere Software schneller entwickeln, testen und veröffentlichen
Mit einfach zu verwendenden Befehlen weniger Zeit für die Behebung von Sicherheitslücken aufwenden
Reibungsverluste reduzieren – mit vertrauten Tools und Workflows für die Container-Entwicklung
Scans implementieren, ohne über fundierte Sicherheitsexpertise verfügen zu müssen
Entwickler darauf fokussieren, Anwendungen zu entwickeln und zu betreiben, statt CVE-Berichte auszuwerten
Schwachstellen frühzeitig finden und beheben und so die Kosten um das Fünffache senken
Über Schwachstellen in Images informiert bleiben
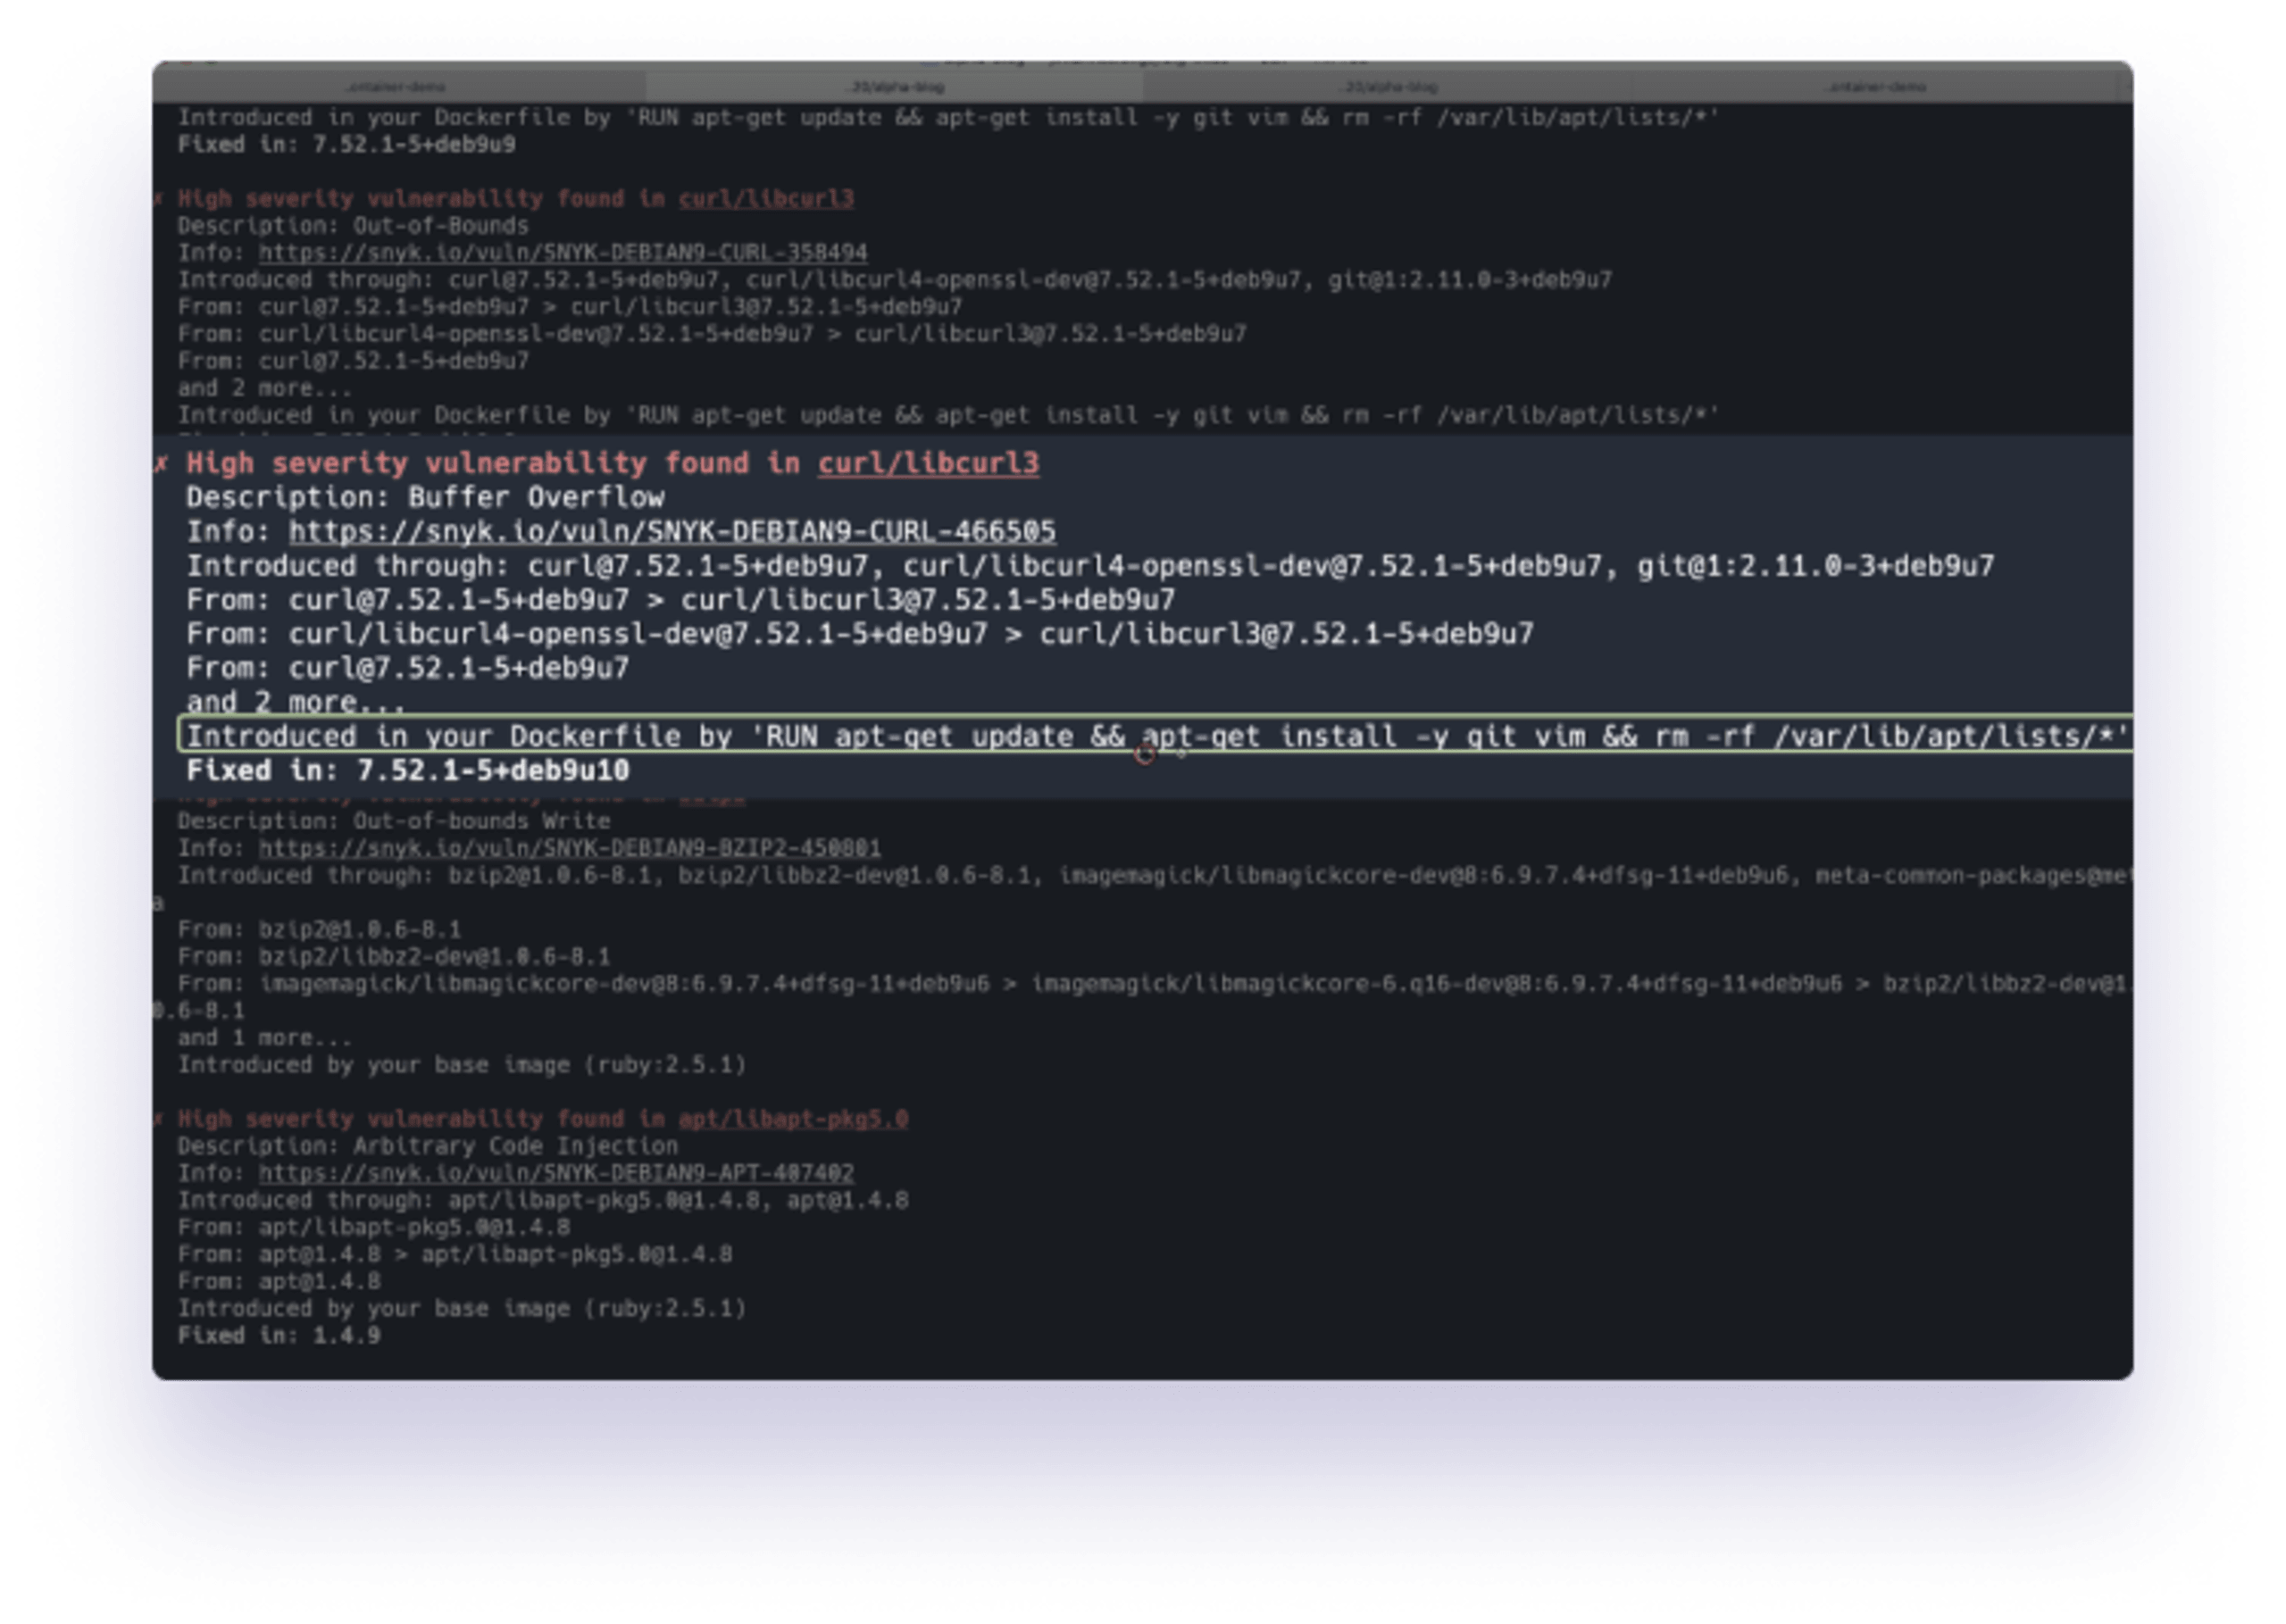
Docker Desktop integriert Snyk, damit Sie Ihre Container während des Programmierens auf Sicherheitslücken prüfen können. Snyk liefert direkt in Docker Desktop priorisierte, umsetzbare Erkenntnisse und Empfehlungen zur Behebung von Sicherheitslücken in Ihren Images.
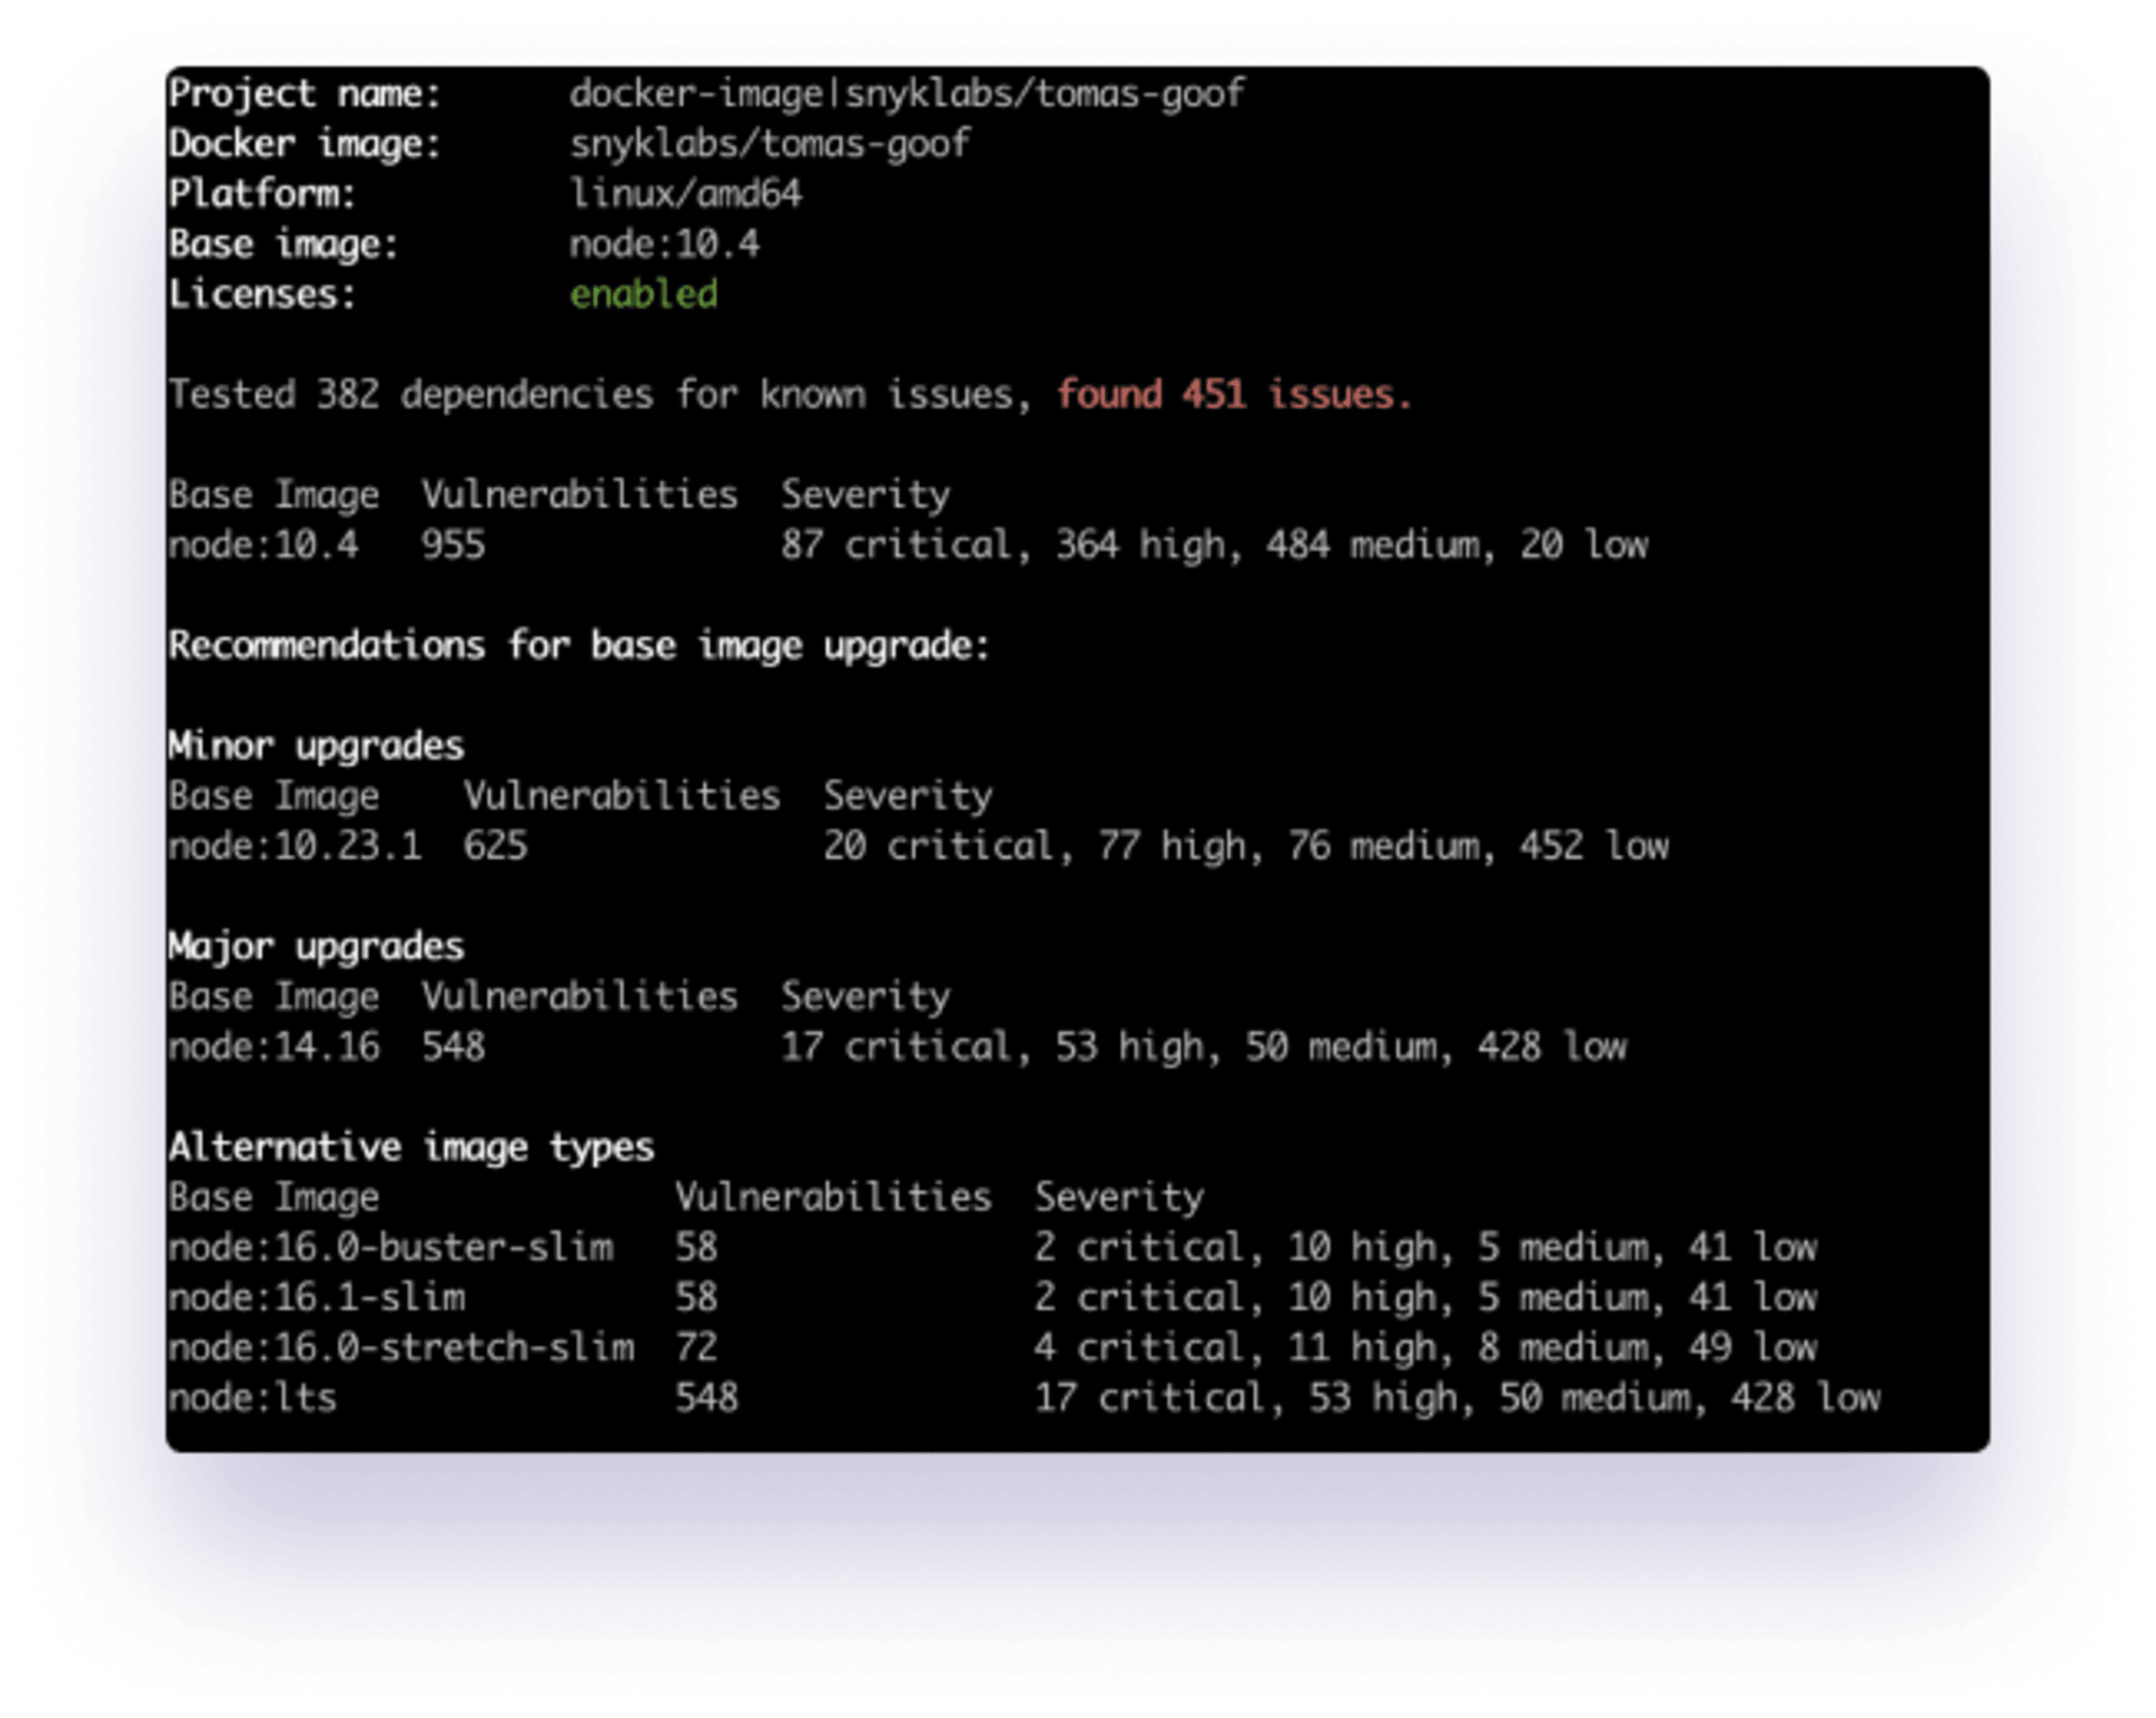
Snyk erkennt das Basis-Image und gibt Empfehlungen für ein Upgrade. Ein alternatives Basis-Image zu verwenden, ist eine einfache und effiziente Möglichkeit, Schwachstellen mit hohem Schweregrad zu beseitigen.
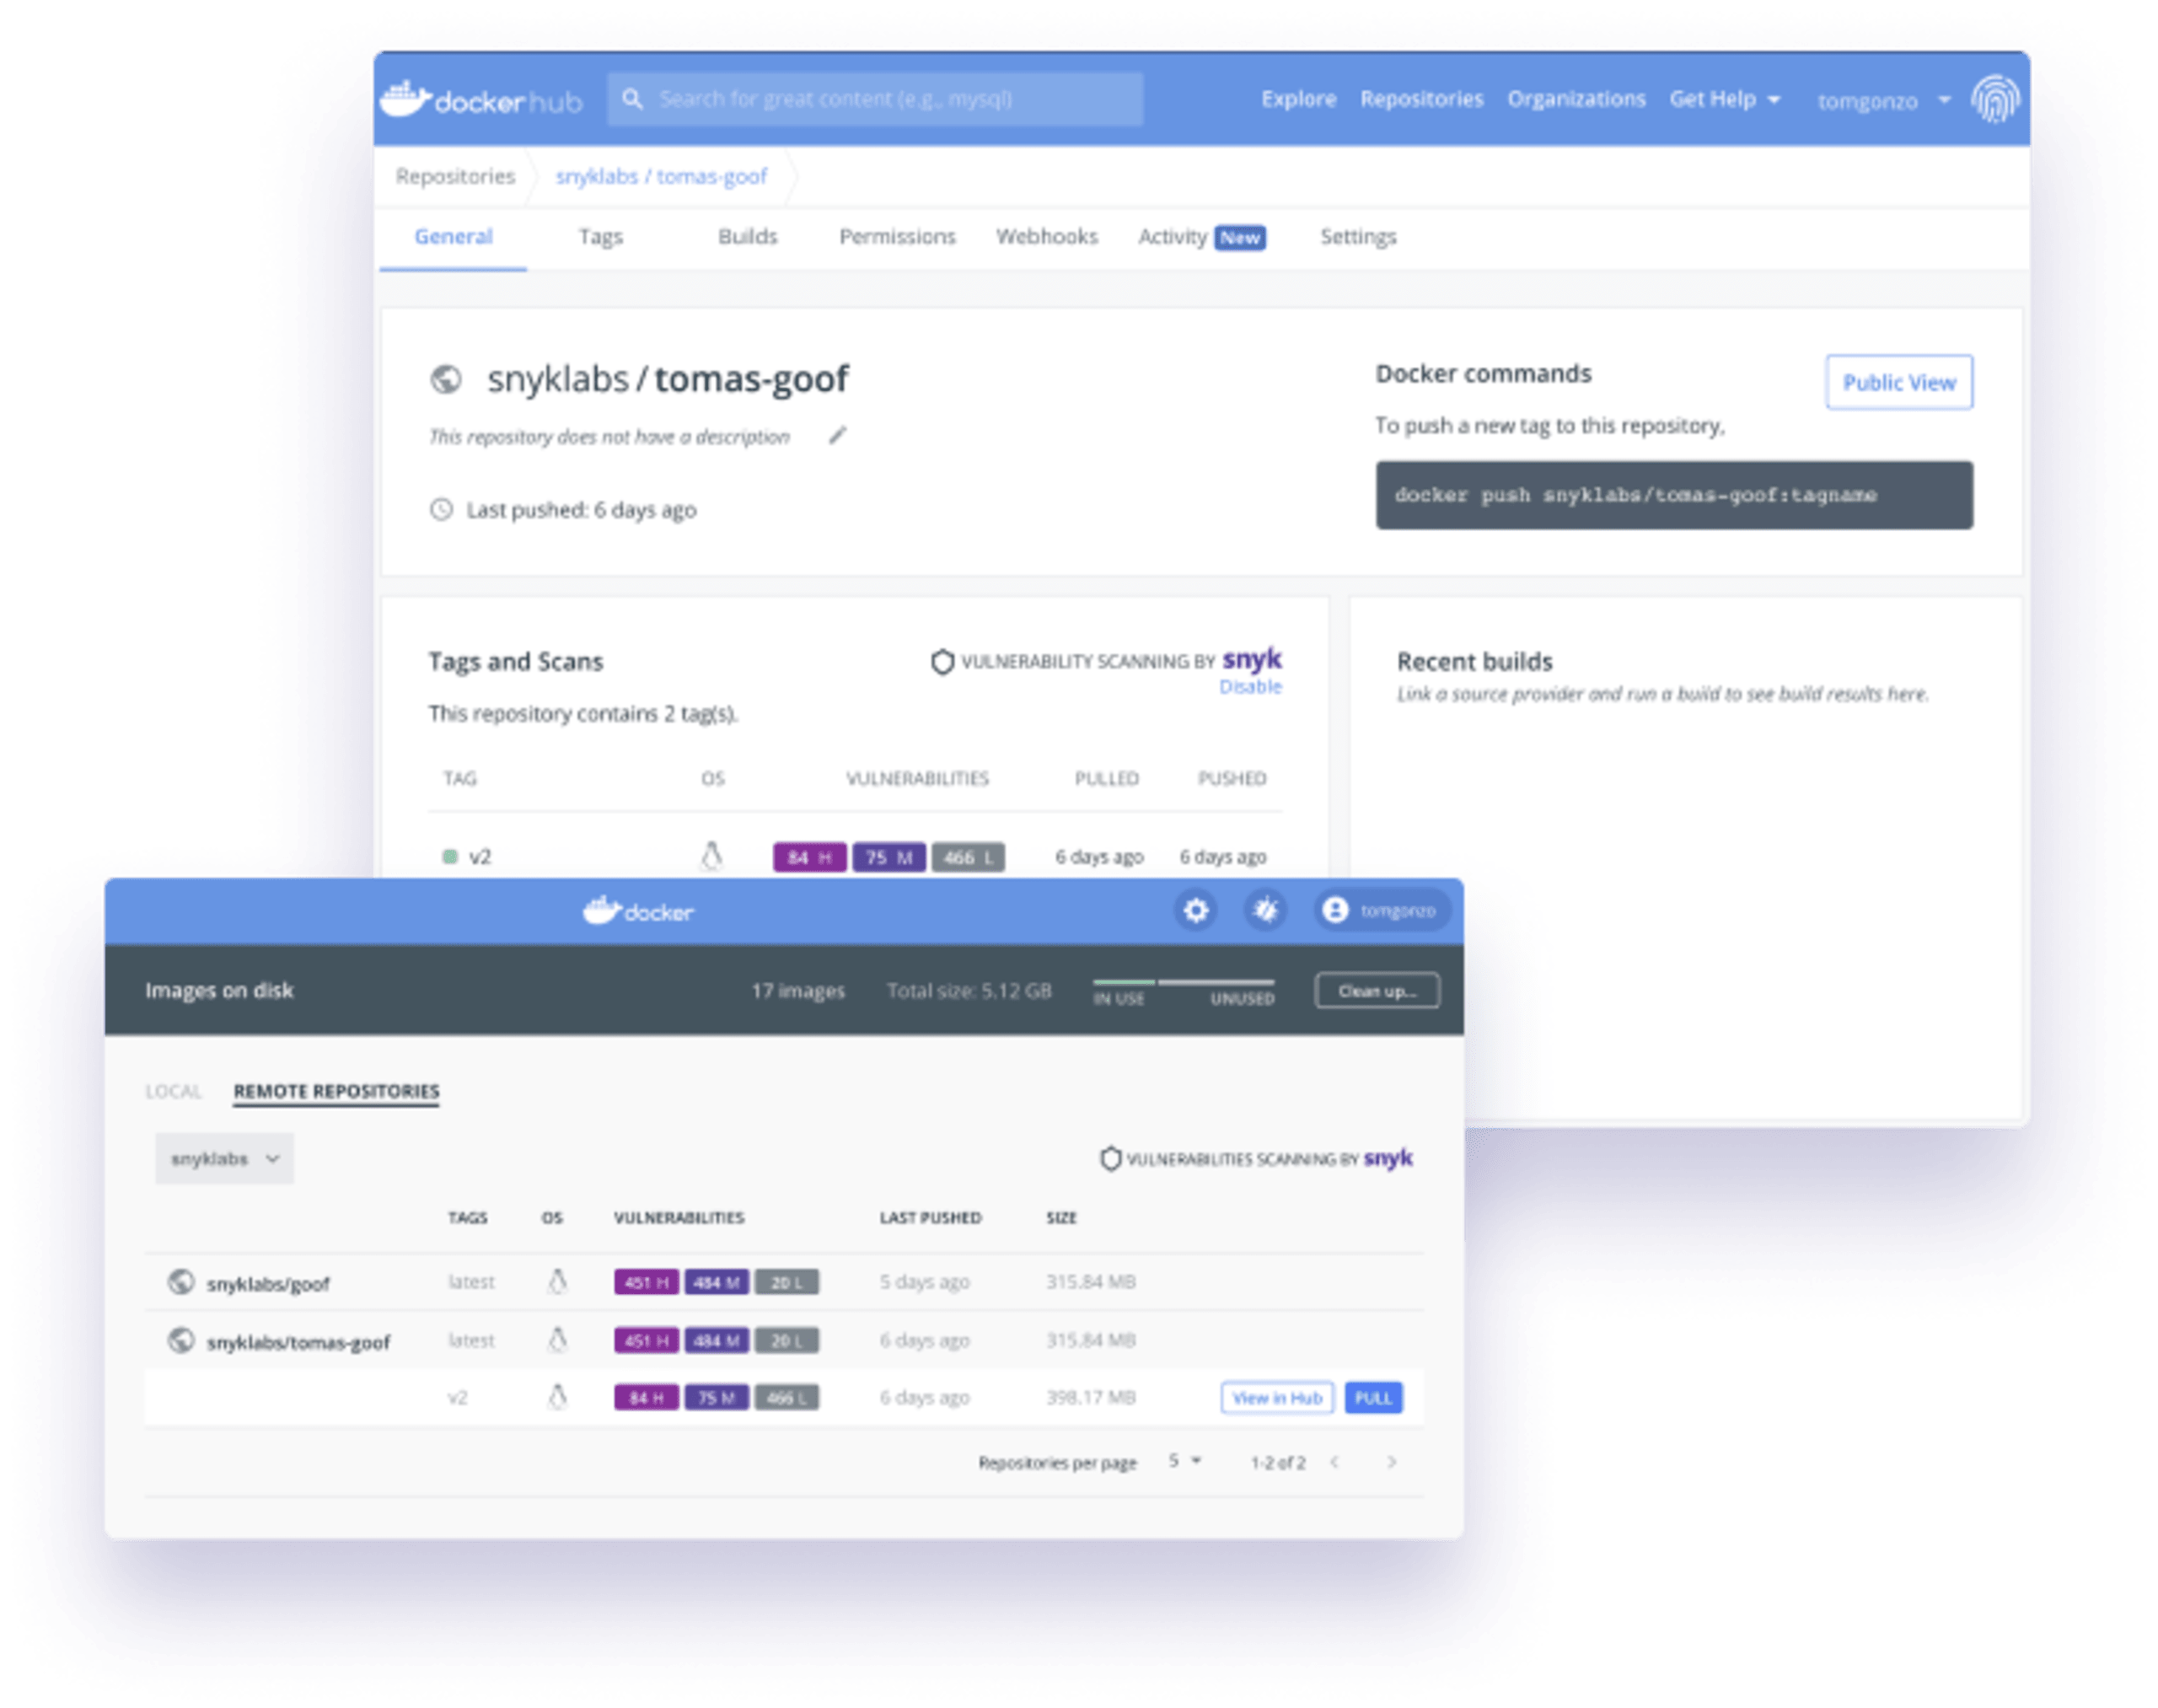
Konfigurieren Sie Docker Hub so, dass beim Pushen eines Images in den Hub automatisch ein Scan ausgelöst wird. Nach dem Scan können Sie die Ergebnisse in Docker Hub oder Docker Desktop einsehen.
In Docker Hub gespeicherte Images werden kontinuierlich auf neue Schwachstellen überwacht. So kennen Teams jederzeit den aktuellen Sicherheitsstatus ihrer Images.
Alles, was Sie für den Einstieg in Container-Sicherheit wissen müssen
Erfahren Sie mehr über die Grundlagen der Container-Sicherheit in verschiedenen Ökosystemen und darüber, wie Sie Ihre Container vom Build bis zur Laufzeit absichern. Lernen Sie wichtige Begriffe kennen und erhalten Sie Antworten auf Ihre Fragen.