DevSecOps-Kultur
Artikel von

0 Min. Lesezeit
Online-Medien und Marketing sind voller Begriffe wie DevSecOps-Methodik, DevSecOps-Modell oder DevSecOps-Techniken. Um erfolgreich zu sein, müssen Unternehmen jedoch verstehen, dass DevSecOps in erster Linie eine Kultur ist. Im Mittelpunkt der DevSecOps-Kultur steht die Zusammenführung der normalerweise in Silos organisierten Bereiche Entwicklung, Security und Operations zu einem kollaborativen Modell gemeinsamer Verantwortung. Sie soll Fingerzeigen und Verantwortungsabwälzung überwinden und stattdessen Empathie sowie gemeinsame Ziele zwischen den verschiedenen Disziplinen im Unternehmen fördern.
Die 4 Säulen der DevSecOps-Kultur
Bei der Weiterentwicklung der DevSecOps-Kultur eines Unternehmens gilt es, vier zentrale Säulen zu berücksichtigen:
Menschen
Prozesse
Technologien
Governance
DevSecOps-Prinzipien bauen auf diesen vier miteinander verknüpften Elementen auf, indem sie Silos aufbrechen und einen gemeinsamen Fokus schaffen. Eine solche Umgebung gemeinsamer Verantwortung und gegenseitiger Empathie setzt voraus, dass Barrieren zwischen Teams abgebaut werden. Deshalb sind Menschen der Ausgangspunkt und das Fundament jeder DevSecOps-Implementierung. Durch eine Umstrukturierung der DevOps- und Security-Teams, die eine effiziente Zusammenarbeit ermöglicht, sowie durch hochwertige, gezielte Schulungen für das gesamte Unternehmen wird Security zur Denkweise statt zum Hindernis.
Als Nächstes werden unterstützende Prozesse eingeführt, um die Zusammenarbeit zwischen Menschen weiter zu verbessern und insgesamt sicherere Entwicklungsprozesse zu erreichen. Diese Prozessänderungen erstrecken sich über die drei Funktionsbereiche Entwicklung, Security und Operations und sorgen für Zusammenhalt und Einheitlichkeit. Sie schaffen ein gemeinsames Ziel: sichere und stabile Software, die sich in großem Maßstab entwickeln lässt.
Darüber hinaus braucht es für den DevSecOps-Ansatz die passenden Technologien, damit Mitarbeitende diese Prozesse umsetzen und automatisieren können. So lässt sich letztlich die Angriffsfläche des Unternehmens verringern und technische Security-Schulden lassen sich wirksam verwalten. Technologie – also die Tools, die eine DevSecOps-Pipeline unterstützen – ist häufig der erste Bereich, an den Unternehmen denken.
Und schließlich ist Governance eines der Elemente einer echten DevSecOps-Kultur, das am wenigsten Beachtung findet. Menschen, Prozesse und Technologien unterstützen sich gegenseitig – und auch Governance spielt dabei eine wichtige Rolle. Sie misst die Leistung der anderen Elemente und zeigt auf, wo mehr Aufmerksamkeit nötig ist, damit alle Teile der Kultur zusammenwirken.
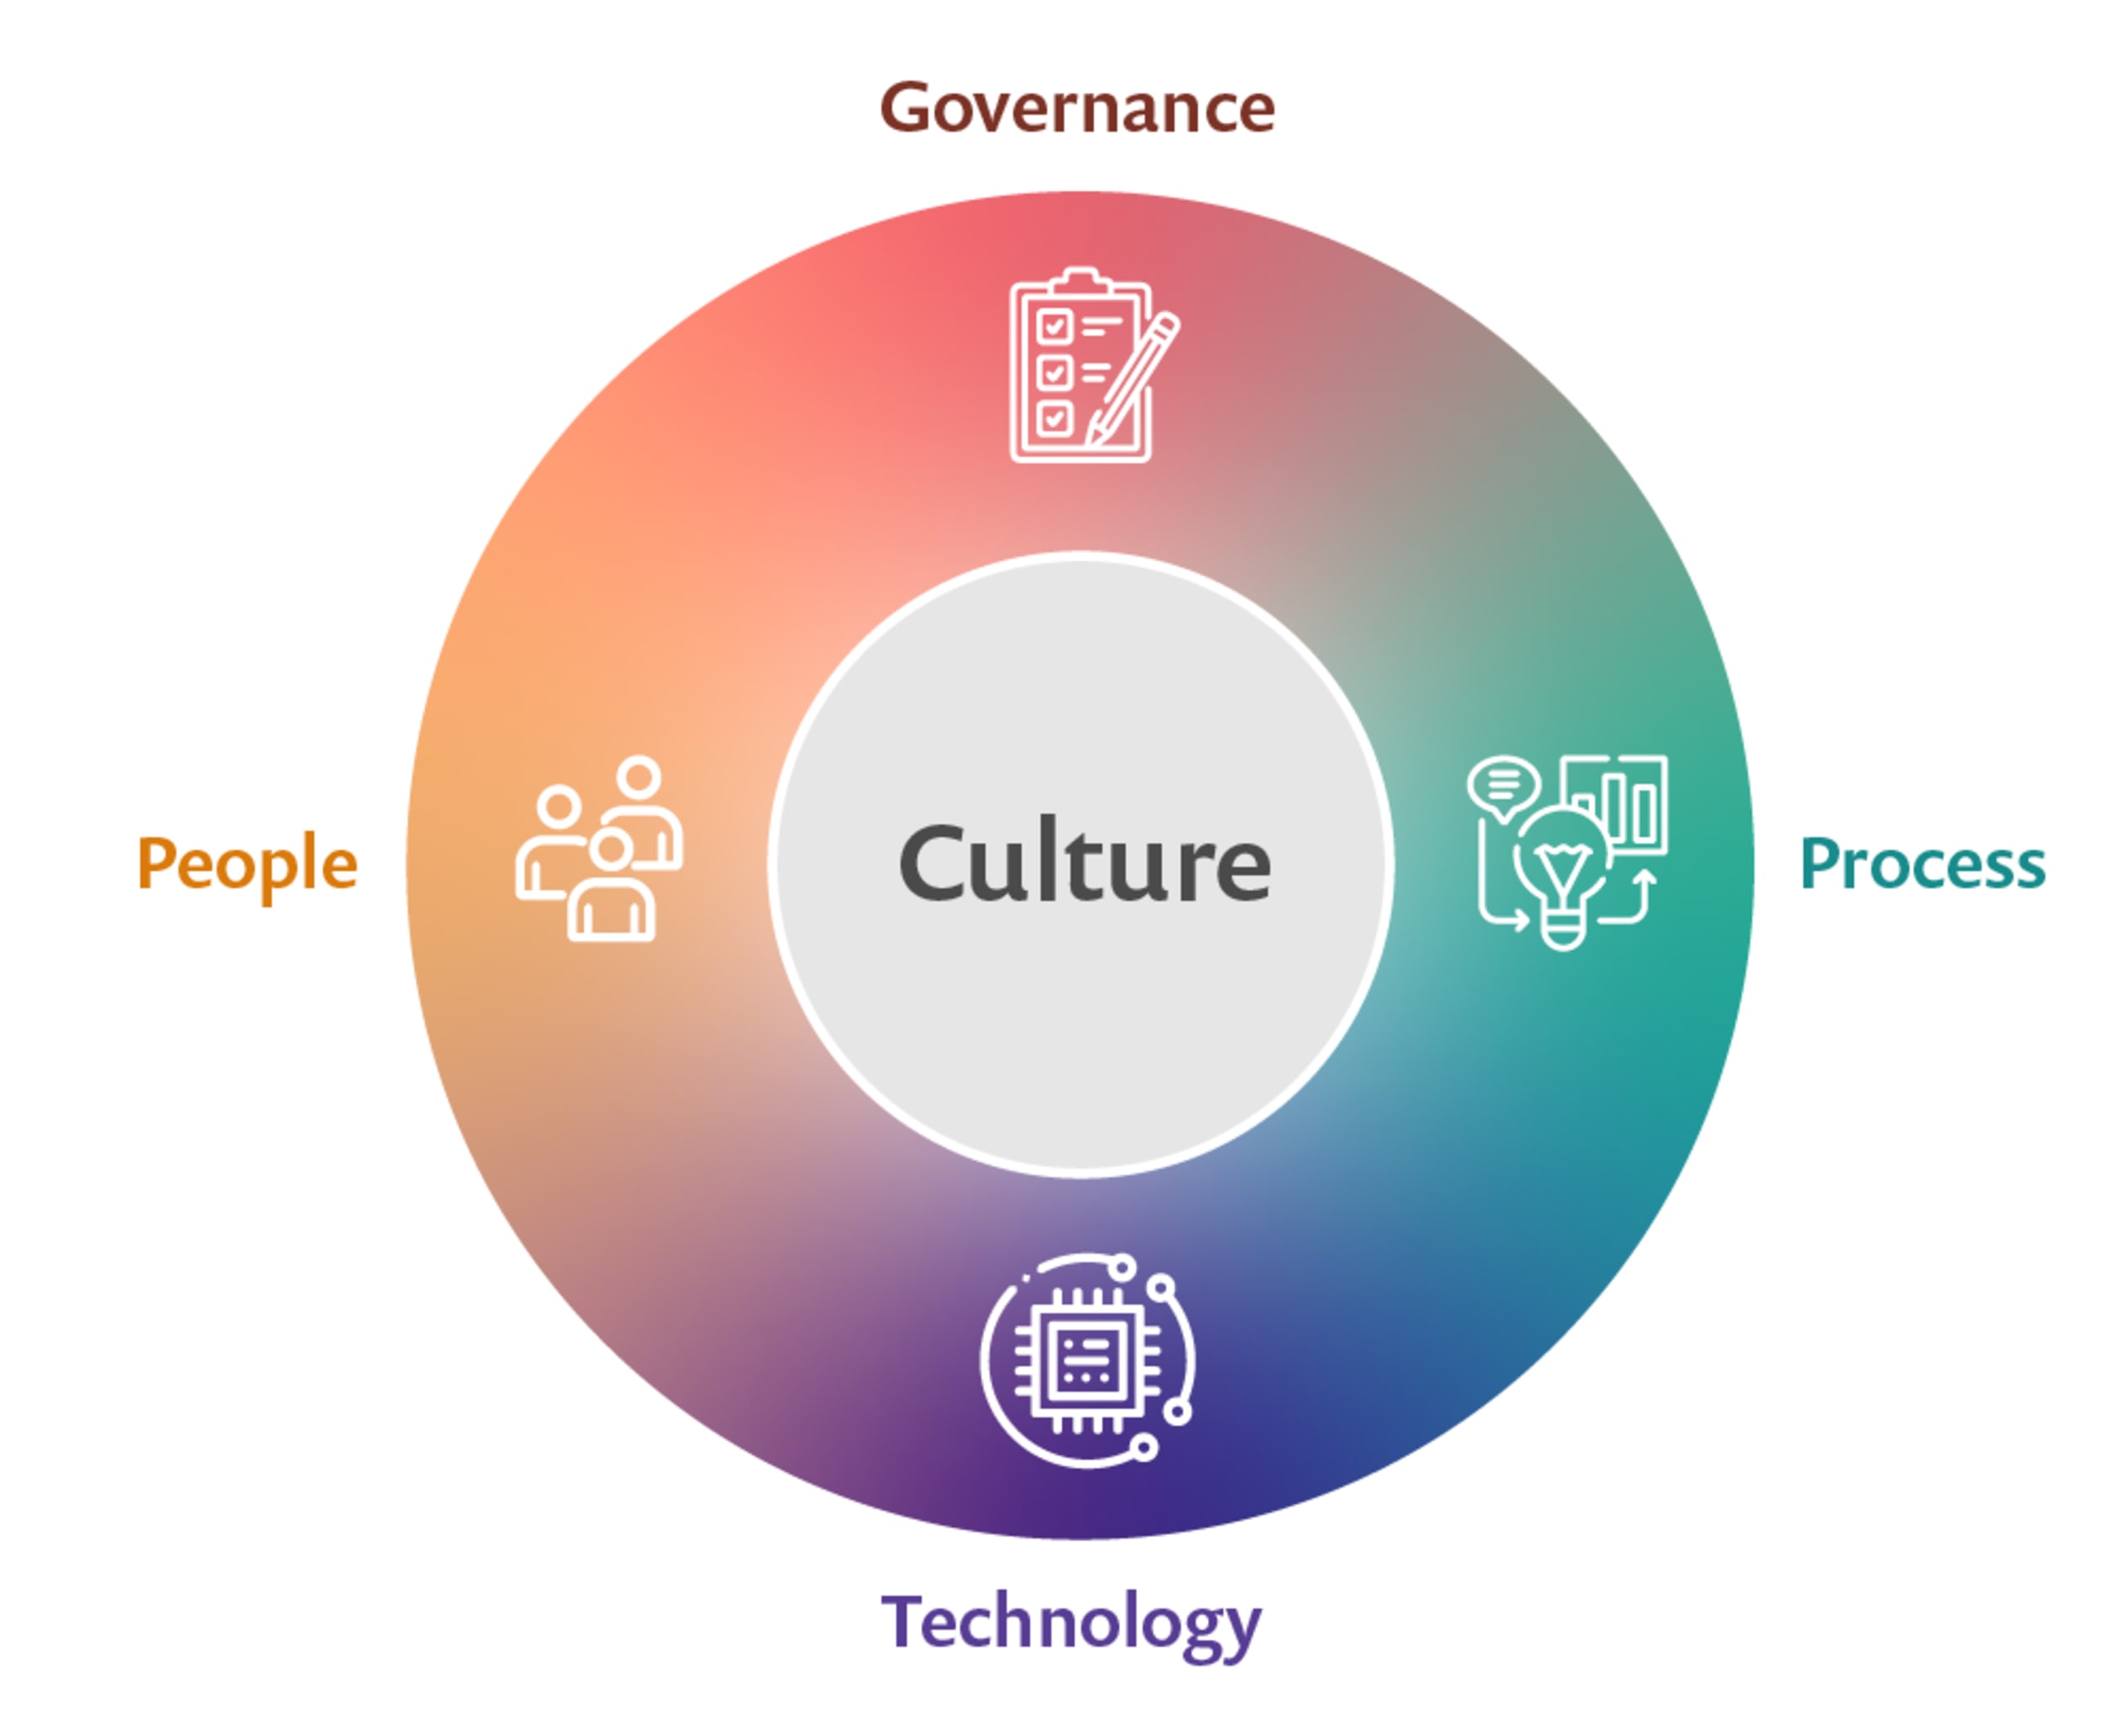
Kultur entsteht, wenn Menschen, Prozesse, Technologie und Governance zusammenwirken
Als Best Practice sollten Unternehmen vor dem Einstieg in DevSecOps ihre aktuellen Teams für Entwicklung, Security und Operations bewerten. Ziel dieser Bewertung ist es, zu planen, wie sich DevSecOps-Ansätze in das Unternehmen integrieren lassen. Die allgemeine Bereitschaft des Unternehmens, ein DevSecOps-Modell einzuführen, sollte ermittelt und durch klare Maßnahmen zur Behebung etwaiger Schwachstellen ergänzt werden.
Menschen: Das Team stärken
Statt Menschen bei Security-Fragen als „schwächstes Glied“ zu bezeichnen, können wir sie befähigen, zum stärksten Glied und zu einem wichtigen Teil der Unternehmensabwehr zu werden. Eine moderne Security-Kultur und Mechanismen, die für Menschen statt gegen sie arbeiten, sind entscheidend für wirksame Security. Der Weg zu DevSecOps beginnt damit, die Art und Weise zu hinterfragen, wie traditionelle Security-Teams mit dem gesamten Unternehmen zusammenarbeiten. Dabei darf der Blick nicht zu eng sein: Auch Operations muss einbezogen werden. Eine enge Zusammenarbeit zwischen Entwicklungs-, Security- und Operations-Teams ermöglicht früheres Feedback zur Code-, Software- oder Anwendungsqualität aus Security-Sicht und senkt dadurch die Kosten für die Umsetzung von Korrekturen.
Traditionell war die Entwicklung für eine schnelle Bereitstellung zuständig, Security für die Anwendungssicherheit und Operations für die Stabilität. DevSecOps löst diese Silos auf, beendet das Fingerzeigen und vereint alle drei Bereiche mit dem gemeinsamen Ziel, schnell Software bereitzustellen, die sicher und stabil ist. Alle tragen gleichermaßen Verantwortung für alle drei Ziele und bringen ihre jeweilige Expertise ein, um die anderen zu unterstützen. Verantwortungsbewusstsein, Empathie und Befähigung sind entscheidende Merkmale erfolgreicher Teams. Dafür müssen sich auch die zugrunde liegenden Prozesse ändern.
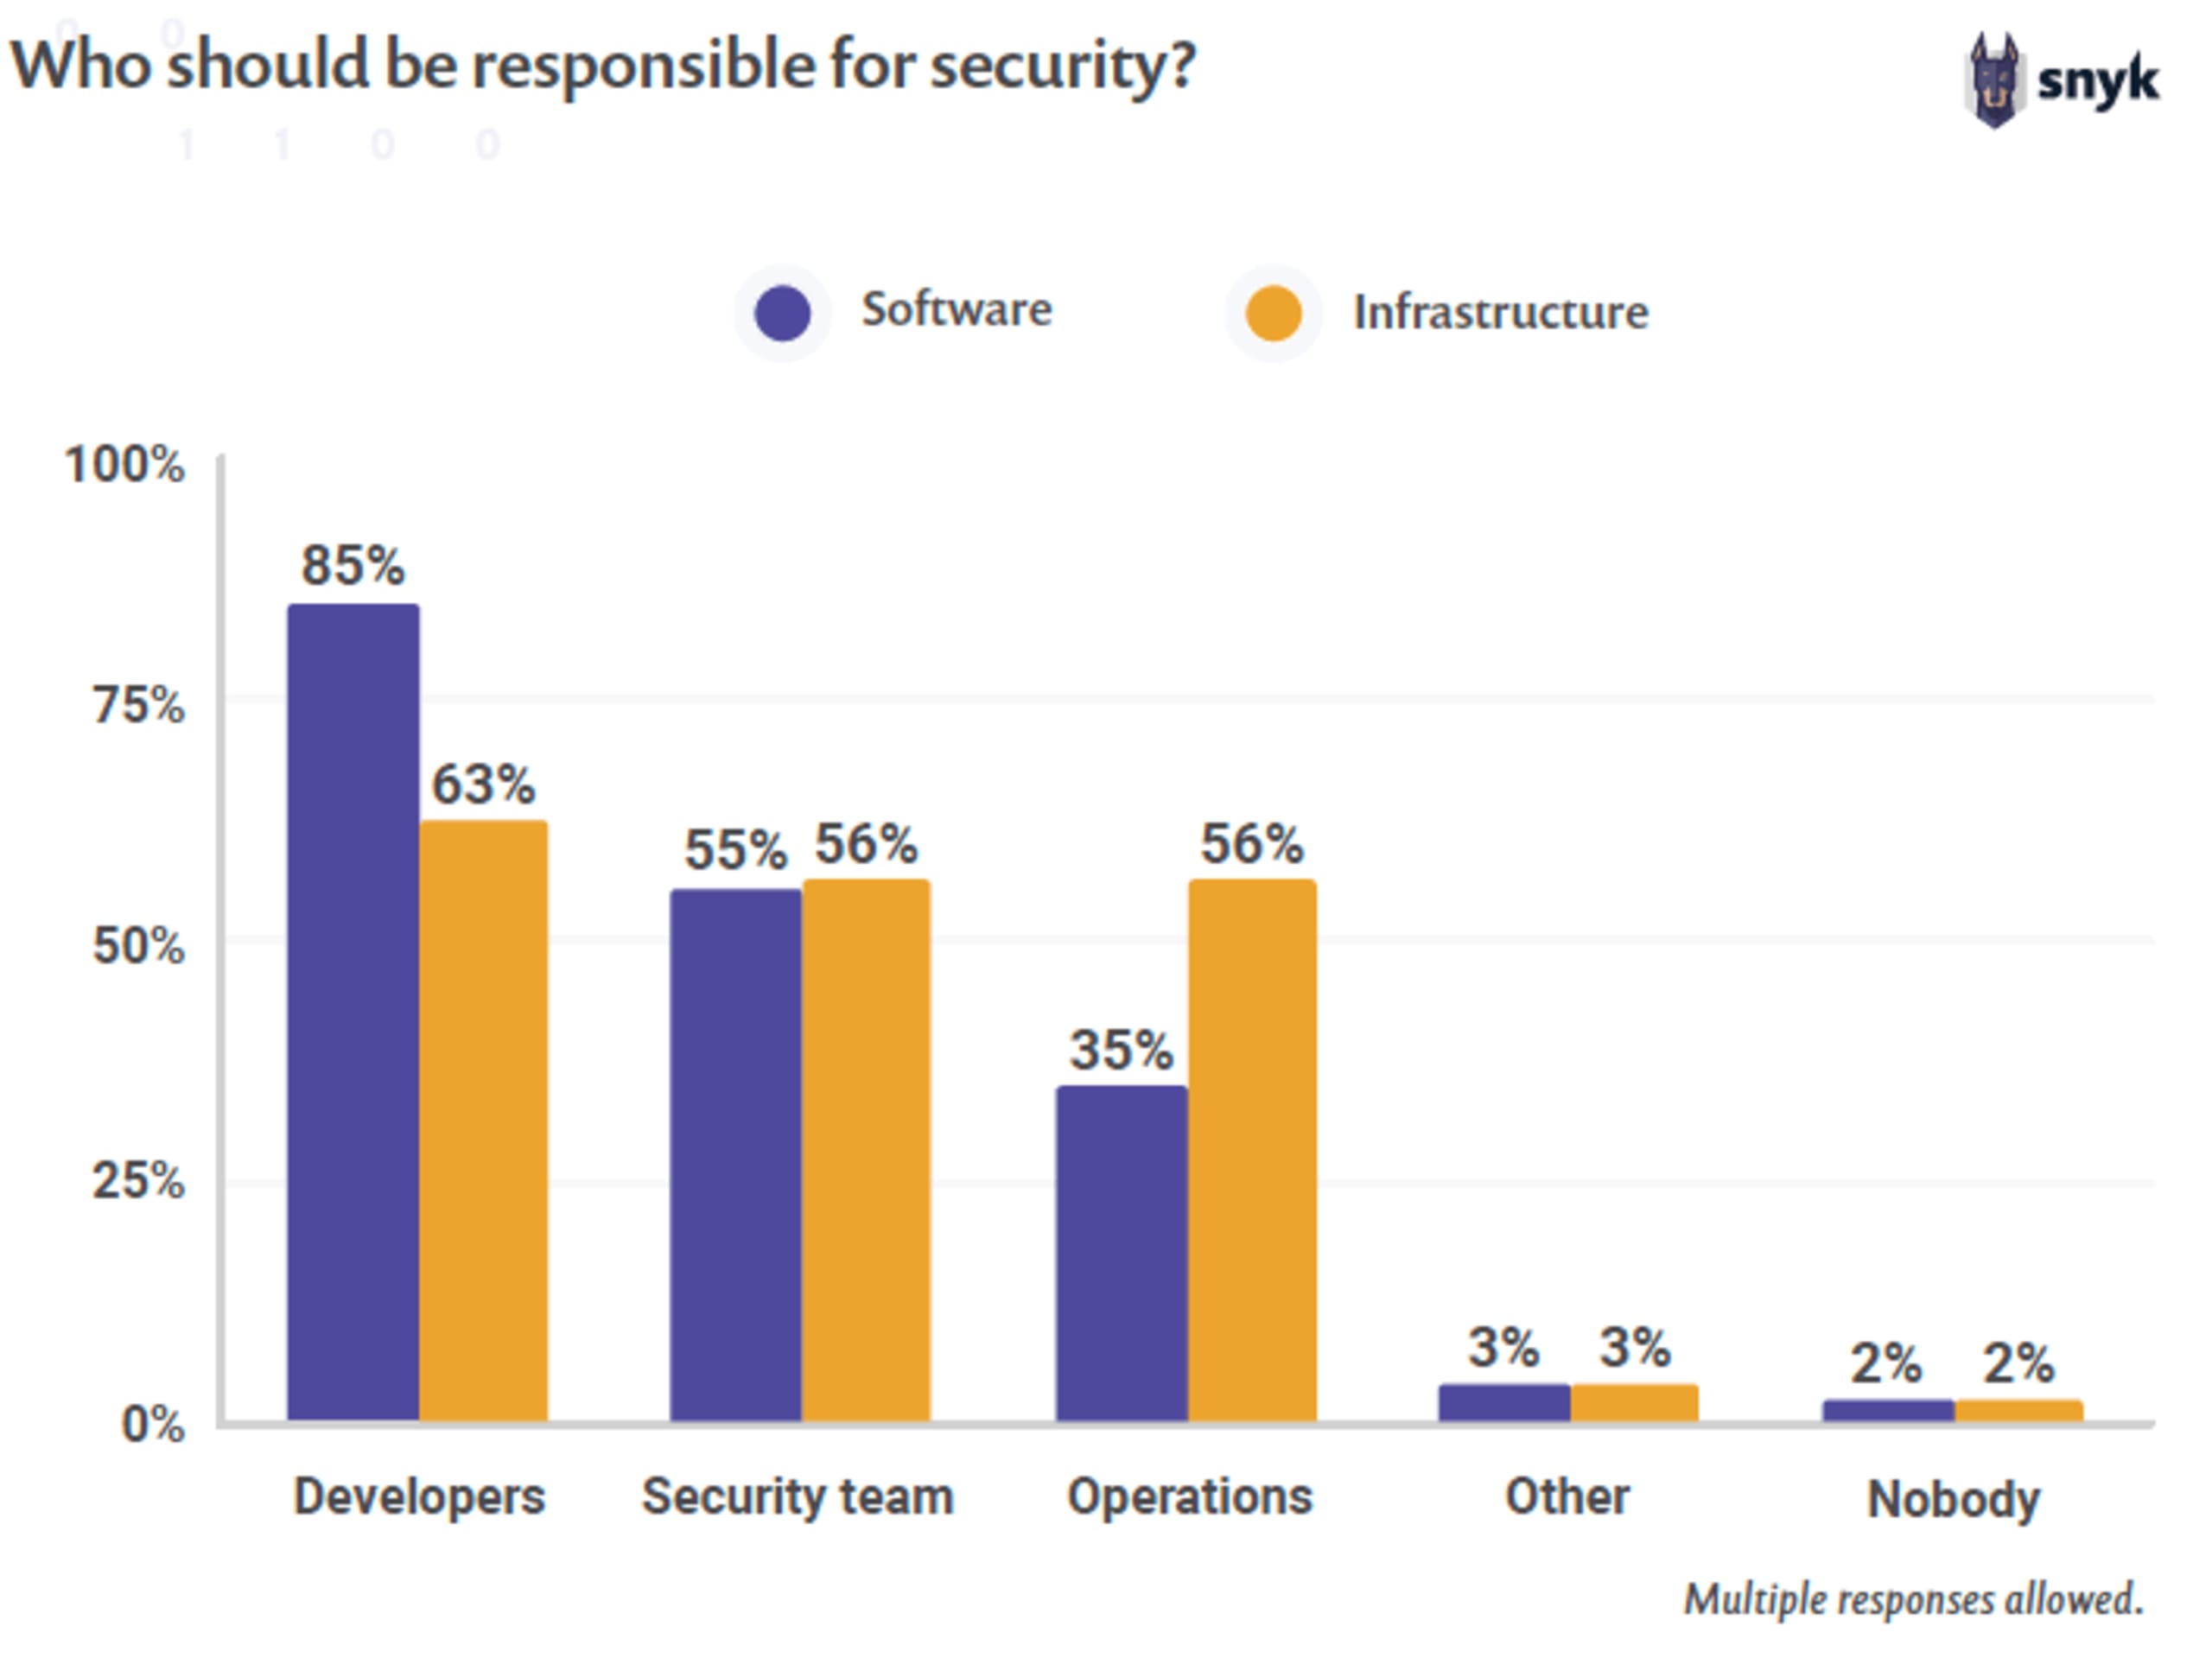
Da immer mehr Unternehmen DevSecOps-Bereitstellungsmodelle einführen, verändert sich die Einstellung dazu, wer für die Sicherheit verantwortlich ist. Quelle: State of Open Source Security Report 2020
Prozesse: Die neue DevSecOps-Kultur unterstützen
Damit sich die Denkweise im Unternehmen verändert, müssen Prozesse sicherstellen, dass die neue Kultur problemlos eingeführt werden kann. Die Betrachtung organisatorischer Prozesse im DevSecOps-Kontext erfordert, traditionelle Barrieren durch autoritäre Richtlinien und Workflows abzubauen. Um das Modell gemeinsamer Verantwortung zu unterstützen, muss zwischen den einzelnen Disziplinen ein gleichberechtigtes gemeinsames Ziel geschaffen werden.
Bei der Umstellung auf DevSecOps müssen Gate-Modelle abgeschafft werden. Traditionelle Security-Strategien legten wichtige Meilensteine fest, an denen Security-Aktivitäten stattfanden. Der Prozess durfte erst weitergehen, wenn ein akzeptables Ergebnis erreicht war. In manchen Unternehmen mit besonders ausgereiften Modellen richtete Operations ähnliche Freigabeschranken ein, bevor Software bereitgestellt werden durfte. Dieses Gate-Modell führt zu langen Feedback-Schleifen, die die Softwarebereitstellung verlangsamen und letztlich das Denken in Silos verstärken.
An die Stelle von Freigabeschranken muss das Prinzip der gemeinsamen Verantwortung treten, das durch entsprechende Prozessänderungen unterstützt wird. Entwicklung, Security und Operations sollten zusammenarbeiten, damit alle Ziele – schnelle, sichere und stabile Software – erreicht werden. Prozesse, die bewährte Security- und Operations-Praktiken entlang der gesamten Bereitstellungspipeline umsetzen, sind entscheidend für diese Zusammenarbeit und gemeinsame Verantwortung. Dazu braucht es selbstverständlich auch die passenden Technologien.
Technologie: Den Weg zum Erfolg ebnen
Menschen und Prozesse können gemeinsam die Einführung dieser neuen DevSecOps-Kultur voranbringen. Wenn die zugrunde liegende Technologie die Veränderungen jedoch nicht unterstützt, kann alles scheitern. Unternehmen sollten Technologien einsetzen, die sich in die Bereitstellungspipeline integrieren lassen, mit relativ geringem Aufwand – häufig durch Automatisierung – genutzt werden können und die bereichsübergreifenden Anforderungen eines DevSecOps-Modells erfüllen.
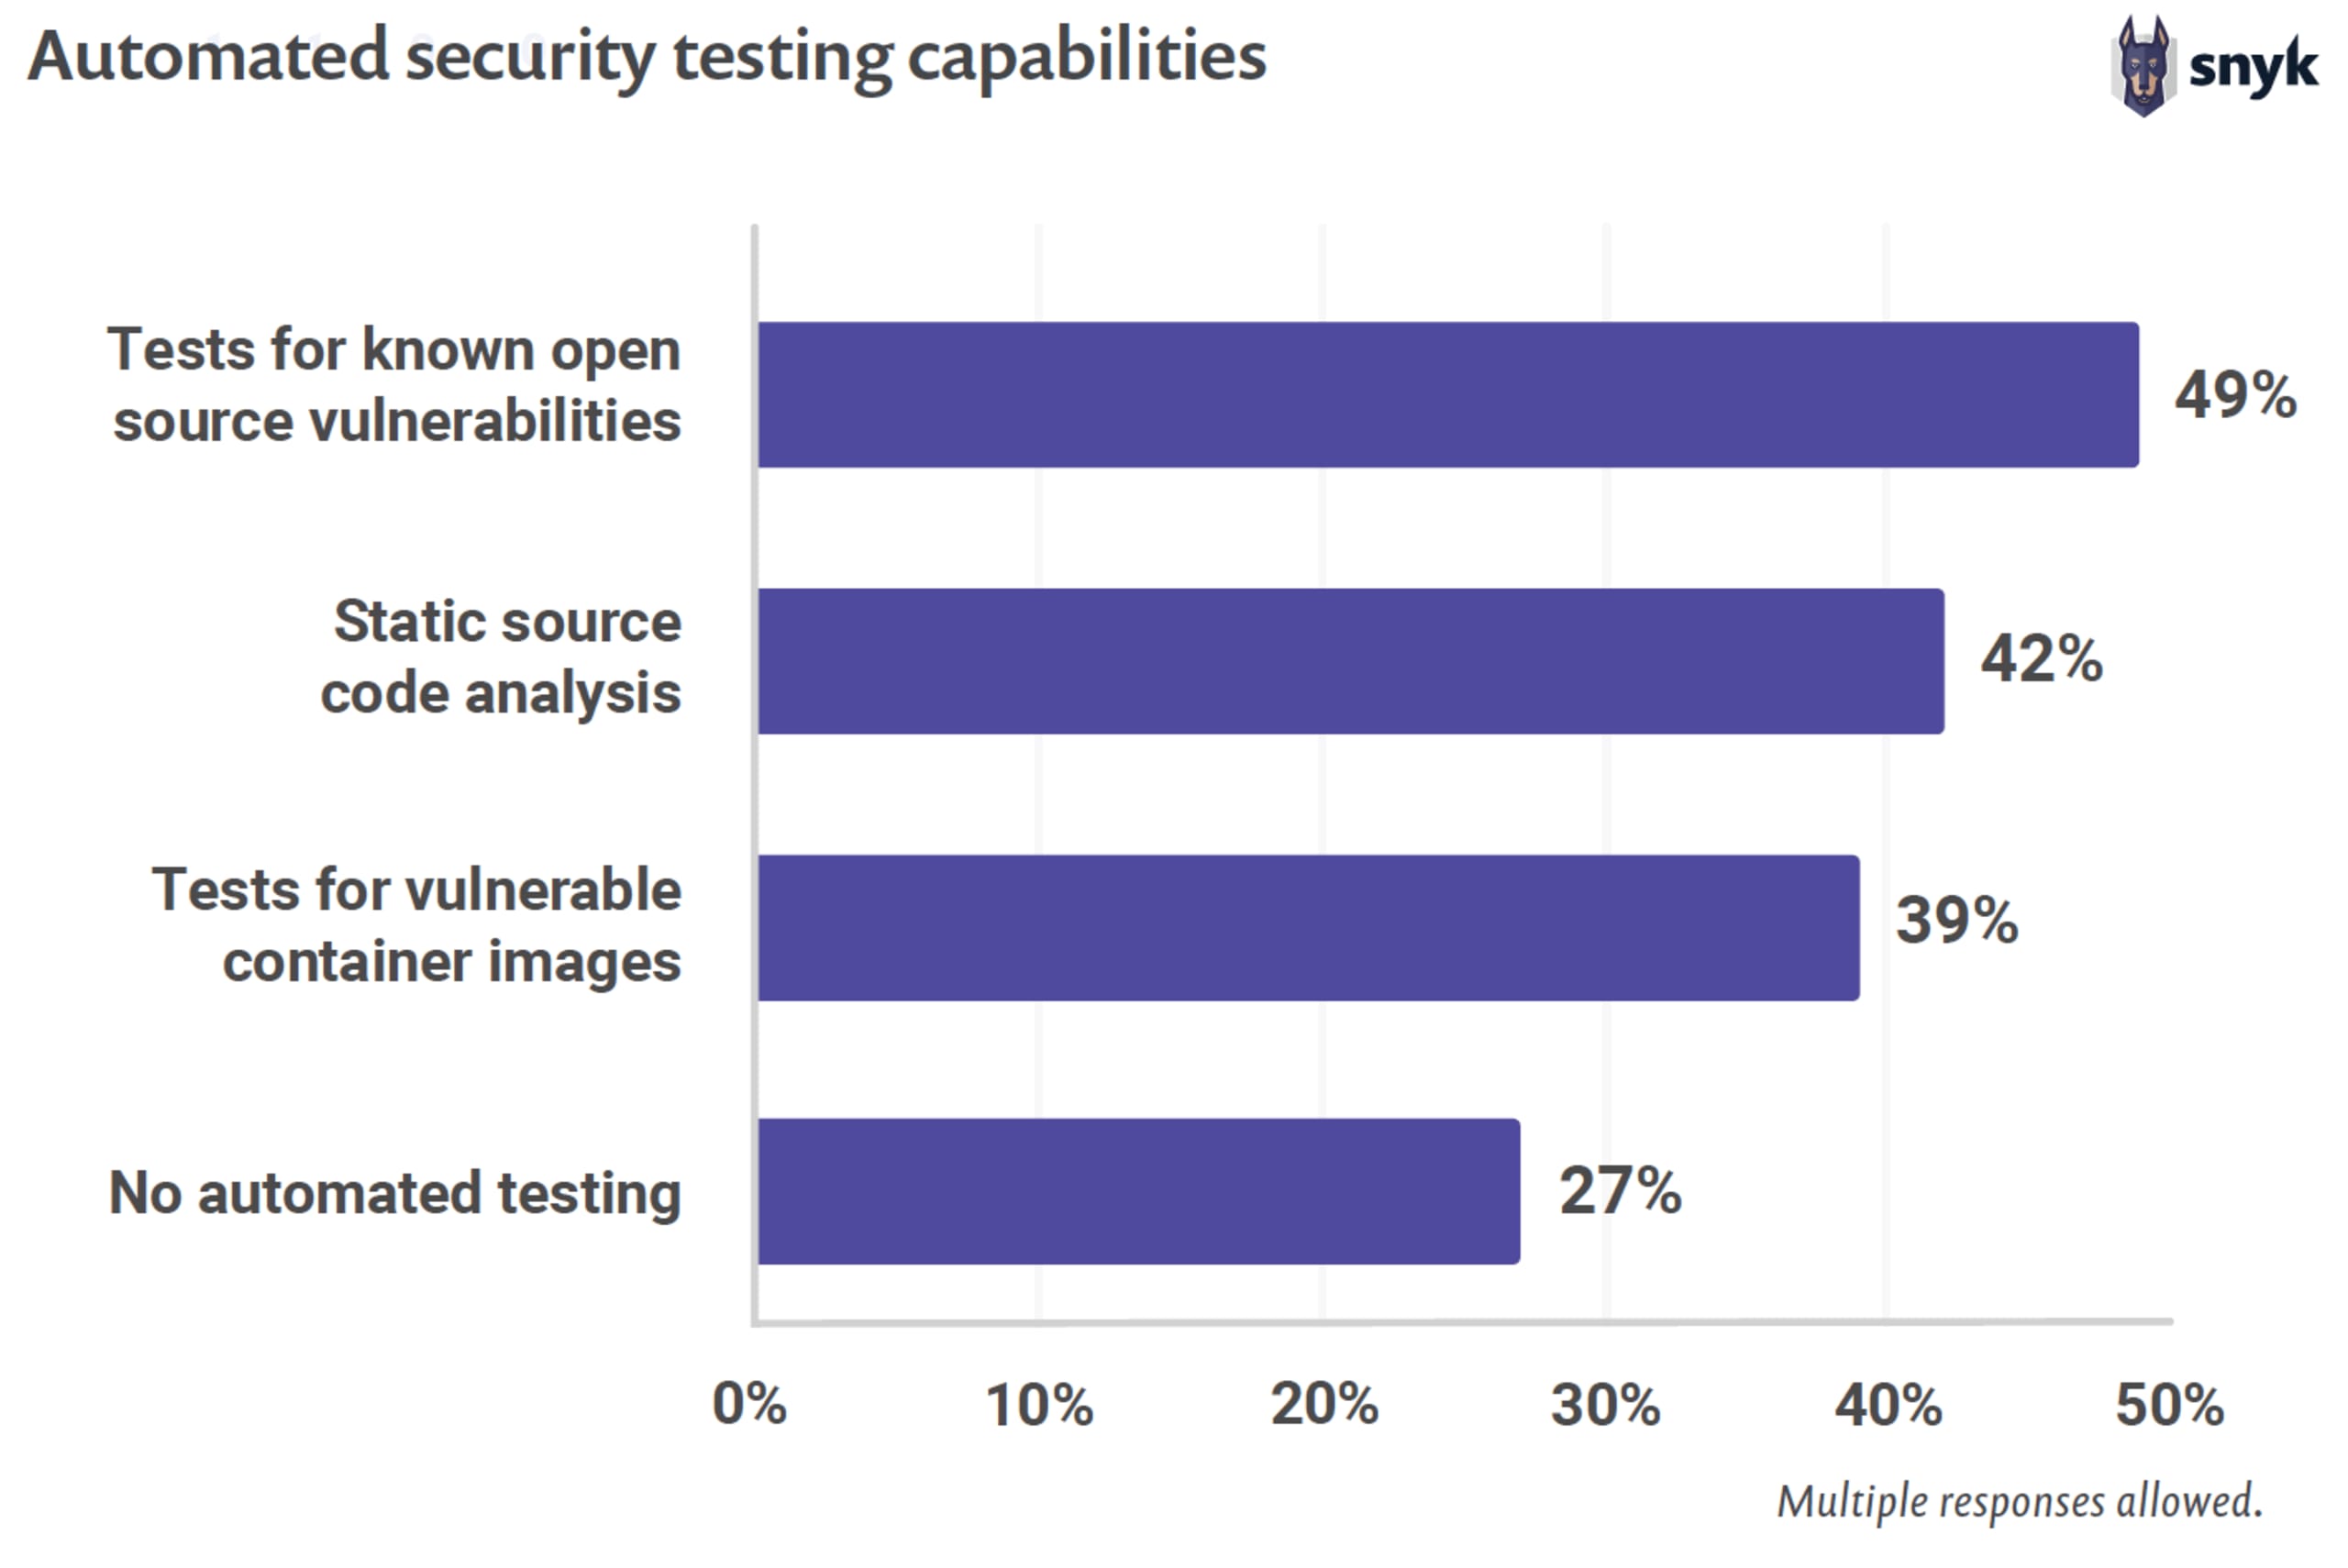
Die Automatisierung von Sicherheitspraktiken kann ein wichtiger Schritt zur Umsetzung von DevSecOps sein. Die Automatisierung ist jedoch nur ein Aspekt beim Aufbau einer DevSecOps-Kultur.
Wenn Menschen an DevSecOps-Technologien denken, konzentrieren sie sich oft auf die Automatisierung von Bereitstellungsprozessen wie Builds, Promotions und Deployments. Automatisierung ist jedoch nicht immer die richtige Lösung. Unternehmen sollten ihre Technologien prüfen und dort automatisieren, wo es sinnvoll und machbar ist, Prozesse nach Möglichkeit vereinfachen und Schritte abschaffen, wenn sie unpraktisch oder redundant sind. Die Zahl der Technologien zu reduzieren, die eine Pipeline durchläuft, ist eine unterschätzte, aber wirksame Möglichkeit, die Softwarebereitstellung zu optimieren.
Governance: Ergebnisse messen
Um den kulturellen Wandel in einem Unternehmen voranzubringen, müssen Fortschritte überwacht, Erfolge gemessen und Herausforderungen erkannt werden können. Governance-Funktionen sorgen für die nötige Aufsicht: Sie stellen sicher, dass Praktiken eingehalten werden und die gewünschte Wirkung erzielen. Funktionieren die Tools zwar einwandfrei, sind die damit verbundenen Prozesse aber umständlich, kann die Pipeline dennoch scheitern. Sind gute Prozesse definiert, werden von den Menschen aber nicht konsequent übernommen, kann das ebenfalls zu Fehlern führen. Ein gutes Governance-Programm arbeitet mit den anderen Elementen zusammen und macht potenzielle Problembereiche sichtbar.
Ein wichtiger Aspekt der Governance in der DevSecOps-Kultur ist die Einführung eines umfassenden Kennzahlenprogramms. Dem Unternehmen muss gezeigt werden, dass sich die Kultur weiterentwickeln und kontinuierlich verbessern kann. Ein Kulturwandel wie der Weg zu DevSecOps ist eine langfristige Investition. Daher ist es wichtig, den Wert der angestoßenen Initiativen im Verlauf nachzuweisen. Bei einer DevSecOps-Transformation sollte nicht das Endergebnis im Mittelpunkt stehen, sondern die kontinuierliche Verbesserung und Weiterentwicklung der Unternehmenskultur. Kennzahlen und KPIs im Governance-Programm sollten das widerspiegeln.