Headshot of Liran Tal

Liran Tal

Director of Developer Relations, Snyk

Preisgekrönter Softwareentwickler, Sicherheitsforscher und Open-Source-Verfechter in der JavaScript-Community. Zu seinen Beiträgen zur Weiterbildung im Bereich Entwicklersicherheit zählen die Leitung von OWASP-Projekten, die Entwicklung von Tools für Supply-Chain-Sicherheit, die Mitwirkung an Initiativen der CNCF und OpenSSF sowie Bücher wie O'Reillys „Serverless Security“.

Anzeige 301 - 312 von 332 inhalten
Blog

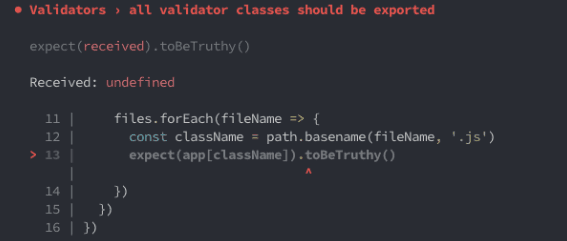
6 Phasen beim Refactoring eines Jest-Testfalls

4. September 2019

Node How even quick async functions can block the Event Loop starve tumb
Blog

Node.js-Versionen und npm-Registry-Quellen wie ein Profi verwalten

28. August 2019

Blog

Sicherheitslücken mit Sicherheitspatches einen Schritt voraus sein

31. Juli 2019

Blog

Serverless-Observability, -Monitoring und -Sicherheit verbessern

15. Juli 2019

backdoor discovered in Gem
Blog

Die Sorge vor Supply-Chain-Angriffen wächst: Remote Code Execution in Ruby-Gem strong_password entdeckt

7. Juli 2019

Blog

Snyk-Forschungsteam entdeckt schwerwiegende Sicherheitslücken durch Prototype Pollution in allen Versionen von lodash

5. Juli 2019

Blog

Serverless ist großartig, aber wie steht es um die Sicherheit meiner AWS-Lambda-Funktionen und ihrer Abhängigkeiten?

3. Juli 2019

Cheat Sheet assetts
Blog

Best Practices für die Verwaltung von Secrets in serverlosen Anwendungen

13. Juni 2019

NPM blog
Blog

npm erreicht den Meilenstein von 1 Million Paketen! Was können wir daraus lernen?

4. Juni 2019

Blog

10 Best Practices für Serverless-Sicherheit

31. Mai 2019

Priority blog wide
Blog

Sicherheitslücken bewerten 101: CVSS für CVEs erklärt

16. Mai 2019

Twitter header
Blog

Eine Denial-of-Service-Schwachstelle im Axios-JavaScript-Paket entdeckt – alle Versionen des beliebten HTTP-Clients betroffen

6. Mai 2019