Snyk Container als „VMware PKS Partner Ready“ zertifiziert: Sicherheitslücken in Container-Workloads finden und beheben

17. April 2020
0 Min. LesezeitWir freuen uns, Ihnen mitteilen zu können, dass Snyk Container jetzt für den Einsatz mit VMware PKS zertifiziert und auf dem VMware Marketplace verfügbar ist. Snyks Kubernetes-Monitor ist Teil des Produkts Snyk Container und in Ihre VMware Enterprise-PKS-Cluster integriert. So können Sie neu bereitgestellte oder aktualisierte Workloads überwachen und Sicherheitslücken in den zugehörigen Container-Images und Konfigurationen erkennen, die diese Workloads weniger sicher machen könnten.
Probleme in Containern während Entwicklung und Produktion erkennen
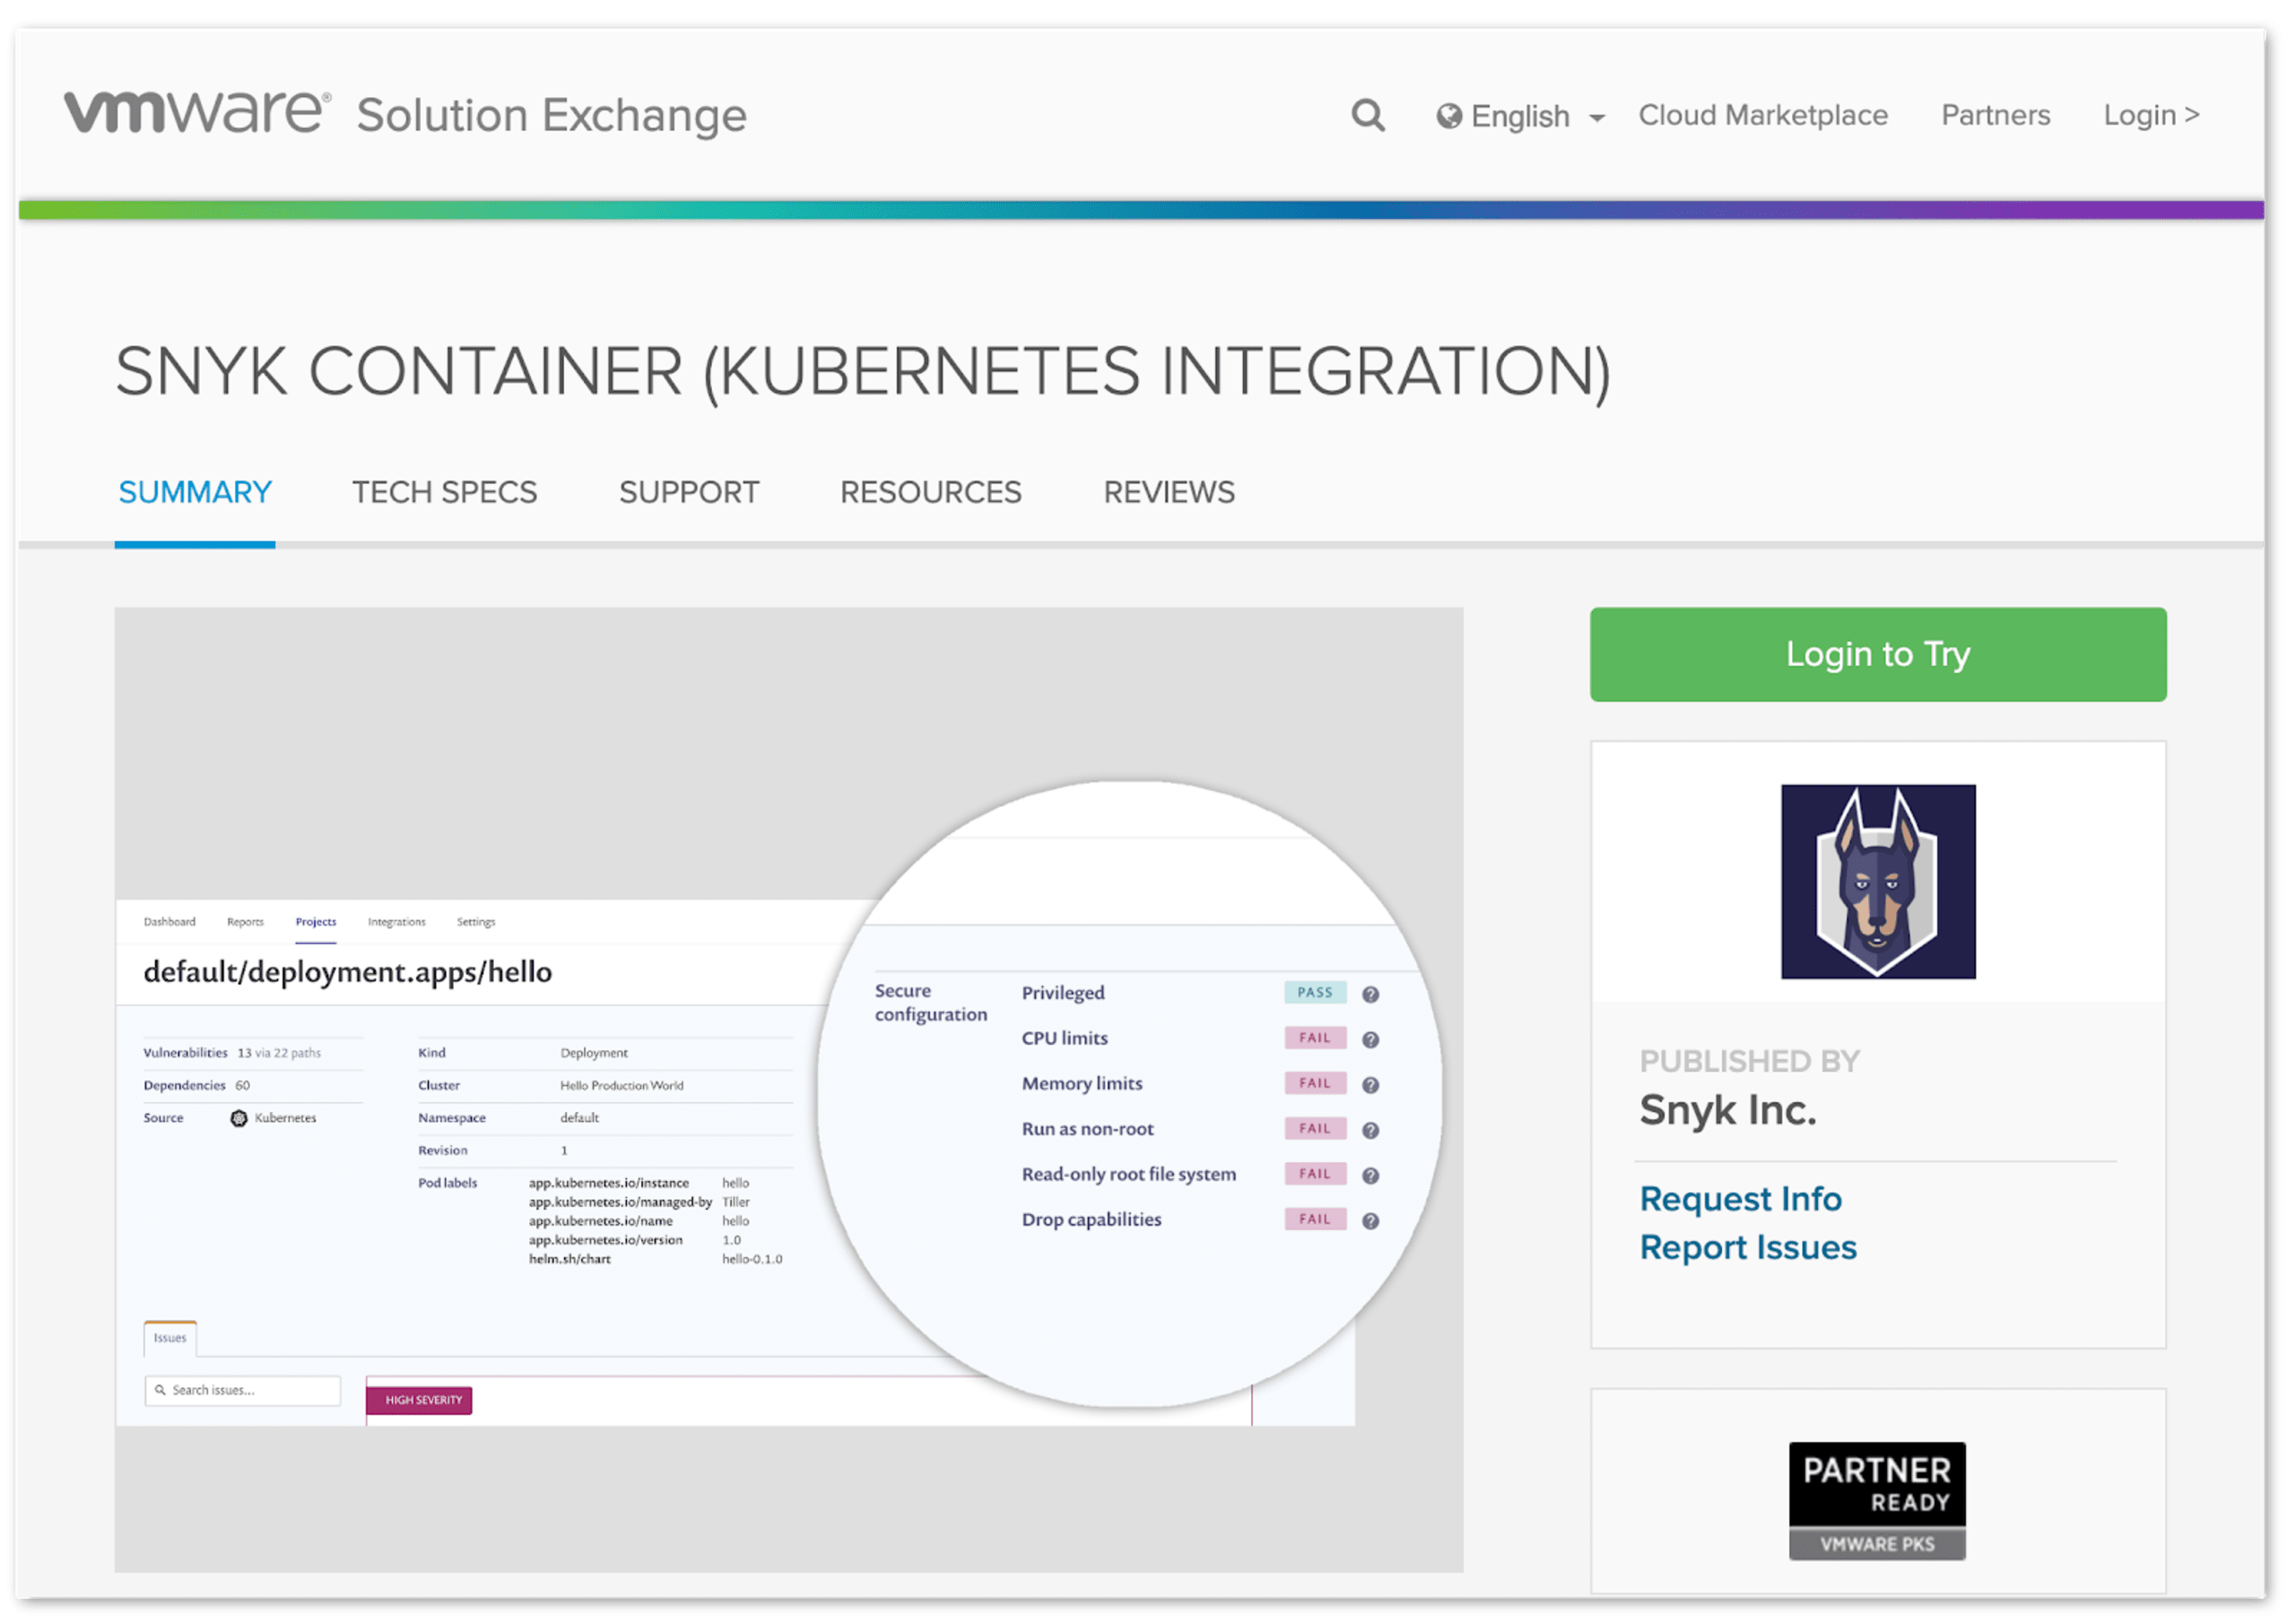
Wenn Workloads in Ihren PKS-Clustern bereitgestellt oder geändert werden, erkennt Snyk Sicherheitslücken in den zugrunde liegenden Container-Images und prüft sie. Außerdem erhalten Sie Informationen zu Problemen mit der Konfiguration laufender Pods, die diese Workloads weniger sicher machen könnten. Snyk bietet fortlaufenden Schutz, nachdem Workloads gescannt wurden. So verfügen Sie stets über aktuelle Informationen zu Sicherheitslücken in Ihren Produktionsanwendungen. Die Konfigurationsdetails der Pods helfen Ihnen außerdem, die Behebung zu priorisieren. Durch die Integration von Snyk Container in PKS-Cluster sind diese Berichte übersichtlich, wie das folgende Beispiel zeigt.

Vor der Bereitstellung in Ihren PKS-Clustern kann Snyk Container Container-Images an mehreren weiteren Stellen scannen, darunter auf den Desktops der Entwickler, in Ihren CI/CD-Pipelines und in Container-Registries, wie das folgende Diagramm zeigt.

Entwicklerfreundliche Empfehlungen zur Behebung von Sicherheitslücken in Containern
Der entwicklerorientierte Ansatz von Snyk geht über reine Berichte zu Sicherheitslücken hinaus und erleichtert Entwicklern die Behebung von Sicherheitsproblemen. Snyk erkennt Sicherheitslücken und bietet Entwicklern sofort umsetzbare Empfehlungen zur Behebung von Problemen in Containern. Angefangen beim Basis-Image des Containers, für das Snyk Empfehlungen zu Upgrades anzeigt:

Snyk zeigt außerdem Details zu Ebenen und Abhängigkeiten sowie den Dockerfile-Kontext für benutzerdefinierte Ebenen in Container-Images an. So können Sie schnell nachvollziehen, wo möglicherweise anfällige Komponenten in Ihre Images gelangen:

Sicherheitslücken in Open-Source-Abhängigkeiten mit automatisierter Behebung schließen
Nicht zuletzt ist Ihr Anwendungscode der wichtigste Bestandteil Ihrer Container und wird wahrscheinlich zunehmend auf Open-Source-Komponenten angewiesen sein. Snyk hilft Ihnen außerdem dabei, Sicherheitsprobleme in Ihren Open-Source-Abhängigkeiten schnell zu finden und sie durch die direkte Integration in Ihre Quellcode-Repositories automatisch zu beheben.

Erste Schritte mit Snyk in PKS
All diese Funktionen sind ab sofort für VMware-PKS-Kunden verfügbar!
Wenn Sie noch kein Snyk-Konto haben, können Sie sich kostenlos registrieren und Snyk nutzen, um sowohl Container-Images als auch Open-Source-Abhängigkeiten zu scannen.
Anleitungen und Details zur Integration von Snyk in Ihre PKS-Cluster finden Sie auf dem VMware Marketplace.
Möchten Sie eine Demo sehen oder Fragen stellen? Wir freuen uns, von Ihnen zu hören.
Bleiben Sie sicher!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


