Container-Images direkt in Ihren Registries schützen
Liron Lifshitz-Yadin

30. April 2019
0 Min. LesezeitWir freuen uns, unser Angebot für Container Vulnerability Management weiter auszubauen und jetzt auch Integrationen mit Ihren Container-Image-Registries bereitzustellen.
Anfällige Images testen, überwachen und beheben
Mit den neuen Integrationen von Snyk für Container-Registries können Sie Ihre Container-Images direkt in Ihren Registries auf Schwachstellen prüfen. Außerdem können Sie Registry-Images auf neu bekannt gewordene Schwachstellen überwachen.
Wenn Schwachstellen gefunden werden, bietet Snyk Empfehlungen zur Behebung. Wenn Sie Ihre Dockerfile zum Testen hinzufügen, erhalten Sie von Snyk außerdem konkrete Empfehlungen zur Behebung durch ein optimales Basis-Image.
Docker Hub ist die erste Container-Registry, in die wir eine Integration bereitstellen. Weitere Integrationen folgen in Kürze, darunter Azure Container Registry (ACR), Amazon Elastic Container Registry (ECR), Google Container Registry (GCR) und Jfrog Artifactory.
Entwicklerinnen und Entwickler stärken
Mit den zusätzlichen Registry-Integrationen unterstützen wir Entwicklerinnen und Entwickler weiterhin dabei, Container-Sicherheit nahtlos umzusetzen. Sie können ihre Registry-Images testen und ganz einfach auf neu entdeckte Schwachstellen überwachen. Außerdem können sie selbst festlegen, wie sie benachrichtigt werden möchten.
Erste Schritte mit der Docker-Hub-Integration
Eine neue Integrationsoption für Docker Hub ist jetzt auf der Seite Integrationen unter snyk.io verfügbar, wie in der folgenden Abbildung zu sehen:
Sobald Sie die Integration eingerichtet haben, können Sie Ihre Images auswählen und als neue Projekte in Snyk importieren.
Die folgende Abbildung zeigt das Repository und die Tag-Liste von Docker Hub:
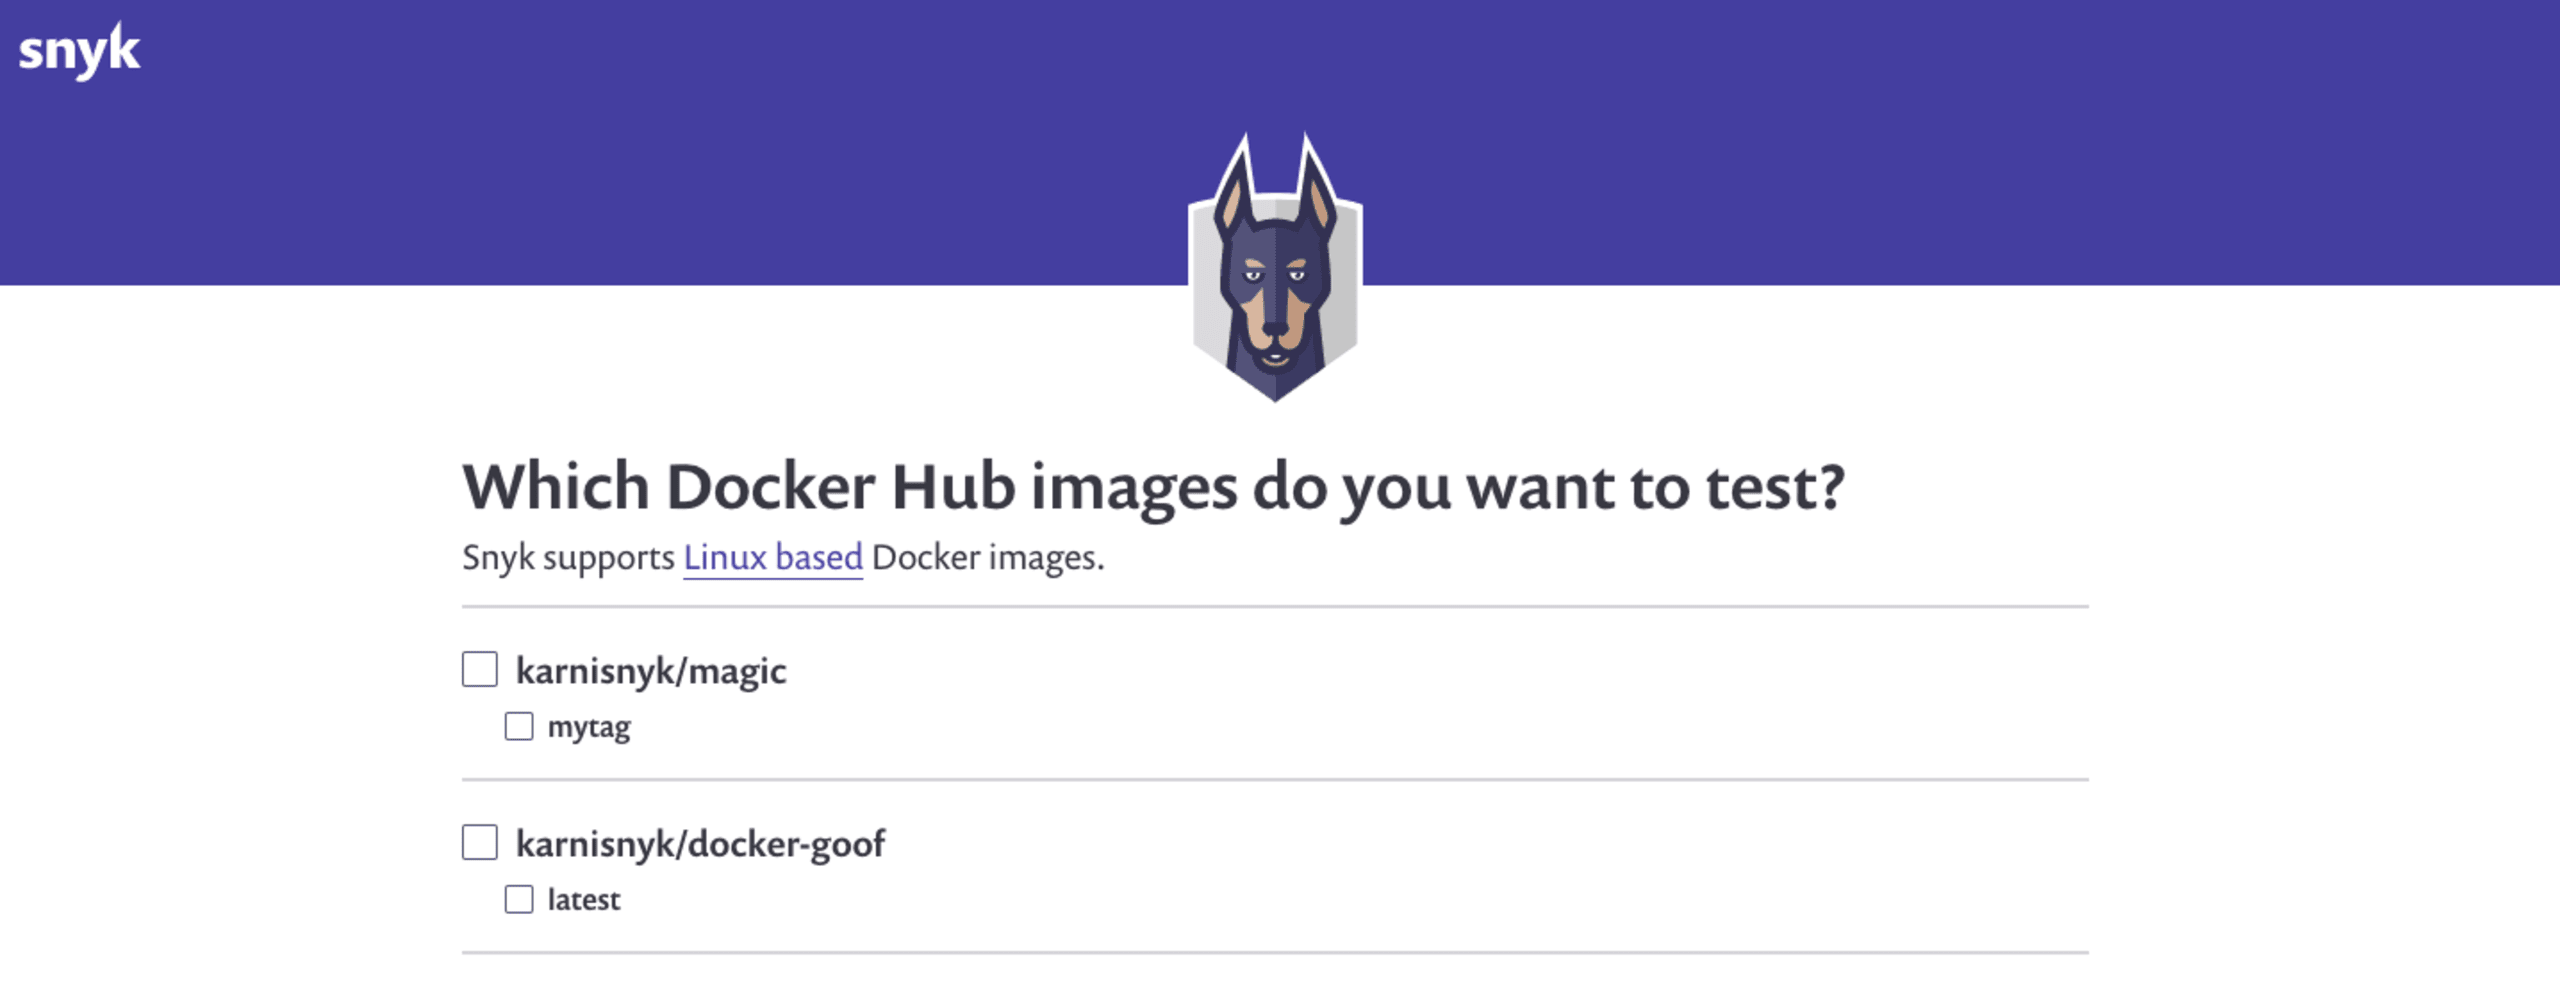
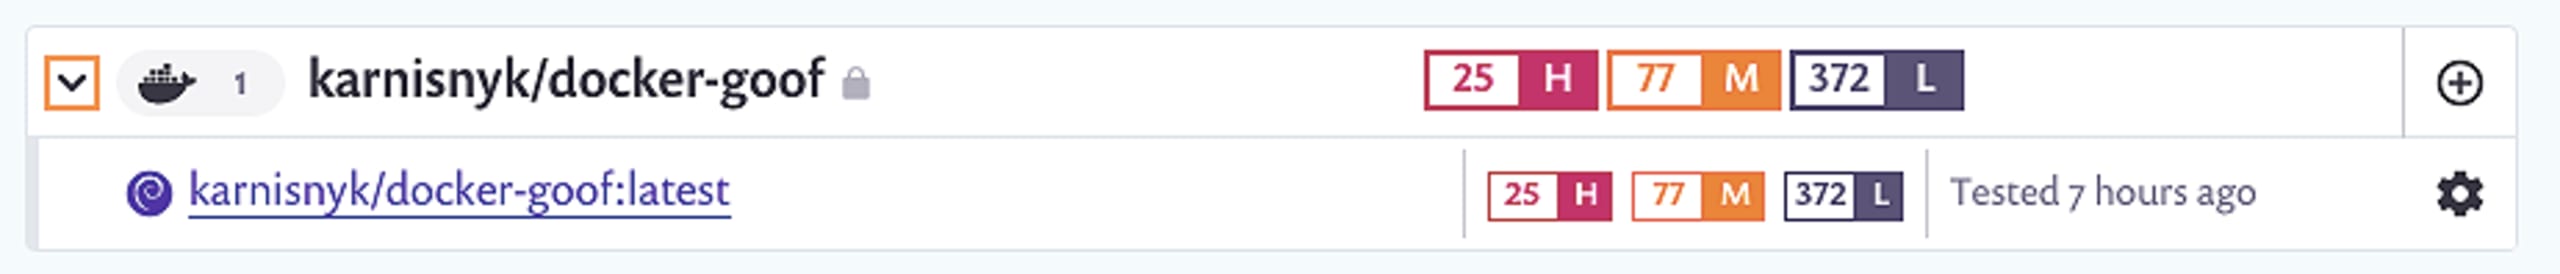
Nach dem Import werden Projekte entsprechend Ihren Docker-Hub-Repositories gruppiert. Mit dem neuen speziellen Filter können Sie ausschließlich Ihre Docker-Hub-Projekte anzeigen. Snyk überwacht diese Images und testet sie regelmäßig gemäß Ihren Benachrichtigungseinstellungen.
Optimale Empfehlungen zur Behebung durch ein Basis-Image erhalten, wenn Sie Ihre Dockerfile hinzufügen
Für detailliertere Empfehlungen zur Behebung können Sie die Dockerfile des Images in Ihren Git-Repositories verknüpfen. Klicken Sie in der Projektliste auf das Zahnradsymbol des Projekts, das Sie testen möchten, um es mit dem entsprechenden Git-Repository und der Dockerfile zu verknüpfen, wie im folgenden Beispiel:
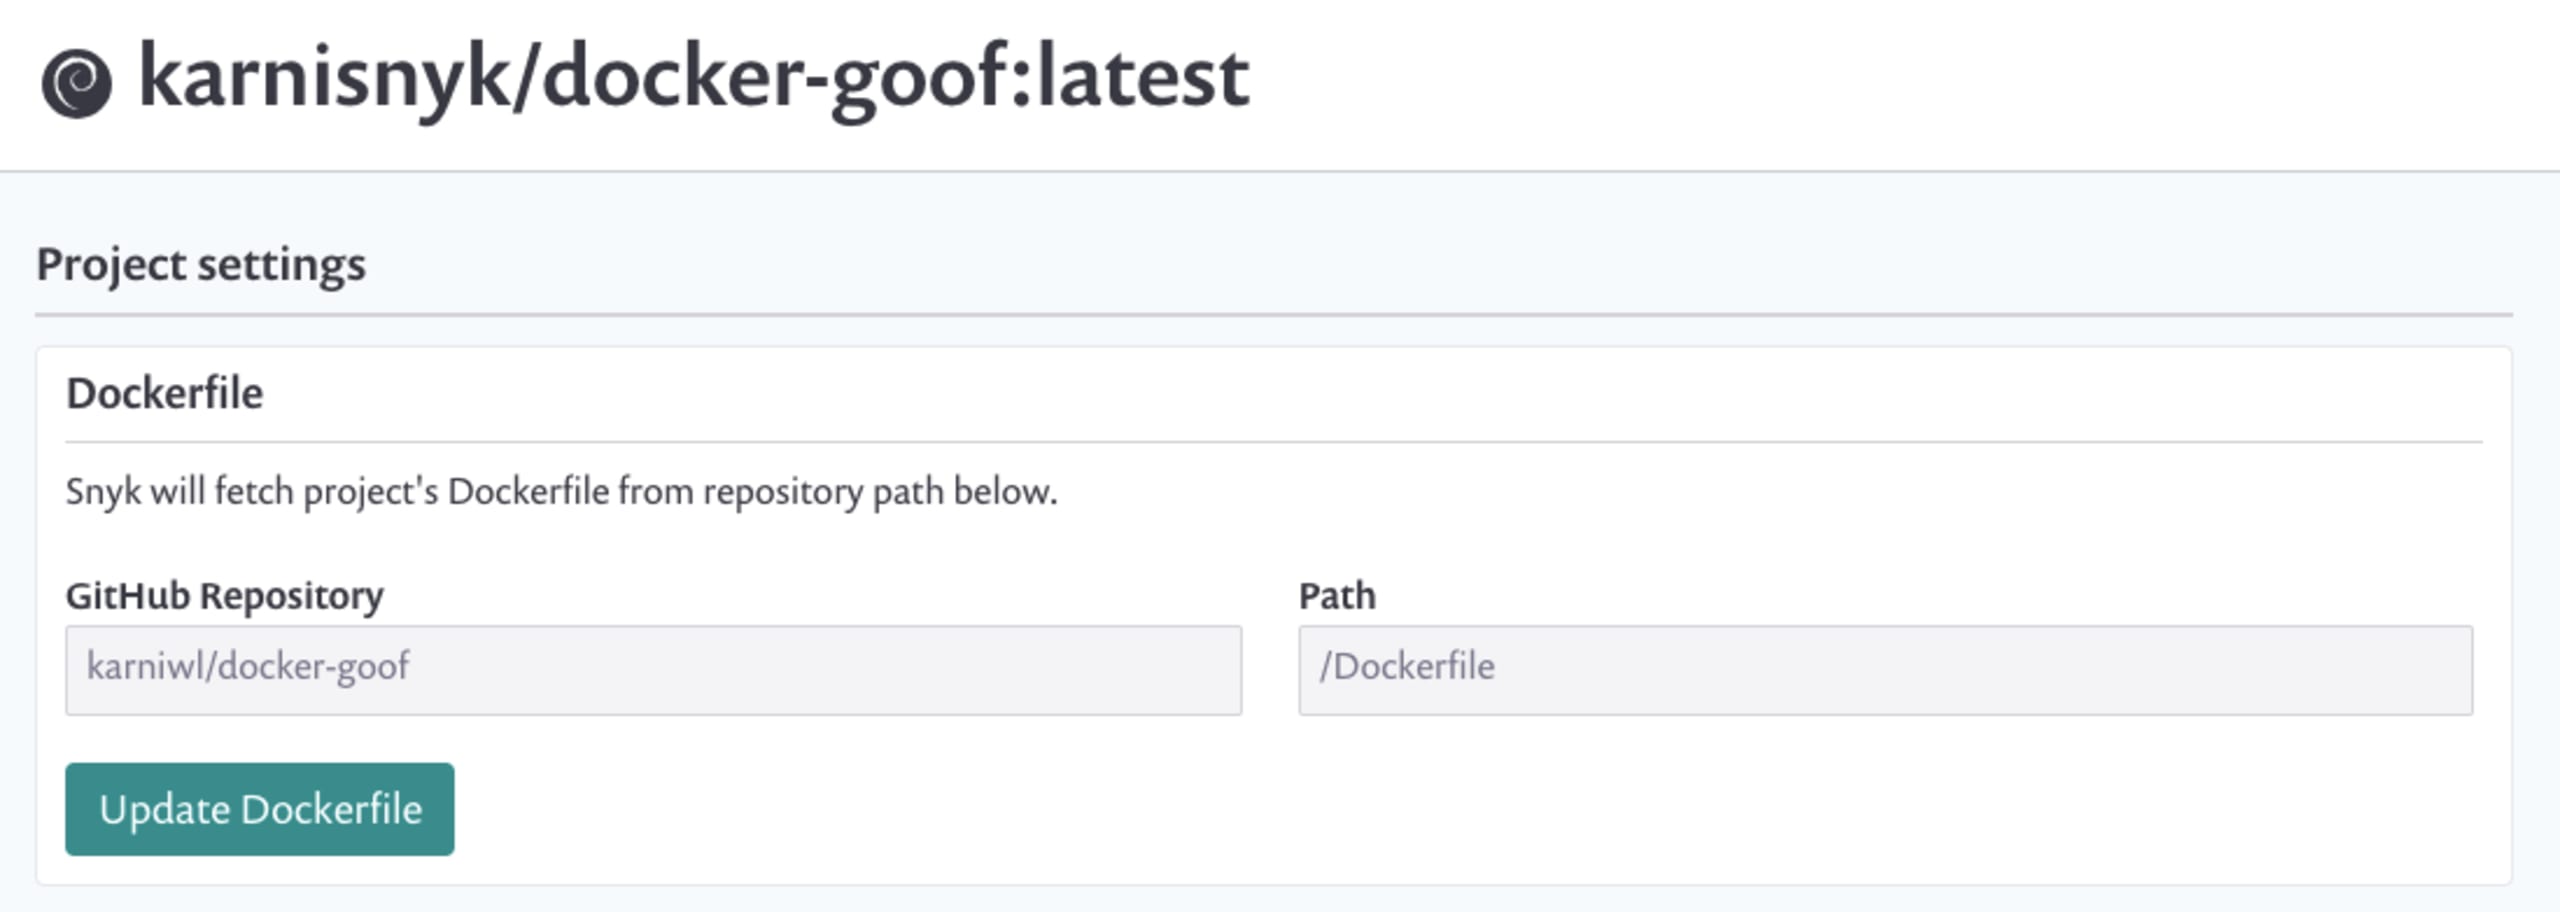
Nach dem Hinzufügen empfiehlt Snyk die optimale Maßnahme, um Ihr Basis-Image auf eine sicherere Version zu aktualisieren. Wenn das verwendete Basis-Image veraltet ist, empfiehlt Snyk alternativ einen Neuaufbau.
Nach dem Hinzufügen können die Empfehlungen von Snyk Folgendes umfassen:
Minor-Upgrades – das sicherste und beste verfügbare Minor-Upgrade
Major-Upgrades – eine Option für ein Major-Upgrade, mit dem mehr Schwachstellen behoben werden, das jedoch ein höheres Risiko birgt
Alternative Upgrades – geeignete alternative Images, mit denen Sie Ihr aktuelles Basis-Image durch andere Images ersetzen können, die möglichst wenige Schwachstellen aufweisen.
Wenn Ihr Basis-Image veraltet ist, empfiehlt Snyk außerdem, Ihr Image neu zu erstellen.
Hier ein Beispiel für solche Empfehlungen:

Weitere Informationen zu unserer Lösung für Container Vulnerability Management finden Sie in unserer neuen Dokumentation.
Bleiben Sie dran – weitere Ankündigungen folgen in Kürze!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


