
8 Best Practices für die Sicherheit in Azure Repos

Artikel von

Edward Thompson
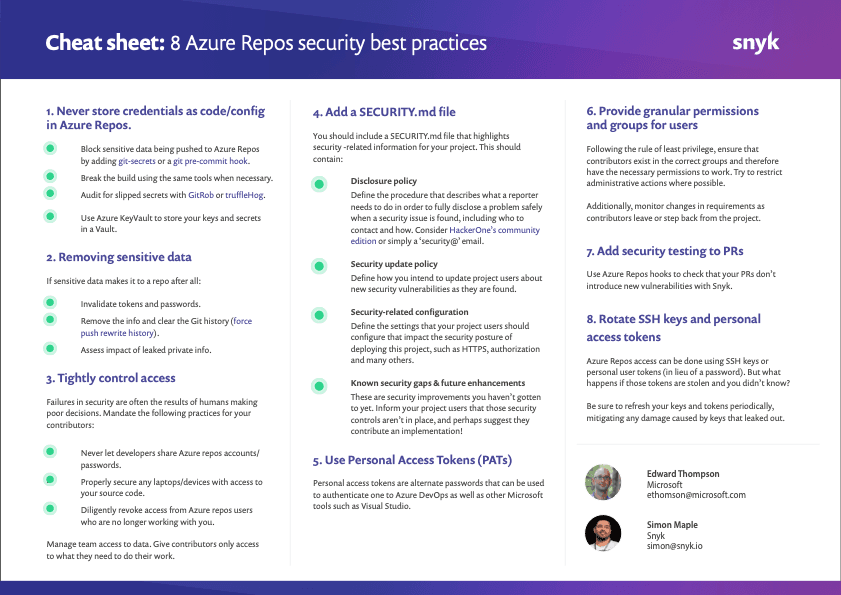
Cheat Sheet Azure Repos Tips

6. Mai 2019

0 Min. Lesezeit

In diesem Spickzettel erfahren Sie, wie Sie als Nutzer oder Contributor von Azure Repos für mehr Sicherheit sorgen können. Einige Tipps beziehen sich speziell auf Azure Repos, viele davon sind aber auch für andere Git- und Nicht-Git-Repositories nützlich.

Starten wir mit unserer Liste der 8 Best Practices für die Sicherheit in Azure Repos:

  1. Speichern Sie niemals Zugangsdaten als Code oder Konfiguration in Azure Repos

  2. Entfernen Sie sensible Daten aus Ihren Dateien und dem Azure-Repos-Verlauf

  3. Kontrollieren Sie den Zugriff streng

  4. Fügen Sie eine SECURITY.md-Datei hinzu

  5. Verwenden Sie Personal Access Tokens

  6. Weisen Sie Nutzern granulare Berechtigungen und Gruppen zu

  7. Integrieren Sie Sicherheitstests in Pull Requests

  8. Rotieren Sie SSH-Schlüssel und Personal Access Tokens

Falls Sie es noch nicht getan haben, laden Sie diesen Spickzettel jetzt herunter und hängen Sie ihn gut sichtbar auf, damit Sie auch künftig sichere Entscheidungen treffen.


Spickzettel mit dem Titel „8 Best Practices für die Sicherheit von Azure Repos“ und Tipps zu Anmeldedaten, Zugriffskontrolle, Sicherheitstests und SSH-Schlüsseln.

Weiterlesen

blog feature snyk container custom base recommendations
Blog

Evo Agentic AppSec: Sicherheit, die mit der KI-Entwicklung Schritt hält

KI-gestützte Entwicklung ist schneller als herkömmliche Sicherheitsabläufe. Snyks Agentic AppSec setzt Sicherheitsagenten ein, um Schwachstellen kontinuierlich zu finden, zu beheben und zu überprüfen – während Menschen die Maßstäbe festlegen.

feature insights context
Blog

Autonome Angriffe sind bereits Realität. Die Verteidigung muss Schritt halten.

Autonome Angreifer verkürzen das Zeitfenster für die Verteidigung. Erfahren Sie, wie kontinuierliches Erkennen, Beheben, Validieren und Verhindern Sicherheitsteams helfen kann, Schritt zu halten.

Blog

Evo ADS Govern Agent Behavior ist allgemein verfügbar: MCP-Nutzung unter Kontrolle bringen

Evo ADS Govern Agent Behavior ist jetzt allgemein verfügbar und startet mit MCP Governance. Entdecken, genehmigen, überwachen, protokollieren und blockieren Sie die MCP-Server-Nutzung in führenden KI-Coding-Agenten.

