Resumo: segurança sem estresse para devs e equipes de operações na AWS


3 de abril de 2023
0 minutos de leituraRecentemente, a Snyk realizou um evento virtual de meio dia sobre segurança de workloads de aplicações executados na AWS. O evento foi dividido em seis sessões, com temas como os desafios de desenvolvimento de aplicações nativas da nuvem, as principais vulnerabilidades do ano passado, workshops práticos com fornecedores de tecnologia de ponta e vários outros assuntos que ajudam equipes de engenharia e segurança a criar um fluxo de trabalho DevSecOps bem-sucedido.
Confira a seguir um resumo dos temas de segurança abordados em cada sessão.
Palestra de abertura: 12 fatores de dor e sofrimento para desenvolvedores
Randall Degges, diretor sênior de relações com desenvolvedores e comunidade da Snyk, conduziu a primeira sessão do dia. Chamando-a de sua “sessão de terapia” pessoal, Randall apresentou aos participantes, de forma hilária, as armadilhas que enfrentou como empresário e desenvolvedor ao criar aplicações na AWS e, acima de tudo, o que aprendeu com esses erros.
Randall chamou sua sessão de 12 fatores de dor e sofrimento para desenvolvedores, inspirada na aplicação de 12 fatores de Adam Wiggins: uma metodologia para criar aplicações simples, escaláveis e confiáveis em ambientes de nuvem. Randall abordou cada um dos 12 fatores, explicando os erros que cometeu com exemplos de sua experiência como colaborador individual e empresário. Reunimos aqui uma de nossas histórias favoritas da apresentação!
O quarto fator da aplicação de 12 fatores de Wiggins recomenda que os desenvolvedores “tratem os serviços de apoio como recursos conectados” ou, como o jovem Randall aprendeu da maneira mais difícil, “construam tudo direito desde o início”.
Aos 12 anos, Randall criou um blog, codificado à mão e hospedado em um serviço de hospedagem compartilhada. O blog ia bem até que, já na idade de cursar a faculdade, Randall começou a usar o espaço para compartilhar links de filmes pirateados (na época em que o conteúdo da Netflix chegava pelo correio). A pirataria e o compartilhamento desses filmes fizeram dele uma figura popular no campus, mas logo o serviço de hospedagem ficou sem espaço para armazenar todo aquele conteúdo. Isso o obrigou a migrar sua aplicação PHP, codificada à mão, para uma arquitetura adequada. Como você pode imaginar, foi uma tarefa longa e árdua.
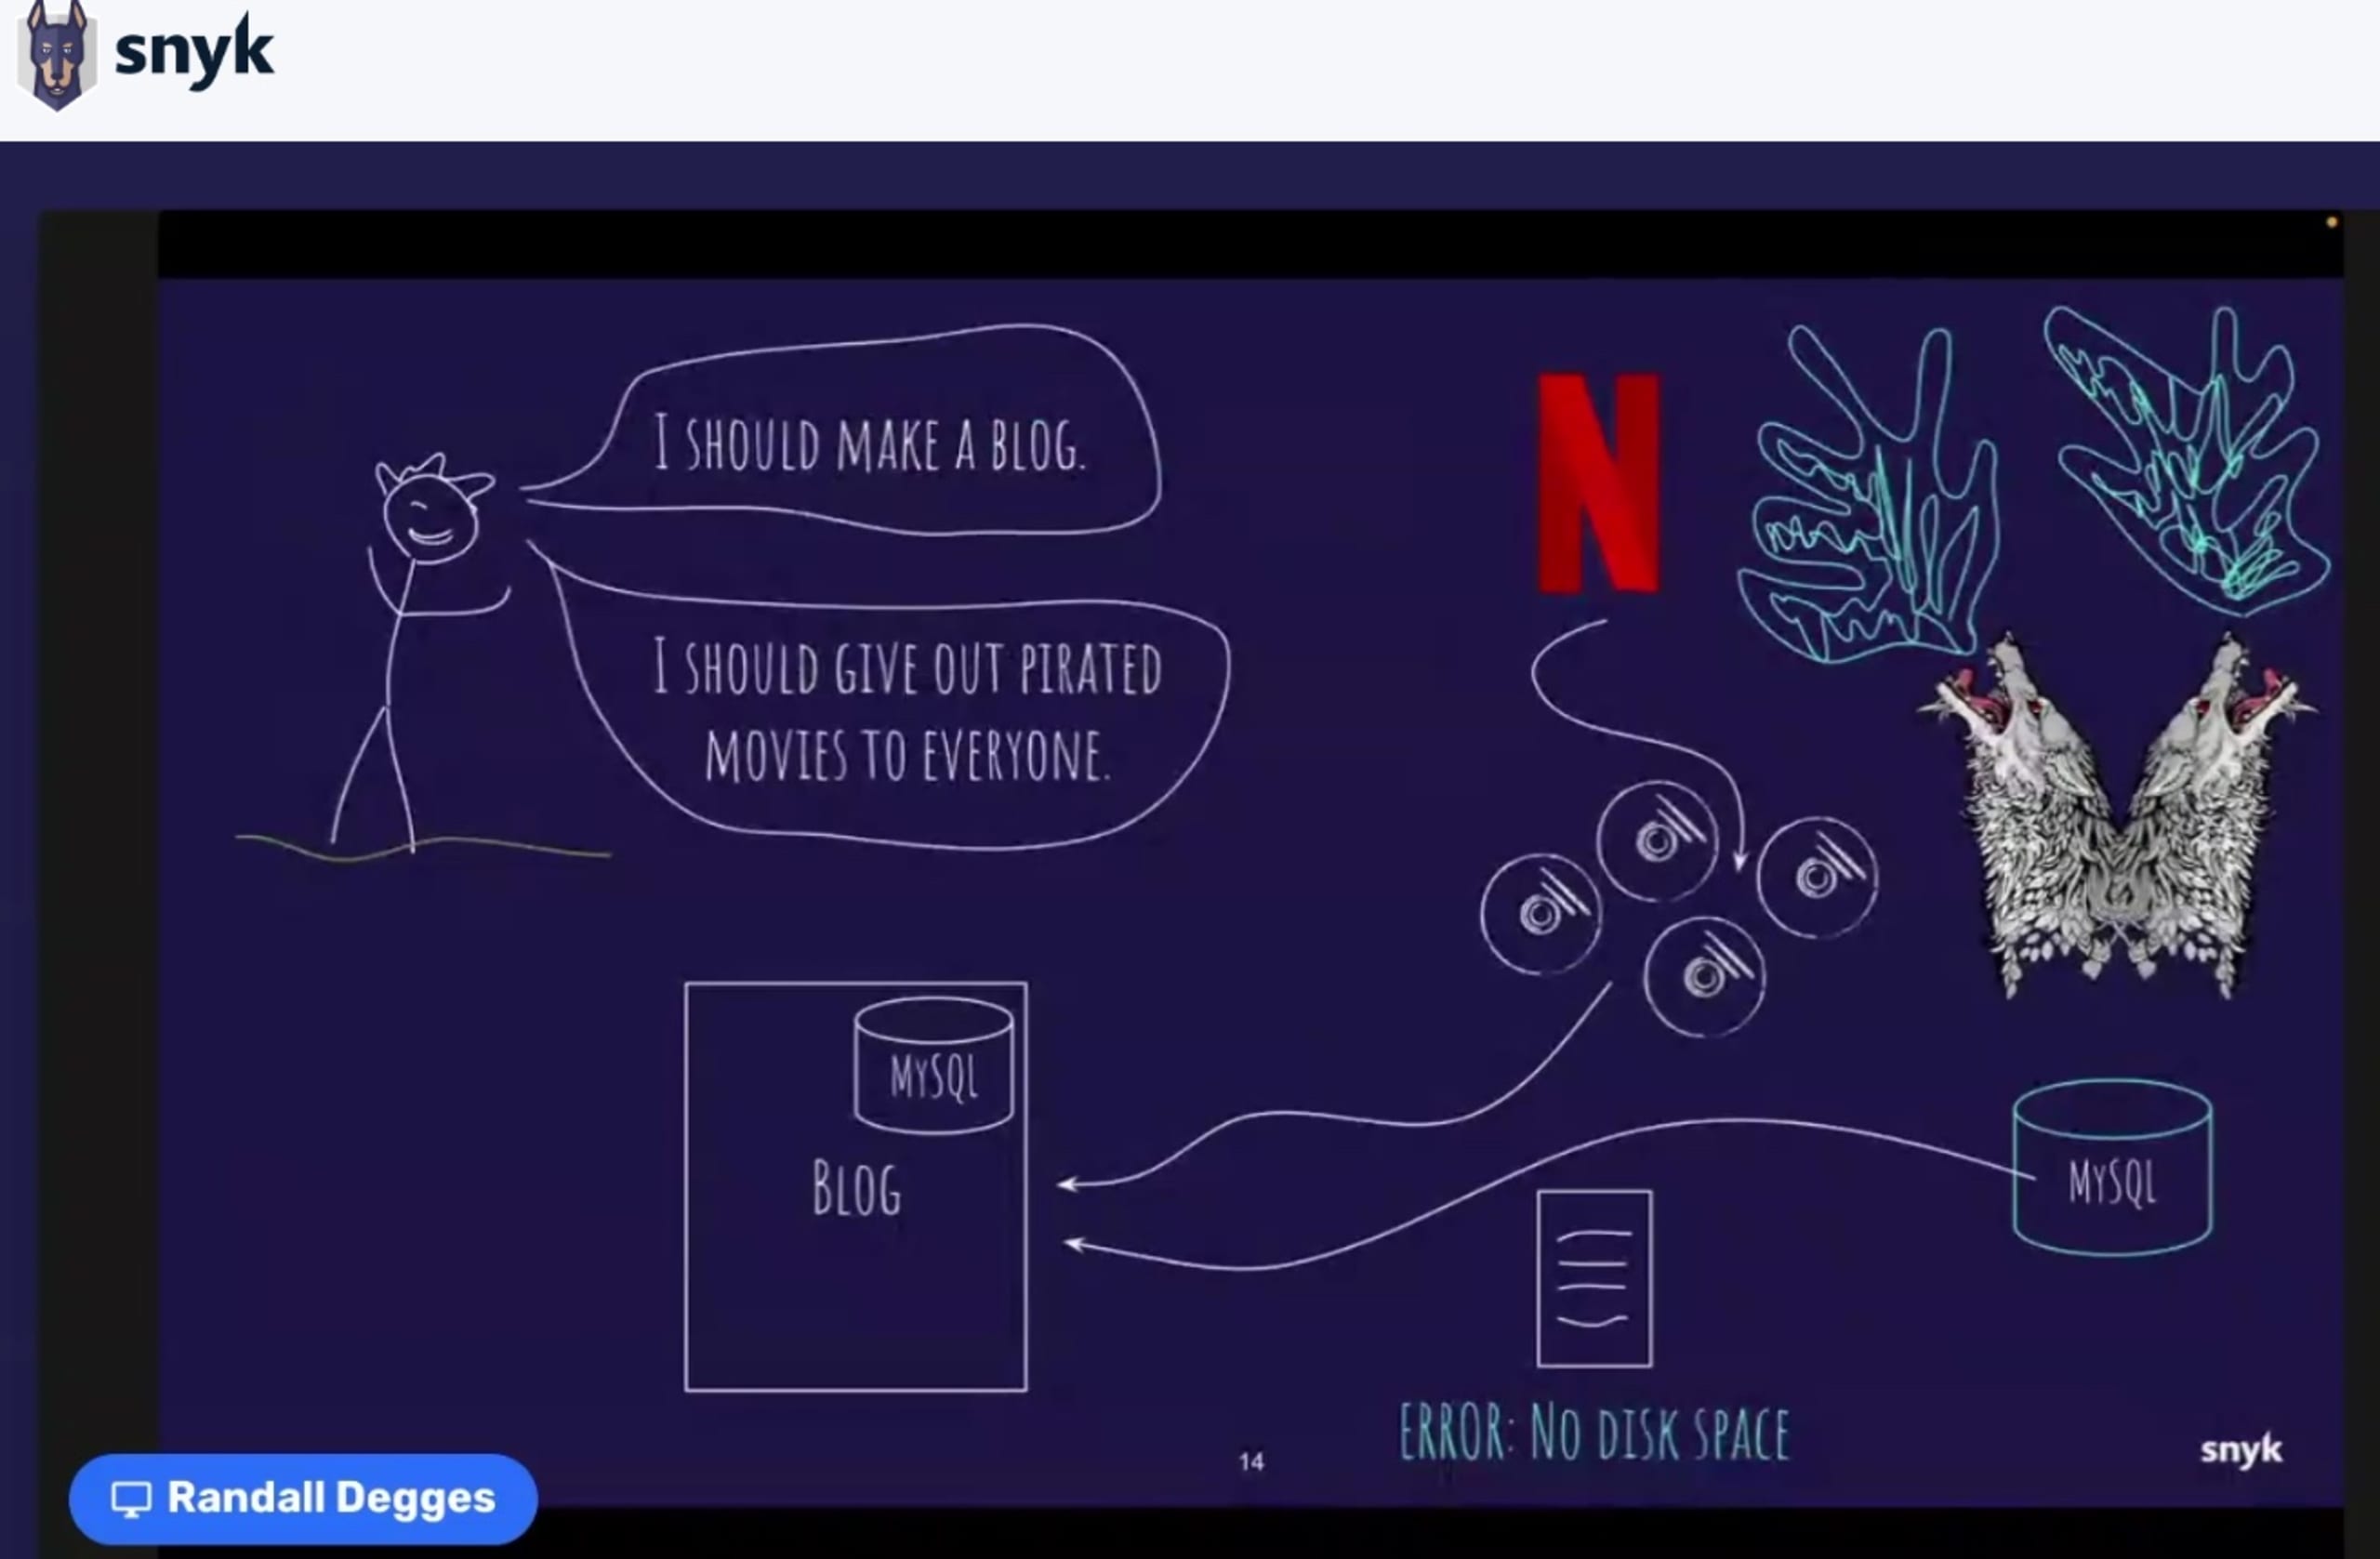
A sessão de Randall nos lembra, de 12 maneiras diferentes, que até desenvolvedores experientes cometem erros.
Assista à sessão aqui!
Sessão 2: As 10 principais vulnerabilidades da Snyk que os devs devem conhecer
Vandana Verma-Sehgal, defensora sênior de desenvolvedores na Snyk e integrante do conselho da OWASP, conduziu a segunda sessão do Stress-Free Security Summit, intitulada As 10 principais vulnerabilidades da Snyk que os desenvolvedores precisam conhecer.
Esta sessão é ideal para quem já conhece o OWASP Top 10 e quer ir além para manter suas aplicações seguras.
Primeiro, Vandana apresentou algumas verdades difíceis:
Organizações de todos os portes dependem muito de software, e boa parte dele contém componentes de código aberto (OSS).
O uso de OSS envolve riscos importantes. Por exemplo, defeitos em pequenas bibliotecas podem causar vulnerabilidades sistêmicas, como no caso do Log4J.
Os modelos tradicionais de ameaças à cibersegurança já não são suficientes para corrigir os riscos relacionados ao OSS.
Em seguida, ela compartilhou boas práticas para reduzir algumas das vulnerabilidades mais críticas da cadeia de suprimentos de software, mostrando aos participantes as melhores maneiras de:
Antecipar os riscos de segurança de aplicações, resolvendo estas 10 principais vulnerabilidades críticas.
Identificar as vulnerabilidades de código aberto mais recentes e impactantes para que as equipes de AppSec possam se defender delas.
Saber quais ameaças priorizar para reduzir os riscos às aplicações.
Esta sessão traz insights valiosos sobre a evolução das ameaças à cibersegurança. Ela oferece orientações práticas para ajudar desenvolvedores a se antecipar aos riscos de segurança em seus workloads de aplicações e a corrigir possíveis vulnerabilidades com mais rapidez e eficiência.
Workshops práticos: proteja seu código e suas configurações de nuvem com Atlassian e HashiCorp
O Stress-Free Security Summit contou com duas sessões práticas, nas quais os participantes aprenderam a proteger seus workloads de aplicações e a configuração dos ambientes de nuvem. Em uma delas, os participantes usaram a Snyk e a Atlassian para automatizar controles de segurança em todo o SDLC. Na outra, praticaram como definir e proteger Infraestrutura como Código usando a Snyk e a Hashicorp.
DevSecOps para aplicações modernas com Snyk e Atlassian
Marco Morales, arquiteto sênior de soluções para parceiros na Snyk, e Tomas Gonzalez,
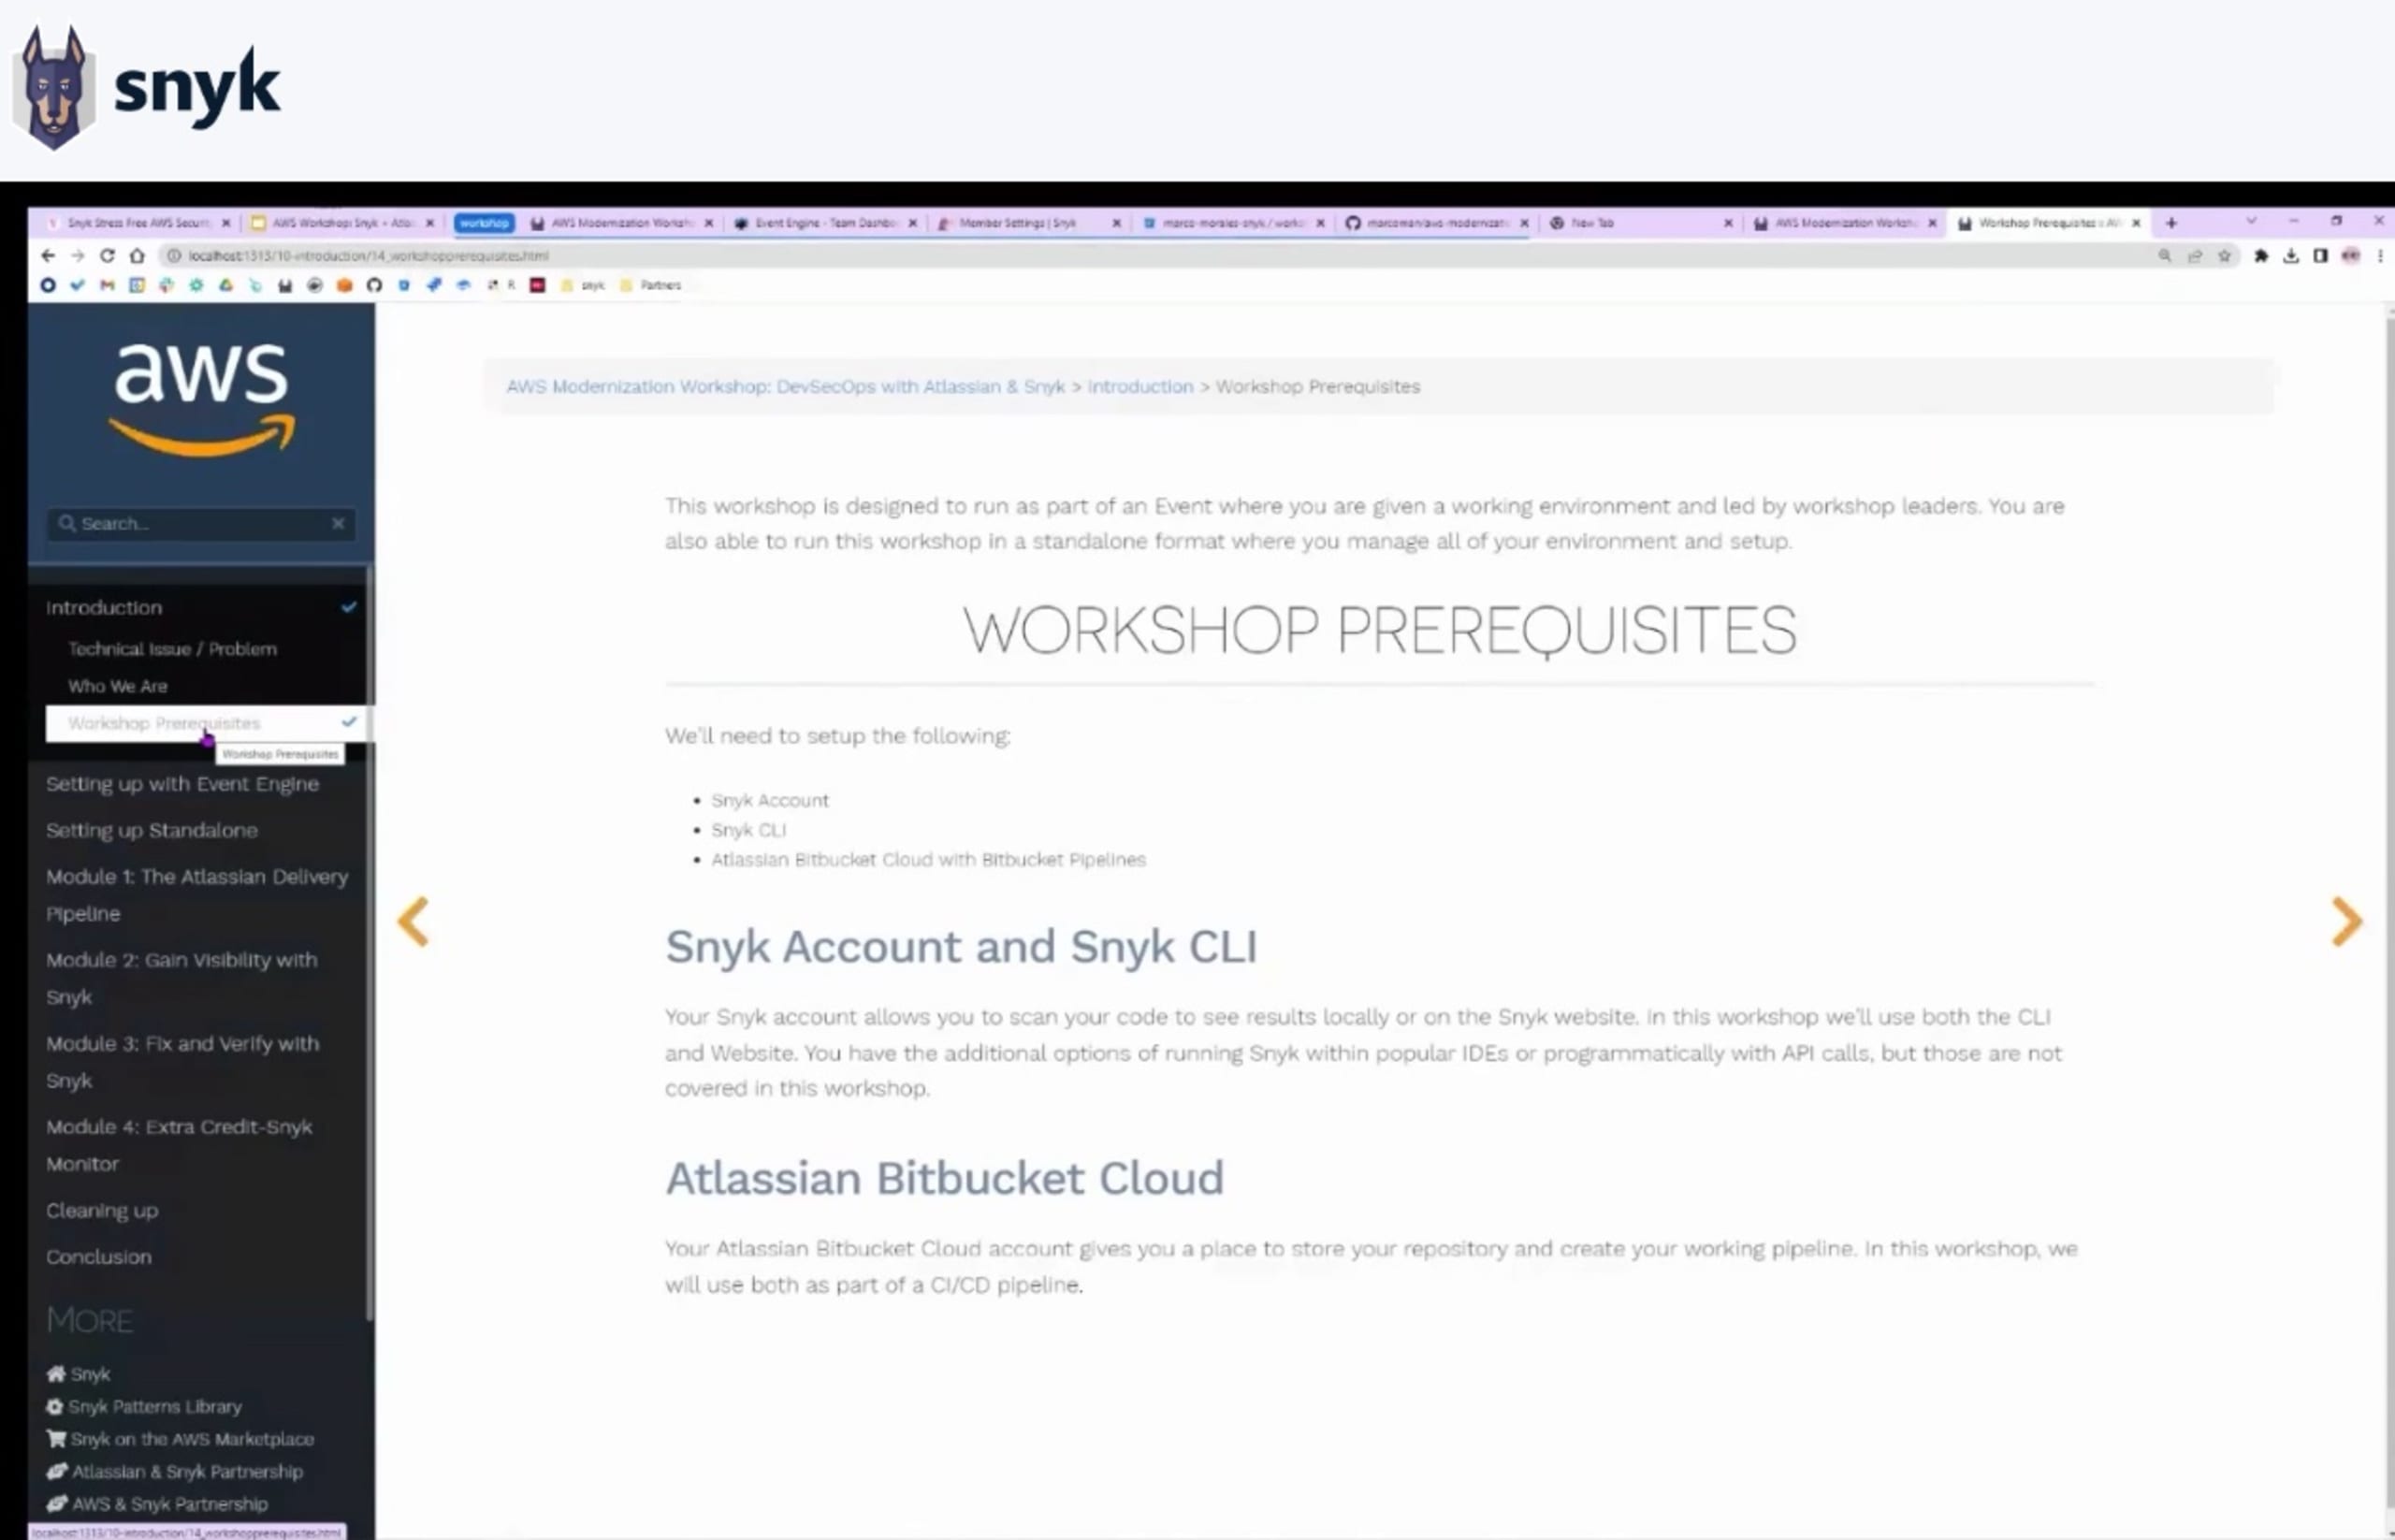
líder técnico de GSI da Snyk, conduziram uma sessão prática sobre a integração exclusiva da Snyk com o Bitbucket Cloud da Atlassian. Com ela, os usuários podem analisar o código automaticamente em busca de vulnerabilidades de segurança e receber alertas quando novas vulnerabilidades forem descobertas. Essa integração ajuda as equipes a identificar problemas de segurança no início do desenvolvimento e corrigi-los antes que possam ser explorados em produção.
Se quiser participar deste workshop, crie uma conta gratuita da Snyk e do Atlassian Bitbucket e acompanhe as instruções para incorporar boas práticas de segurança aos seus fluxos nativos de desenvolvimento.
Proteja a Infraestrutura como Código com Snyk e HashiCorp
Enquanto isso, especialistas em tecnologia da Snyk, da AWS e da HashiCorp conduziram um workshop para mostrar aos participantes como definir e proteger corretamente a infraestrutura como código durante o desenvolvimento.
Paul Harland, engenheiro de soluções para canais da Snyk, e David Schott, arquiteto líder de soluções para parceiros da Snyk, trabalharam com Raj Jeripotula, arquiteto sênior de soluções para parceiros da AWS, e Yash Khemani, engenheiro de soluções da HashiCorp, para conduzir o workshop.
Durante a sessão, eles demonstraram como a integração da Snyk com a Hashicorp permite que desenvolvedores analisem automaticamente seu código de infraestrutura em busca de vulnerabilidades de segurança e recebam alertas quando novas vulnerabilidades forem descobertas. Assim, a segurança da infraestrutura fica mais simples com a análise e o monitoramento automatizados.
Se quiser acompanhar este workshop, crie uma conta gratuita da Snyk e do Hashicorp Terraform Cloud para descobrir como é fácil analisar e implantar um projeto de infraestrutura como código (IaC) na AWS.
Assista à sessão aqui!
Entrevista com cliente: o valor da segurança para desenvolvedores na Acuity Knowledge Partners
Nesta sessão, Frank Fischer, gerente sênior de marketing de produto da Snyk, entrevistou Sameer Goyal, diretor de engenharia da Acuity, sobre o valor da segurança para desenvolvedores. Cliente da Snyk há vários anos, Sameer Goyal compartilhou sua experiência ao adotar uma mentalidade que prioriza os desenvolvedores para dar a devida prioridade à segurança de aplicações.
Durante a conversa, Sameer explicou:
Os desafios de segurança da Acuity ao migrar e modernizar workloads de aplicações e como sua equipe integrou a Snyk ao pipeline de desenvolvimento.
O valor que obtiveram com a implementação da Snyk e como ela ajudou a identificar problemas de segurança mais cedo e com mais rapidez.
Sua perspectiva prática sobre como promover uma cultura de segurança nas equipes de desenvolvimento e como a Snyk o ajudou a atingir esse objetivo.
Depois de implementar a Snyk, a Acuity conseguiu atender aos requisitos de segurança e conformidade esperados por seus clientes do setor de serviços financeiros, fortalecendo a postura de segurança de suas aplicações sem perder agilidade ou velocidade no desenvolvimento.
Assista à sessão aqui ou leia o estudo sobre o valor para o cliente da Snyk.
Palestra de encerramento: promovendo a segurança para desenvolvedores
Desenvolver software seguro é fundamental no cenário digital atual, e promover a segurança para desenvolvedores é parte essencial desse processo. Por isso, a sessão de encerramento do Summit abordou como facilitar um fluxo de trabalho DevSecOps bem-sucedido com ferramentas de segurança voltadas para desenvolvedores!
Clinton Herget, CTO de campo da Snyk, conduziu a sessão final do dia, Promovendo a segurança para desenvolvedores. Ele abordou conceitos essenciais de um cenário de segurança em rápida evolução, incluindo o que mudou para os desenvolvedores, por que a segurança para desenvolvedores é importante e quais são as boas práticas para pessoas, processos e ferramentas.
Durante a sessão, Clinton observou que os programas de segurança evoluíram para acompanhar o desenvolvimento ágil, os pipelines de DevOps e as implantações mais rápidas. A transição para DevSecOps transferiu uma parcela significativa da responsabilidade pela segurança para as equipes de desenvolvimento. Gerentes de engenharia precisam adotar novas práticas de segurança e assumir essa responsabilidade, enfrentando desafios organizacionais, de processos e de ferramentas. A dica de Clinton para um DevSecOps bem-sucedido: não sobrecarregue seus desenvolvedores!
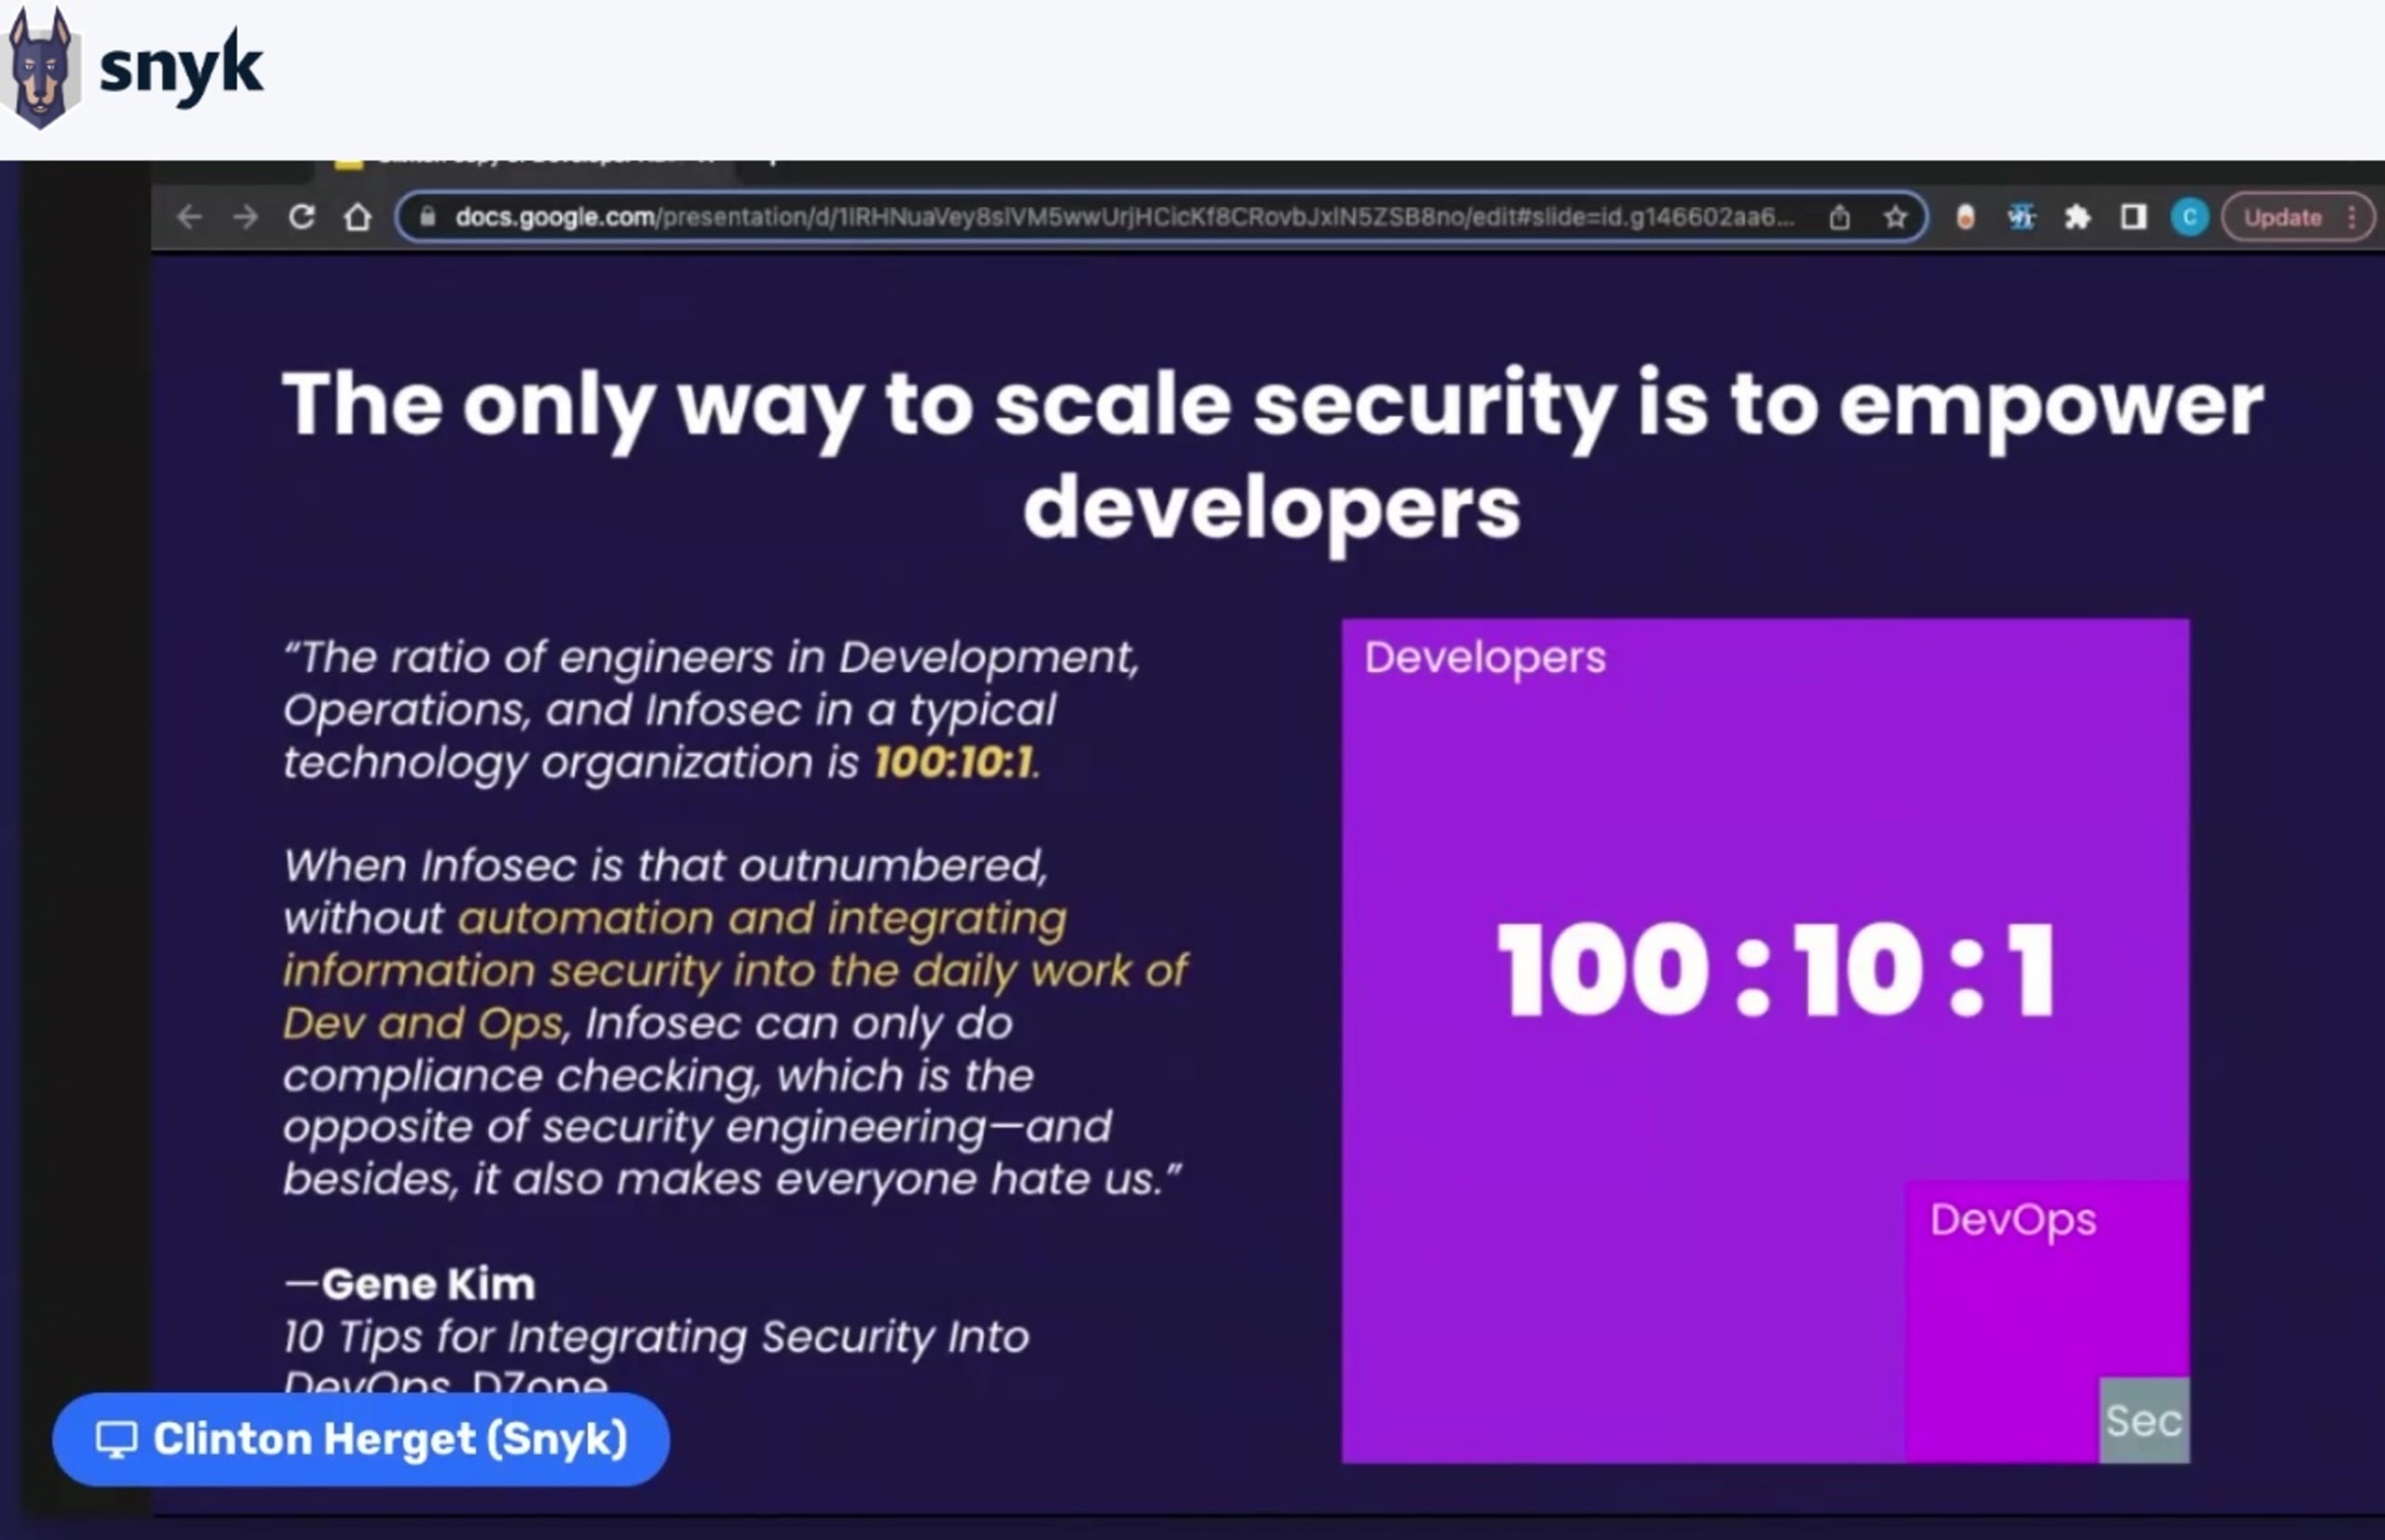
Clinton mostrou como outras organizações modernas conseguiram criar uma cultura de segurança para desenvolvedores e ofereceu dicas e boas práticas para incentivar a adoção das ferramentas de segurança certas, de acordo com as necessidades de cada empresa. Ele também destacou armadilhas comuns ao tentar adaptar processos e ferramentas de segurança tradicionais aos fluxos de trabalho modernos de desenvolvimento de aplicações.
Para quem não viu
Você ainda pode assistir a todas as sessões do Summit Stress Free Security on AWS sob demanda! Se você gostou deste conteúdo e quer saber mais sobre a plataforma de segurança para desenvolvedores da Snyk, agende uma demonstração ao vivo com um especialista em segurança ou experimente a Snyk gratuitamente!