Snyk leva segurança de infraestrutura como código ao HashiCorp Terraform Cloud
Sarah Conway
4 de maio de 2022
0 minutos de leituraComo parte da nossa missão de tornar os fluxos de trabalho do Terraform Cloud mais simples e seguros, temos o prazer de anunciar nossa nova integração nativa com o HashiCorp Terraform Cloud. Essa integração incorpora a experiência em segurança da Snyk Infrastructure as Code (Snyk IaC) e suas correções pensadas para desenvolvedores diretamente ao Terraform Cloud, tornando o fluxo de trabalho do Terraform Cloud uma das formas mais seguras de provisionar e gerenciar a infraestrutura de nuvem pública.
Nesta publicação, vamos explicar por que criamos essa integração, mostrar como é um fluxo de trabalho no Terraform Cloud com a tarefa de execução do Snyk IaC e compartilhar recursos para você começar rapidamente a aprimorar a segurança de IaC em cada tarefa de execução do Terraform.
Por que integrar ao Terraform Cloud?
Com a adoção cada vez maior da infraestrutura como código, as equipes de desenvolvimento precisam escrever e manter cada vez mais configurações. Mas, com o aumento do uso, também cresce o risco. Os desenvolvedores também são cada vez mais responsáveis pela segurança e pela conformidade das implantações na nuvem.
O problema é que saber como provisionar a infraestrutura com segurança é um grande desafio para as equipes de desenvolvimento. O Relatório sobre o estado da segurança de aplicações nativas da nuvem da Snyk constatou que 69% dos entrevistados tinham uma configuração incorreta ou uma vulnerabilidade conhecida e sem correção em suas aplicações nativas da nuvem.
Criamos a integração da tarefa de execução do Terraform da Snyk para ajudar os desenvolvedores a encontrar e corrigir com mais facilidade configurações incorretas de IaC e problemas de segurança em desacordo com as políticas enquanto programam, reduzindo o risco de uma infraestrutura insegura muito antes da implantação. Essa abordagem que prioriza os desenvolvedores ajuda os usuários do Terraform Cloud a definir e gerenciar com segurança a infraestrutura de nuvem em todos os principais provedores, incluindo AWS, Azure e Google Cloud.
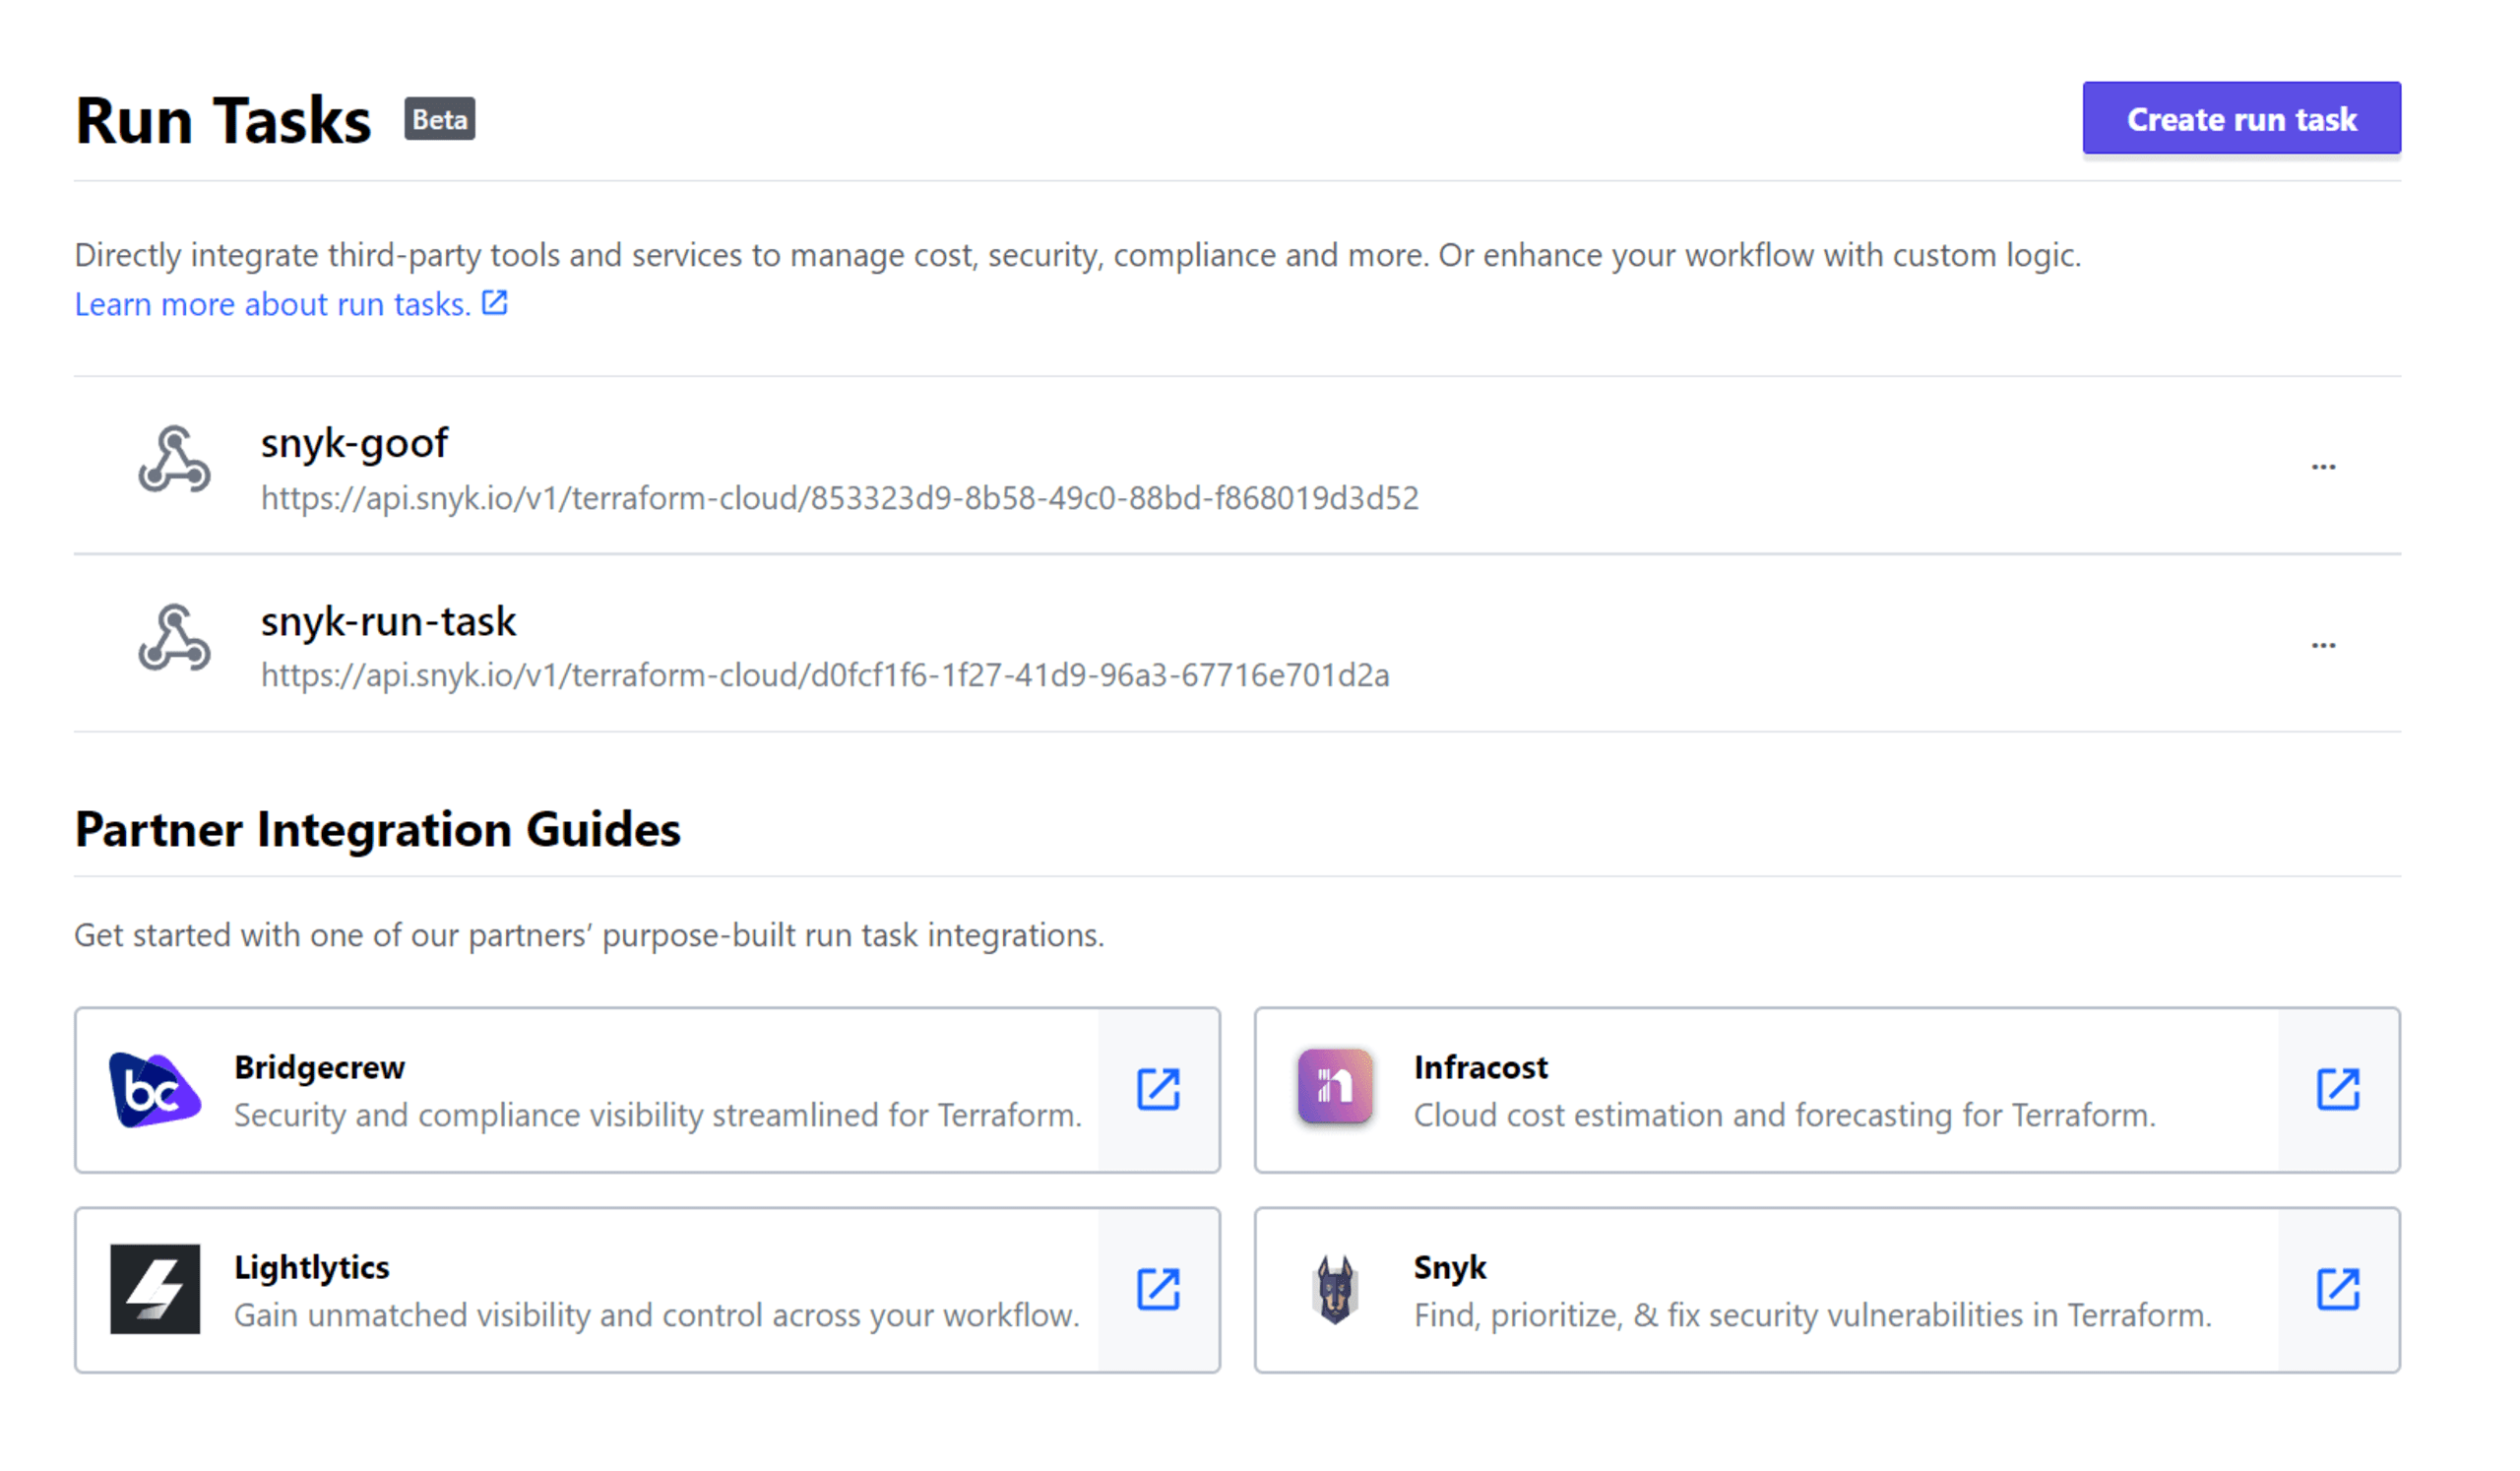
Como a Snyk IaC automatiza a segurança e a conformidade em uma execução?
A Snyk IaC analisa arquivos de configuração do Terraform e fornece feedback imediato sobre segurança e conformidade. Isso ajuda os desenvolvedores a evitar configurações incorretas na nuvem desde o início — e durante todo o processo de entrega — para que possam lançar configurações mais seguras em menos tempo.
A análise da Snyk usa análise estática para comparar arquivos de IaC com um conjunto predefinido de regras de segurança, baseado em padrões do setor, práticas recomendadas dos provedores de nuvem e exercícios de modelagem de ameaças conduzidos por engenheiros de segurança da Snyk para identificar ameaças novas e emergentes.
Além dessas regras, a Snyk também considera políticas personalizadas ao analisar possíveis configurações incorretas em arquivos do Terraform.
Como funciona uma tarefa de execução da Snyk no Terraform Cloud?
A integração da Snyk com o Terraform Cloud permite que as equipes de desenvolvimento analisem arquivos Terraform Plan JSON — que são prévias de possíveis alterações na infraestrutura — e comparem os resultados com políticas de segurança baseadas nas práticas recomendadas para os principais provedores de nuvem pública e para o Kubernetes. A compatibilidade com arquivos Terraform Plan também permite que a Snyk aprimore a segurança de outras ferramentas que geram esses arquivos, como Terragrunt e Atlantis.
Mais importante ainda, analisar arquivos Terraform Plan, em vez de arquivos individuais, permite que os desenvolvedores avaliem em conjunto as alterações propostas para a infraestrutura e reduzam o risco de surpresas após a implantação. O arquivo Terraform Plan inclui todos os módulos e variáveis, oferecendo uma visão abrangente de como ficará a infraestrutura, em vez de depender apenas dos recursos especificados nos arquivos de configuração individuais.
Em resumo, ao usar a tarefa de execução da Snyk no Terraform Cloud como uma etapa de controle da execução, você identifica automaticamente configurações incorretas antes que as alterações propostas sejam aplicadas à infraestrutura de nuvem existente. Isso permite que os desenvolvedores antecipem a segurança de IaC e integrem a segurança do Terraform ao processo de desenvolvimento.
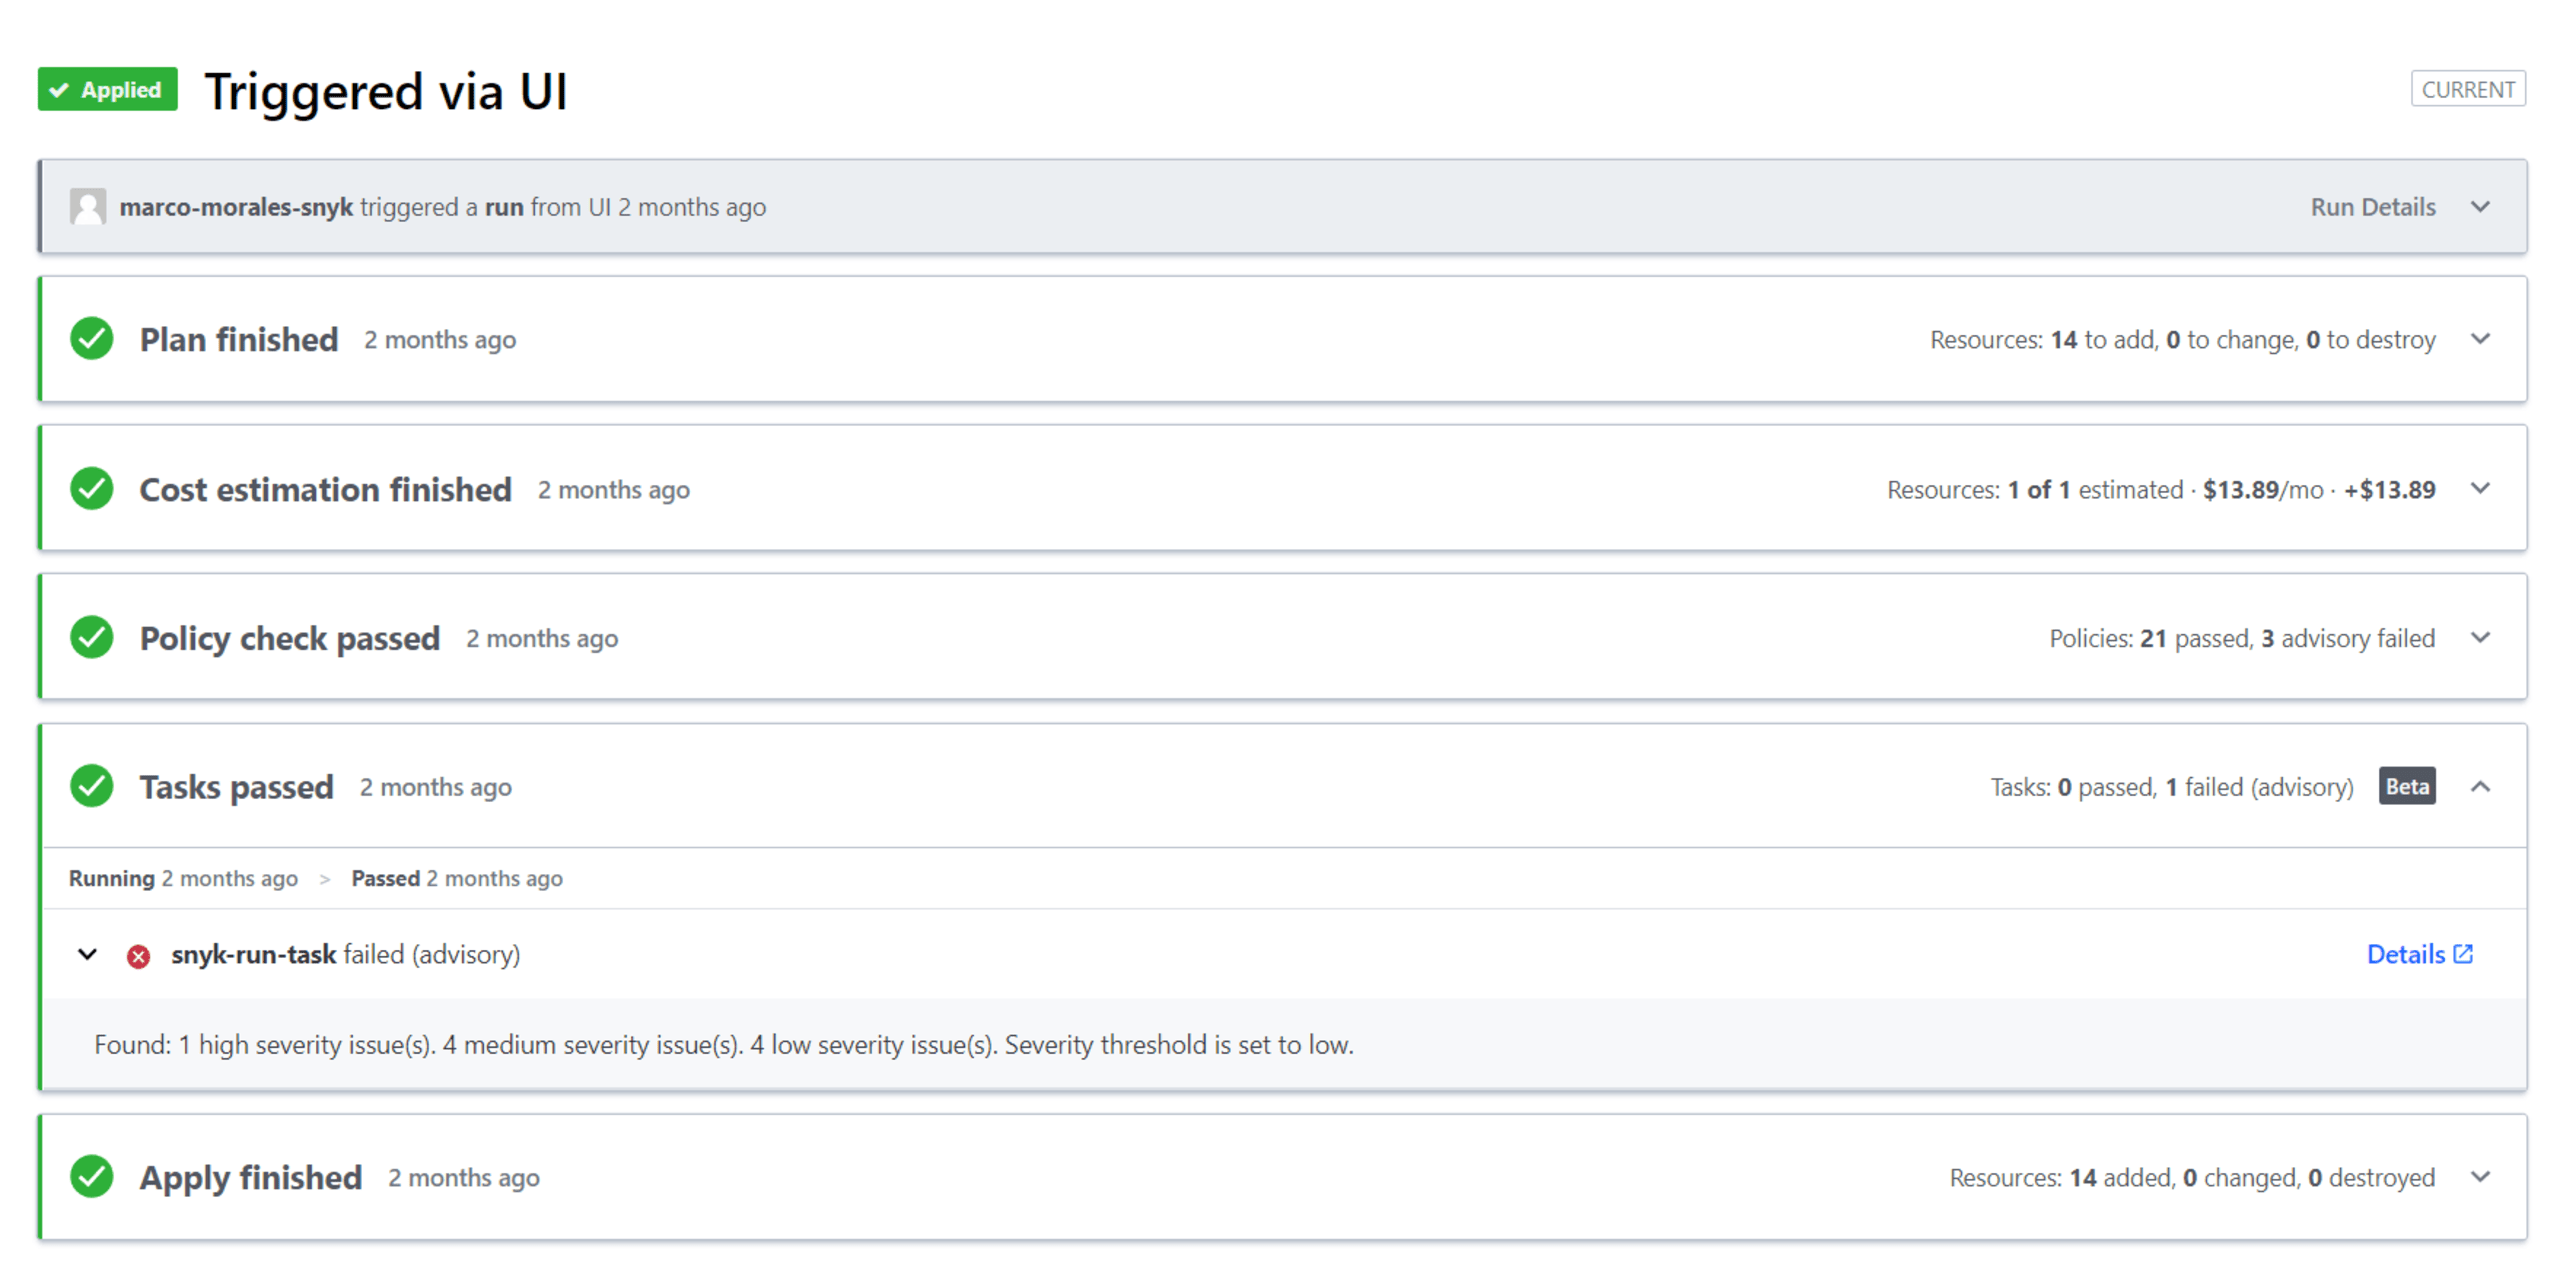
Você também pode personalizar o nível de aplicação das políticas da tarefa de execução da Snyk escolhendo entre Recomendado — que pausa a execução e informa o usuário sobre a falha — e Obrigatório — que interrompe a execução até que o problema seja corrigido.

Personalize o nível de aplicação das políticas para pausar ou impedir uma ação de Aplicar.
Para cada problema de configuração incorreta ou de não conformidade, a Snyk oferece aos desenvolvedores contexto estruturado sobre segurança e orientações para corrigir o problema. Veja o problema, o impacto e a correção sugerida diretamente no código do Terraform em questão.
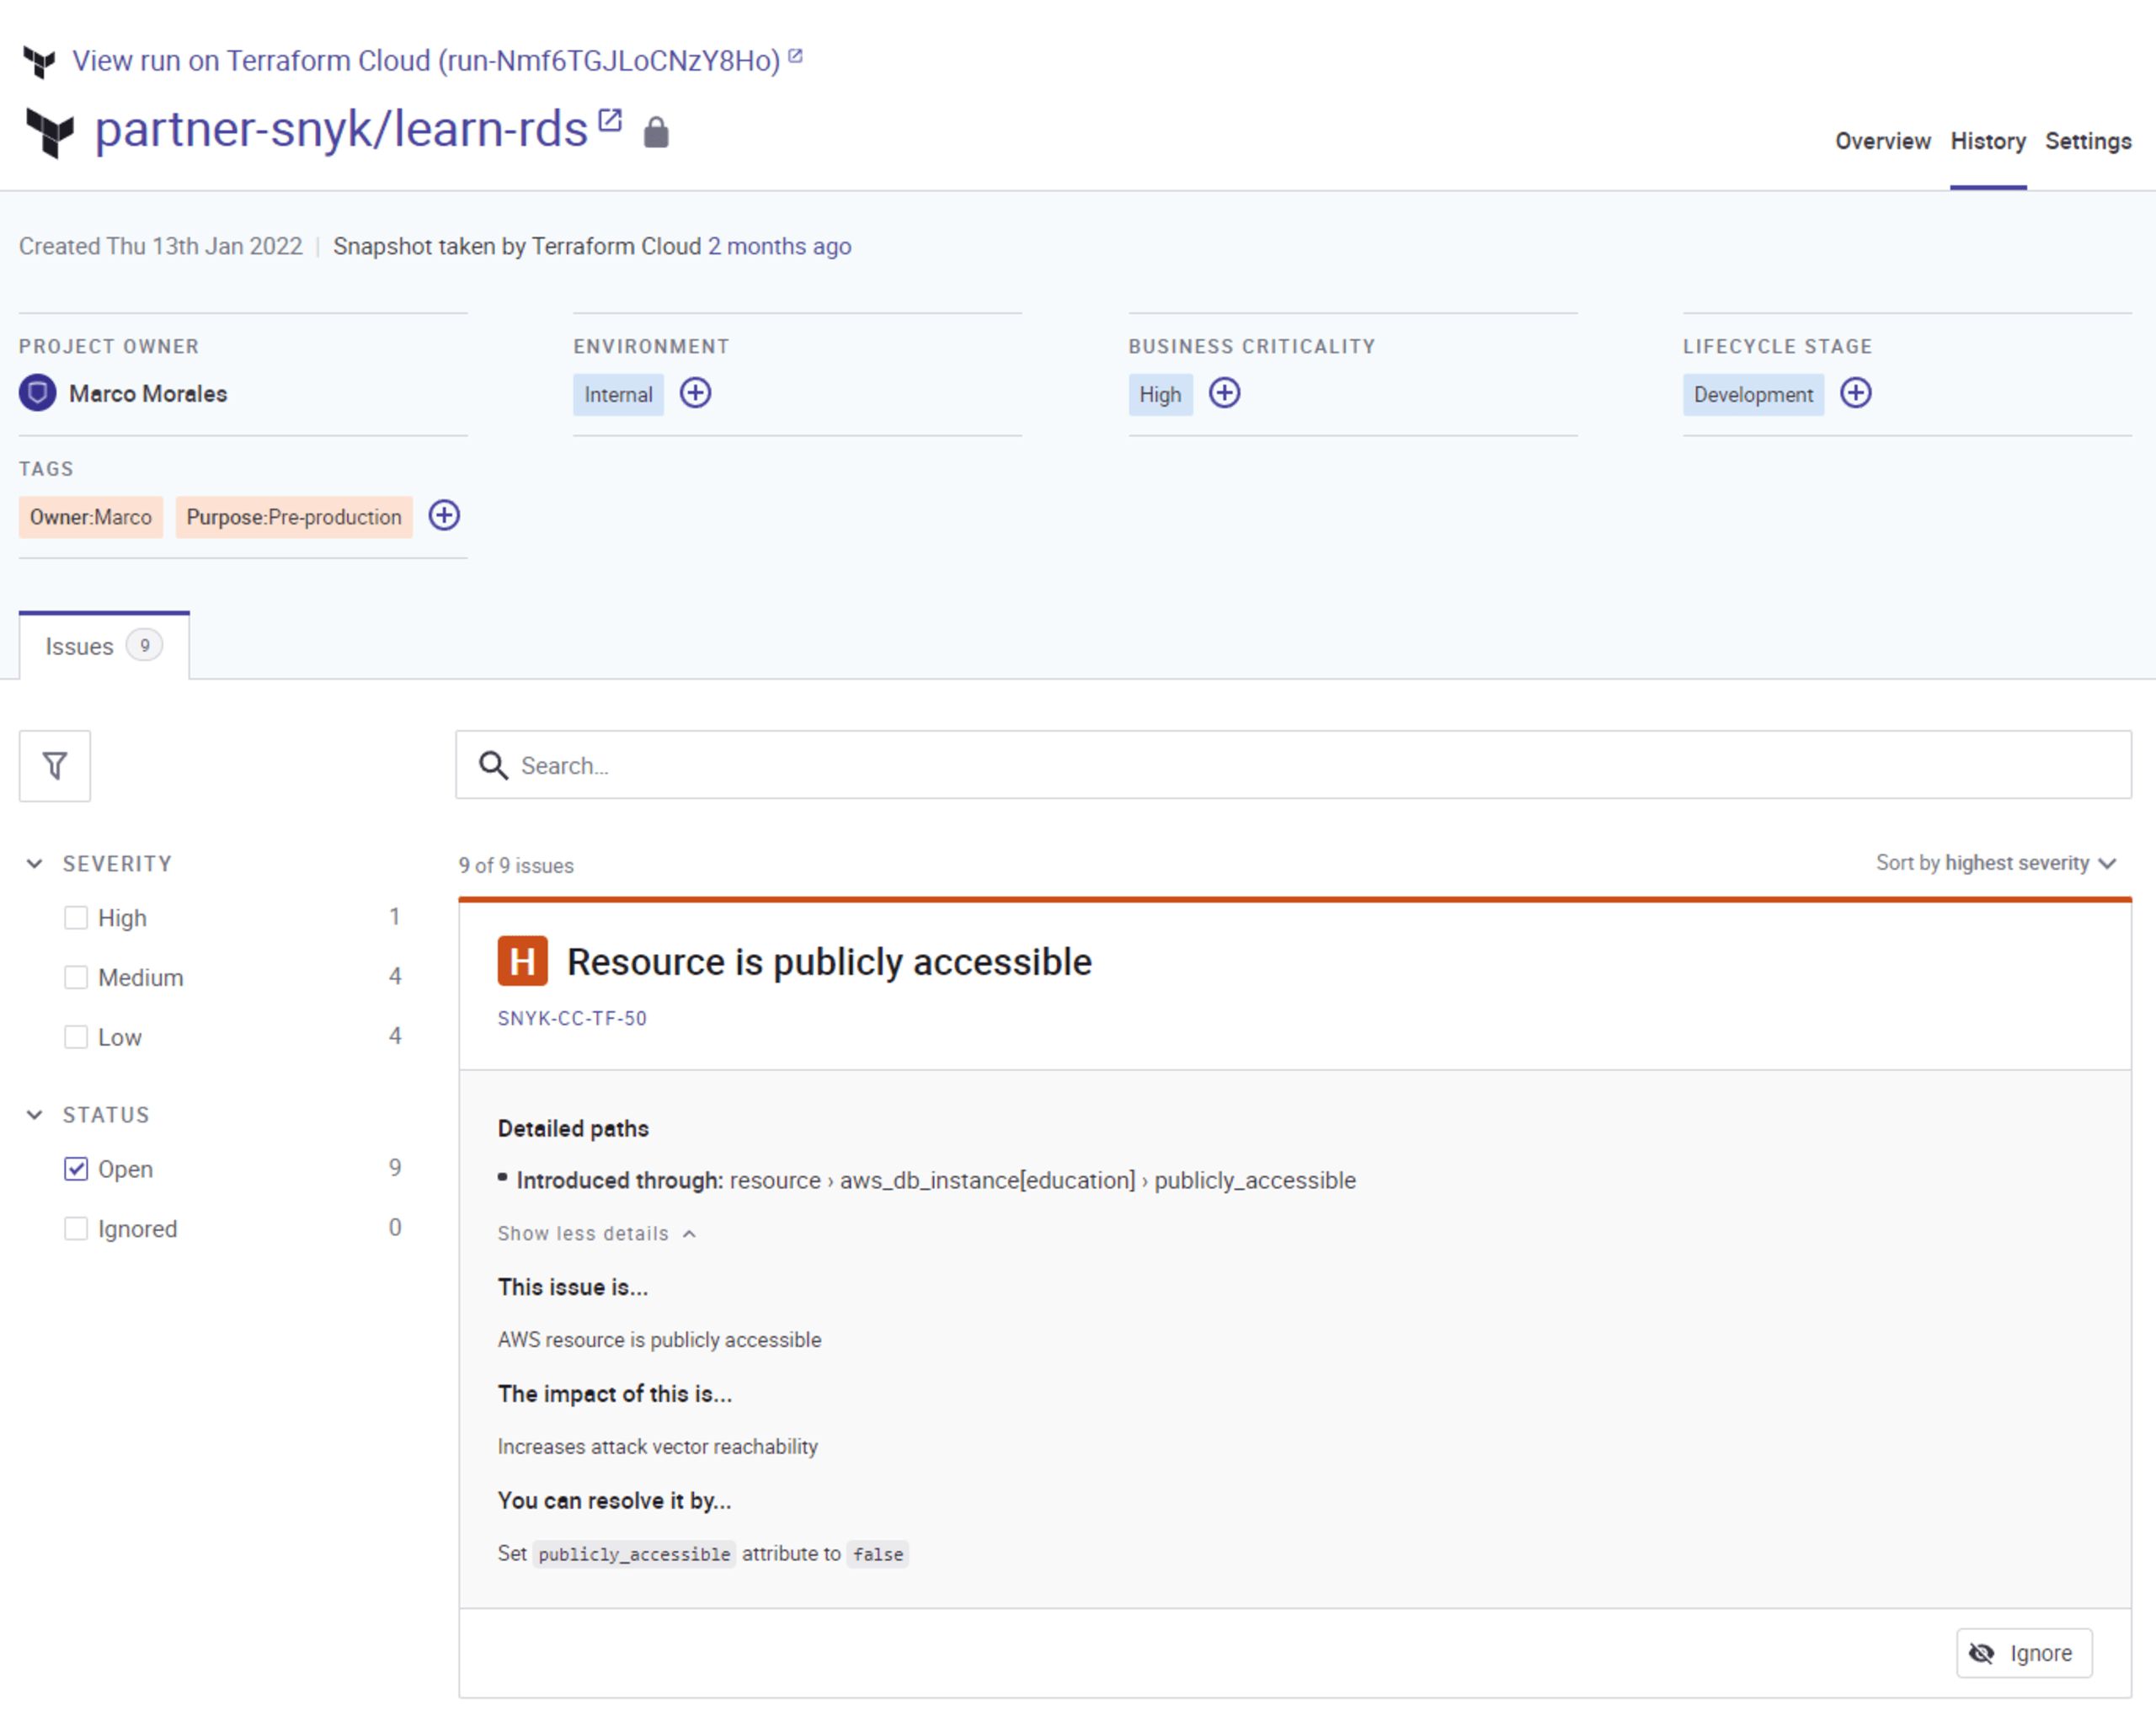
Recursos para começar a usar a Snyk no Terraform Cloud
Como parte do esforço da Snyk para ajudar os desenvolvedores a resolver problemas de segurança nas configurações, a Snyk e a HashiCorp criaram o guia prático 5 práticas recomendadas para proteger configurações do Terraform. Ele ajuda as organizações a aprimorar a segurança de IaC e a aproveitar políticas como código com a tarefa de execução da Snyk para o Terraform Cloud.
Para começar, use nosso guia de início rápido Simplifique a segurança de IaC com a Snyk e a HashiCorp para ajudar suas equipes de desenvolvimento a implementar rapidamente a integração da Snyk com o Terraform Cloud, detectar vulnerabilidades de segurança e aplicar políticas de segurança em poucos minutos.
Proteja a infraestrutura desde a origem
A Snyk automatiza a segurança e a conformidade de IaC nos fluxos de trabalho e detecta recursos com configurações divergentes ou ausentes.