Resumo do segundo dia da SnykCon: muitas integrações e parcerias e destaques das sessões
Ravi Maira

22 de outubro de 2020
0 minutos de leituraO segundo e último dia da SnykCon 2020 chegou ao fim, e esperamos que você tenha gostado tanto quanto nós. Neste post, vamos compartilhar alguns anúncios de produtos — incluindo grandes parcerias e integrações — além dos principais aprendizados de algumas das sessões instigantes e aprofundadas que realizamos. Também compartilhamos vídeos das sessões caso você tenha perdido alguma ou queira enviar para seus colegas. Vamos lá!
Snyk é escolhida como parceira exclusiva de segurança das imagens oficiais e certificadas do Docker
Temos orgulho de anunciar a próxima fase da nossa parceria contínua com o Docker. A Snyk agora é a fornecedora exclusiva de informações de segurança para as imagens oficiais do Docker e outros futuros programas de certificação de conteúdo. Como você provavelmente sabe, as imagens oficiais do Docker são um conjunto popular de imagens selecionadas que ajudam a promover padrões de desenvolvimento baseados em clareza, transparência e consistência. Com as informações de segurança da Snyk nas imagens oficiais, o Docker pode tornar a avaliação do risco de vulnerabilidades uma etapa padrão na escolha de imagens oficiais e certificadas.
Durante o primeiro dia da SnykCon, nosso CEO, Peter McKay, conversou sobre a parceria com Scott Johnston, CEO do Docker. Johnston explicou que as informações de segurança da Snyk são uma etapa essencial para ajudar os desenvolvedores a verificar se as imagens estão bem mantidas e são seguras.
Nossas análises de segurança serão aplicadas a cada nova imagem oficial e certificada enviada ao Docker Hub.
Integração do Snyk com o Continuous Profiler da Datadog
Agora, a Snyk se integra ao Continuous Profiler da Datadog, que oferece informações sobre o desempenho de código em produção no mundo real. A combinação da visibilidade da Datadog sobre o tráfego do produto com o banco de dados de vulnerabilidades Snyk Intel permite que os desenvolvedores tomem decisões de segurança mais precisas e baseadas em dados.
A interface da Datadog agora permite que clientes do Profiler vejam uma lista de todas as vulnerabilidades identificadas pela Snyk em um aplicativo e identifiquem rapidamente o melhor caminho para corrigi-las, com base na frequência de execução dos métodos. Saiba mais no comunicado à imprensa.
A Datadog também foi patrocinadora ouro da SnykCon e apresentou a sessão “Você aceita riscos? Métricas dinâmicas de risco no seu ambiente”. Recomendamos muito assistir à gravação abaixo:
IBM Cloud integra inteligência de vulnerabilidades da Snyk
Quando dissemos que haveria muitas integrações, falávamos sério! O banco de dados de vulnerabilidades Snyk Intel será integrado aos recursos de segurança do IBM Cloud, reforçando a segurança das empresas. Essa parceria permite que os desenvolvedores encontrem, priorizem e corrijam automaticamente vulnerabilidades em dependências de código aberto e contêineres.
Com as empresas intensificando a transformação digital neste ano, nunca foi tão importante simplificar a adoção de metodologias DevOps. Essa parceria permitirá que organizações que desenvolvem aplicações nativas em nuvem as criem, implantem e gerenciem com mais segurança.
Para saber mais sobre a parceria, leia o comunicado à imprensa.
Nova funcionalidade: gerenciamento de backlog
Durante a sessão de hoje, “O custo de corrigir o custo das correções”, com Dan Mckean, gerente de produto da Snyk, anunciamos nossa nova ferramenta de gerenciamento de backlog. Esse aprimoramento à correção automatizada de vulnerabilidades da Snyk permite que equipes de desenvolvimento e segurança reduzam seu backlog de vulnerabilidades no próprio ritmo — o que contribui muito para fortalecer a cultura de segurança e acabar com o teatro da segurança.
As análises mostram que, na primeira verificação da Snyk, um projeto médio tem mais de 20 vulnerabilidades. Corrigir todas pode rapidamente se tornar uma tarefa avassaladora. Por isso, no início deste ano, anunciamos a priorização de vulnerabilidades que coloca os desenvolvedores em primeiro lugar.
O gerenciamento de backlog vai além: abre pull requests com correções direcionadas para as vulnerabilidades do backlog, organizadas por prioridade. Isso complementa os recursos atuais, que impedem a introdução de novas vulnerabilidades e corrigem as divulgadas recentemente.
Para saber mais sobre como funciona, confira nosso post no blog.
Destaques das sessões
Conversa descontraída com o CISO da Atlassian
Guy Podjarny, cofundador e presidente da Snyk, conversou com Adrian Ludwig, CISO da Atlassian, sobre o que Adrian tem observado no mercado de segurança atual, como sua equipe se organiza para acompanhar o ritmo do DevOps hoje e como ele entende o papel da Atlassian em ajudar os desenvolvedores a incorporar a segurança.
Adrian destacou que o setor passou muito tempo enfrentando dificuldades para criar sistemas mais resilientes. Ele vivenciou esses desafios em primeira mão enquanto trabalhava no Flash, da Adobe, e no Android, do Google, antes de DevOps e SecDevOps se consolidarem.
Adrian ressaltou que a maioria das pessoas não considera a segurança sua principal responsabilidade. Por isso, uma parte importante da mudança de mentalidade e da melhoria dos resultados tem sido perguntar: “Como podemos incorporar a segurança aos produtos?” Em outras palavras, é importante que as ferramentas de segurança “fiquem em segundo plano”, diz Adrian. Quanto mais a segurança for “gratuita” e “robusta”, melhores serão os resultados, porque todos poderão usá-la. Isso está totalmente alinhado à nossa visão de segurança: quanto menos atrito houver, mais seguro será o resultado final.
Guy e Adrian também conversaram sobre como estruturar uma organização de segurança. A Atlassian é um tanto singular porque 90% do foco de segurança está nos produtos — ou seja, em garantir a proteção dos dados na nuvem. Essa responsabilidade fica com a equipe de segurança de produtos, que representa cerca de dois terços da equipe geral de segurança. O foco é usar automação e ferramentas para sinalizar situações em que os processos humanos falham, monitorar aplicações e possibilitar respostas rápidas. Também há pessoas integradas às equipes de desenvolvimento e produto para garantir uma comunicação direta com a área de segurança. O tema em comum é uma abordagem “de baixo para cima”. É preciso criar uma cultura em que as pessoas tenham tanto incentivo quanto autonomia para fazer um bom trabalho de segurança (um tema que outros palestrantes abordaram mais adiante).
Para assistir à conversa completa, confira a gravação:
Democratizando a segurança com Wendy Nather, da Duo Security
Wendy Nather é diretora de CISOs consultores na Duo Security (agora parte da Cisco). Wendy começou a sessão lembrando que, antigamente, nós, profissionais de tecnologia, éramos os “donos do universo”. Comprávamos e gerenciávamos tudo, do hardware ao software. Hoje, isso mudou: muitas vezes, os dispositivos são pessoais (BYOD); os usuários adoram recorrer à TI paralela; e o software está na nuvem e por toda parte. As fronteiras entre “trabalho” e “vida pessoal” nunca foram tão indefinidas, pelo menos no que diz respeito à tecnologia. Isso pode gerar conflitos de poder entre funcionários e empregadores. Também torna a segurança bastante complexa, e, segundo Wendy, nosso modelo não evoluiu rápido o suficiente.
Qual é o primeiro passo para evoluir? Democratizar a segurança. Em outras palavras, passar do controle à colaboração. Afinal, quando não é possível controlar o comportamento das pessoas, é preciso dar a elas autonomia para cuidar da segurança (percebeu o tema recorrente?).
Em qualquer decisão de negócios, é preciso conciliar oportunidades e riscos — e isso vale ainda mais para os riscos de segurança. Wendy aponta que, muitas vezes, são as pessoas da área de negócios que melhor entendem a oportunidade e sabem avaliar se ela compensa o risco. Portanto, em vez de as equipes de segurança dizerem “não” o tempo todo, um modelo colaborativo dá aos usuários autonomia para tomar boas decisões com base em diretrizes claras.
Como diz Wendy: “Faça o que quiser no seu dispositivo e no seu tempo, mas, se quiser acessar recursos da empresa, siga estas etapas.” É melhor que as equipes de segurança abram mão do controle de forma consciente e voluntária do que deixem que os usuários o tirem delas. Ela apresenta vários exemplos de como fazer isso na prática.
Para conhecer os exemplos e as recomendações detalhadas, confira a palestra completa abaixo:
O impacto do DevSecOps em números, com Larry Maccherone, da Comcast
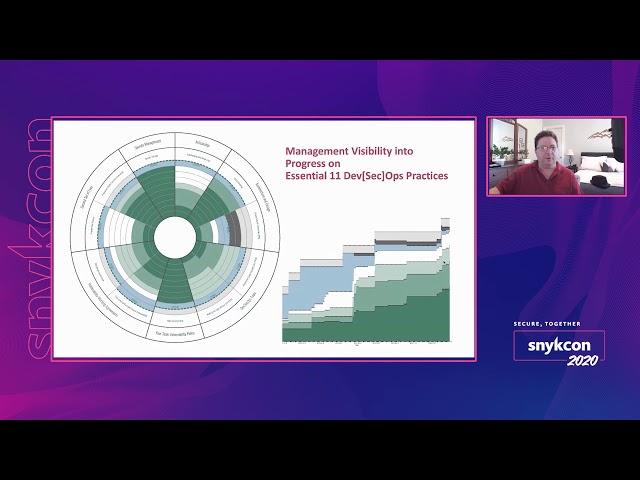
Larry Maccherone lidera a transformação DevSecOps na Comcast. Larry lançou um programa para levar DevSecOps à Comcast e — aqui vem a parte realmente interessante — mediu os resultados. Nesse processo, criou uma estrutura inovadora para ajudar os desenvolvedores a aderir à transformação, avançar gradualmente e aprender as habilidades necessárias para praticar DevSecOps com qualidade e incorporá-lo à cultura.
Tudo começa com confiança: confiar que as equipes de engenharia querem fazer a coisa certa e estão mais próximas do contexto de negócios, podendo assim equilibrar segurança e outros riscos com boas decisões — como Wendy Nather descreve em sua palestra — quando têm acesso aos dados certos.
Larry quantifica o impacto que diferentes práticas de segurança de software DevSecOps têm sobre os resultados relacionados a riscos. Com sua estrutura, ele consegue dizer exatamente quais práticas de segurança de aplicações reduzem mais os riscos. Também consegue quantificar o impacto de cada prática nos resultados. Isso permite que ele concentre toda a organização nas mudanças DevSecOps de maior impacto, em vez de dispersar esforços por dezenas de práticas.
Como você pode imaginar, isso muda completamente a dinâmica entre as equipes de desenvolvimento e segurança. Seus métodos são baseados em pesquisas e dados que mostram a importância de determinadas atividades em comparação com outras áreas nas quais seria possível investir.
Se sua organização está adotando DevSecOps ou precisa de ajuda para concentrar os esforços de melhoria contínua, ouça a palestra abaixo:
Snyk: Gene Kim e Guy Podjarny em conversa
Além da mesa-redonda de Gene Kim ontem, ele se juntou ao nosso cofundador e presidente, Guy Podjarny — e a vários participantes da SnykCon — para uma sessão de conversa descontraída no segundo dia. Eles discutiram estruturas e metáforas que nos ajudam a entender as mudanças provocadas por DevOps e DevSecOps.
Guy começou perguntando a Gene se DevOps ajuda ou prejudica a segurança. Guy contou como viu a relação entre desenvolvedores e segurança mudar ao longo do tempo: de uma situação em que a segurança tentava proteger os clientes dos desenvolvedores (que horror!) para outra em que os desenvolvedores incorporam a segurança aos fluxos de trabalho e assumem essa responsabilidade (bem melhor).
“DevOps é ótimo para a segurança porque ela deixou de ser responsabilidade exclusiva da equipe de segurança. Agora é responsabilidade de todos”, disse Gene. Guy ampliou essa ideia, afirmando que, seja bom ou ruim, DevOps é uma realidade para a segurança.
Obrigado por acompanhar a SnykCon e nos ajudar a gerar impacto
Se você assistiu à conversa com o CISO da Atlassian, talvez também tenha ouvido Dipti Salopek, vice-presidente de Pessoas da Snyk. Dipti destacou algo de que temos muito orgulho: por meio da SnykCon e de outras iniciativas, conseguimos arrecadar mais de meio milhão de dólares para causas importantes para nossa equipe. Entre elas estão o apoio às pessoas afetadas pela COVID-19, a Good Today e os movimentos NAACP e BLM.
A Snyk teve a sorte de atuar em um setor que não foi tão afetado quanto muitos outros durante a pandemia global, e vemos esse privilégio como uma responsabilidade. Parte dessa responsabilidade é retribuir a quem não teve a mesma sorte. Agradecemos a todos que doaram e contribuíram com essas iniciativas; temos orgulho de chamar vocês de parceiros, amigos e colegas.
Ah, e se você perdeu alguma sessão ou quer assistir de novo, confira aqui todas as apresentações da conferência: YouTube.
E assim termina a SnykCon 2020! Esperamos que você tenha tido a oportunidade de exercitar a mente, conhecer gente nova e aproveitar um pouco da camaradagem. Nos vemos por aí. Mantenha-se seguro.