Conheça os recursos de priorização da Snyk para desenvolvedores

22 de julho de 2020
0 minutos de leituraTemos o prazer de apresentar os recursos de priorização da Snyk, criados para desenvolvedores e que ajudam equipes de desenvolvimento e segurança a priorizar com mais eficiência as correções de vulnerabilidades em dependências open source e contêineres.
Hoje, as organizações enfrentam um volume crescente de vulnerabilidades. Como não é possível corrigir todos os problemas de imediato, é preciso priorizá-los. Uma priorização eficaz ajuda as organizações a manter o foco nas vulnerabilidades que representam os maiores riscos, aproveitar melhor o tempo e o esforço investidos e fortalecer rapidamente a postura geral de segurança.
Mas priorizar com eficácia é um desafio.
As vulnerabilidades não são todas iguais, e a variação do risco que representam é influenciada por uma longa lista de fatores objetivos e subjetivos. Para priorizar bem, é preciso ter contexto aprofundado. Saber, por exemplo, que existe uma exploração madura ou determinar se a função vulnerável está sendo chamada pelo aplicativo permite avaliar o risco com mais precisão. Até o tempo faz diferença: o risco diminui à medida que passa o tempo desde a publicação de uma nova vulnerabilidade.
Com este anúncio, a Snyk oferece um conjunto abrangente de ferramentas de priorização pensadas para desenvolvedores, que permite às organizações priorizar com eficácia as correções de vulnerabilidades em dependências open source e contêineres. Entre elas estão priorização instantânea, contexto aprofundado do aplicativo e governança em escala.
Acelere a triagem com a priorização instantânea
Hoje, o método mais comum para priorizar correções é usar o CVSS. Embora seja um bom ponto de partida, essa abordagem também tem algumas limitações. O padrão é difícil de interpretar e, às vezes, gera pontuações enganosas. Mesmo depois de filtrar por gravidade, as organizações ainda precisam priorizar uma longa lista de vulnerabilidades. Mais fundamentalmente, gravidade não é sinônimo de risco — nem representa o nível real de exposição a esse risco em determinado projeto. Para priorizar bem, as organizações precisam primeiro de uma maneira fácil e rápida de compreender integralmente os riscos que as vulnerabilidades representam.
Priority Score
Temos o prazer de anunciar o novo Priority Score da Snyk: um sistema avançado de pontuação integrado que ajuda desenvolvedores a priorizar problemas de forma rápida e fácil.
Para calcular a pontuação, o Priority Score da Snyk usa um algoritmo proprietário que processa diversos fatores, como a pontuação CVSS, a disponibilidade de uma correção, a existência de explorações conhecidas, há quanto tempo a vulnerabilidade foi descoberta e se ela pode ou não ser alcançada (saiba mais sobre alcançabilidade abaixo!). A pontuação, que varia de 1 a 1.000, é calculada para vulnerabilidades de segurança e problemas de licença e pode ser usada de várias maneiras na interface da Snyk e pela API.
Na página Projects da Snyk, a pontuação aparece no canto superior direito de cada cartão de problema. Também adicionamos uma opção para filtrar as vulnerabilidades dos projetos com base na pontuação.

Na página Reports | Issues da interface, os problemas são classificados por padrão para exibir no início da lista as vulnerabilidades com as pontuações mais altas.

Para analisar com mais facilidade um grande número de vulnerabilidades nos relatórios, você pode usar o novo filtro Priority Score.

O Priority Score está disponível em todos os planos da Snyk. Os relatórios e a API são compatíveis com os planos Standard e superiores.
Exploit Maturity
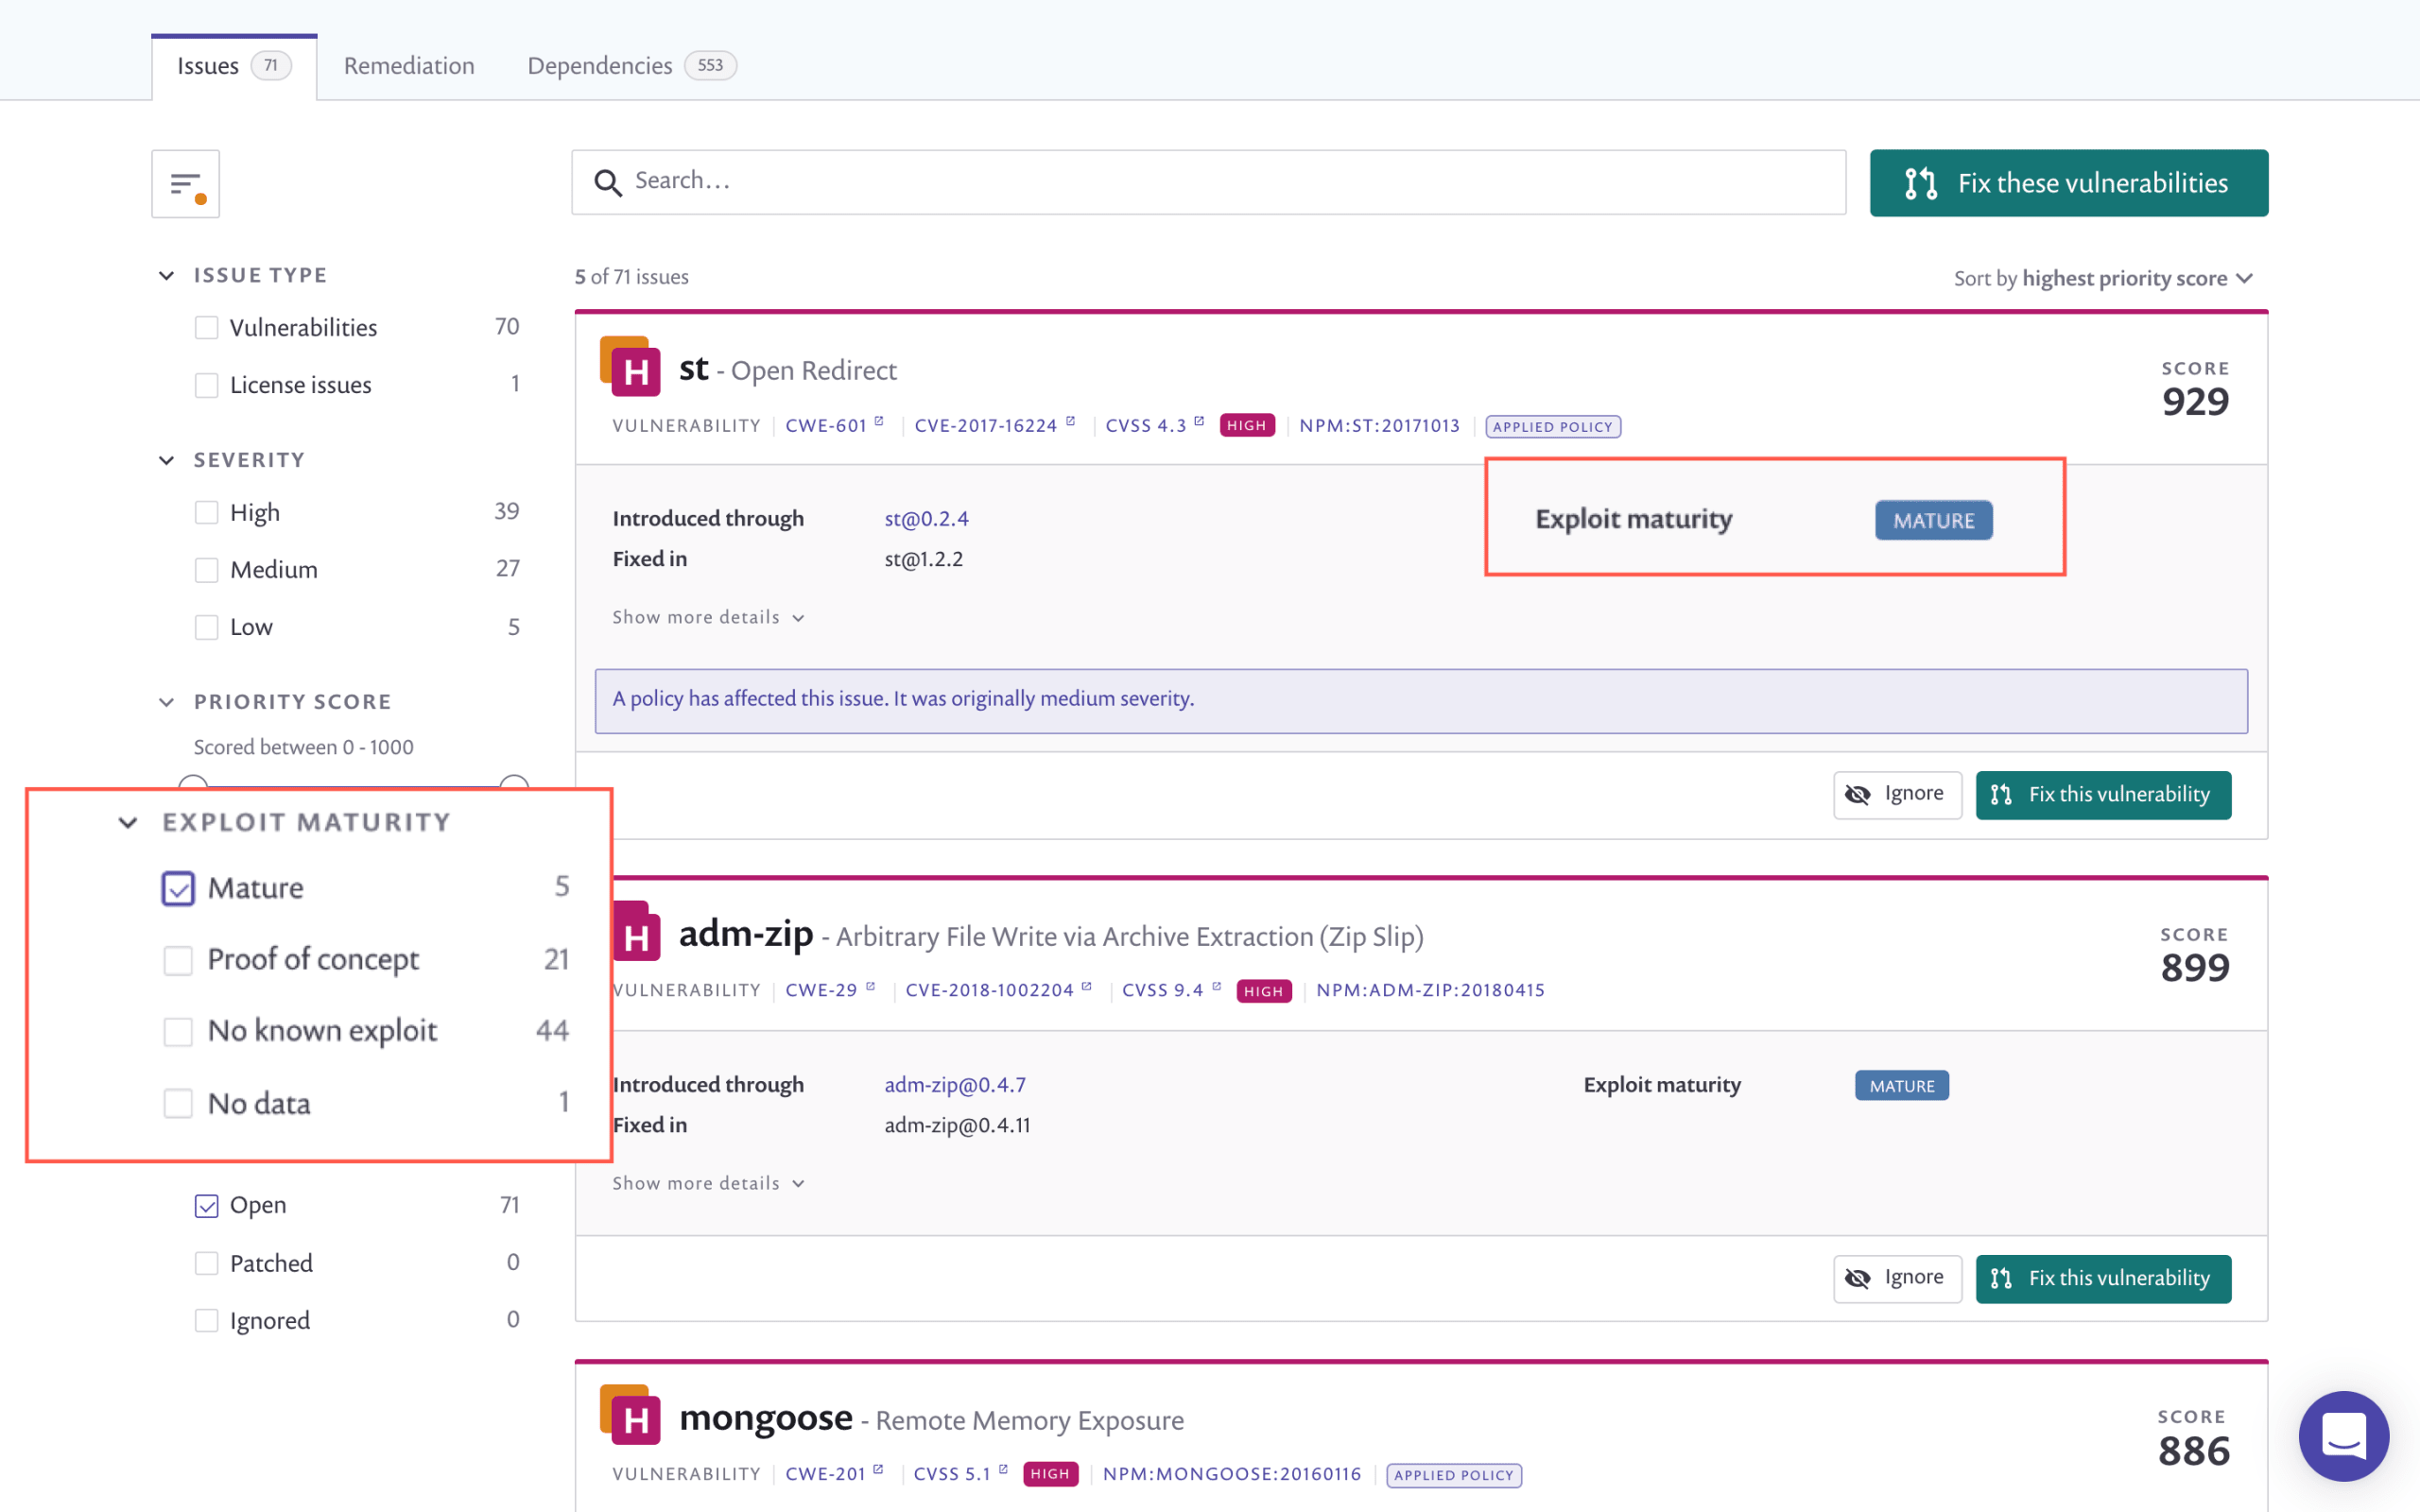
O Exploit Maturity da Snyk — agora também compatível com Snyk Container — é outra ferramenta poderosa para priorizar com eficácia.
É mais provável que vulnerabilidades com uma “exploração em circulação” sejam exploradas e, por isso, devem ter prioridade sobre vulnerabilidades sem exploração conhecida. Mas a possibilidade de exploração não é binária. Por isso, o Exploit Maturity da Snyk não apenas indica se existe uma exploração, mas também diferencia os níveis de maturidade:
Madura: existe um código de exploração publicado que pode ser usado facilmente para explorar a vulnerabilidade.
Prova de conceito: existe uma prova de conceito teórica publicada ou uma explicação detalhada que demonstra como explorar a vulnerabilidade.
Nenhuma exploração conhecida: não foram encontrados código de prova de conceito nem exploração para essa vulnerabilidade, ou eles não estão disponíveis publicamente.
Afinal, priorizar com base na maturidade da exploração é eficaz? Muito! Por exemplo, 10% das vulnerabilidades em Java têm uma exploração. Mas uma análise mais aprofundada revela que apenas 36% dessas explorações são realmente “maduras”, representam um perigo significativo e imediato e, portanto, devem estar no topo da lista de prioridades.
Essa análise aprofundada de segurança — agora também disponível para vulnerabilidades do Linux no Snyk Container — é facilmente acessível na interface da Snyk e pela API. Com os filtros, você pode fazer a triagem dos problemas e criar relatórios detalhados com base no Exploit Maturity.
Priorize com informações aprofundadas sobre como seus aplicativos são executados
No fim das contas, as vulnerabilidades são contextuais. Explorar a mesma vulnerabilidade em dois aplicativos diferentes pode ter impactos muito distintos. Para ser eficaz, a priorização não pode se basear apenas em características objetivas: ela exige informações contextuais aprofundadas sobre o aplicativo e seu funcionamento. Agora, a Snyk oferece uma maneira fácil de obter esse contexto e tomar decisões de priorização precisas.
Reachable Vulnerabilities
Para oferecer um contexto mais aprofundado sobre as vulnerabilidades no nível do aplicativo, temos o prazer de anunciar a versão beta do Reachable Vulnerabilities.
O Reachable Vulnerabilities ajuda você a determinar se uma função vulnerável pode ser alcançada durante o fluxo de execução do aplicativo. O recurso complementa nossos agentes de monitoramento em tempo de execução, que ajudam a determinar se uma função vulnerável está sendo realmente alcançada durante a execução.
Uma vulnerabilidade em uma parte do código não significa necessariamente que toda a biblioteca esteja vulnerável. Em geral, vulnerabilidades que não podem ser alcançadas pelo fluxo de execução do aplicativo não comprometem o aplicativo como um todo e, portanto, representam menos risco do que aquelas que podem ser alcançadas.
O Reachable Vulnerabilities da Snyk analisa o código proprietário do aplicativo e suas interações específicas com dependências open source, e mapeia um grafo de chamadas. Ao correlacionar esse grafo com o banco de dados de vulnerabilidades da Snyk, o Reachable Vulnerabilities determina se há um fluxo de dados que atravessa o aplicativo até a função ou o pacote vulnerável.
A análise com o Reachable Vulnerabilities é iniciada pela CLI da Snyk, e os resultados mostram o número de vulnerabilidades consideradas alcançáveis. O nível de alcançabilidade aparece ao lado da vulnerabilidade, e o caminho do código do aplicativo até a função vulnerável é exibido abaixo.

Na interface da Snyk, você pode usar os novos filtros do Reachable Vulnerabilities para priorizar vulnerabilidades com base em sua alcançabilidade. Também é possível consultar informações detalhadas sobre os caminhos de chamada exatos até as funções vulneráveis e corrigir os problemas mais rapidamente.

As informações de alcançabilidade também estão disponíveis na guia Reports -> Issues. Você pode classificar a lista de problemas pelo nível de alcançabilidade e filtrá-la com o novo filtro.
Publicaremos mais informações sobre o Reachable Vulnerabilities em um próximo artigo. Fique de olho!
O Reachable Vulnerabilities está disponível em versão beta para todos os planos pagos da Snyk: Standard, Pro e Enterprise. No momento, é compatível apenas com projetos Java (Maven).
Priorização para Kubernetes
Configurações inadequadas de workloads do Kubernetes podem expor você a riscos e, por isso, devem ser consideradas ao priorizar correções. A Snyk tem o prazer de oferecer agora priorização específica para Kubernetes!
A integração da Snyk com o Kubernetes permite importar e testar seus workloads em execução e identificar vulnerabilidades nas imagens e configurações associadas que possam reduzir a segurança desses workloads. Após a importação, a Snyk continua monitorando os workloads e identificando novos problemas de segurança à medida que novas imagens são implantadas e as configurações dos workloads mudam.
Agora, as configurações dos workloads do Kubernetes monitoradas pela Snyk — como limites de CPU e memória, permissões e recursos removidos — são processadas em conjunto com os dados de vulnerabilidade para calcular o Priority Score da Snyk. Isso oferece um contexto mais aprofundado sobre os problemas identificados nos seus workloads e ajuda você a tomar decisões de priorização mais bem informadas.
A configuração para Kubernetes está disponível em todos os planos pagos do Snyk Container: Standard, Pro e Enterprise.
Automatize a priorização em toda a organização
Em grande escala, fica difícil controlar a priorização entre diferentes projetos e equipes. Desenvolvedores precisam conseguir priorizar correções com facilidade, respeitando os limites definidos pela equipe de segurança — de preferência, de forma automatizada e sem atritos.
Para que as organizações priorizem e reduzam automaticamente a prioridade das vulnerabilidades em todos os projetos, a Snyk tem o prazer de anunciar a versão beta do Security Policies!
Agora, as organizações podem definir suas estratégias de priorização em uma política de segurança e aplicá-las às equipes e aos projetos conforme necessário. Cada política contém uma regra ou um conjunto de regras que define exatamente como as vulnerabilidades devem ser tratadas.

As regras acionam ações com base em condições. Atualmente, elas podem alterar a gravidade das vulnerabilidades com base no tipo (para isso, usamos o CWE, um padrão comum para categorizar vulnerabilidades por características compartilhadas) e no Exploit Maturity. Uma política pode, por exemplo, incluir uma regra para aumentar a gravidade de todas as vulnerabilidades de XSS (cross-site scripting) com explorações maduras e outra para reduzir a gravidade de vulnerabilidades de RCE (execução remota de código).
Vamos adicionar gradualmente mais opções a essas regras para incluir outras ações e condições, além da possibilidade de atribuir uma política a projetos específicos usando tags e atributos.
O Security Policies está disponível em versão beta nos planos Snyk Pro e Enterprise.
Priorize bem com facilidade
Em um mundo ideal, de “risco zero”, as organizações teriam tempo e recursos para corrigir todas as vulnerabilidades pendentes. Isso, é claro, não é possível. Priorizar as correções é a única solução disponível, mas fazer isso bem também é um desafio. Para ser eficaz, a priorização exige conhecimento especializado em segurança e contexto aprofundado para embasar decisões precisas.
Com priorização instantânea para agilizar a triagem, contexto aprofundado do aplicativo para embasar decisões de priorização com dados e governança em escala para ajudar as organizações a gerenciar a priorização em toda a empresa, os recursos da Snyk criados para desenvolvedores facilitam o trabalho das equipes de desenvolvimento e segurança e, em última análise, ajudam a reduzir os riscos com mais eficácia.
Comece agora a usar os recursos de priorização da Snyk!
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.