Resumo do primeiro dia da SnykCon: Snyk Code, neutralidade de carbono e destaques das sessões
Ravi Maira

22 de outubro de 2020
0 minutos de leituraO primeiro dia da SnykCon 2020 já terminou. Neste post, trazemos um resumo das principais novidades, além de uma prévia de algumas das sessões inspiradoras que acompanhamos hoje. Leia e participe do segundo dia amanhã.
Snyk Code, SAST pensado primeiro para desenvolvedores, amplia a Snyk Platform
Hoje, lançamos o Snyk Code, uma solução de teste estático de segurança de aplicações (SAST) pensada primeiro para desenvolvedores. Essa novidade amplia nossa plataforma de segurança de aplicações nativas da nuvem, oferecendo aos desenvolvedores visibilidade de segurança e correção para todos os componentes críticos das aplicações modernas. Agora, é possível ter visibilidade completa e corrigir problemas em uma única plataforma — do código da aplicação às bibliotecas de código aberto, à infraestrutura de contêineres e à infraestrutura como código (IaC).
Por que lançar o Snyk Code? Muitos dos produtos SAST disponíveis no mercado, francamente, não são fáceis de usar para desenvolvedores. Eles tornam mais lento o processo de lançamento de código. Muitas vezes, geram falsos positivos em excesso e exigem conhecimentos aprofundados de segurança para oferecer valor. Em contrapartida, o Snyk Code oferece aos desenvolvedores visibilidade automatizada e em tempo real sobre problemas e vulnerabilidades nas aplicações.
Essa abordagem abrangente facilita o trabalho das equipes de desenvolvimento e, ao mesmo tempo, fortalece a postura de segurança de toda a organização.
Para saber mais sobre o Snyk Code e como ele amplia os recursos da Snyk Platform,leia a publicação completa aqui.
Snyk conquista o status CarbonNeutral®
Temos orgulho de anunciar que conquistamos o status CarbonNeutral® por meio do The CarbonNeutral Protocol, a principal diretriz internacional de sustentabilidade. Com uma combinação de iniciativas de eficiência organizacional, projetos externos de redução de emissões e investimentos em energia renovável, vamos compensar nossa pegada de carbono de 2.400 toneladas métricas. Esse objetivo será concretizado com ações conscientes e intencionais de colaboradores e da liderança, tanto no trabalho quanto em casa, em sintonia com a cultura da Snyk.
Para saber mais sobre nosso compromisso com a neutralidade de carbono,leia o comunicado à imprensa aqui.
Atualizações de recursos e outras novidades sobre produtos
Melhorias na Snyk CLI para testes de contêineres e automação
Oferecemos recursos de segurança de contêineres há mais de um ano e seguimos adicionando novas funcionalidades, como nossa integração com Kubernetes. Também aprimoramos continuamente nosso conjunto de soluções principais para que se encaixe nos processos de desenvolvimento sem atritos.
A Snyk CLI agora oferece novos recursos de teste, incluindo:
testar imagens diretamente de qualquer registro
executar testes da Snyk no contexto do seu build do Docker
analisar outros tipos de contêineres
exibir a árvore de dependências
gerar resultados em JSON para aplicar filtros personalizados
e muito mais
Saiba mais sobre como usar essas novas melhorias do Snyk Container nadocumentação da Snyk aqui.
Integração do Snyk com o SCM do Dockerfile
Hoje, anunciamos mais uma melhoria no Snyk Container: a detecção de Dockerfiles diretamente nos repositórios Git. Isso ajuda as equipes a antecipar a segurança nos fluxos de trabalho de desenvolvimento, com uma análise simples e antecipada dos Dockerfiles (antes mesmo de a imagem ser criada). Com esse novo recurso, fica mais fácil escolher a melhor imagem base e identificar vulnerabilidades o quanto antes.
À medida que a adoção de contêineres cresce, nunca foi tão importante facilitar a aplicação das práticas recomendadas de segurança de contêineres. Assim, você evita surpresas desagradáveis no futuro causadas por uma imagem base antiga ou insegura, que pode ser difícil de corrigir ou até mesmo comprometer as aplicações.
Quer testar você mesmo?
Primeiro dia da SnykCon: destaques das sessões
Como você já deve ter percebido, o primeiro dia da SnykCon foi cheio de atividades. Confira abaixo alguns destaques de painéis, palestras principais e outras sessões que aproximaram especialistas em desenvolvimento e segurança para compartilhar e aprimorar as práticas recomendadas de desenvolvimento moderno.
Acabando com o teatro da segurança
Começamos o primeiro dia com uma palestra instigante de Kelly Shortridge, vice-presidente de produto da Capsule 8, sobre como acabar com o teatro da segurança. Desenvolvedores e equipes de DevOps querem entregar software seguro, mas sabem que são avaliados pela entrega — não pela segurança. Isso cria um conflito intenso entre desenvolvimento e segurança. Como Kelly observa, a área de segurança da informação costuma ser vista como o “departamento do não”. E essa dinâmica não necessariamente resulta em software mais seguro — além de desagradável, é ineficaz.
Algumas ferramentas de AppSec demoram tanto para verificar o código que interrompem os pipelines de build com vulnerabilidades de baixa gravidade, gerando ruído em excesso. Antecipar a segurança no ciclo de desenvolvimento é um conceito valioso, mas, por si só, não resolve esses problemas. Apenas os desloca para uma etapa anterior do ciclo. Quando feito da maneira errada, o DevSecOps também pode gerar mais teatro da segurança sem melhorar os resultados. Kelly argumenta que é preciso mudar a mentalidade de “nós contra eles” — e isso depende mais de uma mudança cultural do que tecnológica.
A segurança precisa ser adaptável, para que as equipes possam testar e corrigir problemas de forma rápida e simples. Para isso, Kelly apresentou várias recomendações, entre elas:
Aplicar engenharia do caos em segurança para tornar eficiente a recuperação de incidentes.
Reconhecer que falhas são naturais nos sistemas e se preparar para elas.
Tornar a segurança colaborativa e aberta, posicionando-a como uma área consultiva e uma fonte de conhecimento, não como um silo.
Valorizar melhorias no sistema como um todo, em vez da rigidez.
Cultura de segurança: por que você precisa de uma e como criá-la
A cultura devora a estratégia no café da manhã.
Peter Drucker
Masha Sedova, cofundadora da Elevate Security, dedicou sua carreira a estudar a interseção entre segurança e ciência comportamental. Sua grande pergunta é: “Como fazemos as pessoas quererem praticar segurança?” A sessão de Masha aprofundou muitas das ideias apresentadas por Kelly Shortridge na sessão sobre o teatro da segurança.
Como Masha destaca, a confiança dos clientes é essencial. Sem ela, é impossível prosperar como empresa. A confiança se constrói com segurança. Se um cliente não confia em uma empresa, dificilmente vai comprar dela ou voltar a comprar. Portanto, a confiança é a razão fundamental da segurança. Para estabelecer e manter essa confiança tão importante, as empresas mais resilientes cultivam uma cultura de segurança positiva em suas organizações.
A cultura de segurança inclui não apenas comportamentos observáveis, mas também crenças, valores, pressupostos e experiências. Ajuda quando cada colaborador acredita que a segurança faz parte do seu trabalho. As organizações com as culturas de segurança mais positivas muitas vezes têm líderes que já passaram por violações; essas experiências tornam a situação mais concreta e moldam seus pressupostos e crenças. Felizmente, não é preciso sofrer uma violação para criar uma cultura de segurança positiva, mas é necessário conduzir as mudanças culturais com intenção.
Para conhecer mais ideias de Masha sobre cultura de segurança, assista ao vídeo completo abaixo:
Painel Além do DevOps Handbook
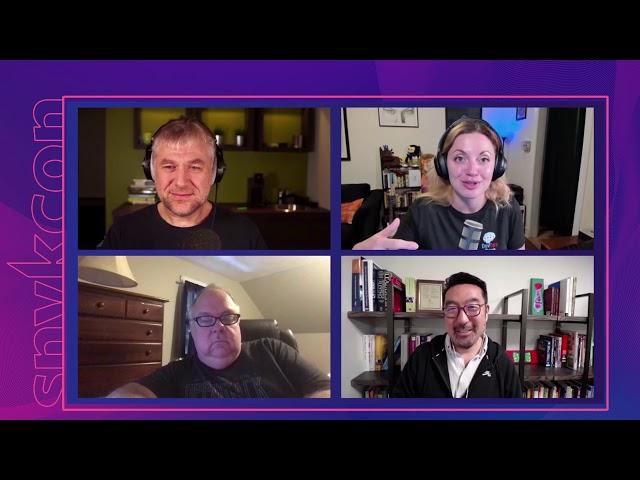
O painel foi conduzido por Sasha Rosenbaum, gerente sênior de produto no Github, com a participação de:
Gene Kim (fundador e autor da IT Revolution)
John Willis (diretor sênior do Global Transformation Office da Red Hat) e
Patrick Debois (diretor de estratégia de mercado da Snyk)
Já se passaram cinco anos desde o lançamento de The DevOps Handbook, e muita coisa mudou. Embora a edição original do Handbook já trouxesse alguns indícios de DevSecOps, a prática evoluiu bastante desde então. Neste painel, os participantes conversaram sobre como o DevOps evoluiu e por que o DevSecOps é uma consequência natural dessa evolução.
Todos os participantes concordaram que a adoção do DevOps foi enorme e generalizada — a ponto de surpreender os especialistas — e que o DevSecOps veio logo em seguida. As conferências de DevOps, antes pequenas, ficaram enormes, e essas práticas se tornaram comuns.
Alguns destaques interessantes:
Hoje, DevOps — ou DevSecOps — não é mais uma prática restrita às empresas muito grandes.
Até setores que normalmente não estão na vanguarda das mudanças e da adoção de tecnologia, como o bancário, adotaram o DevOps e práticas como a engenharia do caos.
Desde o lançamento do DevOps Handbook, as ferramentas evoluíram muito, tornando mais fácil do que nunca praticar DevSecOps no mundo real.
Para assistir ao painel completo, confira a reprise abaixo:
Participe amanhã
Obrigado pela leitura! Esperamos que você participe amanhã do segundo dia da SnykCon, com mais anúncios direto do evento e palestras dinâmicas sobre tudo, desde como quantificar o DevSecOps até como democratizar a segurança.
Participe da SnykCon!