EVO AGENTIC DEVELOPMENT SECURITY

Proteja como o software é desenvolvido na era dos agentes de IA

Os agentes de IA agora escrevem código, invocam ferramentas e executam fluxos de trabalho de forma autônoma. O Evo Agentic Development Security (ADS) protege o que os agentes usam, o que fazem e o que geram — para que você possa adotar a IA com segurança e avançar na velocidade da IA sem perder o controle.

Agentes de IA estão mudando a origem dos riscos

O risco não se limita mais ao código depois que ele é escrito. Ele surge continuamente em fluxos de trabalho orientados por IA, nos quais agentes operam de forma autônoma, acionam ferramentas externas e geram software mais rapidamente do que a revisão humana consegue acompanhar.

Entradas não confiáveis

Os agentes incorporam dependências desconhecidas à sua cadeia de suprimentos de software, incluindo servidores MCP, skills e fontes de dados externas.

Comportamento sem limites

Os agentes executam fluxos de trabalho, acessam sistemas e interagem entre ambientes com supervisão limitada.

Saída não verificada

A IA gera código em uma escala e velocidade que a validação tradicional e posterior não consegue acompanhar.

A segurança no desenvolvimento agentivo representa uma mudança fundamental na forma como os desenvolvedores pensam sobre o código. O potencial de os agentes gerarem valor é enorme, mas seu impacto exige um desenvolvimento consciente e as proteções adequadas — para que as empresas possam implementá-los com segurança e confiança.

AccentureAccenture

Oliver Neuberger

Managing Director, Accenture Cybersecurity, Accenture

Um sistema completo para proteger o desenvolvimento agentivo

O Evo Agentic Development Security (ADS) permite que as organizações adotem e dimensionem com segurança o desenvolvimento orientado por IA, sem desacelerar desenvolvedores ou agentes. Atuando como uma camada contínua de controle e validação, o Evo ADS valida continuamente o que os agentes usam, governa o que eles fazem e garante, em tempo real, que o código gerado por eles seja seguro.

Painel de segurança escuro com métricas de monitoramento de máquinas e skills, incluindo 107 máquinas, 69 servidores MCP, 12 skills e uma tabela de skills detectadas.

Proteja a cadeia de suprimentos de agentes

Descubra servidores MCP, skills e ferramentas em todo o seu ambiente — incluindo aqueles que suas equipes ainda não informaram. Cada componente é avaliado quanto a vulnerabilidades, permissões e procedência, para que você possa criar políticas que sinalizem componentes de risco, atribuam níveis de severidade e orientem a correção em toda a frota.
Painel escuro de monitoramento de agentes, com métricas de atividade e um menu de detecção para injeção de prompt, segredos, dados pessoais e comandos de shell

Abrir pré-visualização

Governar o comportamento dos agentes

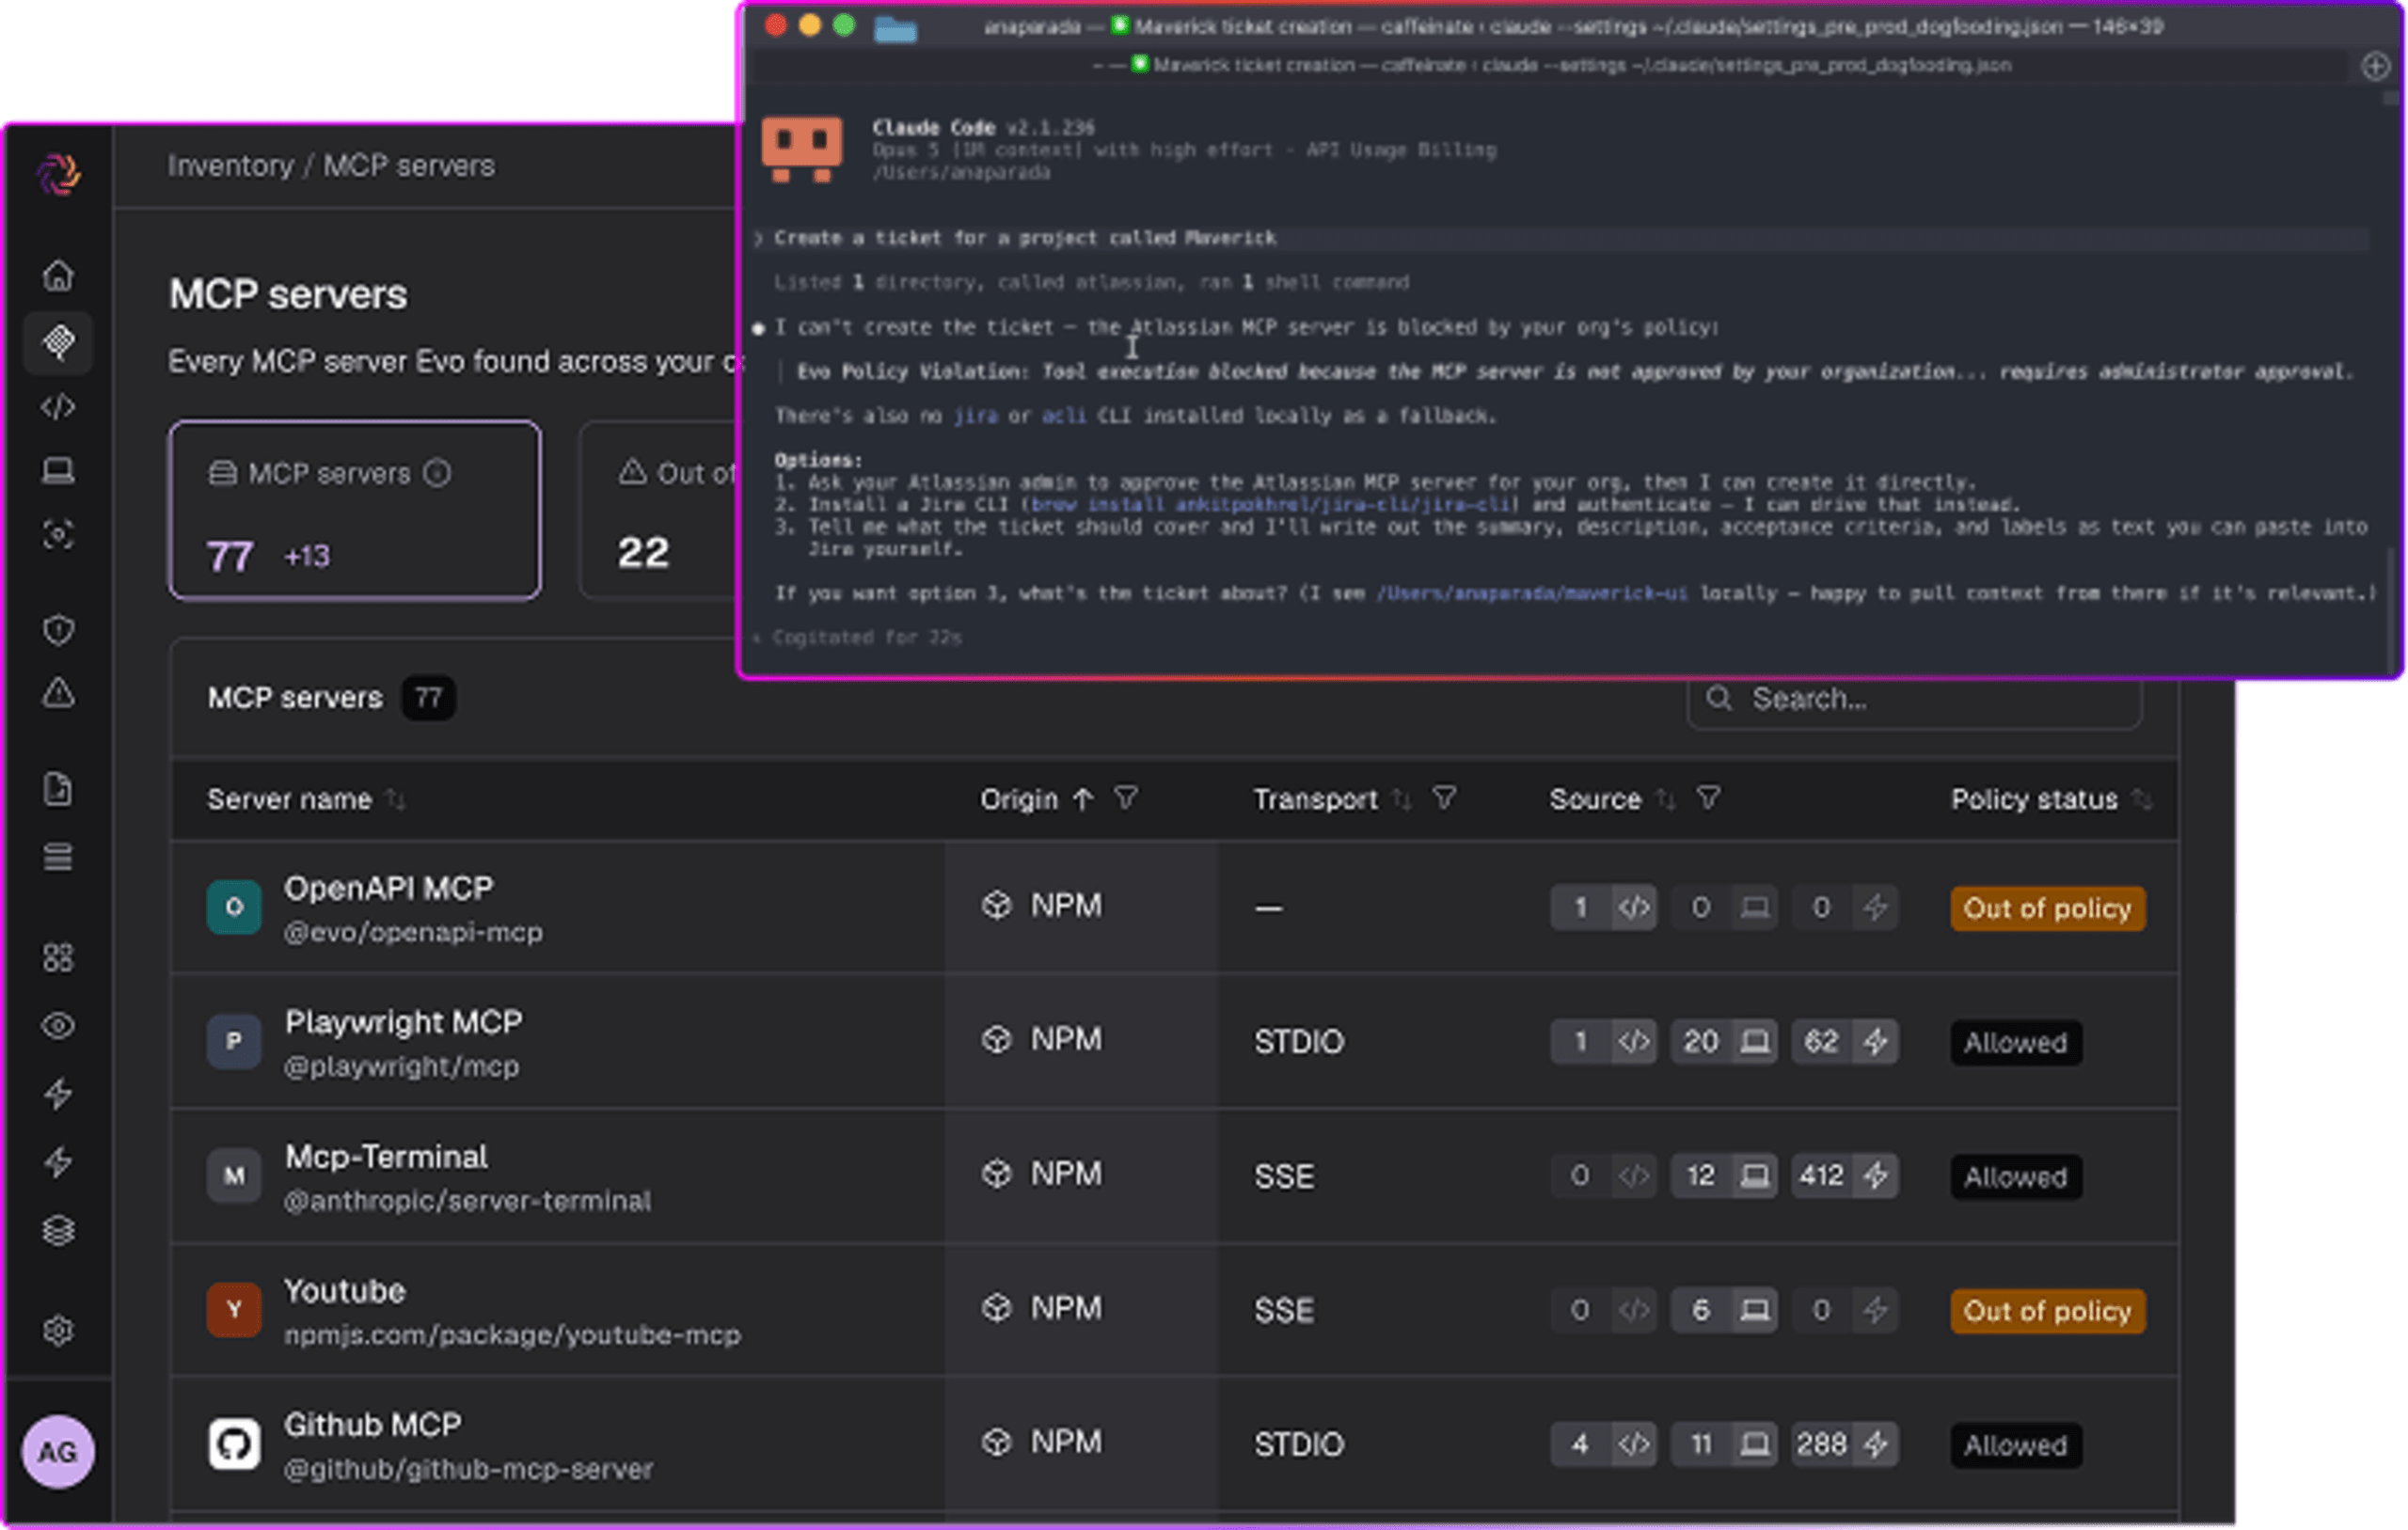
Controle o que os agentes de programação com IA podem fazer em tempo de execução — aplicando as políticas no momento em que um agente tenta agir. Disponível hoje: o MCP Governance identifica todos os servidores MCP usados pelos seus agentes e aplica automaticamente, durante a execução, a lista de permissões da sua organização.

Interface escura de código mostrando vulnerabilidades de segurança detectadas, correções aplicadas e saída do Claude Code v2.1.158

Garanta resultados confiáveis

O Evo ADS protege o código desde o momento em que ele é criado em agentes de codificação com IA, como Claude, Cursor, Copilot e Codex, aplicando correções antes mesmo de o código ser sugerido a você.

Segurança unificada em fluxos de trabalho de IA fragmentados

Desenvolvimento rápido e seguro orientado por IA

Permita que desenvolvedores e agentes operem em velocidade máxima, com proteções sobre o que acessam, executam e geram.

Risco reduzido antes da produção

Impeça ferramentas inseguras, ações de risco e códigos vulneráveis no momento em que são introduzidos — antes que qualquer dano seja causado.

Pontos cegos de IA eliminados

Entenda quais agentes, ferramentas e fluxos de trabalho estão em uso em toda a sua organização e como eles se comportam.

Desenvolvimento de IA governado em escala empresarial

Aplique uma política consistente em toda a sua força de trabalho de IA sem desacelerar a inovação.

Estamos vendo ataques à cadeia de suprimentos, skills maliciosas e servidores MCP comprometidos chegando por meio da própria cadeia de ferramentas do agente, além de agentes realizando ações sem nenhum mecanismo de proteção entre a intenção e a execução. Trabalhando com a Snyk, chegamos ao que considero a arquitetura correta de segurança para o desenvolvimento agentivo: controles incorporados diretamente ao fluxo de trabalho do agente para governar o que ele usa, executa e gera.

Relay NetworkRelay Network

Brendan Putek

Director of DevOps, Relay Network

Segurança em todo o seu ecossistema de desenvolvimento de IA

Use o MDM e o gerenciamento de endpoints para implementar controles de proteção em larga escala, garantindo uma proteção consistente e independente de ferramentas em todos os ambientes de desenvolvimento.

Claude logo
Cursor logo
Codex logo
Devin logo
Antigravity logo
Kiro logo
Copilot logo

Comece a proteger o desenvolvimento agentivo hoje

Veja como o Snyk ajuda você a escalar o desenvolvimento orientado por IA em toda a sua organização — sem aumentar os riscos.

Recursos adicionais

resource cheatsheet
Cheat Sheet

Secure AI Agent Development: 3 Risk Vectors Cheat Sheet | Snyk

White Paper

Securing AI Agent Development: Free Whitepaper | Snyk

resource cheatsheet ybuufc
Cheat Sheet

AI Agent Security: 6 Risks Beyond Traditional Controls | Snyk