Evo Agentic AppSec

Toque o programa, não o backlog

Evo Agentic AppSec coloca uma equipe de agentes de segurança ao lado de cada pessoa desenvolvedora para conduzir o programa de AppSec de ponta a ponta: entender, encontrar, corrigir e verificar na velocidade com que a IA agora cria e ataca software, mantendo sua equipe no controle dos critérios.

Painel de correção com tema escuro, exibindo métricas da campanha e uma janela para configurar uma nova campanha de correção.

A AppSec tradicional foi criada para a velocidade e o volume humanos

Encontrar problemas e receber uma lista de pendências deixa de funcionar quando o código é gerado continuamente e os ataques são automatizados.

A IA escreve mais rápido do que é possível revisar

Agentes de IA geram muito mais código do que qualquer equipe consegue ler, e os modelos atuais introduzem várias vezes mais vulnerabilidades por linha do que desenvolvedores humanos. A revisão manual já era o gargalo. Agora, nem chega a competir.

O backlog agora é uma superfície de ataque

Por anos, vulnerabilidades não tratadas eram apenas uma tarefa de limpeza. Os atacantes também passaram a agir de forma agentiva: eles vasculham backlogs e encadeiam problemas de baixa gravidade para criar exploits críticos mais rápido do que qualquer equipe humana consegue responder.

Os scanners não detectam as falhas mais comuns no código gerado por IA

As falhas introduzidas pela IA se concentram na lógica de negócios, no controle de acesso inadequado e na autenticação. Não há padrões conhecidos de código malicioso para comparar, então as ferramentas baseadas em padrões não encontram nada.

A Relay Network reduziu o tempo de correção de uma vulnerabilidade crítica de mais de uma semana para menos de 24 horas e mantém uma postura sem vulnerabilidades críticas ou de alta severidade em toda a sua base de código. “Com o servidor MCP e a Snyk, a correção ficou muito mais rápida. Temos muitos repositórios, então poder acessá-los rapidamente, fazer os ajustes e seguir em frente reduziu significativamente o tempo de correção.

Relay NetworkRelay Network

Esaie Batoula

Security Engineer, Relay Network

Uma equipe de agentes, cada um com uma tarefa, reunida em um único programa

Os agentes executam, a inteligência da Snyk decide e os mecanismos determinísticos da Snyk verificam de forma independente.

Code Scanning Agent

Combine o raciocínio de IA com o SAST da Snyk para detectar o que a correspondência de padrões não consegue identificar, como falhas complexas de lógica em código gerado por IA.

Remediation Agent

O agente acionável que encontra e corrige: analisa, corrige e valida em um ambiente isolado, enquanto as pessoas mantêm o controle sobre o que é integrado, tanto no código novo quanto no backlog existente.

Dependency Firewall

Proteção no momento da instalação contra pacotes maliciosos e fora das políticas, posicionada entre os registros públicos e os seus, com cache, quarentena e trilha de auditoria.

Snyk Secrets

Prevenção de vazamento de secrets em todo o ciclo de vida do desenvolvimento agentivo, do IDE e dos hooks de pré-commit às verificações de PR e CI.

Agentic Security Review

Uma análise de segurança agentiva do seu repositório: ela cria um modelo da aplicação e de ameaças, testa se os controles resistem a ameaças plausíveis e apresenta descobertas respaldadas por evidências, com orientações claras para corrigir os problemas.

Como o programa funciona

O Evo Agentic AppSec executa continuamente todo o ciclo de AppSec, tanto no código novo quanto em tudo o que já foi lançado. Cada agente tem uma tarefa e um gatilho, com base em um modelo compartilhado da sua aplicação.

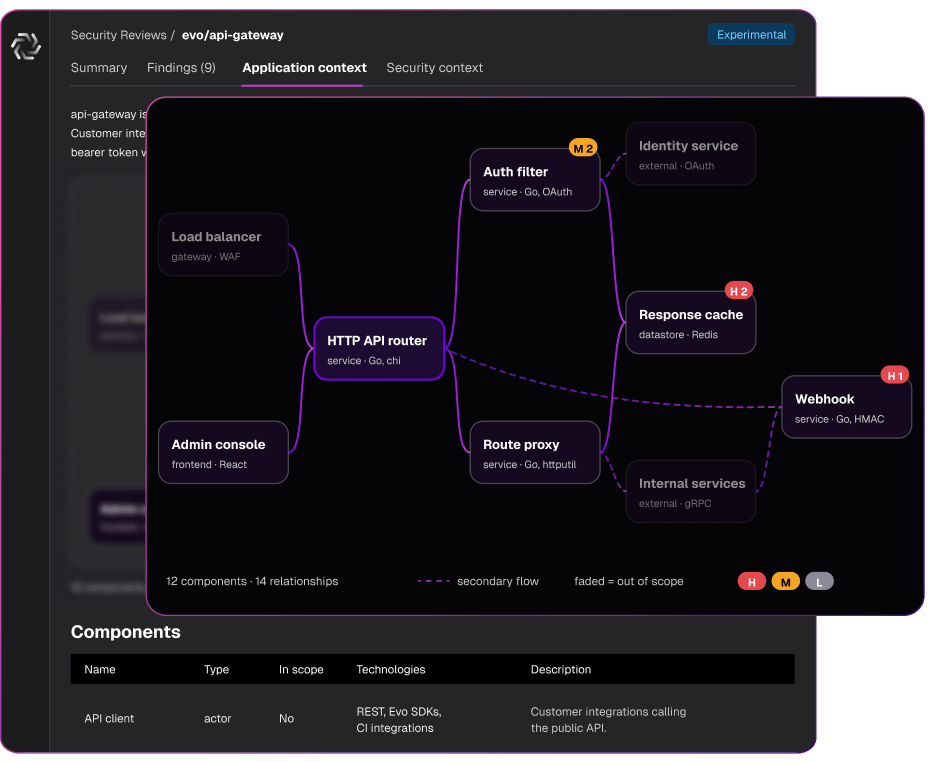
Diagrama de contexto da aplicação mostrando um roteador de API HTTP conectado a um balanceador de carga, console de administração, filtro de autenticação, proxy de rotas, cache, webhook e sistemas externos

Entenda e modele a aplicação

Os agentes criam um grafo de contexto vivo da aplicação: arquitetura, fluxos de dados, classificações, limites de confiança e o que está de fato em execução na produção. Com base nele, derivam um modelo de ameaças que orienta por onde começar a busca. Criado uma vez, atualizado conforme o código muda e consultado por todos os outros agentes.

Painel de resultados da revisão de segurança mostrando problemas de alta gravidade, incluindo saída irrestrita de dados de uma carga de trabalho que entrega webhooks aos clientes.

Encontre o que importa

O raciocínio de ponta atua junto aos mecanismos determinísticos da Snyk para detectar falhas de lógica de negócios e autorização que os scanners não identificam, além de segredos expostos. O grafo de contexto impede que os agentes façam varreduras às cegas em tudo e consumam tokens à toa.

Painel do Dependency Firewall mostrando políticas priorizadas que bloqueiam malware conhecido, versões em período de espera e pacotes sem manutenção.

Previna riscos na origem

Impeça novos riscos antes que eles entrem. Bloqueie pacotes maliciosos e fora das políticas no momento da instalação e evite que segredos sejam incluídos em commits. Amplie essa proteção com Evo Agentic Development Security (ADS) para proteger o código gerado por IA desde o início, dentro do fluxo de trabalho dos desenvolvedores.

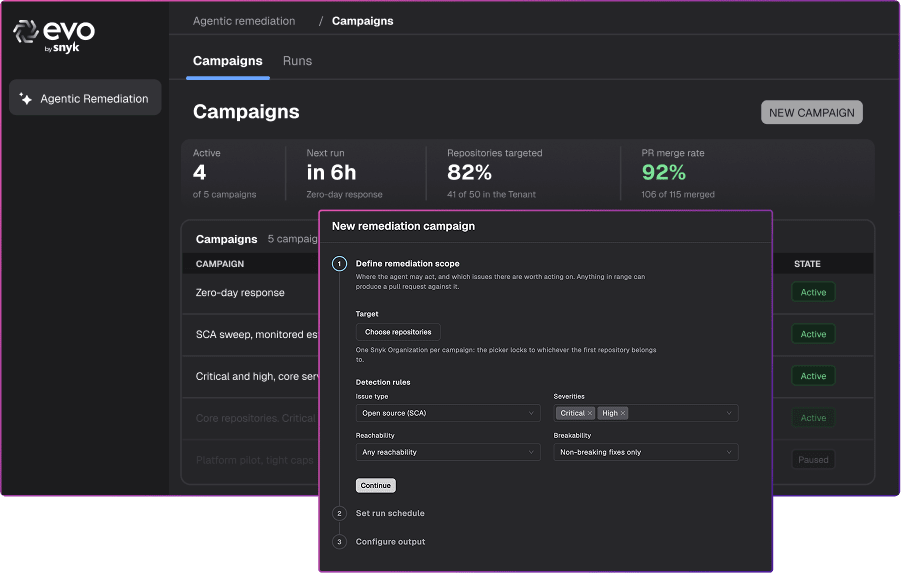
Painel escuro de campanhas de correção, com uma janela para criar uma nova campanha e selecionar repositórios, regras de detecção e configurações de execução.

Corrija e valide, com as pessoas definindo o padrão

O Remediation Agent conduz todo o ciclo: analisar, corrigir e validar, com as pessoas acompanhando o processo e definindo o padrão para aprovar o merge. Os dez anos de dados da Snyk sobre alcançabilidade, explorabilidade, possibilidade de exploração e resultados das correções transformam um modelo que faz suposições em um agente que entrega correções que as pessoas realmente aprovam. Observamos uma melhora de 94% na taxa de correções prontas para merge em problemas de SCA, de 14% em problemas de SAST e uma redução de 60% no custo de tokens ao comparar o Remediation Agent com um LLM básico.

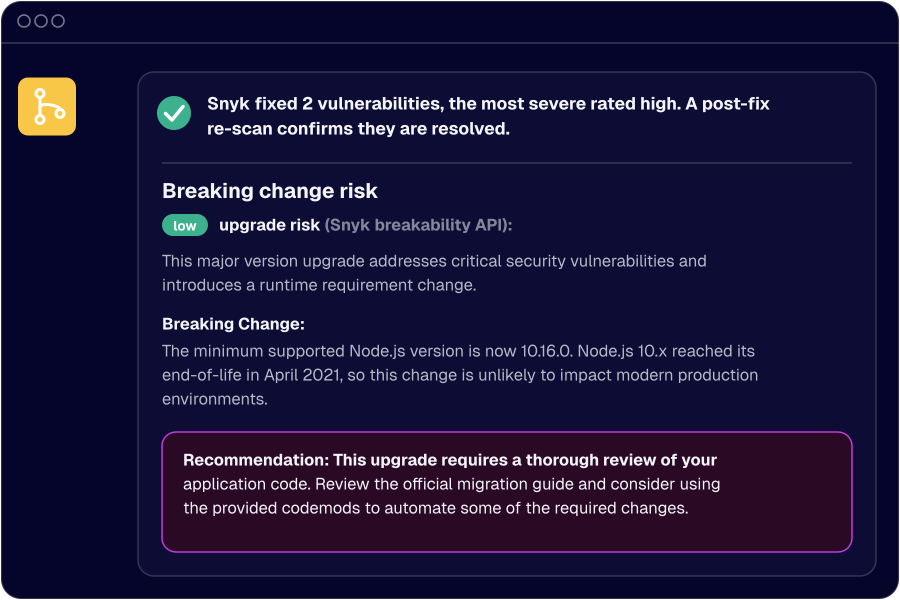
Relatório de segurança que mostra duas vulnerabilidades corrigidas e uma alteração incompatível de baixo risco que exige a revisão de uma atualização da versão do Node.js.

Comprove que a correção funciona

Não dá para confiar ao agente que encontra uma vulnerabilidade a validação da própria correção. Os mecanismos determinísticos da Snyk são tanto as ferramentas acionadas pelos agentes quanto os verificadores independentes do que eles encontram, e todas as decisões dos agentes ficam registradas em uma trilha de auditoria.

O único fornecedor que executa o programa, não apenas a varredura

Os concorrentes vendem ferramentas e deixam para você a integração e o backlog. A Snyk combina o raciocínio de IA de ponta com uma base que ninguém mais tem: um gráfico de contexto dinâmico da sua aplicação e uma camada de inteligência criada com dez anos de dados sobre alcançabilidade, explorabilidade, possibilidade de quebra e resultados de correções.

Os mecanismos determinísticos da Snyk são tanto as ferramentas que os agentes usam quanto verificadores independentes do que eles encontram — algo que um concorrente que usa um único modelo para encontrar problemas e avaliar as próprias correções não consegue igualar estruturalmente. A Snyk também já está integrada ao fluxo de trabalho dos desenvolvedores, de forma independente e neutra em relação a fornecedores.
Feito para as equipes responsáveis por um código que já não escrevem manualmente

Lideranças de AppSec e ProdSec

Gerencie o programa, não o backlog. Uma equipe de agentes cuida de todo o ciclo de AppSec. Obtenha correções validadas e prontas para merge em escala, enquanto o backlog diminui. A detecção de fronteira foi criada para identificar o que os scanners não conseguem ver. Tenha um registro de auditoria de cada decisão dos agentes.

Desenvolvedores

Entregue com rapidez e deixe que agentes protejam o código gerado por IA desde o início, dentro do seu IDE e do seu agente. Receba correções validadas e prontas para merge, que você aprova em vez de escrever. O Evo AAS acompanha você onde trabalha: no repositório, na CLI ou no agente de código.

CISOs e líderes de segurança

Defesa na velocidade do ataque. Tenha um programa contínuo, testado de forma adversarial e auditável, e reduza o risco sistêmico sem aumentar a equipe. Independente e neutro em relação a fornecedores, compatível com qualquer agente de programação.

Execute o programa, não o backlog.

Veja como uma equipe de agentes de segurança reduz seu backlog e protege o que a IA escrever a seguir.