Três maneiras como a Snyk tornou as cadeias de suprimentos de software mais seguras em 2022

12 de janeiro de 2023
0 minutos de leituraA Snyk começou 2022 com uma base sólida para proteger sua cadeia de suprimentos de software, incluindo o código que você escreve, as bibliotecas e os pacotes de código aberto usados por esse código, os componentes do processo de build e as configurações de infraestrutura como código (IaC) dos sistemas nos quais sua aplicação é executada. Ao longo do último ano, a segurança da cadeia de suprimentos de software ganhou destaque, à medida que ameaças como o Log4Shell, no fim de 2021, levaram o governo dos EUA a emitir ordens executivas exigindo que fornecedores comprovassem que seus softwares são desenvolvidos com segurança.
Se você chegou a este blog sem saber o que é a Snyk, o que fazemos ou como isso se aplica à segurança das cadeias de suprimentos de software, aqui vai uma breve introdução. A Snyk oferece uma plataforma de segurança que prioriza os desenvolvedores, com ferramentas para proteger todo o ciclo de vida de desenvolvimento de software (SDLC). Nosso produto de análise estática de segurança de aplicações (SAST), o Snyk Code, oferece aos desenvolvedores recomendações práticas para reduzir riscos de 10 a 50 vezes mais rápido que as soluções SAST tradicionais, permitindo verificar o código diretamente na IDE sem afetar a produtividade. O Snyk Open Source ajuda a identificar e priorizar vulnerabilidades em pacotes de software de código aberto e oferece recomendações práticas para corrigi-las. O Snyk Container ajuda os desenvolvedores a escolher imagens-base seguras e atualizadas e identifica onde vulnerabilidades são introduzidas nos contêineres durante o build. Assim, vai além do padrão do setor de simplesmente apresentar uma longa lista de vulnerabilidades. E, quando você finalmente estiver pronto para executar suas aplicações, o Snyk Cloud adota uma abordagem que prioriza os desenvolvedores e tem foco nas aplicações para encontrar e corrigir vulnerabilidades na infraestrutura em nuvem, desde o momento em que a infraestrutura é definida como código (IaC) até a implantação, quando os recursos estão em execução na nuvem — e detecta desvios em toda a infraestrutura em nuvem caso haja divergências.
Em 2022, a Snyk continuou ampliando sua abordagem de segurança de software centrada em desenvolvedores, adicionando várias melhorias importantes às soluções existentes. Vamos destacar três recursos lançados no último ano que podem aumentar a segurança da sua cadeia de suprimentos.
1. O código que você escreve
O que vem primeiro: o código que você escreve ou a linguagem de programação e o framework que vai usar para desenvolvê-lo? De um jeito ou de outro, nós ajudamos você. Vários recursos novos foram adicionados ao Snyk Code: além de incentivar melhores práticas de programação na IDE, eles facilitam ainda mais a inclusão de funcionalidades diretamente nela. Saiba mais sobre o novo servidor de linguagem, outras melhorias no suporte do Snyk a IDEs, os aprimoramentos da nossa solução SAST e outras formas como fortalecemos a plataforma de segurança para desenvolvedores da Snyk em 2022.
2. As bibliotecas que você usa e das quais depende
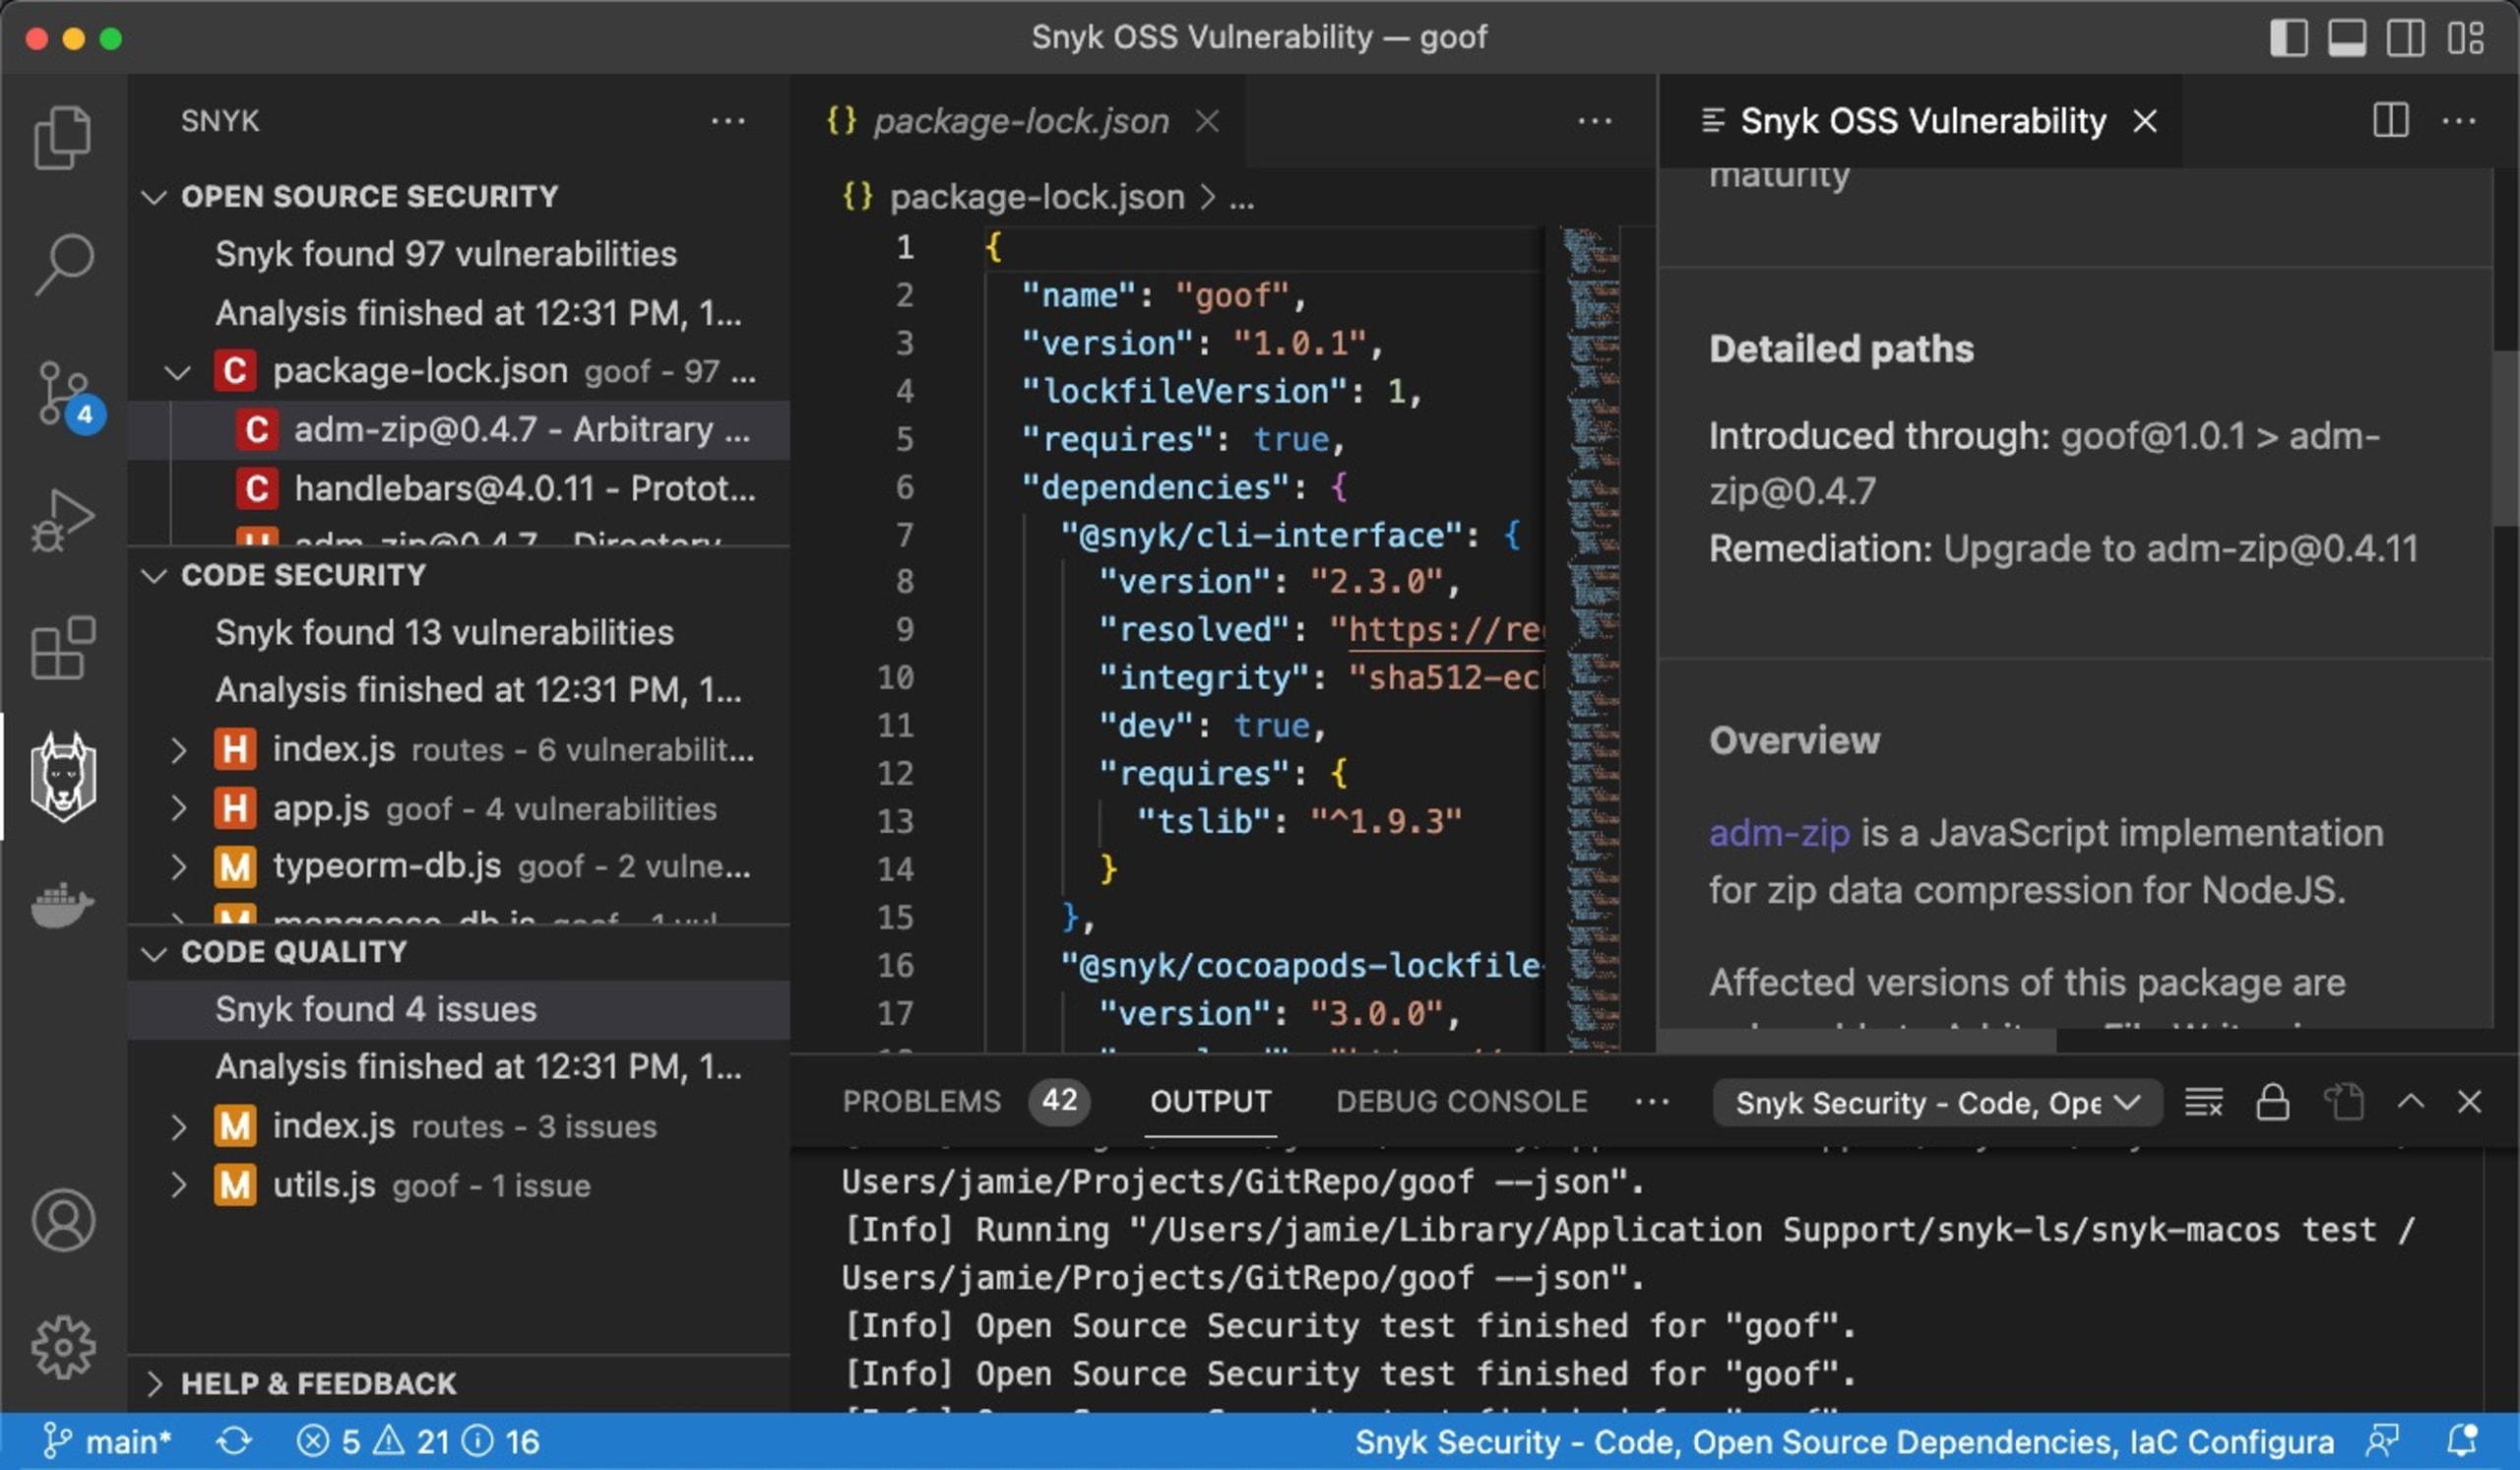
Dependendo da organização e dos tipos de soluções desenvolvidas, não é raro que de 70% a 90% do código de uma aplicação venha de bibliotecas e pacotes de código aberto, conforme mostra o relatório State of Open Source Security de 2022, da Snyk e da Linux Foundation. Isso significa que a maior parte do código usado pelos desenvolvedores está fora do controle deles, o que torna ainda mais importante que as organizações saibam exatamente o que está incluído em suas aplicações. O Snyk Open Source já conseguia identificar bibliotecas e pacotes vulneráveis pela linha de comando e em pipelines de CI/CD. Em 2022, ampliamos o suporte a IDEs para o Visual Studio Code, com a possibilidade de visualizar problemas diretamente na IDE e oferecer aos desenvolvedores orientações de correção fáceis de entender e no contexto do código.
Encontrar e corrigir vulnerabilidades de segurança durante o desenvolvimento exige muito menos tempo — e custa muito menos — do que fazer isso depois que uma aplicação entra em produção. Como integrante da Open Source Security Foundation (OpenSSF), a Snyk entende e defende que a adoção das melhores práticas de segurança deve começar pelos desenvolvedores: são eles que decidem como criar suas aplicações e quais bibliotecas usar.
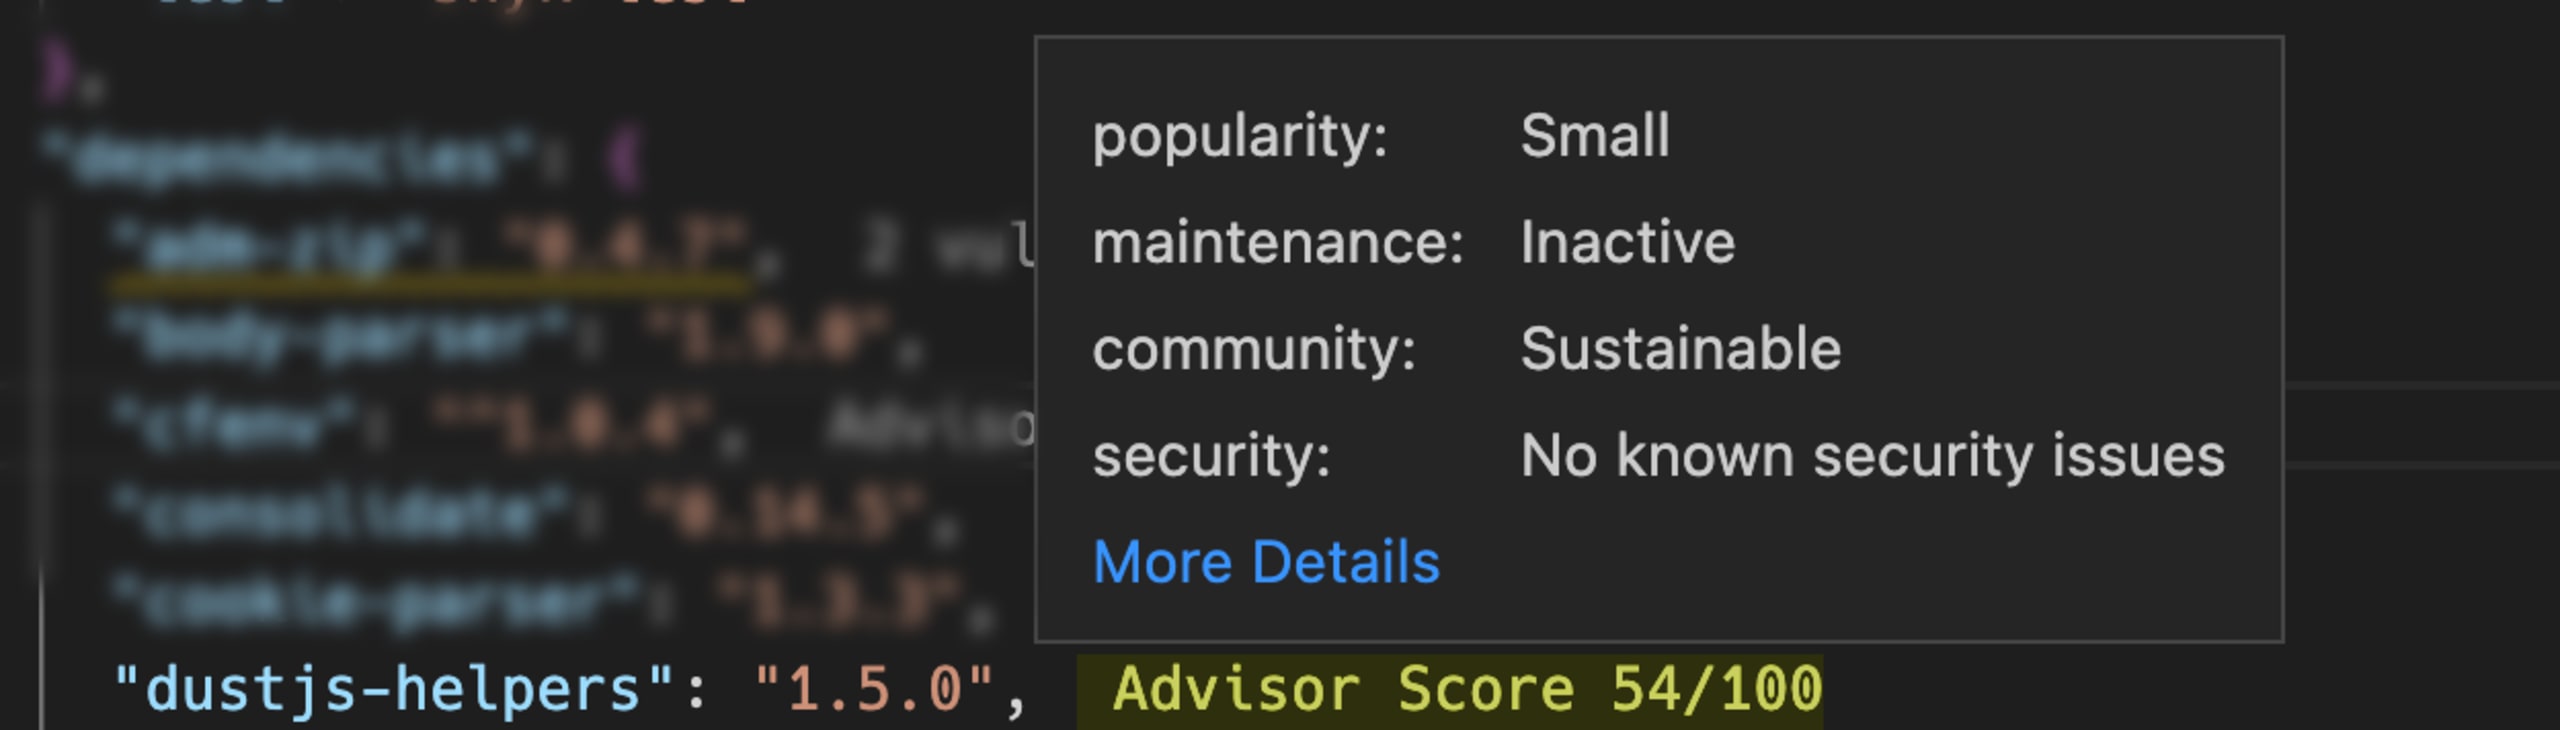
Detectar vulnerabilidades nas IDEs é uma forma de reduzir custos e obstáculos, mas segurança vai além da detecção de vulnerabilidades conhecidas. Com tantos pacotes de código aberto em uso, também é importante que os desenvolvedores considerem fatores como a frequência de manutenção, o tamanho da comunidade mantenedora e até a popularidade dos pacotes que pretendem usar.
Todos esses fatores ajudam a indicar se as vulnerabilidades serão corrigidas rapidamente quando forem descobertas. O Snyk Advisor já está disponível no site da Snyk há algum tempo, mas também o integramos à experiência na IDE para que os desenvolvedores possam avaliar a segurança dos pacotes, mesmo quando eles não apresentam vulnerabilidades conhecidas.
Você faz de tudo para evitar vulnerabilidades no seu software, mas imprevistos acontecem. Novas vulnerabilidades são descobertas com frequência em bibliotecas que já estão em uso — às vezes, até anos depois. Por isso, é fundamental que as organizações consigam determinar rapidamente do que cada aplicação é composta. É aí que entra a lista de materiais de software (SBOM).
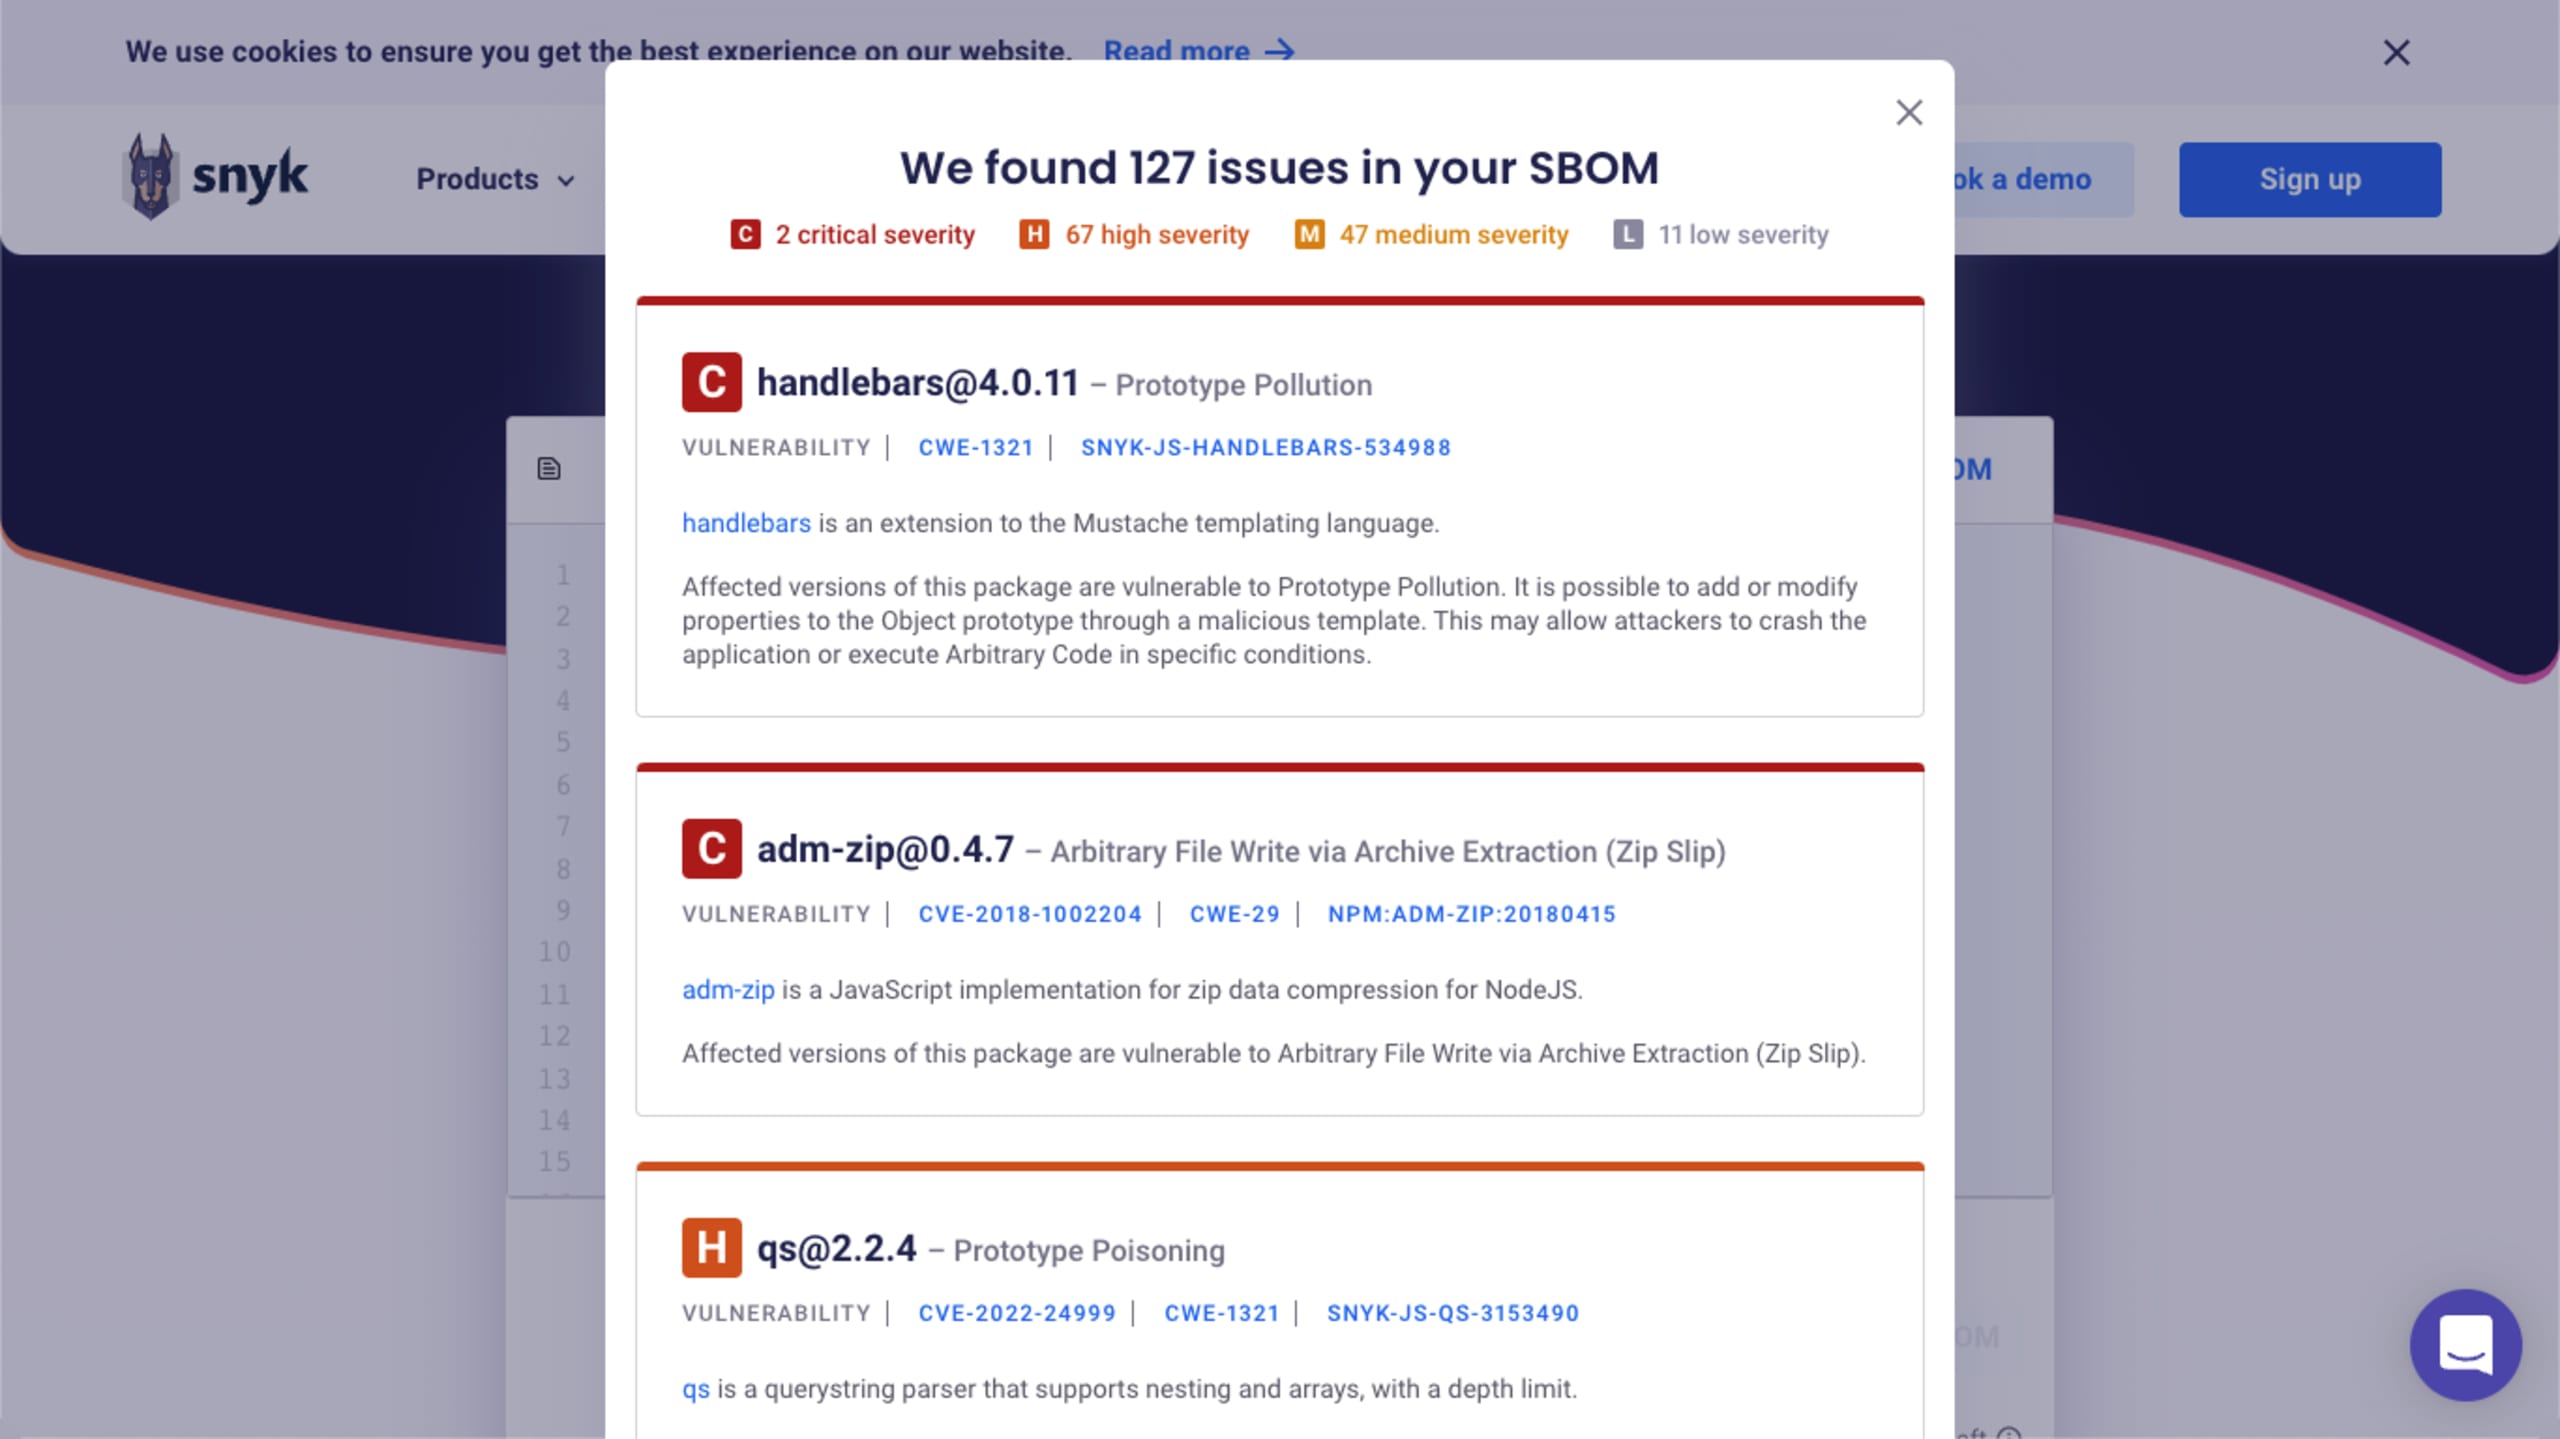
Uma SBOM é uma visão hierárquica ou aninhada dos componentes que formam uma aplicação. Desde o início, o Snyk Open Source foi desenvolvido para ajudar a proteger a cadeia de suprimentos de software: permite que os desenvolvedores escolham pacotes de código aberto seguros desde o começo, testem o código em busca de pacotes vulneráveis durante todo o SDLC e monitorem continuamente as aplicações para detectar novas vulnerabilidades. O Snyk Open Source ampliou os recursos para descobrir vulnerabilidades e correções, incluindo suporte à exportação de SBOMs pela CLI com o novo comando snyk sbom, que agora permite exportar sua SBOM no padrão aberto CycloneDX e ter uma visão completa dos componentes das suas aplicações, incluindo dependências de software transitivas. O suporte a SBOM não se limita à exportação básica: também adicionamos um verificador de SBOM para ajudar você a garantir a segurança das SBOMs:
Também disponibilizamos para todos a API de problemas de pacotes, que permite aos clientes consultar vulnerabilidades de um pacote específico por meio do identificador package-url (purl), um formato amplamente usado para nomear pacotes em SBOMs. Também contribuímos com um provedor da Snyk para o projeto de código aberto Bomber.
3. E os contêineres que você executa
Assim como as aplicações modernas dependem muito de bibliotecas e pacotes de código aberto, os desenvolvedores costumam usar imagens públicas como base para os contêineres de software que criam e implantam. Muitas delas vêm do Docker Hub como “Official Images” — imagens populares de contêiner, várias delas publicadas e mantidas pela Docker. A partir dessas imagens-base, os desenvolvedores adicionam seu código ou aplicações compiladas, junto com os pacotes dos quais dependem. Em 2022, adicionamos a detecção de imagens-base e recomendações de atualização para as versões 8 e 9 do Universal Base Image (UBI) da Red Hat.
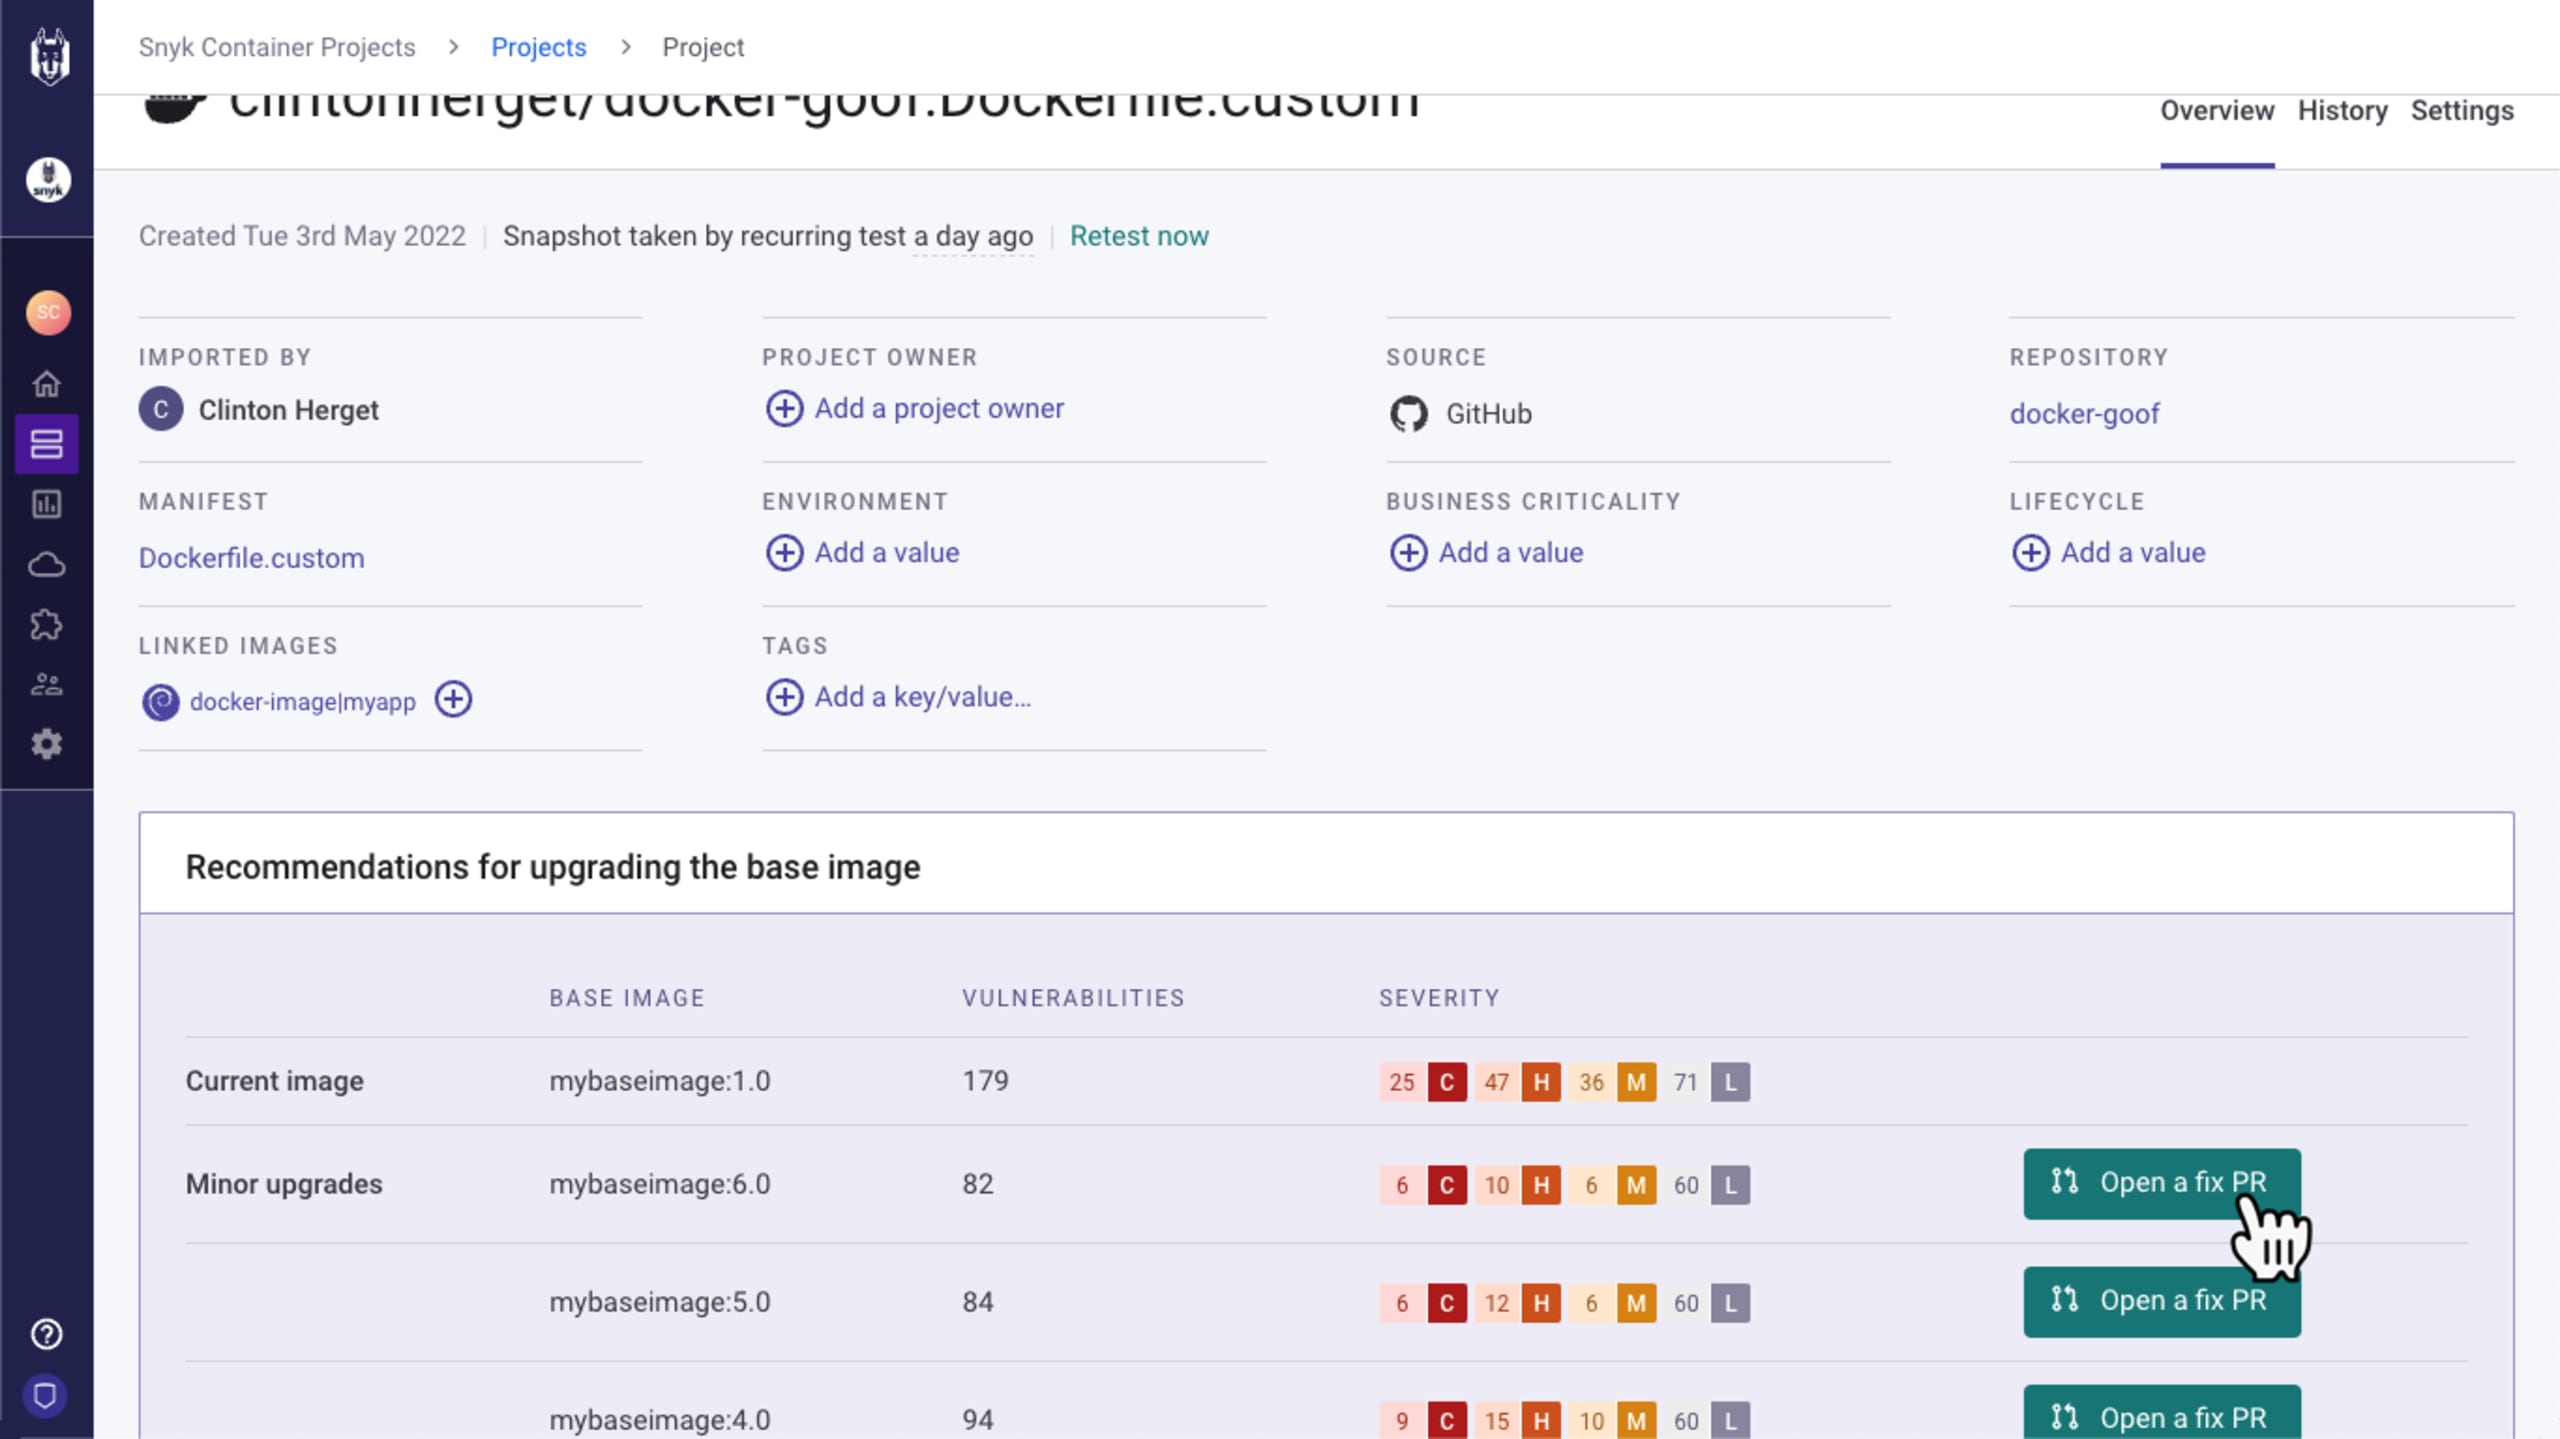
O Snyk Container já acompanha imagens Docker populares e recomenda imagens-base. Também oferece aos desenvolvedores recursos automatizados de correção por meio da geração de pull requests (PRs) com um clique, ajudando as equipes a migrar de forma rápida e fácil para versões mais seguras das imagens públicas. Em 2022, adicionamos a possibilidade de sinalizar imagens selecionadas ou “douradas” como “imagens-base personalizadas” e incluí-las na lógica de recomendação (disponível em beta aberto). Esse padrão é comum em muitas empresas e evita que os desenvolvedores tenham que se preocupar com a maioria dos pacotes dos contêineres. O novo recurso do Snyk Container ajuda suas equipes de desenvolvimento a escolher o melhor ponto de partida sem sair das políticas da empresa, usando a mesma lógica de correção automática que antes só estava disponível para as Docker Official Images. Assim, as organizações podem definir e selecionar suas próprias imagens-base, com ainda mais controle sobre a segurança da cadeia de suprimentos de software.
As ferramentas voltadas para desenvolvedores buscam estar onde eles trabalham. Com as verificações do Snyk Container, os desenvolvedores podem aproveitar as ferramentas que já usam para criar contêineres mais seguros. Do ponto de vista operacional, a integração entre a Snyk e a Sysdig, lançada em 2022, fornece contexto adicional sobre as cargas de trabalho em execução para ajudar a priorizar correções e proteger ainda mais sua cadeia de suprimentos de software.
Que venha 2023!
Embora eu tenha mencionado bem mais de três novidades neste artigo, estes são os principais destaques da Snyk para a cadeia de suprimentos em 2022:
Suporte a novos servidores de linguagem para simplificar os plugins de IDE
Geração, ferramentas e suporte para SBOMs
Recomendações de imagens-base personalizadas ou douradas
Integrações em tempo de execução
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.
Esperamos que você também tenha tido um 2022 produtivo e que 2023 seja ainda melhor!