Parceria com a Sysdig para oferecer segurança de Kubernetes para desenvolvedores e em tempo de execução

16 de fevereiro de 2022
0 minutos de leituraHoje, temos o prazer de anunciar uma parceria com a Sysdig para oferecer segurança de contêineres e Kubernetes em conjunto — do código ao cluster. Juntas, Snyk e Sysdig ajudam desenvolvedores a proteger código e contêineres durante o desenvolvimento, proteger o ambiente Kubernetes em tempo de execução e levar feedback e visibilidade da produção de volta aos desenvolvedores, eliminando o ruído causado por vulnerabilidades em contêineres. Os contêineres são uma tecnologia fundamental para o movimento DevOps, e o Kubernetes trouxe escala e flexibilidade ao processo de implantação de várias cargas de trabalho em contêineres em qualquer nuvem. Agora, pela primeira vez, existe uma solução de segurança que abrange todo o ciclo das práticas de DevOps para cargas de trabalho em contêineres. Ela permite que desenvolvedores criem contêineres mais seguros para executar suas aplicações, resultando em um ambiente de produção mais protegido e em um ciclo contínuo de feedback para corrigir problemas críticos e aprimorar a segurança.
Unindo a segurança no desenvolvimento e em tempo de execução para eliminar o ruído de vulnerabilidades
Os desenvolvedores já precisam lidar com um volume crescente de tarefas de segurança em vários aspectos de uma aplicação: o código e as dependências, a configuração de implantação e os contêineres que empacotam e executam o código. Ao mesmo tempo, as equipes de segurança e operações que trabalham com ambientes ativos precisam gerenciar essas vulnerabilidades e problemas em grande escala: centenas de vulnerabilidades em milhares de contêineres e muitos clusters. Elas precisam contar com os desenvolvedores para corrigir problemas de segurança. Mas as vulnerabilidades em contêineres são especialmente difíceis de resolver, devido à falta de conhecimento especializado em sistemas nas equipes de desenvolvimento e à complexidade das ferramentas legadas de análise de vulnerabilidades. Como resultado, algumas vulnerabilidades podem levar até seis meses para serem corrigidas, aumentando o acúmulo de tarefas de segurança para os desenvolvedores e dificultando a avaliação de riscos para as equipes de segurança e operações.
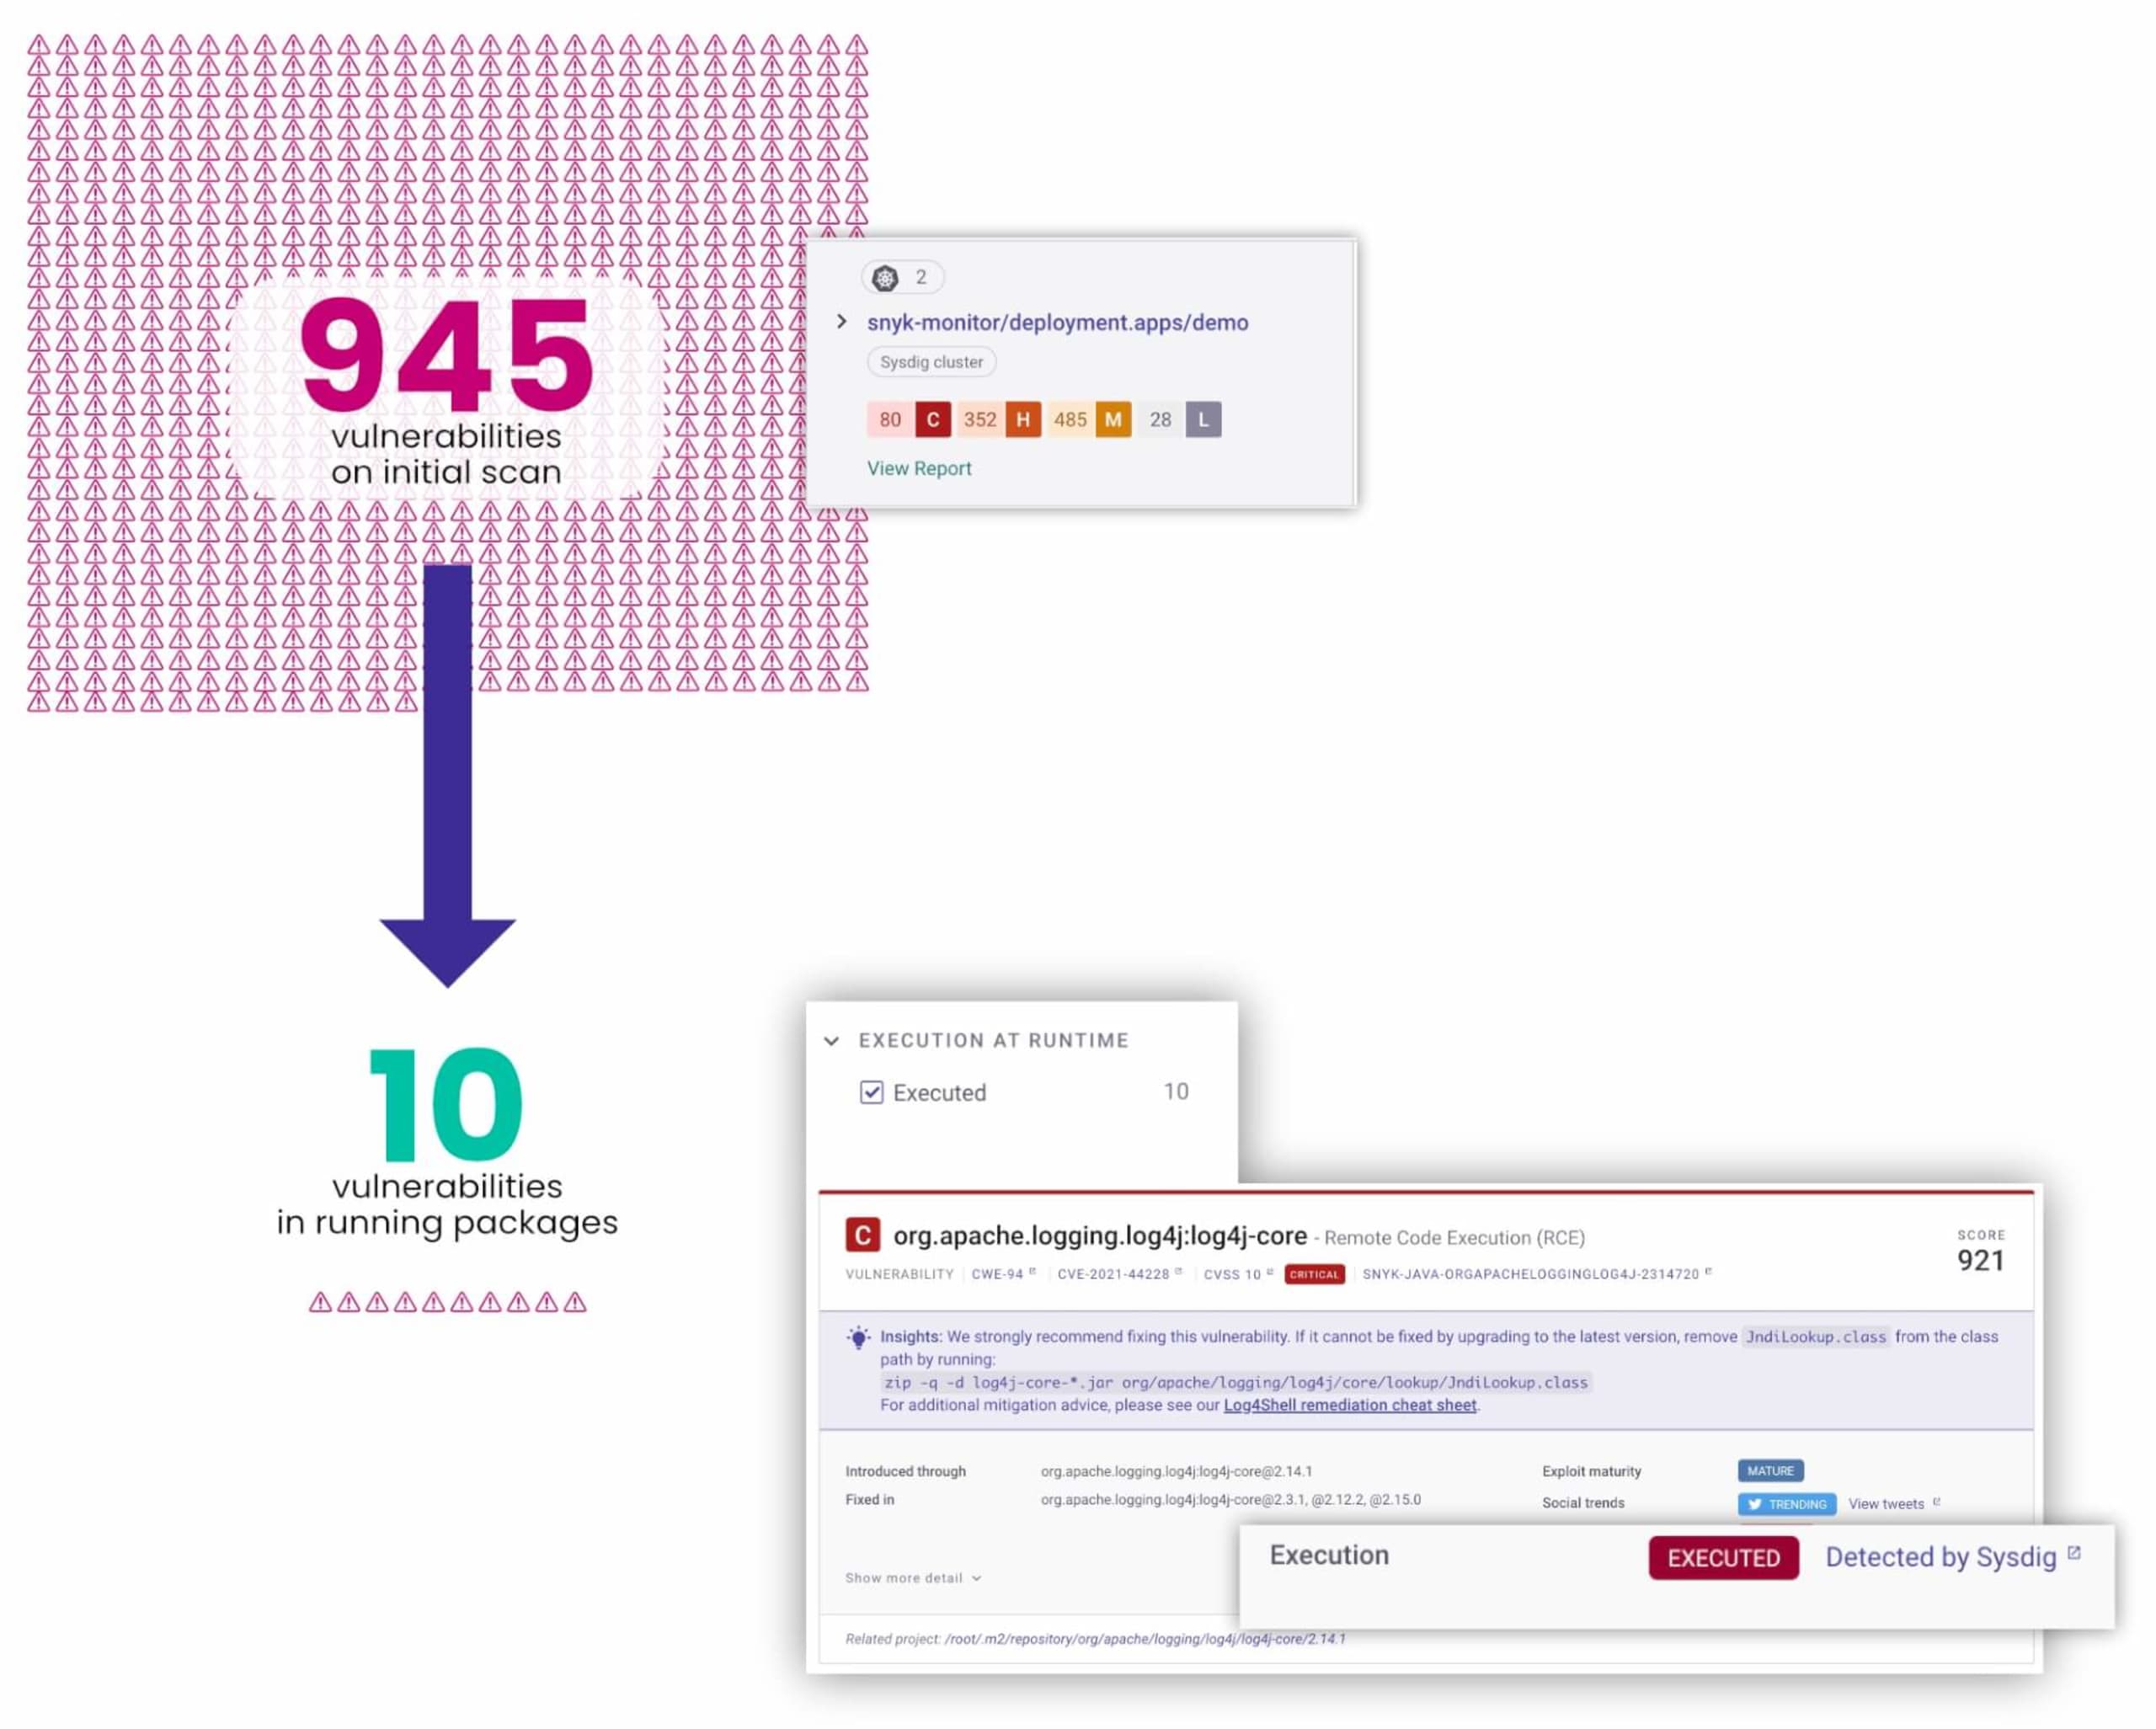
O Snyk Container já oferece feedback antecipado durante o desenvolvimento, orientando quem usa contêineres quando há imagens base melhores disponíveis. Essas imagens alternativas são mais seguras, atualizadas e, muitas vezes, mais leves. Só essa etapa pode eliminar 70% ou mais das vulnerabilidades iniciais. Ainda assim, restam 30% das vulnerabilidades — e, quando algumas imagens de contêiner têm centenas delas, lidar com esses 30% pode ser uma tarefa desafiadora para os desenvolvedores.
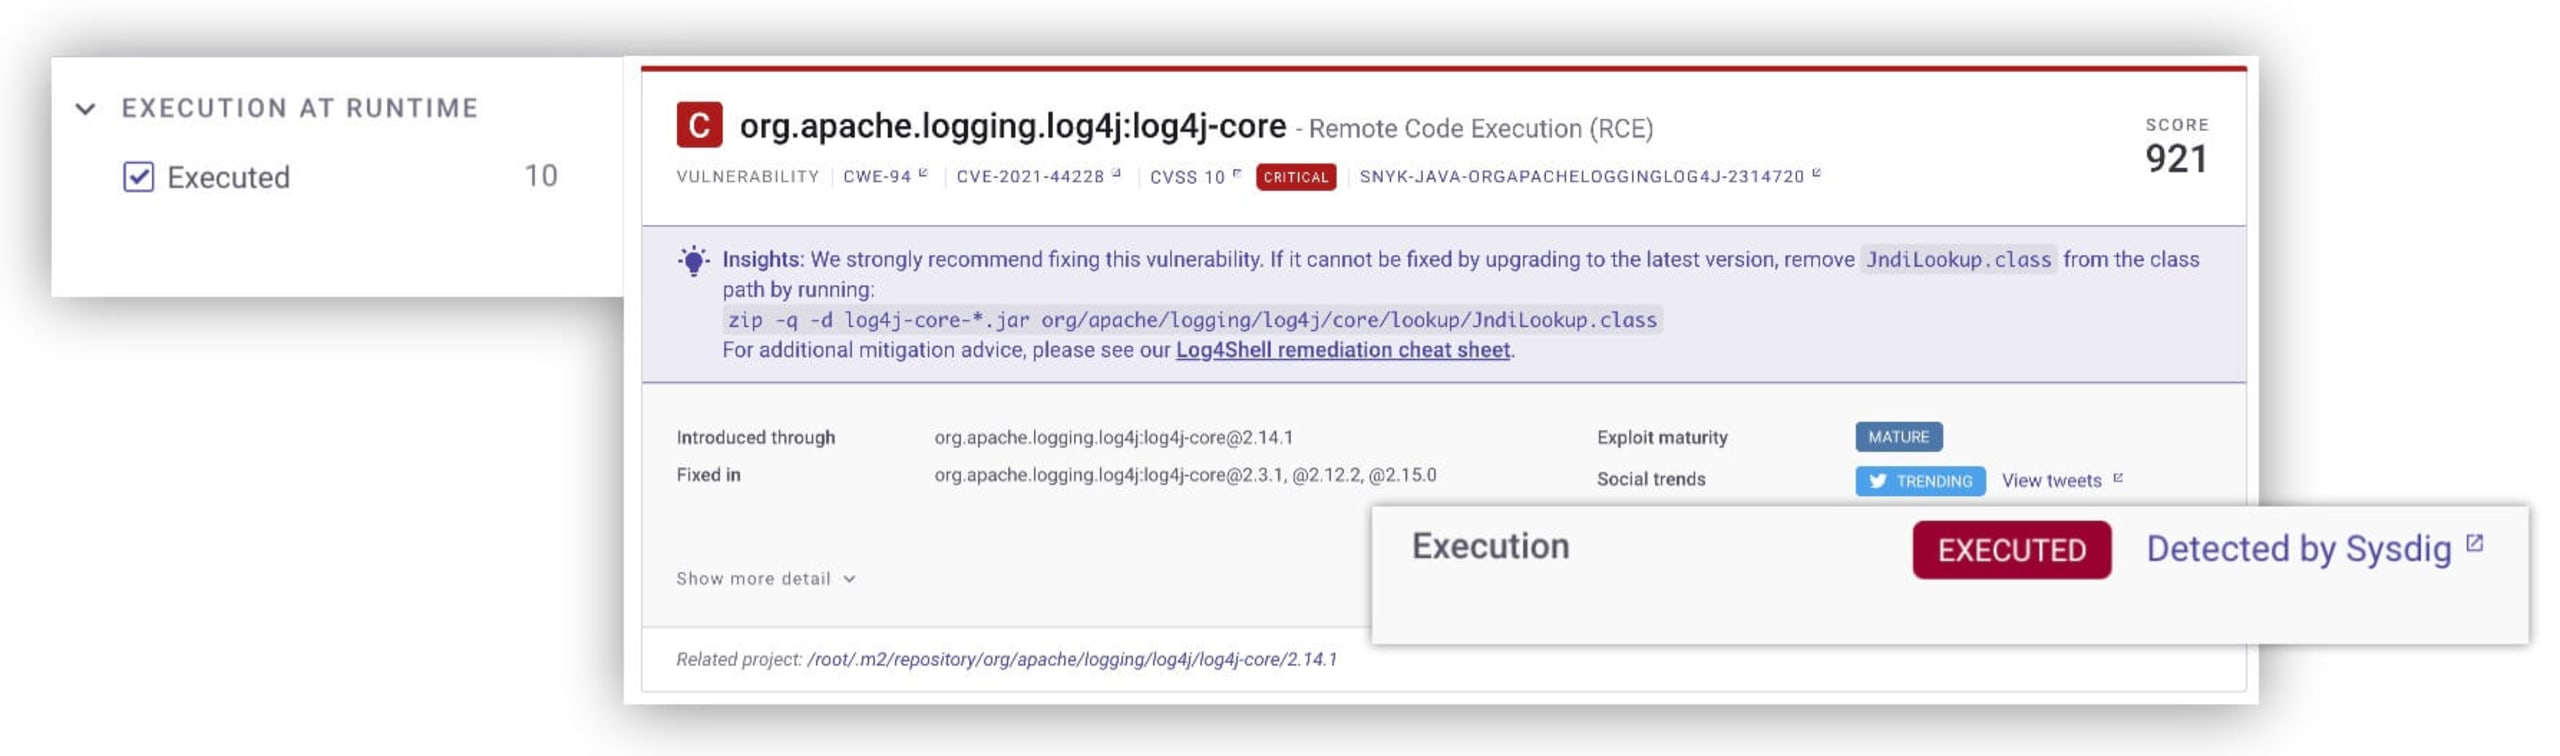
Com a inteligência de tempo de execução da Sysdig, agora podemos priorizar melhor as vulnerabilidades em contêineres. O contêiner deixa de ser uma coleção misteriosa e ruidosa de pacotes e vulnerabilidades: os desenvolvedores passam a ver exatamente quais pacotes estão sendo usados durante a execução do contêiner e quais vulnerabilidades afetam esses pacotes. Assim, fica claro quais problemas são mais importantes de corrigir e, com esse feedback adicional, os desenvolvedores podem resolver os problemas críticos mais rapidamente. Enquanto isso, as equipes de segurança e operações podem se concentrar em ameaças em tempo real e na resposta a incidentes, em vez de tarefas tediosas de gerenciamento de vulnerabilidades.
Por que estamos formando uma parceria com a Sysdig
Temos o prazer de formar uma parceria com a Sysdig porque compartilhamos a visão de ajudar organizações que adotam DevSecOps a ter uma visão completa da segurança e do desempenho durante todo o ciclo de vida das aplicações e de toda a stack nativa da nuvem. Embora nossa integração técnica tenha foco em contêineres e Kubernetes, a combinação das plataformas completas da Snyk e da Sysdig protege tudo: do código escrito por um desenvolvedor no IDE até toda a infraestrutura que executa o cluster do Kubernetes. Ela oferece as ferramentas de que desenvolvedores, equipes de segurança e operadores precisam para lidar com vulnerabilidades, responder a ameaças em tempo real e analisá-las, além de monitorar e solucionar problemas em clusters e aplicações. Para saber como a Sysdig vê a priorização integrada como forma de alinhar desenvolvedores e SecOps e viabilizar uma correção mais direcionada, leia a publicação no blog.
Recursos adicionais
Para ajudar você a começar e ver a integração em ação, planejamos dois webinars.
Participe conosco no dia 2 de março, às 15h, de um webinar com demonstração, promovido pela Security Boulevard e apresentado por especialistas da Snyk, da Sysdig e da AWS.
No dia 10 de março, Sysdig e Snyk se unem novamente para mostrar como usar a nova integração e eliminar o ruído do código à produção.
Estamos animados para que você experimente a solução e conte o que achou. Já estamos planejando os próximos recursos da nossa integração com a Sysdig e adoraríamos saber o que mais podemos fazer para ajudar você a continuar usando contêineres e Kubernetes com segurança.