Guia completo de segurança de aplicações: ferramentas e melhores práticas
Este guia de segurança de aplicações traz tudo o que você precisa saber para se manter seguro em 2025
Escrito por

0 minutos de leitura
O que é segurança de aplicações (AppSec)?
A segurança de aplicações, ou AppSec, é uma parte fundamental do desenvolvimento de software. Seu objetivo é identificar, corrigir e prevenir vulnerabilidades de segurança nas aplicações. Para isso, é preciso implementar um ciclo de vida de desenvolvimento de software seguro, com o objetivo de aprimorar as práticas de segurança e garantir a integridade, a confidencialidade e a disponibilidade dos dados.
Segurança de aplicações (AppSec) é uma prática essencial. Ela identifica, impede e corrige falhas de segurança em aplicações de software, do início ao fim. Isso vai além do código e inclui configurações de sistemas, design, bancos de dados, APIs e as redes em que eles operam. O principal objetivo de AppSec é aprimorar a segurança e garantir que os dados tratados pelas aplicações permaneçam protegidos, privados e disponíveis. Assim, elas ficam protegidas contra novas ameaças online.
Por que a segurança de aplicações é importante?
A segurança de aplicações é fundamental porque as aplicações, especialmente as nativas da nuvem, são uma porta de entrada para servidores e redes e representam um vetor de ataque ideal para agentes maliciosos. Por isso, elas são alvos prioritários. Ao incorporar a segurança desde o início do desenvolvimento, AppSec identifica pontos fracos antes que possam ser explorados.
Como os agentes maliciosos continuam aprimorando seus métodos para invadir softwares, a segurança precisa ser uma atividade contínua e estar profundamente integrada ao processo de desenvolvimento.
As melhores práticas de segurança de aplicações ajudam a detectar vulnerabilidades antes que invasores possam explorá-las para comprometer redes e dados. Também é importante considerar a segurança dos dados das aplicações para garantir a proteção de informações confidenciais, como dados de clientes.
As vulnerabilidades podem surgir de algo tão simples quanto um erro de configuração ou o uso de um componente de software com uma vulnerabilidade conhecida. O problema é generalizado: de acordo com o relatório State of Cloud Native Application Security de 2021 da Snyk, mais de 56% das organizações sofreram um incidente relacionado a uma configuração incorreta ou a uma vulnerabilidade conhecida e sem correção em suas aplicações nativas da nuvem. Embora nem todas essas vulnerabilidades representem um grande risco de segurança, hackers as avaliam para descobrir quais oferecem uma possibilidade real de invasão.

Os problemas mais comuns são configurações incorretas e vulnerabilidades conhecidas que não foram corrigidas.
Organizações de todos os portes também devem estar cientes dos riscos de configurações incorretas, principalmente as que lidam com dados altamente confidenciais (como instituições financeiras).
Como aprimorar a segurança de AppSec?
Para aprimorar a segurança de aplicações, as empresas precisam adotar uma abordagem com duas frentes:
Aprimoramento de processos
Cultura de segurança shift left. Incorpore a segurança ao design, ao planejamento e à codificação, em vez de deixá-la para as etapas finais.
SDLC seguro + modelagem de ameaças. Defina os requisitos de segurança desde o início, faça a modelagem de ameaças, estabeleça padrões de codificação segura, integre testes e monitore e corrija as aplicações continuamente.
Treinamento e conscientização de desenvolvedores. Ofereça treinamentos práticos de segurança com regularidade, reforce a conscientização sobre os 10 principais riscos da OWASP e incentive a responsabilidade dos desenvolvedores do planejamento à implantação.
Ferramentas e automação
Ferramentas SAST, DAST e RASP integradas ao desenvolvimento. Use testes estáticos de segurança de aplicações (SAST), testes dinâmicos de segurança de aplicações (DAST), análise de composição de software (SCA) e integre essas ferramentas aos IDEs, às solicitações de pull request e aos pipelines de CI/CD para detectar vulnerabilidades o quanto antes.
WAFs, análise de dependências e verificações de CI/CD. Implemente WAFs para filtrar e bloquear o tráfego malicioso antes que ele chegue à sua aplicação, oferecendo uma linha de defesa contra ataques comuns à web.
Práticas contínuas
Design e codificação seguros. Proteja-se contra injeção, XSS, estouro de buffer, falhas no controle de acesso e configurações incorretas validando entradas, sanitizando saídas e usando bibliotecas seguras.
Gerenciamento de patches e boas práticas de configuração. Aplique patches regularmente a softwares de terceiros, bibliotecas, sistemas operacionais e infraestrutura para reduzir os riscos de vulnerabilidades conhecidas e configurações incorretas.
Testes, registros e monitoramento de segurança. Faça avaliações contínuas — SAST, DAST, testes de invasão e auditorias — durante o desenvolvimento e após a implantação para detectar problemas em evolução.
Nuvem e comunidade
Reforce a segurança dos pipelines nativos da nuvem. Configurações incorretas e vulnerabilidades sem correção são as principais causas de violações em ambientes nativos da nuvem. Use análise automatizada para validar continuamente sua infraestrutura, IaC e segredos.
Use a OWASP e a Snyk como referência e para comparar práticas. Acesse Snyk Labs para conferir as vulnerabilidades mais recentes, experimentos de AppSec e pesquisas.
Snyk AI Security Platform oferece ferramentas como Snyk Code, Snyk Open Source e Snyk IaC para monitorar e corrigir problemas de segurança. Essas ferramentas se integram ao fluxo de trabalho que os desenvolvedores já usam, tornando a segurança o mais automatizada possível para proteger as aplicações.
Como fazer uma análise de lacunas em segurança de aplicações
Neste guia, mostramos as etapas para realizar uma análise de lacunas em segurança de aplicações, abrangendo visibilidade de ativos, cobertura de AppSec e priorização.
Riscos comuns de segurança de aplicações e suas implicações?
A segurança de aplicações modernas é um tema amplo e complexo. Resumimos a seguir cinco desafios comuns enfrentados pelas organizações:
Categoria | Riscos e problemas associados da OWASP |
Vulnerabilidades herdadas | Falhas no controle de acesso, injeção, design inseguro, configurações incorretas, falhas de autenticação e falhas de integridade |
Riscos de terceiros e do código aberto | Componentes vulneráveis e desatualizados; riscos à cadeia de suprimentos específicos de software de código aberto |
Abordagem DevSecOps | Design inseguro, falhas de integridade, segurança de pipelines e ferramentas de detecção antecipada |
Encontrar especialistas qualificados | Lacunas de habilidades e falta de profissionais comprometem a eficácia da segurança |
Falta de ferramentas centralizadas | Operações desconectadas, pouca visibilidade e cobertura ineficiente entre equipes |
Vamos analisar cada um desses desafios em mais detalhes:
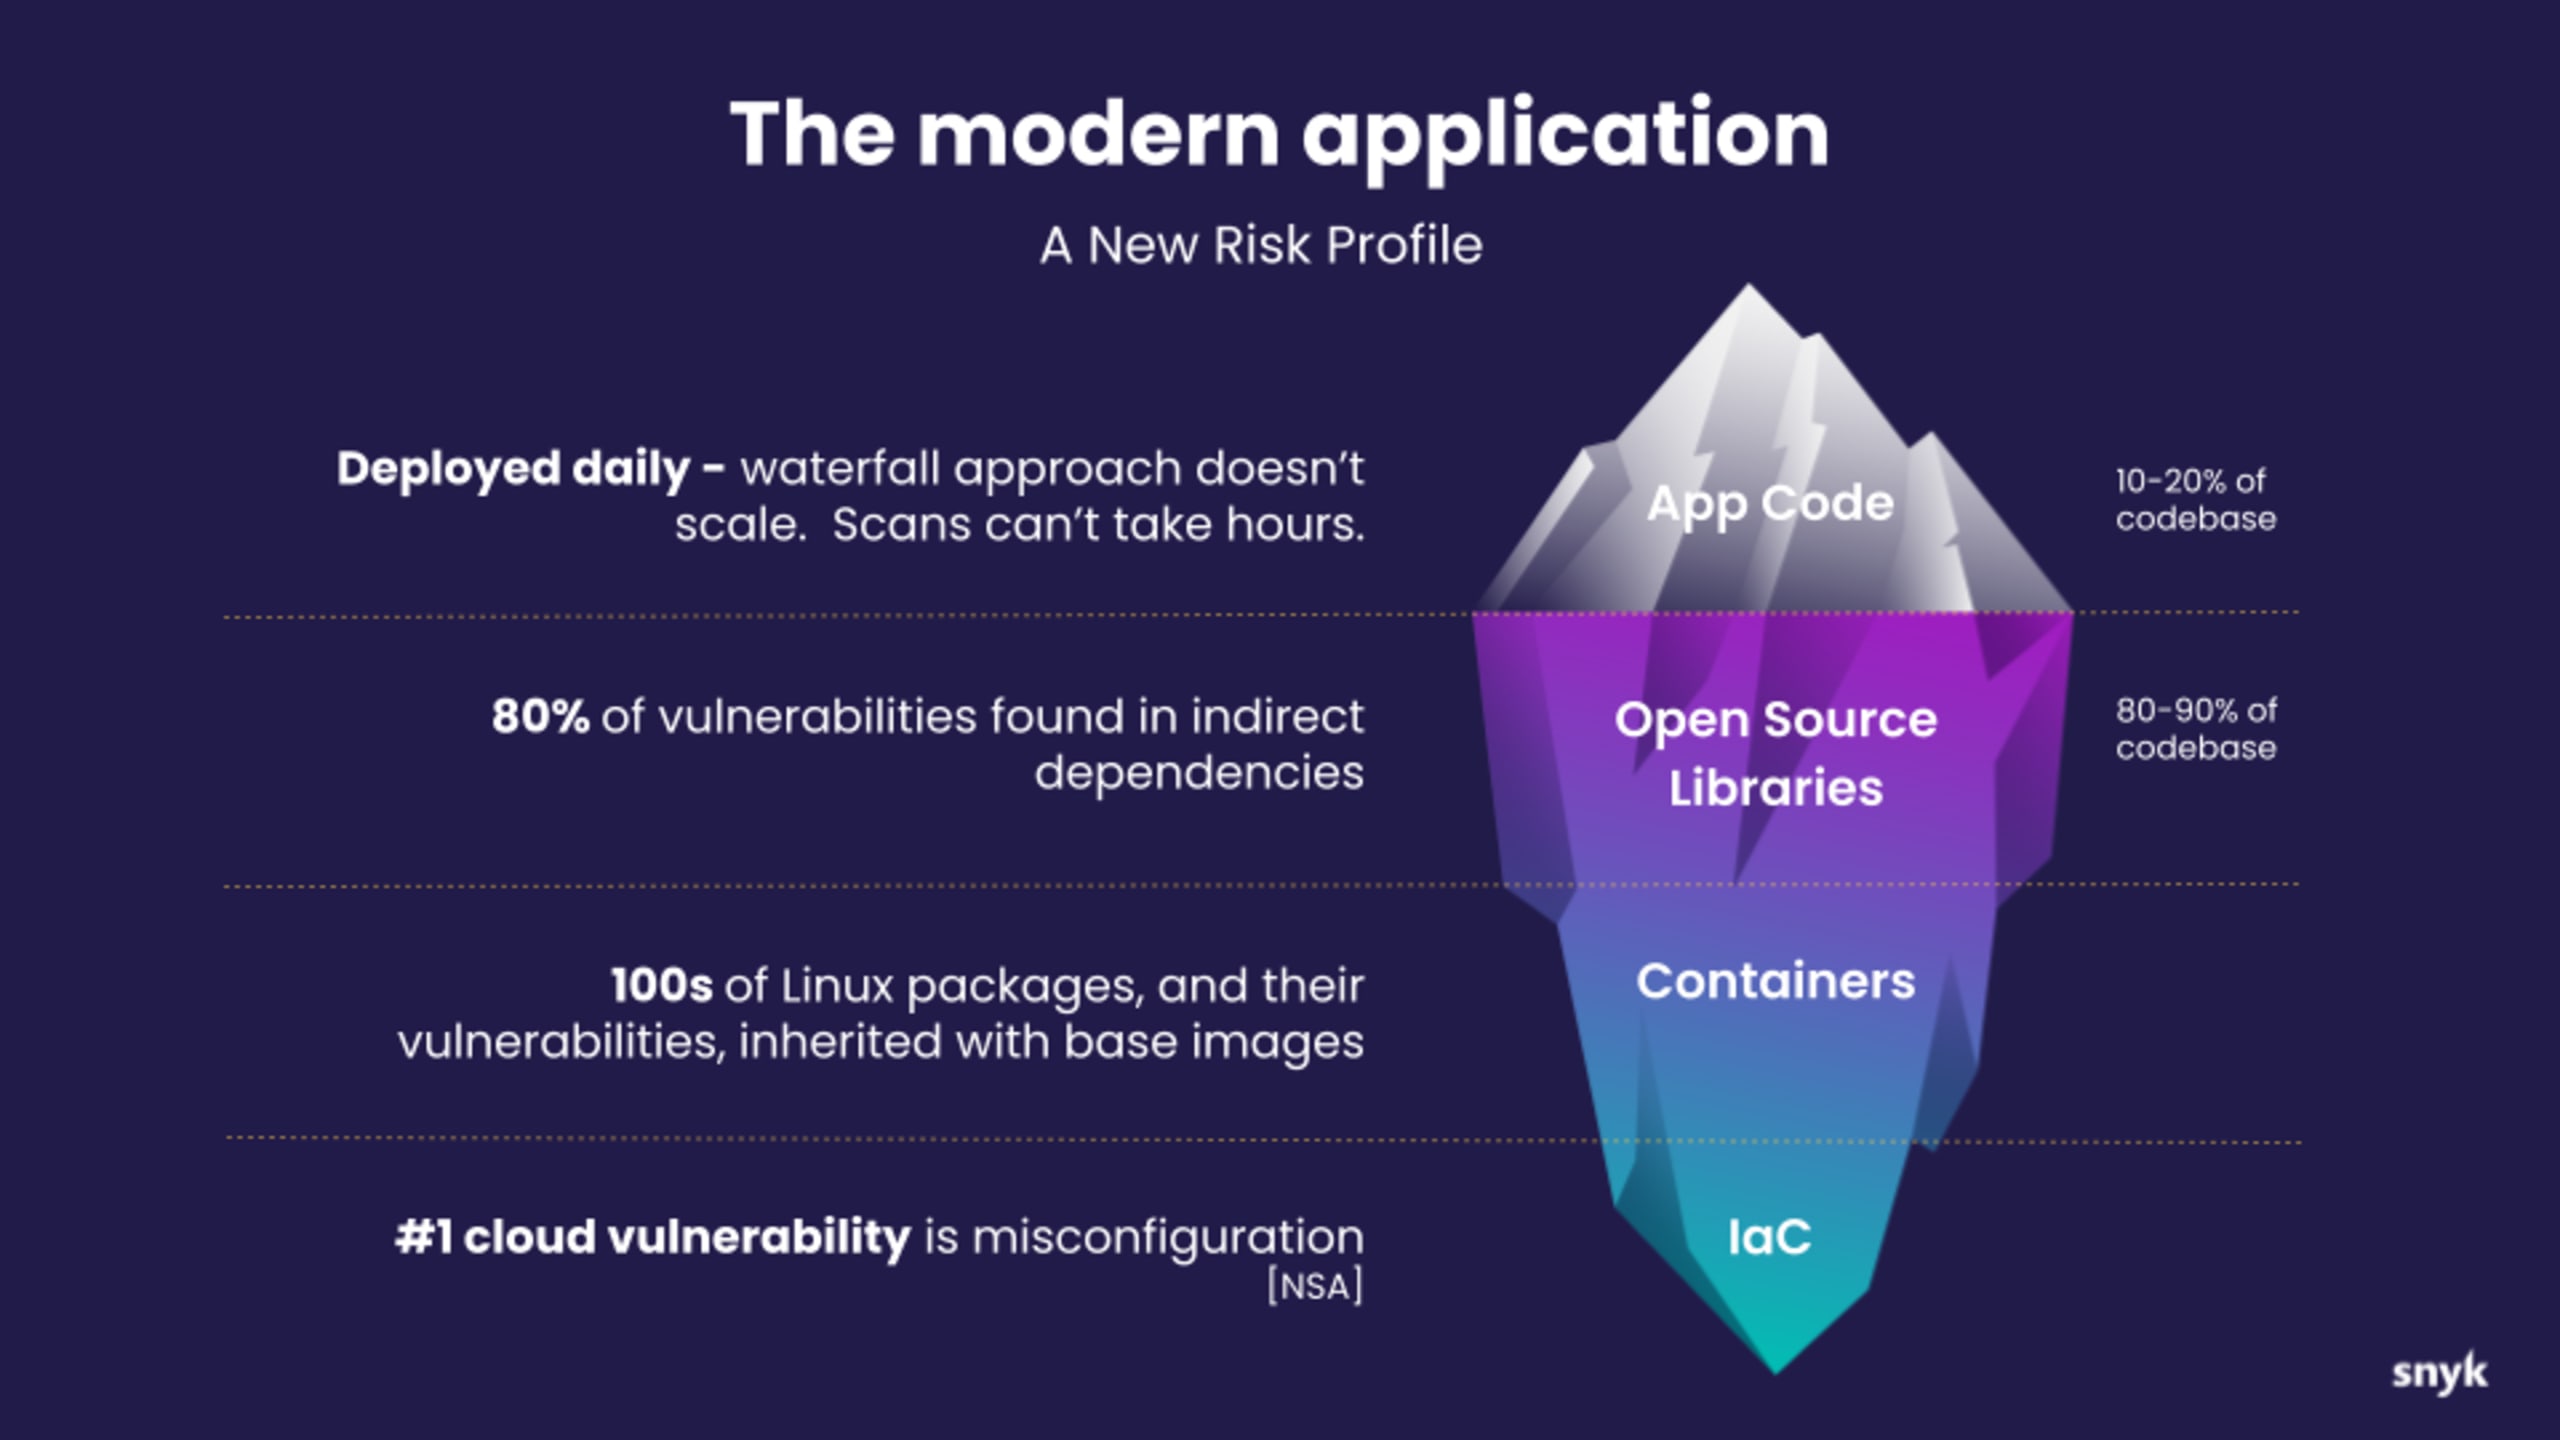
Vulnerabilidades herdadas
São falhas que têm origem na sua própria base de código, em decisões de design ou implementação.
Os sistemas de software sofrem com a entropia: estão em constante mudança, tornam-se cada vez mais complexos e precisam de atualizações e melhorias.
Priorizar vulnerabilidades — decidir quais correções, atualizações e atividades de manutenção são mais importantes — é um trabalho contínuo e essencial.
O código legado continua sendo importante nos ambientes de muitas organizações, e as equipes de segurança precisam analisá-lo e priorizar as correções mais importantes. O código antigo é menos atraente do que aplicações novas e modernas, então menos pessoas se interessam em trabalhar com ele. Ainda assim, é preciso avaliar cuidadosamente sua segurança.
Muitas vezes, as ferramentas de segurança mais recentes não têm licença para lidar com código legado. Se o código não for mantido e protegido, os problemas se acumulam com o tempo.
Vulnerabilidades de terceiros e de código aberto
Elas têm origem em bibliotecas ou componentes externos que não estão sob seu controle direto.
O uso generalizado de bibliotecas de terceiros e de código aberto faz delas um vetor de ataque atraente. Dependências transitivas (ou indiretas) são uma preocupação especial, pois os desenvolvedores podem estar usando pacotes vulneráveis sem saber.
No entanto, os invasores externos não são a única preocupação com dependências de código aberto. Os próprios mantenedores podem lançar pacotes com código malicioso ou vulnerabilidades.
É impossível detectar todas essas vulnerabilidades manualmente. Para proteger as dependências de código aberto, você precisa de ferramentas que indiquem o que atualizar e quando, além de detectar novas vulnerabilidades assim que surgirem. Além das ferramentas de análise, a aplicação de políticas pode incorporar a segurança aos projetos desde o início. As equipes devem criar políticas alinhadas às melhores práticas e escolher ferramentas que garantam seu cumprimento. O framework OpenSSF, por exemplo, estabelece regras que os projetos de software de código aberto devem seguir. Se todos usassem esse framework, talvez as ferramentas de segurança não fossem tão necessárias, mas é improvável que isso aconteça tão cedo.
Adotar uma abordagem DevSecOps para AppSec
Além das ferramentas de segurança, é fundamental adotar uma abordagem shift left e incorporar a segurança durante todo o processo de desenvolvimento. Tradicionalmente, a análise era feita apenas nas etapas finais do ciclo de vida de desenvolvimento de software. Os resultados eram enviados às equipes de desenvolvimento para que fizessem as correções, transformando as equipes de segurança em um gargalo para outras áreas da empresa. As próprias ferramentas agravavam esse problema e geravam dificuldades adicionais para os desenvolvedores: o grande número de falsos positivos fazia com que as equipes perdessem tempo avaliando os problemas.
Essa abordagem legada funcionava razoavelmente bem para organizações que usavam o modelo em cascata para lançar software, mas o desenvolvimento moderno exige uma integração mais próxima e ágil entre segurança e desenvolvimento. Encontrar e corrigir problemas mais cedo torna o processo mais eficiente para as equipes de segurança e todas as outras pessoas envolvidas.

O teste shift left integra as melhores práticas de teste o mais cedo possível no pipeline de CI/CD.
Os testes shift left integram as melhores práticas de teste o mais cedo possível ao pipeline de CI/CD.
Encontrar especialistas qualificados
Além de antecipar a segurança no processo, o fator humano também é importante. Encontrar especialistas qualificados em segurança é uma prioridade, e as próprias equipes de segurança precisam aprimorar seu treinamento, desenvolver processos eficientes e analisar suas ferramentas. Assim, elas podem se preparar para uma abordagem de segurança mais integrada, com análises executadas em paralelo aos pipelines de CI/CD para que os desenvolvedores apliquem correções com facilidade. As organizações têm dificuldade para contratar profissionais experientes de cibersegurança. Como a proporção entre desenvolvedores e profissionais de segurança é de cerca de 100:1, mais organizações estão investindo na capacitação e automação para que os desenvolvedores assumam um papel maior na segurança.
Falta de uma ferramenta centralizada de gerenciamento
Os profissionais de segurança são responsáveis por gerenciar os riscos aos quais uma organização aceita se expor. A ideia de que é possível reduzir esse risco a zero é, na melhor das hipóteses, ingênua e, na pior, contraproducente. Um aspecto essencial do gerenciamento de riscos é avaliar as vulnerabilidades presentes nas aplicações e priorizar quais corrigir, quando e como.
As equipes de segurança de aplicações precisam de ferramentas que as apoiem. Elas precisam monitorar e avaliar continuamente a postura de segurança de uma aplicação e garantir que estejam usando as métricas corretas de segurança de aplicações para acompanhar o impacto do seu trabalho. A postura de segurança representa o conjunto de informações de segurança em todos os níveis da aplicação. Com base nessas informações, as equipes de segurança precisam fazer a triagem e criar uma lista de pendências com os problemas a resolver como parte do processo de segurança de aplicações.
Por fim, a equipe de segurança precisa monitorar as pendências e garantir que os problemas sejam resolvidos corretamente e no prazo. As melhores ferramentas centralizam todos esses relatórios necessários e os apresentam às partes interessadas em um único painel.
Os três níveis da arquitetura de segurança de aplicações
A arquitetura de uma aplicação moderna tem três níveis. Cada um apresenta riscos próprios que precisam ser tratados. Veja a seguir cada nível, sua composição e os riscos potenciais.
1. Nível superior: clientes
É nesse nível superior — que pode ser a interface web, a interface da Internet das Coisas (IoT) ou a interface de um aplicativo móvel — que os usuários interagem com a aplicação. Os desenvolvedores de front-end priorizam oferecer uma experiência de alta qualidade e desempenho ao usuário final. Porém, cada tipo de front-end tem seu próprio perfil de ameaças, por isso a segurança não pode ser deixada de lado. Há várias formas de atacar o front-end, incluindo injeção e ataques de negação de serviço.
2. Nível intermediário: a aplicação
É nesse nível que os dados coletados dos usuários são processados. A própria arquitetura em camadas ajuda a proteger contra explorações ao criar uma espécie de firewall entre os usuários finais e os dados. Outras ferramentas, como controles de acesso bem ajustados, também ajudam a proteger esse nível intermediário.
3. A camada inferior: o back-end
Ela inclui sistemas operacionais, infraestrutura em nuvem, contêineres — tudo o que é usado para executar aplicações e armazenar dados. A maioria dos ataques tem como objetivo violar essa camada. Por isso, é importante proteger o back-end com configurações seguras, redes configuradas corretamente e criptografia robusta de dados.
Diagrama da arquitetura de uma aplicação moderna
No diagrama abaixo, vemos a arquitetura de uma aplicação moderna. A camada de lógica de negócios e dados que alimenta o front-end expõe uma API para ele e é executada na nuvem (como AWS, Azure ou Google Cloud).
À esquerda, o código-fonte define o cliente e a lógica, os pacotes das dependências, as especificações de nuvem (usando IaC) e os arquivos de contêiner que definem a configuração dos contêineres em que sua aplicação será executada.
À direita, está o gerenciamento do ambiente de produção em operação. Os consoles de gerenciamento da nuvem para produção são alvos especialmente valiosos para hackers: se alguém assumir o controle do console de gerenciamento da nuvem, poderá usá-lo para controlar máquinas e minerar bitcoins, entre outras atividades não autorizadas.
É importante coordenar a segurança entre as camadas para garantir que ela possa ser gerenciada e colocada em prática. Isso também pode trazer benefícios, como a capacidade de detectar fraudes de cliques, que podem levar ao uso excessivo da capacidade da nuvem.
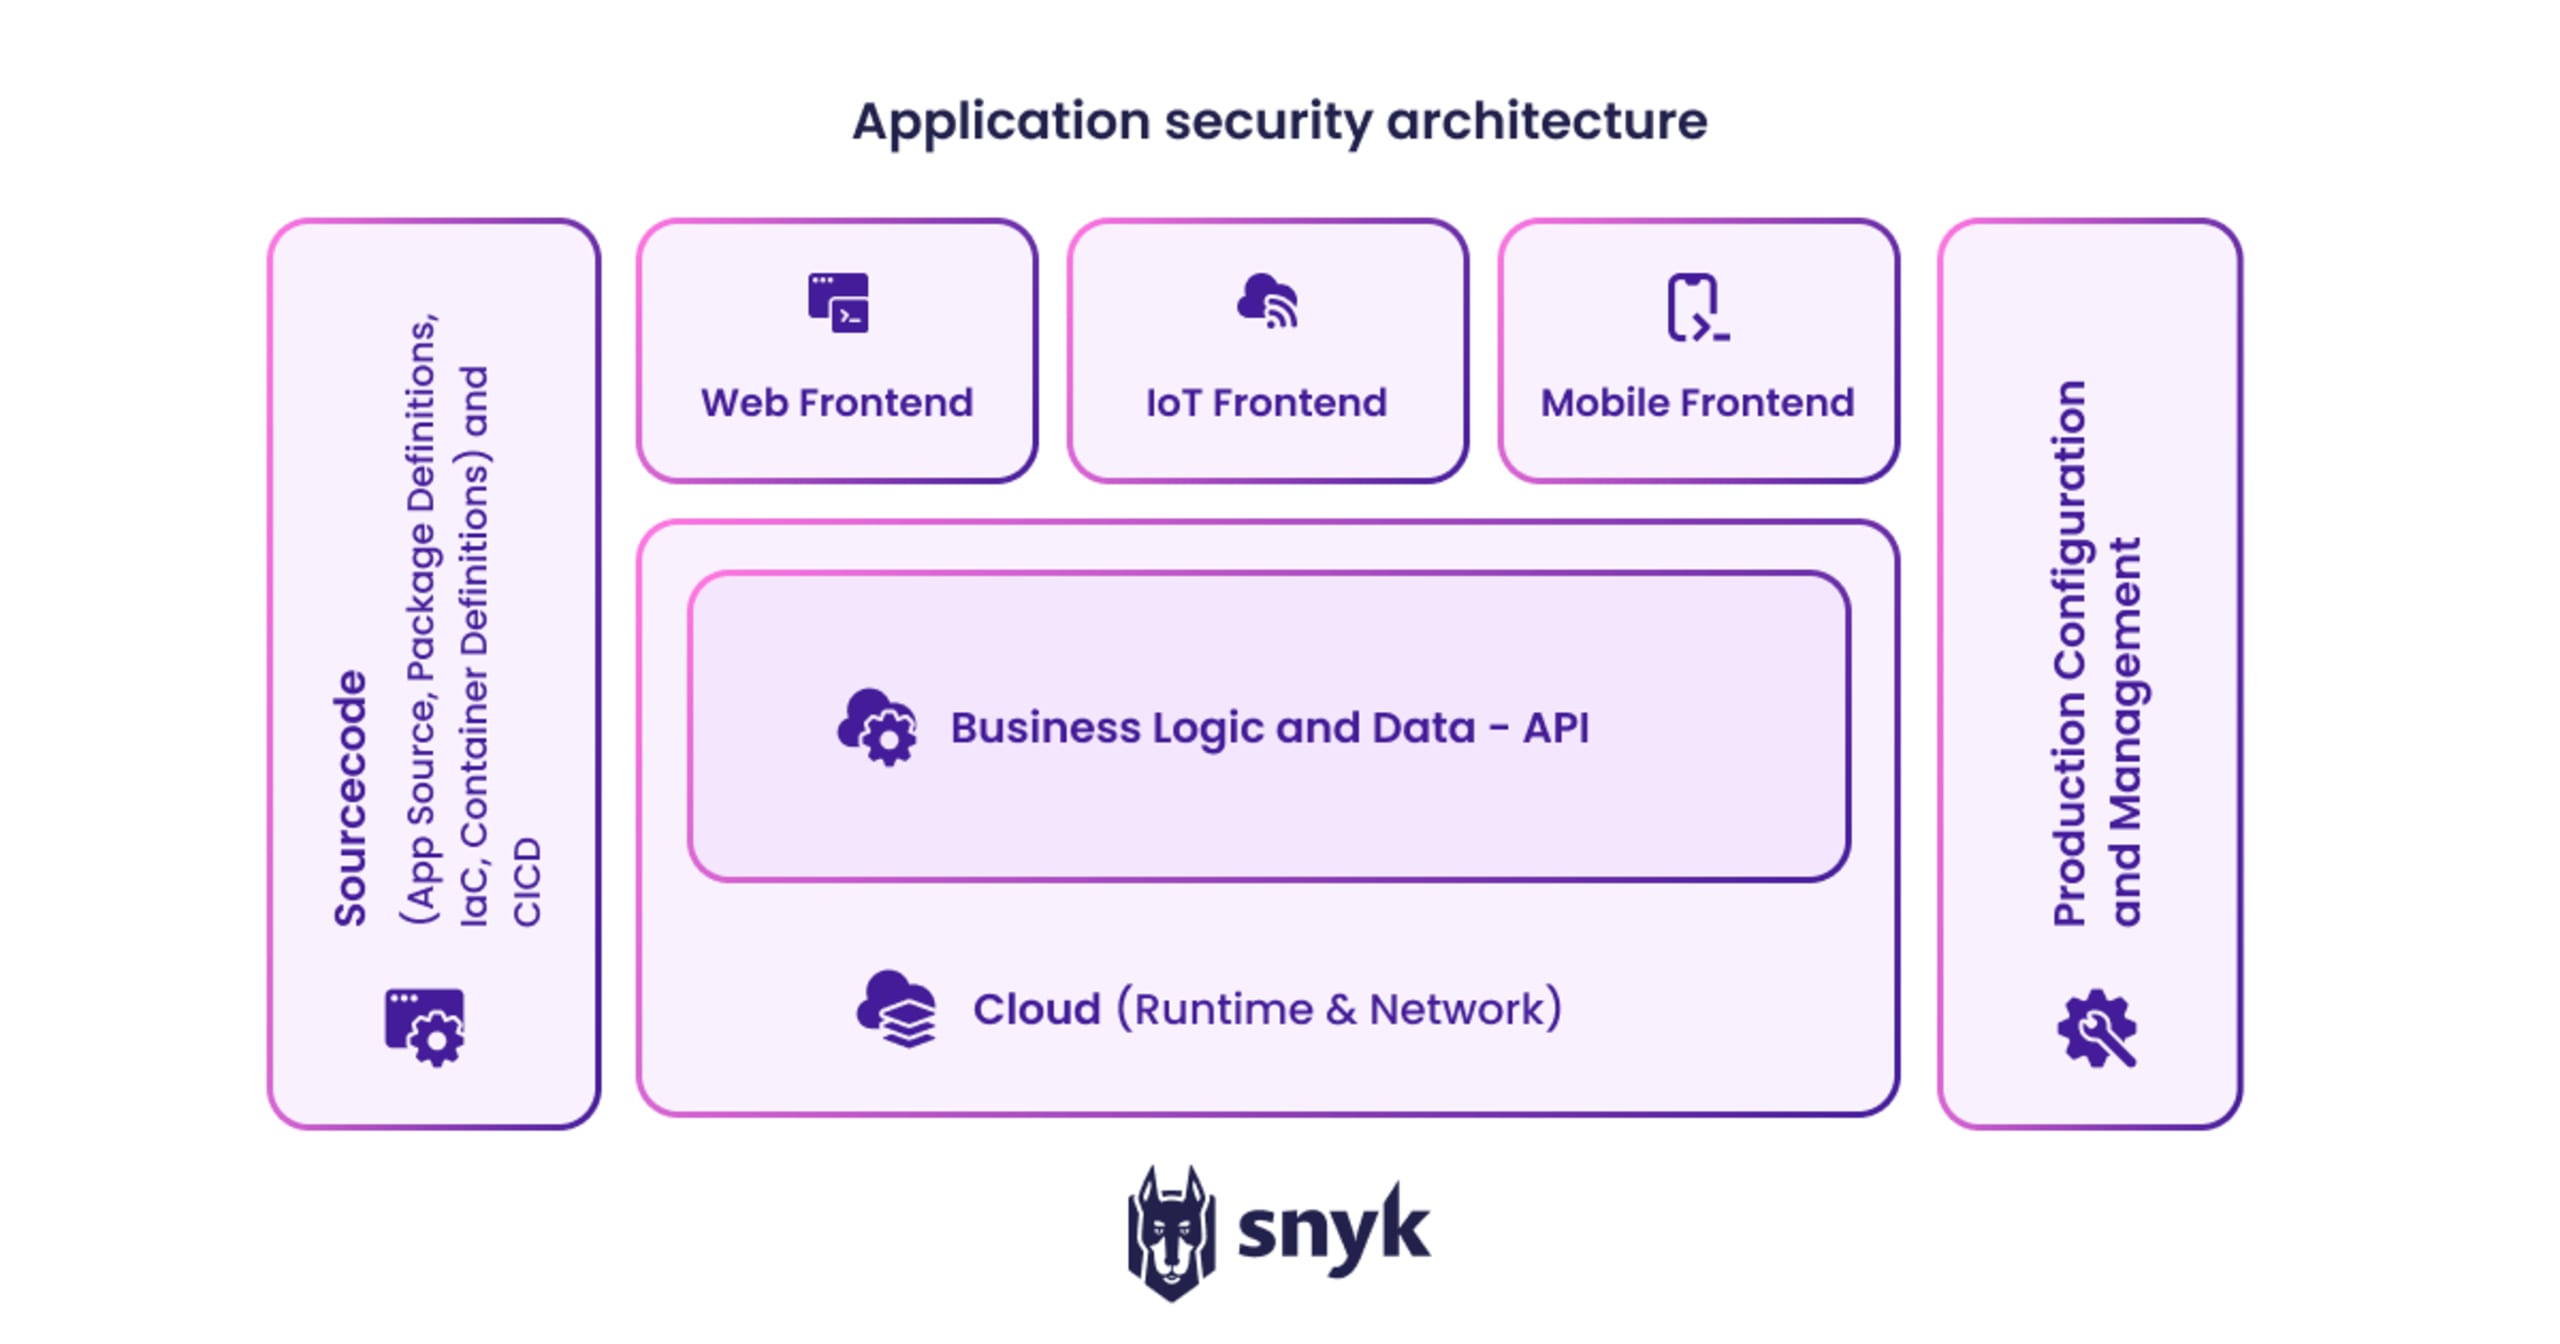
Diagrama da arquitetura de segurança de aplicações
Práticas recomendadas de segurança de aplicações
3 pilares fundamentais da segurança de aplicações
Há três pilares fundamentais para uma segurança de aplicações eficaz:
Tecnologia, incluindo ferramentas para processos e treinamentos
Processos, incluindo políticas, princípios e controles
Pessoas que precisam de educação e treinamento em segurança (por exemplo, para prevenir phishing)
Confira as principais práticas recomendadas de segurança de aplicações:
Tecnologia: avalie seu conjunto de ferramentas
Comece definindo um conjunto abrangente de ferramentas que possam ser integradas entre si e que estejam de acordo com seus recursos e orçamento. Lembre-se: as melhores ferramentas fazem recomendações — cabe às pessoas colocá-las em prática para obter o máximo valor.
Conheça as novas ferramentas disponíveis e avalie seus recursos.
Planeje o roteiro das suas ferramentas. Para onde elas estão indo? Qual é sua visão sobre as ferramentas? Elas acompanharão as necessidades da empresa?
Processos: tenha clareza
Comece definindo os processos de segurança de aplicações. Coloque-os no papel para ter mais clareza.
Teste seus processos. Eles funcionam de verdade? É melhor identificar problemas durante os testes do que em uma emergência.
Mantenha um repositório de processos. Reúna tudo em um só lugar. Isso facilita a integração de novas pessoas e ajuda a identificar sobreposições entre processos.
Pessoas: valorize o papel delas
As equipes de segurança e os desenvolvedores trabalham com conhecimento. Eles precisam se manter atualizados, assim como o próprio software precisa de atualizações. O setor de segurança está em constante mudança, mas a comunidade de desenvolvimento oferece muitos recursos, treinamentos e eventos. Invista nas pessoas e capacite-as para que acompanhem a evolução das ameaças e das práticas de mitigação.
Invista em todas as camadas de segurança. Todas as pessoas, da equipe de limpeza à diretoria, devem conhecer a importância e as regras de segurança.
Incentive uma cultura aberta, começando pelas pequenas coisas. “VIU, AVISE. AVISOU, RESOLVA” deve ser o lema. Um problema não pode ser resolvido se ninguém falar sobre ele.
Quais são as melhores ferramentas e tecnologias usadas em segurança de aplicações?
As ferramentas de varredura são essenciais para a segurança de aplicações, pois permitem que os desenvolvedores testem aplicações antes de executá-las em produção. Há vários tipos de ferramentas, incluindo as que analisam diretamente o código-fonte e as que avaliam uma aplicação executando entradas nela. Confira seis tipos comuns de ferramentas de varredura:
Teste estático de segurança de aplicações (SAST): o SAST é um método de teste de caixa-branca que analisa o código-fonte sem executá-lo. Ele identifica pontos fracos que podem levar a vulnerabilidades e gera um relatório.
Teste interativo de segurança de aplicações (IAST): esse tipo de teste de segurança de aplicações analisa o código-fonte em busca de vulnerabilidades enquanto a aplicação está em execução e simula as formas mais comuns de interação de uma pessoa usuária.
Análise de composição de software (SCA): também conhecido como análise de origem, esse método ajuda a analisar todos os componentes e bibliotecas de software de terceiros. Essas ferramentas identificam vulnerabilidades conhecidas e notificam sobre patches ou atualizações disponíveis.
Teste dinâmico de segurança de aplicações (DAST): o DAST avalia a postura de segurança de uma aplicação aplicando diferentes tipos de ataque enquanto ela está em execução. Como não exige acesso ao código-fonte, é um método de teste de caixa-preta.
Teste de segurança de aplicações como serviço (ASTaaS): nesse modelo, a organização contrata uma empresa externa para realizar todos os testes de suas aplicações. O ASTaaS geralmente combina métodos de segurança estáticos e dinâmicos, incluindo testes de penetração e avaliação de interfaces de programação de aplicações (APIs).
Fuzzing: o fuzzing testa uma aplicação inserindo dados aleatórios para encontrar possíveis bugs. Ele complementa IAST, DAST, SAST e outras formas de teste.
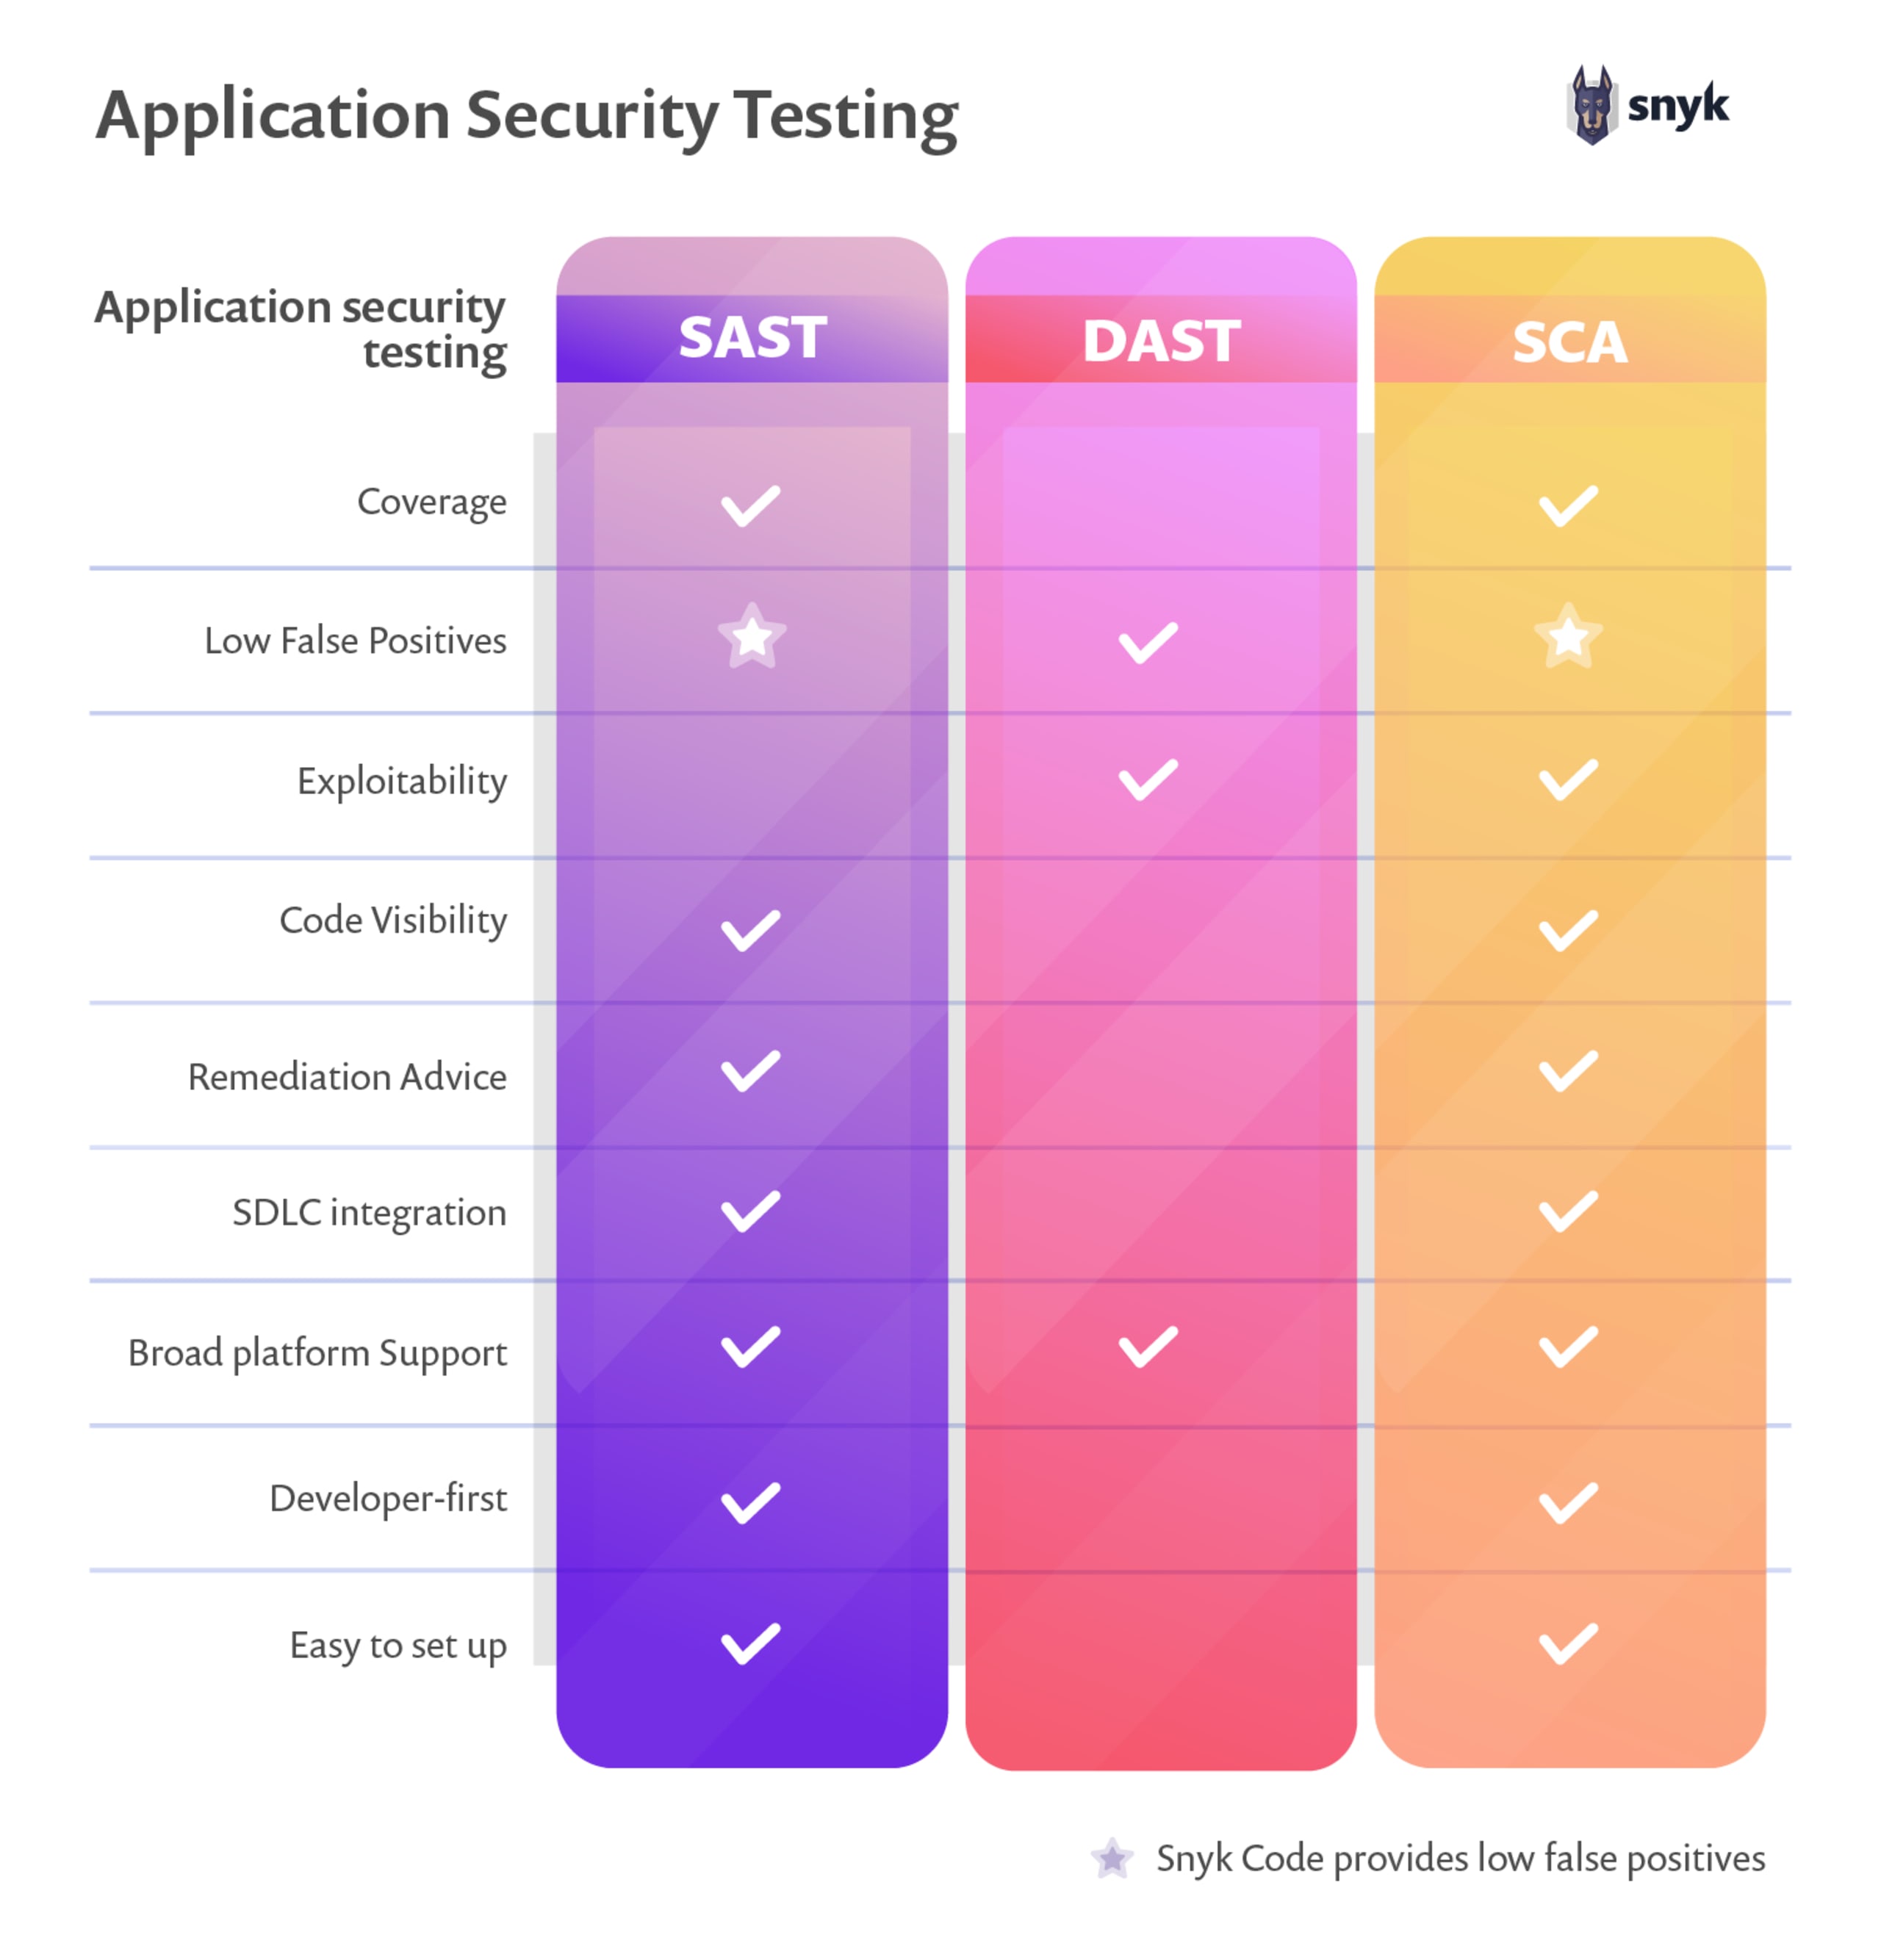
SAST vs. DAST vs. SCA
Segurança de aplicações com a Snyk
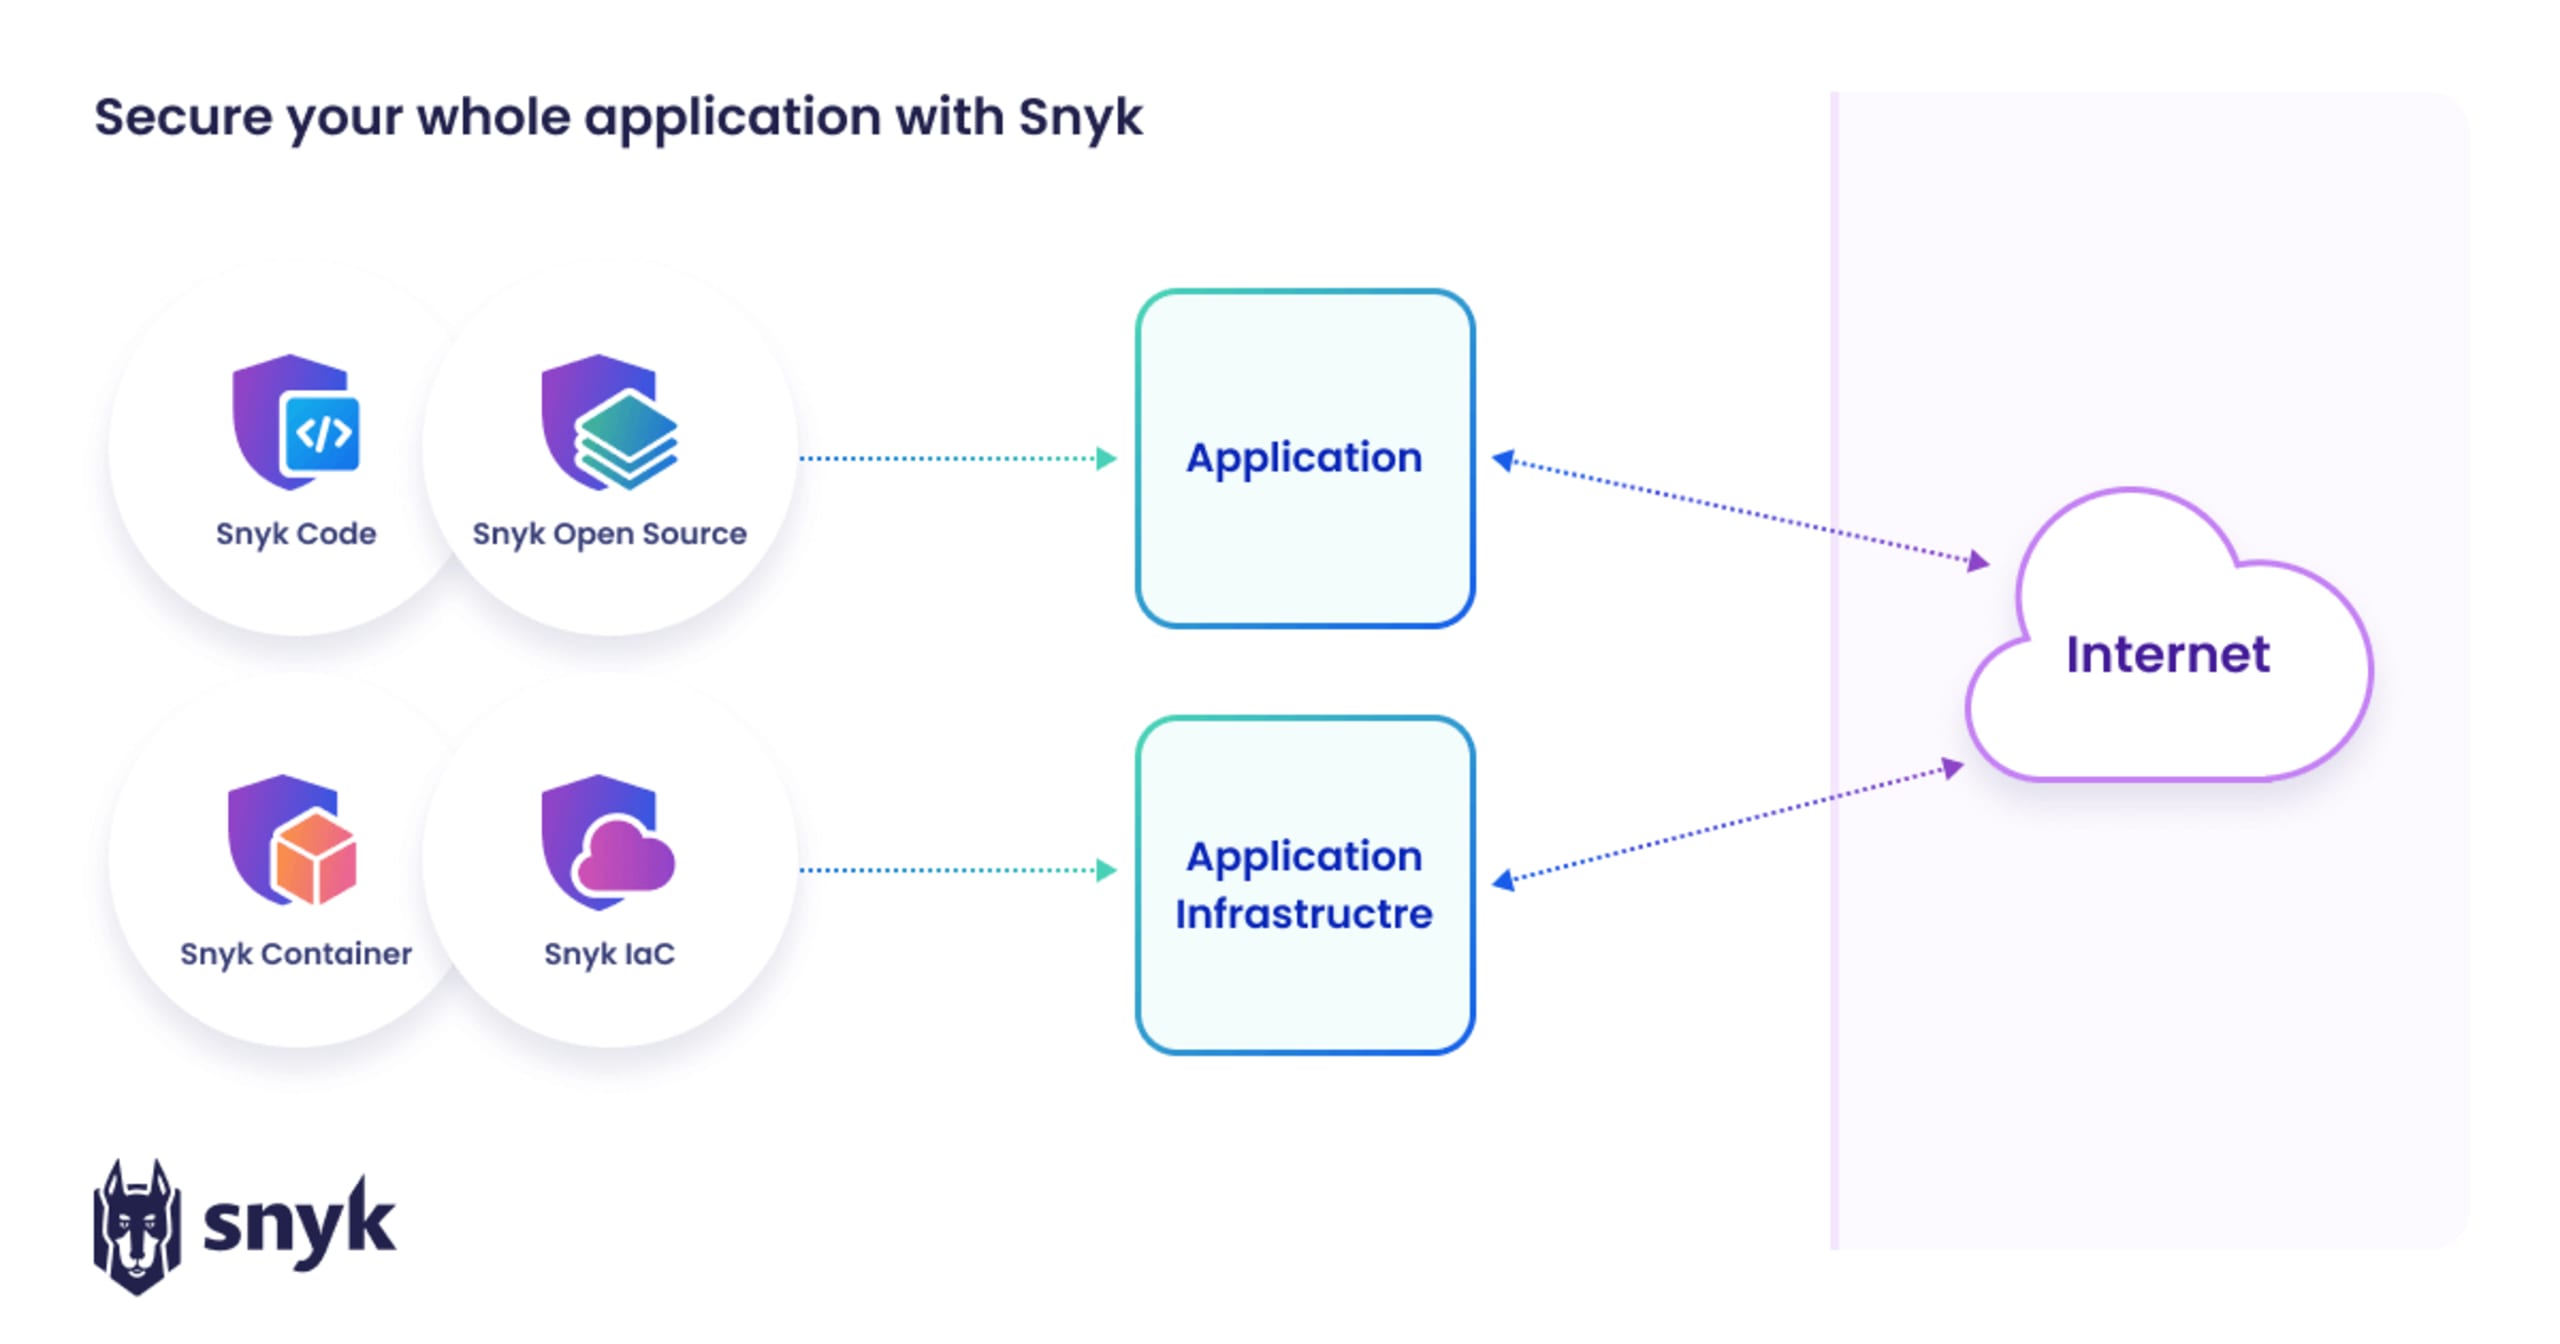
A Snyk é uma tecnologia essencial para a segurança de aplicações, pois oferece monitoramento de ponta a ponta e etapas de mitigação que se integram aos fluxos de trabalho já usados pelos desenvolvedores. Suas ferramentas incluem:
Snyk Code: uma ferramenta SAST criada para desenvolvedores, que facilita e agiliza as correções.
Snyk Open Source: uma ferramenta de análise de composição de software (SCA) que identifica e prioriza vulnerabilidades em código aberto.
Snyk Container: uma ferramenta que ajuda a proteger contêineres, da imagem base até o runtime.
Snyk IaC: uma ferramenta que ajuda os desenvolvedores a escrever configurações IaC seguras.
Snyk AppRisk: uma ferramenta ASPM que ajuda a descobrir ativos, garantir que sejam cobertos por ferramentas de segurança e mantê-los livres de vulnerabilidades.
Confira nesta representação visual como o conjunto de ferramentas da Snyk se integra à segurança de aplicações:
As ferramentas da Snyk são o próximo passo natural para automatizar ao máximo a segurança para desenvolvedores. A Snyk continua evoluindo para proteger aplicações em runtime, com sua parceria com a Sysdig e a recente aquisição da Fugue. Juntas, essas ferramentas ajudam os desenvolvedores a garantir a segurança das aplicações durante todo o ciclo de vida.
Exemplos de segurança de aplicações
Confira nossos estudos de caso para ver exemplos de organizações que usaram a Snyk para aprimorar seus processos e sua postura de segurança de aplicações com fluxos de trabalho pensados para desenvolvedores.
"A equipe de segurança da Glovo relatou uma redução de 78% nas vulnerabilidades críticas em dependências e no código com o uso da Snyk. Além disso, a equipe reduziu em 40% o tempo médio de correção, demonstrando que é possível entregar código mais seguro com mais rapidez."
Glovo
Perguntas frequentes sobre AppSec
O que é o ciclo de vida da segurança de aplicações?
O ciclo de vida da segurança de aplicações acontece em paralelo ao ciclo de vida do desenvolvimento de software (SDLC). Os métodos tradicionais de segurança esperam até que a aplicação esteja em uma fase avançada do desenvolvimento — ou até mesmo em produção — para protegê-la. As práticas modernas de desenvolvimento antecipam essas medidas, o que significa que as equipes de segurança e desenvolvimento precisam incorporar a segurança desde as primeiras etapas do SDLC até o ambiente de execução.
Como proteger uma aplicação?
A segurança de aplicações começa nas primeiras etapas do planejamento. A modelagem de ameaças e os princípios de segurança desde a concepção ajudam a incorporar a segurança à aplicação. Esse trabalho continua nas etapas de desenvolvimento e testes, em que ferramentas de análise podem ser integradas aos fluxos de trabalho dos desenvolvedores para automatizar os testes de segurança. Como os desenvolvedores também são cada vez mais responsáveis pelos contêineres e pela infraestrutura usados para executar a aplicação, esse ambiente também precisa ser protegido.
O que são controles de segurança de aplicações?
Controles de segurança de aplicações são medidas específicas adotadas para implementar padrões de segurança. Na hierarquia de segurança, as políticas definem diretrizes para toda a organização, enquanto os padrões estabelecem regras específicas com base nessas políticas. Os controles, por sua vez, colocam esses padrões em prática. Por exemplo, a política de uma empresa pode determinar o uso exclusivo de determinados algoritmos de criptografia baseados em criptografia de curva elíptica. Os padrões definiriam regras sobre onde aplicar essa política nas aplicações, e os controles então automatizariam (idealmente) sua implementação.
O que é segurança de dados de aplicações?
Segurança de dados de aplicações é a proteção de informações comerciais confidenciais e dados de clientes processados e armazenados por aplicativos de software contra ameaças como acesso, alteração ou exclusão não autorizados. Por isso, ela é uma parte fundamental da sua estratégia geral de segurança de aplicações.
Qual é a diferença entre segurança de aplicações, segurança na nuvem e segurança de redes?
A segurança de aplicações se concentra em proteger o próprio software — seu código, sua lógica, suas interfaces e os dados que processa — contra vulnerabilidades e ataques. Ela envolve práticas como programação segura, testes estáticos e dinâmicos, proteção em tempo de execução e verificação da segurança das dependências de terceiros. Já a segurança de redes protege a camada de infraestrutura — os dados em trânsito, as defesas de perímetro, a segmentação de redes, os firewalls, as VPNs e os sistemas de detecção de intrusões — para impedir o acesso não autorizado a sistemas e dados.
A segurança na nuvem abrange os dois domínios, mas dá ênfase à proteção de ambientes baseados em nuvem, incluindo infraestrutura, configurações, gerenciamento de identidade e acesso e conformidade. Ela aborda riscos específicos de ambientes multi-inquilinos, configurações incorretas e APIs nativas da nuvem. Na nuvem, a segurança de aplicações atua no nível da aplicação, enquanto a segurança de redes pode incluir a proteção de redes virtuais ou a aplicação de comunicações seguras entre componentes de serviços.
Quais são os princípios fundamentais de uma arquitetura segura desde a concepção?
Segurança desde a concepção é uma filosofia de engenharia que incorpora a segurança como atributo fundamental dos sistemas desde as primeiras etapas do projeto, em vez de adicioná-la posteriormente. Essa abordagem prioriza a antecipação de ataques e a arquitetura de sistemas que limitem os danos em caso de comprometimento, aplicando princípios como privilégio mínimo, redução da superfície de ataque, defesa em profundidade e garantia contínua. Práticas complementares — como simplicidade (KISS), projeto aberto (sem depender da obscuridade para garantir a segurança), segregação de funções e configurações padrão seguras — ajudam a reforçar a robustez dos sistemas, reduzindo a complexidade e ampliando a supervisão.
Qual é o papel do Zero Trust na segurança de aplicações?
Zero Trust é um modelo de segurança baseado no princípio de “nunca confie, sempre verifique”: exige autenticação e autorização contínuas para cada interação de usuários, dispositivos e aplicações, independentemente da localização ou dos limites da rede. Aplicado à segurança de aplicações, o Zero Trust garante que o acesso a aplicações e APIs seja concedido somente por meio de controles rigorosos e sensíveis ao contexto, aplicando políticas de privilégio mínimo e monitoramento em tempo real para detectar comportamentos anômalos.
Esse modelo também parte do princípio de que violações podem ocorrer e, por isso, adota estratégias arquiteturais — como microssegmentação, comunicação criptografada, IAM e análise comportamental contínua — que limitam o tempo de permanência de invasores e sua movimentação lateral nos sistemas, aumentando a resiliência das aplicações e reduzindo o impacto potencial de ataques.
Como proteger contêineres e cargas de trabalho do Kubernetes do ponto de vista de AppSec?
Proteger aplicações em contêineres e cargas de trabalho do Kubernetes exige uma estratégia em várias camadas. Primeiro, analise as imagens de contêiner em busca de vulnerabilidades conhecidas antes da implantação, exija a assinatura das imagens e integre verificações de segurança de Infrastructure as Code (IaC) desde o início do pipeline de CI/CD. Use controles nativos do Kubernetes — como controladores de admissão, controle de acesso baseado em função (RBAC) e políticas de rede — para validar cargas de trabalho, controlar o acesso e proteger a comunicação entre pods e serviços.
Além disso, adote práticas recomendadas, como usar sistemas operacionais de host reforçados, executar contêineres com o mínimo de privilégios necessário e reavaliar continuamente a configuração do cluster para evitar configurações incorretas, como namespaces expostos publicamente ou funções com privilégios excessivos.
Quais KPIs e métricas os CISOs devem acompanhar para avaliar a maturidade da segurança de aplicações?
Os CISOs devem acompanhar métricas que demonstrem tanto o progresso na redução de riscos quanto o nível de integração de AppSec entre as equipes. Entre os KPIs de AppSec mais relevantes estão o número de vulnerabilidades exploráveis, o tempo médio para corrigir (MTTR) e o alinhamento com frameworks de conformidade — métricas que a plataforma da Snyk ajuda a acompanhar e visualizar.. Também são importantes as métricas que refletem o engajamento das equipes e a cobertura, como a porcentagem de projetos com SAST/DAST integrado, as taxas de correção de vulnerabilidades e a adoção de ferramentas de AppSec pelos desenvolvedores.
Desbloqueie o DevSecOps com a Snyk
Supere a complexidade das aplicações e as alucinações de IA, promovendo a colaboração entre as equipes de desenvolvimento e segurança com insights da Snyk e da Accenture.