Snyk in 30: segurança de código aberto para Atlassian Bitbucket Cloud

15 de dezembro de 2022
0 minutos de leituraNo episódio mais recente de Snyk in 30, Jason Lane (diretor de marketing de produto) e eu, Marco Morales (arquiteto de soluções para parceiros), apresentamos o Snyk Open Source, com foco na nossa integração com o Bitbucket Cloud.
Falamos sobre a importância da segurança de código aberto no desenvolvimento de aplicativos modernos e compartilhamos dicas para adotar uma abordagem holística à segurança de aplicativos, que vá além de apenas antecipar a segurança no ciclo de desenvolvimento. A sessão terminou com uma demonstração do Snyk App para Bitbucket Cloud, mostrando como ajudamos desenvolvedores a acessar informações detalhadas sobre vulnerabilidades e dados contextuais em um fluxo de trabalho nativo do Bitbucket. Hoje, vamos compartilhar os destaques deste webinar. E, se quiser saber mais, você pode assistir à apresentação completa.
Por que a segurança de código aberto é importante
Antigamente, os aplicativos eram criados do zero — quase exclusivamente com código proprietário desenvolvido internamente. Hoje, porém, os desenvolvedores aproveitam bibliotecas de código aberto existentes para aprimorar e produzir software em um ritmo sem precedentes.
O código aberto também traz novos riscos, que não existiam quando as empresas usavam principalmente código-fonte proprietário. A cada ano, o risco do código aberto ganha mais destaque para as organizações, em parte por causa de vulnerabilidades de dia zero em projetos de código aberto, como a Log4Shell. É por isso que a Snyk existe: para ajudar as equipes de desenvolvimento a encontrar e corrigir vulnerabilidades de segurança e problemas de licença nas dependências de código aberto.
O papel do código aberto em um SDLC moderno
Embora a segurança de código aberto seja essencial, os desenvolvedores geralmente não a priorizam durante a criação de software. Outras prioridades, como velocidade e funcionalidade, costumam vir antes da segurança. E isso faz sentido: historicamente, a segurança foi vista como um “obstáculo”, que atrasava os lançamentos e obrigava as equipes de desenvolvimento a voltar atrás. Abordagens como DevSecOps buscam devolver esse poder aos desenvolvedores. Mas muitas vezes não dão conta do recado, pois sobrecarregam os desenvolvedores com ferramentas, relatórios e alertas demais e acabam não recomendando etapas claras para corrigir os problemas.
Em vez disso, todas as ferramentas de segurança — incluindo as de segurança de código aberto — precisam se integrar perfeitamente aos processos de desenvolvimento existentes. Todas as ferramentas da Snyk se integram a pipelines de desenvolvimento populares, como Atlassian Bitbucket e Github. Também oferecemos orientações práticas e conteúdo educativo nos fluxos de trabalho habituais dos desenvolvedores. A Snyk busca reduzir ao mínimo a alternância entre contextos para que os desenvolvedores possam aplicar correções rápidas e voltar logo à programação.
A segurança de código aberto também precisa fazer parte de uma abordagem holística à segurança de aplicativos. Os aplicativos atuais usam diversos componentes, como infraestrutura como código (IaC), contêineres e serviços em nuvem. Para os desenvolvedores, todos esses elementos se encontram em um único lugar: o pipeline de CI/CD. A Snyk leva isso em conta com uma plataforma de segurança abrangente — do código à nuvem e de volta ao código. Como parte dessa plataforma, a Snyk não é apenas uma ferramenta isolada. Ela considera o contexto de todo o aplicativo — sua infraestrutura em nuvem, código-fonte e contêineres — para oferecer as informações mais completas sobre cada componente de código aberto.

Snyk Open Source para Atlassian Bitbucket
Como o Atlassian Bitbucket é tão usado, era natural incluí-lo entre as nossas integrações. Na demonstração do Snyk in 30, mostramos essa nova integração entre Snyk e Bitbucket em ação. Confira alguns destaques da demonstração:
Acesse dados sobre vulnerabilidades e orientações para corrigi-las
Com a Snyk, as equipes podem consultar detalhes de cada vulnerabilidade diretamente no ambiente do Bitbucket. Basta clicar em uma aba no workspace para ver um resumo e as próximas etapas recomendadas para cada vulnerabilidade encontrada. Essas informações são exibidas em uma camada de apresentação do Bitbucket com a Snyk e incluem:
Informações sobre a vulnerabilidade, explicando qual versão do componente de código aberto contém a vulnerabilidade e por que ela representa um risco para o aplicativo em questão
Uma pontuação de prioridade, calculada com base em fatores como CVSS, explorabilidade, tendências nas redes sociais, alcançabilidade e possibilidade de correção
Orientações para correção, como a recomendação da versão mais confiável do componente e instruções simples para voltar a usar essa versão
Como essas informações estão disponíveis na plataforma do Bitbucket, qualquer pessoa com acesso ao repositório também pode consultar esses insights de segurança.

Priorize correções durante o desenvolvimento
Com esses detalhes sobre as vulnerabilidades, as equipes de desenvolvimento podem fazer a triagem e reduzir os riscos do código aberto diretamente no pipeline do Bitbucket. As equipes também recebem alertas oportunos na página de resumo de cada vulnerabilidade, com informações detalhadas e referências. Com esses dados, os desenvolvedores podem identificar rapidamente quais vulnerabilidades são críticas para seus ambientes e priorizar as correções.

Dê os próximos passos com Bitbucket e Jira
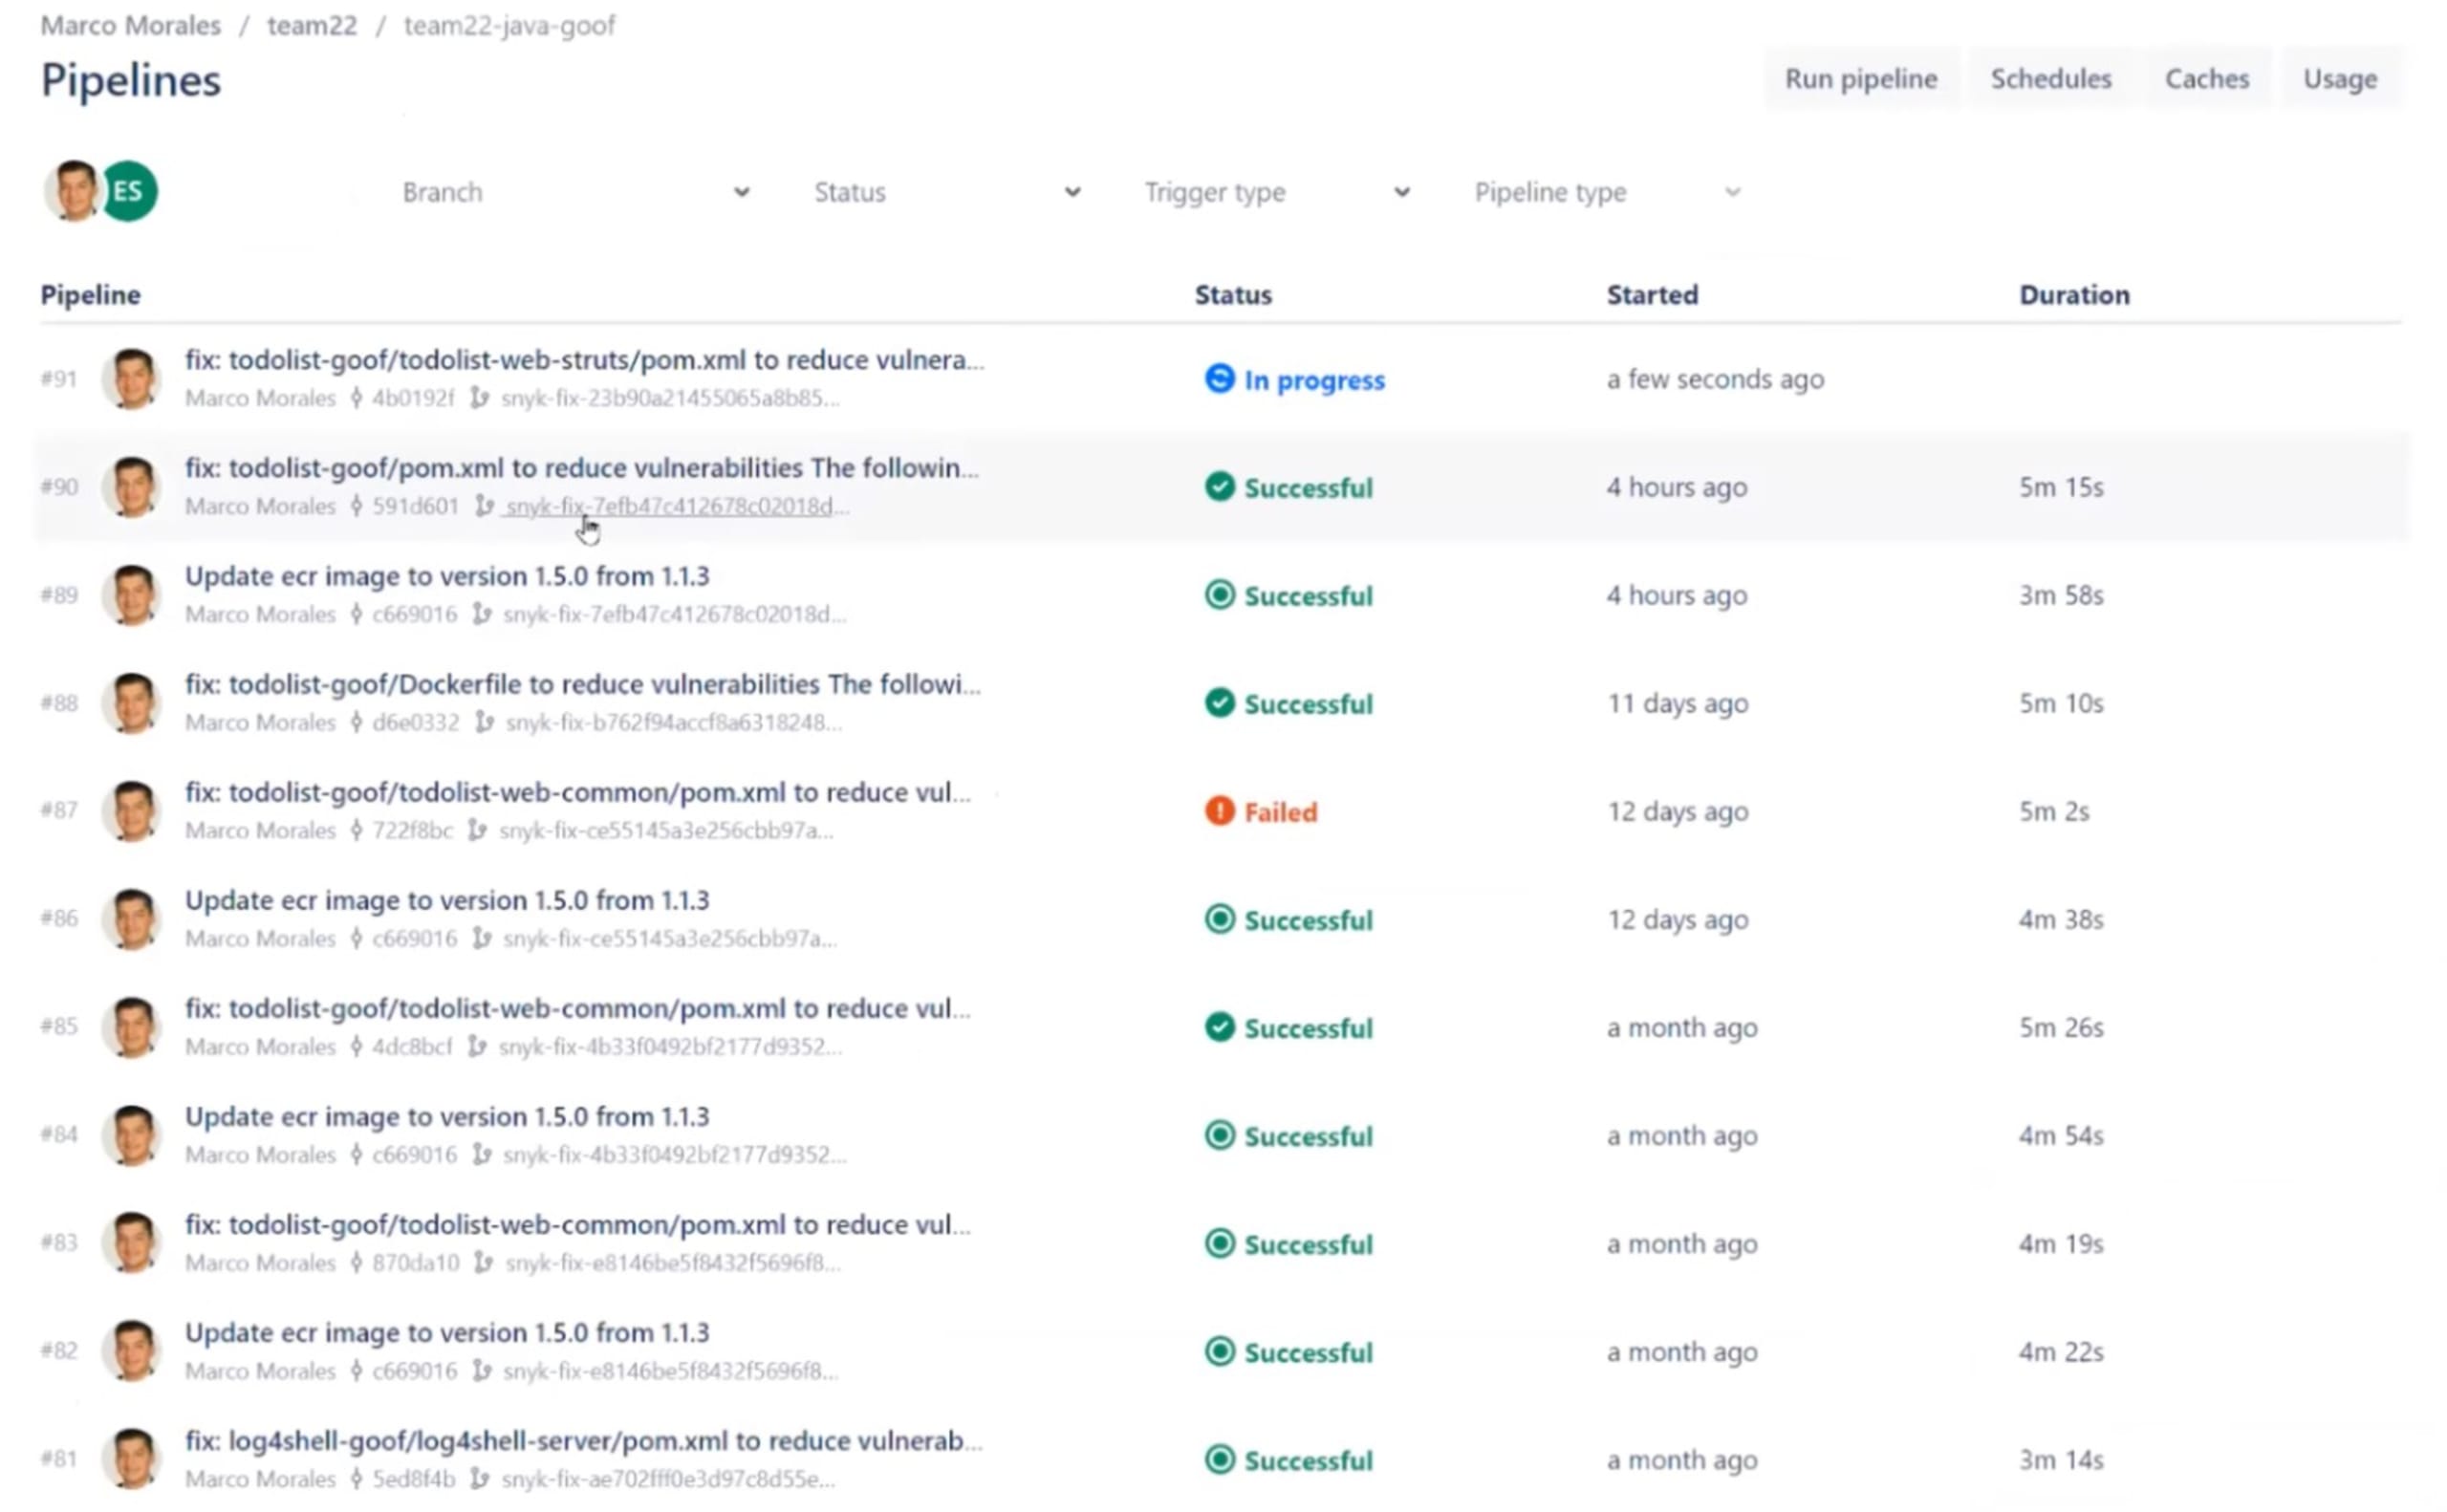
Essa nova integração entre Snyk e Bitbucket também facilita a correção de riscos de código aberto com apenas um clique. Os usuários podem simplesmente abrir uma solicitação de pull no Bitbucket e, em seguida, selecionar em uma lista completa as vulnerabilidades que querem corrigir. Isso faz com que a Snyk reverta automaticamente cada componente de código aberto em questão para uma versão segura. Os detalhes das vulnerabilidades exibidos na camada de apresentação também são incluídos nessa solicitação de pull.
Organizações com uma equipe de segurança responsável pela triagem também podem optar por enviar um chamado no Jira preenchido automaticamente. Essa automação facilita o envio dos detalhes das vulnerabilidades às pessoas certas da equipe em questão de segundos.

Saiba mais sobre nossa integração com o Bitbucket
Ajudamos você a integrar a segurança aos ambientes nativos das equipes de desenvolvimento, criando uma experiência holística e centrada nos desenvolvedores, sem atrapalhar os pipelines de CI/CD existentes. Nossa plataforma de segurança para desenvolvedores se integra a diversas ferramentas de desenvolvimento comuns, de CI/CD a serviços em nuvem e muito mais.

Se você não usa o Bitbucket, mas sua organização usa Github, Jenkins ou outras ferramentas de pipeline de CI/CD, confira outras opções de integração.
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.