Snyk Open Source em 2021: um ano de inovação

21 de dezembro de 2021
0 minutos de leituraMais de 90% das organizações dependem de software de código aberto, o que traz riscos significativos de segurança e jurídicos por meio de dependências diretas ou transitivas de código aberto.
Para superar esse desafio, as soluções de análise de composição de software (SCA) têm um papel cada vez mais importante ao ajudar as organizações a identificar e mitigar possíveis problemas de segurança. Snyk Open Source oferece uma solução de SCA voltada a desenvolvedores, que ajuda equipes de desenvolvimento e segurança a encontrar, priorizar e corrigir vulnerabilidades de segurança e problemas de licença nos componentes de código aberto usados na criação de aplicações.
Em 2021, Snyk Open Source:
Executou mais de 500 milhões de testes
Testou mais de 19 milhões de pull requests em busca de vulnerabilidades e problemas de licença
Importou mais de 1,7 milhão de novos projetos
Com 2022 logo ali, esta é uma ótima oportunidade para relembrar e analisar o progresso que Snyk Open Source alcançou no último ano rumo a se tornar a principal solução de SCA do mercado voltada a desenvolvedores.
Vamos conferir três áreas importantes em que Snyk Open Source trouxe novos recursos: integrações, suporte a ecossistemas e mais facilidade para corrigir vulnerabilidades!
Integrações
Snyk Open Source busca estar presente onde os desenvolvedores trabalham, integrando-se aos fluxos de desenvolvimento existentes. Por isso, Snyk Open Source se integra desde o início ao SDLC: começa no ambiente de desenvolvimento local do desenvolvedor e acompanha todo o processo de desenvolvimento — em fluxos de trabalho baseados em Git e pipelines de CI/CD.
Em 2021, investimos muitos recursos para aprimorar as integrações existentes e introduzir novos pontos de integração, tornando a verificação de segurança e licenças o mais simples possível.
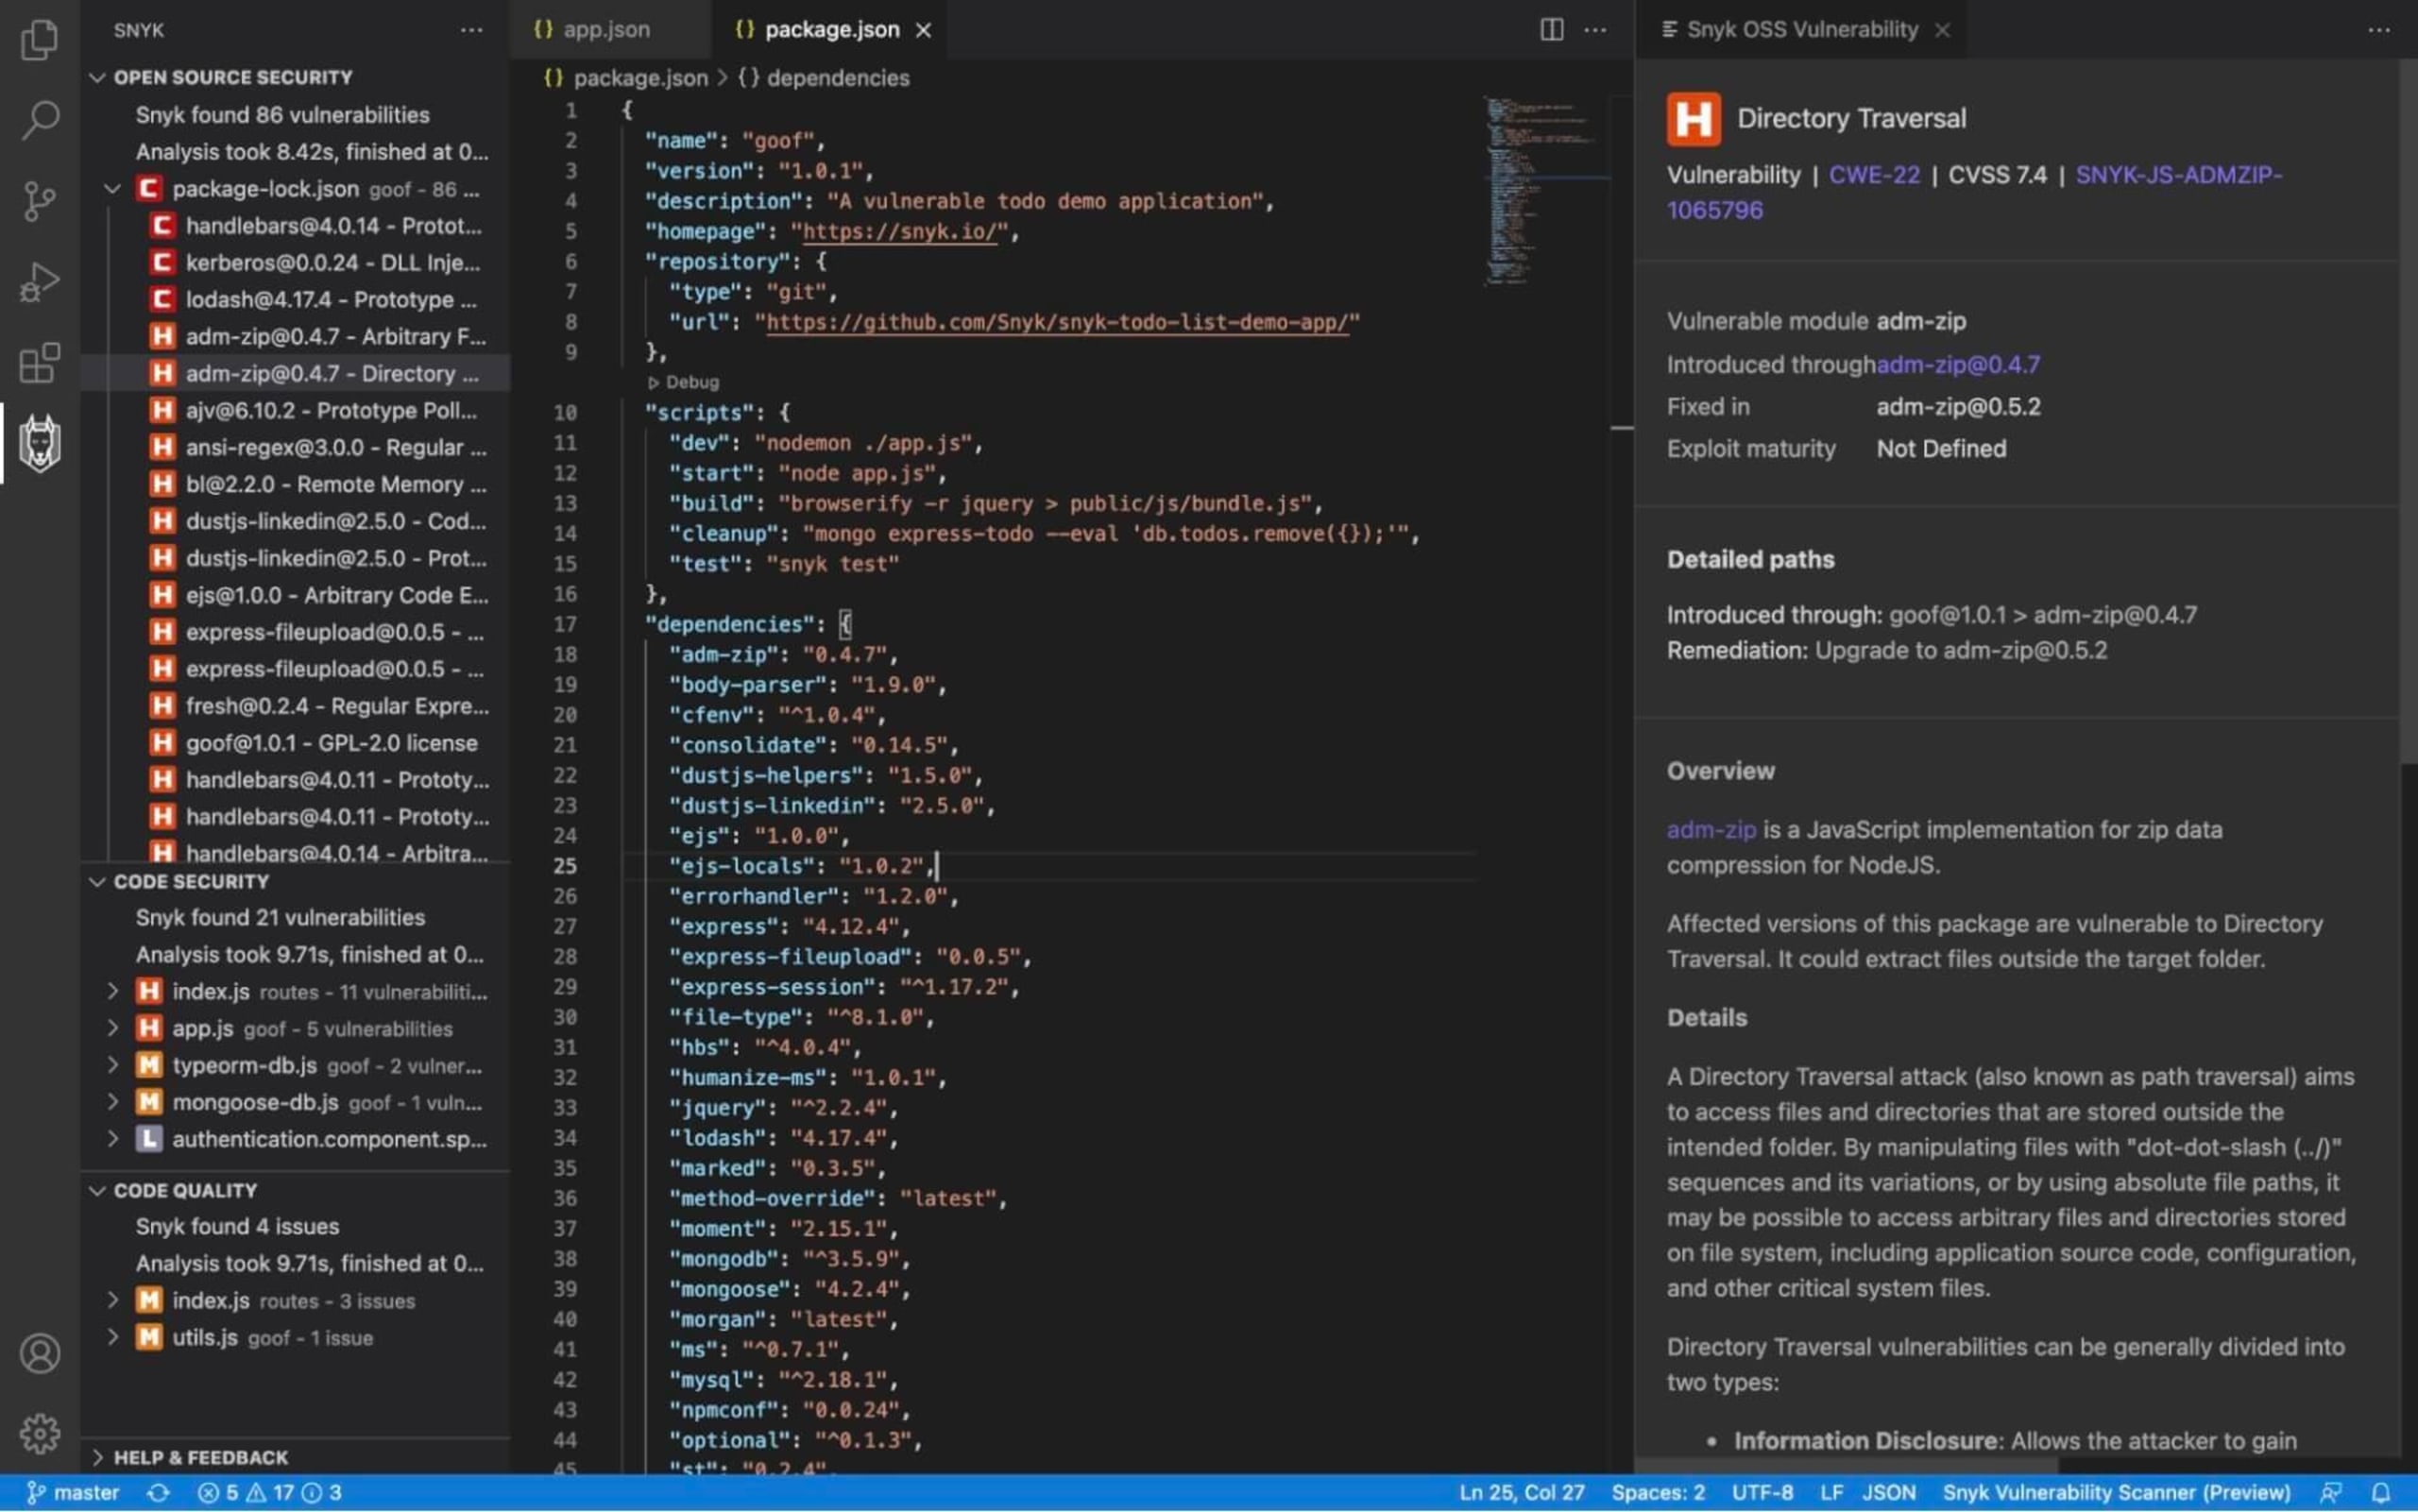
Nossos plugins de IDE para as IDEs JetBrains ganharam uma nova interface e, recentemente, lançamos suporte a Snyk Open Source na extensão do Visual Studio Code.
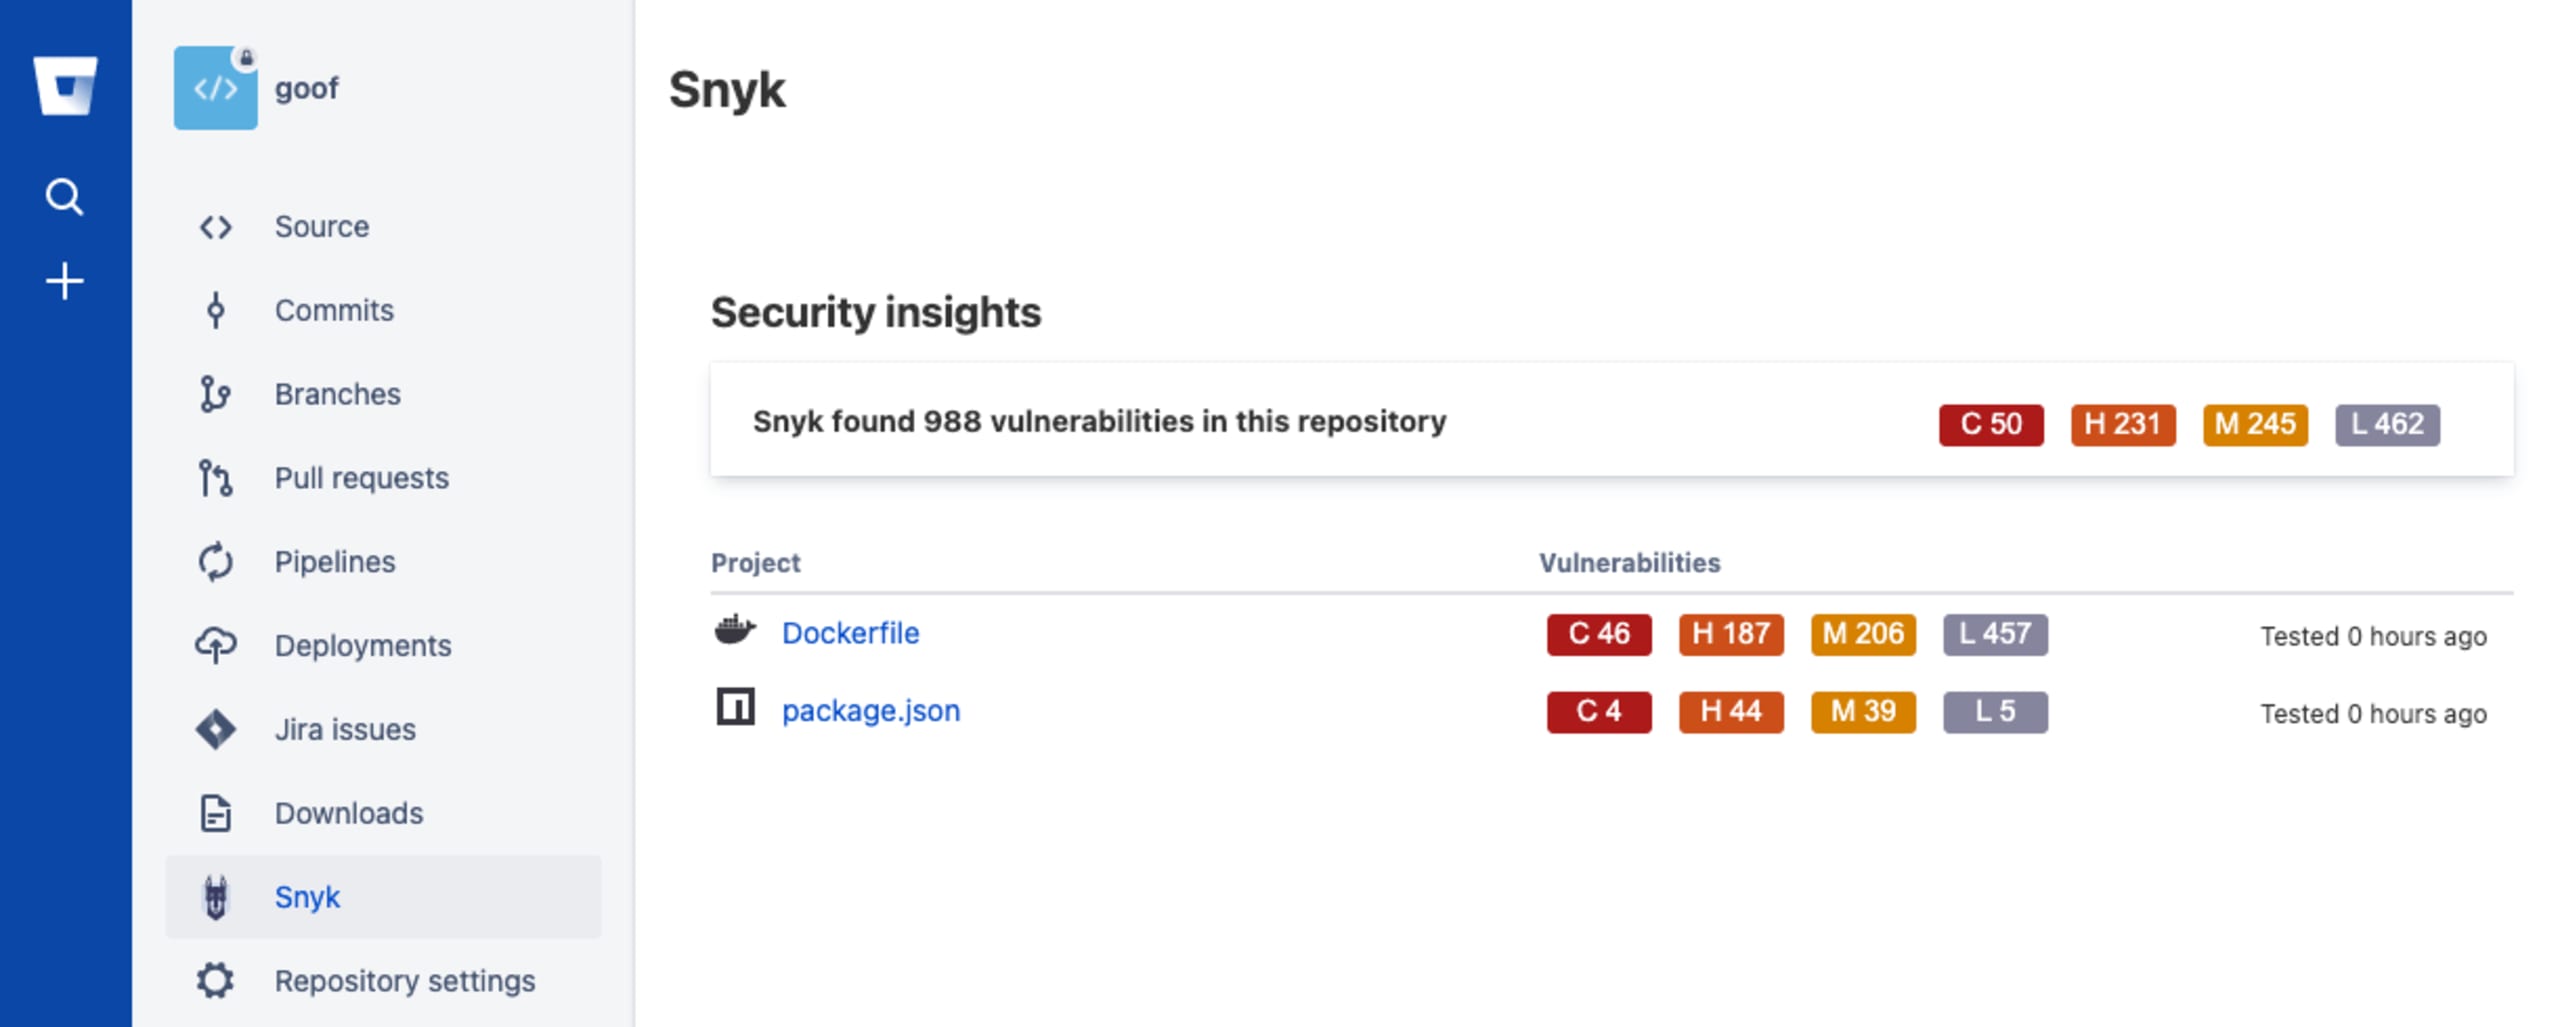
Em junho, anunciamos uma integração nativa com Atlassian Bitbucket Cloud, incorporando Snyk em uma nova guia Security no Bitbucket. Ela oferece visibilidade sobre vulnerabilidades existentes e problemas de licença de código aberto, ajudando as equipes a priorizar o que precisa ser corrigido.
Desenvolvedores Java Maven receberam a notícia de um plugin reformulado, disponível e publicado no Maven Central, que facilita a verificação de vulnerabilidades nas aplicações como parte integrante do ciclo de build.
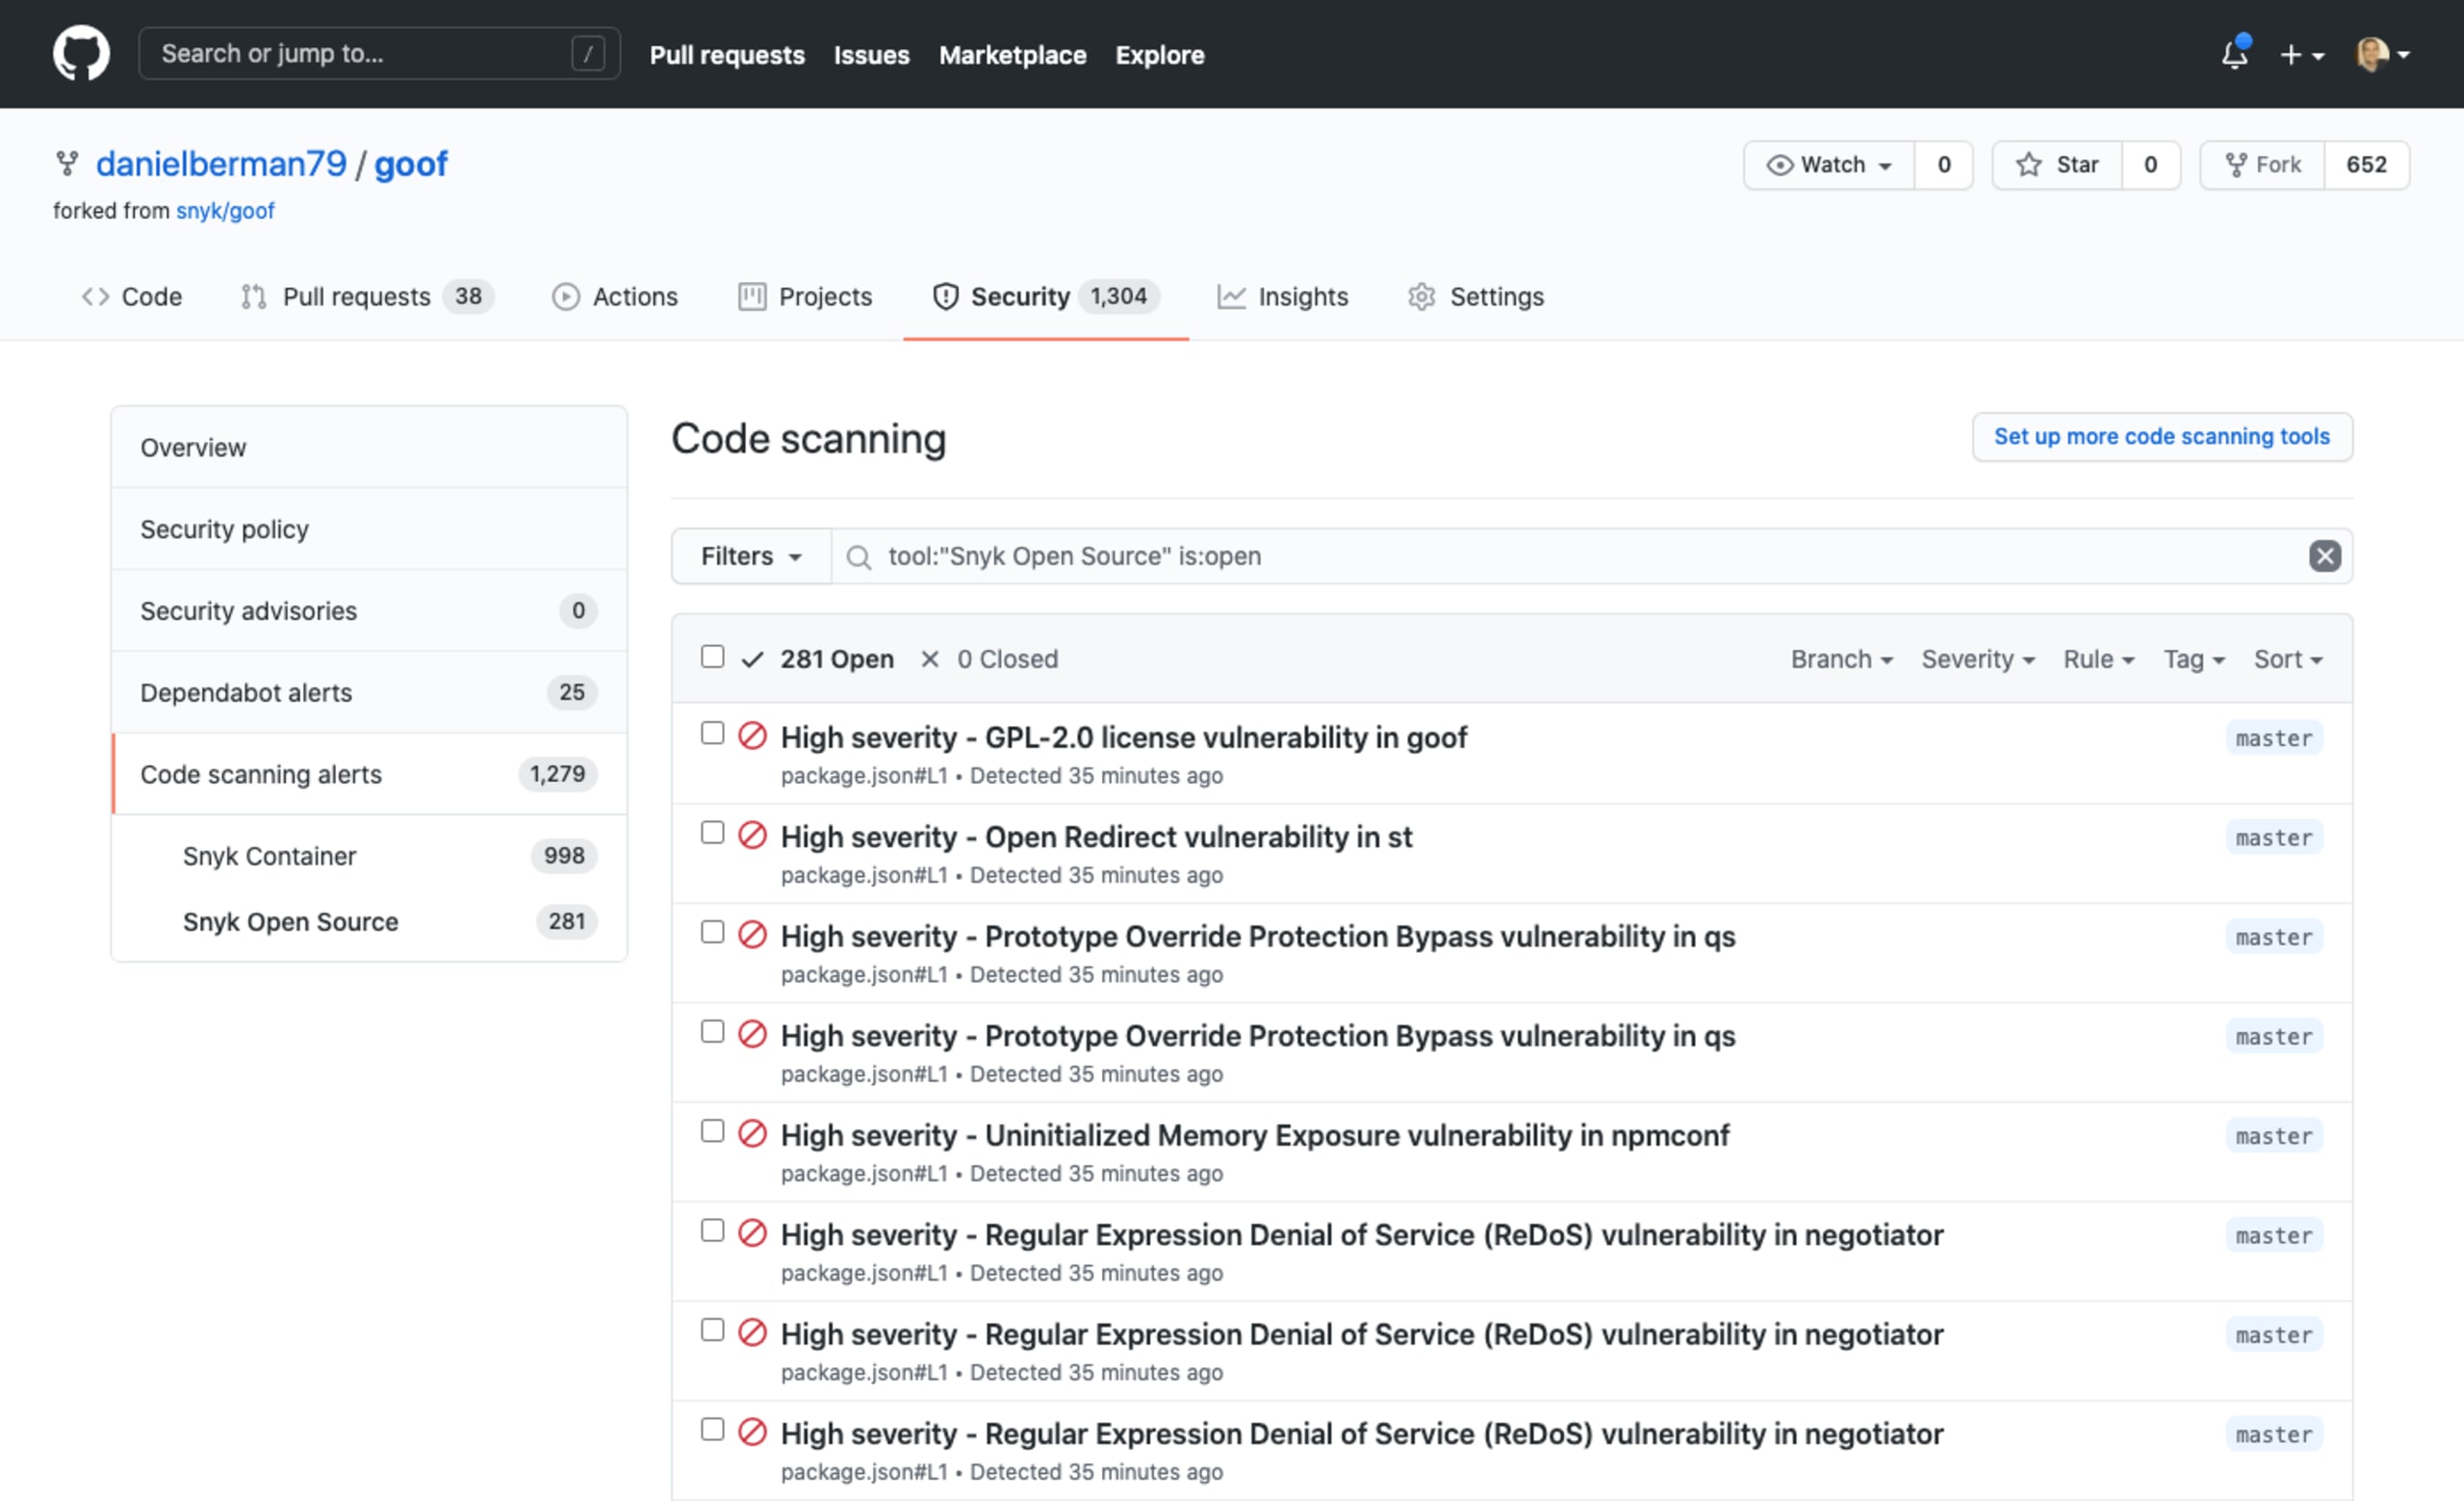
Também lançamos suporte a Snyk Open Source no GitHub Code Scanning, permitindo que desenvolvedores verifiquem automaticamente problemas nas dependências de código aberto e os consultem diretamente na guia Security do GitHub.
Nosso plugin do Jenkins também recebeu uma grande atualização, com várias melhorias de usabilidade e desempenho que facilitam muito a integração da verificação de segurança em pipelines baseados em Jenkins. Saiba mais sobre essas melhorias no anúncio da versão 3 do plugin do Jenkins.
Por último, mas não menos importante, a Snyk CLI. Baixada milhões de vezes por mês e executando milhões de verificações mensalmente, ela está em constante evolução para ajudar desenvolvedores a integrar melhor a segurança aos fluxos de trabalho de desenvolvimento. Em 2021, recebeu uma série de melhorias, incluindo suporte a várias branches.
Suporte a ecossistemas
Snyk Open Source oferece suporte a uma ampla variedade de ecossistemas para que desenvolvedores possam verificar qualquer tipo de aplicação, incluindo as principais linguagens de programação: JavaScript, Java, Python, Go, .NET, Ruby, PHP, Swift e outras.
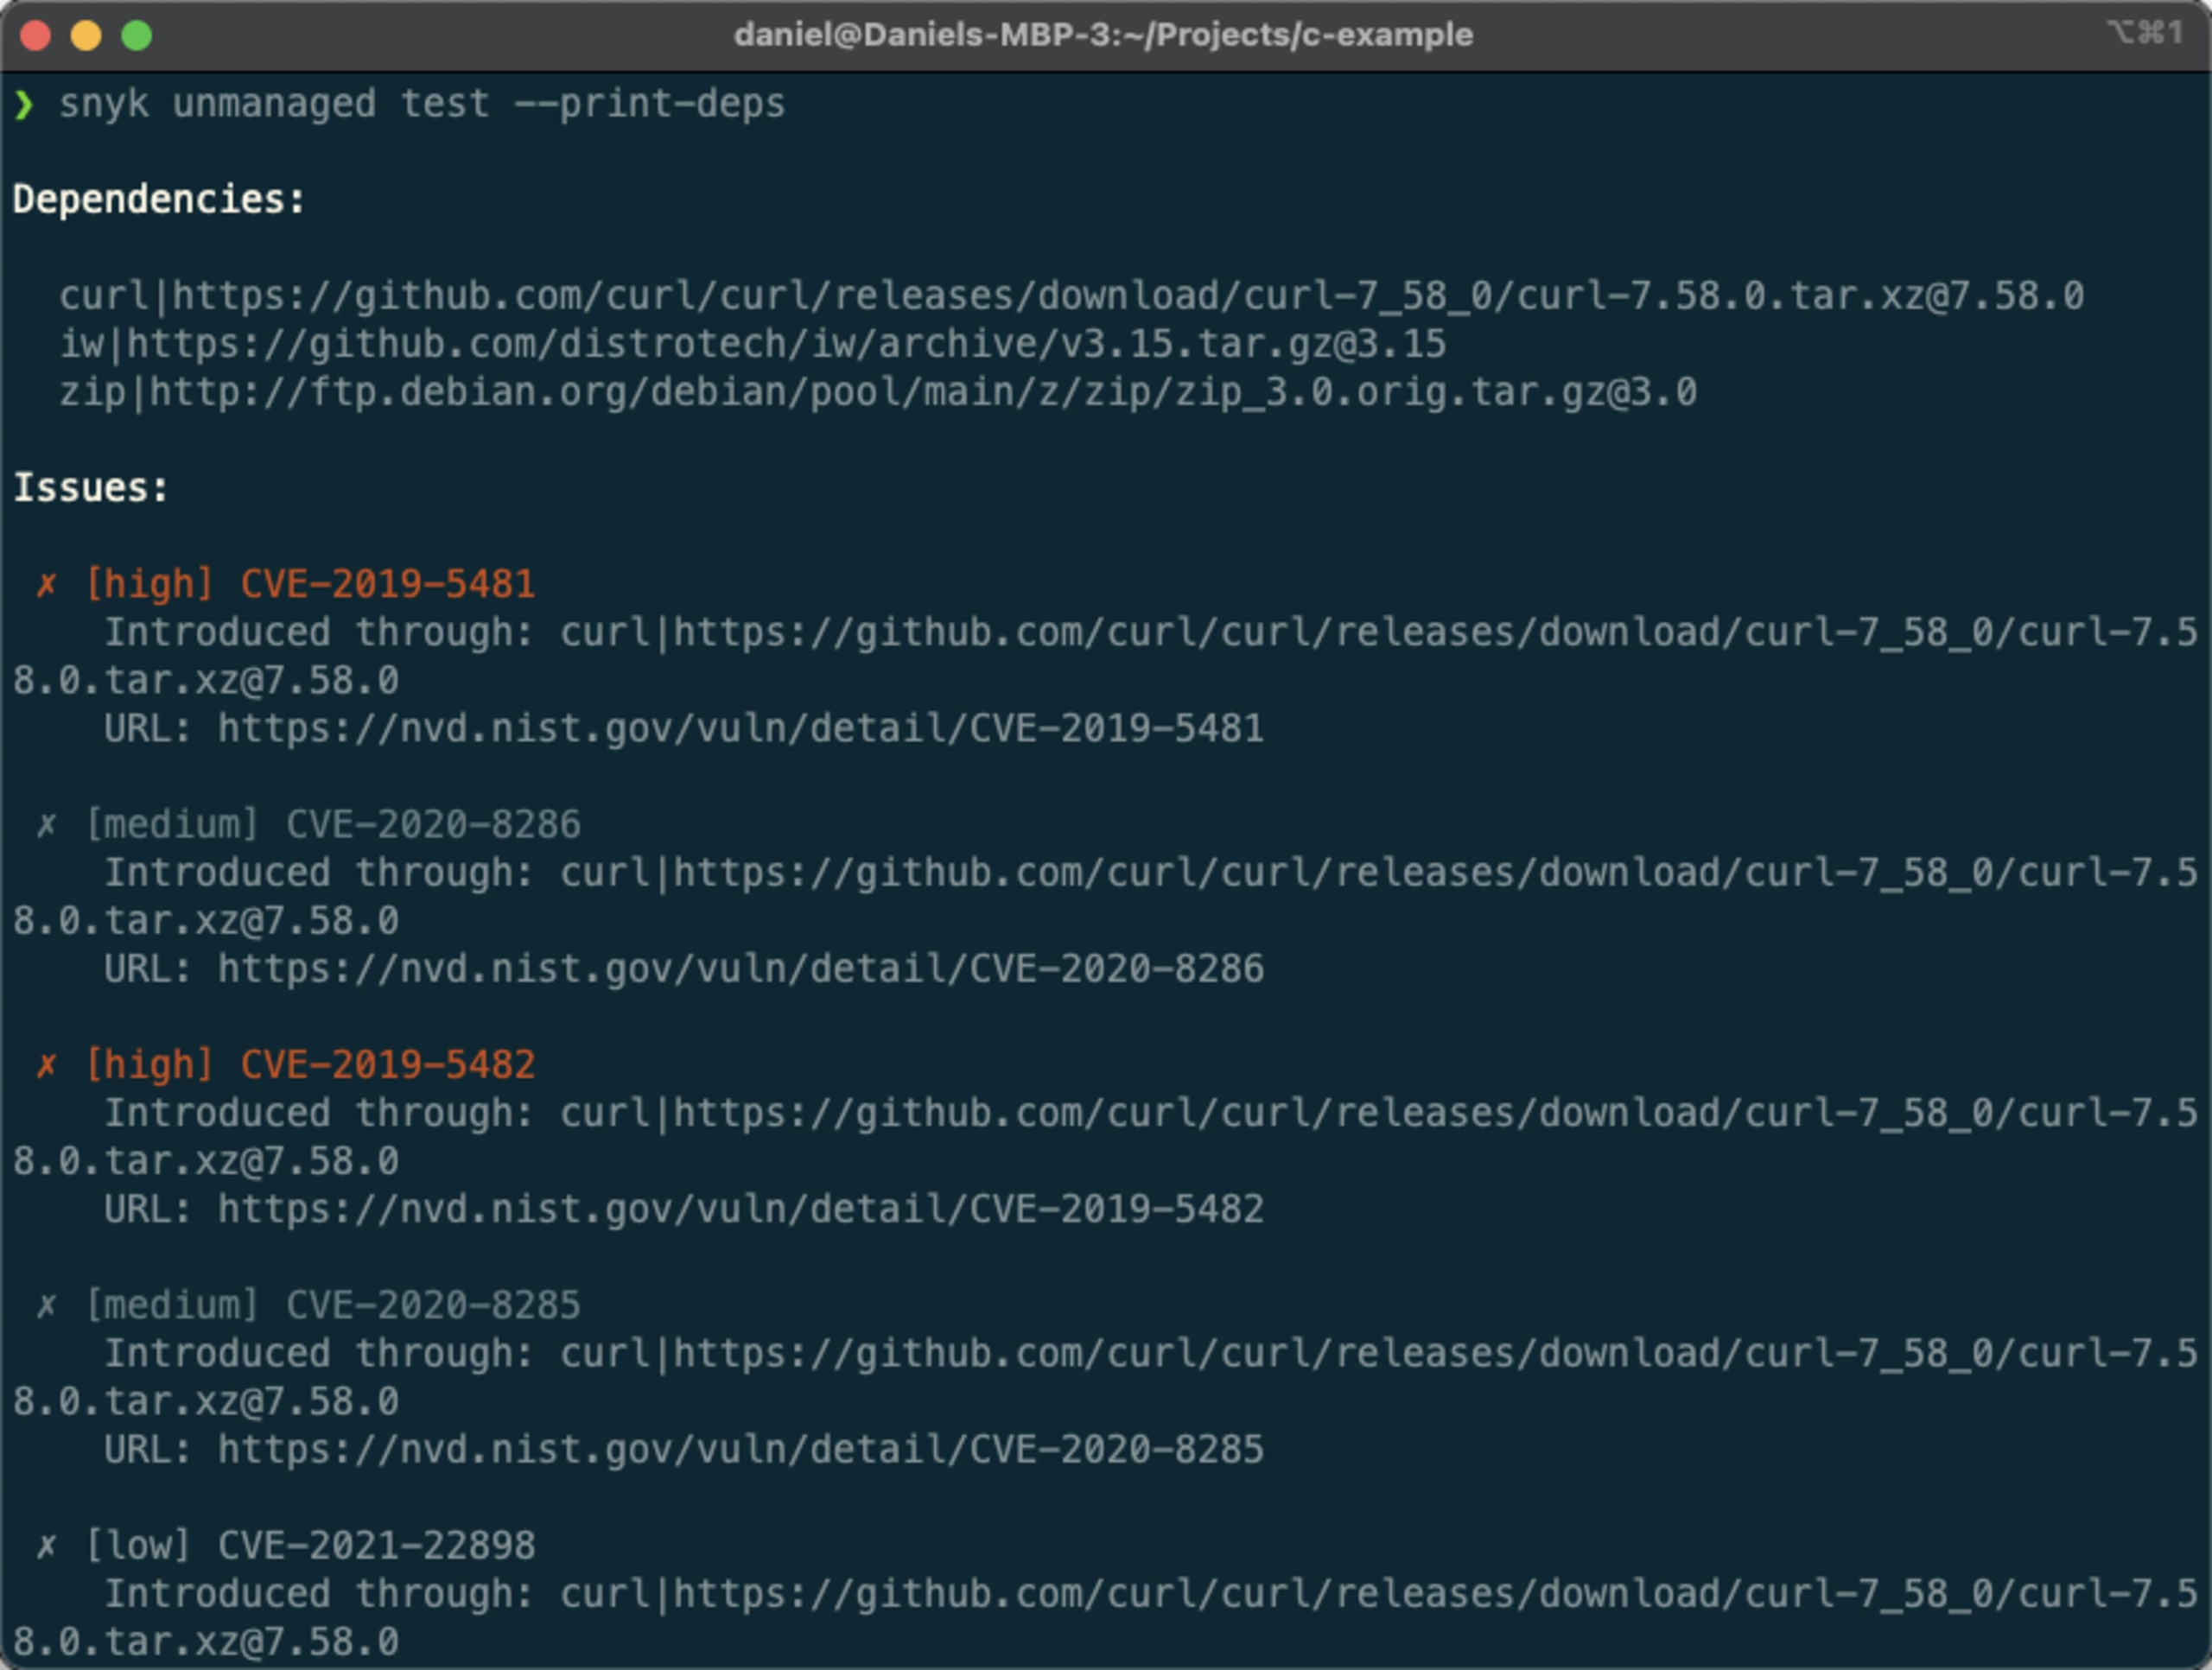
Recentemente, Snyk Open Source alcançou um marco importante ao ampliar a verificação de segurança para cobrir um caso de uso relevante: código aberto não gerenciado. Nem sempre os desenvolvedores usam gerenciadores de pacotes para adicionar código aberto às aplicações, uma prática especialmente comum, mas não exclusiva, em ecossistemas como C/C++. Nosso recente anúncio da versão beta, que inclui suporte a C/C++, é o primeiro passo para atender a esse caso de uso, que também será ampliado para oferecer suporte a outras linguagens.
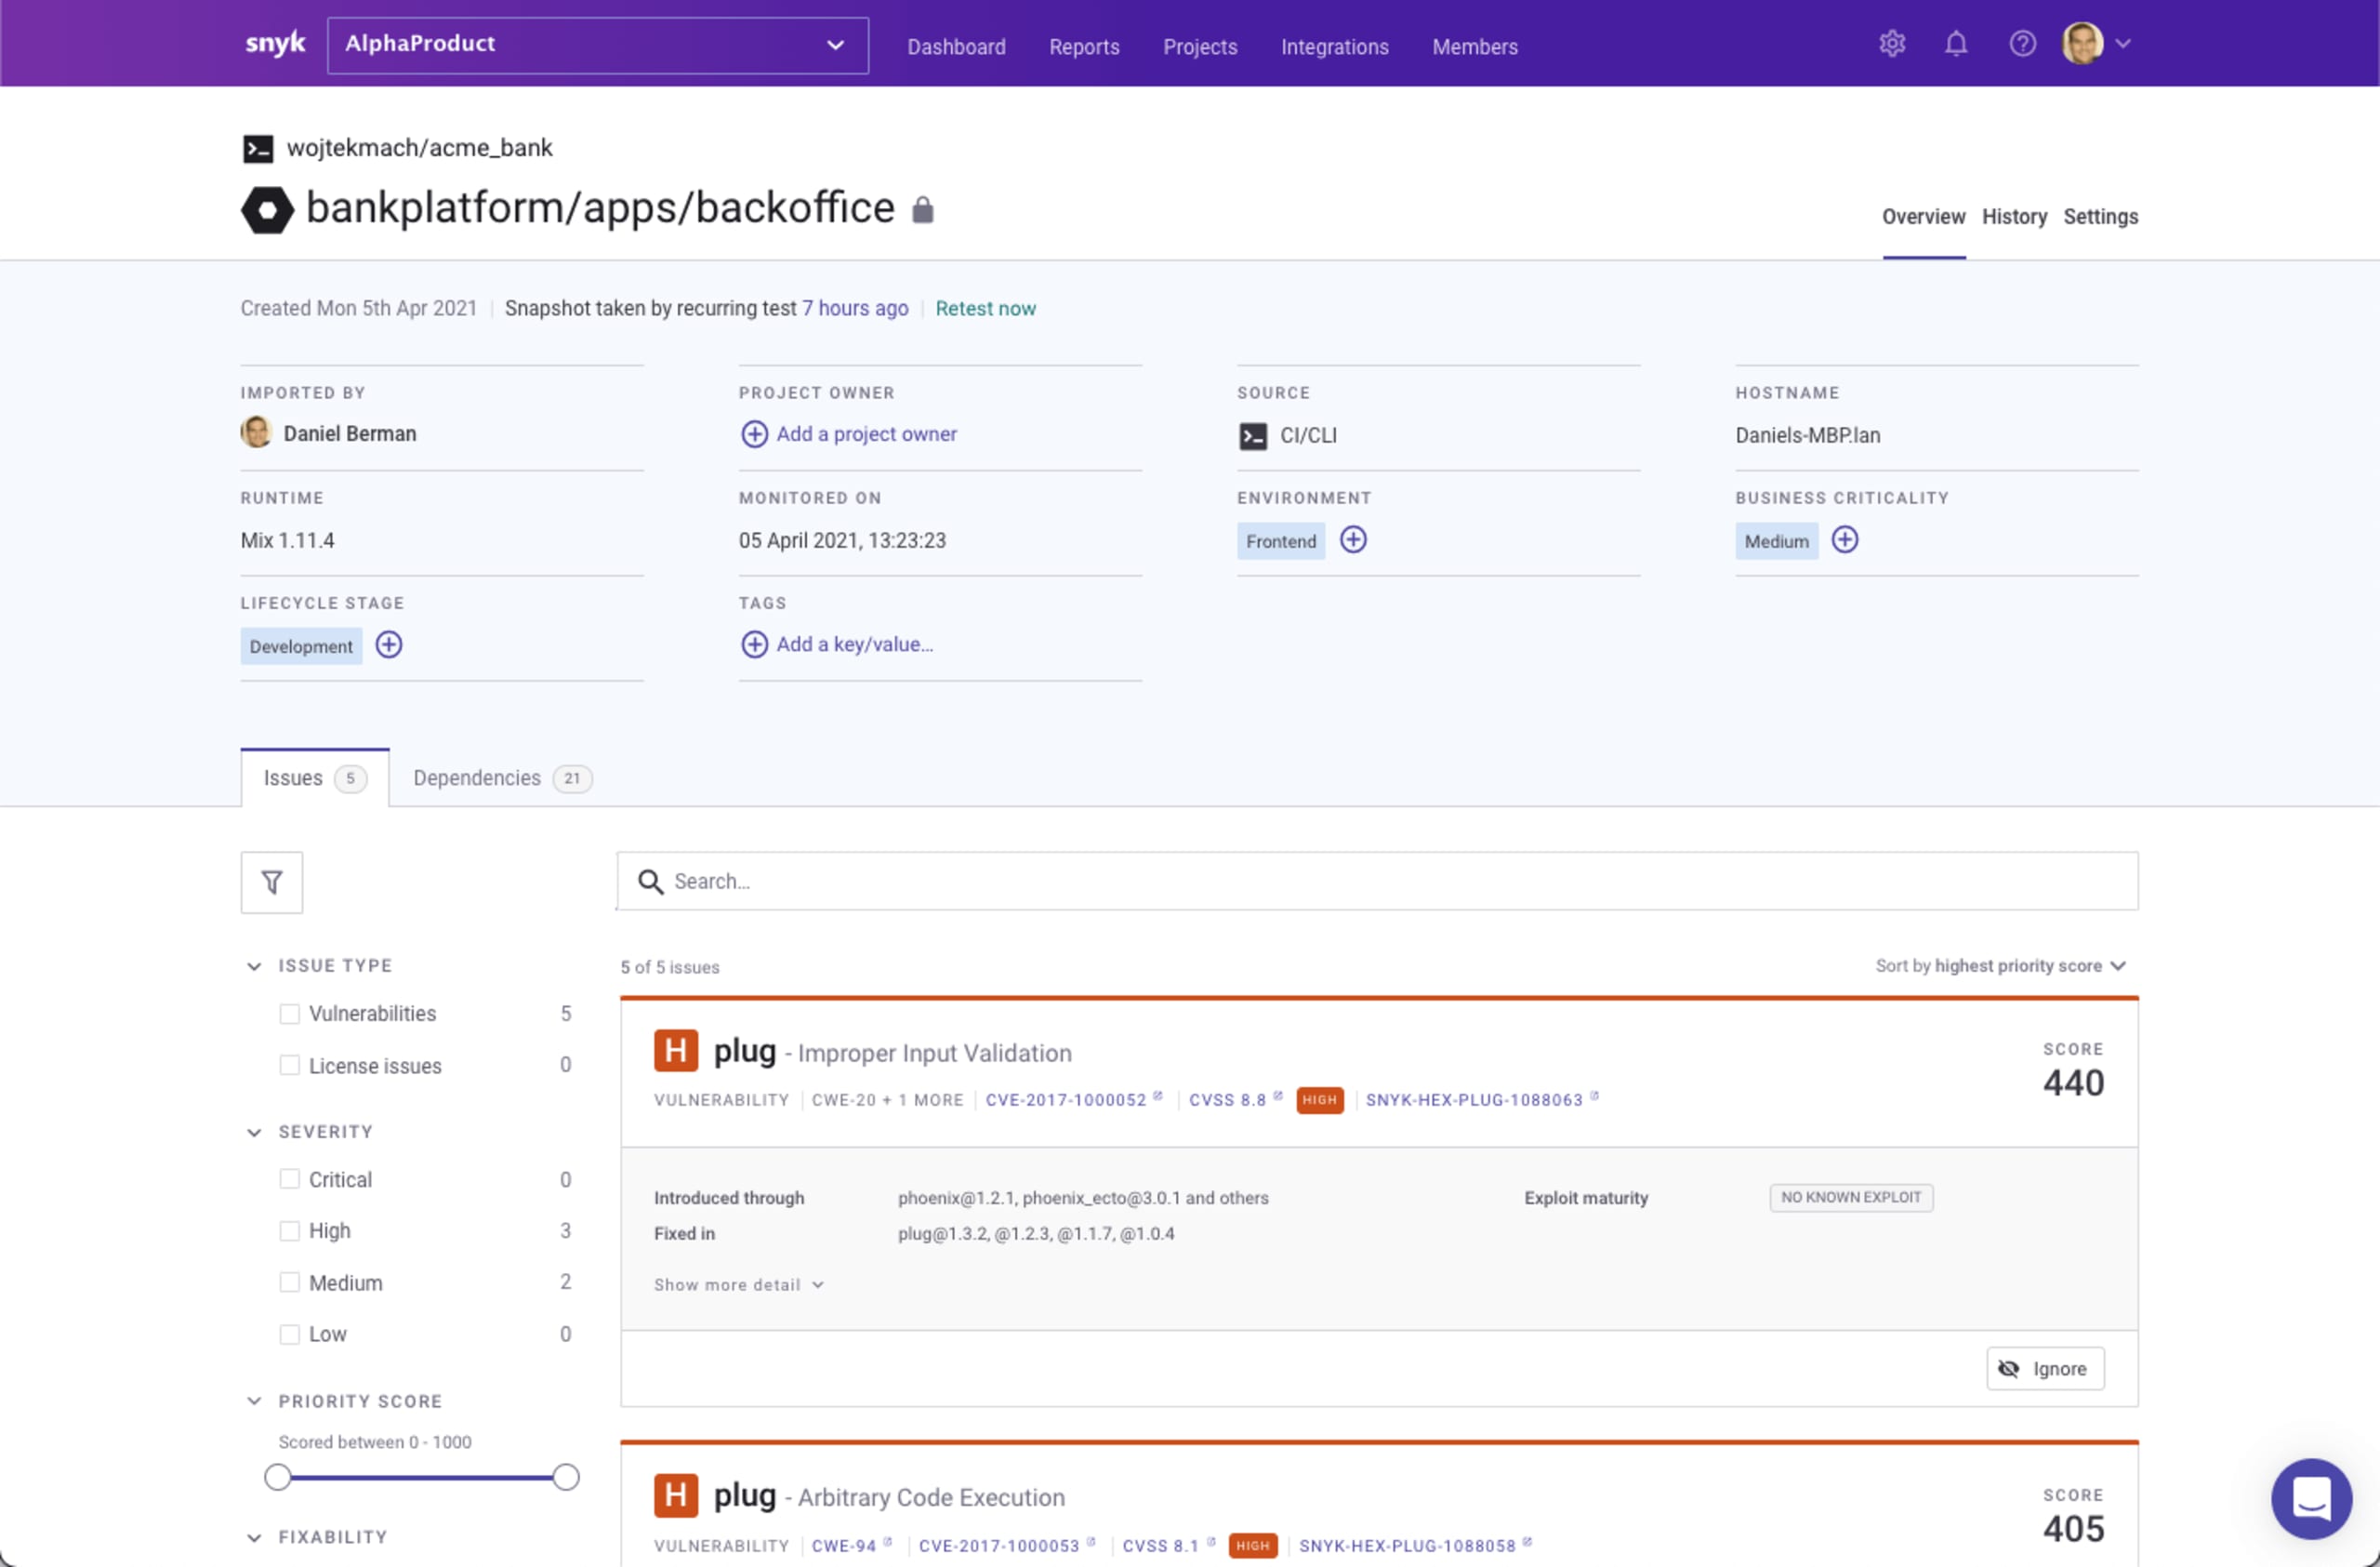
No início deste ano, adicionamos suporte a Elixir. Com a Snyk CLI, desenvolvedores Elixir podem testar e monitorar seus projetos Mix/Hex manualmente ou em etapas importantes do processo de CI, garantindo que vulnerabilidades conhecidas sejam detectadas logo no início, antes que o código seja implantado em produção.
2021 também foi um ano de consolidação para Snyk Open Source, durante o qual aprimoramos nossos recursos para alguns dos ecossistemas já atendidos. Adicionamos recomendações de correção e PRs de correção automatizados ao suporte a .NET, facilitando muito a identificação e a correção de vulnerabilidades em aplicações .NET verificadas pelo Snyk Open Source. Também estamos implementando uma nova versão do mecanismo de resolução de dependências Maven, que permitirá verificações mais precisas em projetos importados do Git.
Decisões de correção mais fáceis e precisas
Ser uma solução voltada a desenvolvedores significa não apenas ajudá-los a identificar problemas, mas também permitir que tomem medidas rápidas e precisas. Snyk Open Source tem orgulho de oferecer fluxos de trabalho de correção práticos e automatizados, que facilitam a priorização e a correção de vulnerabilidades identificadas nas dependências de código aberto.
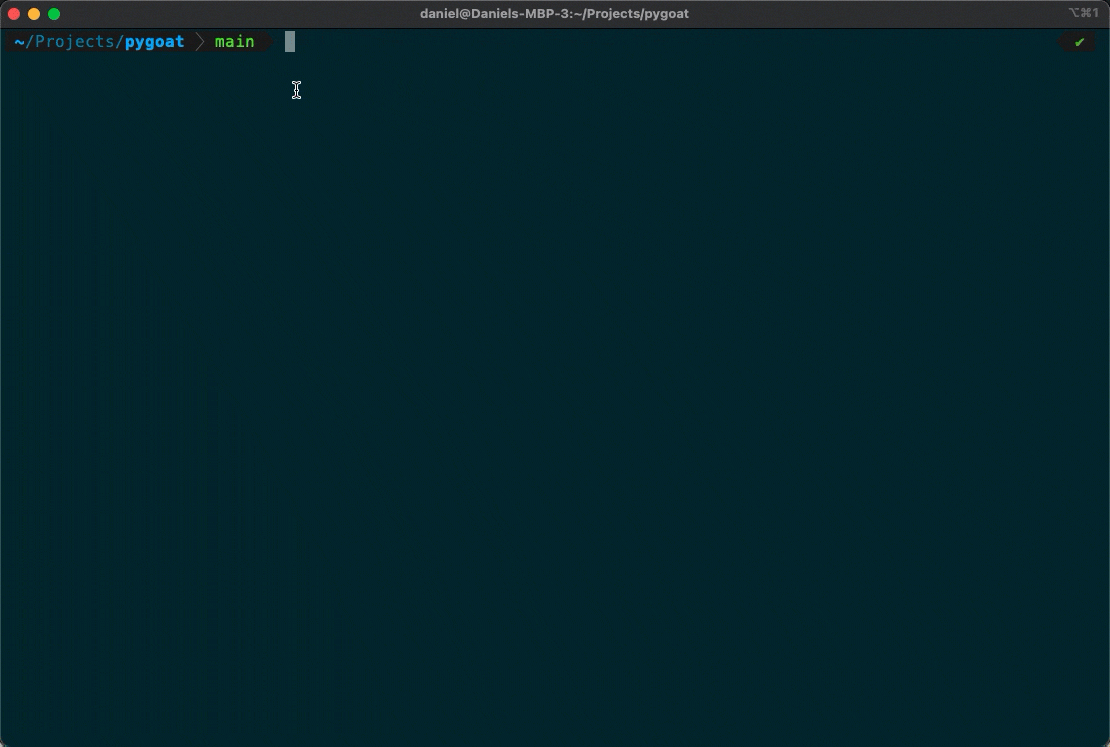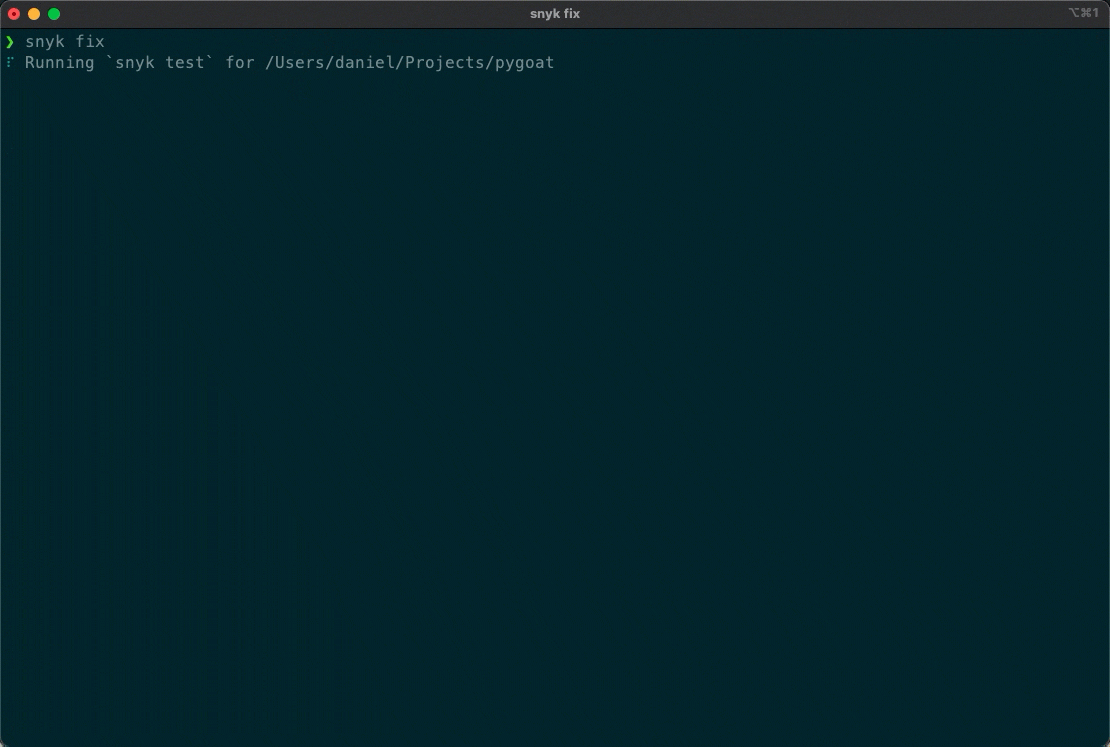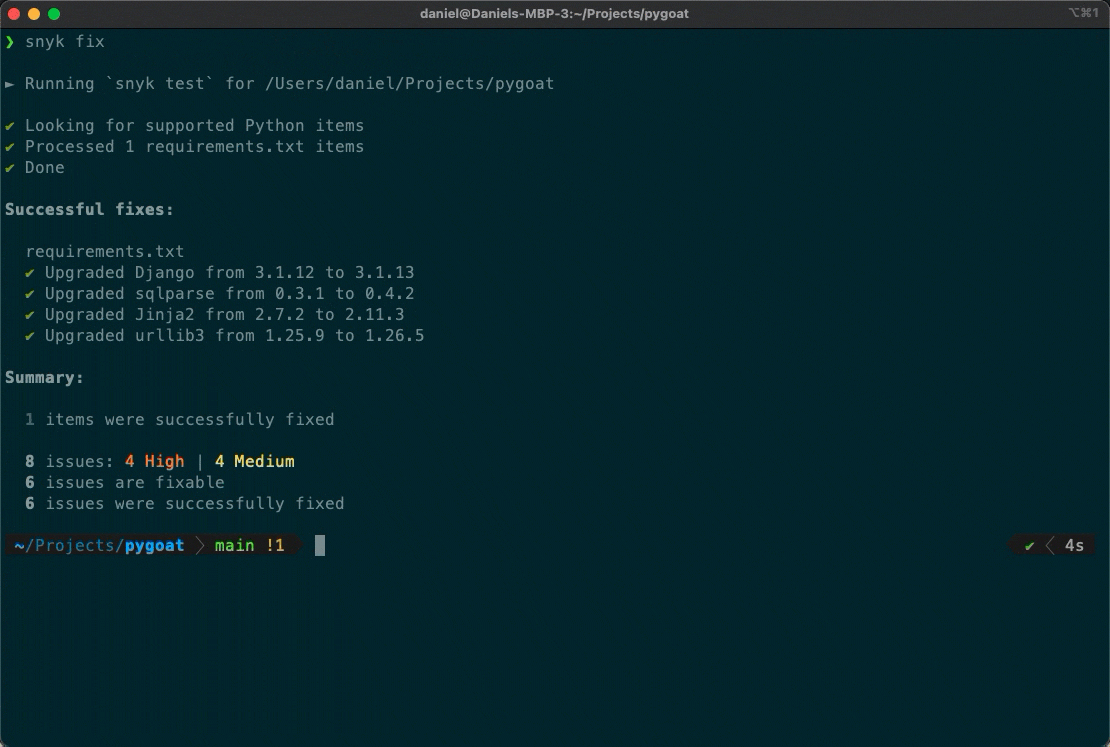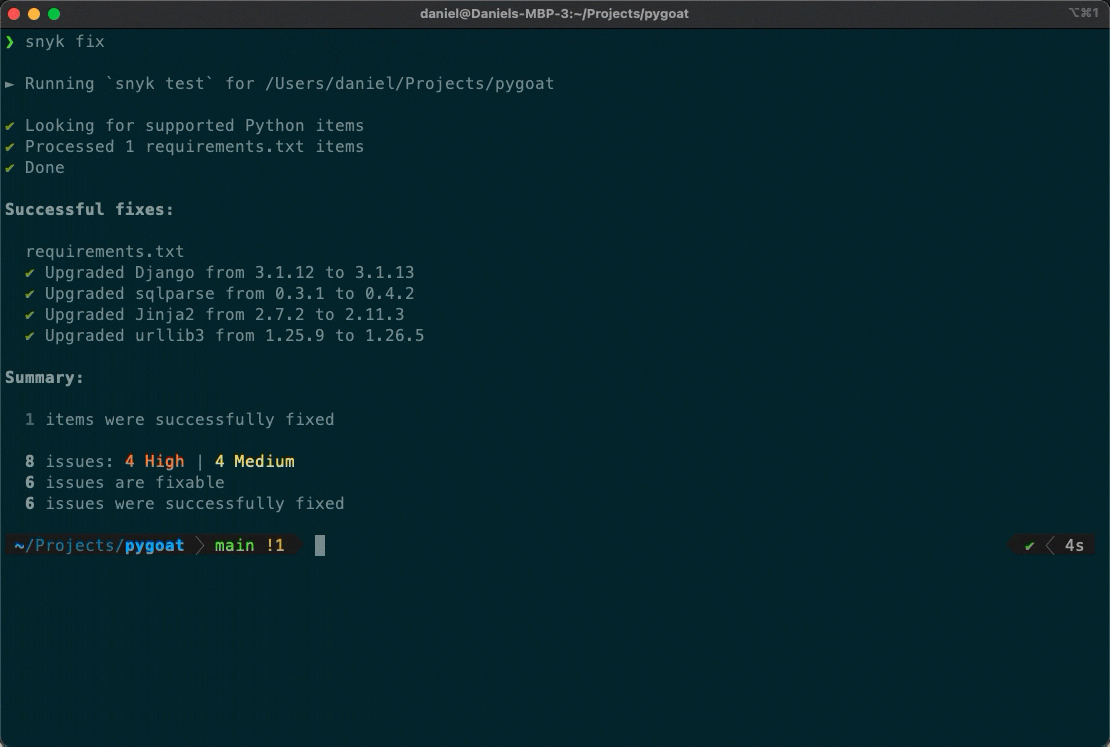
Para isso, lançamos em outubro um novo comando snyk fix na Snyk CLI, que facilita a aplicação automática de recomendações de correção para vulnerabilidades identificadas durante testes locais ou no CI/CD.
Além disso, investimos no aprimoramento das informações de inteligência de segurança sobre problemas identificados em dependências de código aberto, para permitir decisões de priorização mais precisas. Por exemplo, o novo recurso Social Trends informa se uma vulnerabilidade está em alta no Twitter. Também é possível ver com mais destaque no Snyk Open Source se uma vulnerabilidade tem origem em um pacote malicioso. Esse é um sinal importante diante do crescimento exponencial dos ataques à cadeia de suprimentos de software que envolvem pacotes maliciosos de código aberto.

Por último, mas não menos importante, fizemos melhorias significativas no mecanismo que identifica vulnerabilidades alcançáveis. Isso ajuda os usuários a determinar melhor se uma vulnerabilidade específica pode realmente ser alcançada durante a execução da aplicação e a priorizar as correções de acordo (em projetos Java Maven e Gradle importados do GitHub). Agora, esse mecanismo é baseado no Snyk Code — a solução de testes de segurança de aplicações estáticas (SAST) da Snyk —, o que permite verificações muito mais rápidas e precisas.
O que esperar de 2022
Com a aceleração da transformação digital, o código aberto continuará tendo um papel fundamental no desenvolvimento de software. Ele impulsionou — e continuará impulsionando — o ritmo acelerado de desenvolvimento necessário para que as empresas se mantenham competitivas e bem-sucedidas. Ao mesmo tempo, os riscos do uso de código aberto continuarão aumentando.
2021 foi o ano em que a segurança da cadeia de suprimentos de software se tornou um tema muito debatido. Esse vetor de ataque não é novo, mas o aumento dos ataques maliciosos que exploram a cadeia de suprimentos de software moderna e a atenção que receberam no mundo todo trouxeram o assunto para o centro das discussões. A ordem executiva do presidente Biden ajudou a aumentar a conscientização sobre o problema e também sobre a necessidade de uma solução voltada a desenvolvedores. Snyk Open Source e a plataforma Snyk como um todo já oferecem maneiras de ajudar as organizações a enfrentar esse desafio, e investiremos mais recursos no desenvolvimento de uma solução mais integrada ao longo de 2022.
Snyk Open Source continuará buscando novas maneiras de ajudar as equipes de desenvolvimento e segurança a priorizar vulnerabilidades. Sabemos que lidar com listas de milhares de vulnerabilidades é um grande desafio para organizações de todos os portes. Por isso, já estamos trabalhando em soluções inovadoras que tornarão a priorização mais simples e eficaz.
Snyk Open Source continuará, é claro, aprimorando o suporte aos ecossistemas já atendidos e também ampliará a cobertura para novas linguagens, frameworks e gerenciadores de pacotes (alguém falou Rust???)
2022 será mais um ano repleto de novidades para Snyk Open Source. Fique de olho!
Feliz ano novo (e seguro)!
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.