Novidade: Social Trends — use as redes sociais para obter inteligência de segurança


28 de julho de 2021
0 minutos de leituraTemos o prazer de anunciar a disponibilidade do Social Trends, que adiciona inteligência de redes sociais (SOCMINT) aos dados de vulnerabilidades da Snyk para ajudar equipes de desenvolvimento e segurança a priorizar vulnerabilidades com mais eficácia.
Diante do grande volume de vulnerabilidades acumuladas pelas organizações atualmente, encontrar e corrigir vulnerabilidades de segurança a tempo é uma tarefa monumental. Simplesmente não há pessoas suficientes para analisar e resolver todas as vulnerabilidades da lista. É aí que entra a priorização. Avalie os riscos, decida onde concentrar seus recursos e corrija as vulnerabilidades que representam o maior risco. Depois, é só repetir.
Mas, para ser eficaz, a priorização depende de uma inteligência de segurança de primeira. É possível corrigir uma vulnerabilidade? Ela tem um exploit em circulação? Qual é o nível de maturidade desse exploit? A vulnerabilidade é alcançável? Quando ela foi introduzida? Não conseguir responder a essas perguntas — ou não conseguir respondê-las com precisão — pode levar você a tomar decisões equivocadas de priorização e, consequentemente, aumentar o risco de segurança da sua organização.
A inteligência de segurança da Snyk — selecionada, desenvolvida e aprimorada pela equipe de pesquisa de segurança da Snyk — oferece a expertise e o contexto necessários não apenas para encontrar problemas de segurança nas suas aplicações, mas também para priorizar as correções com rapidez e facilidade. Com o Social Trends, essa inteligência ficou ainda mais poderosa, trazendo um sinal adicional para ajudar quem usa a Snyk a concentrar esforços nas vulnerabilidades que representam o maior risco.
O papel das redes sociais
Passando aqui só para divulgar uma vulnerabilidade zero-day do Chrome. É isso mesmo que você leu.
@r4j0x00
Foi assim que o pesquisador de segurança Rajvardhan Agarwal compartilhou um exploit para uma vulnerabilidade zero-day de execução remota de código (RCE) no Chrome e em outros navegadores populares, no Twitter, em abril deste ano.
Agarwal não é o único. Uma simples busca por hashtags como #0day, #zerodaytoday, #CVE e #exploit mostra que discutir vulnerabilidades de segurança no Twitter é uma prática relativamente comum entre profissionais da área. Plataformas de redes sociais, como Twitter e Reddit, são cada vez mais usadas para compartilhar informações sobre vulnerabilidades, exploits e malware. Muitas dessas discussões acontecem no início do ciclo de vida de uma vulnerabilidade, às vezes antes de sua divulgação pública.
Um relatório de pesquisa de 2020 analisou CVEs discutidas nas redes sociais entre 2015 e 2017 e constatou que, em média, elas eram discutidas no Twitter, Reddit e GitHub 87 dias antes de serem adicionadas ao NVD. Por exemplo, a vulnerabilidade CVE-2017-0144, explorada nos ataques WannaCry e NotPetya em 2017, foi discutida no Twitter três dias antes de ser adicionada ao NVD.

Outras vulnerabilidades são discutidas nas redes sociais um pouco mais tarde em seu ciclo de vida, depois da divulgação pública, mas antes de haver um exploit disponível. Exploits de prova de conceito e exploits mais maduros também são temas frequentes dessas discussões. Por razões óbvias, quanto mais grave a vulnerabilidade, mais atenção ela recebe: mais discussões, interações e engajamento.
Embora essas discussões tragam informações valiosas para ajudar analistas e profissionais de segurança a proteger melhor suas organizações, elas também atraem agentes mal-intencionados, que podem usar as mesmas informações para agir. A equipe de pesquisa de segurança da Snyk identificou uma forte correlação entre a atividade em torno de vulnerabilidades nas redes sociais e a probabilidade de exploração: 80% das vulnerabilidades em alta identificadas pela Snyk tinham um exploit ou uma prova de conceito (PoC) em circulação. Na verdade, 85% desses exploits não haviam sido publicados oficialmente em bases de dados conhecidas de exploits, nem antes nem durante o período em que estavam em alta.
Por isso, ter conhecimento antecipado desses sinais nas redes sociais — muitas vezes chamado de inteligência de redes sociais — pode ajudar bastante as organizações a priorizar as vulnerabilidades que devem ser tratadas primeiro.
Como usar o Social Trends da Snyk
O Social Trends da Snyk foi criado para ajudar você a identificar se uma vulnerabilidade específica está em alta no Twitter.
Mas como a Snyk determina se uma vulnerabilidade está em alta? Os dados são obtidos pela API pública do Twitter e filtrados para encontrar discussões que mencionem CVEs. Com modelos estatísticos desenvolvidos e testados com base no banco de dados de vulnerabilidades da Snyk, a Snyk mede o nível de engajamento humano em cada discussão, considerando o número de curtidas, republicações e interações. Esse processo é essencial para garantir resultados precisos: há muito “ruído” no Twitter, incluindo atividades de bots, que pode gerar sinais incorretos.
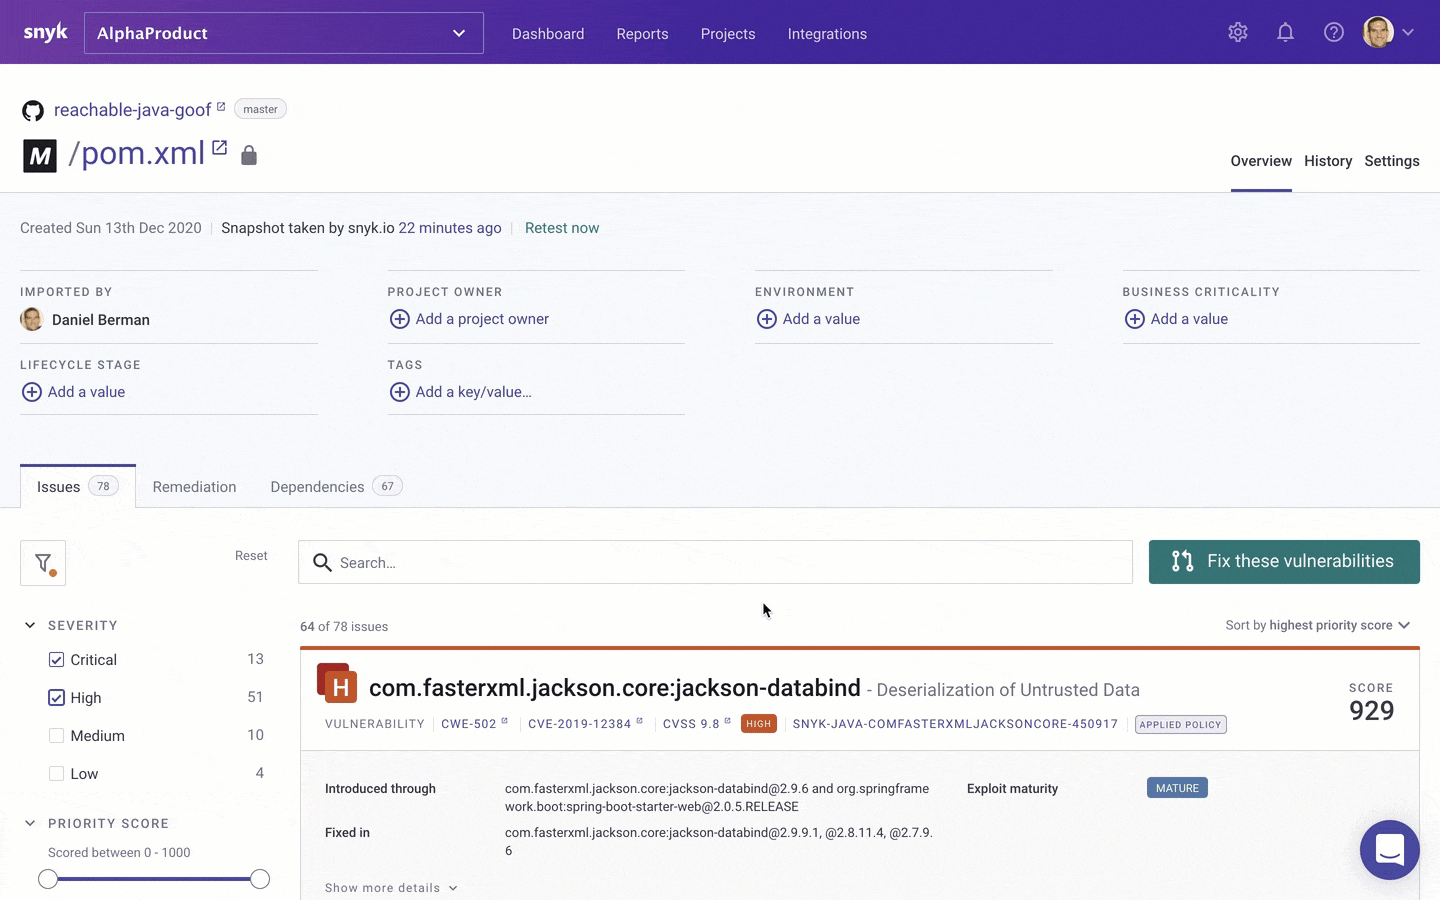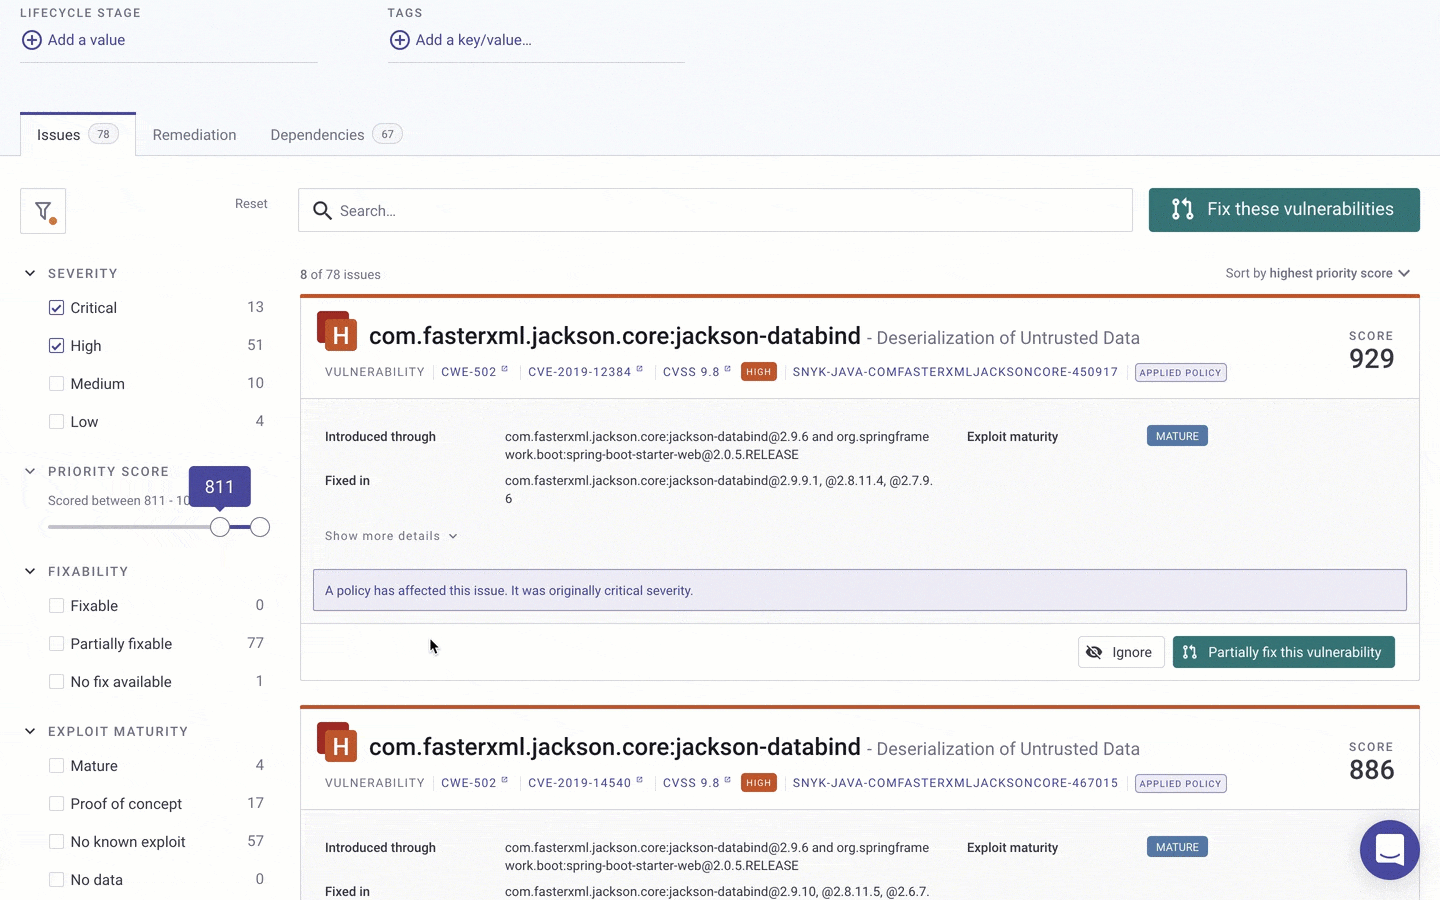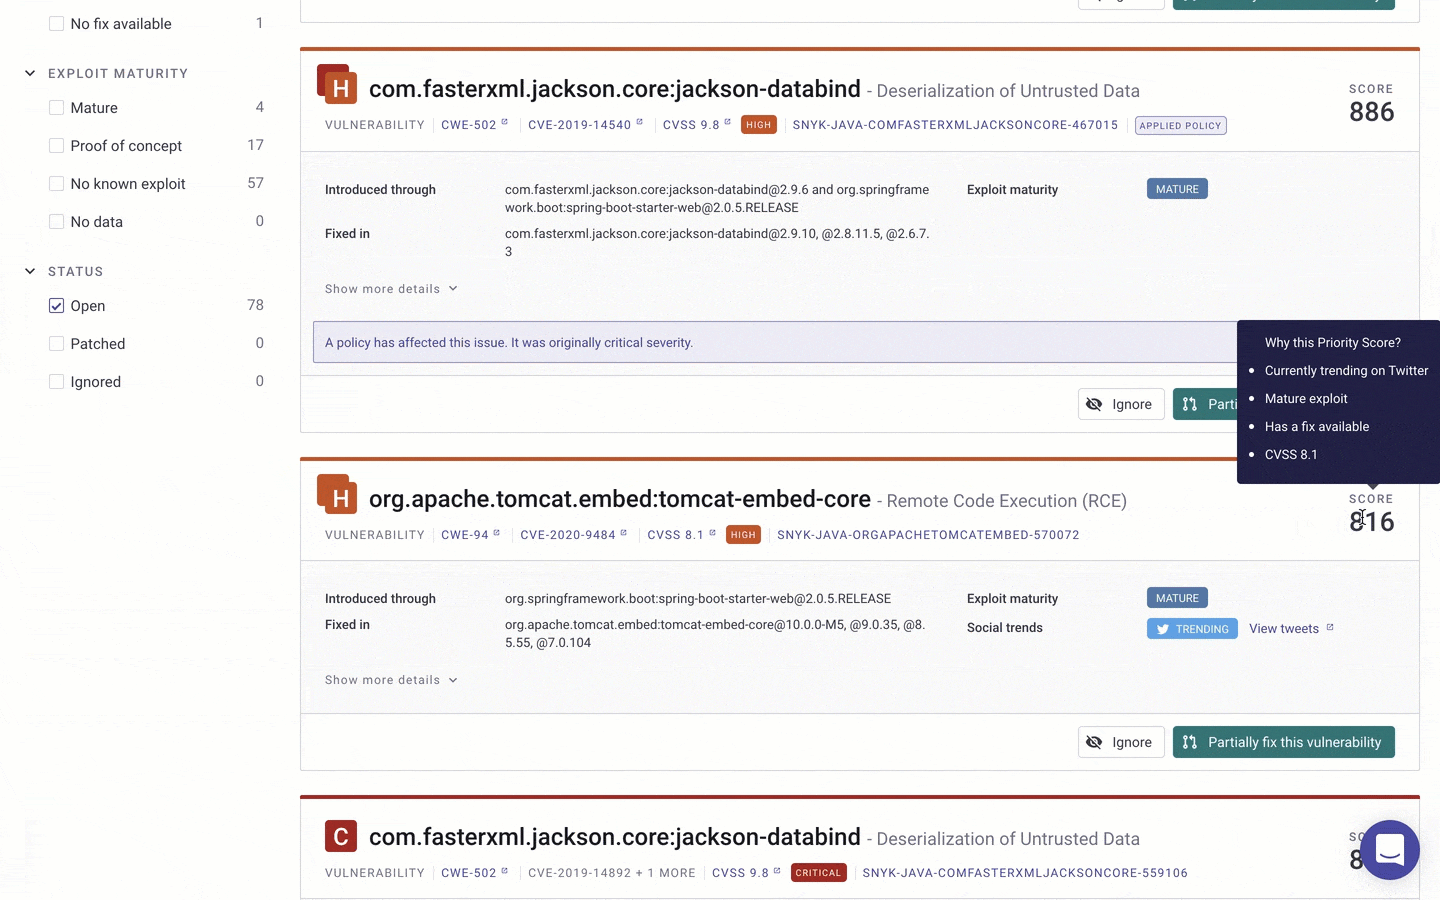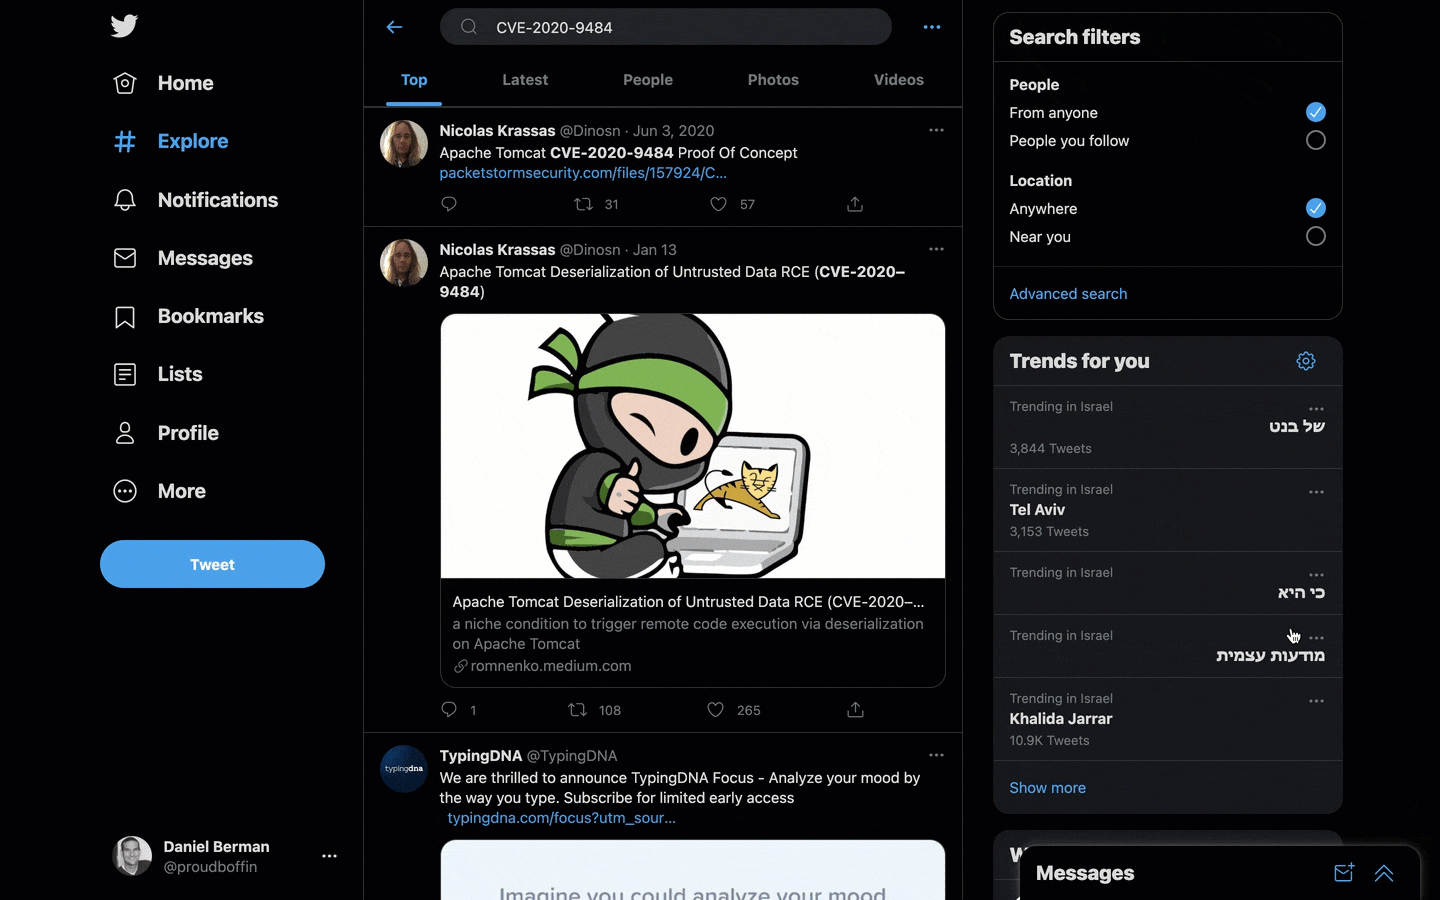
Quando uma vulnerabilidade em alta é identificada, ela passa a ser considerada no Priority Score da Snyk — um sistema de pontuação que leva em conta a pontuação CVSS da vulnerabilidade, a disponibilidade de uma correção, exploits conhecidos, há quanto tempo a vulnerabilidade existe, se ela é alcançável e, agora, também se está em alta. A pontuação, que varia de 1 a 1.000, é calculada tanto para vulnerabilidades de segurança quanto para problemas de licença e aparece no canto superior direito de cada problema na interface da Snyk.
Durante a triagem, use o filtro Priority Score à esquerda para reduzir rapidamente a lista de vulnerabilidades e se concentrar nas que têm as maiores pontuações. O campo Social Trends aparece no próprio cartão da vulnerabilidade, junto com as outras informações de inteligência de segurança que a Snyk fornece, e inclui um link para a discussão correspondente no Twitter:
Se você usa a API da Snyk para integrar os dados de vulnerabilidades da Snyk, também poderá usar o Social Trends e incluir essas informações nos seus relatórios e painéis. Assim, você terá mais visibilidade das vulnerabilidades nas ferramentas e nos fluxos de trabalho que já usa.
Como toda tendência, em algum momento ela perde força. A Snyk identifica quando isso acontece e remove o campo Social Trends da interface da Snyk.
Priorize com facilidade
A qualidade da inteligência de segurança disponível para você afeta diretamente a priorização. Se essas informações não forem precisas o bastante, você poderá priorizar as vulnerabilidades erradas. Se não forem fáceis de acessar, será difícil usá-las para agir. E, se não forem atualizadas ou abrangentes o suficiente, você não conseguirá priorizar vulnerabilidades rapidamente.
A equipe de pesquisa de segurança da Snyk, aliada à nossa tecnologia e às contribuições da comunidade, garante que nossa inteligência de segurança ajude você a priorizar e corrigir com rapidez e facilidade as vulnerabilidades identificadas na sua aplicação. Social Trends é o sinal mais recente adicionado a essa inteligência, mas certamente não será o último. Estamos sempre pesquisando novas formas de ajudar você a tomar decisões de priorização mais eficazes na sua organização.
Como sempre, queremos muito saber o que você acha. Atualmente, o Twitter é a primeira fonte de dados usada pelo Social Trends, mas também estamos considerando outras plataformas de redes sociais, como Reddit e Discord. Sua opinião nos ajudará a entender como desenvolver esse recurso no futuro. Então, se ainda não fez isso, inscreva-se na Snyk para experimentar. Como nem toda vulnerabilidade está em alta, talvez você não veja o Social Trends como um sinal nos seus projetos.
O Social Trends está disponível em todos os planos da Snyk — inclusive no plano Free — para vulnerabilidades em todas as linguagens de programação compatíveis com o Snyk Open Source e também para vulnerabilidades do Linux no Snyk Container.
Adorado por desenvolvedores. Confiável para a segurança.
As ferramentas da Snyk, pensadas para desenvolvedores, oferecem segurança integrada e automatizada para atender às suas necessidades de governança e conformidade.