Snyk conquista o status AWS Security Competency

30 de novembro de 2021
0 minutos de leituraTemos o prazer de anunciar que a Snyk conquistou o status AWS Security Competency, reforçando ainda mais nosso compromisso com a excelência em segurança na parceria com a AWS!
Testado e reconhecido pela AWS
Os programas AWS Competency, como o AWS Security Competency, validam que parceiros como a Snyk demonstraram competência técnica e sucesso comprovado com clientes em áreas como segurança, DevOps, contêineres e várias outras. Para conquistar essa certificação, a Snyk passou por um rigoroso processo de validação técnica e comercial relacionado à proteção de aplicações em todo o ciclo de vida do desenvolvimento de software (SDLC). Essa validação do AWS Security Competency dá aos clientes da AWS um alto nível de confiança na hora de escolher soluções de segurança entre as dezenas de milhares disponíveis na AWS Partner Network.
A certificação AWS Security Competency reconhece a profunda experiência técnica da Snyk e a satisfação comprovada dos clientes com a proteção de aplicações executadas na AWS. Também diferencia a Snyk como parceira estratégica de segurança, com uma abordagem ágil que ajuda empresas a adotar, desenvolver e implantar aplicações na AWS com segurança.
Como Advanced Technology Partner da AWS e detentora de várias outras certificações AWS Competencies e AWS Service Ready, a Snyk trabalha em estreita colaboração com a AWS para oferecer integrações perfeitas aos serviços da AWS em todo o ciclo de vida das aplicações. Assim, os clientes podem automatizar facilmente os controles de segurança ao desenvolver aplicações com serviços da AWS.
Os riscos modernos exigem soluções de segurança modernas
No caso das aplicações nativas da nuvem, o código personalizado já não representa a maior parte do SDLC. Em vez disso, as equipes de desenvolvimento dependem cada vez mais de componentes de código aberto, contêineres, infraestrutura como código (IaC) e outras tecnologias. Se a segurança não estiver presente em todo o SDLC, esses componentes adicionais vão introduzir novos vetores de ataque na carga de trabalho da aplicação.
Os clientes escolhem a AWS por suas tecnologias comprovadas, que impulsionam a inovação e podem ser dimensionadas para atender às necessidades dos negócios. Ainda assim, são responsáveis pela segurança de suas aplicações, incluindo todos esses componentes e muito mais.
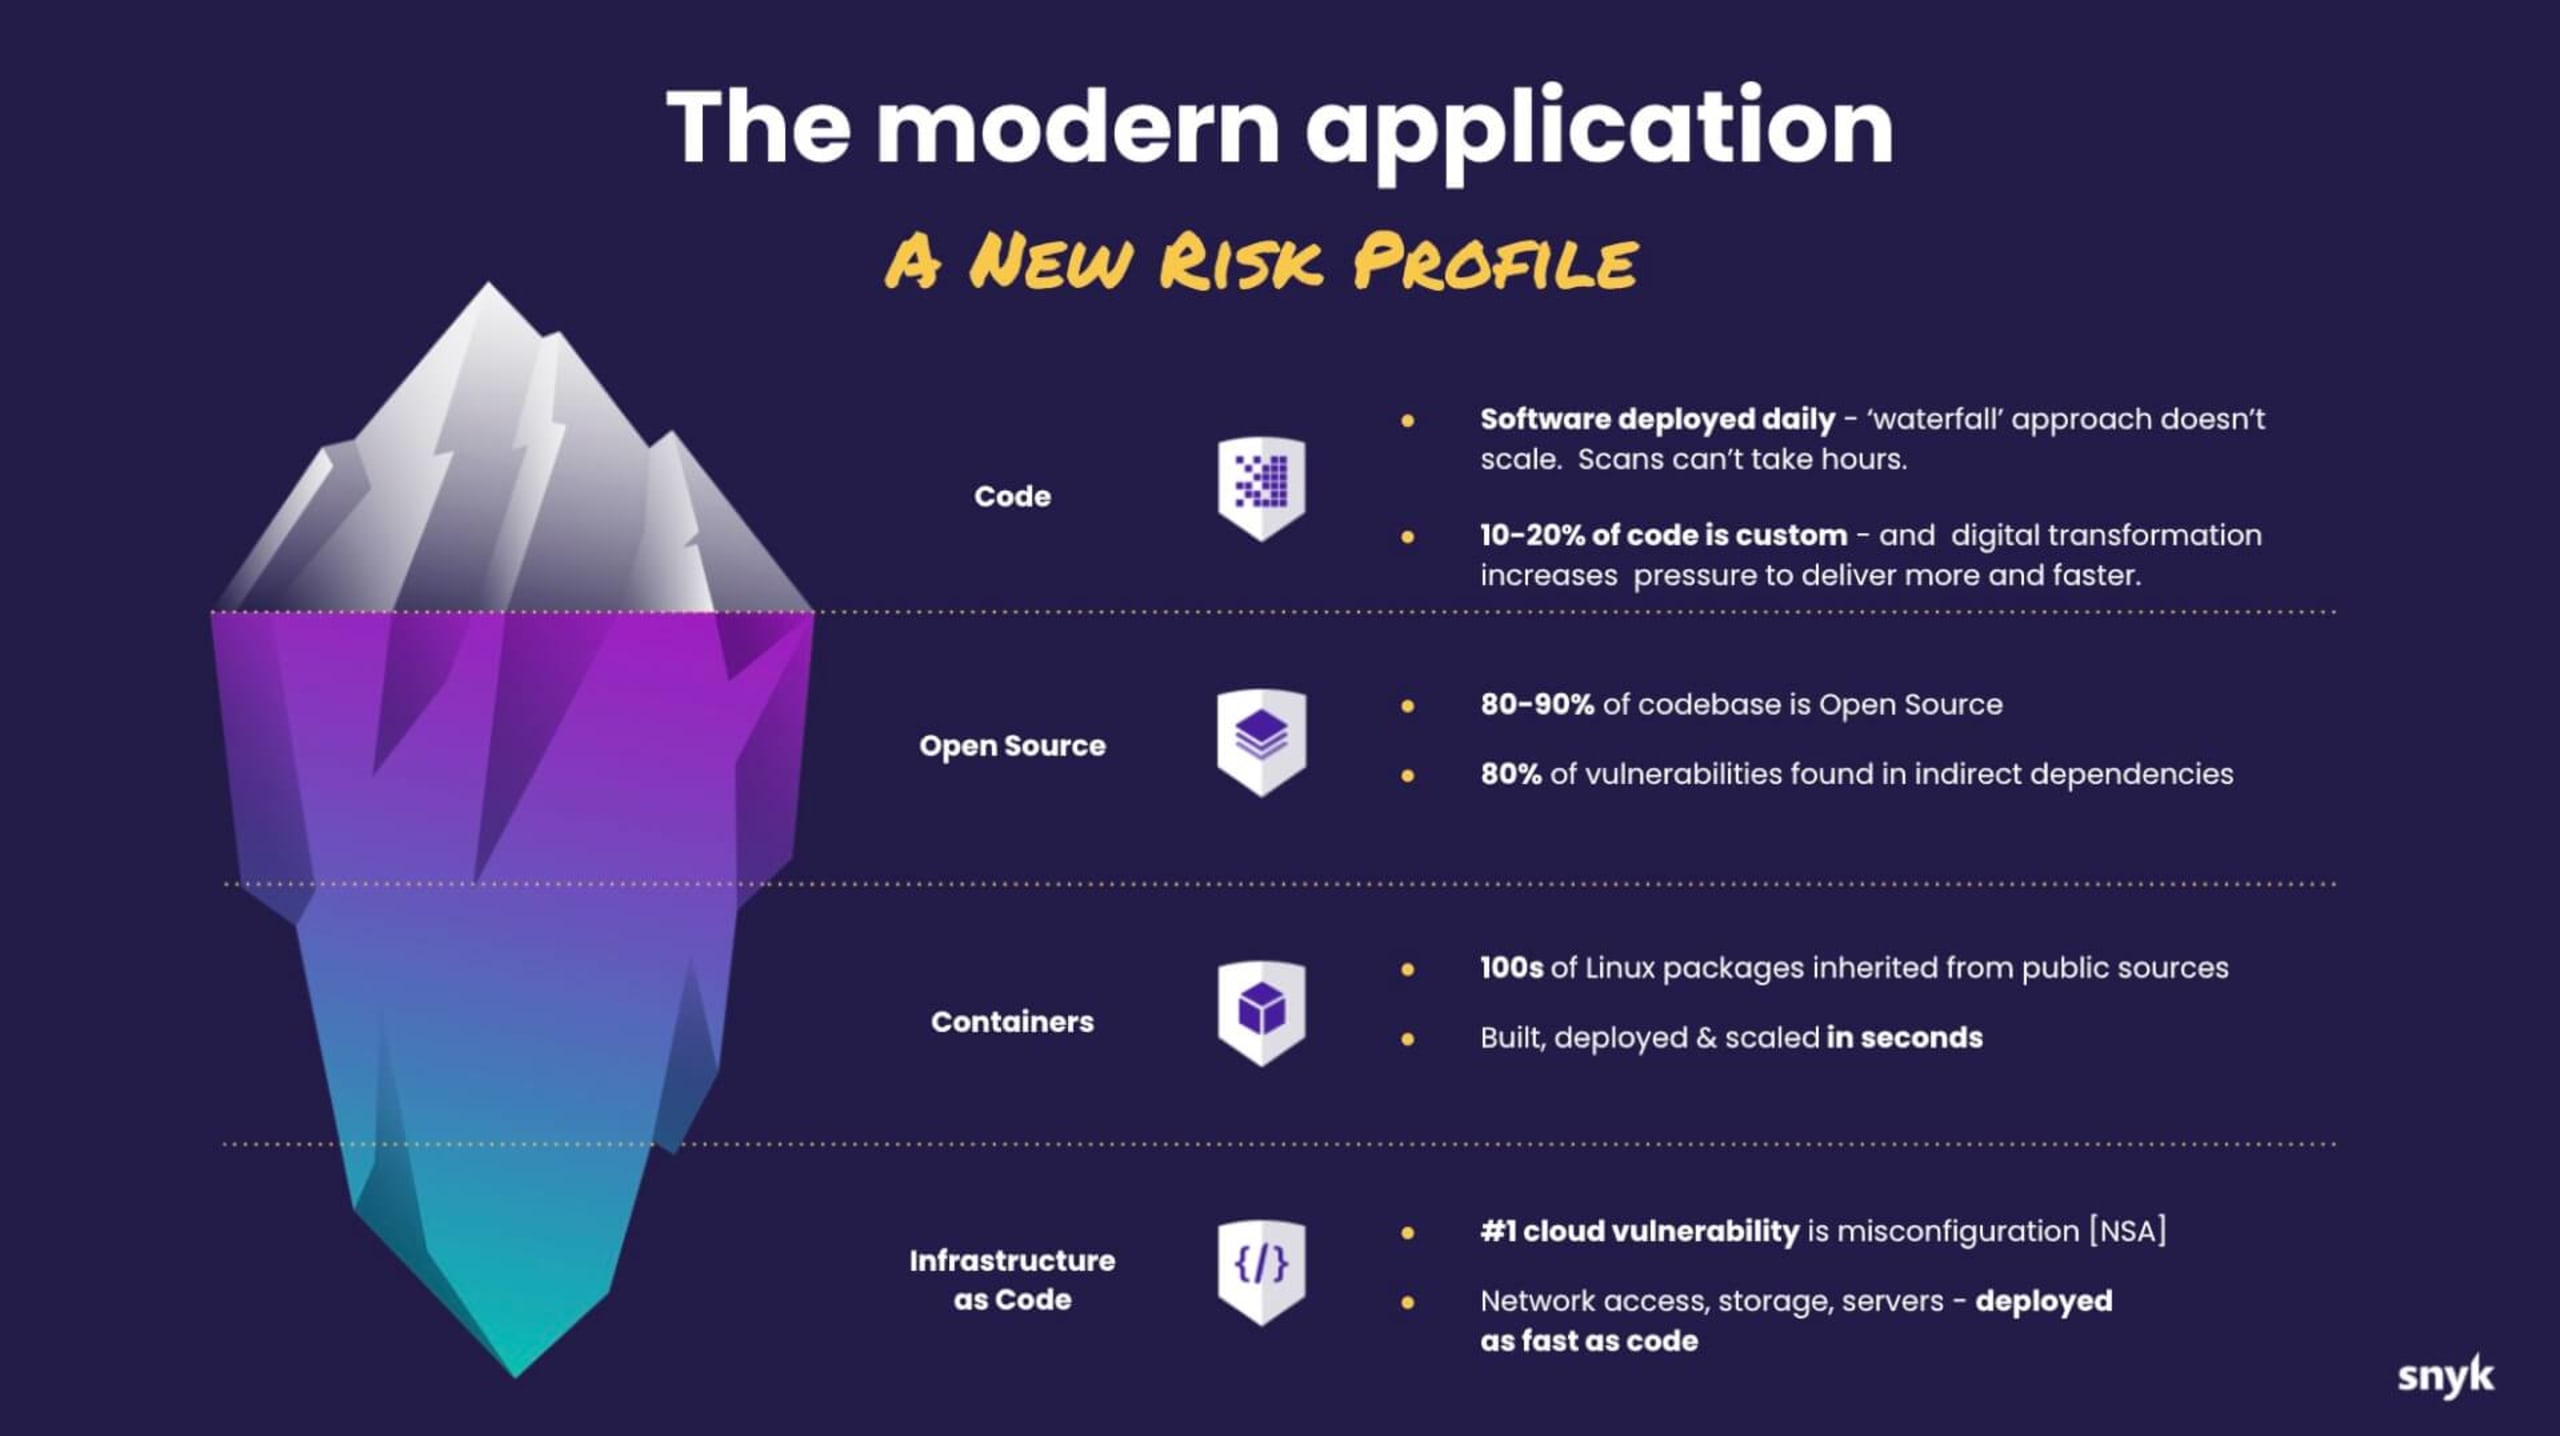
Na Snyk, gostamos de comparar uma aplicação a um iceberg: o que vemos na superfície, como o código proprietário, não é tudo o que compõe nosso ciclo de vida de desenvolvimento de software. Hoje, há vários outros componentes que precisam ser considerados e protegidos durante o processo de desenvolvimento.
Para proteger esses componentes, a Snyk se integra perfeitamente aos serviços da AWS e oferece cobertura abrangente em toda a stack de aplicações nativas da nuvem. Nossas integrações facilitam a identificação antecipada de problemas de segurança no processo de desenvolvimento e sua correção em escala.
Integrações da Snyk com os serviços da AWS em todo o SDLC
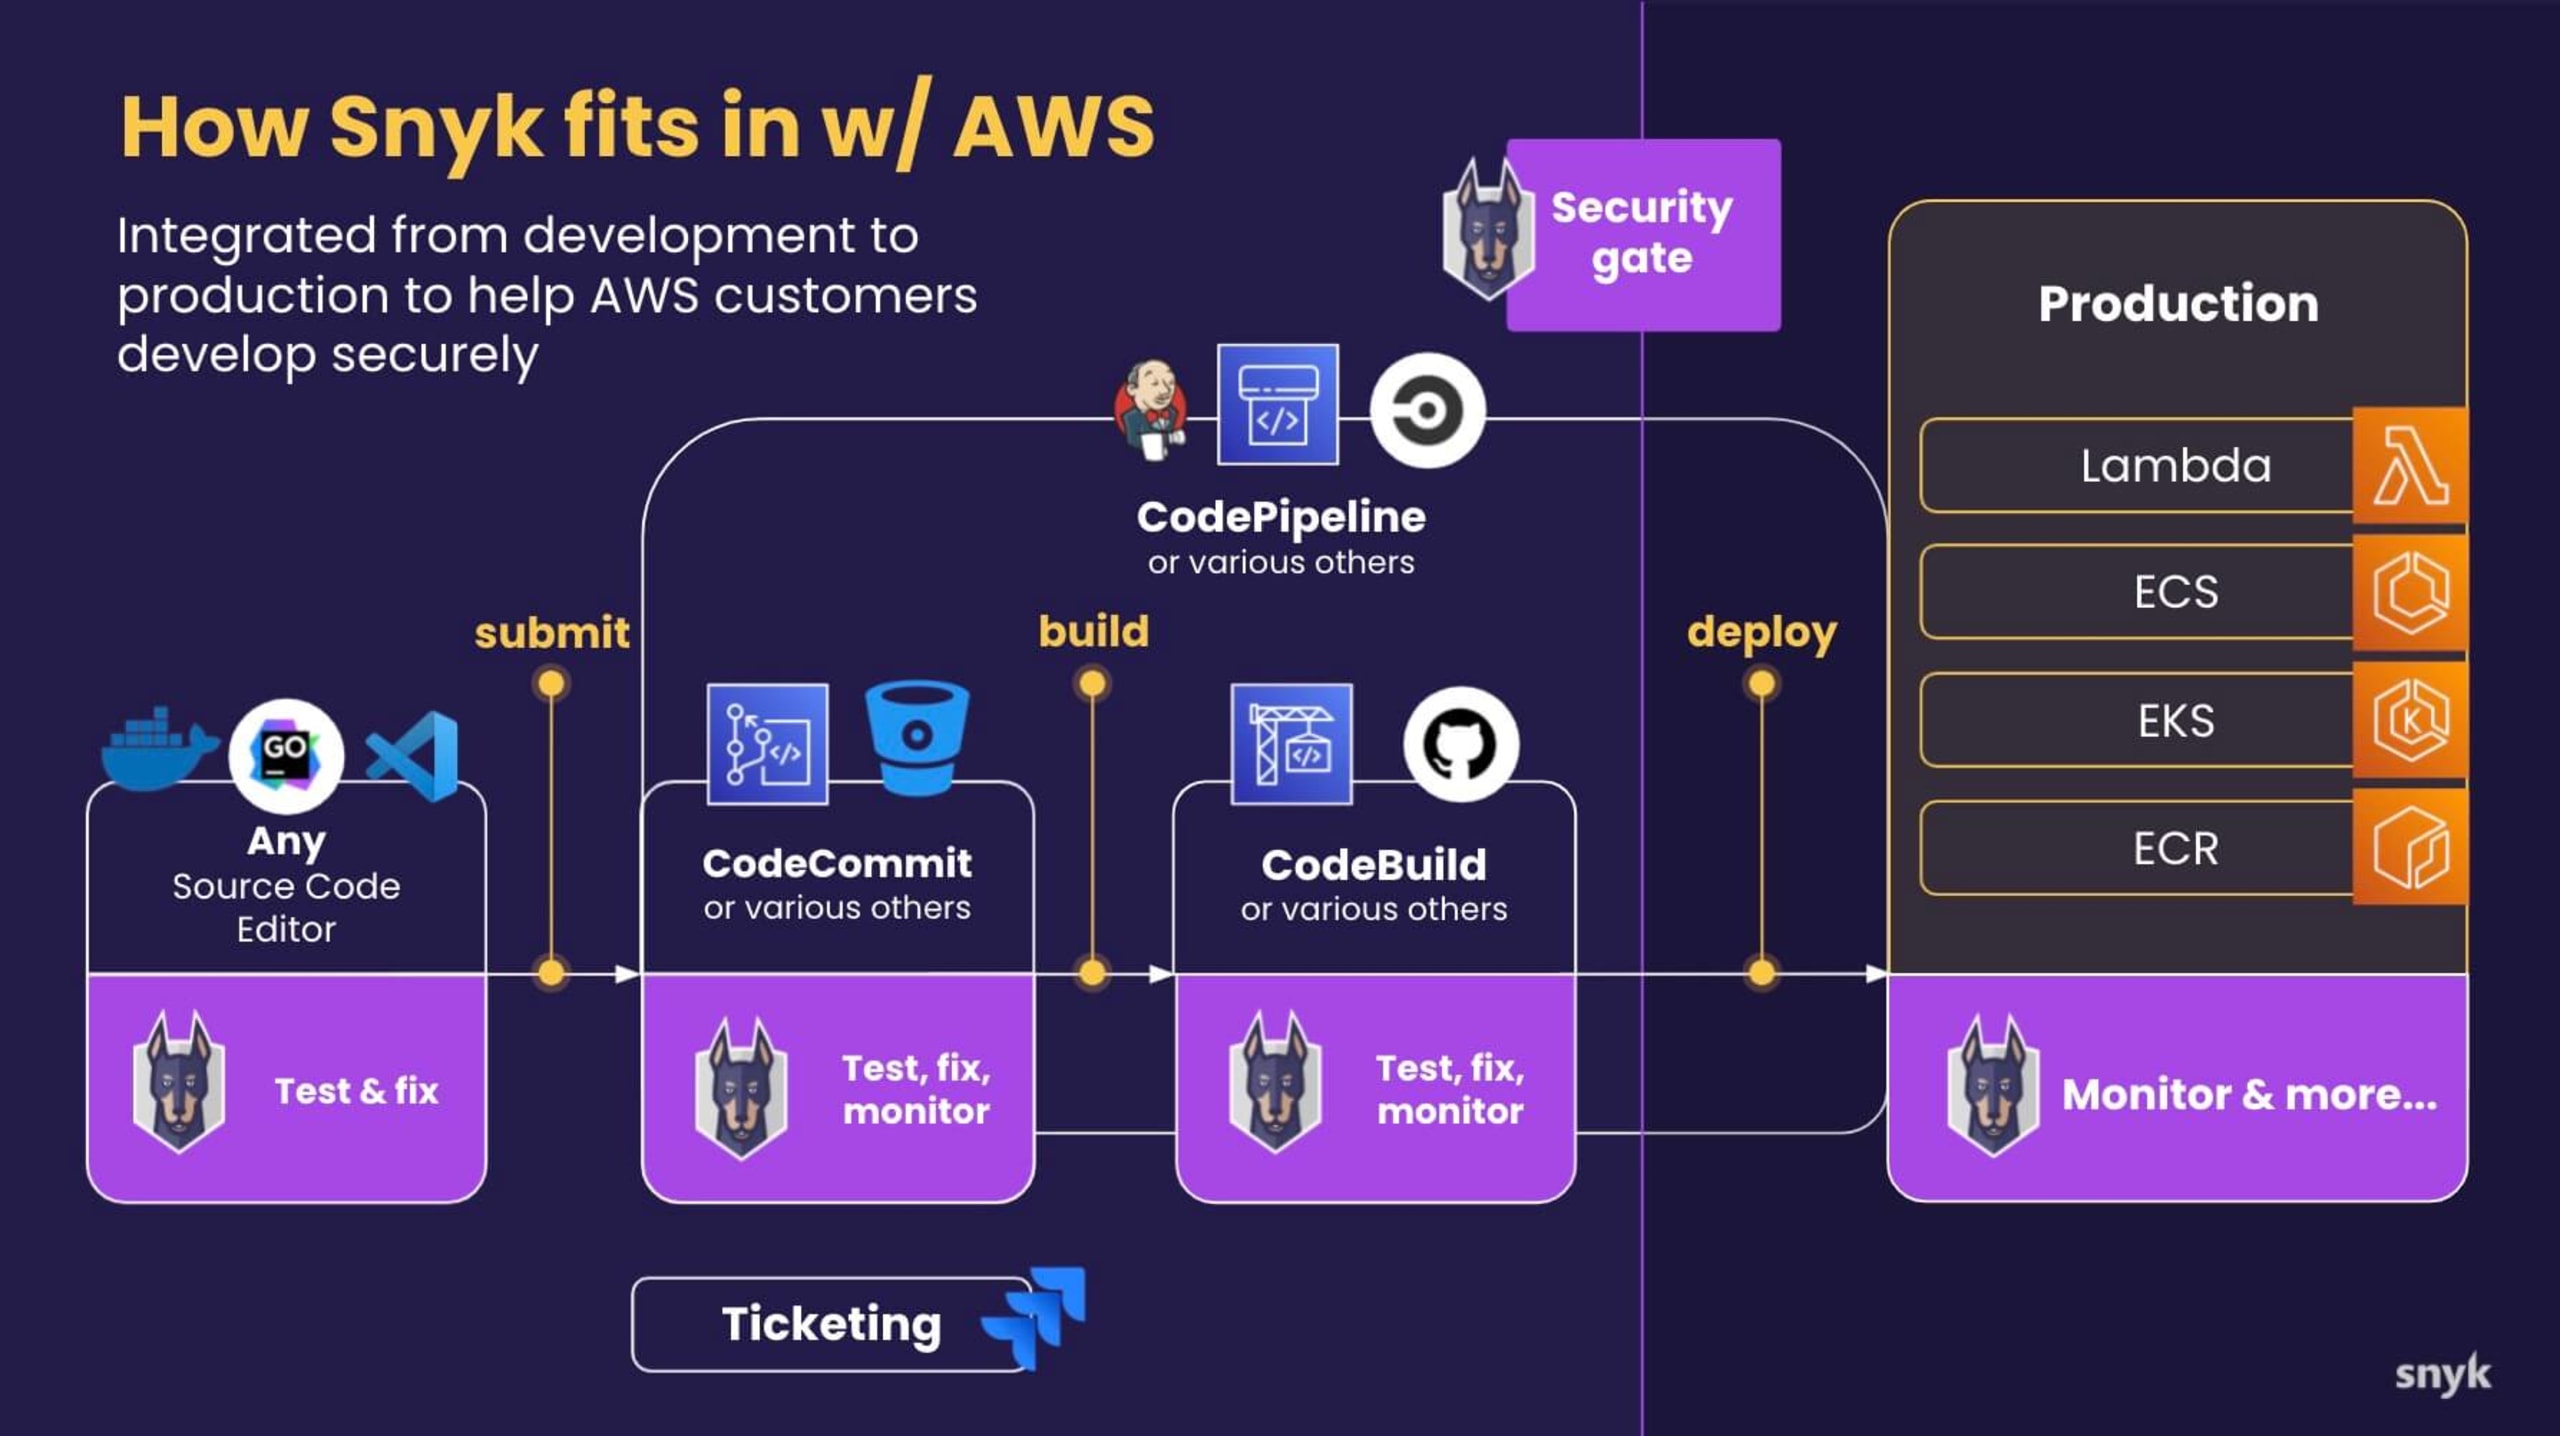
Neste mundo nativo da nuvem, a segurança começa com quem desenvolve. Por isso, a missão da Snyk é facilitar a segurança para as equipes de desenvolvimento. A Snyk criou vários pontos de integração com as principais ferramentas de desenvolvimento, permitindo que desenvolvedores implementem segurança em todo o SDLC. Além de plugins para IDEs, a Snyk oferece cobertura para repositórios de código, ferramentas de CI/CD e vários outros serviços ao longo do ciclo de vida das aplicações, para mitigar todos os riscos de segurança desde o início. A plataforma de segurança para desenvolvedores da Snyk foi criada para ter a aparência e a experiência das ferramentas que eles já usam e foi integrada aos serviços da AWS. Assim, usuários da AWS podem automatizar controles de segurança em todo o SDLC ao desenvolver aplicações na AWS.
Snyk para usuários do AWS CodeCommit
O AWS CodeCommit é um serviço gerenciado de controle de código-fonte para hospedar repositórios Git privados na nuvem. O suporte da Snyk ao AWS CodeCommit ajuda desenvolvedores a detectar vulnerabilidades automaticamente antes que um novo código seja integrado ao repositório central. Assim, eles criam aplicações seguras desde o início. Usuários da AWS podem experimentar na prática com um workshop cuidadosamente elaborado.
Snyk para usuários do AWS CodeBuild
O AWS CodeBuild é um serviço de integração contínua totalmente gerenciado que facilita a criação e o teste de código. O suporte da Snyk ao AWS CodeBuild permite que as equipes de desenvolvimento automatizem a verificação de vulnerabilidades durante o processo de build. Assim, desenvolvedores podem corrigir vulnerabilidades antes da implantação das aplicações.
Snyk para usuários do AWS CodePipeline
O AWS CodePipeline é um serviço automatizado de entrega contínua para todas as etapas do processo de desenvolvimento. A Snyk tem uma integração nativa com o AWS CodePipeline, que permite aos desenvolvedores realizar verificações de vulnerabilidades sem sair do console da AWS. Dessa forma, as equipes de desenvolvimento podem incluir a segurança automaticamente nas etapas de build, teste e implantação, sem sair do console da AWS.
Snyk para usuários do AWS Lambda e do AWS Fargate
O AWS Lambda é um serviço de computação sem servidor que executa código sem que você precise provisionar ou gerenciar recursos na nuvem. Da mesma forma, o AWS Fargate é um serviço de computação sem servidor voltado especificamente para contêineres. O suporte da Snyk a esses serviços da AWS simplifica o gerenciamento de vulnerabilidades no código de código aberto do qual as implantações sem servidor podem depender.
Snyk para usuários do Amazon ECR
O Amazon ECR é um registro de contêineres gerenciado para armazenar, compartilhar e implantar imagens de contêiner. A integração da Snyk com o Amazon ECR permite que as equipes de desenvolvimento monitorem possíveis vulnerabilidades nos contêineres armazenados no registro gerenciado. Isso centraliza o controle da segurança dos contêineres e garante que as equipes tenham uma fonte confiável de imagens para usar em suas aplicações.
Snyk para usuários do Amazon EKS
O Amazon EKS é um serviço gerenciado de contêineres para executar e dimensionar aplicações Kubernetes na nuvem ou em ambientes locais. O controlador da Snyk para EKS permite que as equipes identifiquem vulnerabilidades em imagens de contêiner e arquivos de configuração. Assim, as cargas de trabalho do EKS são monitoradas em busca de problemas de segurança sempre que novas imagens são implantadas ou as configurações do Kubernetes são alteradas.
Snyk para usuários do AWS CloudFormation
O AWS CloudFormation é um serviço de IaC para provisionar e gerenciar recursos de nuvem da AWS e de terceiros. A integração da Snyk com o AWS CloudFormation detecta configurações incorretas em arquivos de modelo YAML e JSON com base em um conjunto de regras de segurança da AWS. Assim, as organizações podem antecipar a segurança — ou seja, incluí-la mais cedo no processo de entrega de aplicações — nas implantações do AWS CloudFormation.
Recentemente, a Snyk também publicou uma extensão com suporte oficial no AWS CloudFormation Registry. O AWS CloudFormation Registry permite gerenciar as extensões disponíveis para uso na sua conta do CloudFormation. Extensões públicas de terceiros, como Snyk Container, ficam disponíveis no registro para todos os usuários do CloudFormation, junto com as publicadas pela Amazon.
Snyk para AWS Control Tower
O AWS Control Tower oferece governança em escala e proteção para ambientes com várias contas. Agora, a Snyk está disponível como solução para o AWS Control Tower. Saiba mais no nosso guia de implementação.
Snyk para AWS Service Catalog
O AWS Service Catalog oferece às organizações um catálogo aprovado e selecionado de soluções autorizadas para implantação na AWS. Hoje, as soluções da Snyk estão disponíveis no AWS Service Catalog. Com elas, os clientes podem verificar e corrigir imagens de contêiner no Amazon ECR, cargas de trabalho Kubernetes executadas no Amazon EKS e funções sem servidor no AWS Lambda — e várias outras soluções serão incluídas ao longo de 2022.
Snyk Security Intelligence no Amazon Inspector
O Amazon Inspector é um serviço automatizado de avaliação de segurança que ajuda a melhorar a segurança e a conformidade das aplicações implantadas na AWS. Depois de ativado, o Amazon Inspector descobre de forma contínua e automática todas as instâncias do Amazon EC2 em execução e as imagens de contêiner armazenadas no Amazon ECR. Em seguida, gera descobertas de segurança que podem ser enviadas ao AWS Security Hub e ao Amazon EventBridge, permitindo que os clientes automatizem ainda mais os fluxos de trabalho de correção.
Snyk Security Intelligence agora é a principal fonte de inteligência sobre vulnerabilidades para esse novo serviço do Amazon Inspector. Isso ajuda desenvolvedores e equipes de segurança a identificar com mais precisão vulnerabilidades em dependências transitivas, enriquecendo as descobertas do Inspector e ajudando profissionais a priorizar a gestão de problemas de segurança sem afetar as cargas de trabalho em produção. Na interface do Amazon Inspector, é fácil acessar a página correspondente da vulnerabilidade na Snyk para saber mais sobre o problema e reduzir o tempo médio para correção (MTTR).
Implante a Snyk na AWS com implantações de referência automatizadas
Como as aplicações modernas nativas da nuvem são compostas por muitos componentes e serviços diferentes, é fundamental implementar a segurança automatizada em todo o SDLC. Por isso, a Snyk criou implantações de referência automatizadas que ajudam desenvolvedores e equipes de DevOps a implantar os produtos da Snyk de acordo com as práticas recomendadas da AWS, reduzindo procedimentos manuais demorados a apenas algumas etapas.
Um exemplo é o Snyk Security Quick Start, que ajuda você a implantar o Snyk para criar, implantar e manter com segurança aplicações sem servidor ou imagens de contêiner que usam o AWS Lambda ou o Amazon ECR.
Você também pode usar o Snyk Controller Quick Start para gerenciar riscos de segurança no Amazon EKS. O Snyk Controller para Amazon EKS permite importar e testar suas cargas de trabalho em execução no EKS para identificar vulnerabilidades nas imagens e configurações associadas que possam comprometer a segurança das cargas de trabalho. À medida que novas imagens são implantadas e as configurações das cargas de trabalho mudam, a Snyk monitora continuamente as cargas de trabalho para identificar problemas de segurança.
Acesse o catálogo Quick Start da Amazon para ver mais modelos de implantação da Snyk!
Inove com segurança usando a Snyk e a AWS
A Snyk foi criada especificamente para ajudar organizações do mundo todo a acelerar sua transformação digital e impulsionar a inovação com segurança por meio de fluxos de trabalho nativos da nuvem. Essa certificação AWS Security Competency reforça o valor da parceria estratégica da Snyk com a AWS e é apenas uma das várias validações que comprovam nossa estreita relação técnica com o principal provedor de nuvem do mundo.
Como Advanced Technology Partner na AWS Partner Network (APN), a Snyk também passou por validação técnica e conquistou uma AWS DevOps Competency e duas certificações "Service Ready": para o AWS Lambda e o Amazon Linux 2.
A Snyk também é uma vendedora habilitada para ofertas privadas no AWS Marketplace. Assim, os clientes podem usar seus mecanismos de faturamento existentes da AWS para adquirir nosso software e consumir os valores já comprometidos com a AWS, às vezes chamados de orçamento do Enterprise Discount Program (EDP).
Para saber mais sobre como desenvolver aplicações com segurança em toda a sua stack de aplicações na AWS, acesse nossa página de parceiros da AWS ou crie uma conta gratuita na Snyk!


