Principais abordagens para uma gestão e priorização eficazes de riscos de segurança

Shani Gal
27 de outubro de 2020
0 minutos de leituraNão existe uma maneira fácil de garantir 100% de segurança e, embora seja possível ficar mais seguro, certamente não há um único caminho para chegar lá. “A coisa mais segura a fazer é não fazer nada” é um ótimo clichê, mas, quando se trata da segurança de software, quase nunca é o caso. Desde a primeira linha de código que escrevemos, cruzamos essa linha: introduzimos um risco de segurança que precisa ser gerenciado.
“Gestão de riscos” é um termo abrangente que engloba uma grande variedade de abordagens. Acredito muito em dar nome às coisas: é mais fácil ser eficaz quando você consegue explicar (e medir) seus objetivos com clareza. Neste artigo, vamos apresentar algumas abordagens importantes e, como aqui na Snyk acreditamos muito em colocar as ideias em prática, também vamos mostrar como implementá-las.
Antes de explorar as diferentes abordagens, vale fazer uma observação. Só é possível determinar o nível de risco de segurança de uma vulnerabilidade depois de considerar TODOS os fatores que influenciam essa avaliação — da gravidade à possibilidade de exploração, passando pelo tipo de vulnerabilidade, sua alcançabilidade e outros fatores ambientais e de negócios. Calcular o risco com precisão e sem falsos positivos é um grande desafio, mas neste artigo vamos partir do pressuposto de que você consegue fazer isso (e, se não conseguir, sim, pode contar com a Snyk!).
Abordagens para a gestão de riscos de segurança
Abordagem A: foco no riscoNessa abordagem, o principal é o risco. Se ele for alto, a vulnerabilidade precisa ser corrigida o quanto antes, independentemente do esforço necessário. Se o risco for baixo, você se preocupa menos, mesmo que o esforço para corrigir também seja pequeno.
Abordagem B: foco no ROITudo gira em torno da eficiência: tempo é dinheiro! Ao decidir o que fazer, sua principal consideração é a relação entre o esforço e o custo da correção. Risco médio e fácil de corrigir? Ótimo! Risco alto e muito difícil de corrigir? Talvez não agora. Quem sabe a vulnerabilidade fique mais fácil de corrigir se esperarmos um pouco.
Abordagem C: tendências geraisPara você, os detalhes importam menos do que a tendência geral: a superfície de ataque como um todo. Vamos garantir que as equipes tenham cada vez menos vulnerabilidades. Não importa muito se, nesta semana, elas optarem por corrigir três vulnerabilidades de alta gravidade ou quatro de gravidade média. O importante é corrigir vulnerabilidades e reduzir a superfície de ataque. (Mas sem exageros :) Isso não significa corrigir todas as vulnerabilidades de baixa gravidade e ignorar as críticas!)
Abordagem D: conformidadeÀs vezes, só precisamos fazer o que tem que ser feito. A conformidade pode assumir várias formas, desde uma auditoria anual de segurança feita por terceiros até um “selo” que queremos exibir. Essa abordagem difere da Abordagem A por ser mais rigorosa em relação a certas características. Se, na abordagem A, você se preocupa apenas com o risco crítico, aqui pode ser necessário corrigir todas as vulnerabilidades de gravidade crítica, mesmo que você já as tenha avaliado e tenha certeza de que não representam um risco (por exemplo, porque não são alcançáveis no seu contexto).
Qual abordagem de gestão de riscos de segurança você escolheria?
Imagine que você tem estas duas vulnerabilidades. Qual corrigiria e por quê?
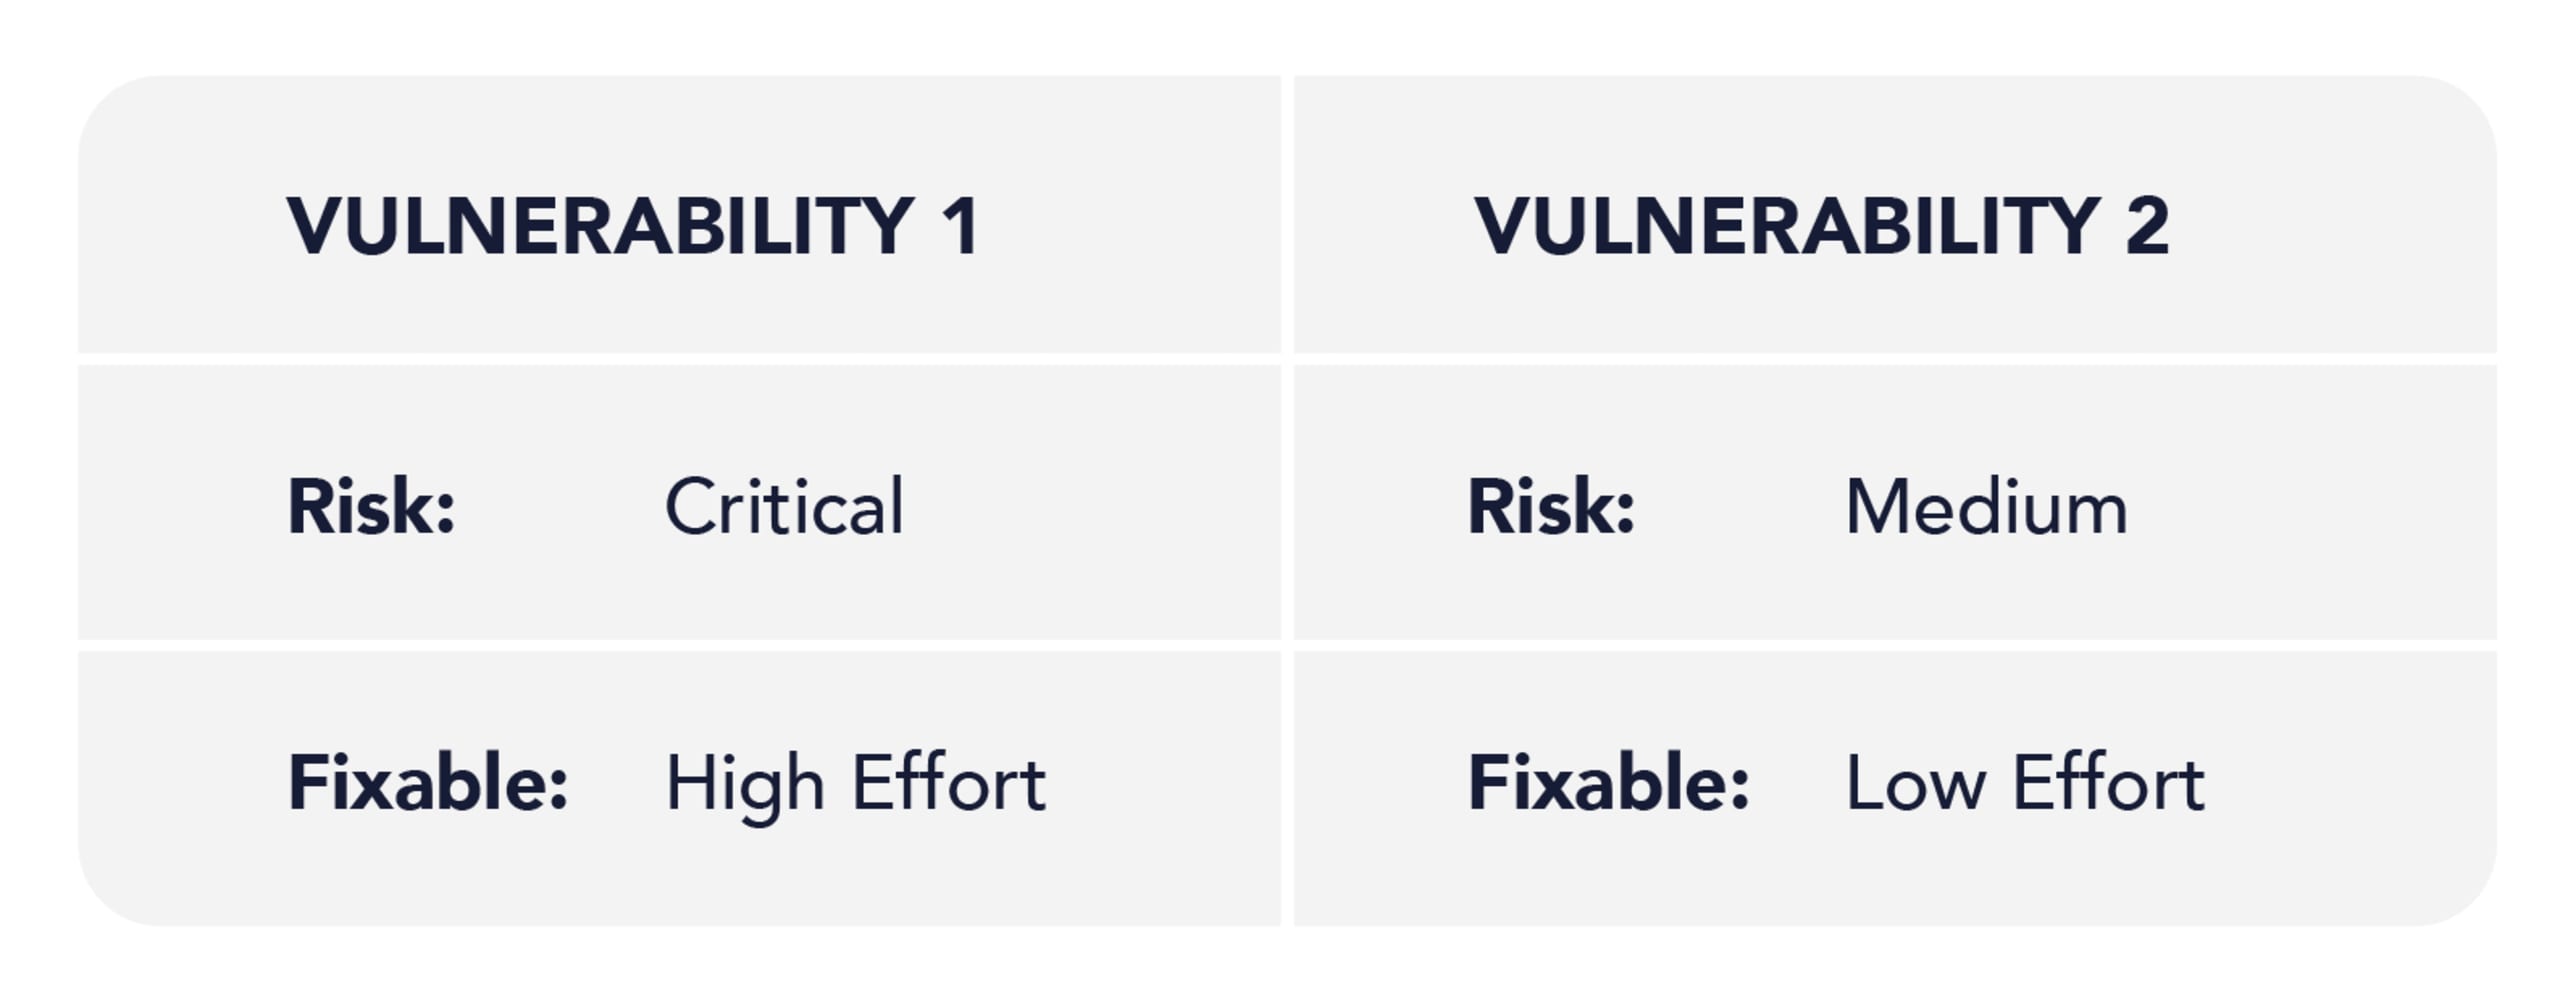
Abordagem A: Corrija a vulnerabilidade de risco crítico. Faça o que quiser com a de risco médio.
Abordagem B: Corrija a de risco médio. Torça para que logo fique mais fácil corrigir a crítica. Mais cedo ou mais tarde, corrija essa também.
Abordagem C: Pare de pensar tanto e corrija uma agora e a outra depois. O importante é reduzir a superfície de ataque.
Abordagem D: Vou ver como define essas duas vulnerabilidades. E qual é o limite exigido nesse caso.
Você usaria mais de uma abordagem ou está apenas tentando descobrir qual delas é “a certa”?
Não existe abordagem errada, mas há vários caminhos para aumentar a segurança. Como diz o Gato de Cheshire em Alice no País das Maravilhas: “Isso depende muito de onde você quer chegar”.
Se você está integrando uma nova equipe, recomendamos a abordagem B, com foco no ROI e em resultados rápidos que gerem valor. É uma boa maneira de conquistar o apoio dos desenvolvedores sem exigir demais antes que eles estejam engajados.
Se você trabalha com uma equipe experiente, com poucos recursos e uma tarefa urgente, talvez a abordagem A seja melhor. Assim, você garante que a equipe mantenha o foco enquanto reduz os riscos por ordem de prioridade.
Se você está se preparando para a auditoria anual de conformidade, a abordagem D é ideal: provavelmente já sabe o que vem pela frente e pode se antecipar!
Se você é CISO em uma grande empresa, talvez tenha mais interesse na abordagem C (mas a equipe de AppSec talvez deva adotar outra abordagem).
Todas têm seu valor. Escolha a que funciona melhor para você e deixe a Snyk ajudar no restante!
Como a Snyk ajuda na gestão de riscos de segurança
Na prática, nenhuma empresa com quem conversamos se dedica a uma única abordagem. As equipes variam conforme fatores como experiência, tipo de projeto e carga de trabalho. E, embora o CISO e as equipes de AppSec possam adotar a mesma abordagem, incentivar todas as equipes da empresa a fazerem o mesmo é um desafio.
A Snyk ajuda você e suas equipes a ir além da teoria quando o assunto são vulnerabilidades, acrescentando o contexto necessário para avaliar com precisão os riscos do seu projeto. Isso é essencial para priorizar com inteligência.
Confira alguns dos recursos úteis da Snyk:
Tem um serviço que não é acessível externamente? Atribua a ele o atributo “interno” e use uma Política de segurança para reclassificar a gravidade de DDoS como baixa.
A maturidade do exploit indicada pela Snyk informa se existe um exploit — isso pode fazer uma grande diferença no risco que a vulnerabilidade realmente representa.
A Snyk analisa os caminhos de código chamados para determinar se você está lidando com vulnerabilidades alcançáveis ou não.
Esses são apenas alguns dos fatores que a Snyk usa para ajudar na priorização. Embora cada um forneça dados valiosos, o que você precisa é de inteligência. A Snyk oferece isso por meio do recém-lançado Snyk Priority Score. Com base nos insights acima e em outros fatores, como a idade da vulnerabilidade e a disponibilidade de uma correção, a Snyk atribui uma pontuação de 0 a 1.000: quanto maior a pontuação, maior a prioridade de correção. Assim, você pode direcionar seus esforços de segurança para as ações que oferecem mais valor na redução de riscos e ainda entender como a pontuação foi calculada, com a transparência necessária para confiar nela.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.