Como priorizar vulnerabilidades em contêineres com a maturidade das explorações

9 de setembro de 2020
0 minutos de leituraEsperamos que você já tenha visto o lançamento dos recursos de priorização da Snyk, disponíveis em toda a nossa linha de produtos. Se ainda não viu, confira nossa publicação no blog sobre o recurso Priority Score e como a Snyk usa informações do Kubernetes para influenciar a priorização de vulnerabilidades. Hoje, queremos compartilhar mais um detalhe sobre vulnerabilidades que a Snyk adiciona para ajudar você a priorizar quais vulnerabilidades em contêineres corrigir: maturidade das explorações de vulnerabilidades do Linux.
Esses novos dados ajudam você a decidir rapidamente em quais vulnerabilidades concentrar seus esforços — algo especialmente importante no ecossistema de contêineres, onde não é raro encontrar centenas de vulnerabilidades em uma única imagem. Temos o prazer de anunciar que esses dados sobre a maturidade das explorações já estão disponíveis na análise de vulnerabilidades do Snyk Container e são um fator integrado nos novos cálculos do Priority Score.

O que é a maturidade das explorações em contêineres e como ela influencia o risco de uma vulnerabilidade?
A equipe de segurança da Snyk começou a adicionar informações sobre a maturidade das explorações às vulnerabilidades de código aberto em 2019 para ajudar desenvolvedores a decidir quais problemas corrigir primeiro. Portanto, o conceito não é novo. Usamos a maturidade de qualquer código de exploração (ou, simplesmente, maturidade da exploração) para medir o quanto uma vulnerabilidade é realmente explorável no mundo real, considerando:
Se a exploração foi publicada (se está “em circulação”); e
O quanto essas explorações publicadas são realmente “úteis” — ou seja, se a vulnerabilidade pode ser explorada com mais facilidade por causa dessas publicações.
Em outras palavras, se não houver nenhuma exploração disponível, será mais difícil explorar uma vulnerabilidade. Ao mesmo tempo, mesmo que exista uma exploração disponível, isso não significa necessariamente que a vulnerabilidade possa ser explorada com facilidade sem algum nível de conhecimento especializado.
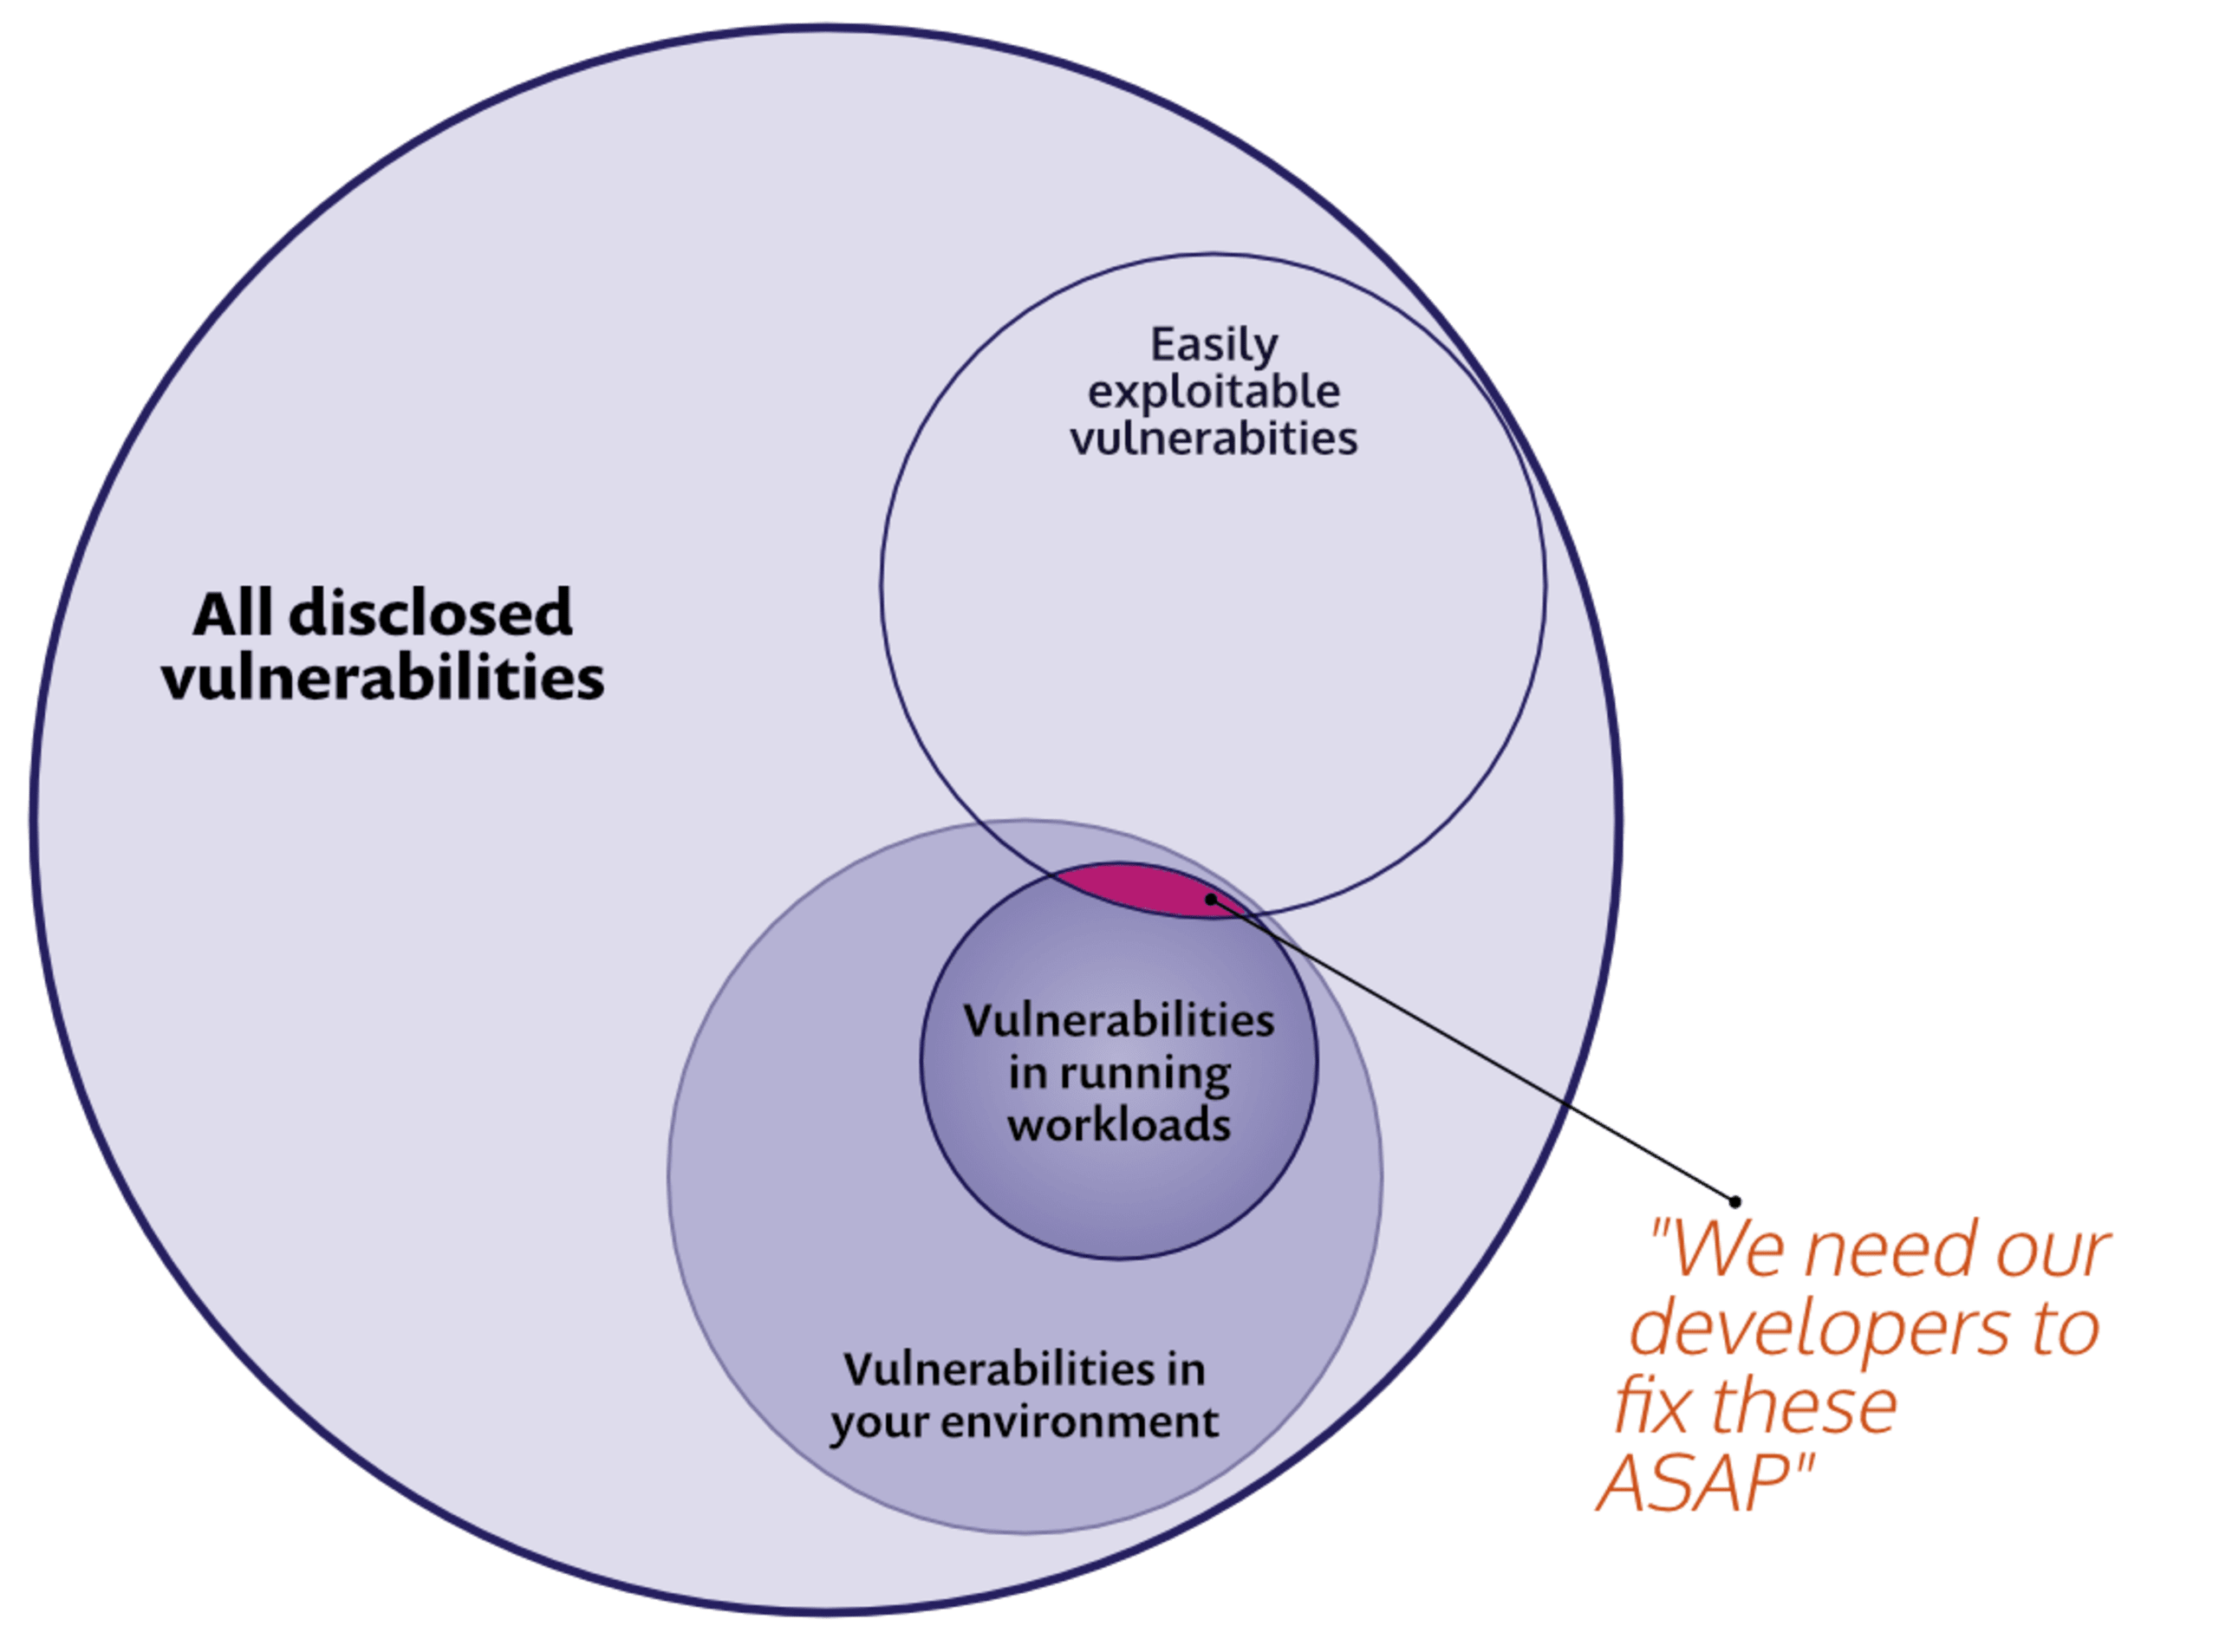
Se você conhece os detalhes da pontuação CVSS, talvez se pergunte por que as informações adicionais da Snyk sobre a maturidade das explorações são importantes. A questão é facilitar o uso e a tomada de decisões para desenvolvedores. A pontuação CVSS leva em conta um grande número de pontos de dados. Nossos pesquisadores de segurança analisam e adicionam informações sobre a maturidade das explorações ao nosso banco de dados para facilitar a priorização de relatórios de análise de vulnerabilidades em contêineres e aplicações, com base na existência de explorações e em como elas são implementadas.
Como usar a maturidade das explorações do Snyk Container no seu fluxo de trabalho
Vamos ver um caso de uso comum para entender como o novo recurso de priorização para Linux pode ser usado nos seus fluxos de trabalho. É comum ouvirmos que, na primeira vez que alguém vê um relatório de vulnerabilidades em contêineres, a experiência pode ser... um pouco assustadora. Uma única imagem pode ter centenas de vulnerabilidades. Com a Snyk, começaríamos identificando a imagem base e ajudando a escolher uma alternativa, já que essa é uma das maneiras mais rápidas de eliminar muitas vulnerabilidades de uma só vez.
Mas ainda pode haver muitas vulnerabilidades. Para concentrar seus esforços, você quer que as equipes de aplicações priorizem as vulnerabilidades em cargas de trabalho ativas nos clusters do Kubernetes que também tenham explorações maduras. Além disso, você quer obter resultados semelhantes nos testes do pipeline, sinalizando vulnerabilidades em imagens de contêineres que tenham explorações “Maduras” e severidade “Alta”.
Como encontrar e filtrar vulnerabilidades de segurança em contêineres pela maturidade das explorações
O primeiro passo é priorizar as cargas de trabalho em execução que tenham explorações maduras ou de prova de conceito. Afinal, elas estão ativas nos nossos clusters e, por isso, representam um vetor de ataque particularmente perigoso.
A Snyk facilita a visualização das vulnerabilidades com base nos dados de maturidade das explorações para vulnerabilidades do Linux, combinados com os dados de configuração das cargas de trabalho do Kubernetes. Abaixo, comecei com um relatório da minha organização que mostra apenas as vulnerabilidades que:
estão em execução no meu cluster (filtro Projects); e
têm uma exploração Madura ou de Prova de conceito.
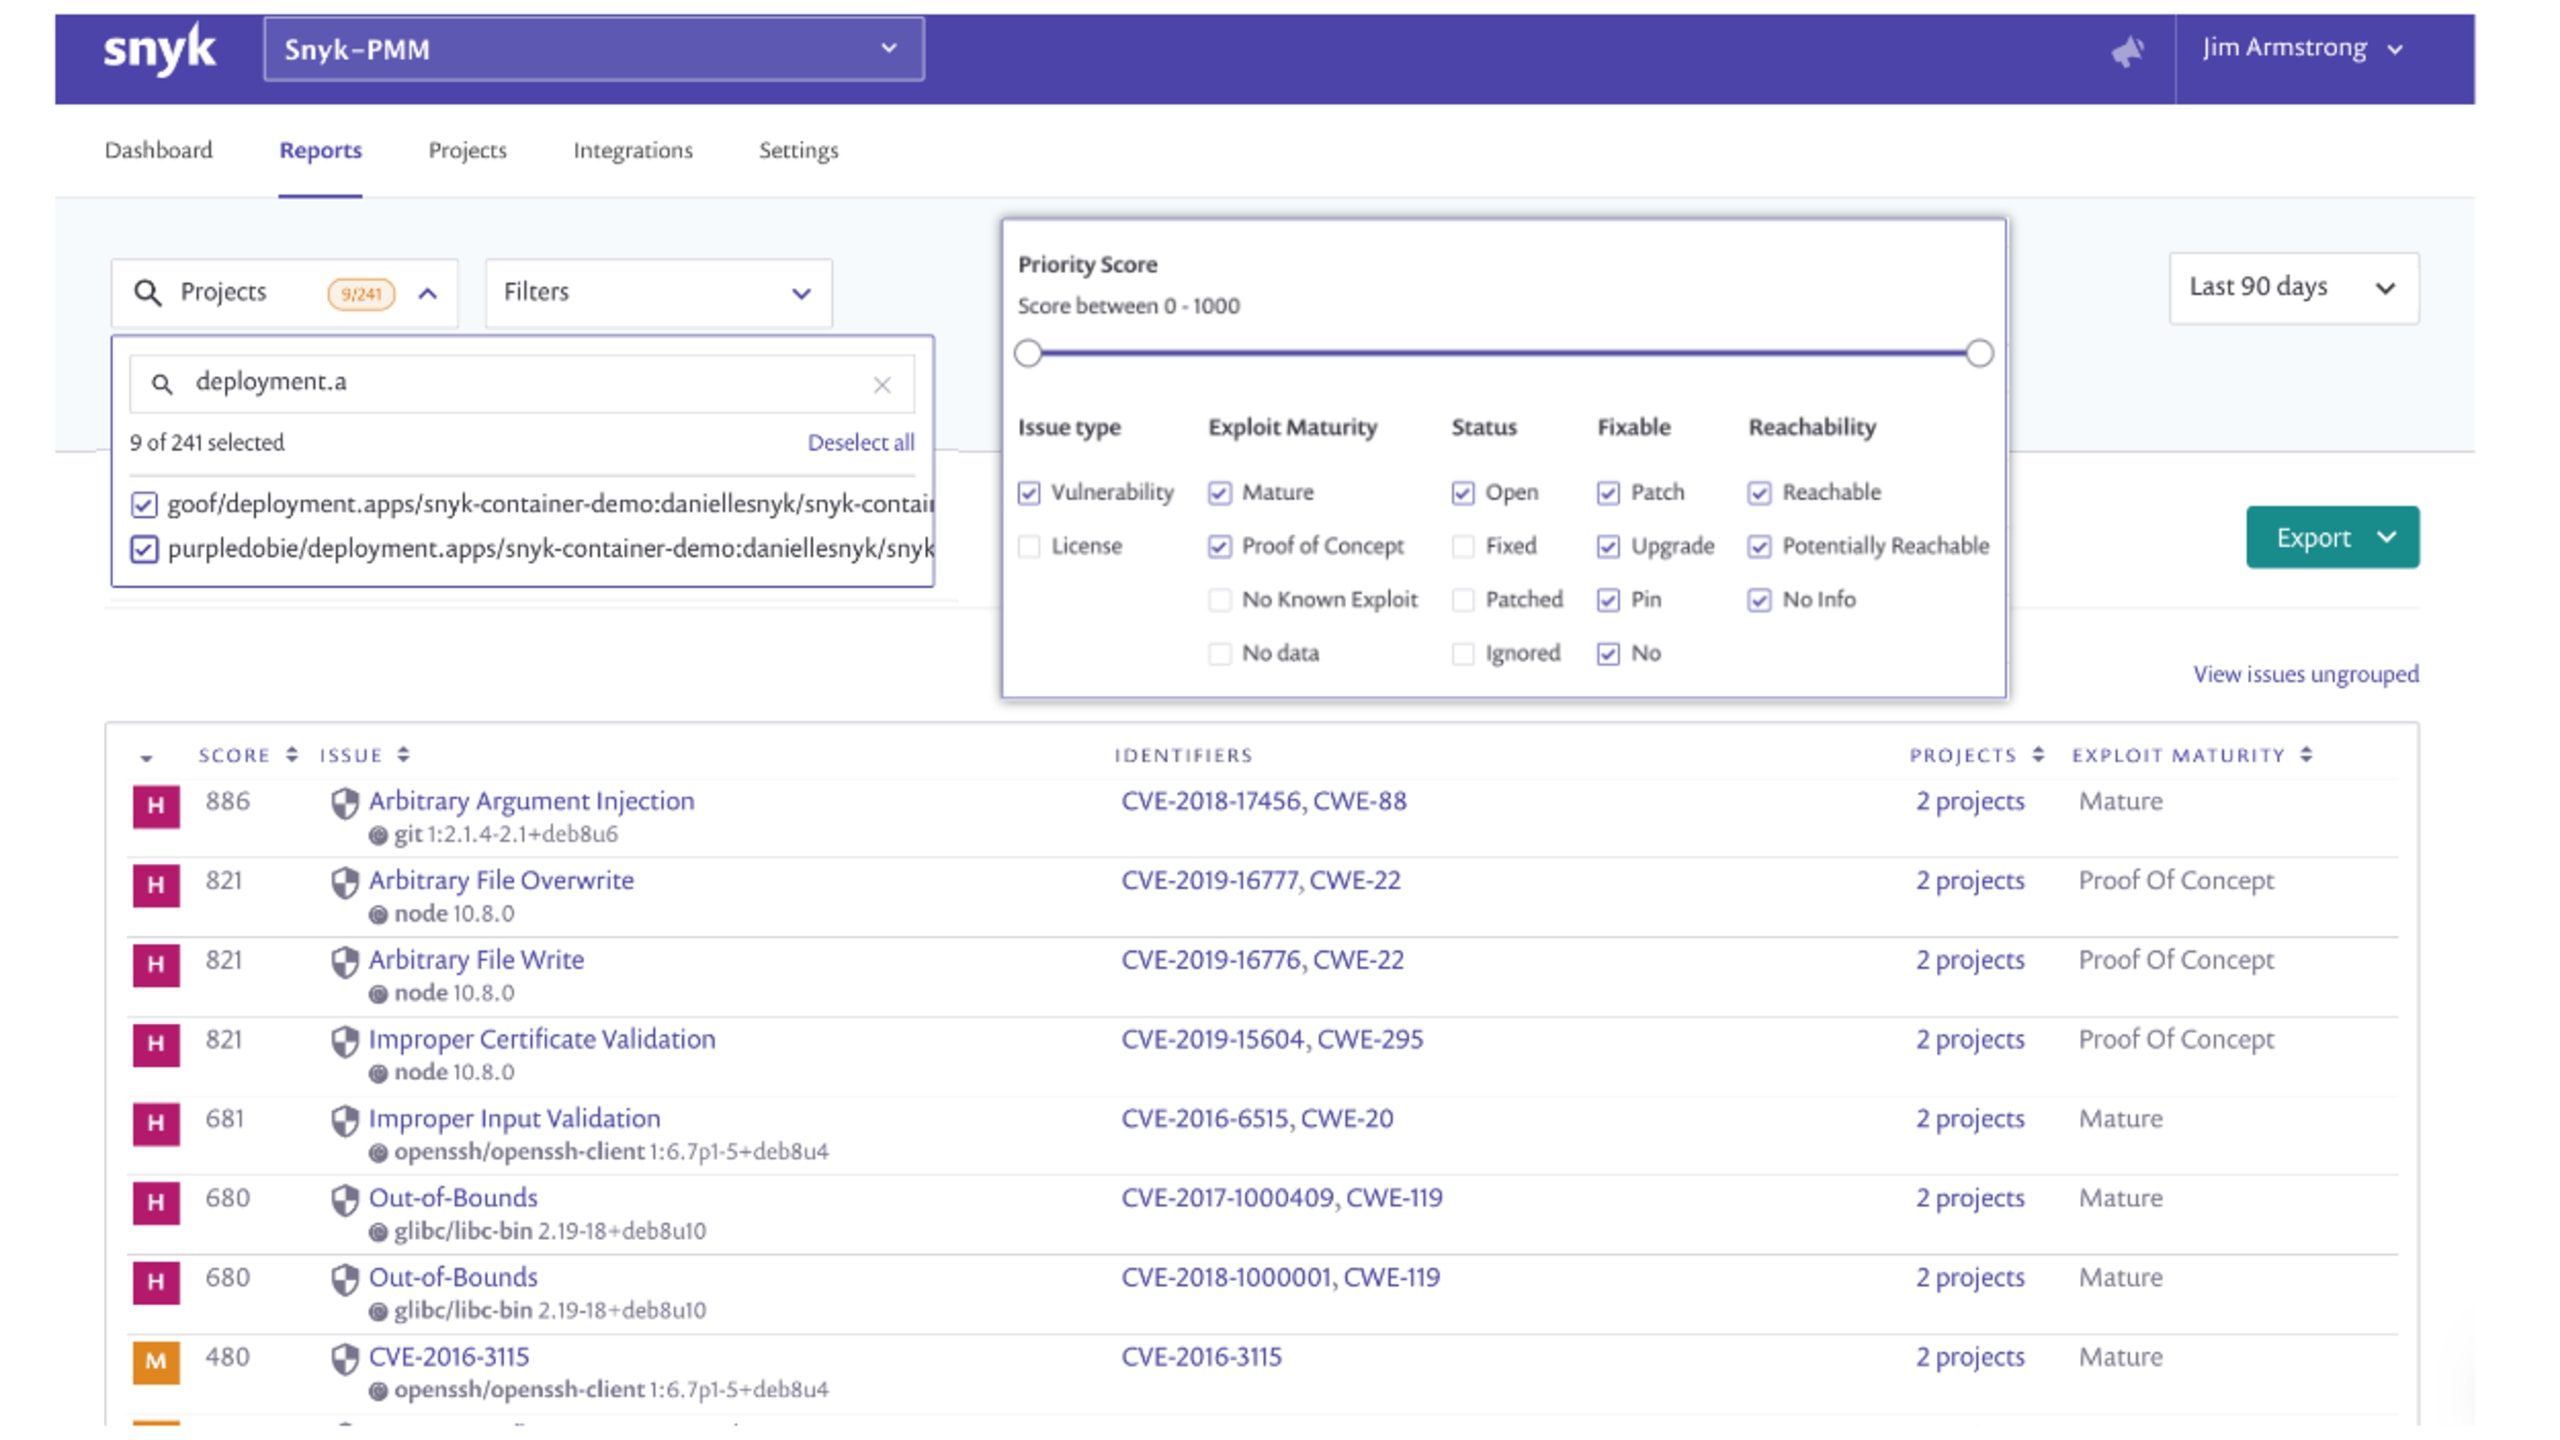
Neste caso, meu relatório mostra várias detecções que atendem a esses critérios. Posso acessar um desses projetos, como mostrado abaixo, para ver detalhes mais específicos. Na visualização do projeto, você pode ver que apliquei novamente o filtro Exploit Maturity (no lado esquerdo da tela) e que há um indicador adicional de exploração madura para o resultado exibido. Essas informações, junto com outros fatores, como a configuração dos pods em execução no cluster, também influenciam a pontuação de prioridade da Snyk.

Como começar
Se você tem uma conta Snyk e já começou a usar o Snyk Container, pode começar a usar os dados de maturidade das explorações do Linux agora mesmo. A maturidade das explorações está incluída em todos os planos da Snyk! Se ainda não experimentou o Snyk Container, você também pode começar gratuitamente.
Comece pelo tutorial do Snyk Container no Snyk Solutions Center.
Confira a documentação do Snyk Container.
Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.