Priorizando vulnerabilidades em implantações do Kubernetes

6 de agosto de 2020
0 minutos de leituraRecentemente, a Snyk lançou uma Pontuação de Prioridade para ajudar a priorizar as vulnerabilidades detectadas e identificar os problemas mais importantes que precisam da sua atenção.
Priorização e Snyk Container
A nova Pontuação de Prioridade tem suporte completo no Snyk Container. Todas as suas imagens de contêiner recebem uma pontuação com base na gravidade da vulnerabilidade, nos dados disponíveis sobre exploits e na existência de correções conhecidas para esses problemas. Com esse novo recurso, fica ainda mais fácil corrigir os problemas mais importantes em todas as suas equipes.
Informações adicionais do Kubernetes
No Kubernetes, temos ainda mais informações para ajudar a priorizar vulnerabilidades. Se você é cliente da Snyk e já usa nossa integração com o Kubernetes há algum tempo, provavelmente conhece as informações que apresentamos sobre a configuração das cargas de trabalho do Kubernetes (implantações, cronjobs, replicationcontrollers etc.).
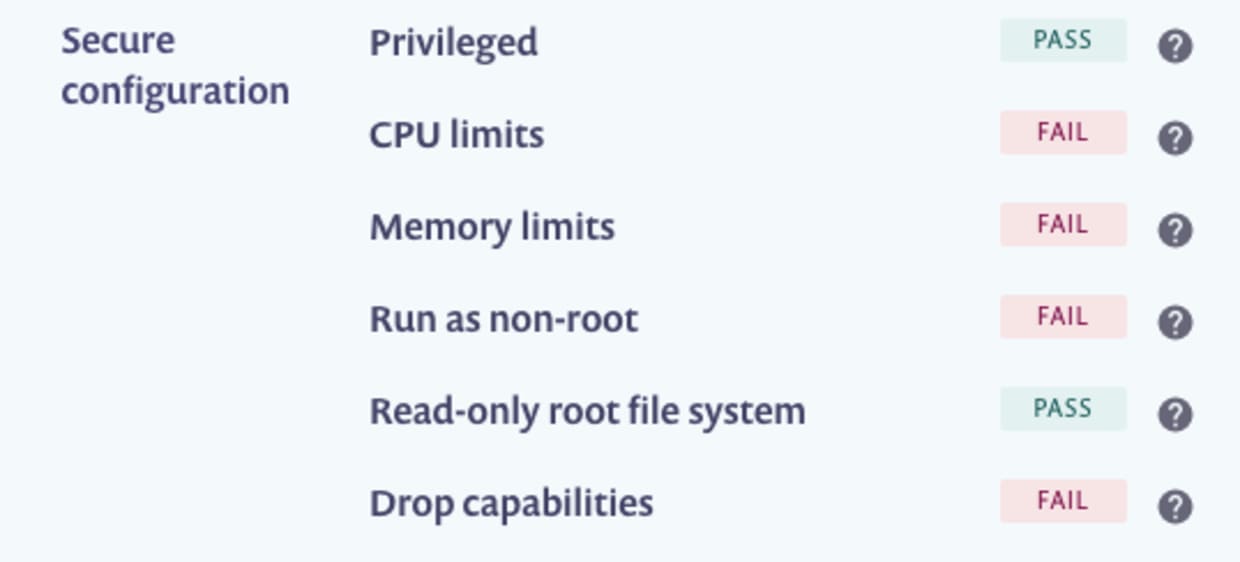
A configuração do Kubernetes é complexa, e várias opções podem levar a possíveis problemas de segurança.
Também temos muitos dados sobre as próprias vulnerabilidades. O sistema CVSS inclui um vetor (como AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:N/A:L) que codifica muitas informações sobre a vulnerabilidade e o que é necessário para explorá-la. Já a CWE lista tipos de vulnerabilidade de forma estruturada.
Mude o contexto, mude a prioridade
Na integração do Snyk Container com o Kubernetes, levamos em conta as informações de configuração e os dados detalhados sobre as vulnerabilidades ao calcular a Pontuação de Prioridade. Uma vulnerabilidade presente em uma carga de trabalho mal configurada recebe uma pontuação mais alta do que em uma carga bem configurada. Uma vulnerabilidade que depende de permissões elevadas recebe uma pontuação menor quando comparada a uma carga de trabalho bem configurada, com recursos restritos e que não pode ser executada como root. As mudanças podem ser pequenas, mas, quando consideradas em todas as suas cargas de trabalho, ajudam a decidir o que fazer primeiro com base em um cálculo simples de risco.
Uma vulnerabilidade presente em uma carga de trabalho mal configurada recebe uma pontuação mais alta do que em uma carga bem configurada.
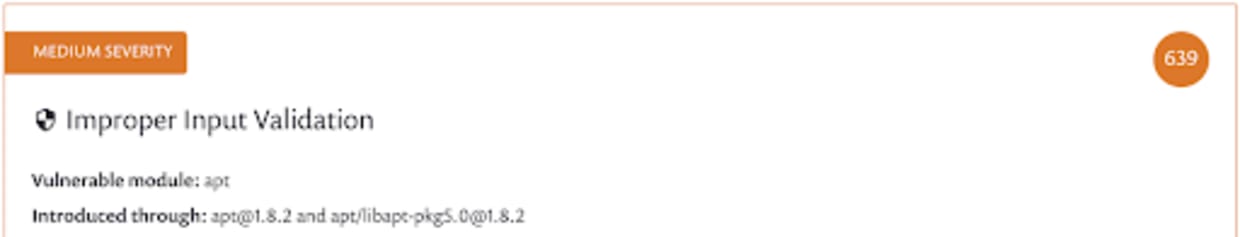
A pontuação acima (639) corresponde a uma vulnerabilidade em uma implantação do Kubernetes mal configurada. Nesse caso, a vulnerabilidade pode causar um ataque de negação de serviço. Os limites de CPU e memória talvez não protejam o contêiner individualmente, mas podem ajudar a reduzir os riscos para o nó e outros serviços relacionados. Vamos melhorar a configuração da nossa implantação:
Depois que atualizamos nossa carga de trabalho do Kubernetes, a Snyk detecta automaticamente a configuração atualizada. Aqui, vemos que os limites de CPU e memória agora estão definidos.
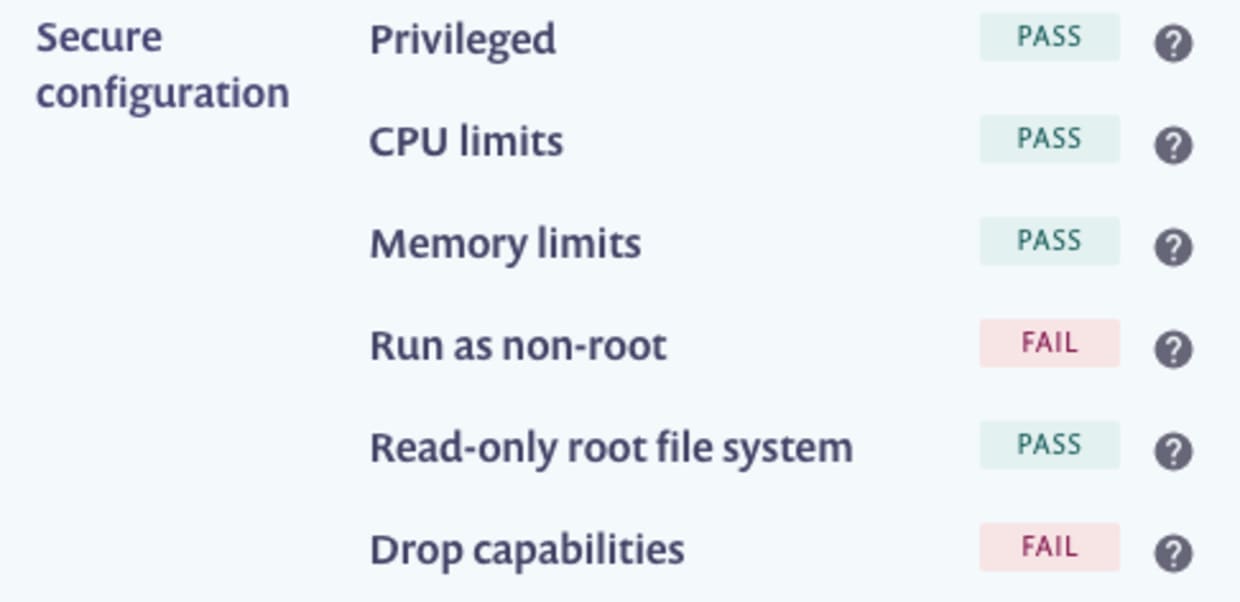
Como isso reduz um pouco o risco associado a essa vulnerabilidade, diminuímos a Pontuação de Prioridade.
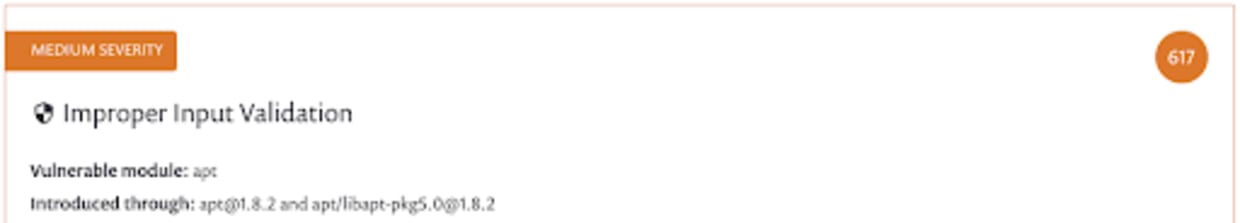
Pontuação dinâmica de prioridade para imagens de contêiner no Snyk Container
As vantagens da priorização contextual
Na Snyk, a prioridade é relativa. O objetivo não é tanto atribuir um valor absoluto que faça sentido para uma vulnerabilidade isolada, mas ajudar você a saber o que fazer em seguida diante de todas as suas vulnerabilidades. Já o CVSS é uma medida absoluta, que não muda de acordo com o seu contexto específico. As duas abordagens são úteis para finalidades diferentes. Ao se deparar com muitas vulnerabilidades e ter bastante informação sobre onde elas estão nos seus sistemas, você pode usar a Pontuação de Prioridade da Snyk para identificar os problemas mais importantes a resolver primeiro.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


