Transforme seu backlog de vulnerabilidades em pull requests com remediação agentiva


22 de outubro de 2026
0 minutos de leituraO Evo Remediation Agent está em Open Preview e traz a resolução automatizada de dependências para o Evo Agentic AppSec. Agora, as equipes de AppSec podem executar campanhas contínuas de remediação em repositórios e entregar aos desenvolvedores correções propostas por meio de pull requests validados.
Corrigir uma vulnerabilidade em uma dependência pode envolver escolher uma atualização, resolver conflitos entre dependências, adaptar a aplicação e/ou verificar o resultado. Esse trabalho disputa tempo com tudo o que os desenvolvedores já estão criando. À medida que as equipes adicionam código e novas vulnerabilidades surgem em ritmo cada vez mais acelerado, AppSec precisa de uma forma de agilizar a remediação em todas as aplicações que protege.
Com a remediação agentiva, as equipes de AppSec podem começar usando campanhas direcionadas a um conjunto definido de repositórios e vulnerabilidades. A Snyk fornece o modelo e o ambiente de sandbox hospedado, e os desenvolvedores recebem as alterações propostas pelo fluxo de trabalho de gerenciamento de código-fonte (SCM) que já usam. A revisão final e a decisão de mesclar continuam sob o controle dos desenvolvedores.
Dê a AppSec uma forma de impulsionar as correções
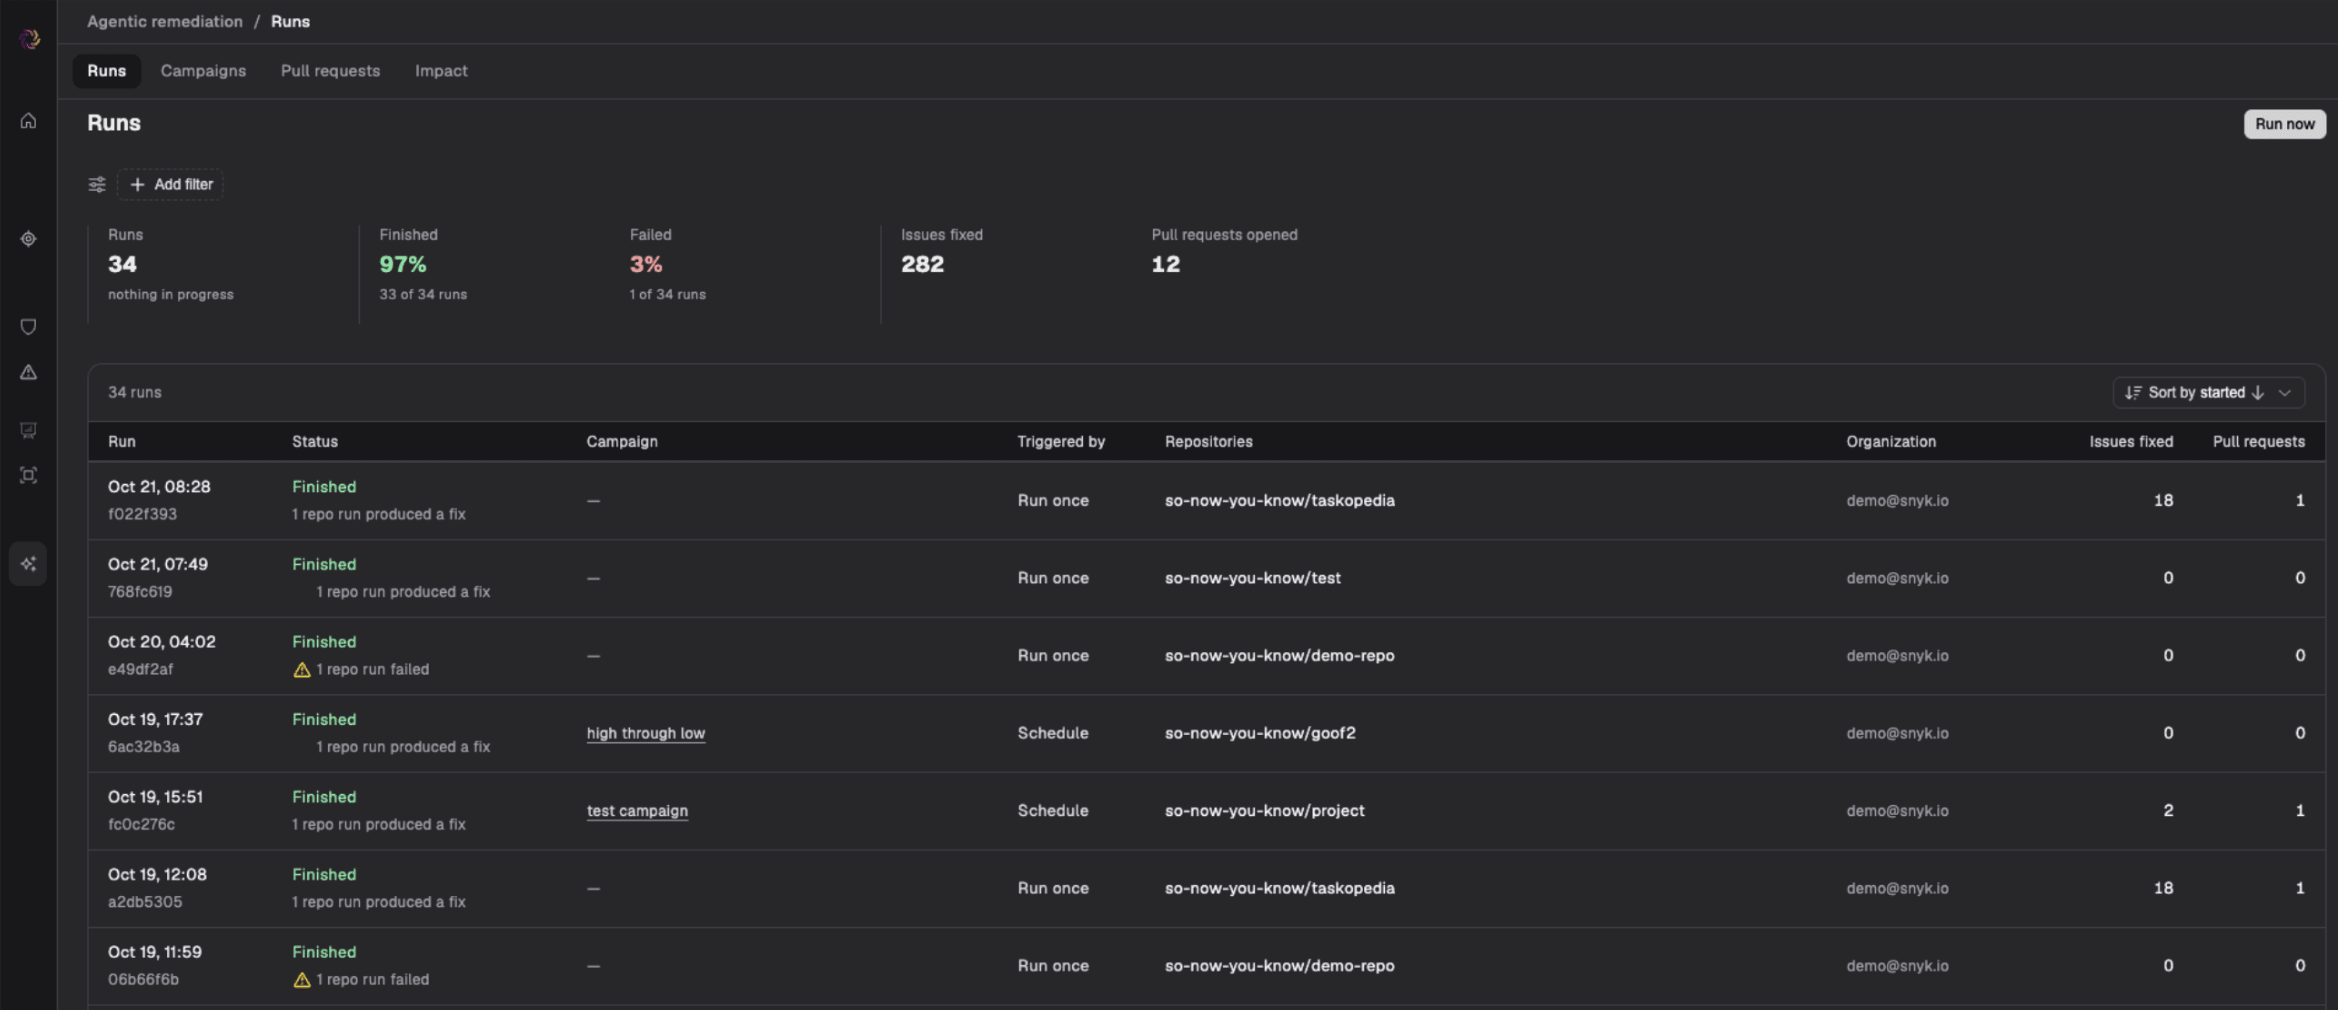
Uma campanha de remediação define em quais vulnerabilidades o agente vai trabalhar, em quais repositórios e com que frequência. As equipes de AppSec definem o escopo, e o Evo Remediation Agent trabalha nas vulnerabilidades elegíveis e abre pull requests para os desenvolvedores revisarem.
Por exemplo, uma equipe de AppSec pode iniciar uma campanha direcionada a vulnerabilidades em dependências de alta e crítica severidade nos repositórios de uma organização da Snyk. Campanhas recorrentes repetem esse trabalho conforme a programação, acompanhando as mudanças nos repositórios e nas vulnerabilidades identificadas.
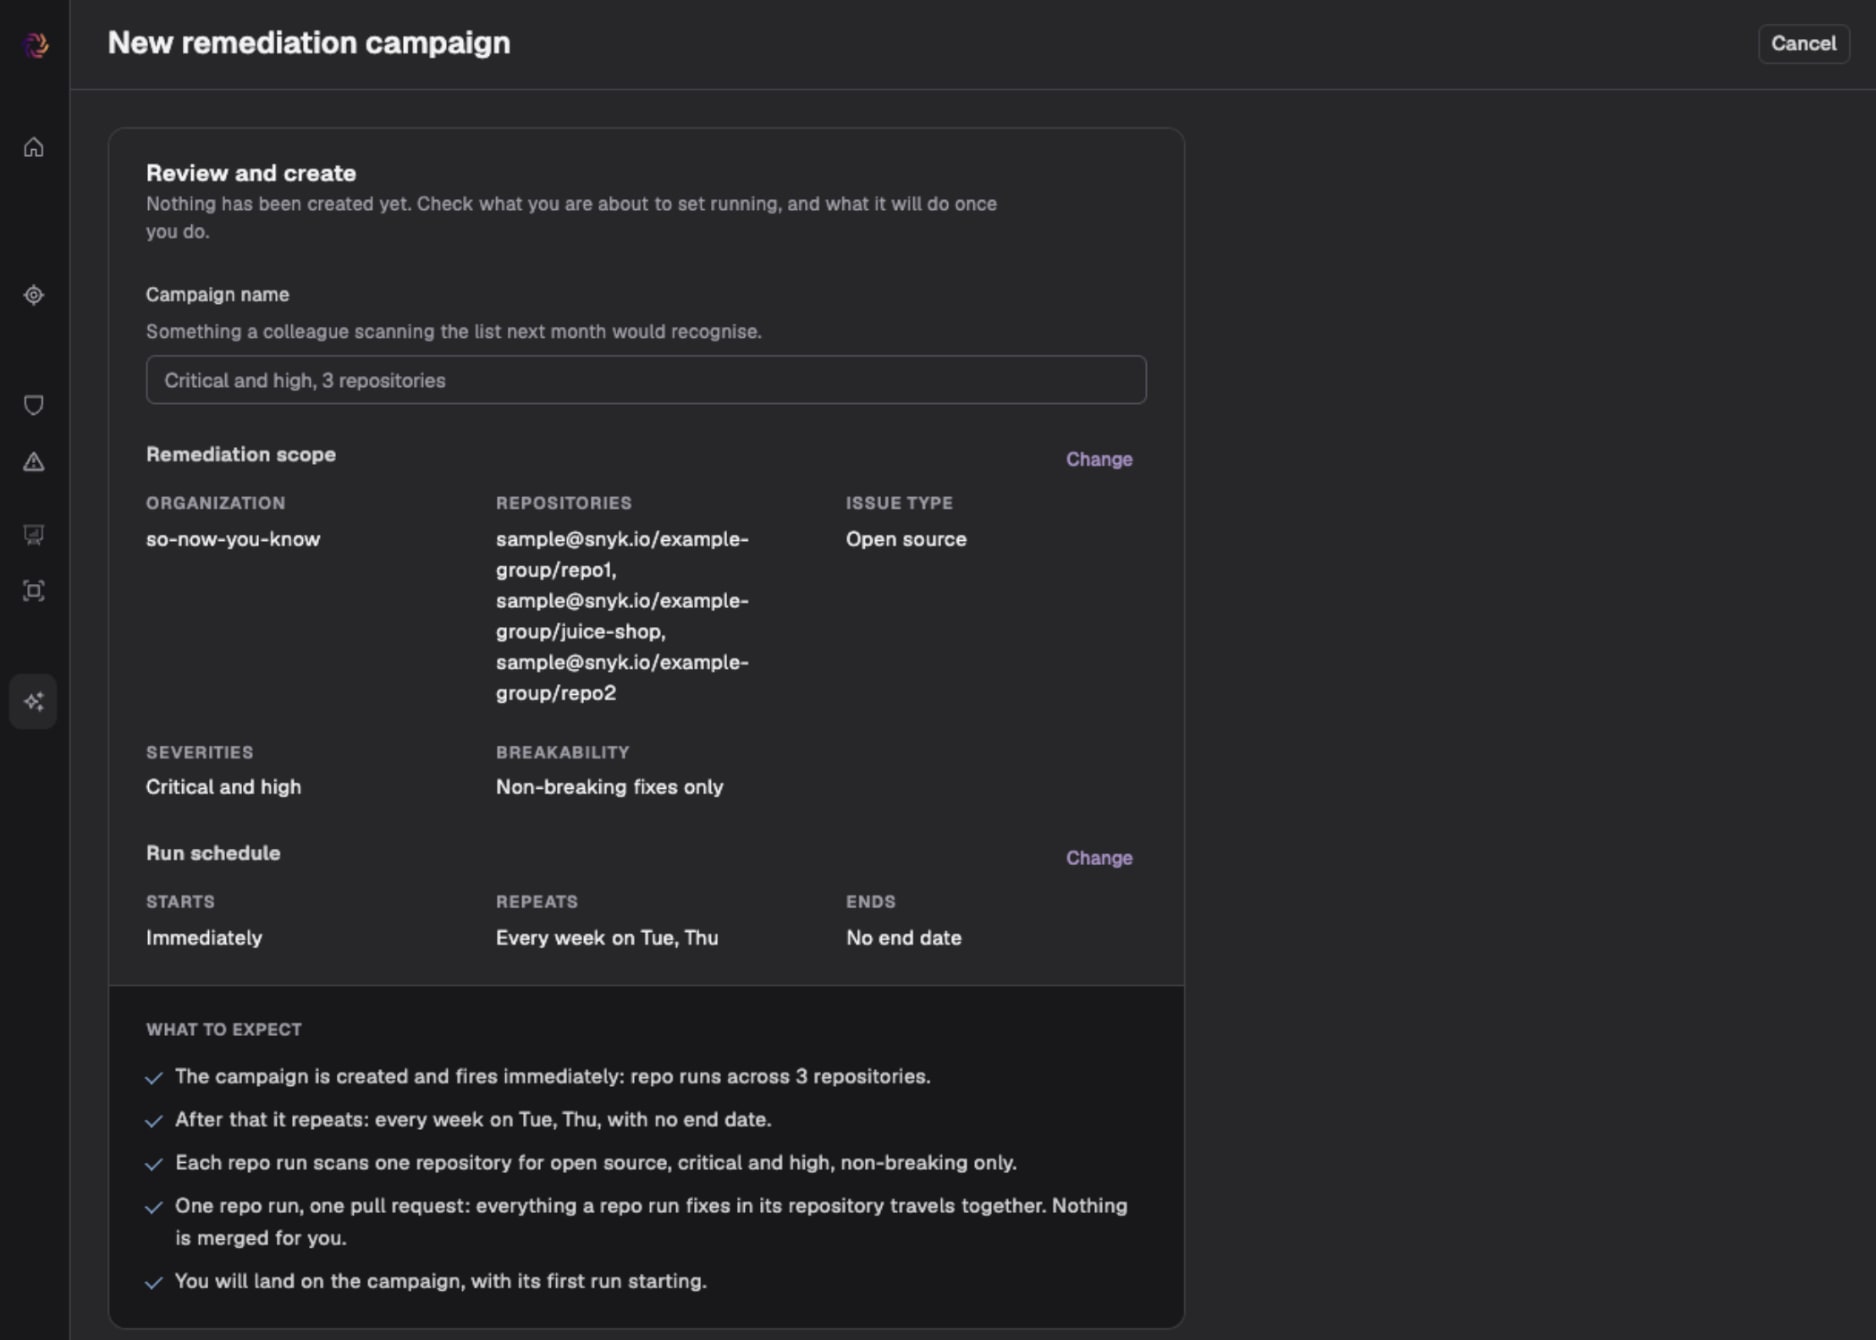
Assim, as equipes de AppSec podem iniciar a remediação sem pedir que cada desenvolvedor instale e execute um agente. As equipes podem acompanhar os resultados nos repositórios ao longo da campanha, verificar onde o agente criou correções e investigar onde os esforços de remediação ainda precisam de atenção.
A Snyk começou a levar atualizações automatizadas de dependências aos fluxos de trabalho dos desenvolvedores com Fix PRs automáticos em SCA e Container. O Agent Fix ampliou a remediação para vulnerabilidades no código-fonte detectadas pelo Snyk Code: nossa primeira solução nativa de IA a gerar e verificar correções propostas. Em seguida, a versão inicial do Evo Remediation Agent levou um fluxo de trabalho mais abrangente para a CLI e o ADE: planejar a correção, aplicar as alterações e validar o resultado no ambiente do desenvolvedor. Agora, após validação completa, a nova versão do Evo Remediation Agent traz campanhas que automatizam a remediação agentiva para as equipes de AppSec.
Começando novamente pelas vulnerabilidades de código aberto, as equipes podem usar o agente em vários repositórios e incorporar a remediação continuamente ao programa de segurança.
O contexto de segurança orienta o trabalho
Uma atualização de dependência pode exigir mudanças em toda a aplicação. O agente usa as descobertas da Snyk para planejar as atualizações, aplica as alterações em um sandbox hospedado e verifica o trabalho por meio de builds, testes disponíveis e novas análises. Esse feedback ajuda o agente a executar as mudanças necessárias para a atualização.
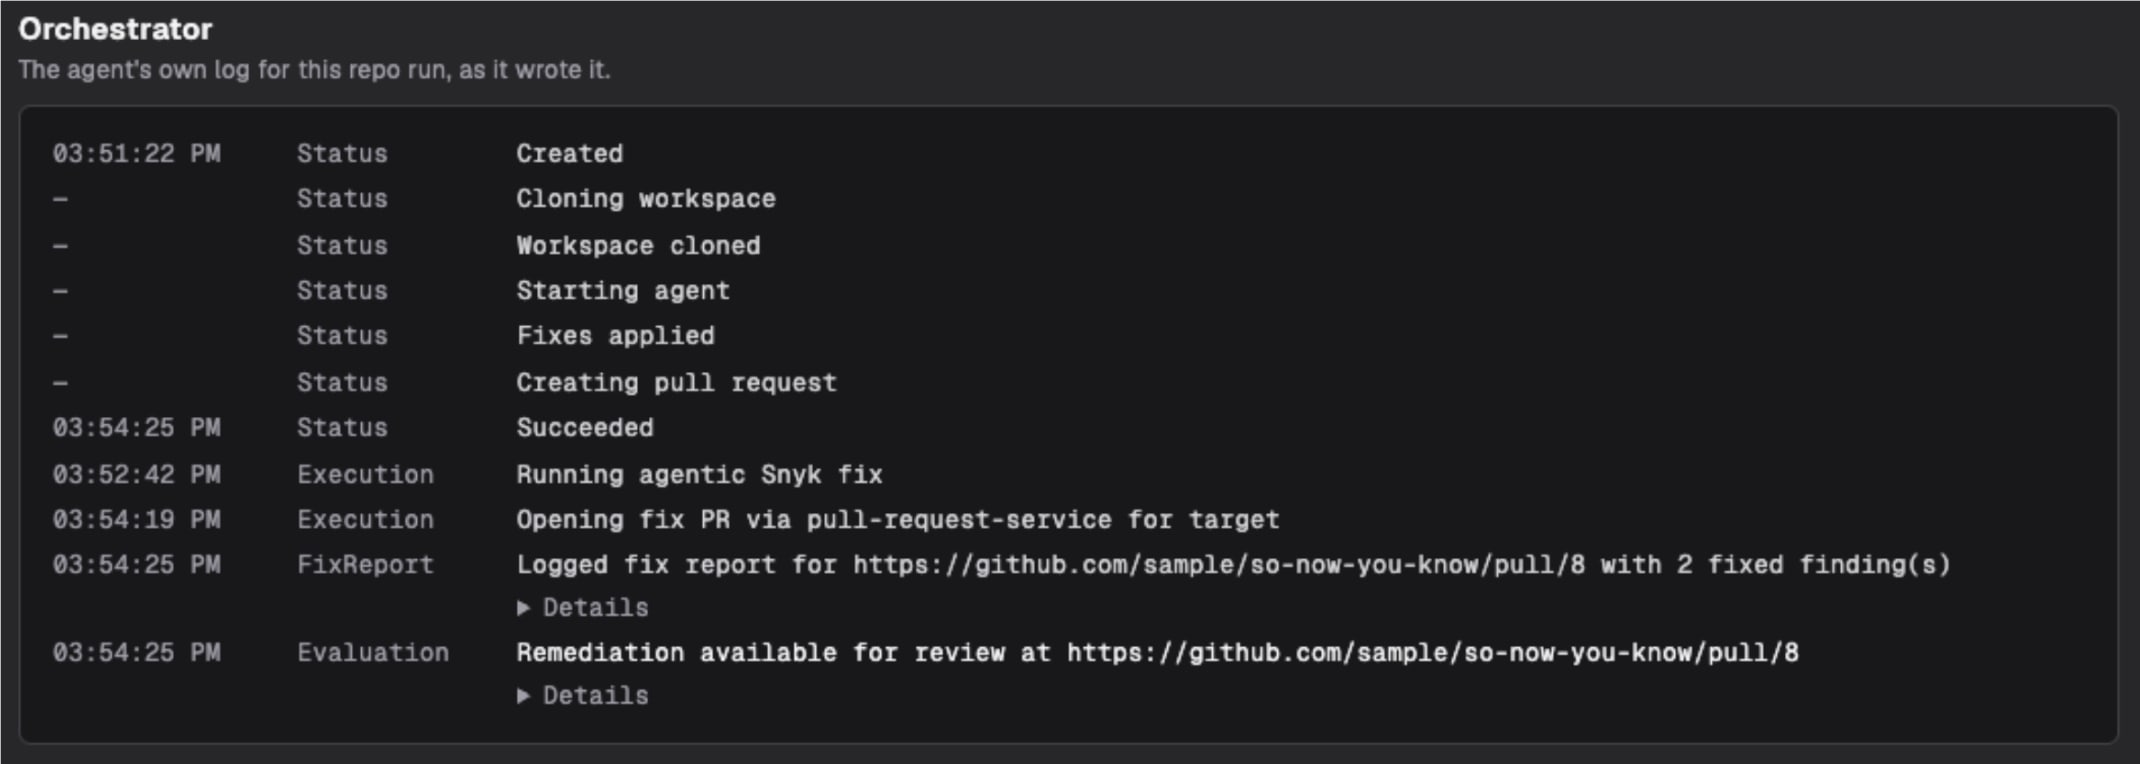
Quando cria uma correção, o agente abre um pull request e registra cada ação associada à alteração. As equipes podem limitar as campanhas a correções avaliadas como não disruptivas, e o agente não mescla as alterações. Os desenvolvedores revisam as mudanças propostas e decidem se devem mesclá-las.
Evidências por trás do mecanismo de remediação
Gerar uma correção só ajuda a reduzir o risco se um desenvolvedor puder mesclá-la. Um pull request que interrompe o build, falha nos testes existentes ou não elimina a vulnerabilidade aumenta o trabalho de revisão e não reduz o backlog. Uma alta taxa de correções que podem ser mescladas transforma as sugestões do agente em redução do backlog, porque mais pull requests de correção são mesclados e exigem menos retrabalho dos desenvolvedores.
O benchmark VulnBump testa a taxa de correções que podem ser mescladas pelo mecanismo que alimenta o Evo Remediation Agent. Em 307 tarefas de atualização de dependências, o Remediation Agent baseado em CLI passou nas quatro verificações em 90,2% das tarefas. O Claude Code com as descobertas da Snyk passou em 77,5%, e o Claude Code sozinho, em 59,6%. Os três usaram o mesmo modelo.
Essas verificações abrangem os resultados importantes para corrigir uma dependência: as dependências são resolvidas, as vulnerabilidades visadas desaparecem na nova análise, a aplicação é compilada e os testes que já passavam continuam passando. Os resultados mostram o valor de combinar contexto de segurança com um fluxo de trabalho de remediação desenvolvido para esse fim.
Corrija primeiro. Priorize o restante depois.
Em geral, os programas de remediação começam decidindo o que corrigir. O Evo Remediation Agent inverte essa ordem e oferece às equipes de AppSec outra forma de agir sobre o backlog. Campanhas recorrentes trabalham nas vulnerabilidades elegíveis dentro do escopo, para que o que chega à sua equipe seja o trabalho que realmente exige avaliação humana.
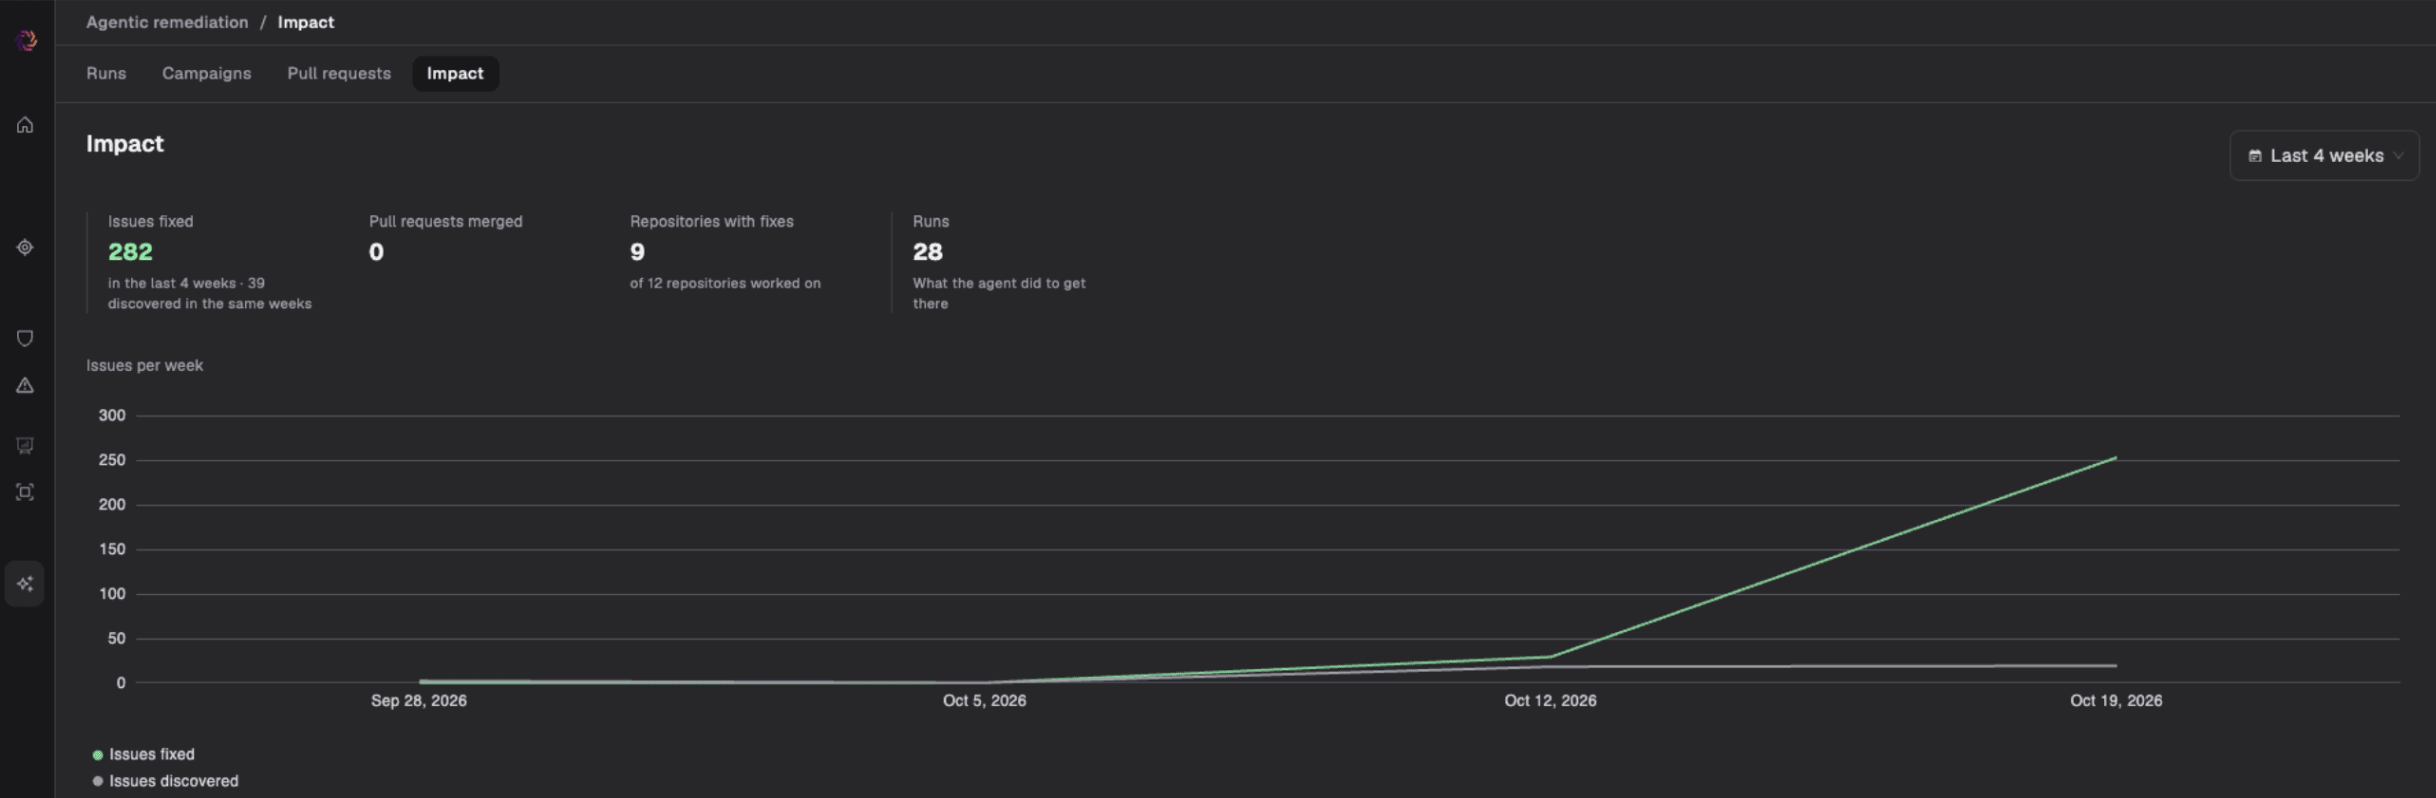
Os resultados nos repositórios e os registros ajudam as equipes a entender onde o agente avançou e onde ainda falta trabalho. As equipes de AppSec acompanham não apenas o backlog, mas também os pull requests abertos, enquanto os desenvolvedores têm um registro do motivo de cada alteração. Assim, a remediação passa a fazer parte contínua do programa de segurança, com sua equipe definindo o padrão para o que entra em produção.
Leve a remediação para sua equipe
O Evo Remediation Agent está em Open Preview para vulnerabilidades do Snyk Open Source no Evo Agentic AppSec. Para executar campanhas, você precisa de:
Workspaces
Integração com SCM
Acesso à versão Preview para seu Tenant.
Durante o Open Preview, há um limite diário de correções, e os sandboxes hospedados usam registros públicos de pacotes. Pronto para usar o Evo Remediation Agent no seu backlog? Fale com a equipe da sua conta Snyk sobre o acesso ao Open Preview.
VEJA O EVO EM AÇÃO
Adote IA com segurança em escala com o Evo
Tenha acesso a um conjunto de soluções de segurança nativas para agentes que protegem e governam o desenvolvimento com IA em três frentes: os artefatos de código, os agentes de IA e os aplicativos de IA criados pelas equipes.


