Gerencie a segurança de aplicações em larga escala


30 de setembro de 2020
0 minutos de leituraTemos o prazer de anunciar o lançamento de recursos avançados de gerenciamento de projetos, pensados primeiro para desenvolvedores, que ajudam as organizações a gerenciar a segurança de aplicações em larga escala!
Conceber, gerenciar e executar um programa de segurança de aplicações fica mais difícil à medida que uma organização cresce. Nesse contexto, o tamanho importa. Com o crescimento da empresa, as aplicações também crescem. Novos produtos e serviços são adicionados. Mais equipes são integradas. Vários ambientes são usados para criar, testar e implantar as aplicações.
O novo modelo de aplicações nativas da nuvem aumenta essa complexidade. Hoje, as aplicações são montadas a partir de diferentes componentes, todos inter-relacionados, mas nem sempre gerenciados em um repositório centralizado. Gerenciar a segurança de aplicações em toda essa moderna cadeia de suprimentos de software é um pesadelo de gerenciamento de projetos. A quantidade de projetos já basta para sobrecarregar as equipes, tornando difíceis até tarefas simples, como encontrar um projeto — sem falar em tarefas mais demoradas, como priorizar e corrigir as vulnerabilidades identificadas.
Esses desafios podem afetar a postura de segurança geral de uma organização. A lógica é simples: quanto mais difícil for gerenciar os projetos, menos eficaz será o gerenciamento dos riscos que eles representam. A desorganização dos projetos desperdiça o tempo das equipes de desenvolvimento e segurança e pode gerar frustração crescente e falta de confiança. Ao mesmo tempo, é claro, vulnerabilidades críticas podem passar despercebidas ou não ser corrigidas em tempo hábil.
Para superar o desafio da escala, é preciso ter uma maneira simples de gerenciar a segurança de aplicações. As soluções tradicionais de segurança corporativa não oferecem recursos de gerenciamento ou são rígidas demais para serem eficazes. Os recursos de gerenciamento de projetos da Snyk, pensados primeiro para desenvolvedores, foram criados para ajudar você a organizar, governar e priorizar projetos com mais facilidade e, por fim, gerenciar com mais eficiência as vulnerabilidades de segurança e os problemas de licenciamento que eles introduzem.
Padronize a organização dos projetos
Código proprietário, pacotes de código aberto, contêineres, configurações do Kubernetes e infraestrutura como código: esses são os componentes mais comuns usados para montar uma aplicação nativa da nuvem. Do ponto de vista do gerenciamento de segurança, sobretudo em organizações maiores, esse modelo pode resultar em uma enorme quantidade de projetos diferentes.
Por exemplo, clientes com licença Enterprise da Snyk gerenciam, em média, mais de 2.000 projetos. Clientes com nossa licença Pro gerenciam mais de 900 projetos. Juntos, esses projetos têm, em média, mais de 5.000 vulnerabilidades! Sem uma forma padronizada de organizar os projetos, os fluxos de trabalho para priorizar e corrigir os problemas que eles contêm se tornam complicados e ineficientes.
Os novos recursos de gerenciamento de projetos da Snyk oferecem uma maneira simples de superar esse desafio. Com os atributos e as tags de projeto, agora você pode adicionar diferentes tipos de identificadores aos projetos, ajudando a organizá-los de forma padronizada e de acordo com a lógica interna da organização. Assim, fica muito mais fácil classificar e pesquisar projetos.
Uma explicação mais detalhada sobre como usar atributos e tags de projeto para organizá-los está disponível em este blog.
Governança de segurança e conformidade
As políticas definem os limites aceitáveis para a organização e dentro dos quais os desenvolvedores podem trabalhar. Elas são especialmente importantes para grandes organizações, pois permitem estabelecer esses limites de forma automática e consistente.
Mas nem todos os projetos são iguais. Um projeto de missão crítica exige limites de segurança e conformidade diferentes dos de um projeto com baixo impacto para os negócios. O ambiente de um projeto ou a etapa do ciclo de vida da aplicação também podem influenciar o nível de controle aplicado.
Para ajudar a aplicar políticas de forma eficaz aos diferentes projetos de uma organização, a Snyk oferece governança e controles flexíveis. É fácil aplicar políticas automatizadas de segurança e licenciamento a um projeto específico ou a um grupo de projetos, com base em um atributo associado a eles. Assim, por exemplo, uma política de licenciamento rigorosa pode ser aplicada a um projeto em produção, enquanto uma política mais flexível pode ser aplicada a uma aplicação em desenvolvimento.
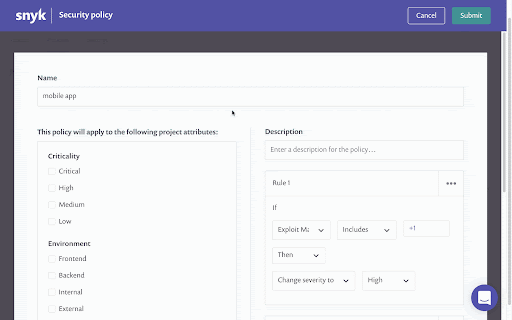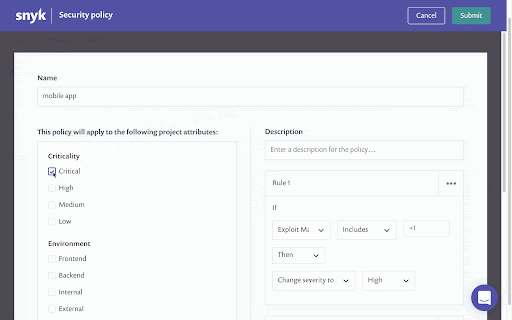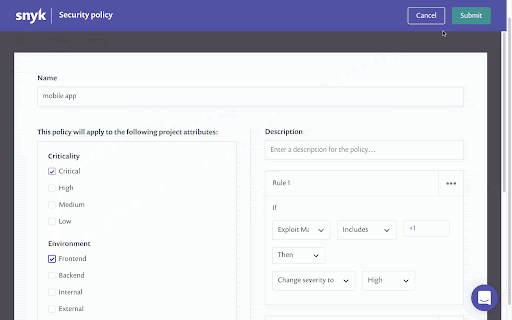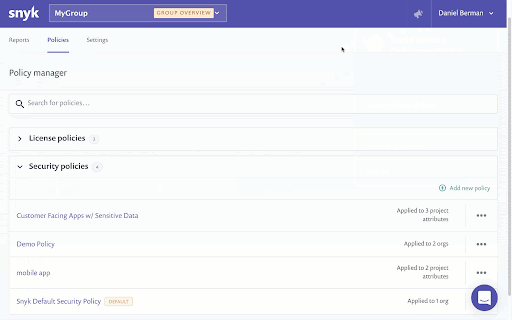
Saiba exatamente como criar uma política e associá-la a um projeto específico usando atributos de projeto em este blog.
Priorize seus esforços nos projetos que mais importam
Em julho, anunciamos o lançamento de uma longa lista de recursos de priorização, criados para ajudar as equipes de desenvolvimento e segurança a lidar com suas pendências de segurança de forma mais eficaz. Os atributos e as tags de projeto dão continuidade a essa iniciativa, permitindo também que você defina prioridades com base em contexto subjetivo e específico do negócio.
Cada organização atribui valores diferentes aos seus ativos. Entender o valor desses ativos para os negócios e as possíveis consequências de um comprometimento é essencial para avaliar riscos e definir prioridades.
Agora, quem usa a Snyk pode identificar rapidamente os projetos mais importantes para a organização do ponto de vista dos negócios, seja usando atributos de projeto (ambiente, criticidade para os negócios, etapa do ciclo de vida), seja criando e atribuindo tags de projeto totalmente personalizáveis. Assim, os esforços de correção podem ser priorizados de acordo com a equipe, o tipo de aplicação, a sensibilidade dos dados — as possibilidades são ilimitadas.
Como ampliar a segurança de aplicações com sucesso
Para se manterem competitivas, as empresas de hoje estão evoluindo e crescendo rapidamente. Graças à computação em nuvem, ao DevOps e ao modelo nativo da nuvem, novos códigos são desenvolvidos e implantados com uma frequência sem precedentes. Como mencionado acima, esse ritmo desafia a segurança de aplicações: 54% das organizações lançam regularmente, e de forma consciente, código vulnerável devido à pressão para cumprir os prazos de lançamento.
As organizações que querem melhorar esse índice precisam de uma solução que aumente a produtividade em vez de atrapalhá-la. Os recursos de gerenciamento de projetos da Snyk, pensados primeiro para desenvolvedores, foram criados justamente para isso: ajudar essas equipes a organizar, governar e priorizar projetos com mais facilidade e, por fim, gerenciar a segurança de aplicações e da empresa com mais eficácia.
Os atributos de projeto estão disponíveis em todos os planos de Snyk Open Source e Snyk Container, incluindo o plano Free. As tags de projeto estão disponíveis nos planos Pro e Enterprise de Snyk Open Source e Snyk Container. As políticas de segurança estão disponíveis em versão Beta nos planos Pro e Enterprise.
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


