Mapeie facilmente as vulnerabilidades do Snyk aos serviços do Cortex

Cristina Buenahora Bustamante

14 de junho de 2021
0 minutos de leituraO Snyk é uma plataforma de segurança nativa da nuvem, criada para desenvolvedores, que detecta vulnerabilidades em código, dependências, contêineres e infraestrutura como código. O Snyk identifica muito bem as vulnerabilidades na sua base de código, mas pode ser difícil associar esses problemas aos serviços correspondentes e a seus responsáveis. Felizmente, a API robusta do Snyk pode ser usada para integrá-lo a soluções que ajudam as equipes de engenharia a entender e aprimorar sua arquitetura orientada a serviços.
O Cortex é uma dessas ferramentas. Ele cataloga automaticamente os serviços internos e suas dependências e se integra a ferramentas de terceiros, como o Snyk, para oferecer uma visão unificada da sua arquitetura. Com o Cortex integrado ao Snyk, as empresas não só têm uma visão completa da arquitetura de microsserviços, como também conseguem identificar as vulnerabilidades de segurança existentes em toda ela.
O Cortex amplia os recursos da plataforma Snyk ao:
Associar automaticamente as vulnerabilidades aos microsserviços existentes
Reunir as vulnerabilidades do Snyk na linha do tempo do serviço, para que possam ser analisadas junto a outras métricas importantes, como incidentes de plantão
Medir e aprimorar a qualidade dos serviços com base nos dados do Snyk e em outras integrações usando Scorecards
Associar vulnerabilidades a um serviço
Como funciona?
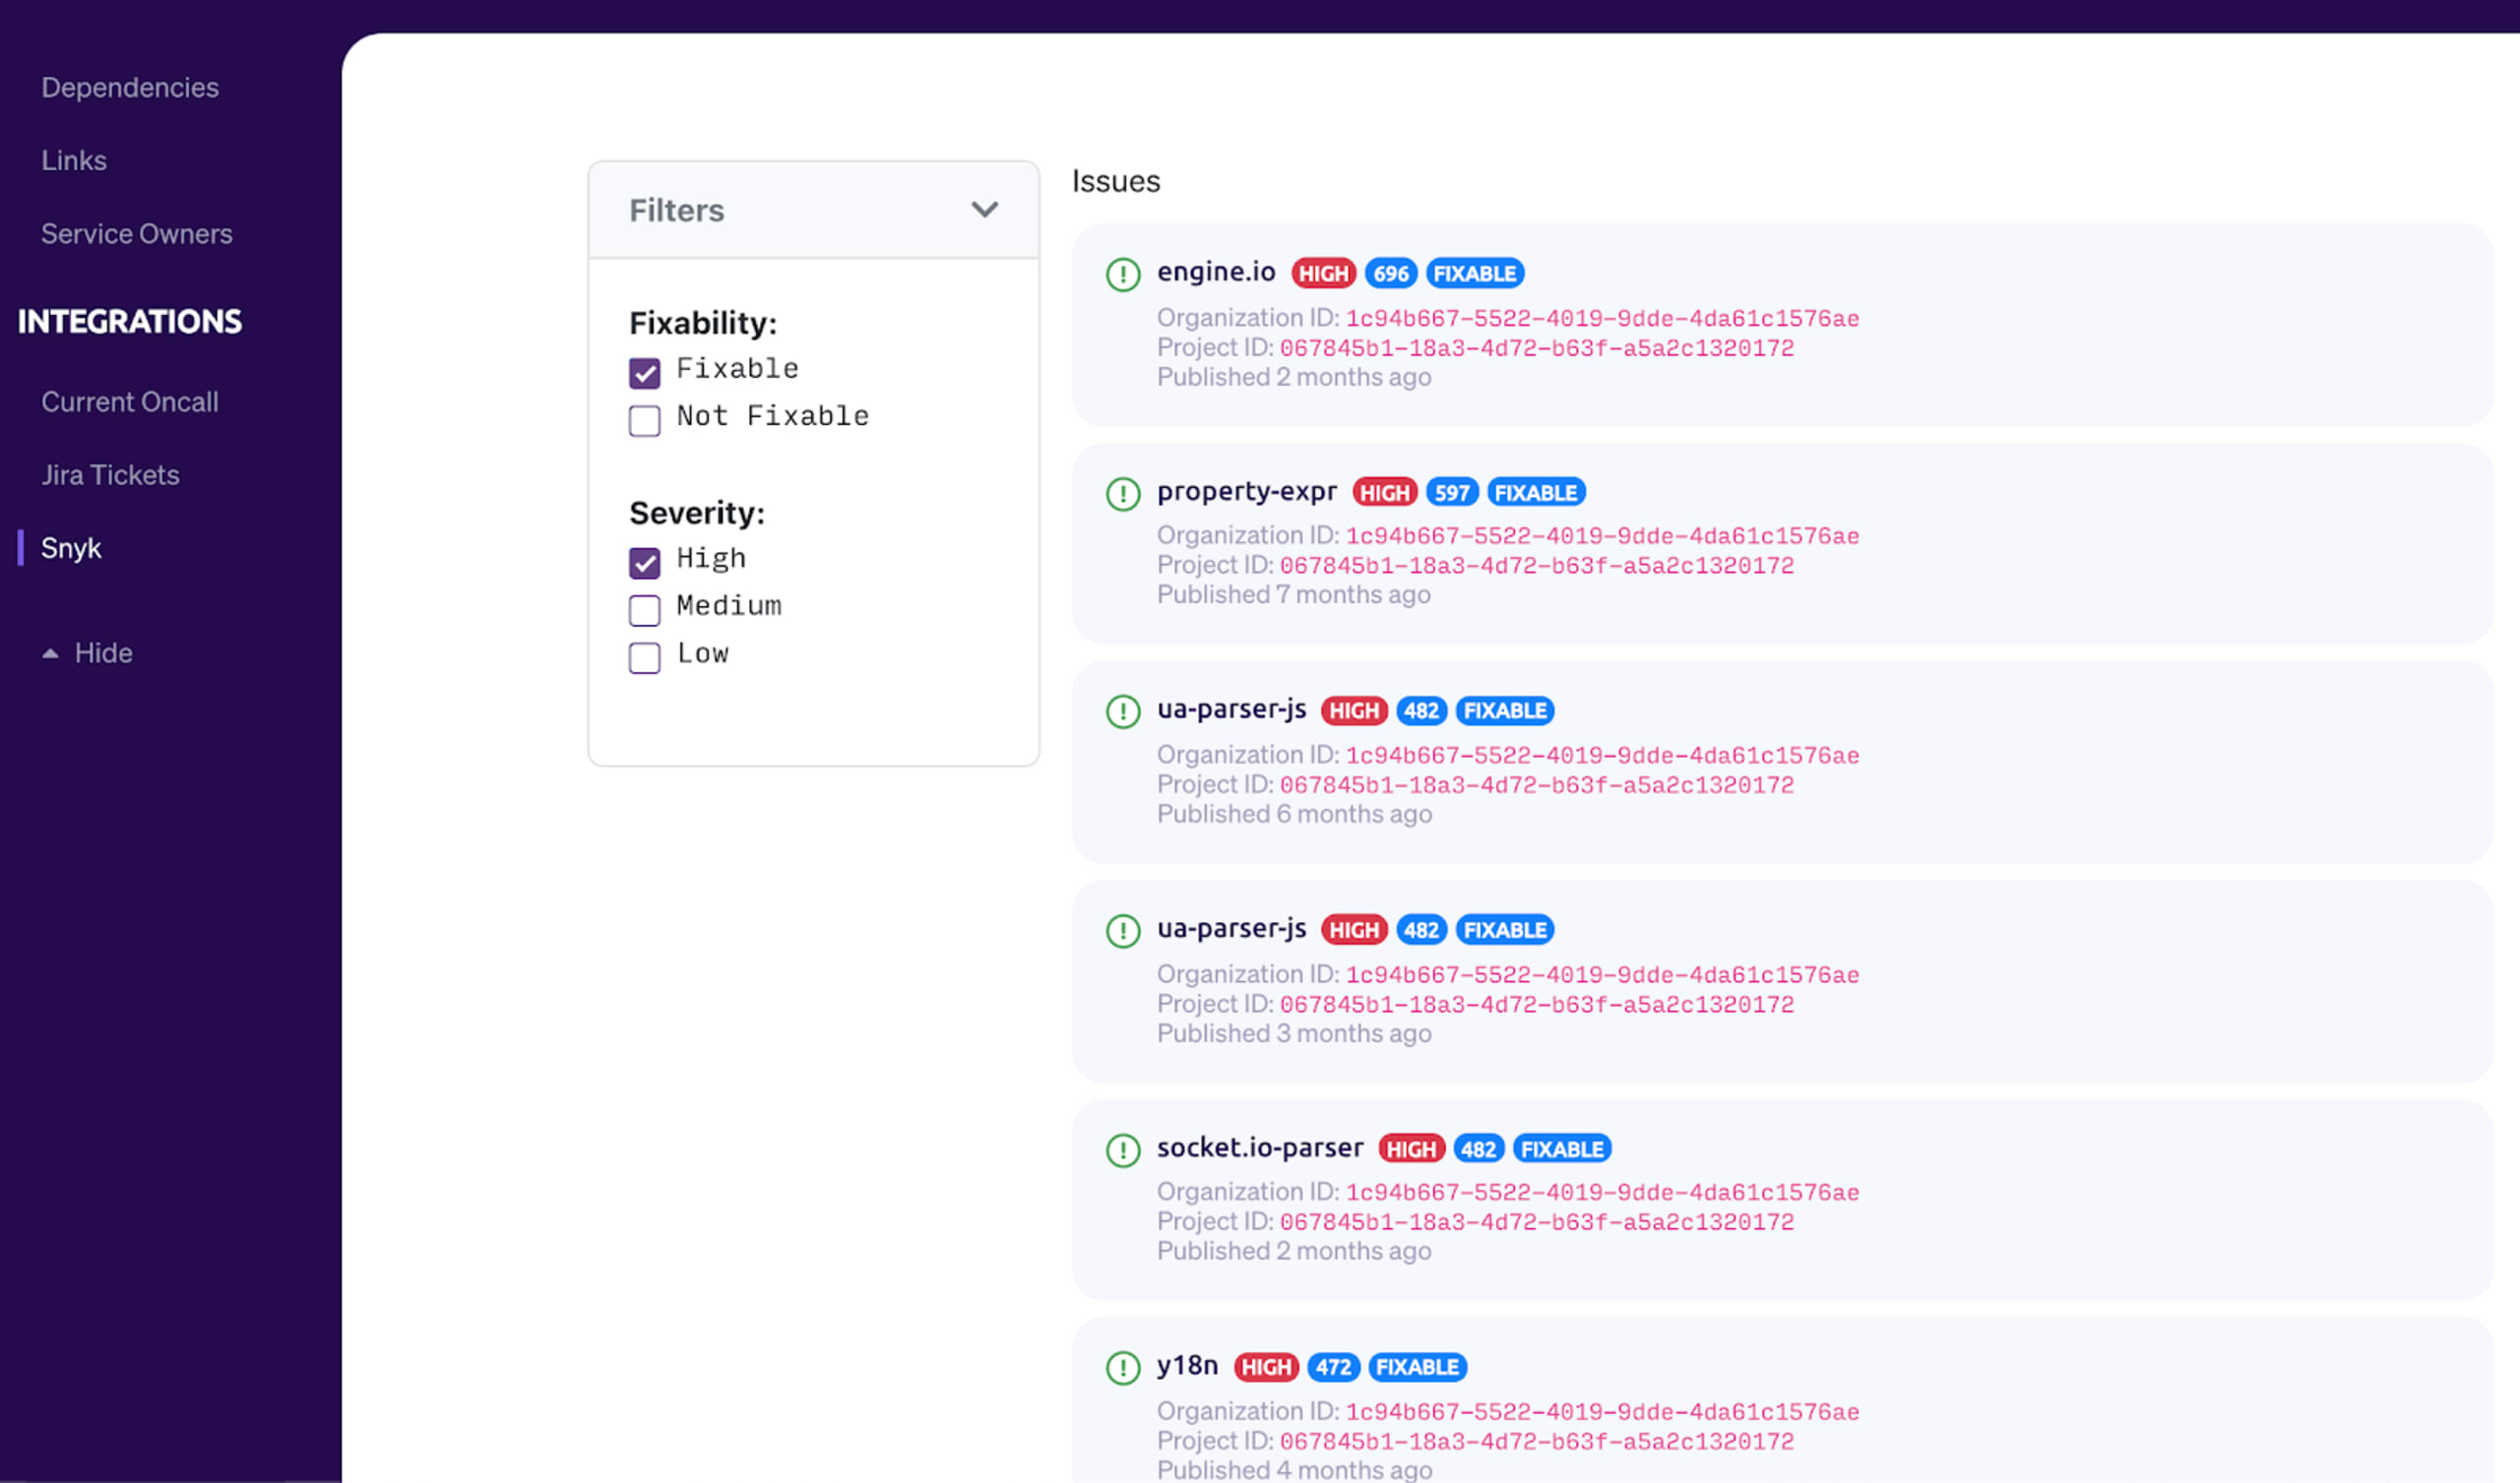
Depois de configurar o Snyk no Cortex, consultamos a API de relatórios do Snyk para buscar os problemas mais recentes do serviço. Em seguida, exibimos esses problemas na aba Snyk do serviço, onde você também pode consultar outras informações. Você pode aplicar filtros adicionais para encontrar rapidamente o que procura.
Por que isso é importante?
Os engenheiros podem consultar rapidamente os problemas do Snyk em cada serviço e priorizar a correção dos mais críticos.
Snyk na linha do tempo do serviço
Além de consultar os problemas do Snyk de cada serviço, você também pode vê-los junto a outros eventos, como alterações no Kubernetes, commits no Git, implantações e incidentes de plantão — tudo em uma única linha do tempo do serviço. Isso é especialmente útil durante um incidente, quando você precisa encontrar rapidamente a causa raiz do problema.

Integração com Scorecard
Com os dados do Snyk disponíveis para cada serviço, você pode criar Scorecards. Com eles, você define boas práticas para um conjunto de serviços e avalia se cada serviço está em conformidade com essas regras. Com a integração do Snyk, você poderá verificar:
Se há projetos do Snyk associados ao serviço (o sistema tentará detectá-los automaticamente com base no nome do repositório)
A quantidade total de problemas (não ignorados nem corrigidos)
A quantidade total de problemas, com filtros opcionais por gravidade e possibilidade de correção

Você pode combinar essas regras com outras para medir a prontidão operacional de um serviço. Um Scorecard como esse ajuda a determinar quando um serviço está pronto para ser implantado em produção. Você pode verificar se há runbooks, painéis, logs, políticas de escalonamento de plantão, responsáveis definidos e nenhuma vulnerabilidade:
owners.count > 2- Há responsáveis definidos para o serviço, então fica claro qual equipe deve responder em caso de incidente.oncall escalations count > 1- A política de escalonamento tem pelo menos dois níveis. Assim, se a primeira pessoa de plantão não confirmar o recebimento, há alguém para substituí-la.runbooks count >= 1- Há runbooks para o serviço, o que ajuda a criar uma cultura de preparação.number of links (type = logs) > 1- Em caso de incidente, as pessoas responsáveis pela resposta encontram facilmente os logs certos (geralmente os do balanceador de carga e da aplicação).dashboards count >= 1- Há um painel padrão do Grafana definido para o serviço.Compare custom data to boolean: "pre-prod-enabled" = true- Use um processo assíncrono para verificar se há um ambiente de pré-produção ativo para o serviço e envie um indicador verdadeiro/falso ao Cortex pela API de metadados personalizados.Snyk issues with HIGH severity = 0- Garanta que os serviços de produção não sejam implantados com vulnerabilidades de segurança.
Depois de configurar um Scorecard como esse, você verá uma lista de serviços ordenada por classificação, com base nessas regras.
Comece agora
É simples começar: basta adicionar o ID da sua organização e a chave de API na página de configurações. Depois disso, associaremos os serviços ao projeto do Snyk vinculado ao repositório diretamente no catálogo de serviços.
Em seguida, acesse seus Scorecards e adicione algumas das regras acima. Você poderá avaliar a qualidade dos seus serviços com base nas vulnerabilidades encontradas na sua base de código! Se tiver dúvidas ou precisar de ajuda para configurar essa integração, envie um e-mail para team@getcortexapp.com.
Cristina Buenahora Bustamante é engenheira fundadora da Cortex
Adorado por desenvolvedores. Confiável para a segurança.
As ferramentas da Snyk, pensadas para desenvolvedores, oferecem segurança integrada e automatizada para atender às suas necessidades de governança e conformidade.


