Relatório de tendências de segurança de contêineres de 2022: um olhar sobre responsabilidades, capacitação, conhecimento especializado e mais

27 de abril de 2022
0 minutos de leituraComo a dependência de contêineres cresce a cada ano, os desenvolvedores precisam das melhores soluções de segurança para contêineres disponíveis — e elas precisam se integrar perfeitamente aos fluxos de trabalho de desenvolvimento já existentes. A parceria da Snyk com a Sysdig nos ajudou a reforçar nosso compromisso de criar ferramentas de segurança para contêineres e aprimorá-las para atender às necessidades em constante evolução dos desenvolvedores. E, como uma organização que prioriza os desenvolvedores, valorizamos muito o feedback que vem diretamente deles.
Por isso, firmamos recentemente uma parceria com a Techstrong Research para coletar dados sobre as prioridades dos desenvolvedores na proteção de ambientes em nuvem. A Techstrong distribuiu pesquisas rápidas para sua comunidade, que reúne pessoas interessadas em DevOps, tecnologias nativas da nuvem, desenvolvimento, segurança e transformação digital. Mais de 1.700 membros responderam às pesquisas e trouxeram informações valiosas sobre como as considerações de segurança afetam as implantações, as complexidades de proteger ambientes nativos da nuvem e de contêineres e como o trabalho de segurança é distribuído nas organizações. Todos esses dados são apresentados e analisados no Relatório de tendências de segurança de contêineres de 2022.
Primeiro, a pesquisa aborda a questão de se os desenvolvedores sentem que a segurança atrasa o processo de implantação na nuvem. Sabemos que, tradicionalmente, a segurança é vista como uma etapa extra, que pode desacelerar o fluxo de trabalho como um todo. No entanto, os números da pesquisa mostram que as equipes de segurança estão aos poucos se aproximando das equipes de aplicações e DevOps e se tornando parceiras em pé de igualdade durante a implantação. (Curiosamente, quase 20% dos entrevistados disseram que a segurança os ajuda a trabalhar mais rápido — uma visão que, acreditamos, muitas equipes consideram parte da sua “versão ideal” de DevSecOps.)
Em seguida, a pesquisa aborda quem entende as práticas de segurança e como os desenvolvedores podem aprender sobre o tema. A análise de vulnerabilidades não é novidade, mas algumas organizações ainda têm uma compreensão limitada do impacto que elas podem ter nas implantações de contêineres. Por exemplo, muitas plataformas de contêineres e Kubernetes têm controles de segurança ativados por padrão. Mas, dependendo do seu modelo de negócios, talvez você precise de configurações de segurança mais rigorosas e granulares. Kubernetes exige aprendizado, e aplicar políticas de segurança a namespaces e clusters envolve nuances complexas. Tudo isso pode não ser intuitivo para as equipes de aplicações.
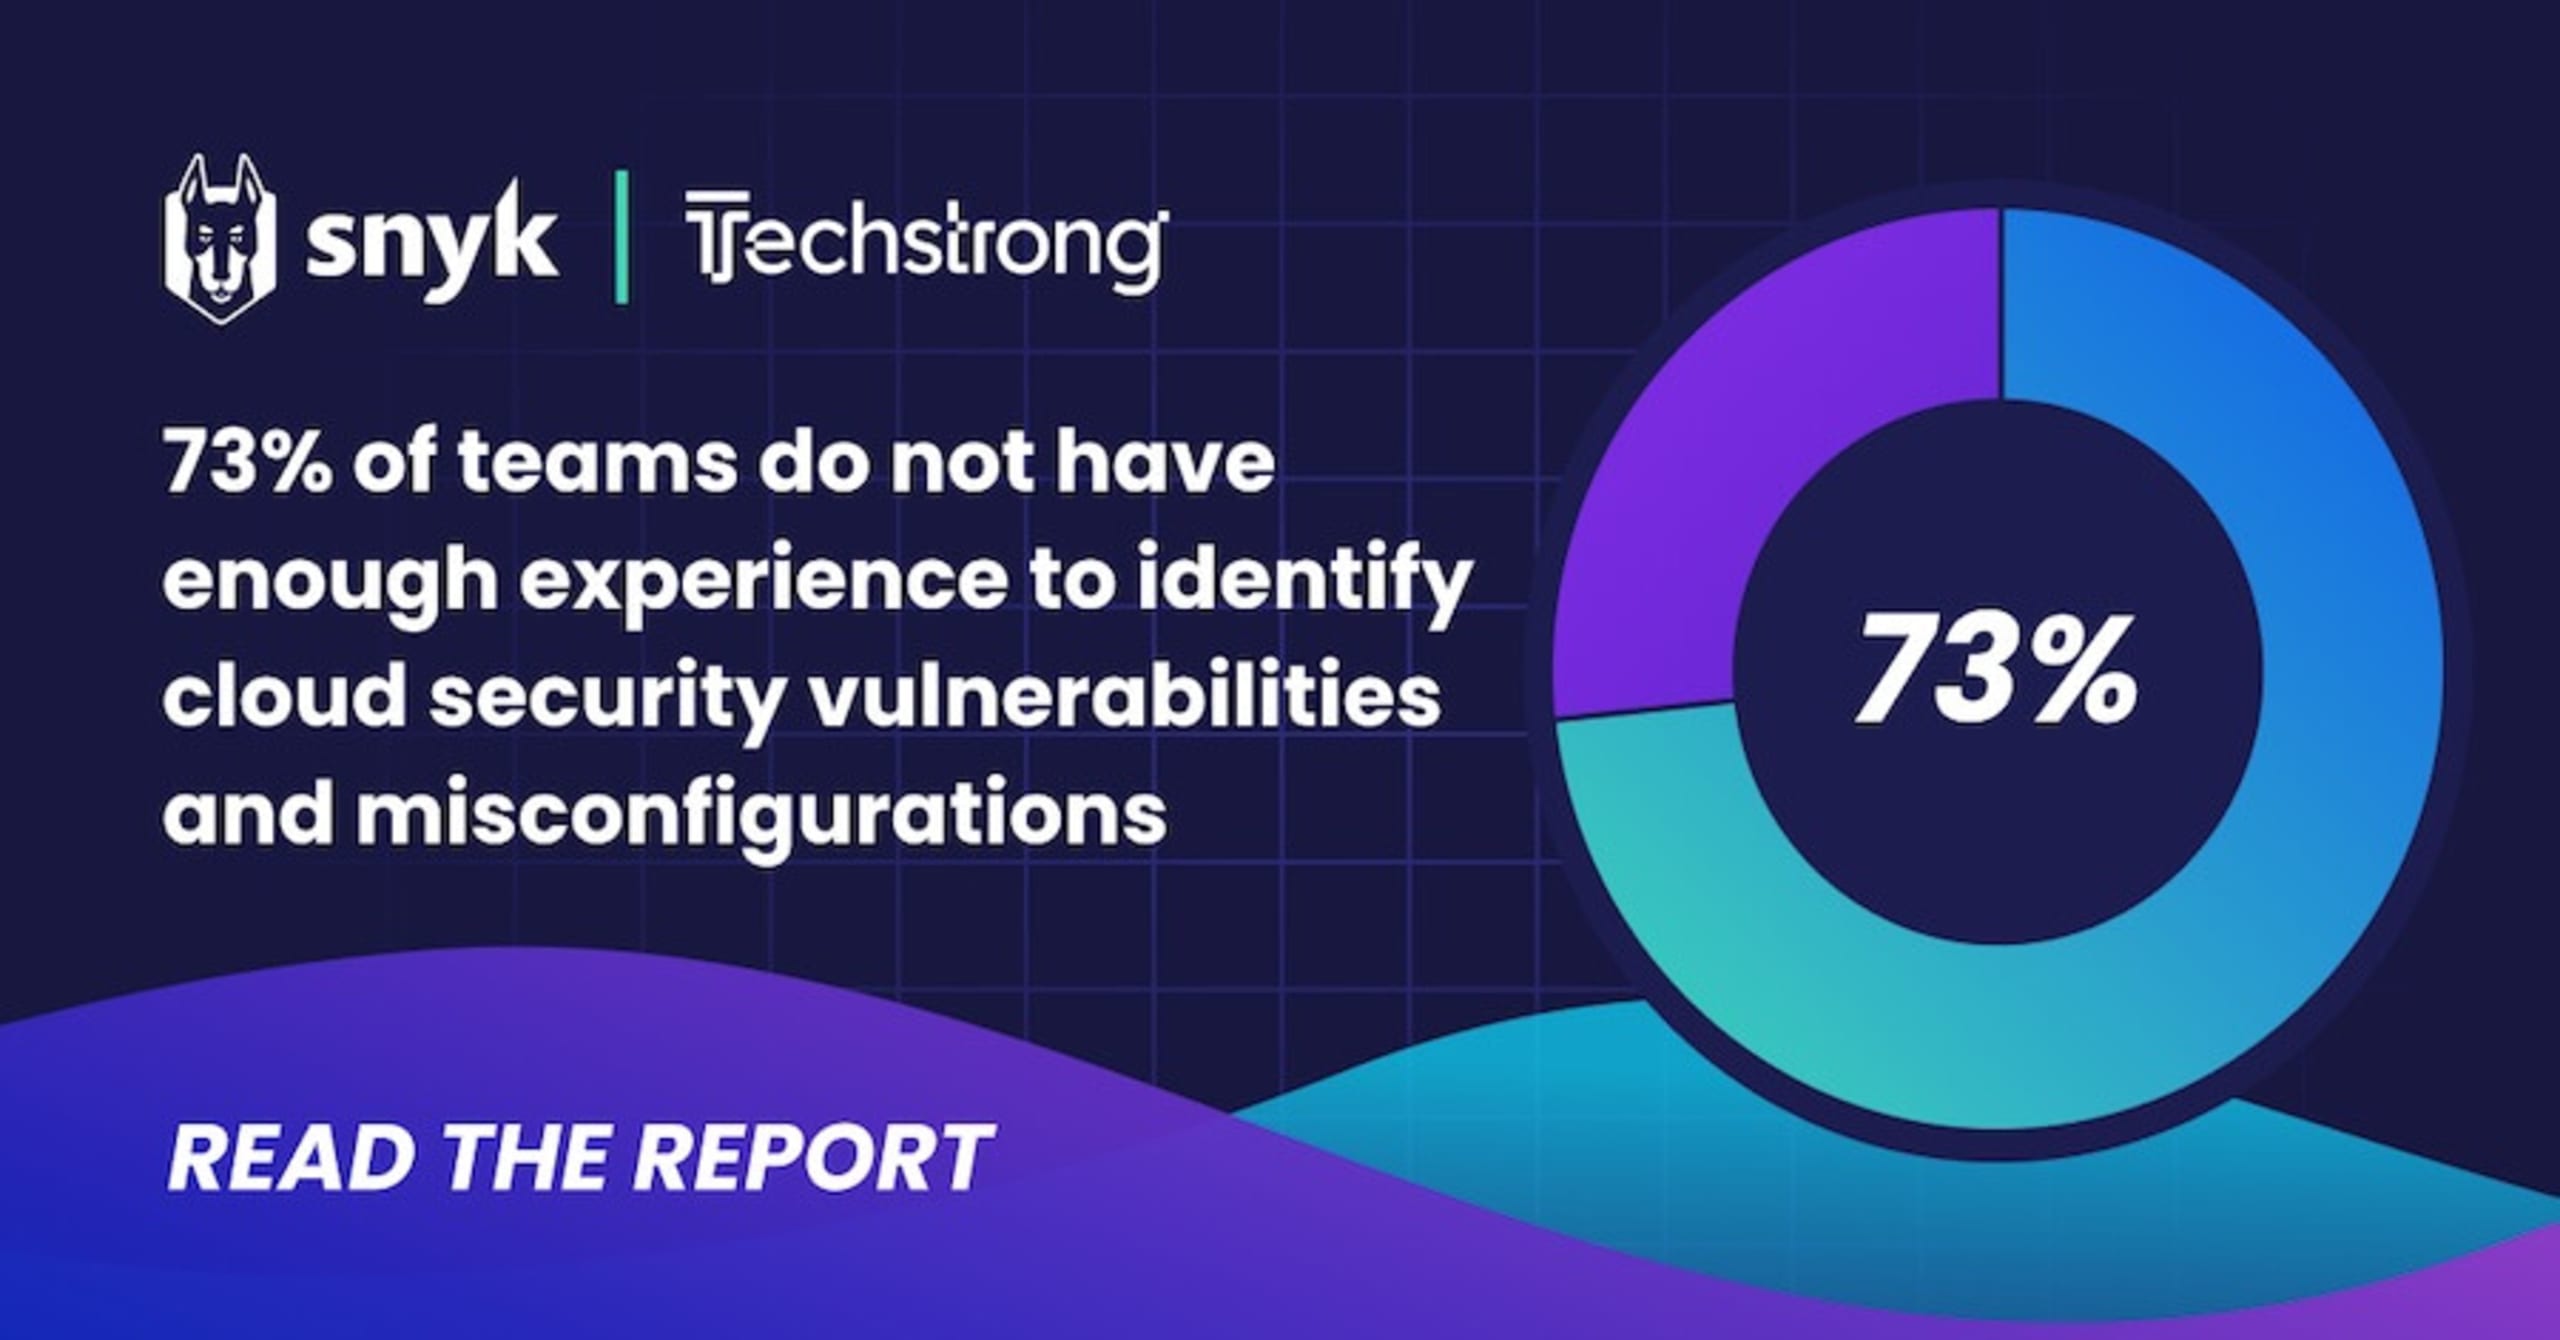
Nesse contexto, perguntamos aos entrevistados se eles acreditam que as equipes de aplicações têm experiência suficiente para identificar vulnerabilidades de segurança na nuvem. A maioria respondeu que não. Isso nos leva de volta a todas as expectativas colocadas sobre os desenvolvedores: criar ótimas experiências para os usuários, corrigir bugs, tornar as aplicações fáceis de usar e, agora, também gerenciar segurança e testes. Ao ouvir a expressão “desenvolvedor full stack”, você pode pensar primeiro em alguém capaz de criar tanto o front-end quanto o back-end de uma aplicação. Mas, em aplicações nativas da nuvem, “full stack” pode abranger toda a pilha tecnológica, incluindo contêineres e IaC. Uma ótima maneira de dar contexto de segurança às equipes de aplicações é oferecer ferramentas que as ajudem a entender as vulnerabilidades e como mitigá-las.
"Se você conectar [Snyk e Sysdig] e integrar as duas soluções, terá acesso a muitas informações importantes sobre o que está em execução no cluster. Os detalhes relevantes sobre os contêineres são enviados de volta para que o desenvolvedor não precise vasculhar tudo isso por conta própria — ele vê nos próprios tools os detalhes de que precisa."


Jim Armstrong
Product Marketing, Snyk
Embora nem todos os desenvolvedores possam ser especialistas em segurança, algumas organizações identificaram desenvolvedores que podem atuar como referências de segurança, reunindo as partes interessadas para discutir questões de segurança em todo o projeto. Assim, a segurança passa a ser uma responsabilidade compartilhada. As respostas à pesquisa apontaram uma tendência nessa direção: a maior parcela dos entrevistados afirmou que, em suas organizações, a segurança é um trabalho colaborativo.
Seguindo essa tendência, cerca de metade dos entrevistados relatou que criar configurações de infraestrutura na nuvem e projetar e configurar contêineres são atividades colaborativas entre as equipes de nuvem, operações, desenvolvimento e segurança. À medida que a proteção de ambientes na nuvem e de contêineres se torna um esforço compartilhado em mais organizações, ferramentas que permitem incorporar a segurança aos processos das equipes — como o Snyk Container — se tornam ainda mais valiosas.
“Fica um pouco mais complicado [quando você trabalha com contêineres]. Há equipes de segurança que dizem: ‘É melhor nos atualizarmos rapidamente sobre o que os contêineres trazem. O que muda e, se há diferenças, precisamos ajustar algo na forma como lidamos com isso e nas ferramentas que usamos?’”


Eric Carter
Director of Product Marketing, Sysdig
Uma plataforma que permite às pessoas de diferentes equipes identificar e corrigir problemas de segurança em contêineres pode trazer muito mais recursos e flexibilidade ao seu fluxo de trabalho.
Confira o webinar
Confira uma conversa completa sobre as principais conclusões do relatório em um webinar com participantes da Snyk e da Sysdig, apresentado pela Techstrong.