最新のAWS Quick StartでSnykとAWSの連携を簡素化

Jay Yeras
2020年9月22日
0 分で読めますAWSを利用する大きなメリットの一つは、ほぼあらゆる作業を自動化できることです。自動化の対象はAWS独自のサービスに限らず、Snykのようなエコシステムパートナーにも及びます。このたび、2つ目となるAWS Quick Startを発表します。ボタンをクリックするだけで、SnykをAmazon Elastic Container Registry(ECR)およびAWS Lambdaと連携できます。
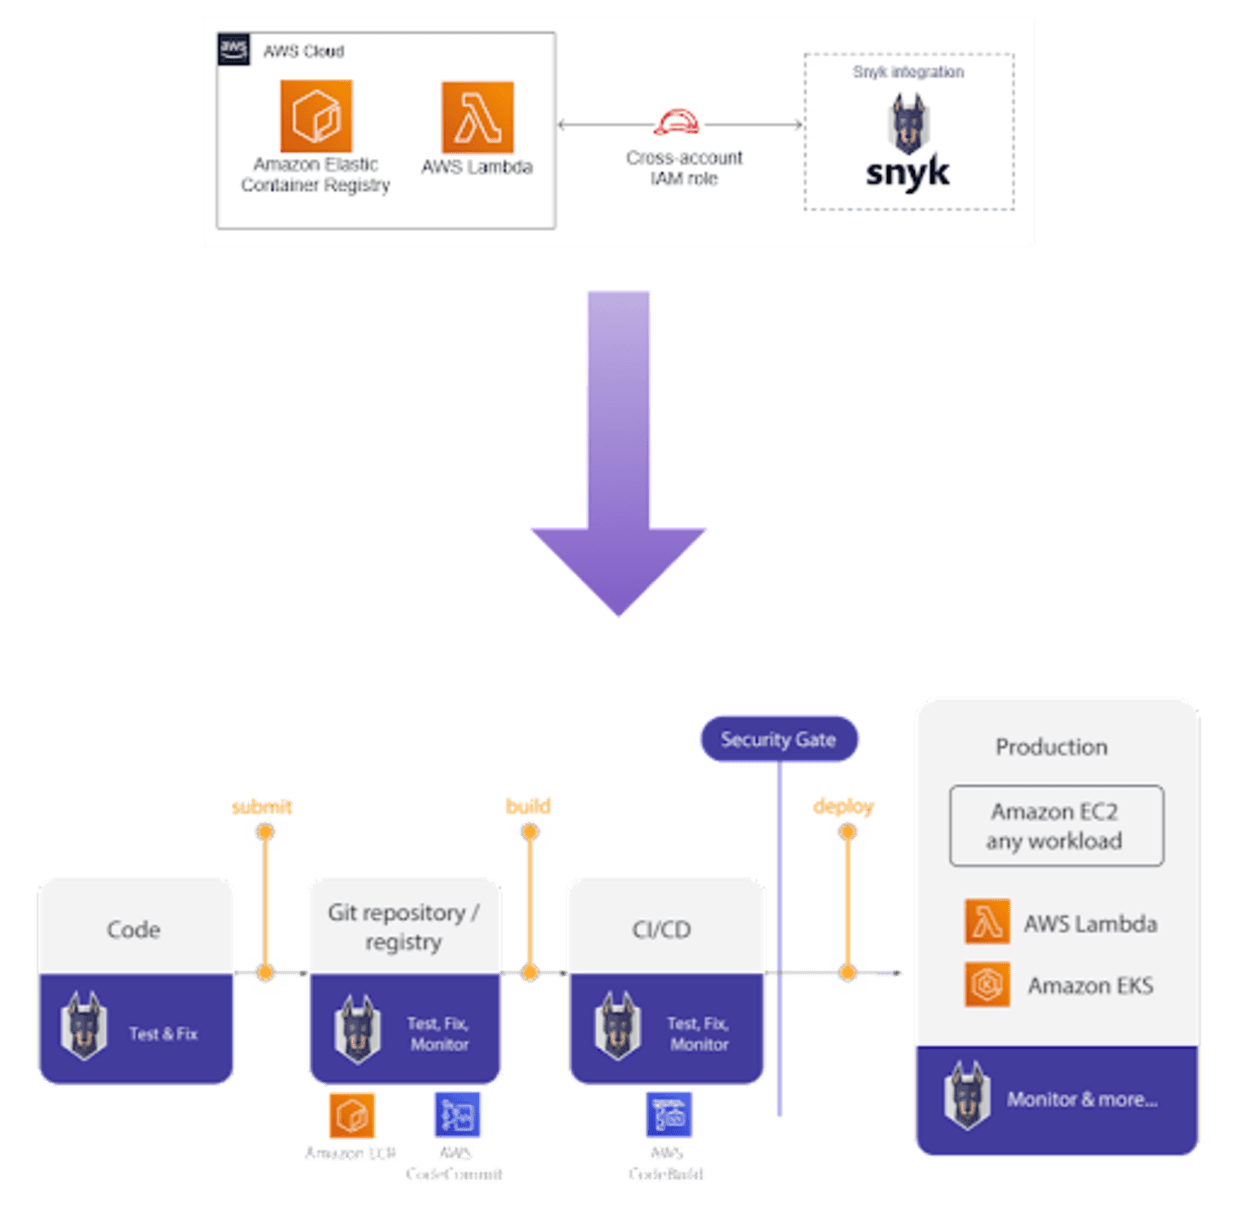
手作業を省いて、すぐに本題へ
SnykをECRおよびLambdaと連携するには、AWSサービスとSnykサービスの両方で機能するロールを設定する必要があります。難しい作業ではありませんが、2つのインターフェースを行き来して、一方のコンソールからもう一方へ値をコピーするのは、誰にとっても楽しい作業ではありません。「Snyk: Developer-first Security on the AWS Cloud Quick Start」では、次の3つの選択肢を用意しています。
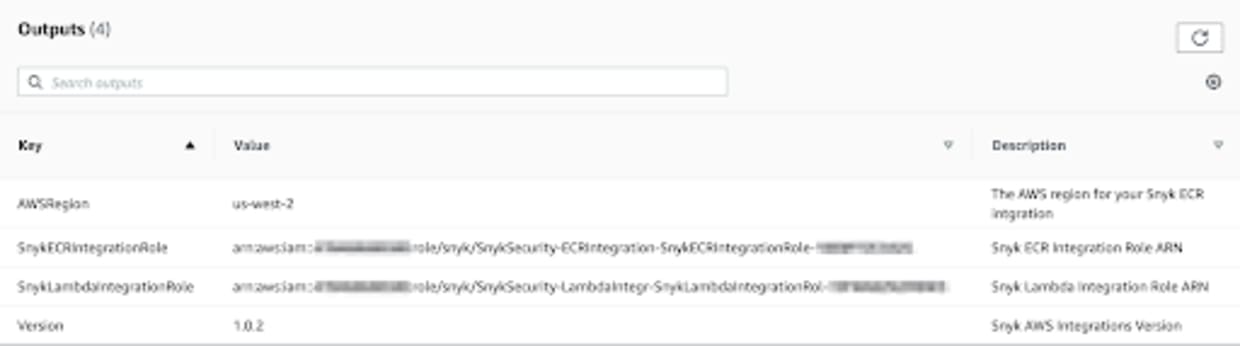
デプロイ後は、以下に示すようにCloudFormationコンソールの出力から、ARNとAWSリージョンに必要な残りの値をすぐに取得できます。
Snyk ContainerとAWS ECRの連携
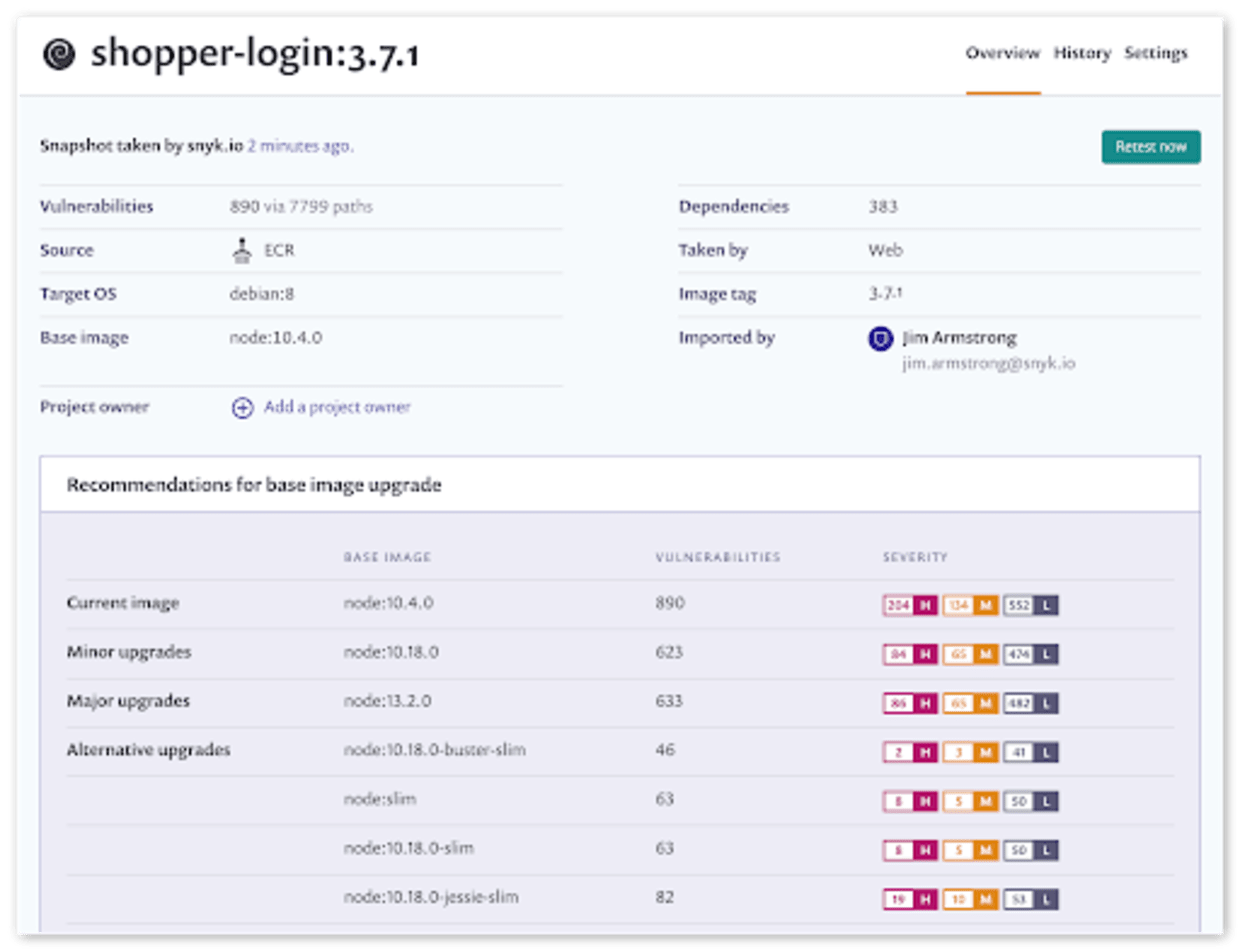
ECRとの連携では、Snyk ContainerがECRに保存されたコンテナイメージにアクセスし、脆弱性をスキャンできるようにするIAMロールを作成します。ドキュメントに記載されているすべての権限を設定した読み取り専用ロールを作成し、SnykサービスとAWSリージョン間に必要なサービス連携を設定します。設定後は、ECRレジストリに保存されたコンテナイメージをスキャンできます。Snykは、安全なベースイメージの選択や、イメージ内およびコードの依存関係にある脆弱性の解消を支援します。
Snyk ContainerとAWS Lambdaの連携
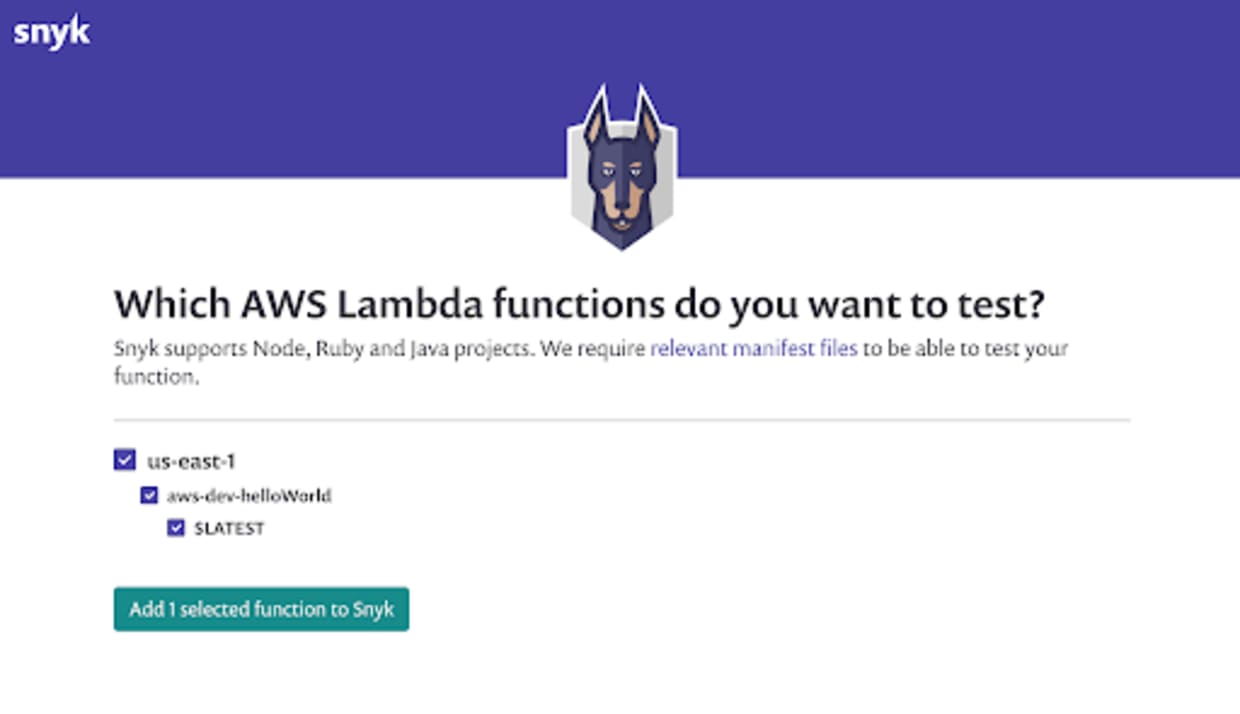
Snyk Open SourceとLambdaの連携方法は、Snyk ContainerとECRの連携方法と似ています。設定手順に従って適切な読み取り専用IAMロールを作成し、Snyk Open SourceとLambdaのサービス間の連携を設定します。設定後は、Lambdaのコードをスキャンして脆弱な依存関係を監視できます。問題があれば通知し、修正を支援することで、関数の安全性を保ちます。
フィードバックをお寄せください
フィードバックの投稿、機能のアイデアの提案、バグの報告には、このQuick StartのGitHubリポジトリにあるIssuesセクションをご利用ください。コードを投稿する場合は、Quick Start Contributor’s Guideをご確認ください。
無料アカウントに登録すると、Snykをご利用いただけます。有料プランでは、Snyk Open SourceとSnyk ContainerをAWS Marketplaceで購入できるほか、プライベートオファーや個別契約でもご利用いただけます。


