Snykは、 開発ライフサイクルの 早い 段階で 開発者が コードの 脆弱性を 見つけて 修正できるよう 支援する、 開発者ファーストの アプリケーションセキュリティの 先駆者と して 知られています。 コードを 書き始めた 瞬間から セキュリティチェックを 実施できるように する ことで、 セキュリティチームと 開発チームの 間に ある ツール、 人、 プロセスの サイロを 解消し、 AppSec市場に 変革を もたらしました 。 これは、 多くの セキュリティツールが 採用している 「デプロイ、 検知、 対応」 モデルとは 異なる アプローチです。
そして、 クラウドセキュリティにも、 こうした 課題の 多い パラダイムが 依然と して 存在する ことに 気づきました。 現在の 世代の クラウドセキュリティツールは ITセキュリティチーム向けに 作られており、 IT部門が 所有する ワークロードや インフラストラクチャに 対して、 従来と 同じ 「デプロイ、 検知、そして 対応」と いう モデルを 採用しています。 Infrastructure as Code (IaC)、 アプリケーション、 クラウドの セキュリティツールは サイロ化しています。 こうした クラウドセキュリティツールは、 インフラストラクチャの ライフサイクルの かなり 後に なってから 問題を 検知し、 クラウド上の 問題を コード (IaC)まで たどる 機能も 備えていないため、 修正が 遅れ、 開発者の 不満が 高まっています。
Snykでは、 現代の カスタム開発アプリの 多くに とって、 クラウドは アプリに 統合された プラットフォームサービスを 制御する コードと して 扱うべきであり、 開発者主導の セキュリティが 最適だと 考えています。 つまり、 本番環境に 移行する 前に プログラム可能な インフラストラクチャ (IaCと コンテナ)を 保護し、 デプロイ済みの クラウド環境の コンテキストを 活用して、 IaCで クラウドの 問題を 修正できるように する ことで、 開発者が 大規模な 修正を 推進できるよう 支援します。
202 2年には Fugueの 買収 を 完了し、 新たな チームメンバーと テクノロジーを 活用して、 Snyk IaCの 機能強化を 進めました。 Snykは、 インフラストラクチャが コードで 定義された 時点から クラウド上で リソースが 稼働するまで、 クラウドインフラストラクチャの 脆弱性を 見つけて 修正する、 開発者ファーストかつ アプリケーション中心の アプローチを 採用しています。 この 1年に リリースした 注目の 機能を 振り返りましょう。
ソースからクラウドインフラストラクチャを保護 コード (IaC)を 通じて 開発者が クラウドを 事前に 保護できるように する ことは、 Snykの クラウドセキュリティビジョンの 重要な 要素です。 その 実現には、 コードを 書き始める 最初の 時点、 つまり IDEから IaCを 保護する 必要が ありました。
202 2年には、 Snyk VS Code拡張機能 、Jetbrains 、Eclipse プラグイン で IaCセキュリティチェックを サポートしました。 これに より、 開発者は 選択した IDEから 直接、 コード、 オープンソース依存関係、 IaC構成を 保護する ための、 迅速で 無料の 実用的な フィードバックを 得られます。 Snyk IDE拡張機能は、 Terraform、 CloudFormation、 ARMテンプレート、 Kubernetesなど、 Snyk IaCの すべての 形式に 対応しています。
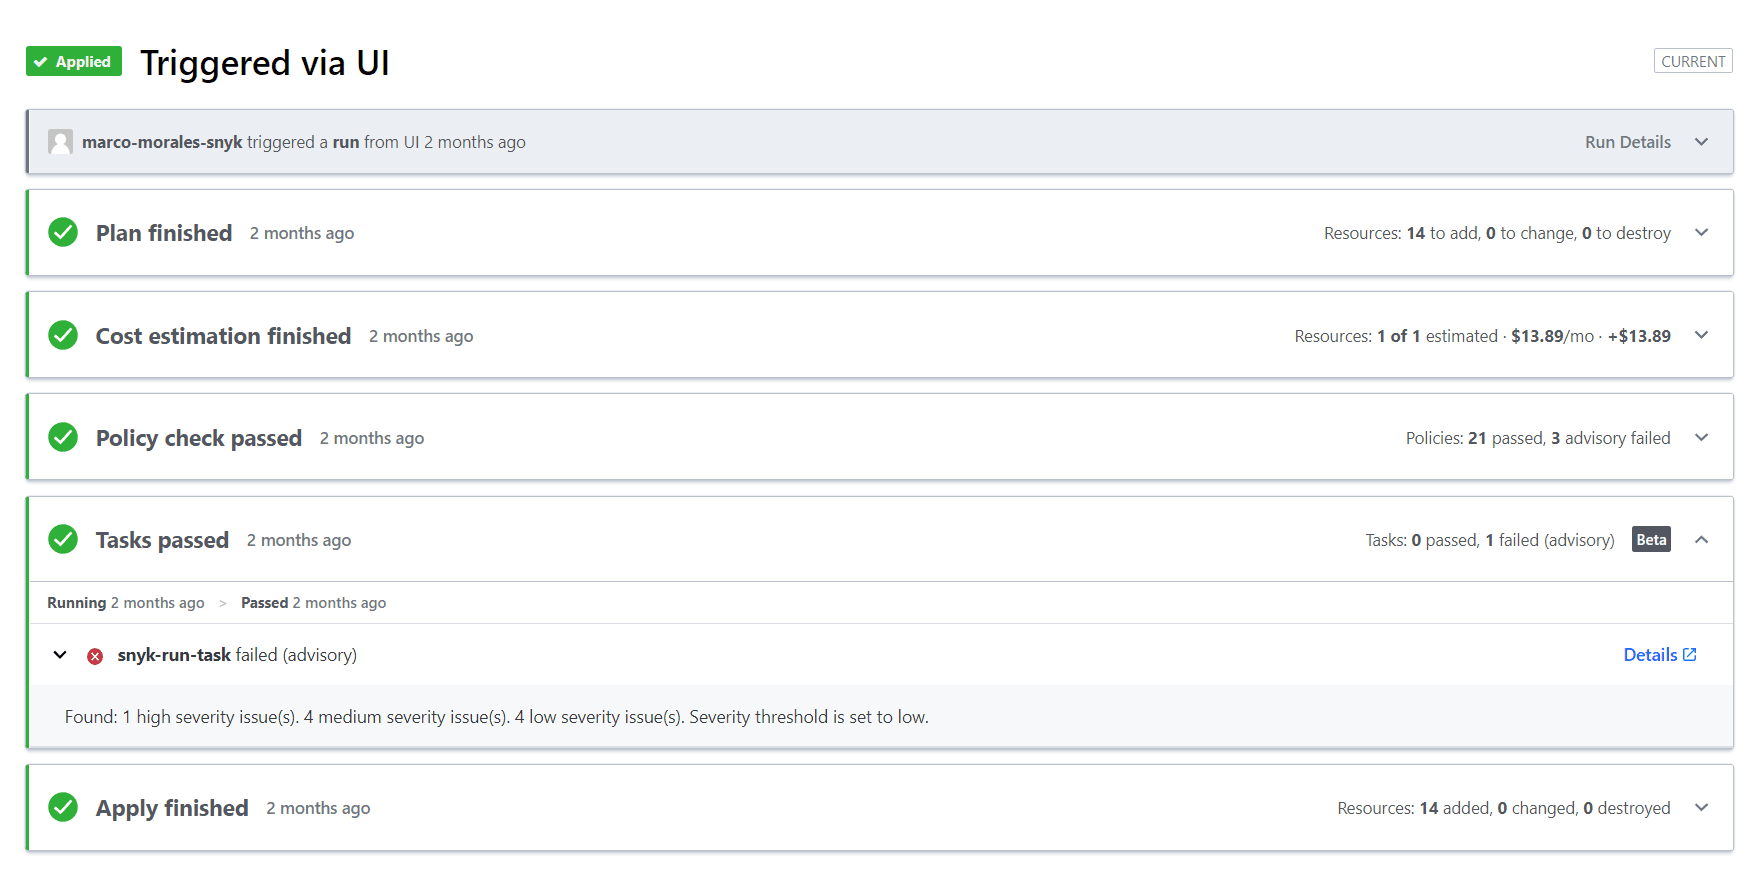
また、 SDLCの より 早い 段階で 開発者が インフラストラクチャを 保護できるよう 支援すると いう ミッションの 一環と して、 Terraform CloudおよびEnterpriseとの インテグレーションを 導入 しました。 Terraformの 実行タスクを 使って、 IaCセキュリティチェックと 適用を 自動化できます。
Terraform Cloudでのデプロイメントを、Snykがあらかじめ定義したセキュリティおよびコンプライアンスのルールセットに照らしてスキャンします。
コードからクラウドまで、SDLC全体でセキュリティを統合 これまで、 多くの 組織では クラウド、 アプリケーション、 IaCの 保護に 別々の ツールや プロセスを 使ってきました。 その 結果、 開発者や セキュリティチームは、 結果の 不一致、 管理に 伴う 手戻り、 ソフトウェア開発ライフサイクル (SDLC) 全体の セキュリティ態勢を 一貫して 把握できないと いった 課題に 直面しています。
Snyk IaCは、 IaCと クラウドの ワークフロー全体を 対象と する 統合ポリシーエンジン を 搭載しています。 セキュリティエンジニアは Snykの セキュリティルール を 一度 適用するだけで、 あらゆる 場所で 徹底できます。 Snykの 統合ポリシーエンジンは Open Policy Agent (OPA)を 基盤と しており、 ローカル開発時の CLI/IDE、 Gitリポジトリの 自動スキャン、 CI/CDでの テストと ゲーティング、 稼働中の クラウド環境の チェックなど、 あらゆる テスト段階で IaCと クラウド構成を 一貫して チェックします。 クラウド環境では、 UIと APIから すばやく 簡単に エージェントレスで AWSに オンボーディング でき、 Google Cloud環境 にも 対応しています。 Azureは 翌年に 対応予定です。
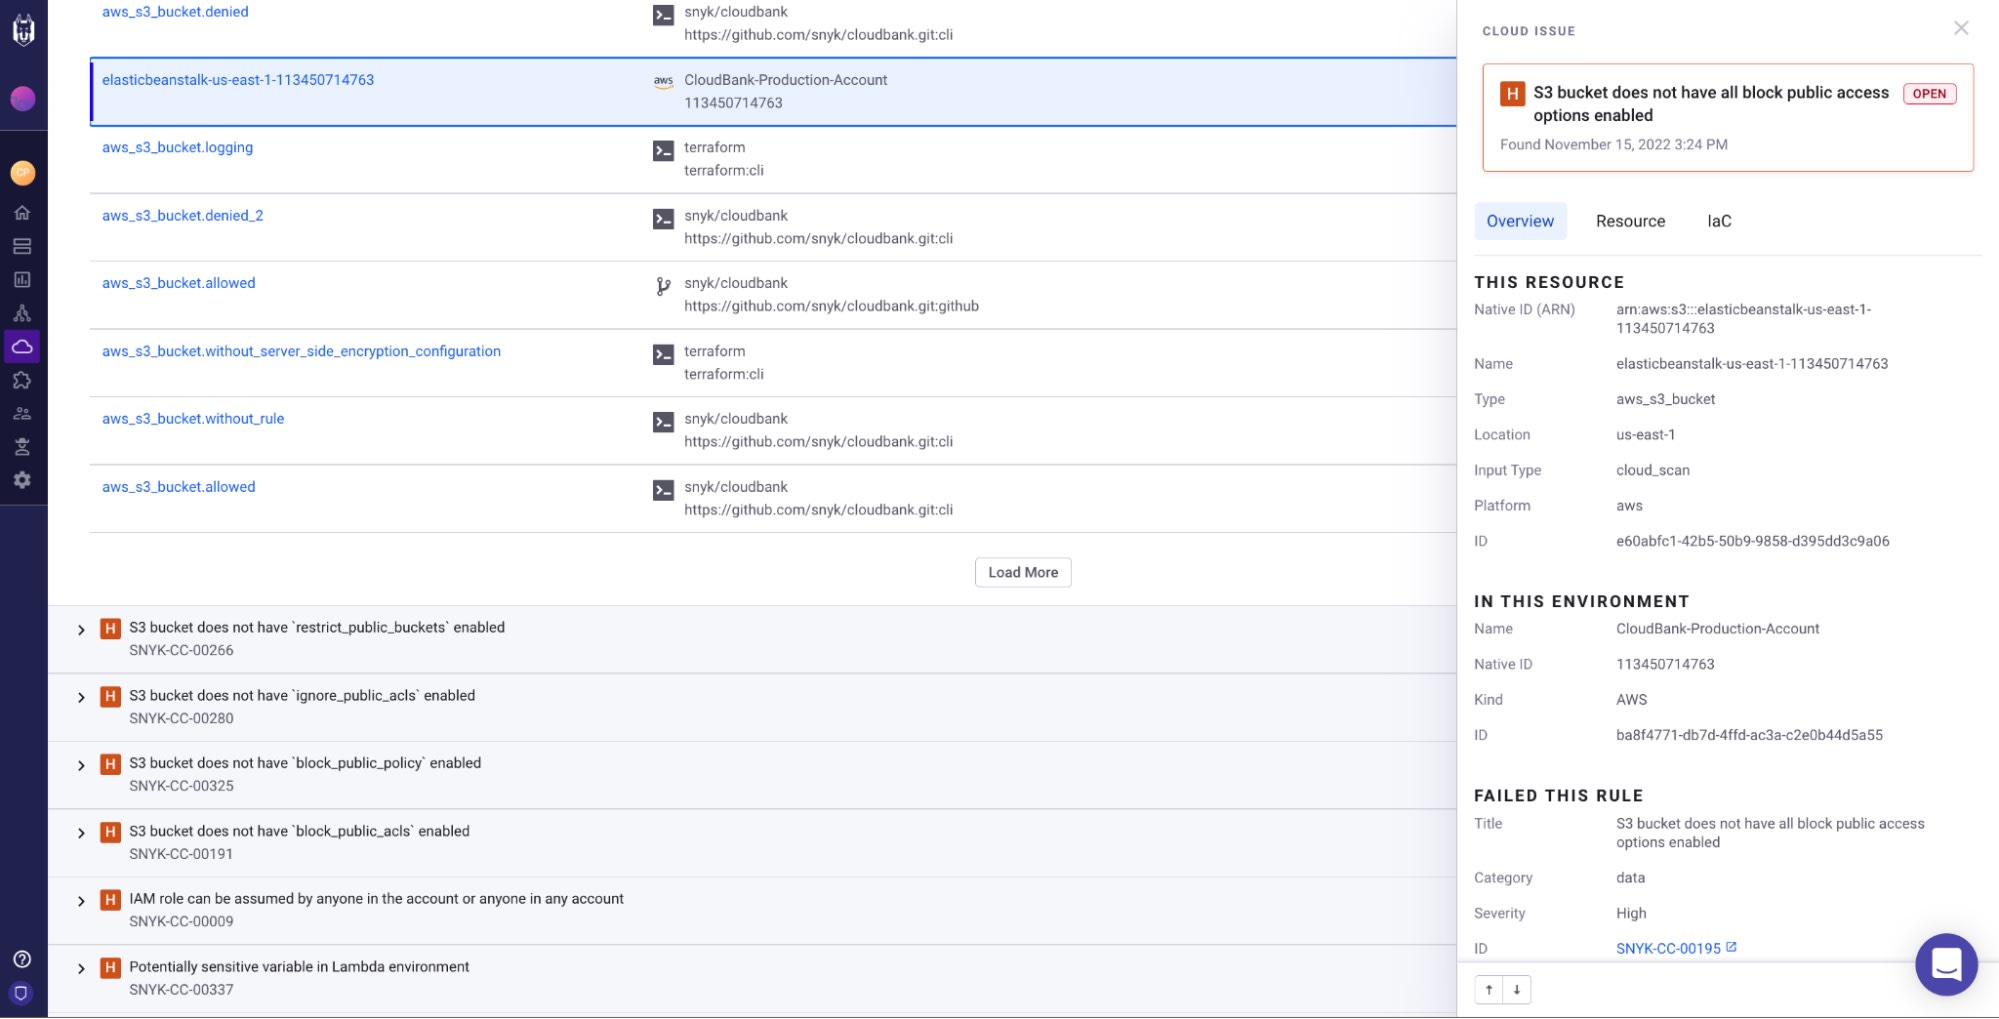
Snyk IaCとクラウドの問題に対応する、統一されたセキュリティ基準とインターフェース
Snyk IaCでは、 問題、 リソース、 環境を 一貫した 統合インターフェースで 確認できます。 さらに、 詳細な フィルターを 使えば、 特定の 本番環境に 絞り込んだり、 重要度が critical_and _high の 問題のみを 表示したりして、 優先すべき 修正や 開発作業を 特定できます。
Cloud issuesの概要、リソース、IaCタブ
クラウドのコンテキストをコードに戻し、開発者に役立てる クラウドの 可視性は クラウドセキュリティの 重要な 要素ですが、 最終的な セキュリティは コードに 施した 修正に よって 決まります。 その ため 202 2年は、 クラウドの コンテキストを コードに 戻し、 開発者が クラウドの 問題を 把握して 優先順位を 付けられるよう取り組みました。
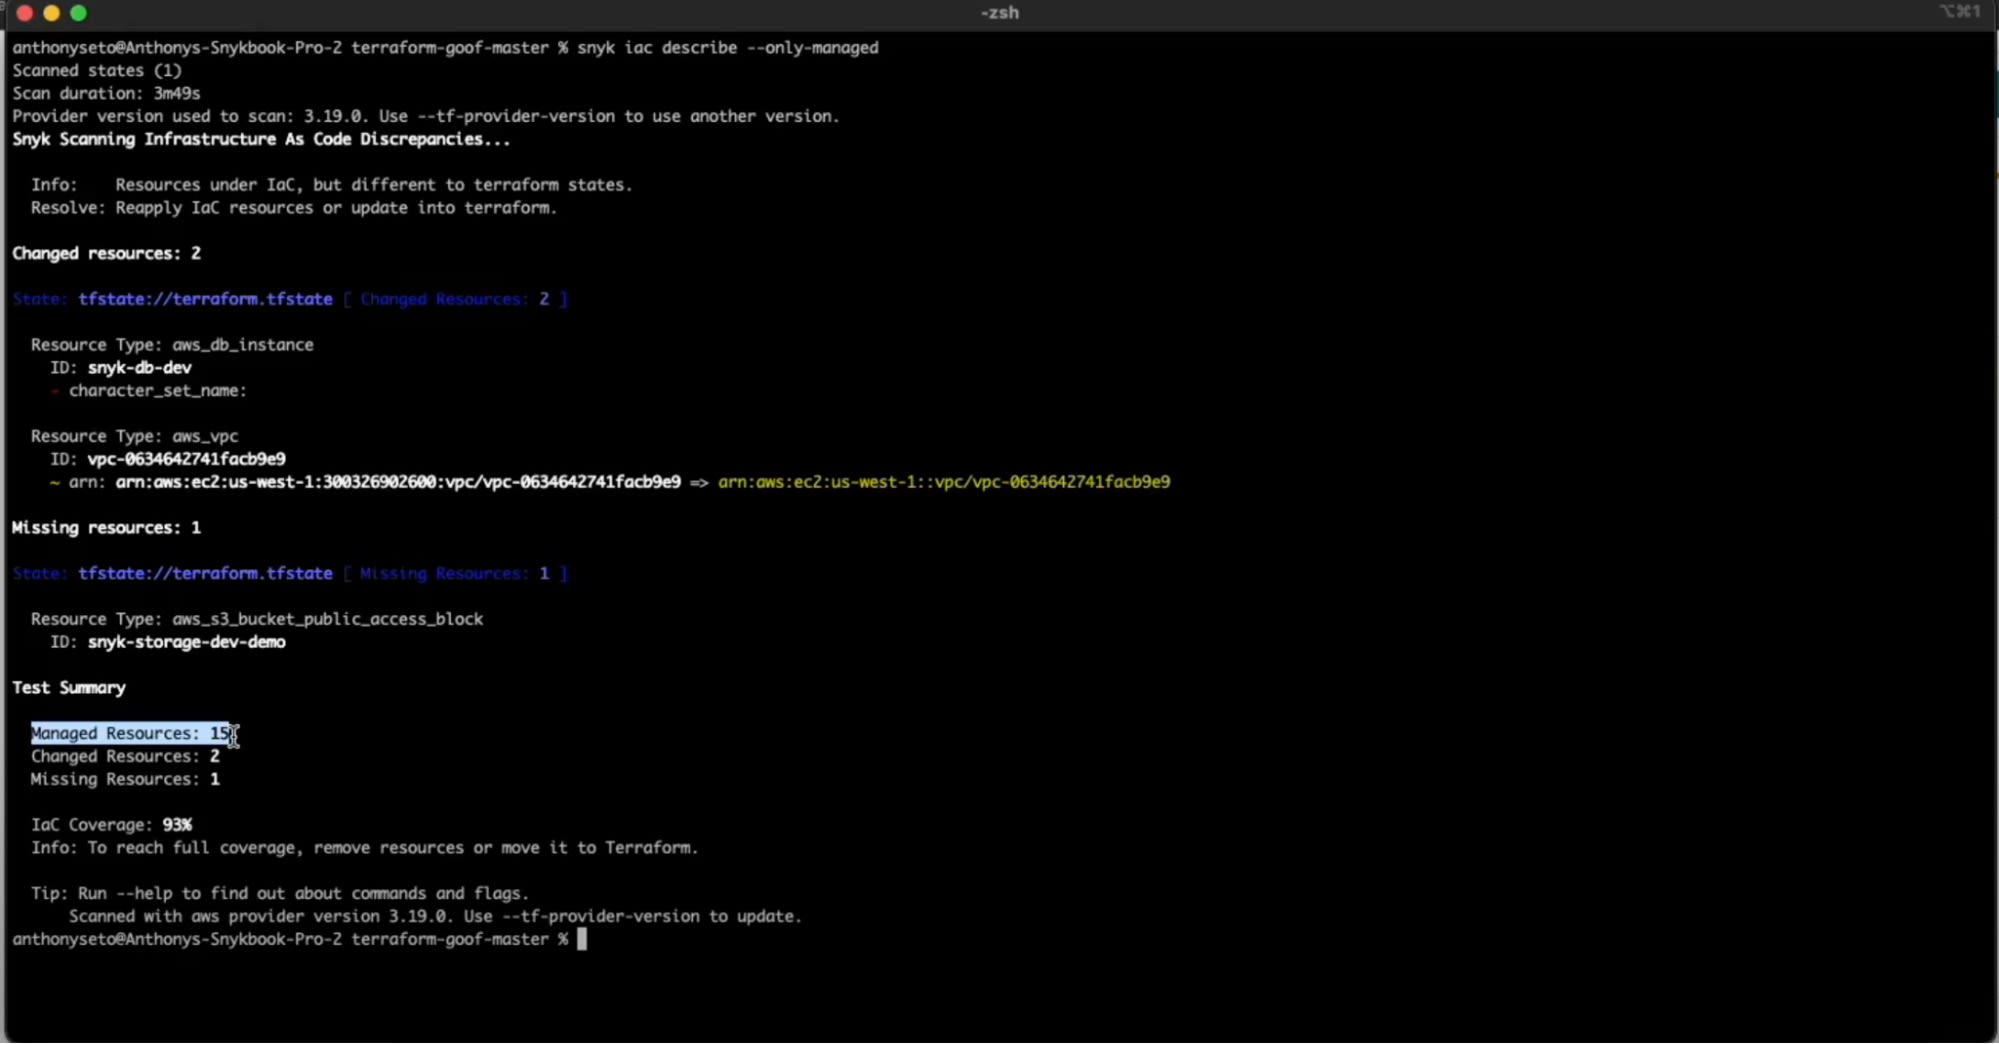
202 2年5月、 Snyk IaCの ドリフト検知機能 を 発表し、 開発者が クラウド環境の 構成ドリフトを 特定 できるようになりました。 Snyk IaCは CLIを 活用し、 読み取り専用の 権限で IaCに 定義された 内容と クラウド上の リソース構成を 比較します。 Snykは 次の 情報を レポートします。
構成ドリフト: IaCを 使って 設定・デプロイされた ものの、 意図した 状態から 逸脱した クラウドリソース (悪意の ある ユーザーや、 直接 変更できる アクセス権を 持つ 人に よる 変更など)
未管理リソース: コードで 定義されていないため、 開発プロセス中に 同じ レベルの セキュリティフィードバックを 受けていない クラウドリソース。
クラウド環境に おける IaCカバレッジ率: IaCで 管理され ( その ため セキュリティおよびコンプライアンス基準が 適用され)ている リソースの 割合
構成ドリフトと未管理リソースのドリフトレポート
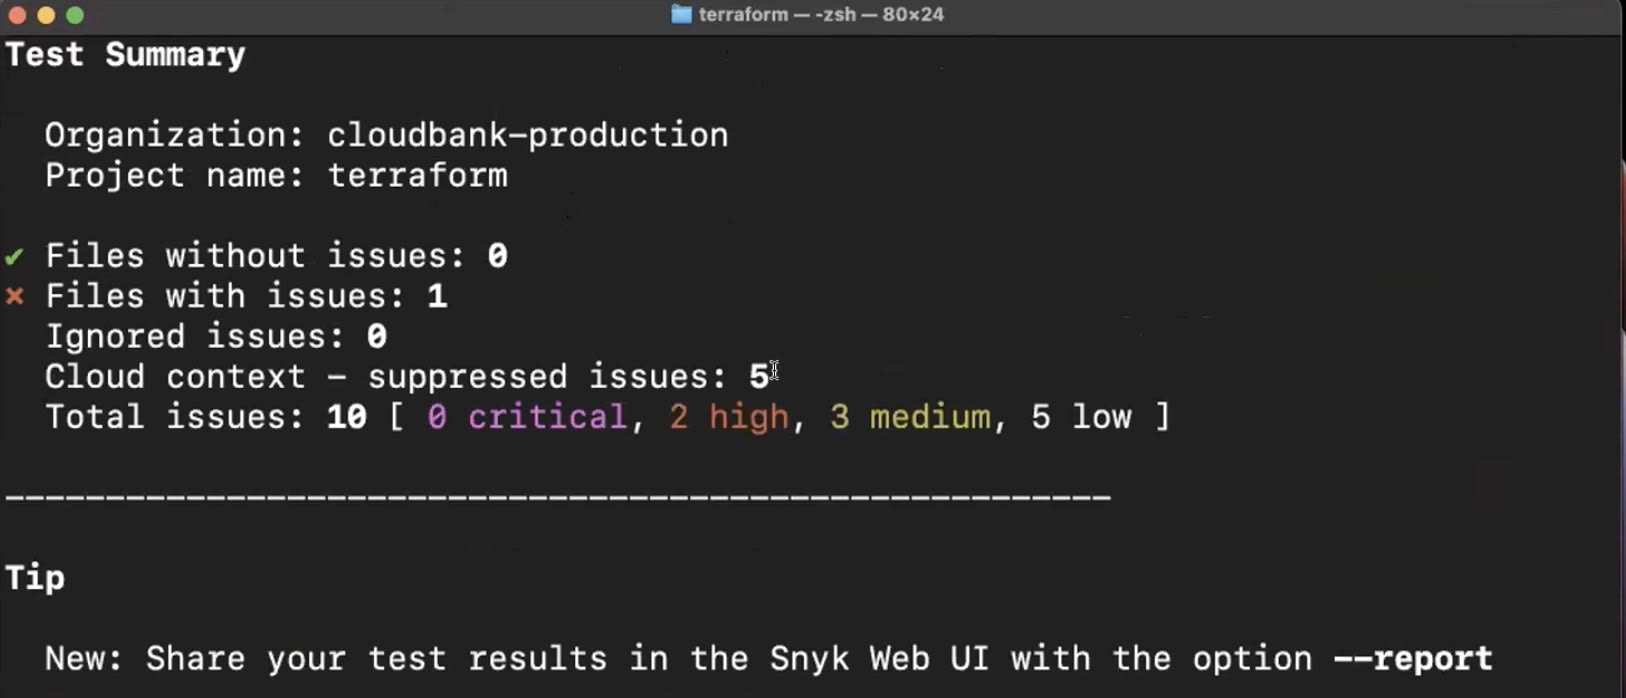
従来の SASTや IaC向け静的解析ツールは 大量の 誤検知を 生み、 セキュリティチームと プラットフォーム開発チームの 双方で アラート疲れを 引き起こします。 202 2年11月には、 IaCの 問題に おける 誤検知を 減らすため、 IaCの 問題に クラウドコンテキストを 追加 しました。
Snyk Cloudはクラウドアカウントの設定を考慮し、その設定によって軽減されるIaCの問題を自動的に抑制します
クラウドと コードを つなぐ ことで、 Snykの 統合ポリシーエンジンは、 クラウドアカウントの 設定に よってすでに 緩和されている IaCの 設定ミスを 認識し、 自動的に 抑制します。 たとえば、 「一般 公開されている S3バケット」の 問題が 検出されても、 デプロイ先の AWSクラウドアカウント設定で パブリックアクセスが 制限されている 場合、 Snykは この クラウドコンテキストを 認識し、 誤検知を 防ぐ ために IaCの 問題を 自動的に 抑制します。
2023年に向けて 今年は、 開発者主導の クラウドセキュリティと いう ビジョンの 実現を 進める うえで、 非常に 大きな 節目と なりました。 Tealiumや Global Givingなどの お客様から、 多くの ご支援と 好意的な フィードバックを いただきました。 将来の Snyk Platformでは、 SDLC全体を 通じて アプリケーション、 インフラストラクチャ、 稼働中の クラウドを 完全に 可視化し、 クラウドに おける 最も リスクの 高い 箇所から 脆弱性を 特定して、 適切な 開発チームが コードで 修正できるよう、 単一の プラットフォームで 実現します。
202 3年前半には、 クラウドの 問題を 原因と なった コード資産に 結び 付ける 機能を 強化し、 IaCで クラウドセキュリティの 問題を 直接 修正できるように するとともに、 ドリフト検知レポートを 拡充する 予定です。
セキュリティチームを 支援する セキュリティおよびコンプライアンス態勢の ビューと レポート、 さらに カスタムルールを 使って SDLC全体に セキュリティポリシーを 適用する 機能も、 引き続き開発していきます。
Infrastructure as Codeに ついては、 ルールセットと エンジンの フィルタリング機能を 引き続き強化し、 Terraformの ワークフローへの 対応拡大、 新しい IaC形式への 対応、 クラウドコンテキストを 認識する 問題検知を 進めます。 これに より 誤検知を 減らし、 重要な アラートに 開発時間を 集中できるようにします。
Snykに ご関心を お寄せいただき ありがとう ございます。 皆さま、 どうぞ よい 新年を お迎えください。