JetBrains IDE向けの Snyk無料プラグインに、 コードや オープンソース依存関係の セキュリティに 加え、 Infrastructure as Code (IaC)と コンテナの セキュリティが 加わりました。
本日より、 JetBrains IDEを 使用する 開発者は、 ボタンを クリックするだけで アプリケーション全体を 保護できるようになりました。 Snyk Security for JetBrains は コードの セキュリティを 強化し、 JetBrains IDE内で 問題を 見つけて 修正できるように する ことで、 手作業に よる コードレビューに かかる 時間を 削減します。
これは、 セキュリティを 開発者の 手に 委ね、 開発の 早い 段階へ 移行しようとする 開発チームや セキュリティチームに とって、 特に 重要です。 Snykは JetBrains IDEに セキュリティを ネイティブに 組み込む ことで、 開発の 初期段階から セキュリティ上の 問題を 簡単に 発見・修正できるようにします。 コードに 沿った 修正ガイダンスを 提供し、 作成時点でより 安全な コード、 コンテナ、 設定を 実現します。
以前の 記事 Snykの JetBrains IDE プラグインで 安全な コーディングを 実現 で ご紹介したように、 Snyk プラグインは すべての JetBrains IDEで、 独自コード、 オープンソース依存関係、 コンテナ、 IaCの セキュリティ 問題に 対応します。
JetBrains向けSnykプラグイン JetBrainsの IDEファミリーは、 開発者の 生産性を 重視した 製品と して 高く 評価されています。 コードの 品質や 正確性から、 コードセキュリティツールまで、 ソフトウェア開発の あらゆる 側面に 対応する プラグインが 用意されています。
Snykの JetBrains プラグインは、 次のような アプリケーションの セキュリティ全般に 対応します。
オープンソース依存関係に 含まれる セキュリティ脆弱性 ( Snyk Open Source )。
自社開発コードの セキュリティ脆弱性と コード品質の 問題 ( Snyk Code )。
Terraform、 AWS CloudFormation、 Kubernetes、 Azure Resource Manager (ARM)などの Infrastructure as Codeに おける 設定の 問題 ( Snyk IaC )
Kubernetesワークロードファイルで 見つかった コンテナイメージの セキュリティ脆弱性 ( Snyk Container )
オープンソース、 コード、 コンテナ、 IaCの セキュリティテストに 加え、 マニフェストファイルを 調べる 際に、 コード品質を 評価する ための Snyk Advisor の 分析情報も 利用できます。
導入は 簡単です。
Snyk JetBrains プラグインを インストールする
無料の Snykアカウントに 接続する
JetBrains IDEで コードの 保護を 開始する
IaCの設定ミスを検出して修正する Snyk JetBrains プラグインの IaCセキュリティ機能は、 スキャンの たびに Terraform、 Kubernetes、 AWS CloudFormation、 Azure Resource Manager (ARM)の コード内に ある 設定の 問題を 検出します。 Snyk CLIを ベースに している ため、 スキャンは 高速で、 ローカル開発にも 適しています。 設定ファイルが Snykの サーバーに 送信または アップロードされる ことはないため、 プライバシーの 心配も ありません。
簡単な スキャンを 実行して、 IaCスキャンで どのような 情報が 得られるかを 詳しく 見てみましょう。
お使いのブラウザーはビデオタグをサポートしていません。
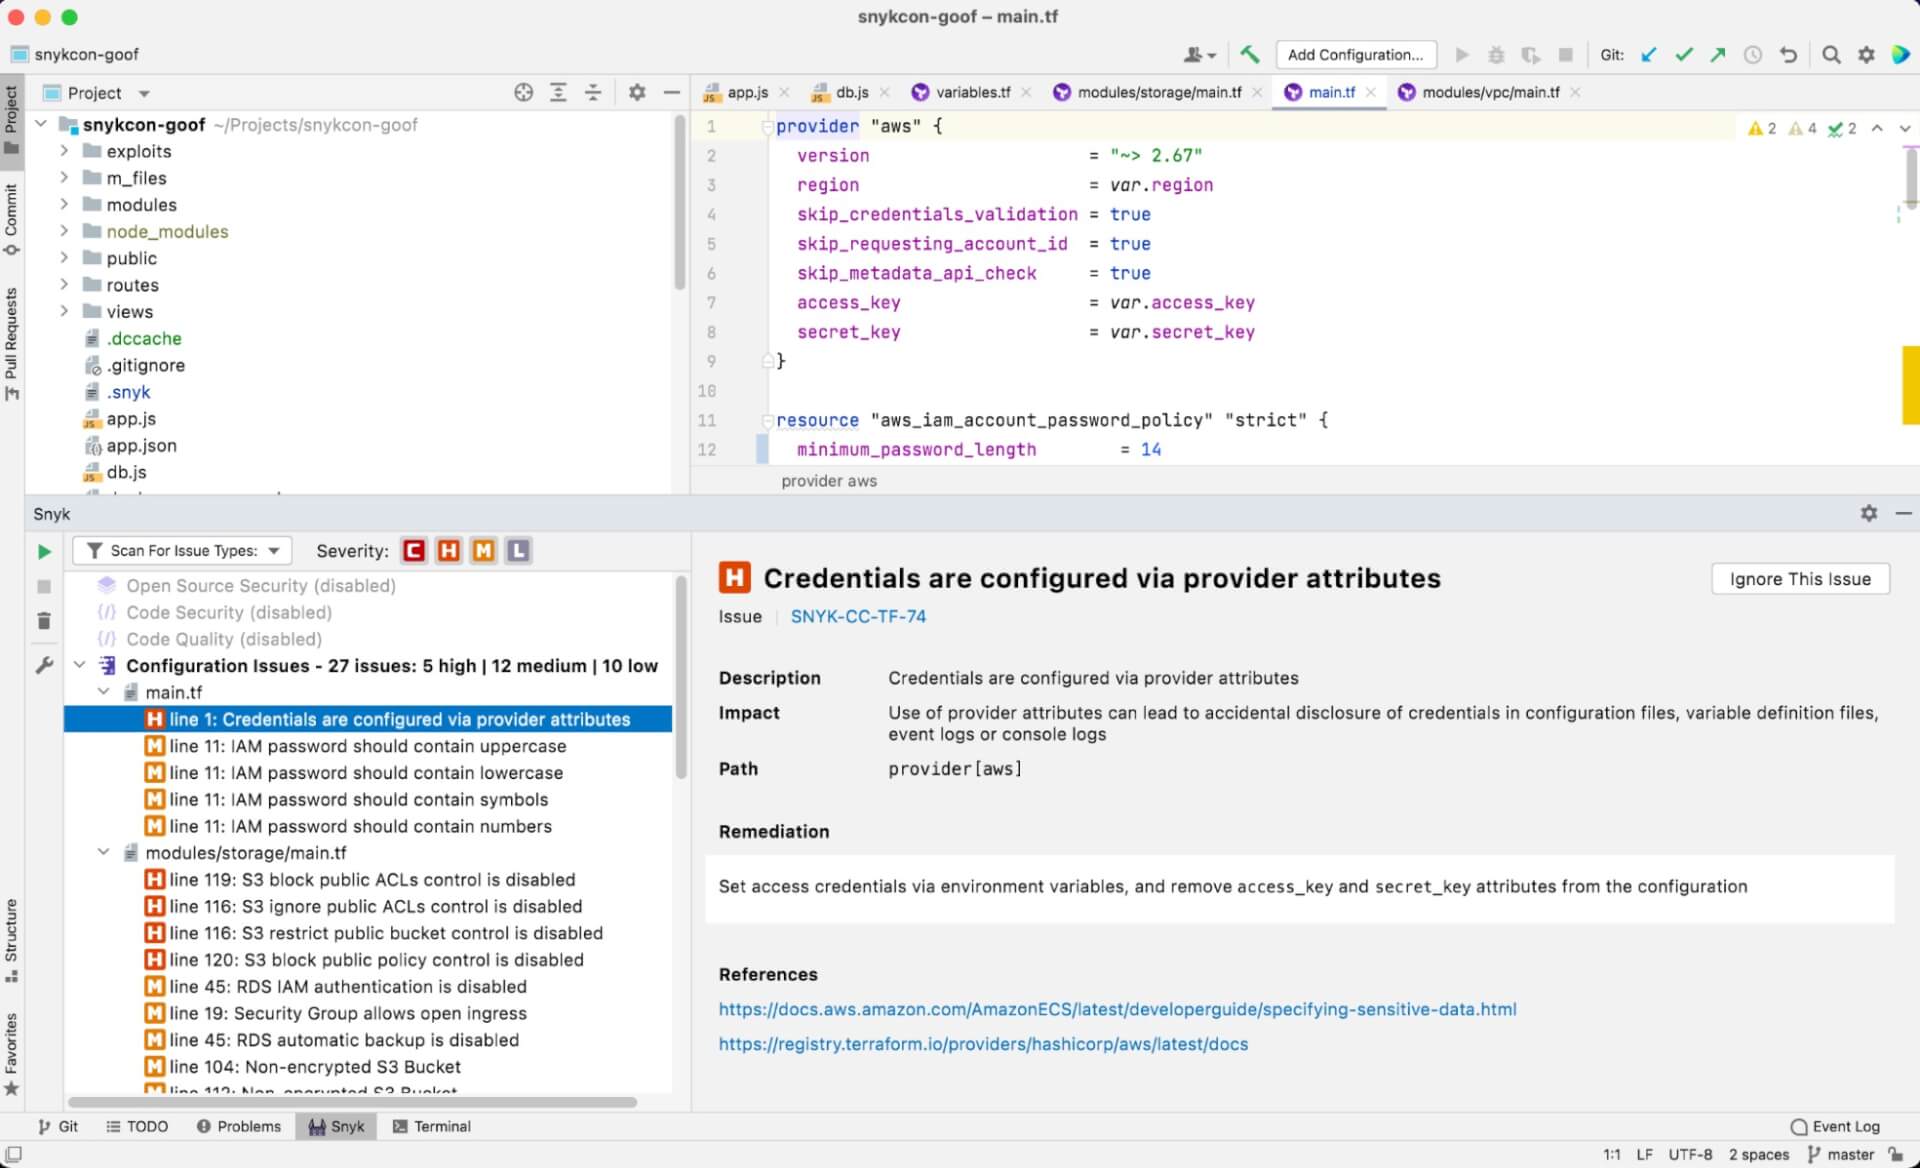
結果 ツリー内の IaCの 問題を クリックすると、 問題が 見つかった コードの 行に 直接 移動できます。 また、 各問題には 重大度を 示すアイコン (高、 中、 低)が 付いている ため、 リスクの 高い 問題から 優先して 対応できます。
問題の 内容を すばやく 把握して 修正できるよう、 Snyk プラグインでは 次の 情報を 確認できます。
説明: どのような 設定ミスか
影響: 設定ミスが どのように 悪用される 可能性が あるか
パス :ツリー内の どの パスで 問題が 発生しているか。
修正方 法 : 問題を 修正する 方法。
参考情報 :さまざまな 情報源から 詳細を 調べられる 場所。
無視: 問題を 無視する 必要が ある 場合も 対応できます。 右上に ある ボタンを クリックしてください。
Snykの 修正ガイダンスを 活用して、 これまでに 何百万件もの 問題が 迅速かつ 正確に 修正されてきました。 内容が わかりにくい 場合は、 ぜひ お問い合わせ ください 。 喜んで 確認いたします。
IaCの 設定ミスを 修正した ところで、 次は コンテナイメージの 脆弱性を 見てみましょう。
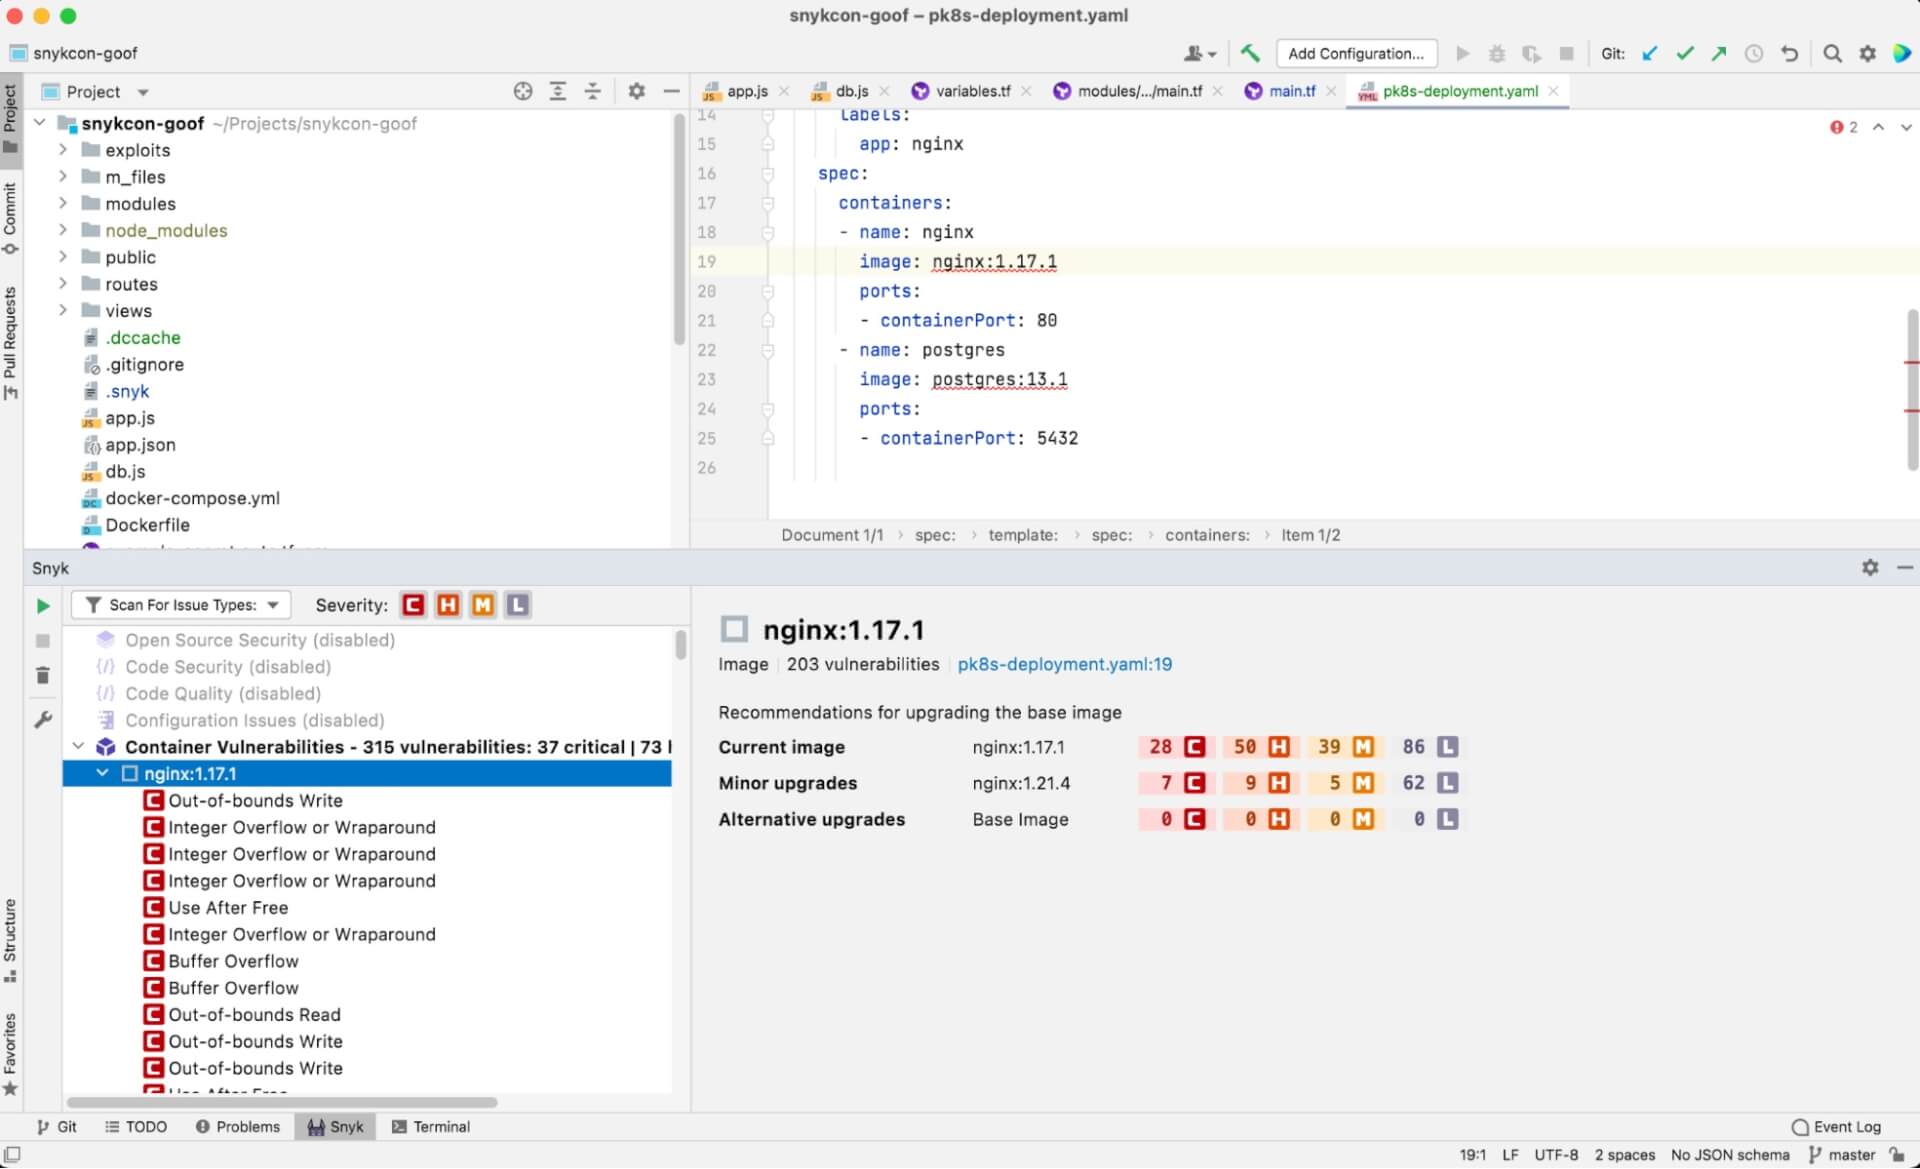
コンテナイメージの脆弱性を検出して修正する プラグインの コンテナセキュリティ機能は、 Kubernetes設定ファイルを スキャンして コンテナイメージを 検索します。 抽出された コンテナイメージを 分析し、 Snyk Intel Vulnerability Database の 最新情報と 照合する ことで、 脆弱性を すばやく 検出します。
その 結果、 クラスターで 実行する 予定の イメージに 含まれる セキュリティ脆弱性の 一覧が 表示され、 必要に 応じて ベースイメージの アップグレード方法も 提案されます。
イメージに 含まれる 可能性の ある セキュリティ脆弱性を 一つずつ 確認できます。 さらに、 重要な 機能を いくつか ご紹介します。
上の カラフルな 比較表では、 重大度 (クリティカル、 高など) ごとに 脆弱性が 表示されています。 重大度順に 整理されており、 現在の イメージと、 同じ 特性を 持つ Snyk推奨イメージに 含まれる 脆弱性の 違いが わかります。 推奨イメージに アップグレードするかどうかを 判断し、 本番環境で 実行する イメージへの 信頼性を 高めるのに 役立ちます。
イメージを アップグレードする 場合も、 JetBrainsらしい クイックフィックス機能を 使って 簡単に 実行できます。
さらに、 JetBrainsの アノテーション機構との 連携を 強化し、 IaCと コンテナの 問題を 「問題」 タブに 表示する ことで、 視認性と 使いやすさを 高めています。
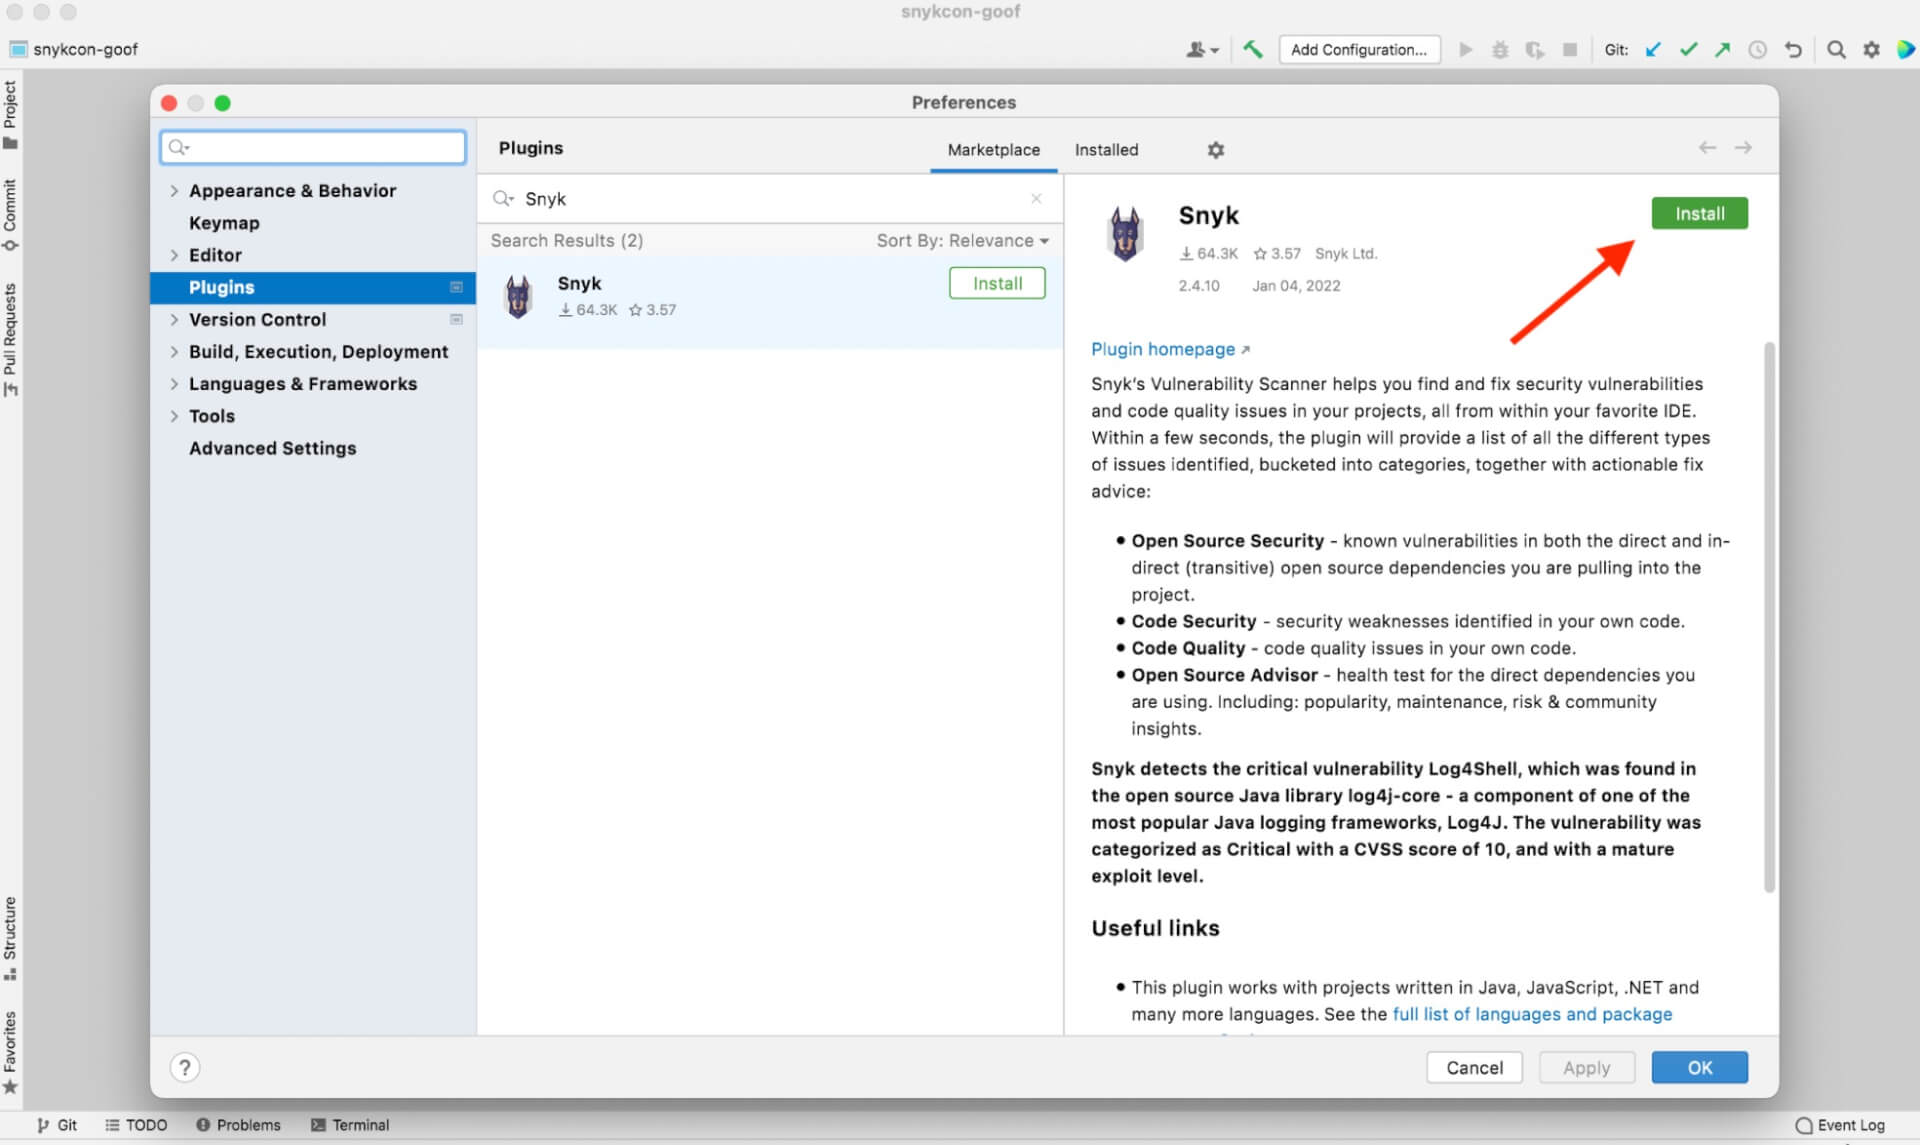
JetBrainsにSnykプラグインをインストールする まず JetBrainsを 開き、 IDE内から Preferences > Plugins に 移動します。
「Preferences」から「Plugins」に移動し、「Snyk」を検索します。
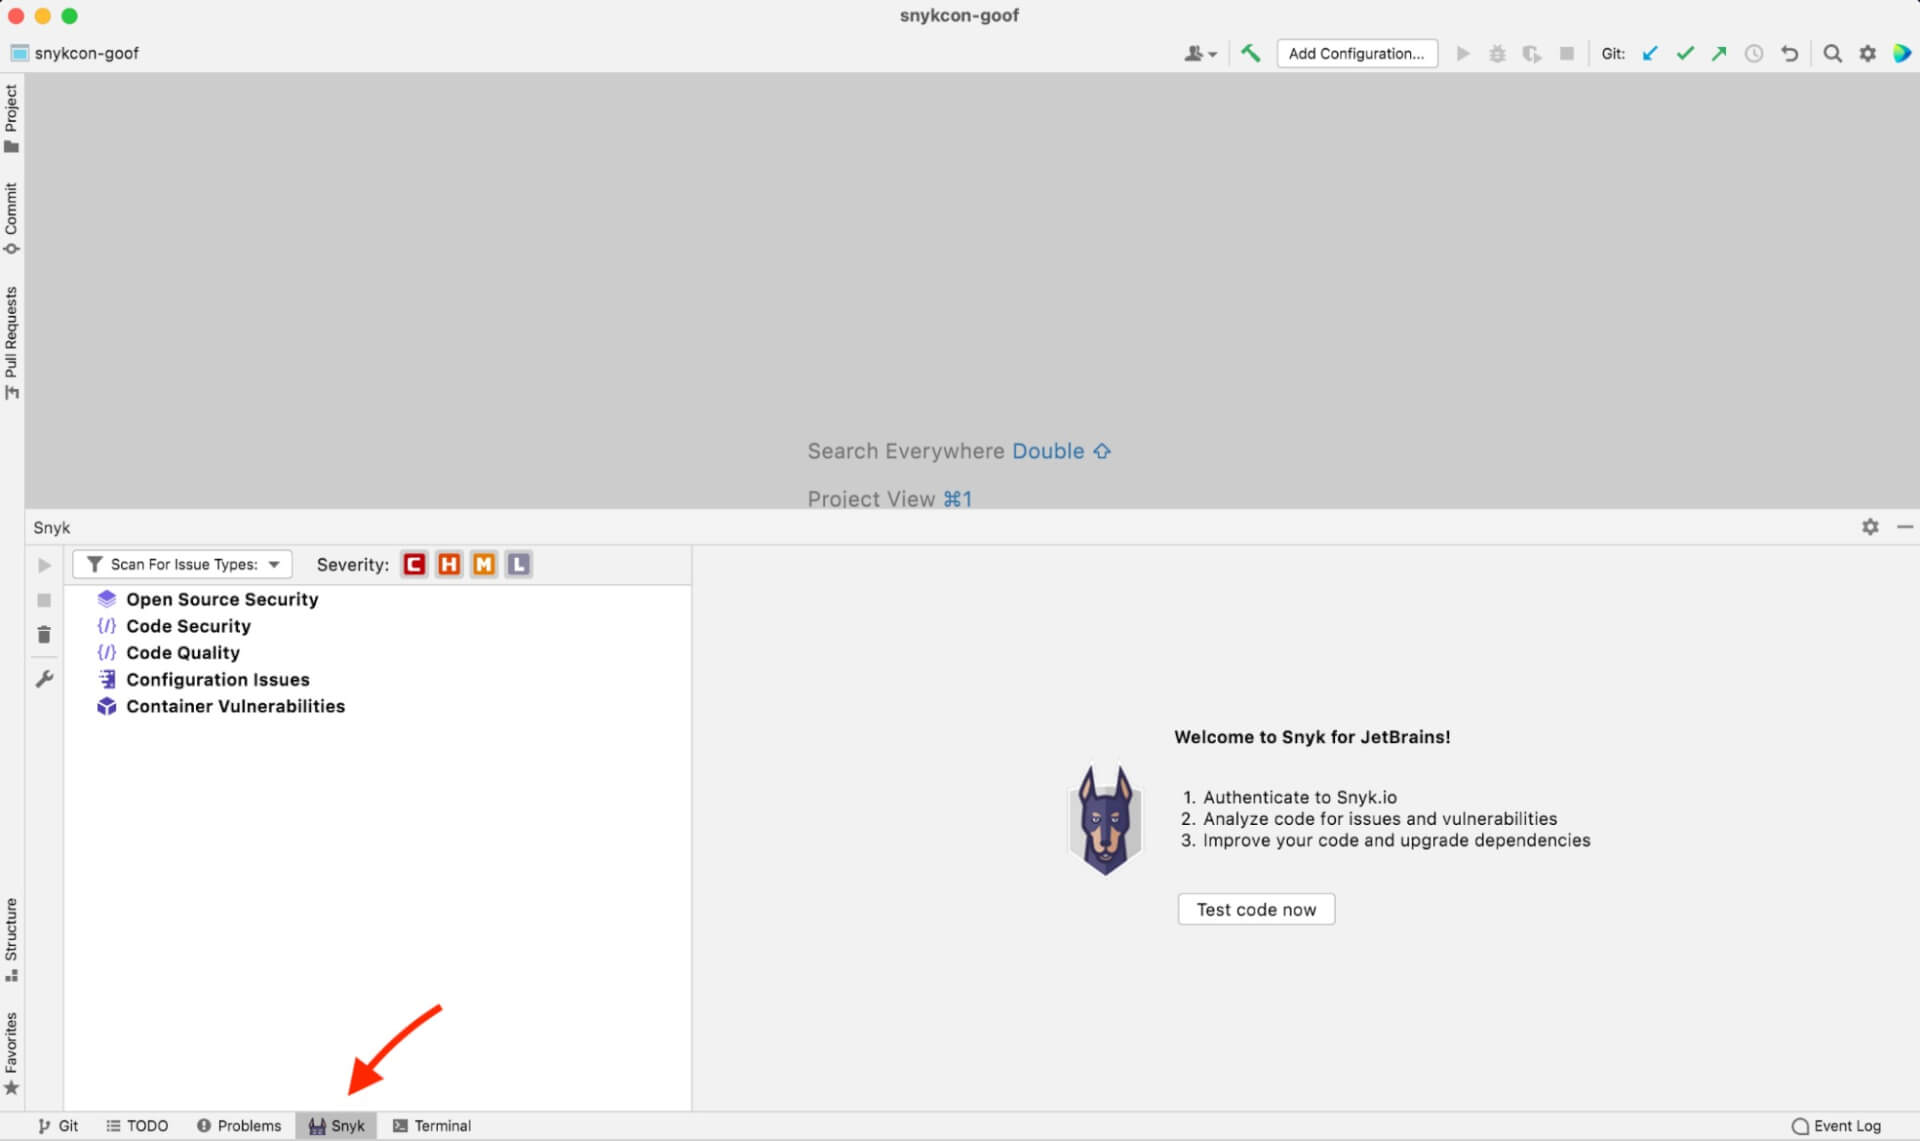
JetBrains Marketplaceで 「Snyk」を 検索し、 Install を クリックします。 数秒後、 サイドバーに Snyk プラグインの パネルが 表示されます。
サイドバーのSnykパネル。
Patch the dogの 親しみやすい 顔が 表示されたら、 プラグインは インストール済みです。
JetBrains IDEをSnykに接続する 次に、 認証を 行って Snykを IDEに 接続します。
今 すぐ コードを テスト ボタンを クリックすると、 Snykの Webアプリケーションに 移動します。 画面の 案内に 従って 認証し、 無料の Snykアカウントに ログインしてください。 この 画面から Snykアカウントを 作成 するか、 既存の アカウントに ログインできます。
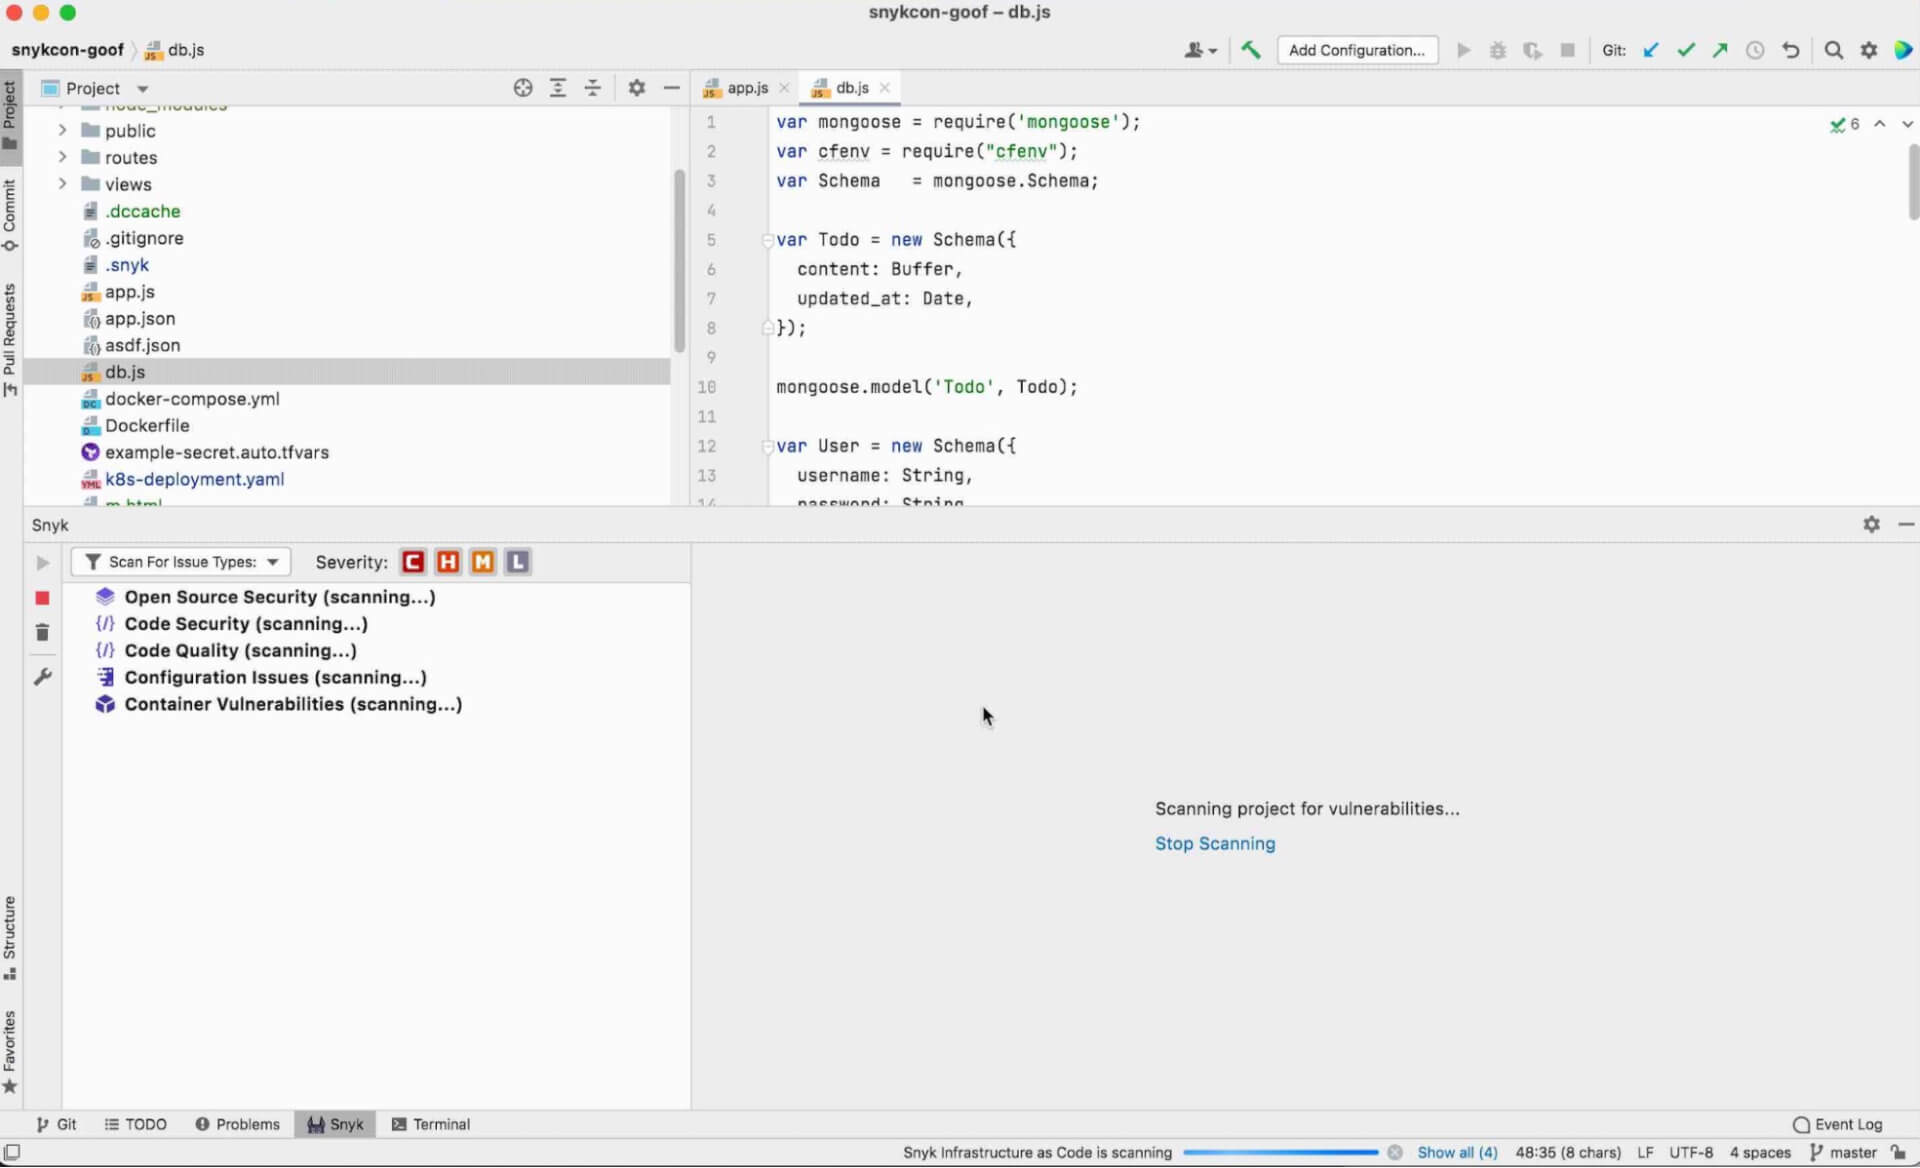
認証後に IDEへ 戻ると、 自動的に スキャンが 開始されています。
プロジェクトの脆弱性をスキャンしています。
Snyk JetBrains IDEプラグインの今後 Snyk IaC と Snyk Container の 追加に より、 ボタンを クリックするだけで Snykの すべての 機能を 利用できるようになりました。 オープンソース依存関係、 自社開発コード、 本番環境で 実行している コンテナイメージ、そして 本番環境で イメージを 実行する ための Infrastructure as Codeを スキャンできます。
Snykは 開発者向けの セキュリティ企業であり、 IDEは セキュリティを 開発の 早い 段階に 取り入れる ための 手段の 一つです。 202 1年には、 お好みの IDEで Snykを 使えるよう、 強固な 基盤を 構築しました。 202 2年には、 IDE内で Snykの 力を 最大限に 活用し、 開発者に とって 最も 使いやすい 方法で アプリケーションを 保護できるようにします。 どうぞ ご期待ください。 それでは また!
ソースコードの 段階から インフラを 保護 Snykは ワークフロー内の IaCセキュリティと コンプライアンスを 自動化し、 構成ドリフトや 不足している リソースを 検出します。