エージェント型修正で脆弱性バックログをプルリクエストに変える



2026年10月22日
0 分で読めますEvo Remediation Agentがオープンプレビューで利用可能になり、Evo Agentic AppSecに依存関係の自動解決機能が加わりました。AppSecチームはリポジトリ全体で継続的な修正キャンペーンを実施し、検証済みのプルリクエストを通じて開発者に修正案を提示できるようになりました。
依存関係の脆弱性を修正するには、アップグレードの選択、依存関係の競合解決、アプリケーションへの適応、そして結果の確認が必要になることがあります。こうした作業は、開発者がすでに取り組んでいる開発と競合します。チームがコードを追加し、新たな脆弱性が指数関数的に増えるなか、AppSecには、保護対象のアプリケーション全体で修正を加速する方法が必要です。
エージェント型の修正を活用すれば、AppSecチームは対象のリポジトリと脆弱性を定めたキャンペーンから始められます。Snykがモデルとホスト型サンドボックス環境を提供し、開発者には既存のソースコード管理(SCM)ワークフローを通じて変更案が届きます。最終的なレビューとマージの決定権は、引き続き開発者にあります。

AppSecが修正を推進できる仕組み
修正キャンペーンでは、エージェントがどのリポジトリのどの脆弱性に、どのスケジュールで取り組むかを定義します。AppSecチームが対象範囲を設定すると、Evo Remediation Agentが対象となる脆弱性に順次対応し、開発者がレビューするためのプルリクエストを作成します。
たとえばAppSecチームは、Snyk Organization内のリポジトリ全体を対象に、重大度が高またはクリティカルの依存関係の脆弱性を修正するキャンペーンを開始できます。定期キャンペーンなら、リポジトリや脆弱性の検出結果が変化しても、設定したスケジュールに沿って同じ作業を繰り返します。
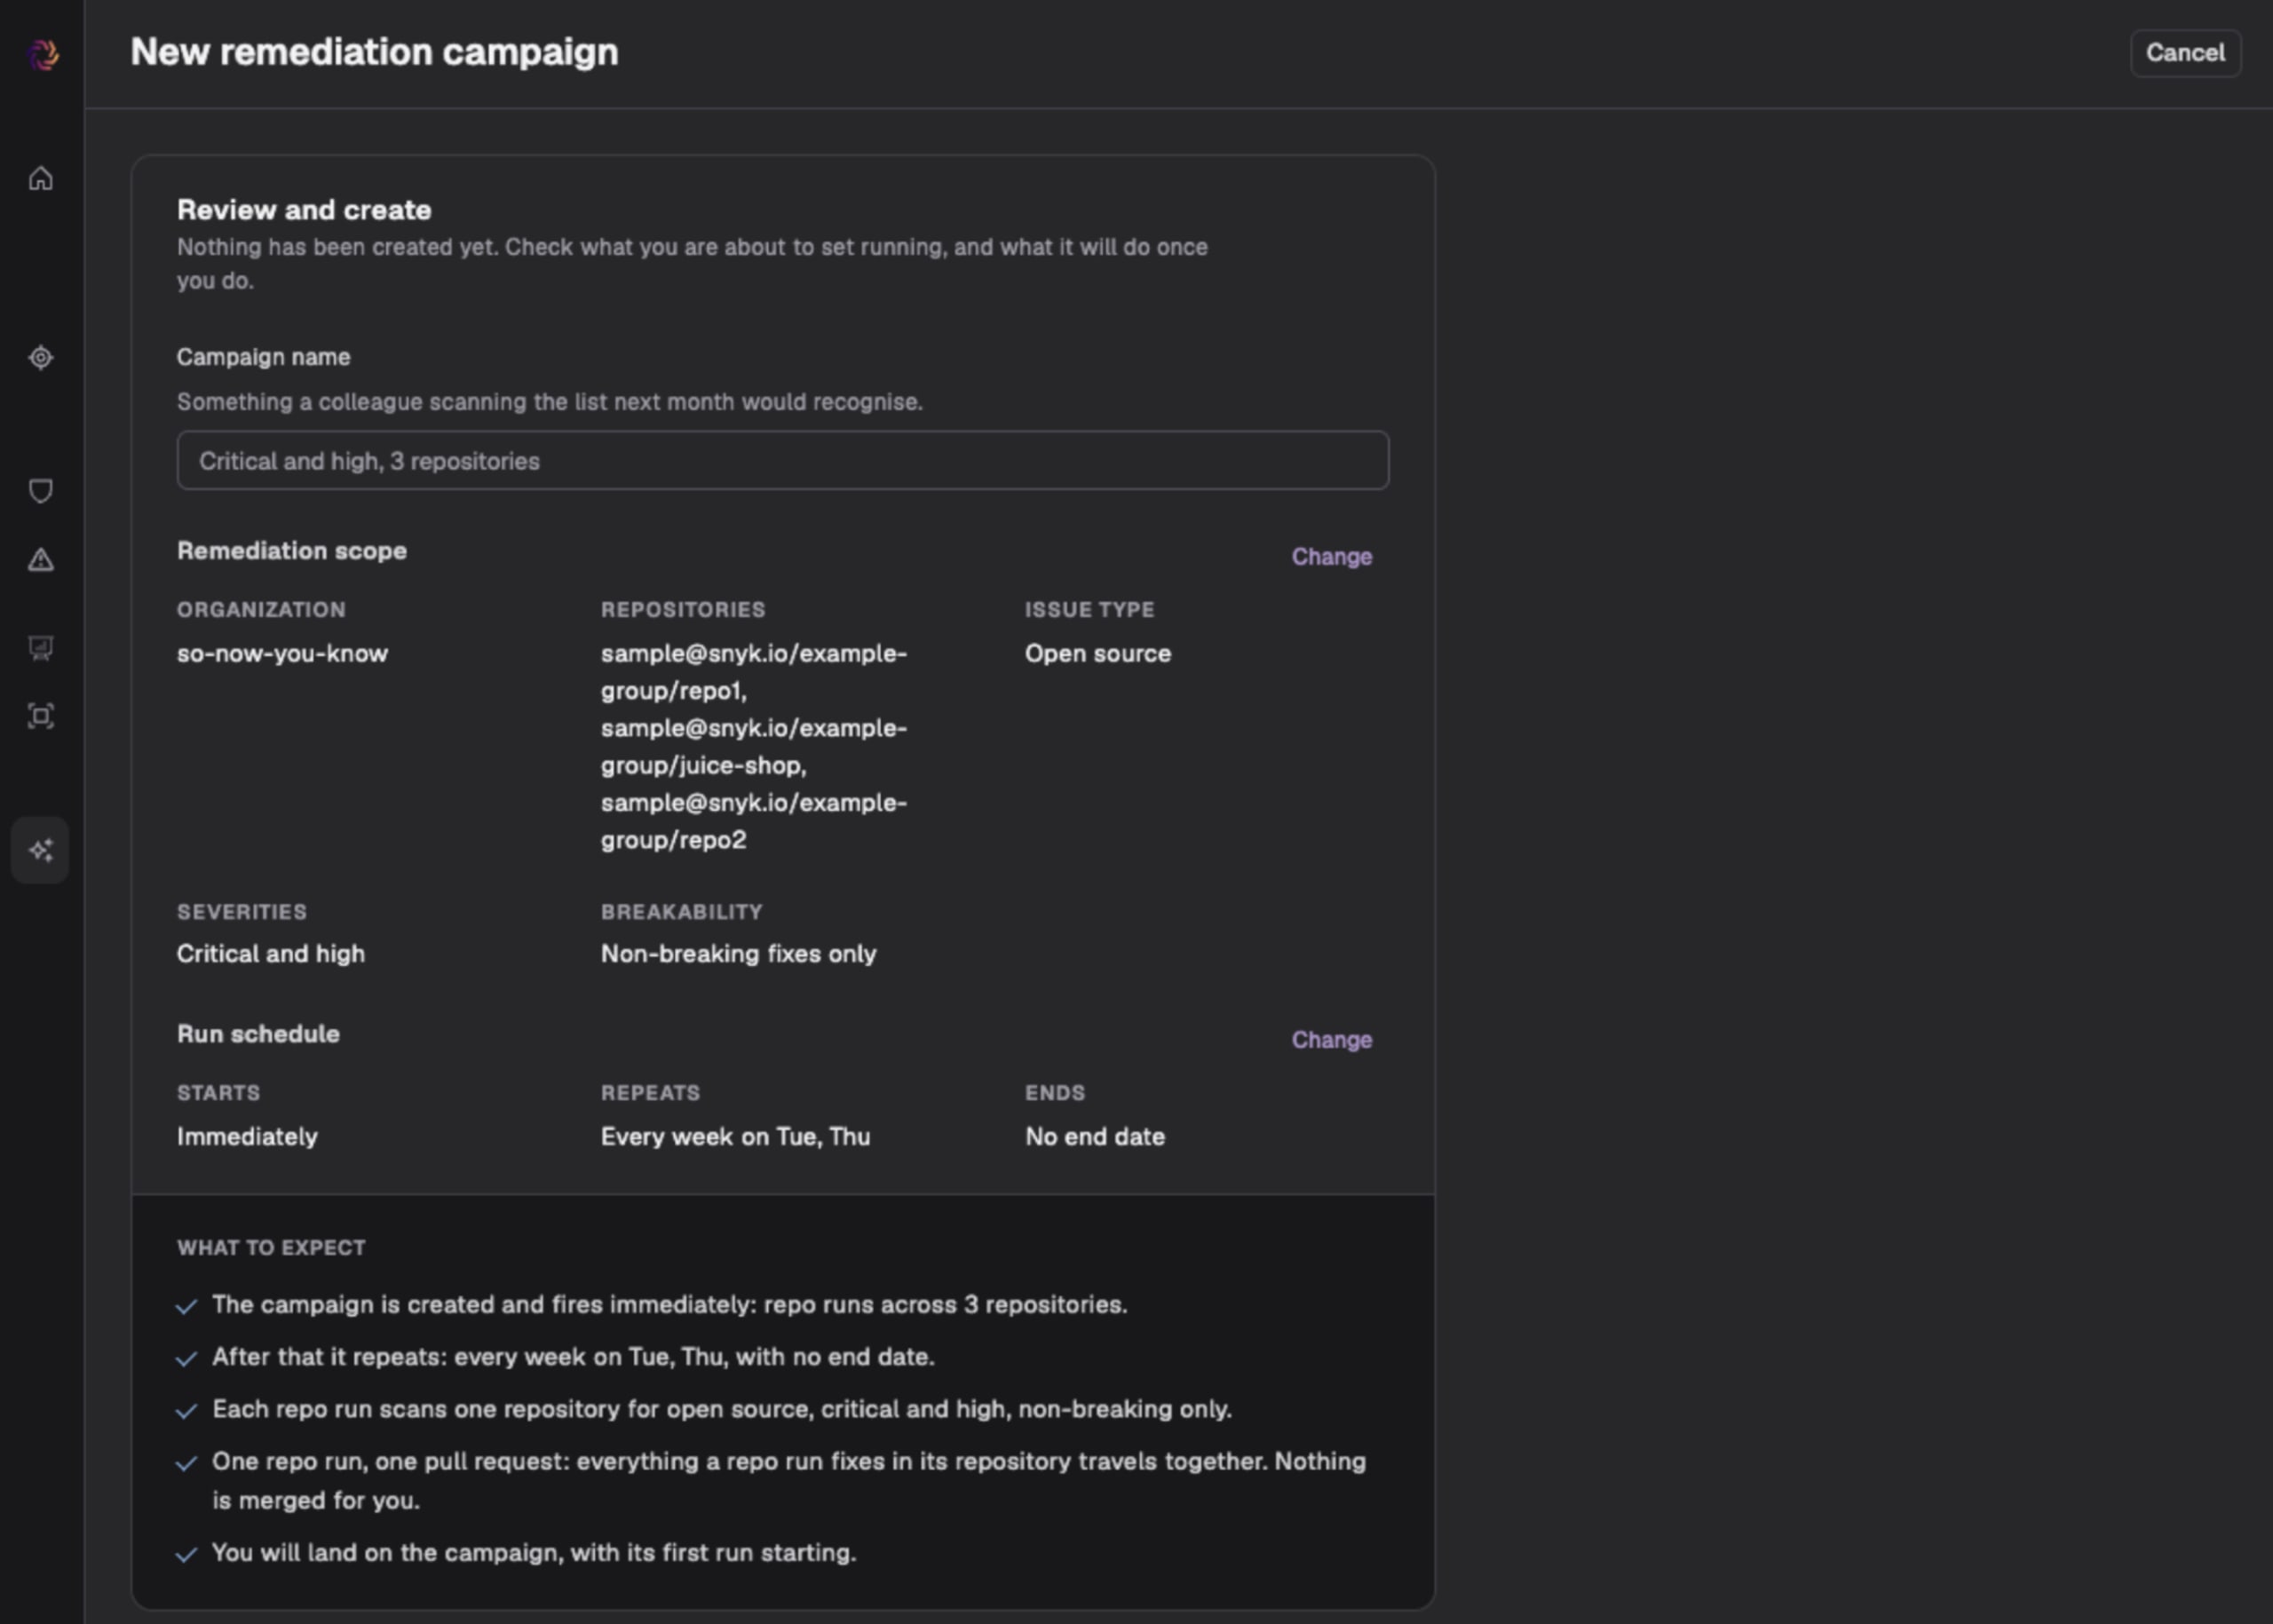
これによりAppSecチームは、開発者一人ひとりにエージェントのインストールと実行を依頼せずに修正を開始できます。キャンペーン全体のリポジトリの結果を追跡し、エージェントが修正を行った箇所を確認するとともに、引き続き対応が必要な箇所を調査できます。
Snykはまず、SCAとContainer全体で自動Fix PRを提供し、開発者のワークフローに依存関係の自動更新を導入しました。Agent Fixでは、Snyk Codeが検出したソースコードの脆弱性へ修正対象を拡大。修正案を生成・検証する、当社初のAIネイティブソリューションです。その後、初期のEvo Remediation Agentにより、CLIとADEにさらに幅広いワークフローを導入しました。開発者の環境で修正を計画し、変更を適用して、結果を検証します。そして今回、検証機能を強化したEvo Remediation Agentの次の進化として、AppSecチーム向けにエージェント型の修正を自動化するキャンペーンが加わりました。
まずは再びオープンソースの脆弱性から対応を開始。リポジトリ全体でエージェントを活用し、セキュリティプログラムの一環として継続的に修正を進められます。
セキュリティのコンテキストに基づく対応
依存関係の更新には、アプリケーション全体にわたる変更が必要な場合があります。エージェントはSnykの検出結果を使って更新を計画し、ホスト型サンドボックスで変更を適用。ビルド、利用可能なテスト、再スキャンで作業を検証します。こうしたフィードバックを通じて、アップグレードに必要な変更に対応します。
エージェントが修正を作成すると、プルリクエストを開き、変更に関連する各アクションを記録します。チームは、破壊的変更がないと評価された修正だけをキャンペーンの対象にできます。また、エージェントが変更をマージすることはありません。開発者が変更案をレビューし、マージするかどうかを判断します。

修正エンジンを裏付けるエビデンス
修正の生成がリスク低減につながるのは、開発者がその修正をマージできる場合に限られます。ビルドを壊したり、既存のテストに失敗したり、脆弱性が残ったりするプルリクエストは、レビューの負担を増やすだけでバックログの削減にはなりません。マージ可能な修正率が高ければ、実際にマージされる修正プルリクエストが増え、開発者による手戻りも減るため、エージェントの修正提案がバックログの削減につながります。
VulnBumpベンチマークでは、Evo Remediation Agentを支えるエンジンのマージ可能な修正率をテストします。依存関係のアップグレードタスク307件において、CLIベースのRemediation Agentは、すべての検証チェックに90.2%のタスクで合格しました。Snykの検出結果を使用したClaude Codeは77.5%、Claude Code単体では59.6%でした。3つすべてで同じモデルを使用しています。
検証では、依存関係の修正で重要となる結果を確認します。依存関係が解決されていること、再スキャンで対象の脆弱性が検出されなくなること、アプリケーションがビルドできること、そして既存のテストに引き続き合格することです。結果は、セキュリティのコンテキストと、修正に特化したワークフローを組み合わせる価値を示しています。
まず修正し、その後に優先順位をつける
修正プログラムは通常、何を修正するかを決めることから始まります。Evo Remediation Agentはその順序を逆にし、AppSecチームがバックログに対応する新たな方法を提供します。定期キャンペーンが対象範囲内の脆弱性に順次対処するため、チームに届くのは人の判断が必要な作業です。
リポジトリの結果と実行ログから、エージェントがどこまで進めたか、どこにさらなる対応が必要かを把握できます。AppSecチームはバックログだけでなく、作成されたプルリクエストも継続的に確認でき、開発者は各変更の理由を記録として確認できます。その結果、チームがリリースの基準を定めながら、修正をセキュリティプログラムの継続的な一部にできます。

チームに修正機能を導入
Evo Remediation Agentは、Evo Agentic AppSecでSnyk Open Sourceの脆弱性を対象にオープンプレビューとして提供されています。キャンペーンを実行するには、次のものが必要です。
ワークスペース
SCMインテグレーション
お客様のテナントでのプレビュー利用権限。
オープンプレビュー期間中は、1日あたりの修正数に上限があり、ホスト型サンドボックスは公開パッケージレジストリを使用します。Evo Remediation Agentでバックログへの対応を始めませんか?オープンプレビューの利用について、Snykのアカウントチームにお問い合わせください。
ライブデモを予約
AIの安全な導入を大規模に実現
Evoは、AIを活用した開発とAIアプリケーション全体を可視化し、ガバナンスとセキュリティを提供することで、組織によるAIの安全な導入と拡大を支援します。


