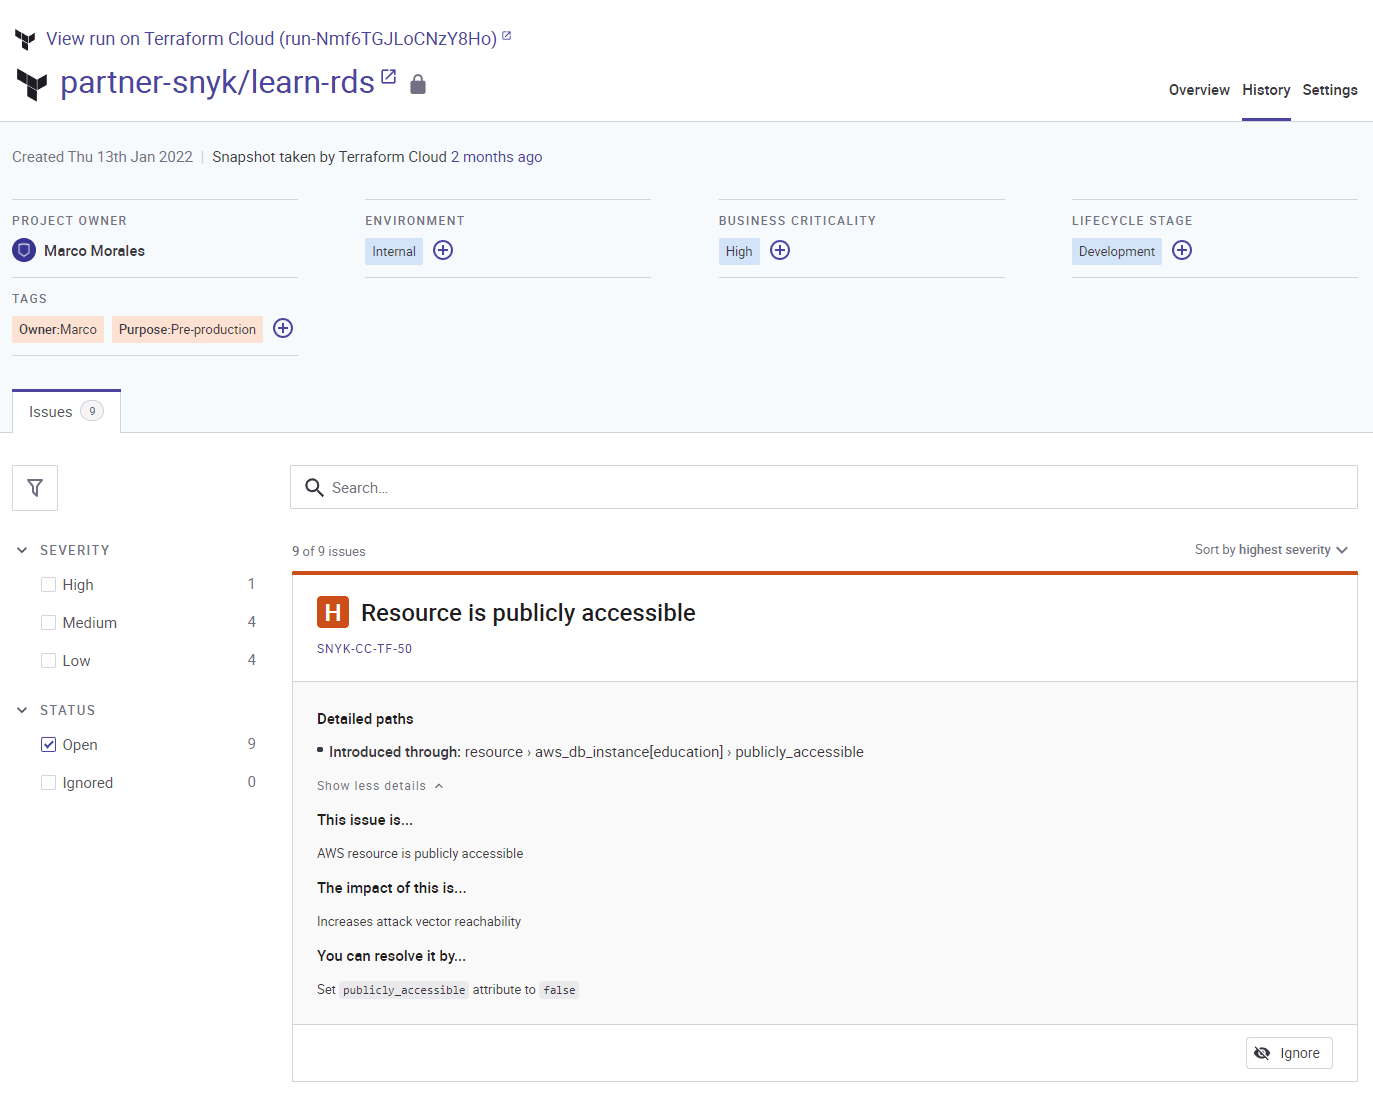
Terraform Cloud向けのSnykインテグレーションを使うと、開発チームはインフラ変更のプレビューであるTerraform Plan JSONファイルをスキャンし、主要なパブリッククラウドプロバイダーとKubernetes向けのベストプラクティスに基づくセキュリティポリシーと結果を照合できます。Terraform Planファイルとの互換性により、TerragruntやAtlantisなど、これらのファイルを出力する他のツールのセキュリティもSnykで強化できます。
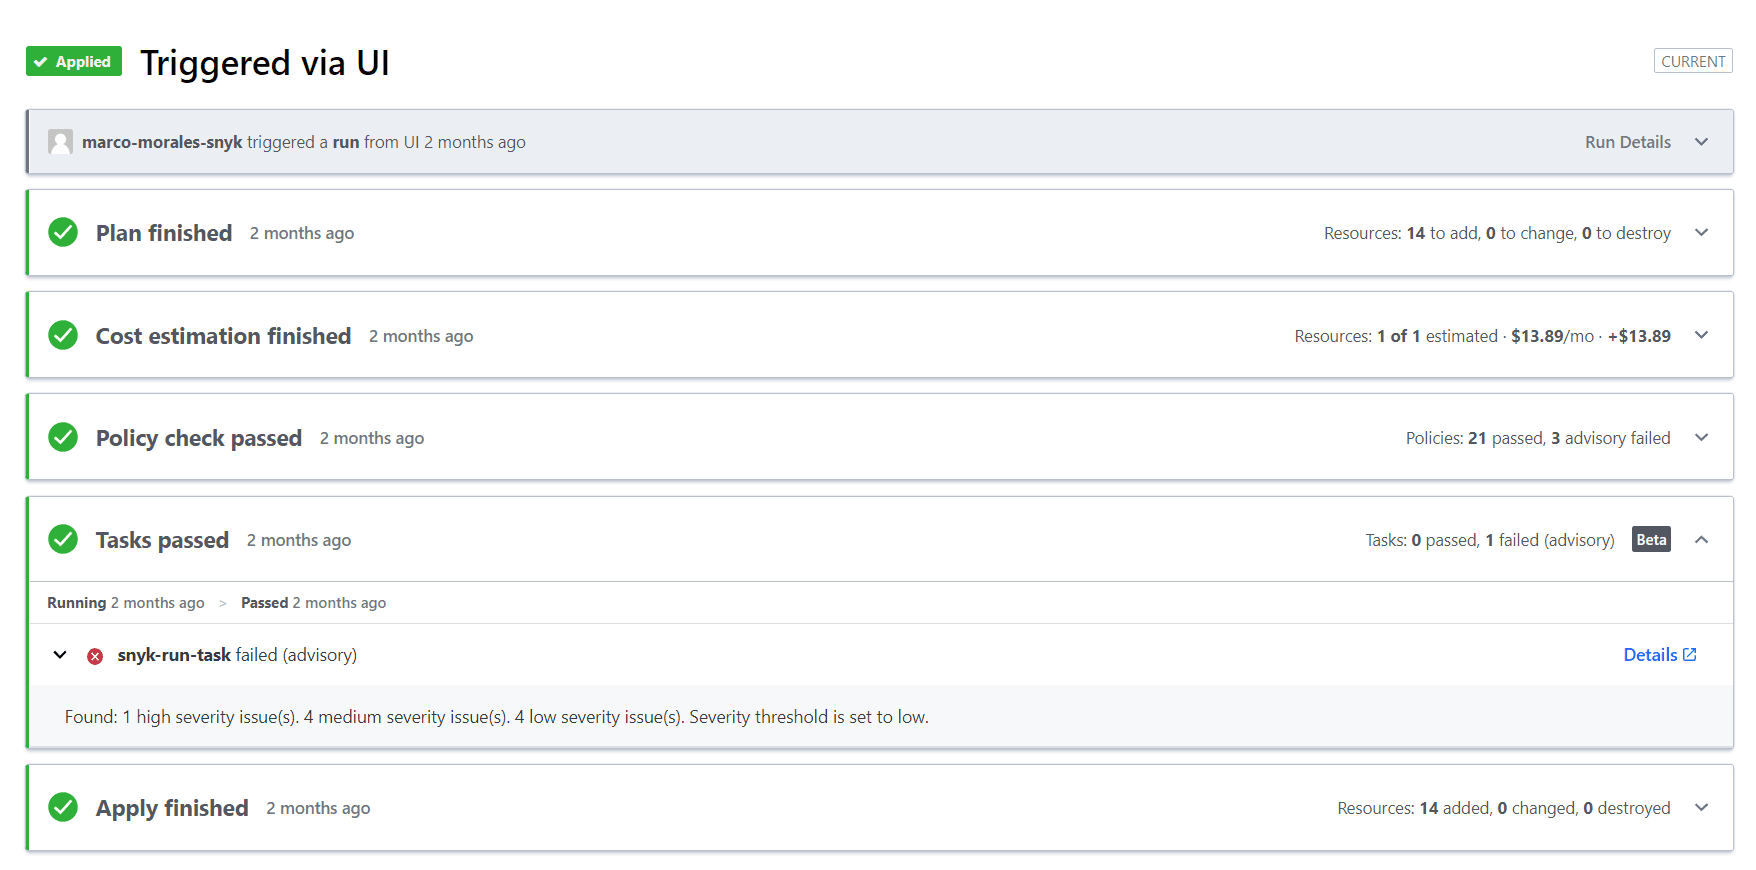
つまり、Terraform CloudのrunでSnyk run taskをゲートとして使用すれば、変更案が既存のクラウドインフラに適用される前に、設定ミスを自動的に検出できます。これにより、開発者はIaCセキュリティを開発の早い段階に取り入れ、Terraformのセキュリティを開発プロセスに不可欠な要素として組み込めます。
`snyk-run-task` が失敗すると、一般公開可能なリソースがデプロイされなくなります。
Snyk run taskの適用レベルは、Advisory(runを一時停止し、失敗をユーザーに通知)またはMandatory(修正が適用されるまでrunを停止)から選んでカスタマイズできます。
設定に関するセキュリティ問題の解決を開発者に支援する取り組みの一環として、SnykとHashiCorpは、組織がIaCセキュリティを強化し、Terraform Cloud向けのSnyk run taskでポリシー・アズ・コードを活用できるよう、チートシートTerraformの設定を安全にする5つのベストプラクティスを作成しました。